AIで自動化するアタックサーフェス管理:サイバーセキュリティにおける検出の未来
本記事では、AIで自動化するアタックサーフェス管理について、サイバーセキュリティへの影響と、アセットの検出や脆弱性の検出をどのように自動化するのかを解説します。
AIで自動化するアタックサーフェス管理:サイバーセキュリティにおける検出の未来
「Microsoftまたはその買収企業のいずれかを侵害できる方法をすべて見つけてください」という簡単なコマンドを入力するだけで、ネットワークインフラ全体にわたるあらゆる潜在的な脆弱性を網羅したマップを即座に受け取れるところを想像してみてください。
これはSFではありません。AIを活用したアタックサーフェス管理の現実であり、組織がデジタル資産を検出し保護する方法に革命をもたらしつつあります。
主な成果
- Airbnb、Tesla、Microsoftといった大規模組織に属する買収企業、ドメイン、ネットワーク、その他のアセットを、人の介入なしにすべて検出
- 検出にかかる時間を数週間から数時間に短縮
現在の課題
現代の組織は、数千、時には数百万ものデジタル資産を管理し保護するという、途方もない課題に直面しています。これらのアセットには次のようなものが含まれます。
- ドメインとサブドメイン
- クラウドインスタンス
- モバイルアプリ
- IPアドレス範囲
- 自律システム番号(ASN)
- サードパーティとの連携
これらのアセットを検出し監視する従来の方法では、手動での入力、CSVファイルのアップロード、そして人による絶え間ない監視が必要です。デジタルトランスフォーメーションが急速に進む中、新しいアセットが次々と追加され、古いものは廃止され、設定は変更されていくため、手動での追跡はほぼ不可能になっています。
AIを活用したソリューション
Ostorlabでは、アタックサーフェスの検出と管理のプロセス全体を自動化する、AI駆動のプラットフォームを開発しました。その仕組みは次のとおりです。
初期シード
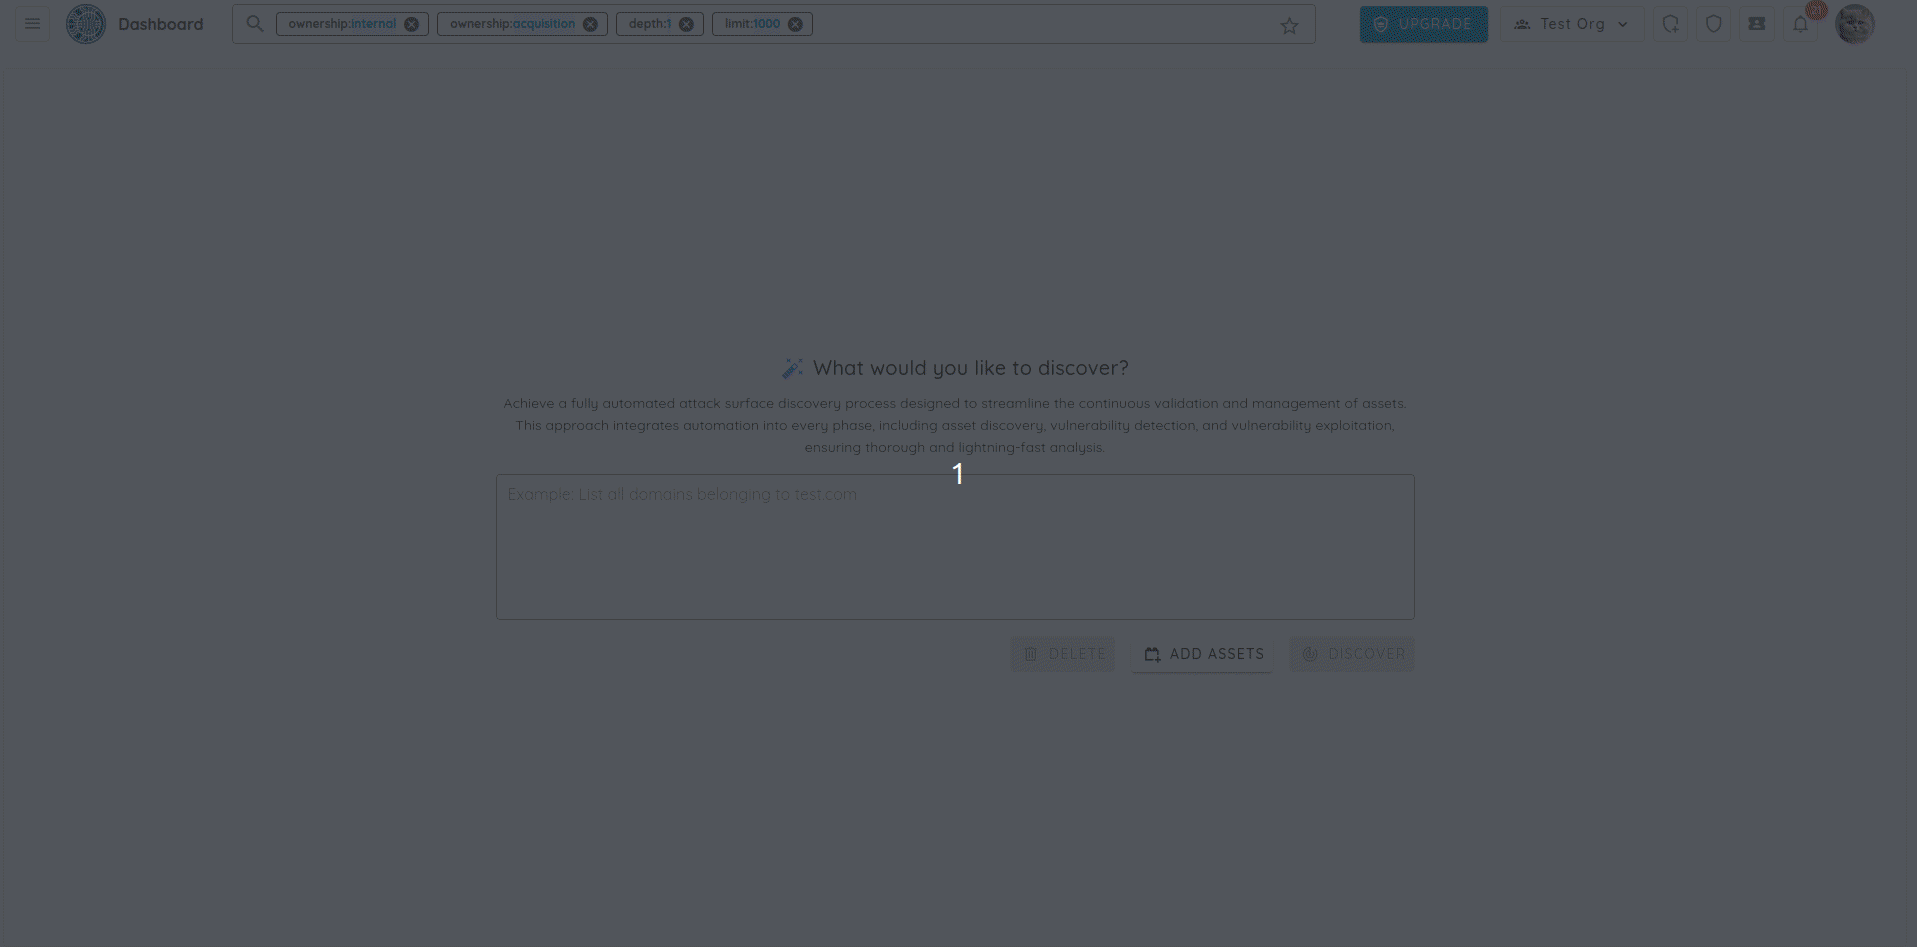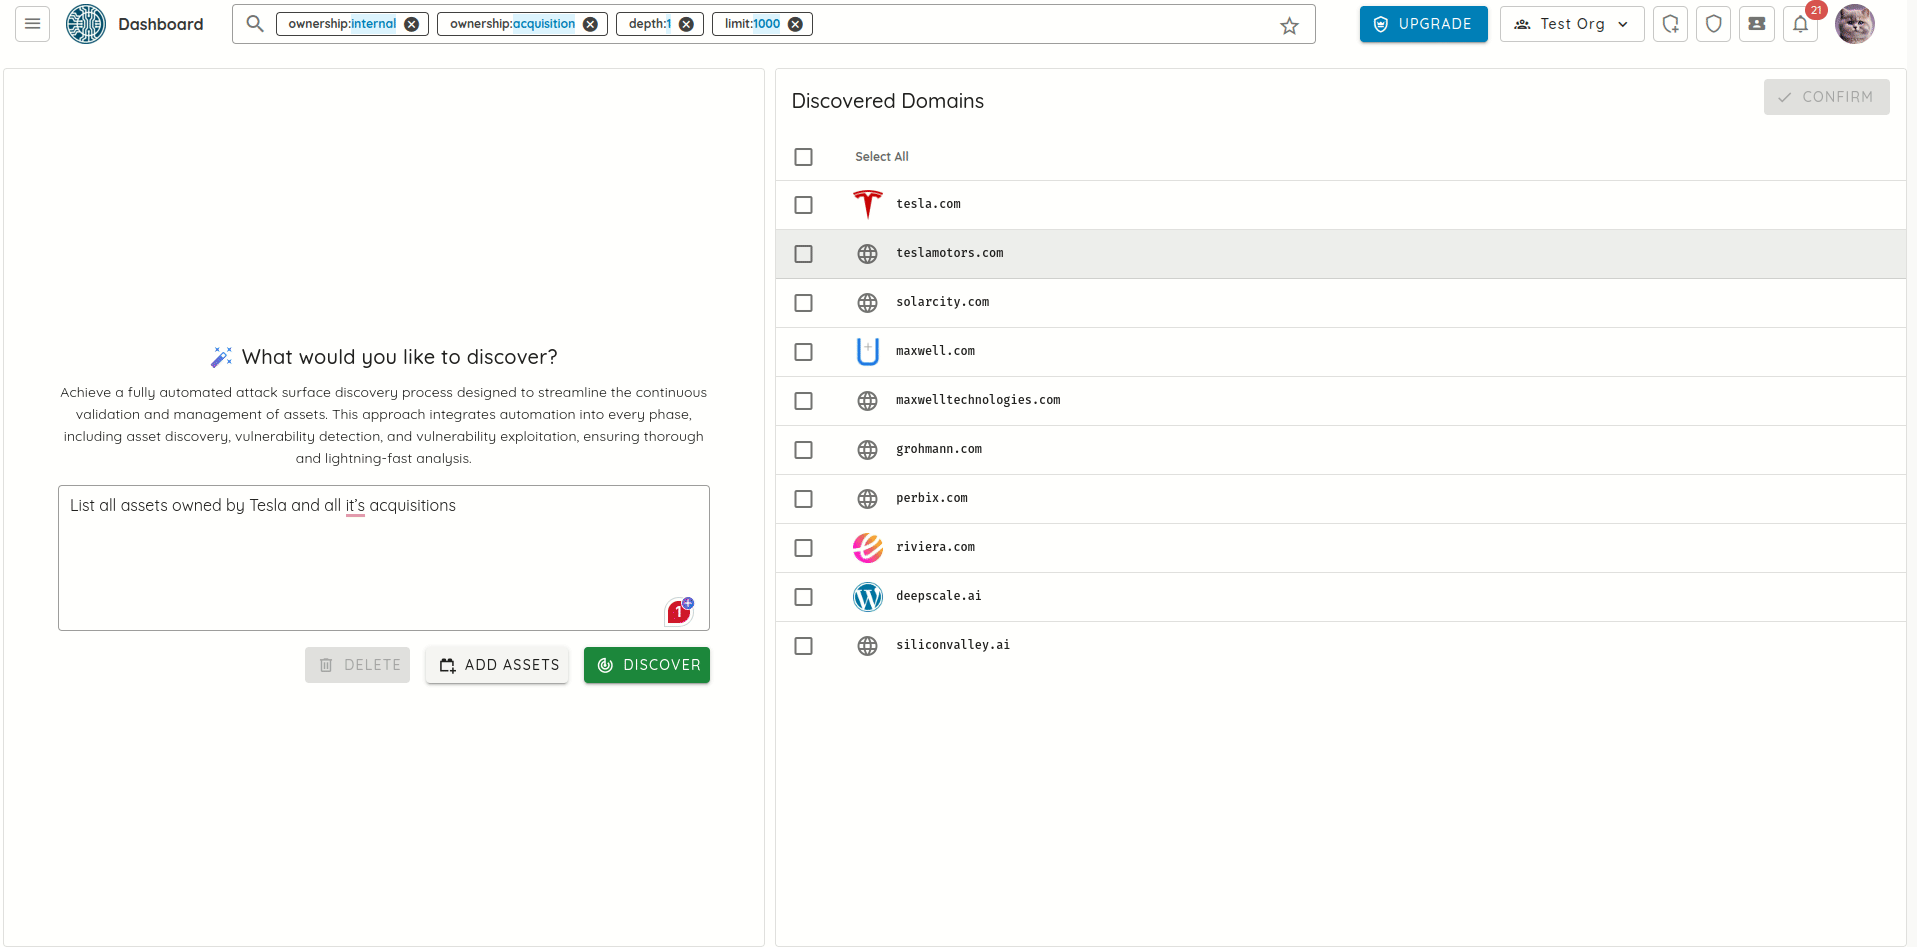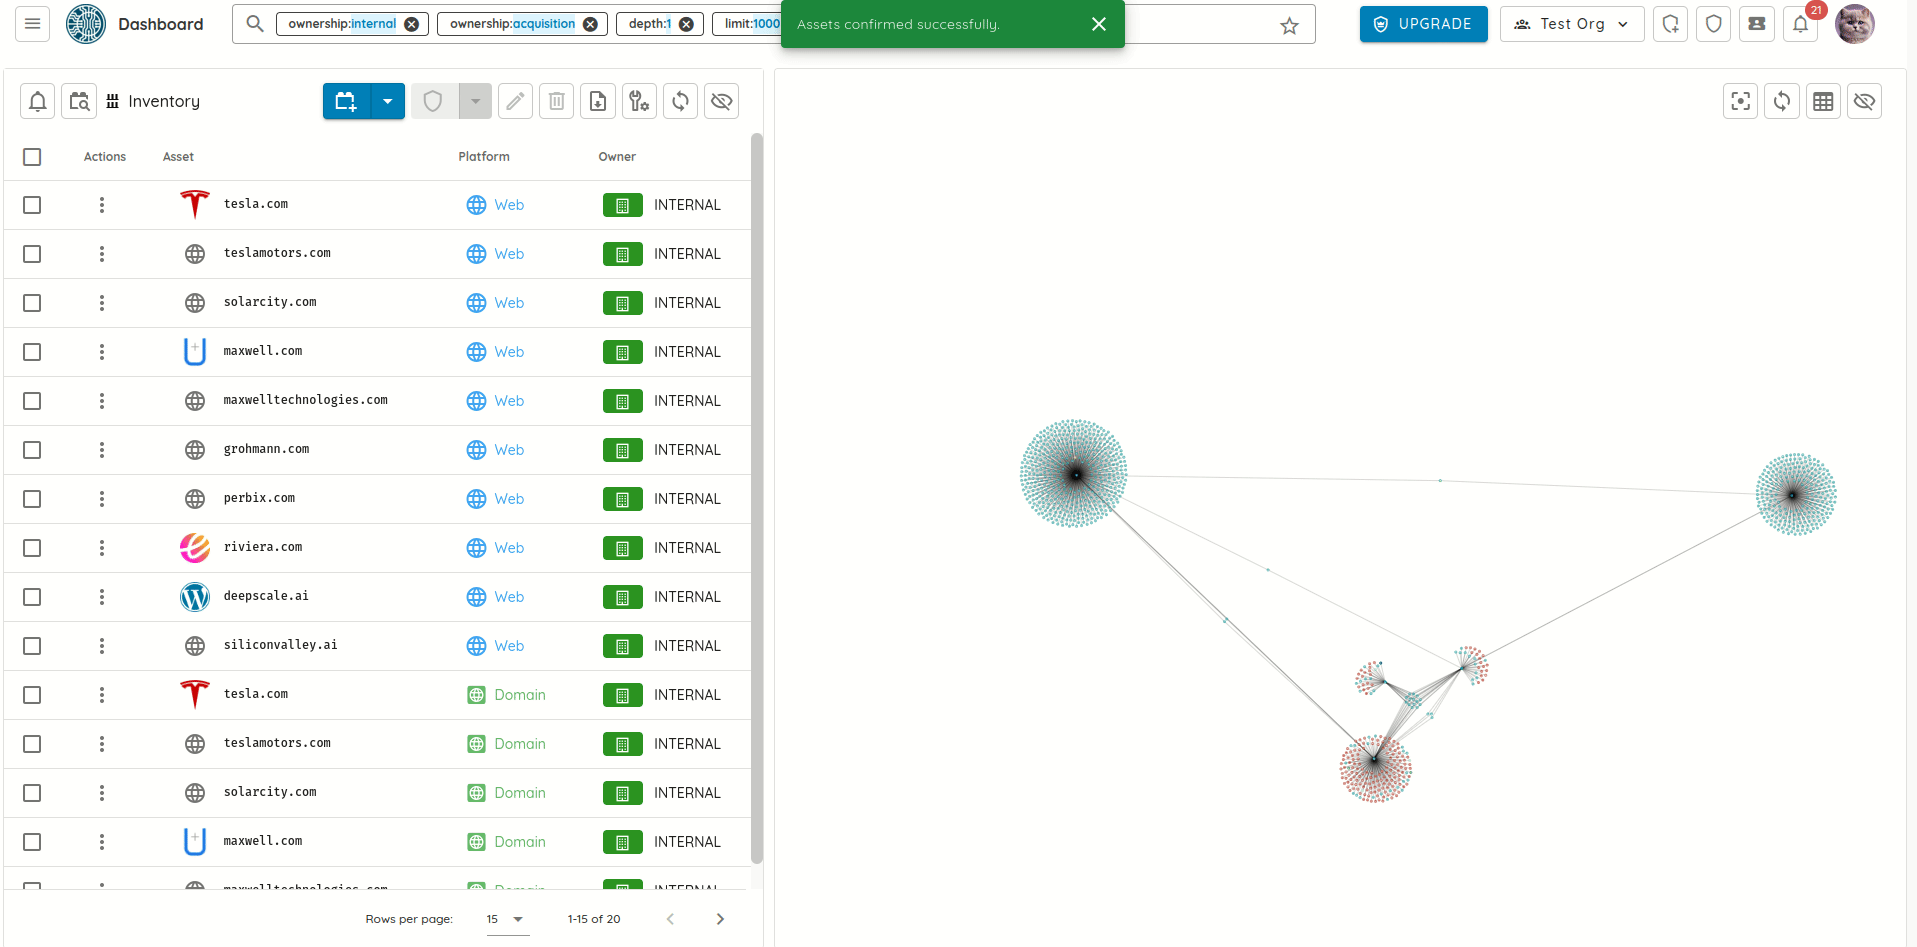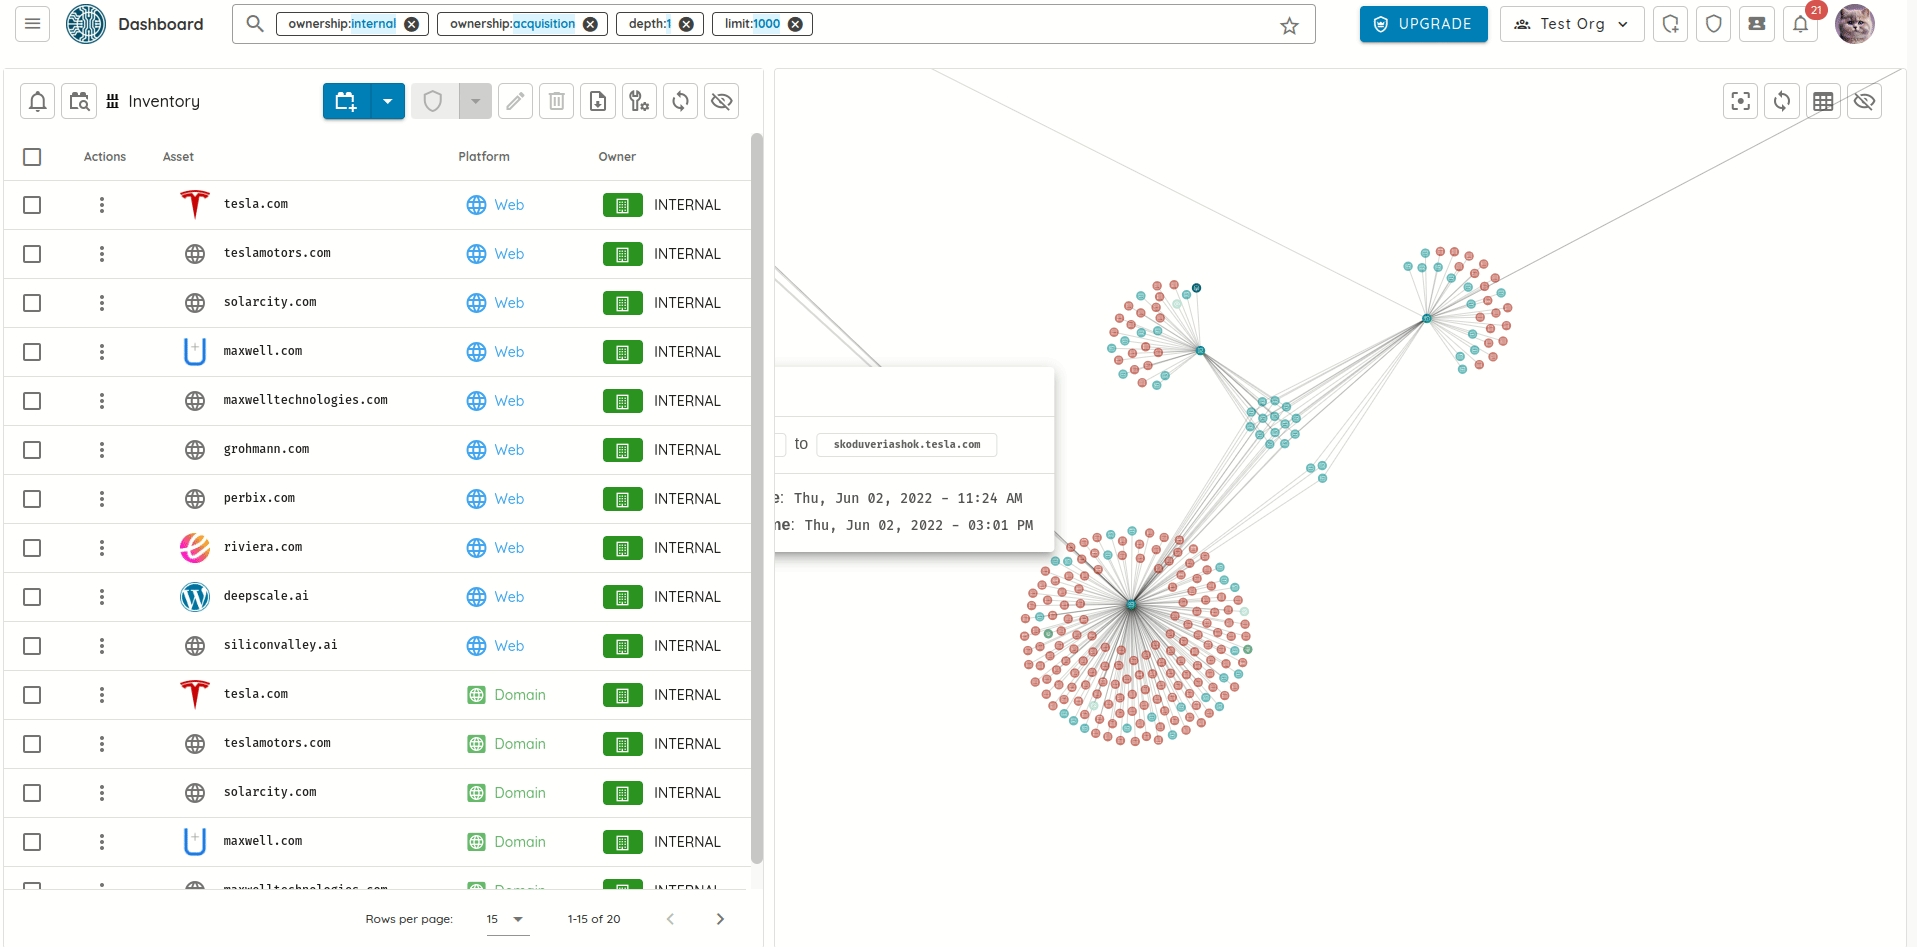
- ユーザーが簡単なプロンプトを入力します(例:「Teslaとその買収企業が所有するすべてのアセットを列挙してください」)。
- AIエージェントがインターネットをくまなく調べ、確認済みのアセットを探します。
- ユーザーは対話的なプロンプトを通じて結果を絞り込めます。
- 選択されたアセットは関係グラフとして可視化されます。
所有権の検証
- AIがアセットの所有権を自動的に検証します。
- 複数の検証方法に基づいてアセットを確定または除外します。
- プロンプトの分析を通じて組織のコンテキストを構築します。
- 新しいアセットを継続的に監視します。
AIを活用したアタックサーフェス 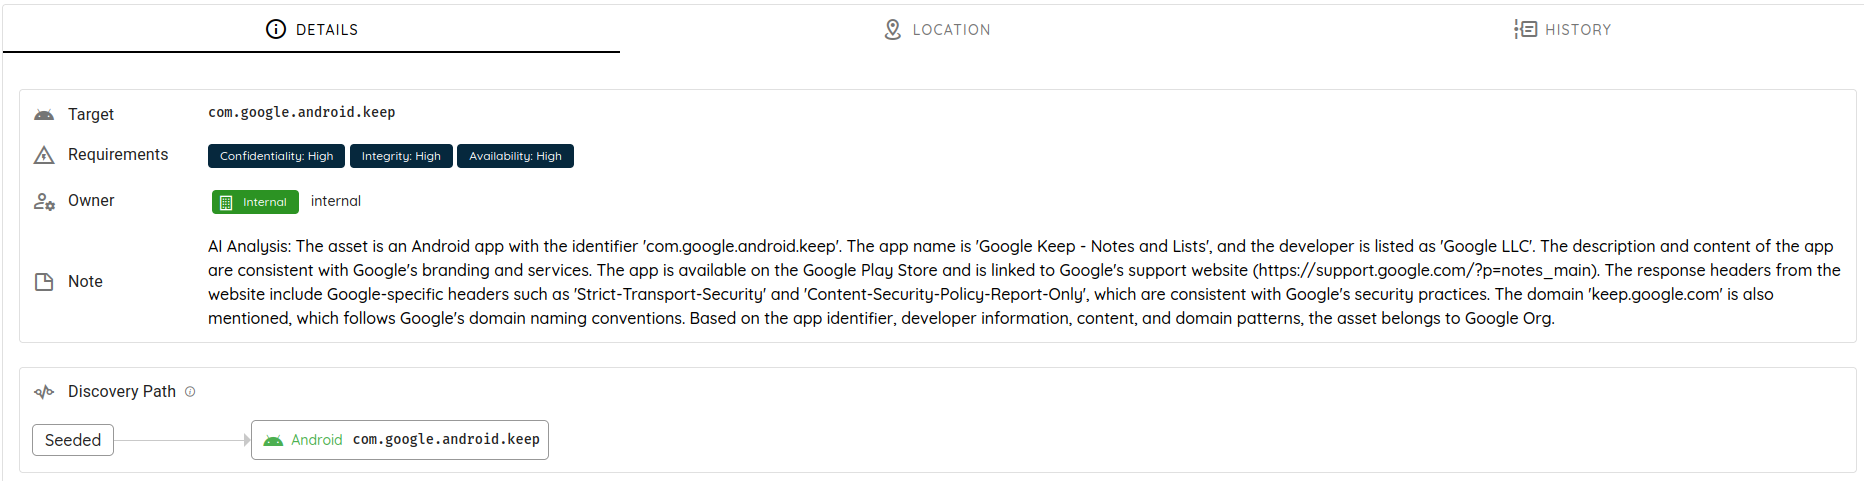
理由・メモ付きでAIが確定したアセット 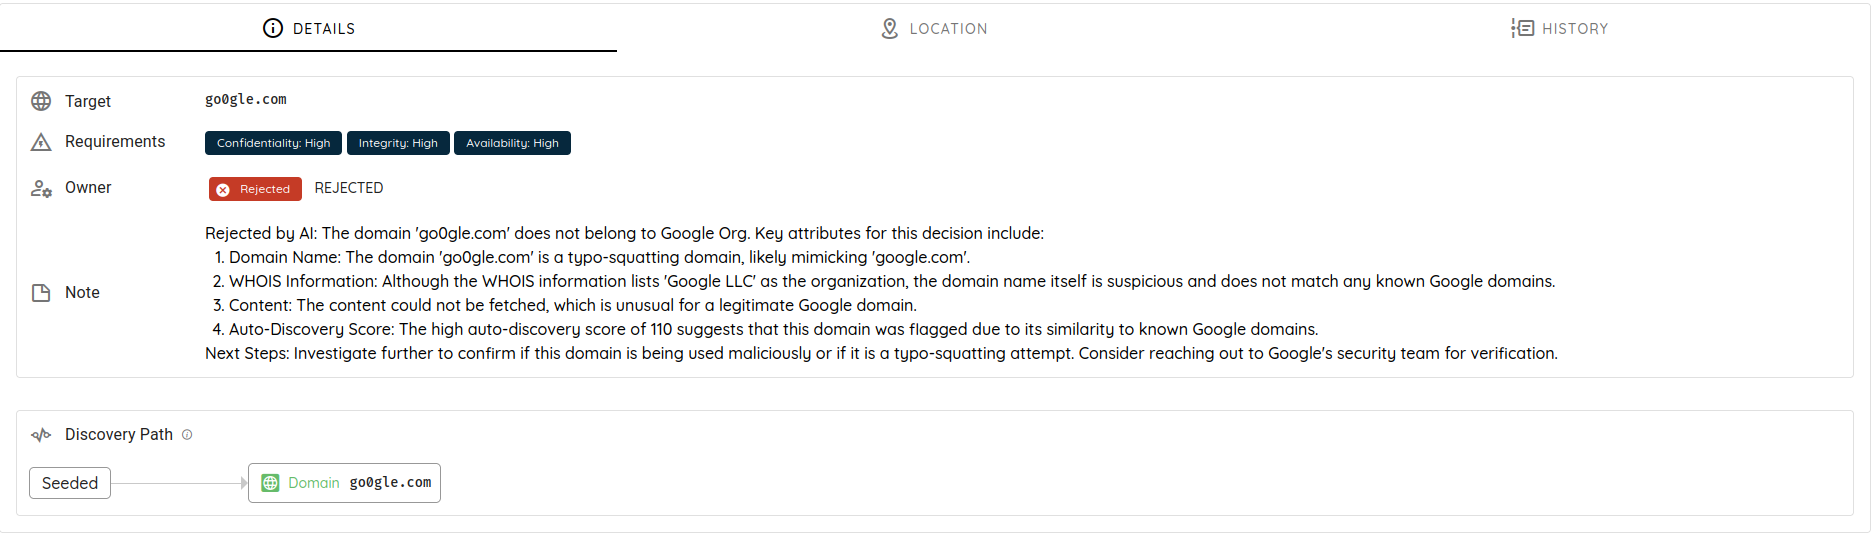
理由・メモ付きでAIが除外したアセット
実際の効果
テストにおいて、当社のプラットフォームは目覚ましい能力を示しました。
- 大企業のネットワークで多数のドメイン乗っ取りの脆弱性を検出
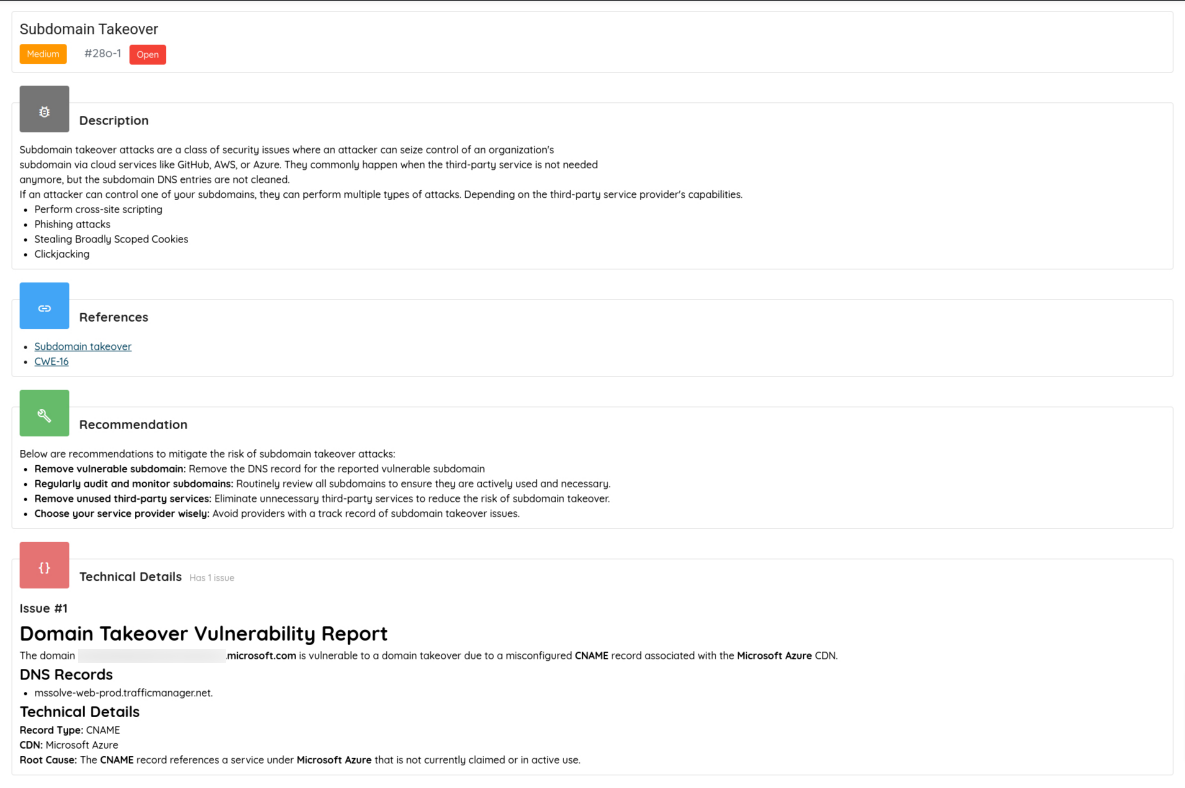
ドメイン乗っ取りの脆弱性 - クラウドインフラにおけるリモートコード実行(RCE)の欠陥を特定
- 複雑な組織階層とそのデジタル資産をマッピング
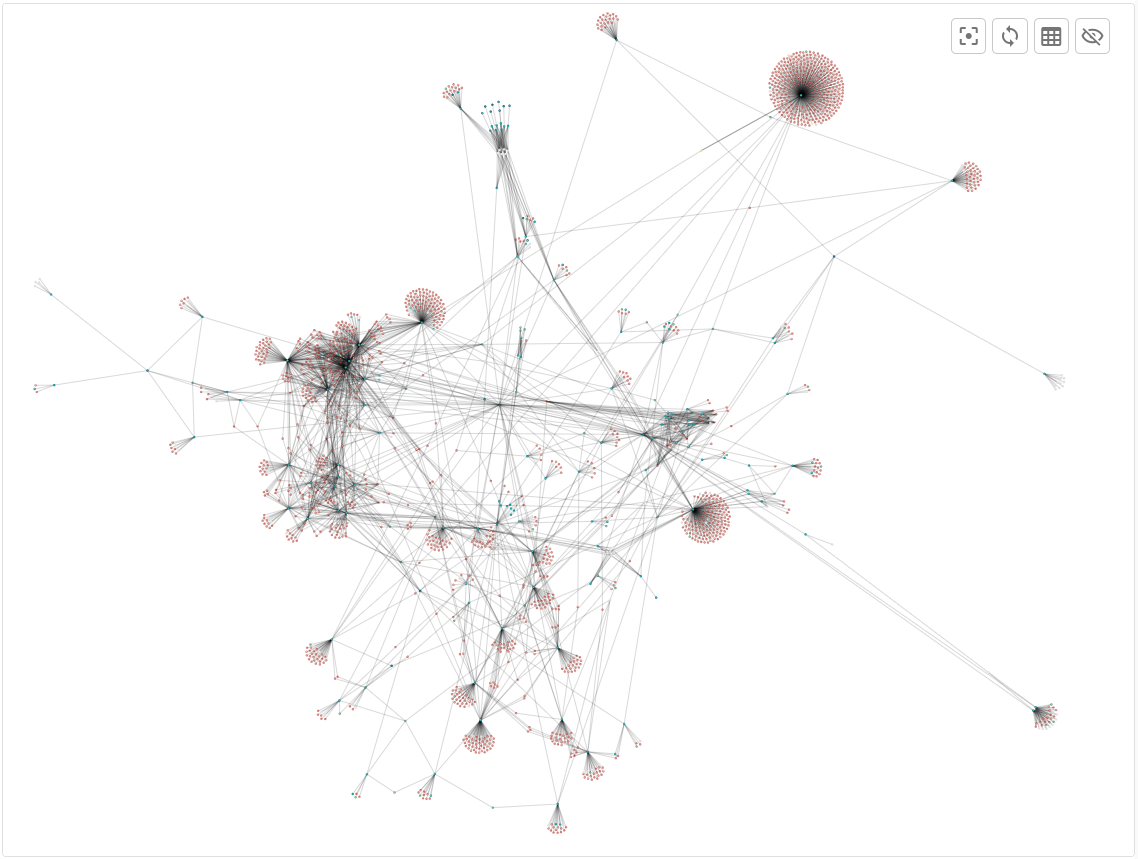
組織階層とそのデジタル資産
まとめ
サイバーセキュリティを取り巻く状況は急速に変化しています。AIを活用したアタックサーフェス管理は、単なるイノベーションではなく、必要不可欠なものになりつつあります。組織は、自動化されたシステムが脆弱性を迅速に検出し、場合によっては悪用しうるという新たな現実に適応しなければなりません。問われているのは、この技術を取り入れるかどうかではなく、潜在的な脅威の先を行くために、どれだけ早く導入できるかです。