Gestion de la surface d'attaque automatisée par l'IA : l'avenir de la découverte en cybersécurité
Cet article explore la gestion de la surface d'attaque automatisée par l'IA, son impact sur la cybersécurité et la façon dont elle automatise la découverte des actifs et la détection des vulnérabilités.
Gestion de la surface d'attaque automatisée par l'IA : l'avenir de la découverte en cybersécurité
Imaginez que vous tapiez une simple commande : « Trouve toutes les façons de compromettre Microsoft ou l'une de ses acquisitions » et que vous receviez instantanément une cartographie complète de chaque vulnérabilité potentielle sur l'ensemble d'une infrastructure réseau.
Ce n'est pas de la science-fiction : c'est la réalité de la gestion de la surface d'attaque pilotée par l'IA, et elle révolutionne la façon dont les organisations découvrent et protègent leurs actifs numériques.
Principales réalisations
- Découverte de toutes les acquisitions, domaines, réseaux et autres actifs appartenant à de grandes organisations comme Airbnb, Tesla et Microsoft, sans aucune intervention humaine.
- Réduction du temps de découverte de plusieurs semaines à quelques heures.
Le défi actuel
Les organisations modernes font face à une tâche écrasante : gérer et sécuriser des milliers, parfois des millions, d'actifs numériques. Ces actifs comprennent :
- Des domaines et sous-domaines
- Des instances cloud
- Des applications mobiles
- Des plages d'adresses IP
- Des numéros de système autonome (ASN)
- Des intégrations tierces
Les méthodes traditionnelles de découverte et de surveillance de ces actifs reposent sur la saisie manuelle, l'import de fichiers CSV et une supervision humaine constante. Avec le rythme rapide de la transformation numérique, de nouveaux actifs sont ajoutés en permanence, d'anciens sont retirés et des configurations sont modifiées, ce qui rend le suivi manuel presque impossible.
La solution pilotée par l'IA
Chez Ostorlab, nous avons développé une plateforme pilotée par l'IA qui automatise l'ensemble du processus de découverte et de gestion de la surface d'attaque. Voici comment elle fonctionne :
Amorçage initial
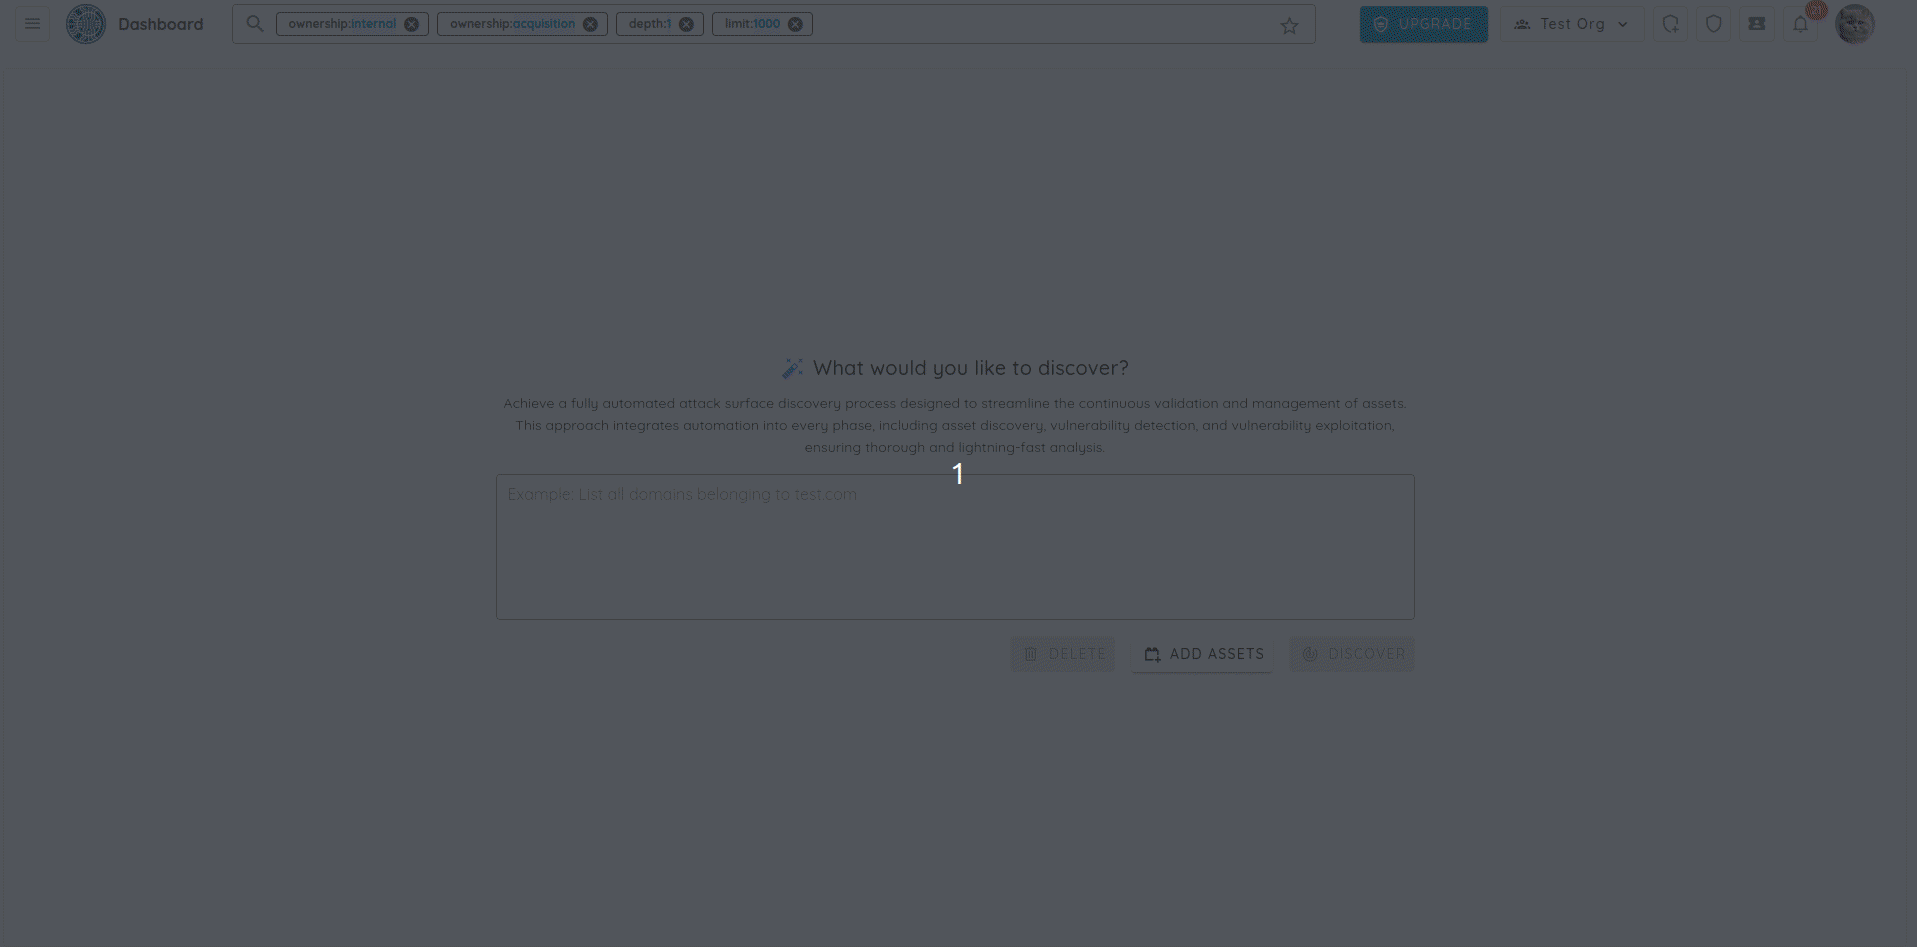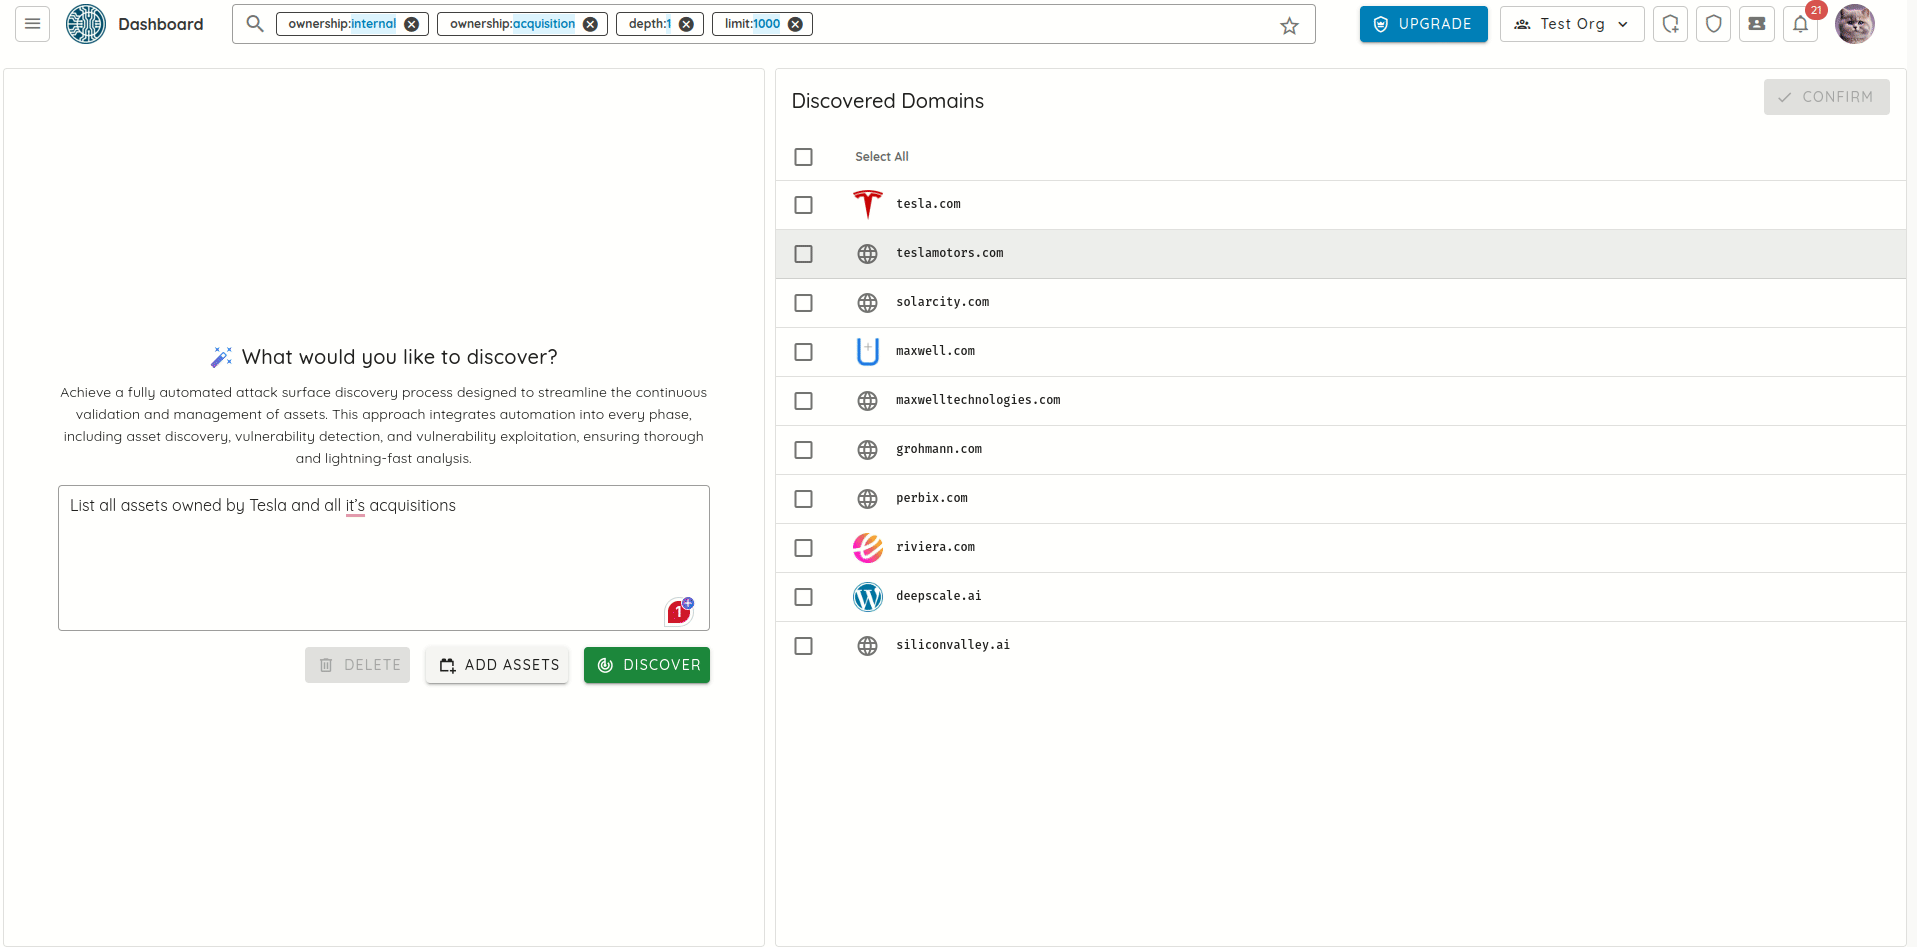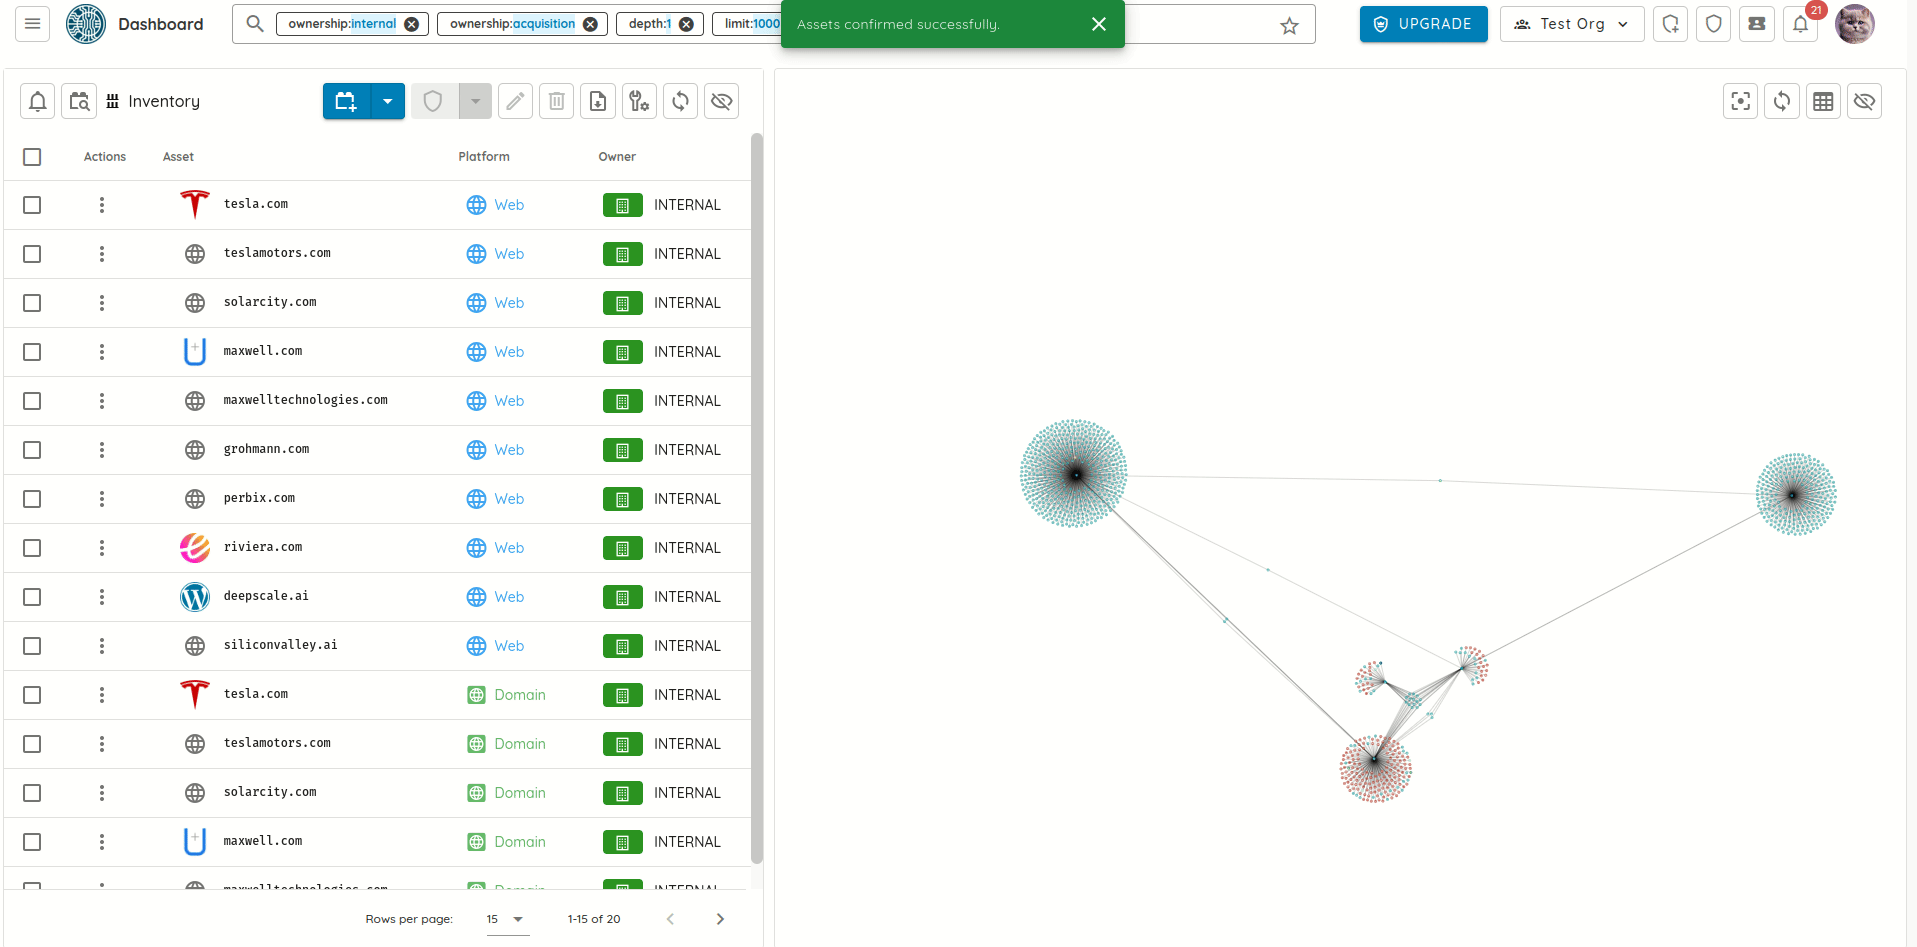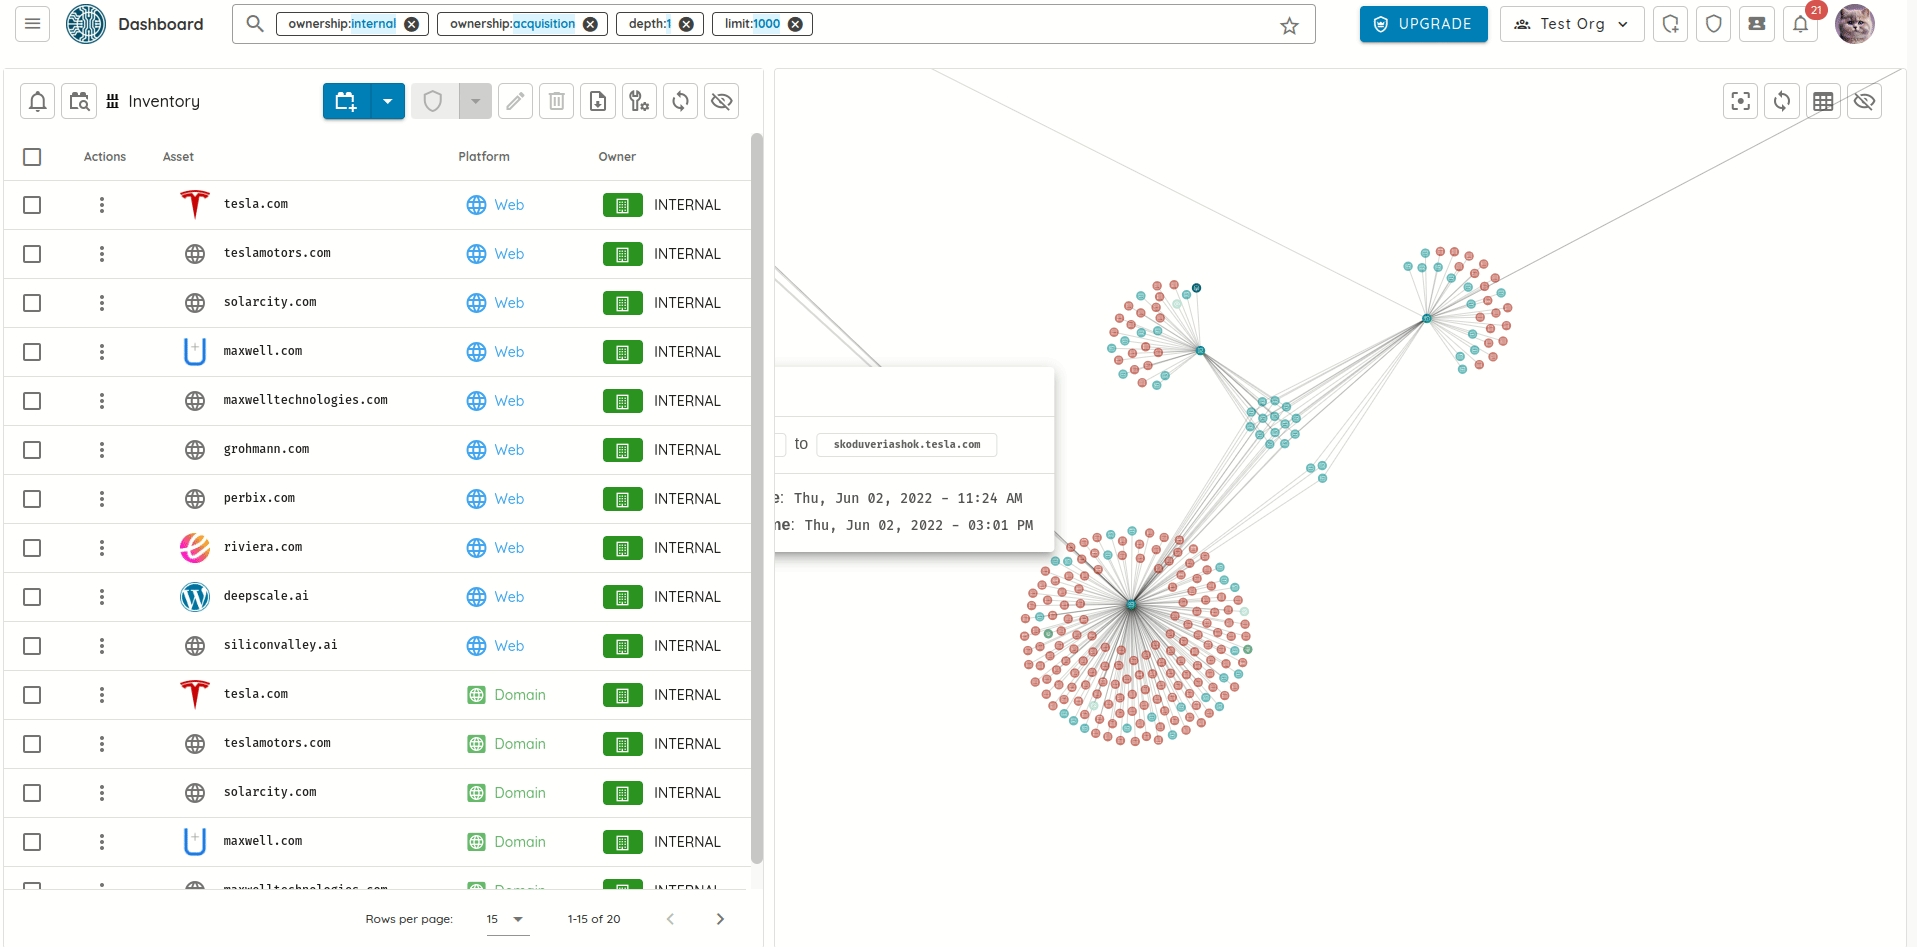
- Les utilisateurs fournissent un simple prompt (par exemple : « Liste tous les actifs appartenant à Tesla et à ses acquisitions »).
- L'agent IA parcourt Internet à la recherche d'actifs confirmés.
- Les utilisateurs peuvent affiner les résultats grâce à des prompts interactifs.
- Les actifs sélectionnés sont visualisés dans un graphe de relations.
Vérification de la propriété
- L'IA valide automatiquement la propriété des actifs.
- Elle confirme ou rejette les actifs selon plusieurs méthodes de vérification.
- Elle construit le contexte organisationnel à partir de l'analyse des prompts.
- Elle maintient une surveillance continue pour détecter de nouveaux actifs.
Surface d'attaque pilotée par l'IA 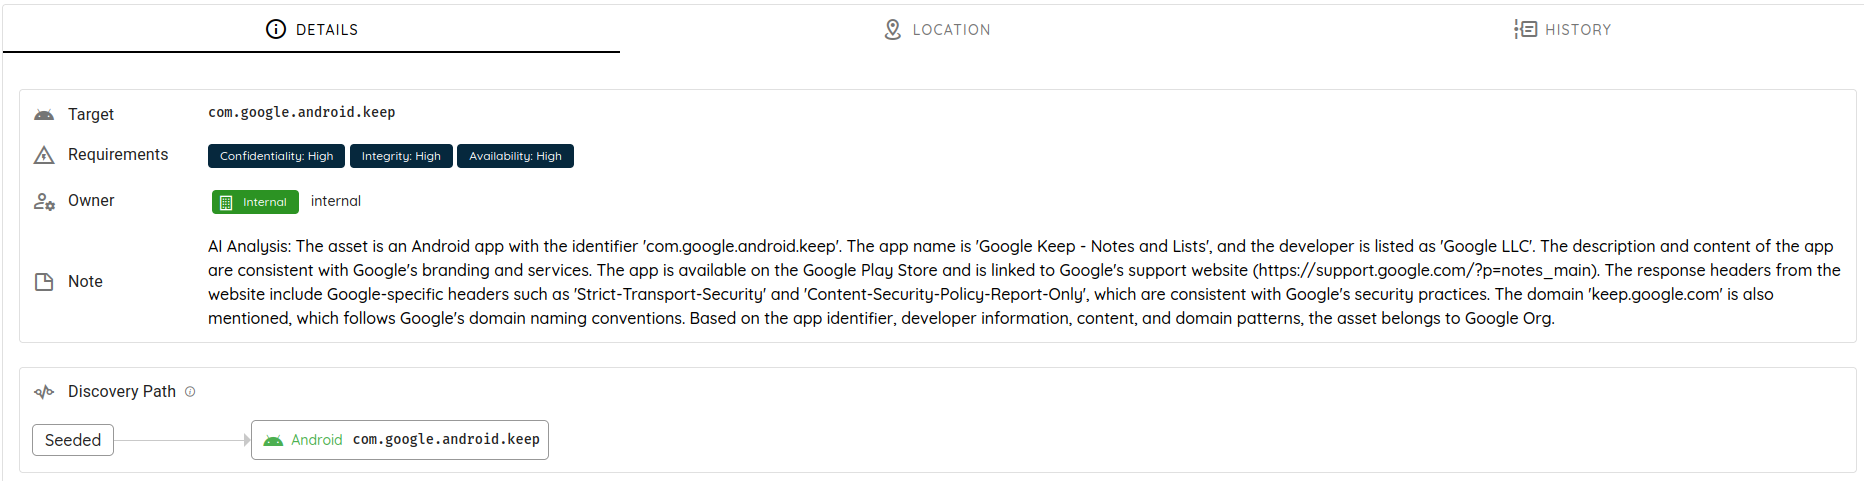
Actif confirmé par l'IA avec motif / note 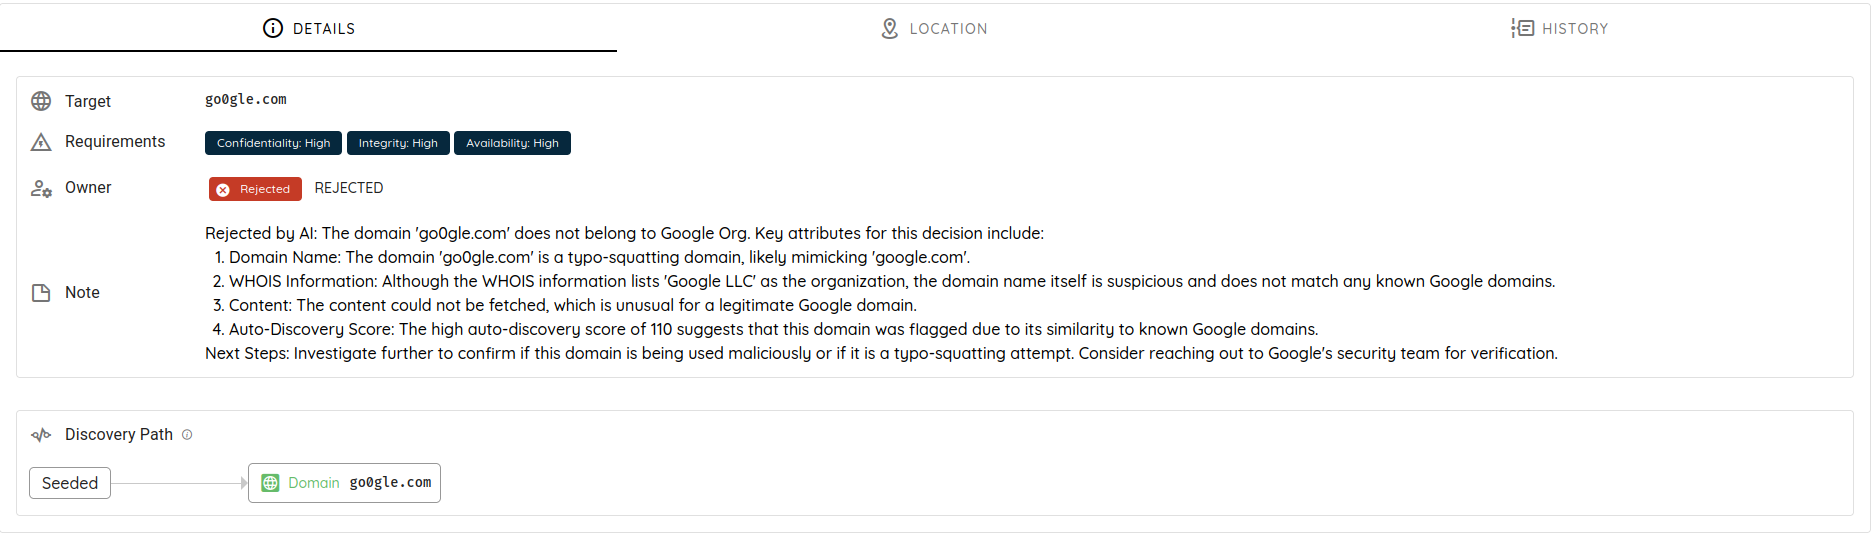
Actif rejeté par l'IA avec motif / note
Impact concret
Lors des tests, notre plateforme a démontré des capacités remarquables :
- Découverte de nombreuses vulnérabilités de prise de contrôle de domaine dans de grands réseaux d'entreprise.
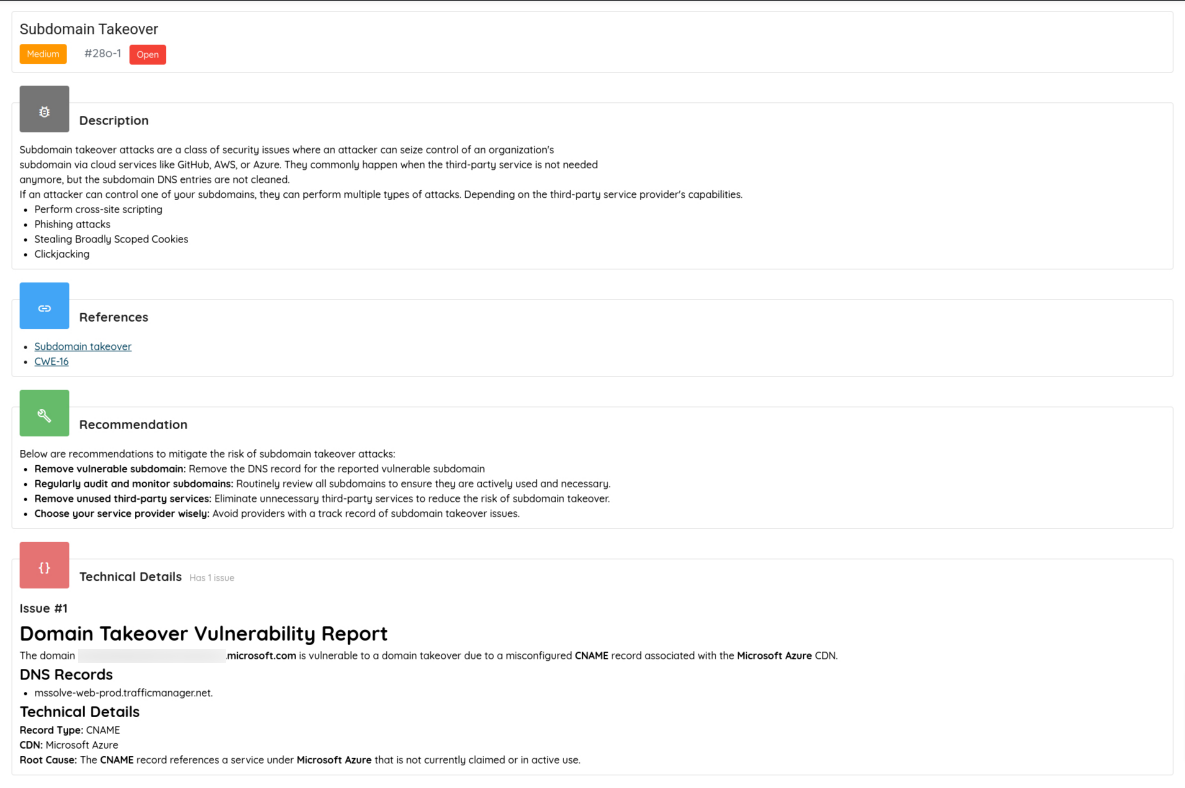
Vulnérabilité de prise de contrôle de domaine - Identification de failles d'exécution de code à distance dans l'infrastructure cloud.
- Cartographie de hiérarchies organisationnelles complexes et de leurs actifs numériques.
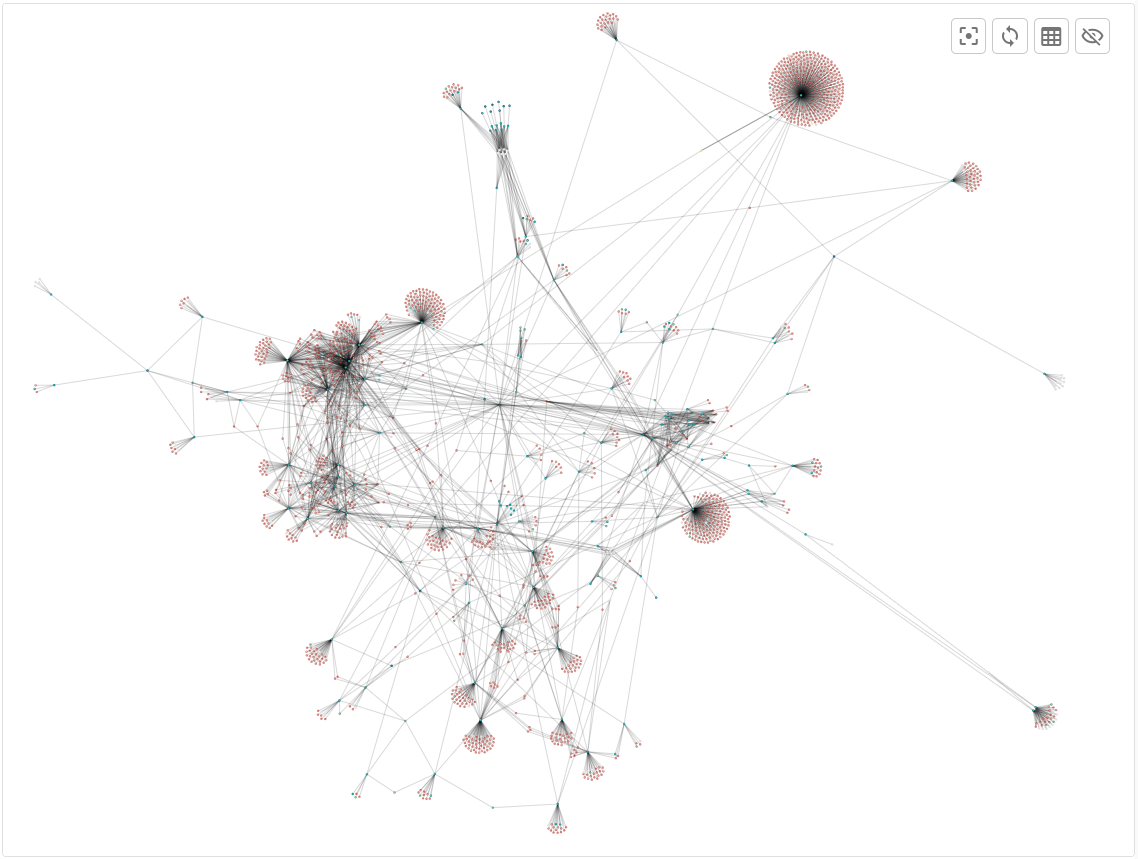
Hiérarchies organisationnelles et leurs actifs numériques
Conclusion
Le paysage de la cybersécurité évolue rapidement. La gestion de la surface d'attaque pilotée par l'IA n'est pas qu'une innovation : elle devient une nécessité. Les organisations doivent s'adapter à cette nouvelle réalité où des systèmes automatisés peuvent rapidement découvrir, et potentiellement exploiter, des vulnérabilités. La question n'est pas de savoir s'il faut adopter cette technologie, mais à quelle vitesse vous pouvez la mettre en œuvre pour garder une longueur d'avance sur les menaces potentielles.