Surface d'attaque automatisée par IA, analyse de confidentialité, agent WordPress, et plus encore.
La mise à jour de janvier 2025 d'Ostorlab introduit la découverte de la surface d'attaque par IA et améliore les performances de l'IDE. Cette version étend les capacités de détection avec de nouvelles vérifications des secrets et de la confidentialité, ajoute un agent de sécurité WordPress et prend en charge de nouvelles empreintes de menaces et de nouveaux CVE. Un nouveau profil Privacy pour l'analyse de conformité est lancé, ainsi que des améliorations des options de scan et du reporting des vulnérabilités. Ces évolutions visent à améliorer l'analyse des actifs, les évaluations de sécurité et l'atténuation des risques dans des environnements numériques variés.
Attack Surface & Inventory 🎯
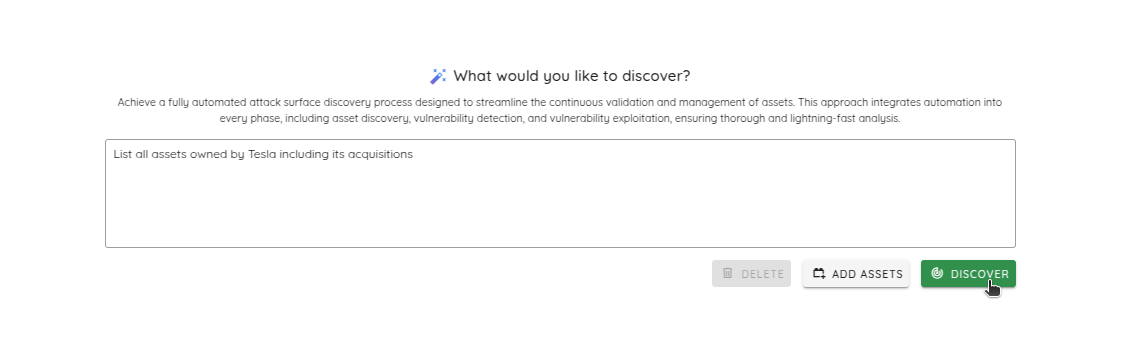
AI-automated Attack Surface
Lancement de la fonctionnalité AI-automated Attack Surface, qui s'appuie sur l'intelligence artificielle pour une découverte et une analyse plus complètes des actifs.
La nouvelle implémentation permet :
- D'initialiser automatiquement la découverte de la surface d'attaque à partir d'un simple prompt, par exemple « Find all Microsoft and its acquisitions ».
- De confirmer ou d'exclure automatiquement les actifs potentiels en fonction de leurs connexions et des contextes extraits.
- De reconfigurer le prompt initial pour enrichir les actifs découverts.
Scans & IDE
-
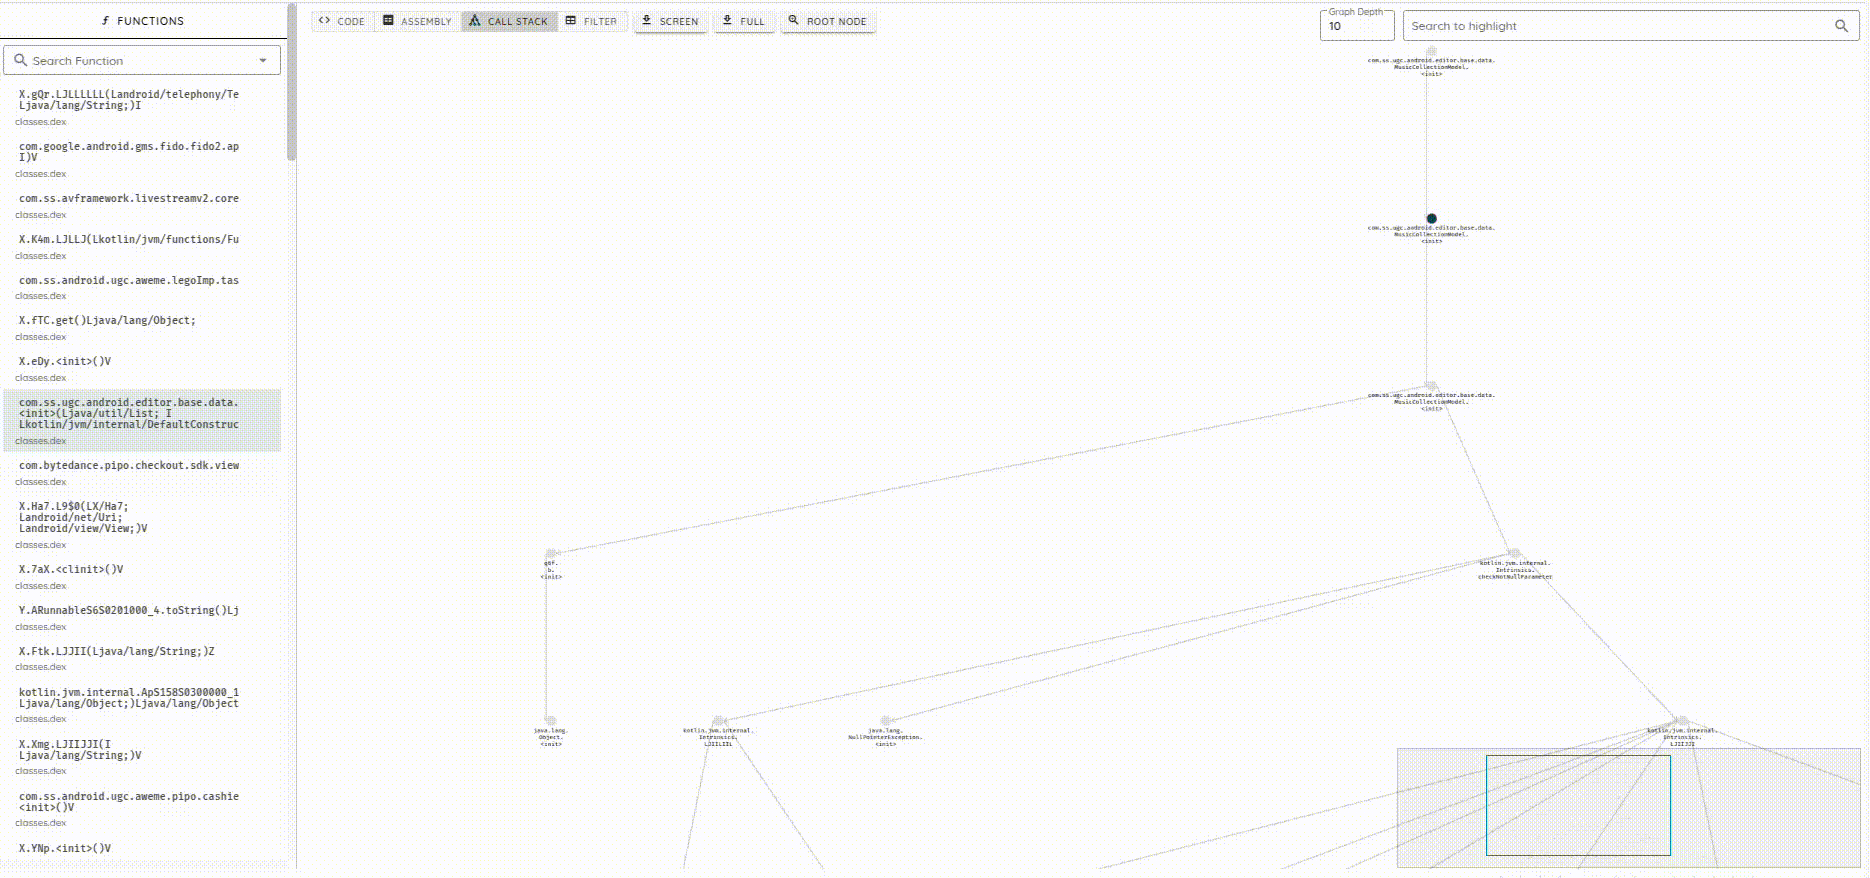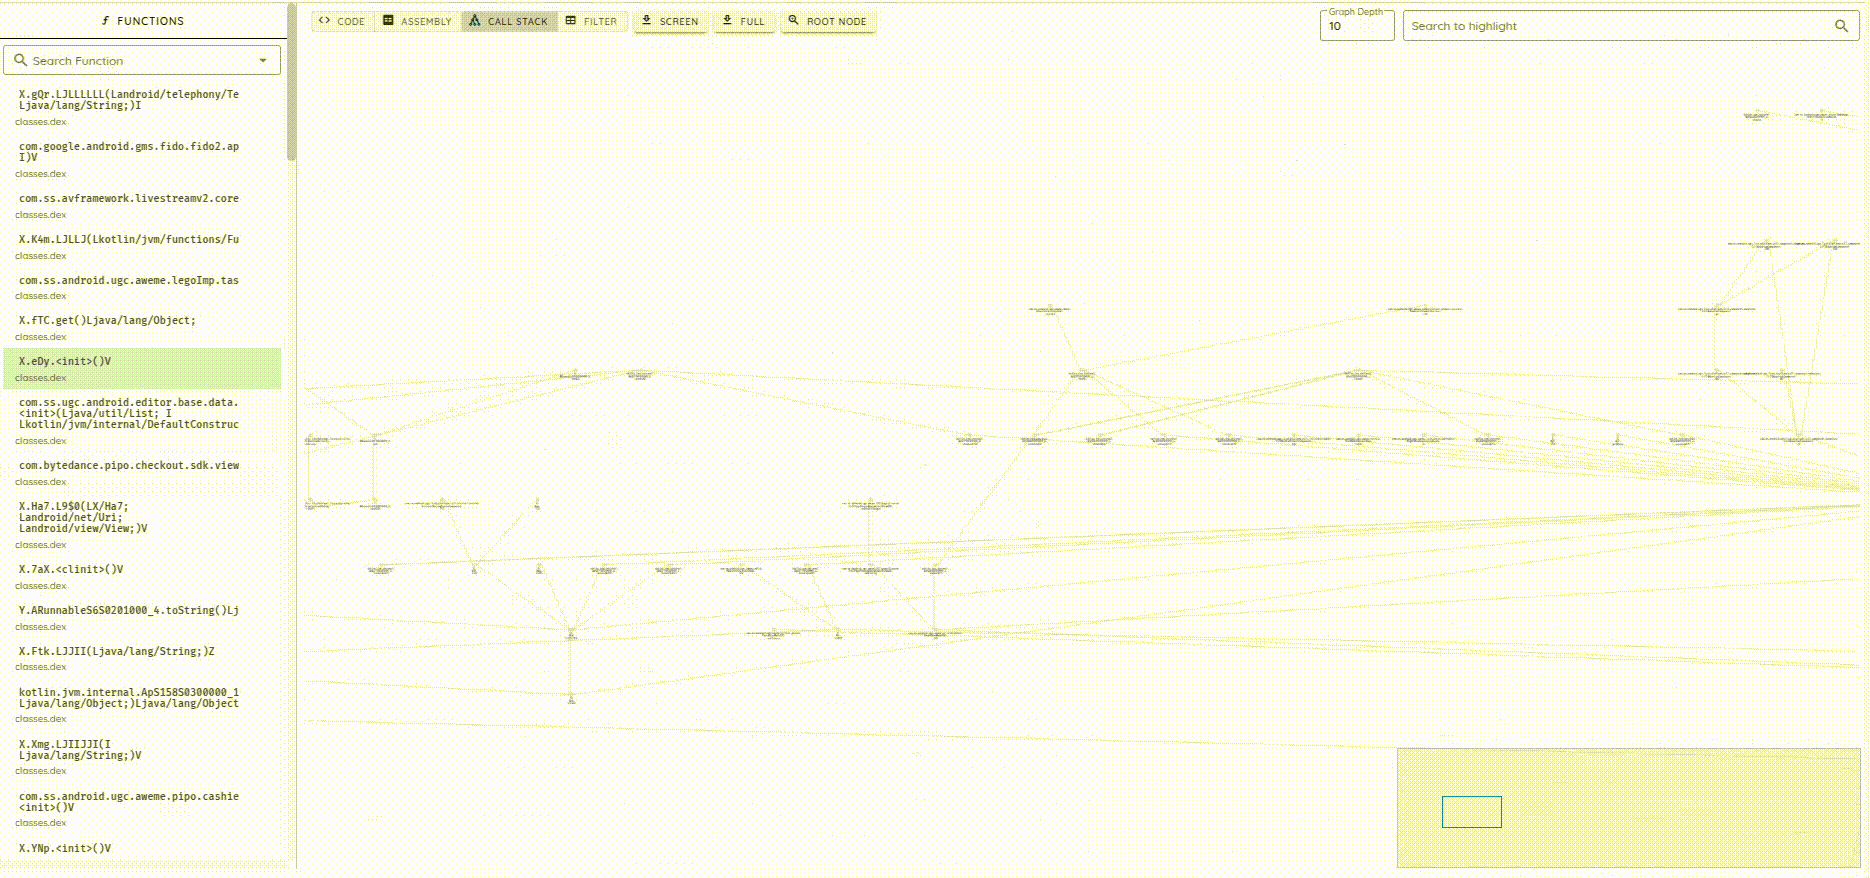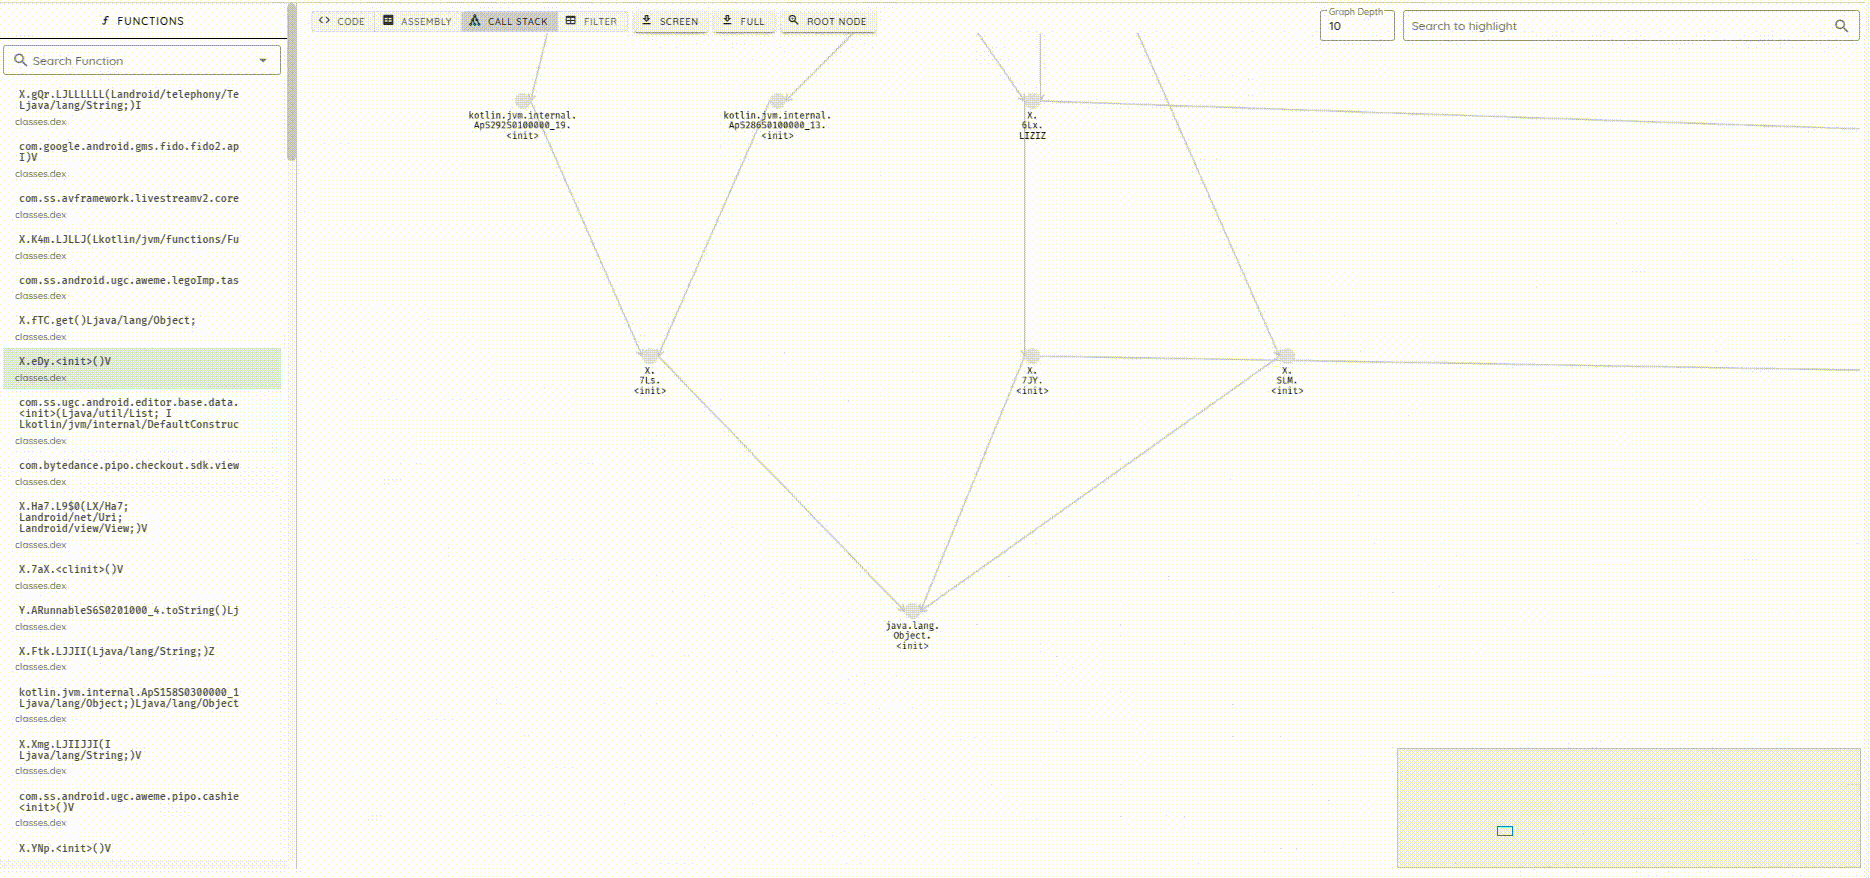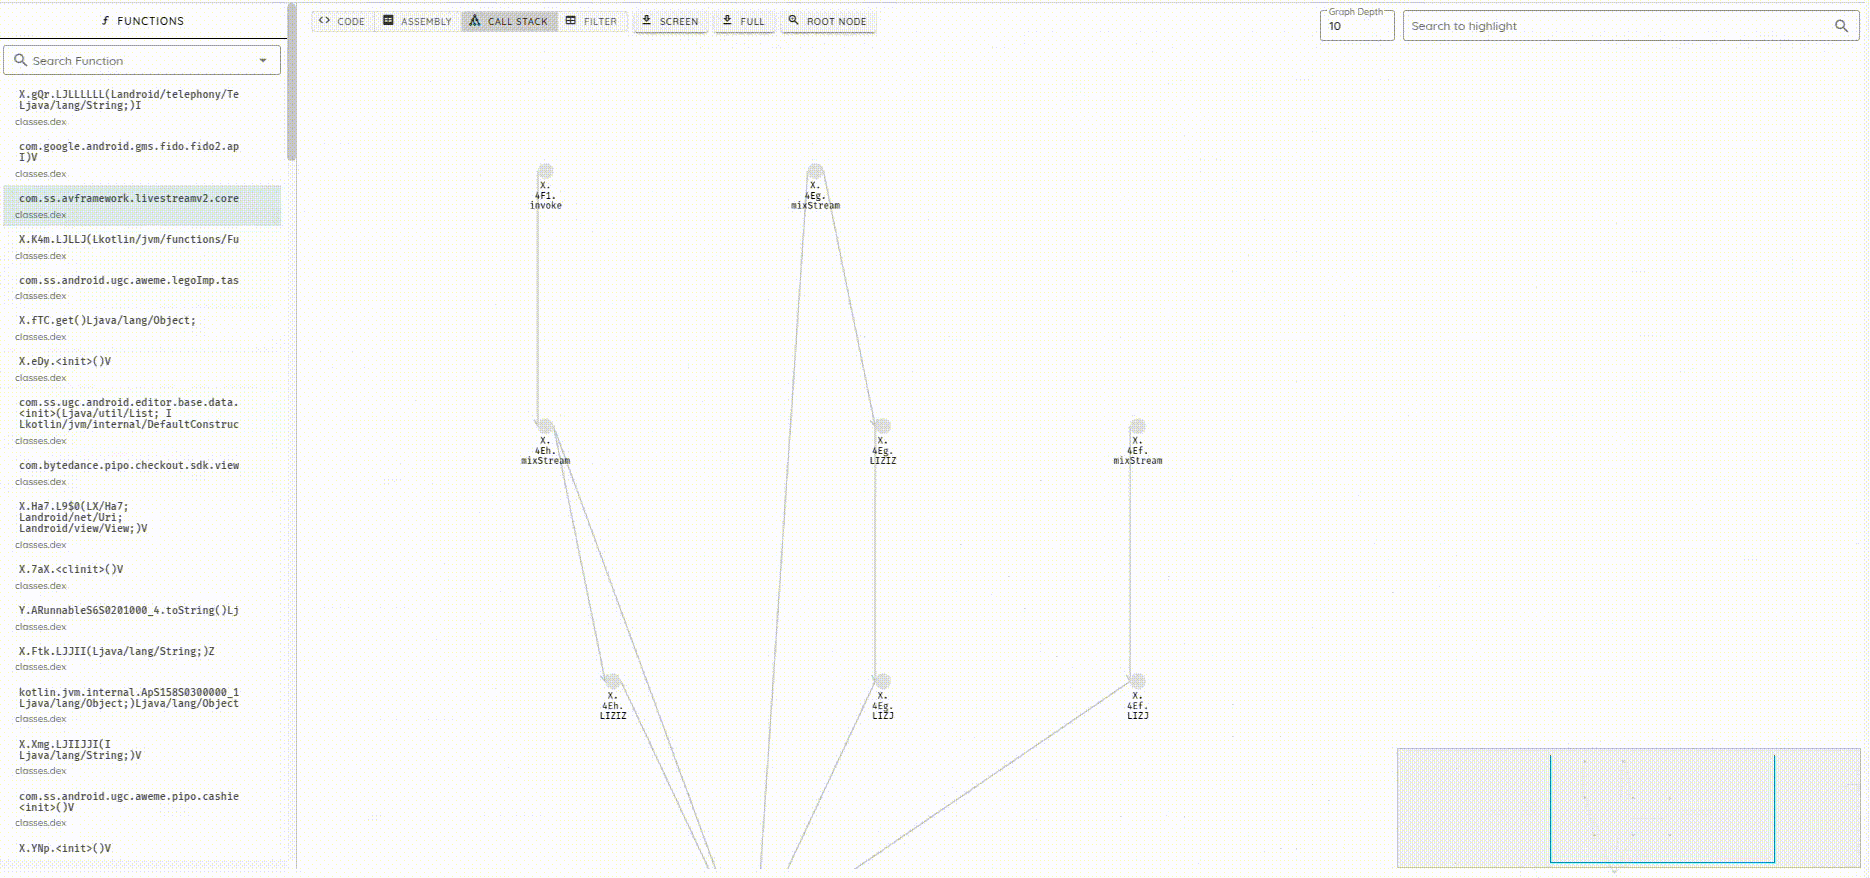
Amélioration des performances des appels de fonctions dans l'environnement d'analyse pour une meilleure efficacité. L'optimisation a consisté à basculer l'extraction des appels de fonctions vers une base de données de graphes, qui renvoie les résultats en moins de 200 ms.
-
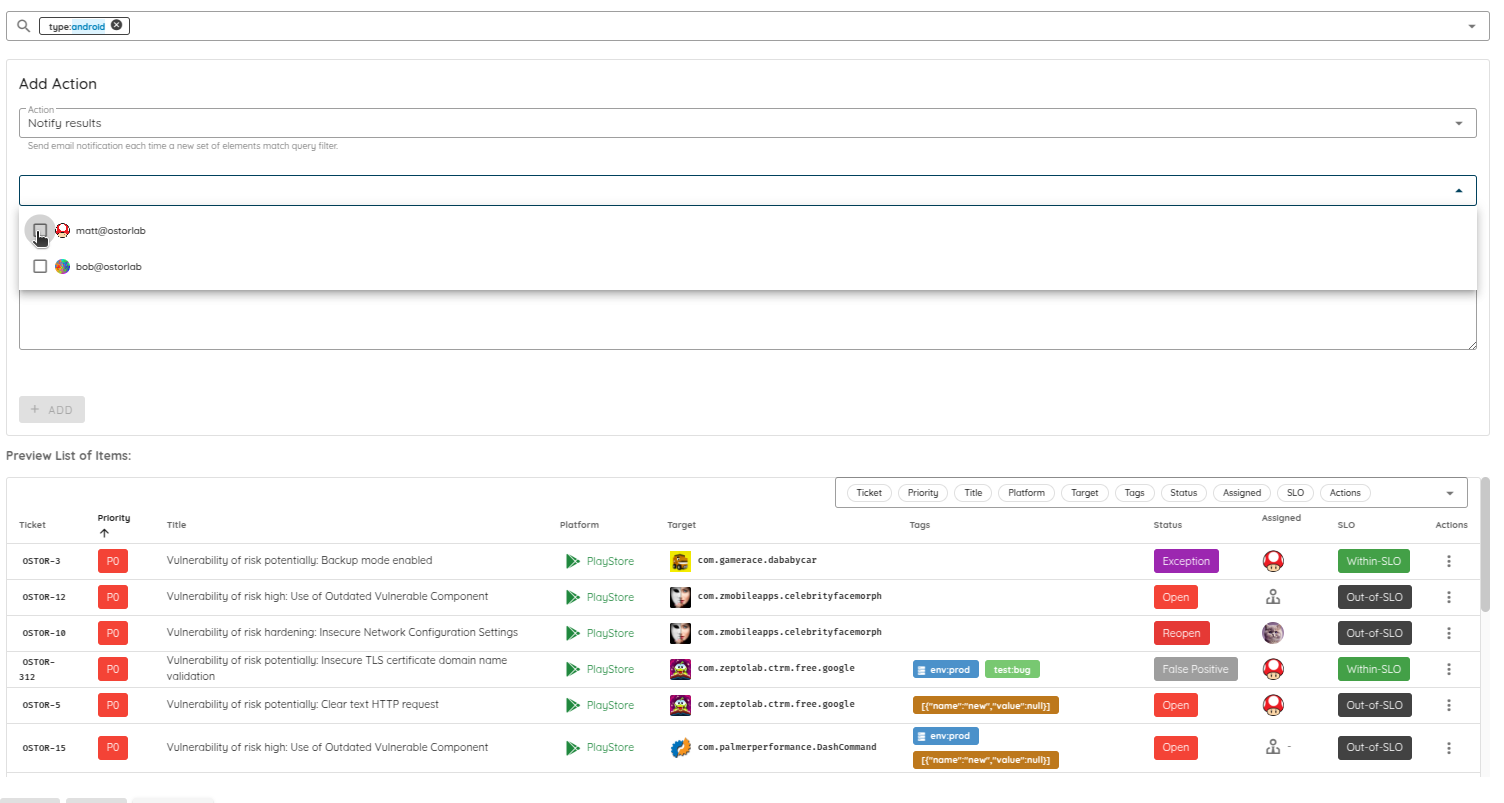
Ajout de la possibilité de notifier un seul utilisateur par e-mail lors de nouvelles vulnérabilités. L'action des règles d'automatisation permet désormais de notifier des utilisateurs précis dans le contexte de la remédiation. Cela répond par exemple à la demande Notify user X when there is a new vulnerability in asset Y.
OXO
- Ajout d'une option pour modifier le délai d'expiration des scans locaux, ce qui offre plus de flexibilité aux utilisateurs. La valeur par défaut est de 48 heures. Exemple de commande à exécuter avec une valeur personnalisée :
ostorlab scan --runtime=local run --install --agent=agent/ostorlab/nmap --timeout=3600 ip 8.8.8.8
- Mise à jour du reporting des vulnérabilités pour inclure les détails d'exploitation et de post-exploitation, pour des informations de sécurité plus complètes. Le rapport de vulnérabilités inclura une section sur les détails d'exploitation et de post-exploitation des résultats.
Detection 🔍
Secret Detection
- Ajout de la détection des secrets Branch.io
- Mise en place de la détection des IMEI pour identifier d'éventuels problèmes de confidentialité.
- Ajout de la capacité de détecter l'utilisation de versions d'UUID non sécurisées.
WordPress Agent
Ajout du WordPress Agent pour effectuer des vérifications de sécurité automatisées sur les installations WordPress et identifier les faiblesses et vulnérabilités potentielles. Le scan couvre les vulnérabilités connues de la version de WordPress, des plugins et des thèmes.
Threat Center
Ajout de la détection de plusieurs empreintes :
- Ivanti Connect Secure
- Netgear Routers
- Apache Tomcat
- Calibre
- Aviatrix Controller
- Next.js
- Siemens
- FortiWLM
- Cleo products
- QNAP Turbo NAS
- Apache ActiveMQ
- Mitel Micollab
- Solana
- ZYXEL
- Sitecore
- SailPoint IdentityIQ
Ajout de la prise en charge de plusieurs CVE : [CVE-2024-55591, CVE-2024-55591, CVE-2024-12847, CVE-2025-0282, CVE-2024-50603, CVE-2024-12987, CVE-2024-52875, CVE-2024-6782, CVE-2024-43919, CVE-2024-50379, CVE-2024-56145, CVE-2023-34990, CVE-2024-51479, CVE-2024-36404, CVE-2024-38819, CVE-2024-11772, CVE-2024-55956, CVE-2024-11205, CVE-2024-11205, CVE-2024-11639, CVE-2024-50623, CVE-2024-54134, CVE-2024-35286, CVE-2024-41713, CVE-2023-45727, CVE-2024-10905]
Privacy & Compliance
- Lancement du profil Privacy, qui élargit l'accès aux détections axées sur la confidentialité. Le profil Privacy récupère la politique de confidentialité depuis le store (Apple store ou Play store) et analyse les éléments suivants :
- Le contenu de la politique de confidentialité et sa conformité aux normes de conformité (GDPR, CCPA, CPRA, HIPAA, LGPD).
- Analyse statique de l'application et validation des permissions et des méthodes utilisées par rapport aux déclarations de la politique de confidentialité.
- Analyse dynamique de l'application et validation des permissions et des méthodes utilisées par rapport aux déclarations de la politique de confidentialité.
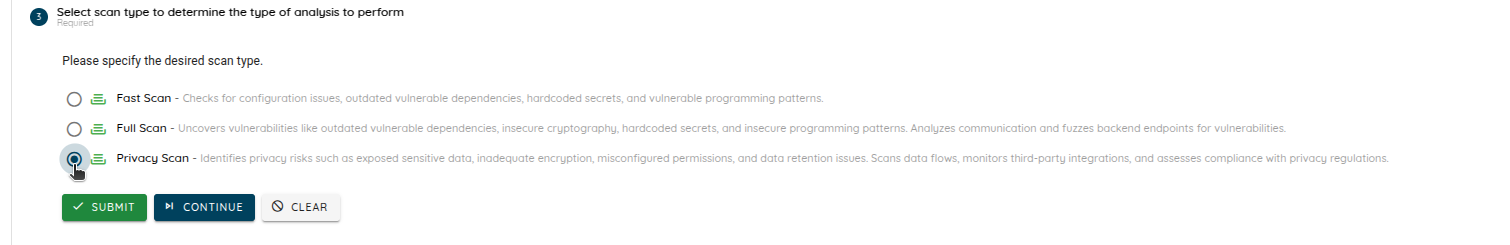
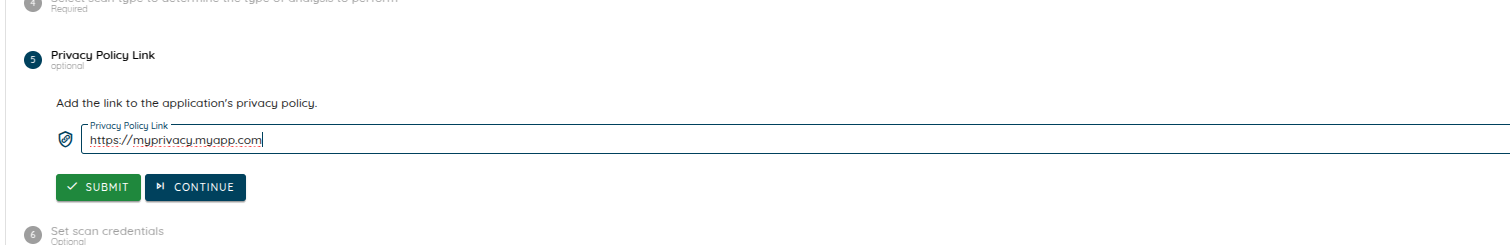
- Ajout d'un lien Privacy pour prendre en charge les packages absents du store, ce qui améliore la transparence. Si l'identifiant de l'application diffère de celui du store, vous pouvez définir le lien de la politique de confidentialité à récupérer pendant l'analyse.