Superficie de ataque automatizada con IA, análisis de privacidad, agente de WordPress y más
La actualización de enero de 2025 de Ostorlab incorpora el descubrimiento de la superficie de ataque con IA y mejora el rendimiento del IDE. La versión amplía las capacidades de detección con nuevas comprobaciones de secretos y de privacidad, añade un agente de seguridad para WordPress e incorpora más huellas de amenazas y compatibilidad con más CVE. Se lanza un nuevo perfil Privacy para el análisis de cumplimiento normativo, junto con mejoras en las opciones de escaneo y en los informes de vulnerabilidades. Estas actualizaciones buscan mejorar el análisis de activos, las evaluaciones de seguridad y la mitigación de riesgos en diversos entornos digitales.
Superficie de ataque e inventario 🎯
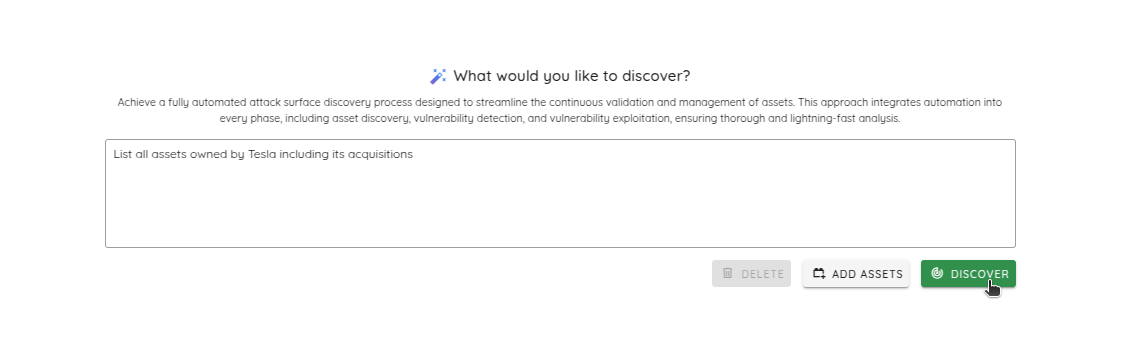
Superficie de ataque automatizada con IA
Se lanzó la funcionalidad Attack Surface automatizada con IA, que aprovecha la inteligencia artificial para un descubrimiento y análisis de activos más completo.
La nueva implementación permite:
- Iniciar automáticamente el descubrimiento de la superficie de ataque a partir de una instrucción sencilla, por ejemplo «Encuentra todas las empresas de Microsoft y sus adquisiciones».
- Confirmar o excluir automáticamente los activos potenciales según sus conexiones y el contexto extraído.
- Permitir al usuario reconfigurar la instrucción inicial para enriquecer los activos descubiertos.
Escaneos e IDE
-
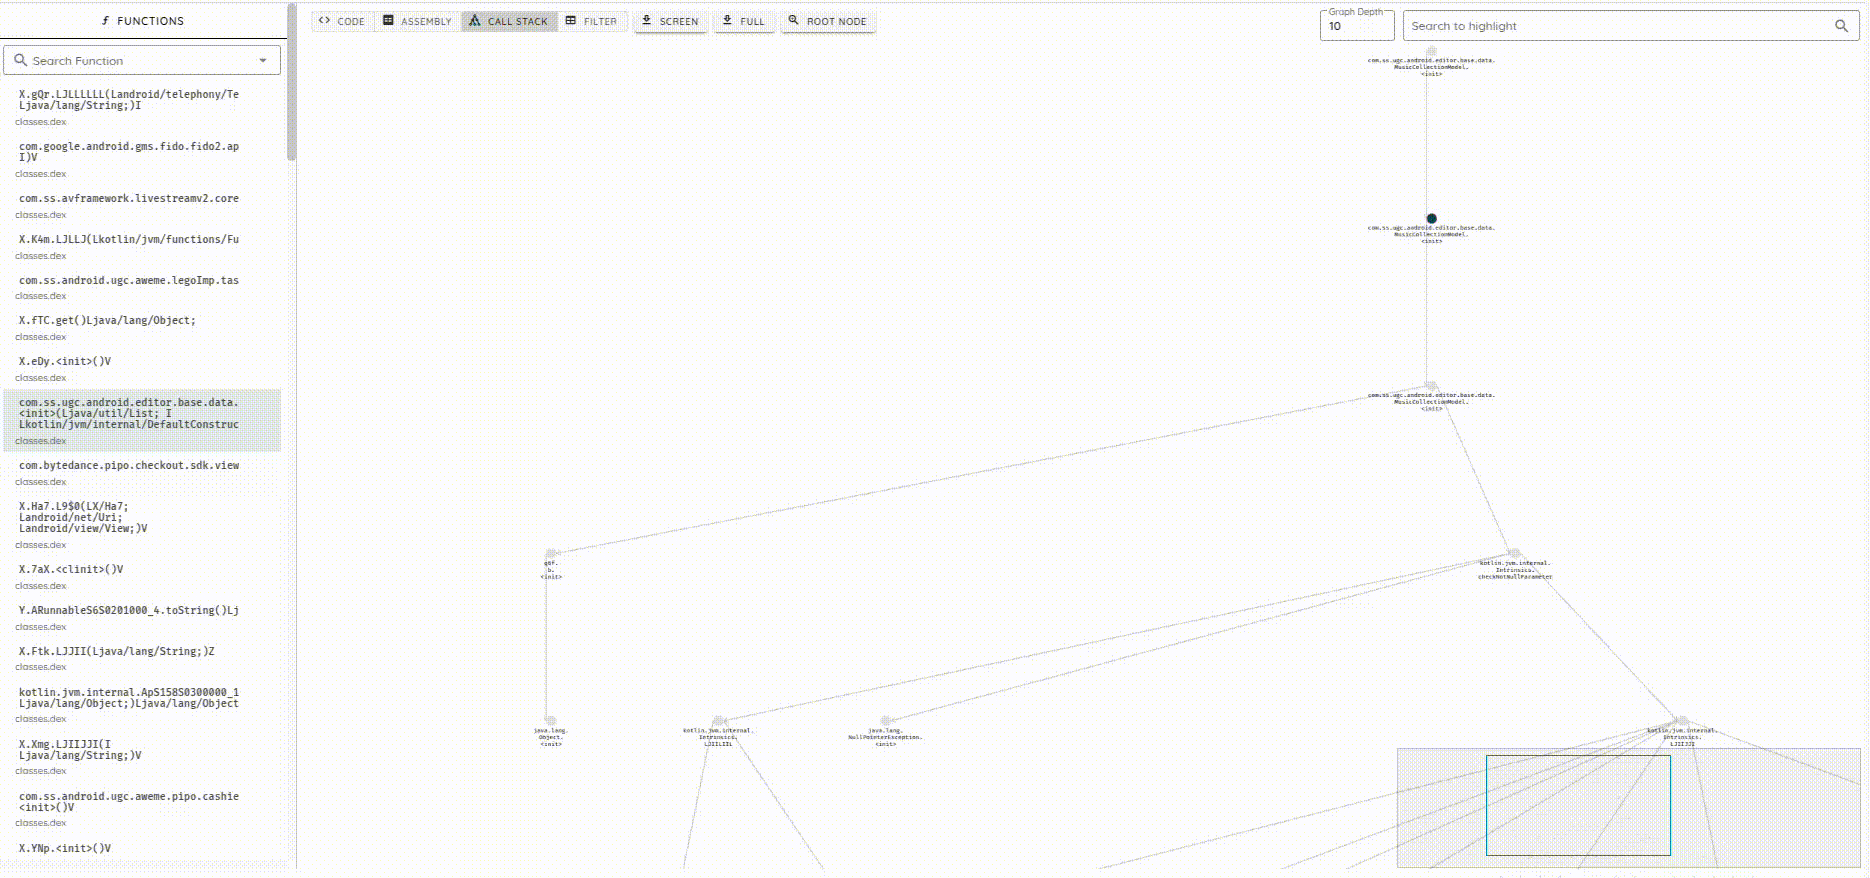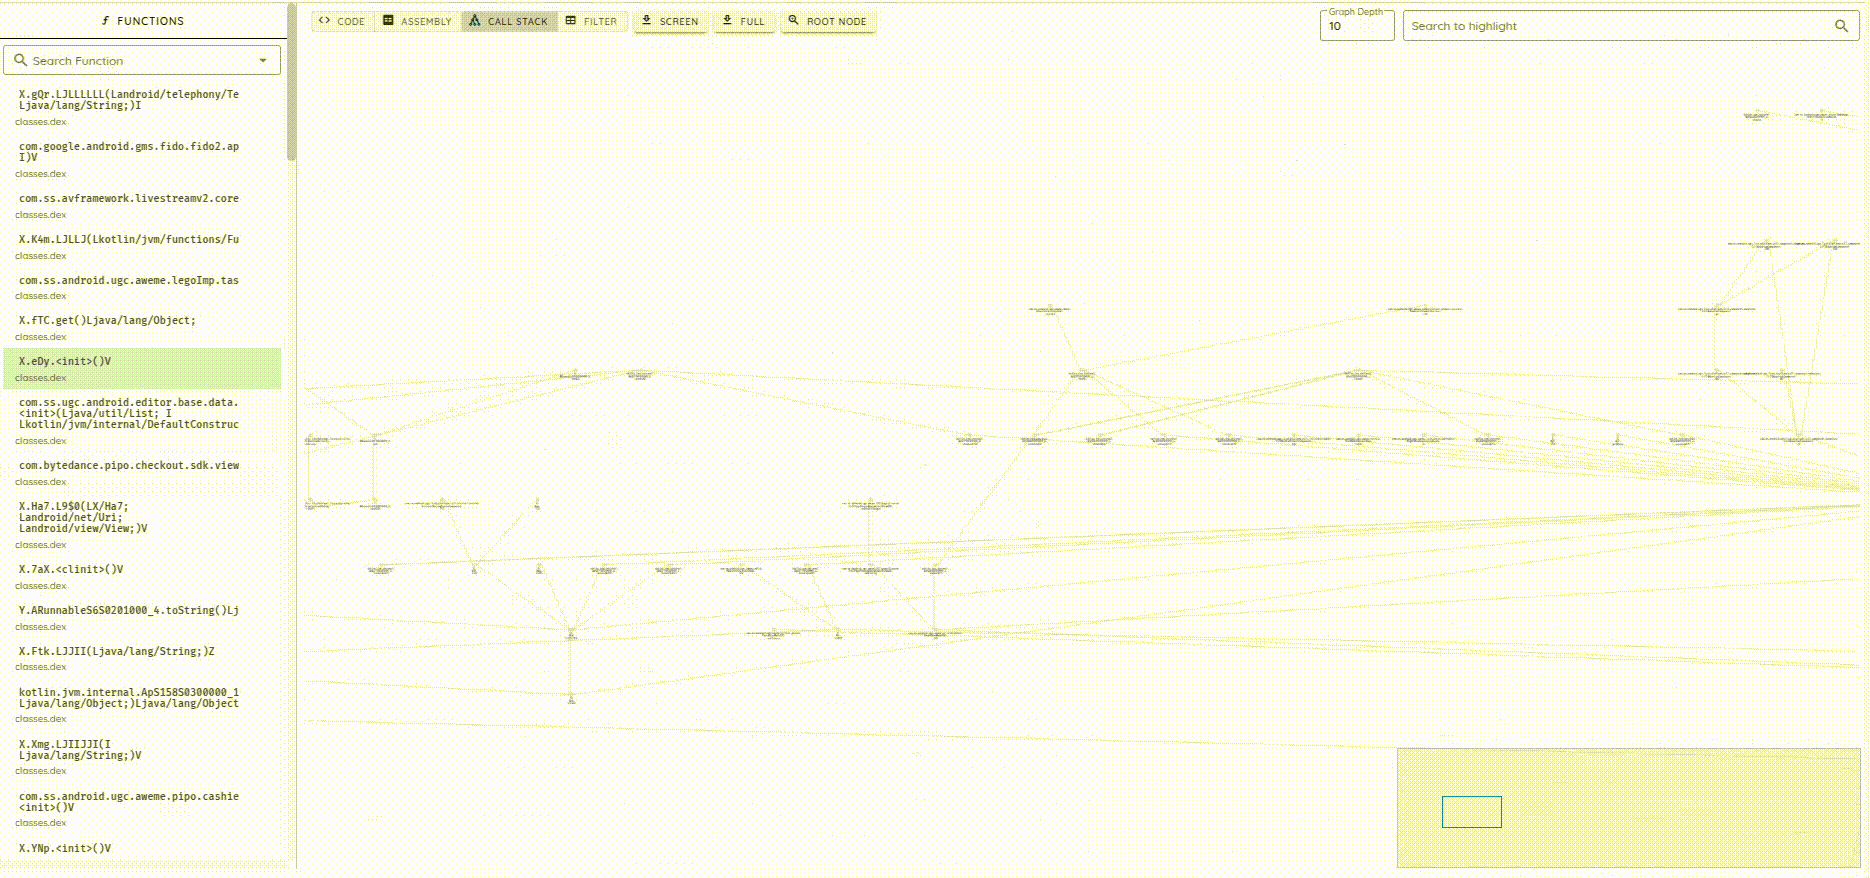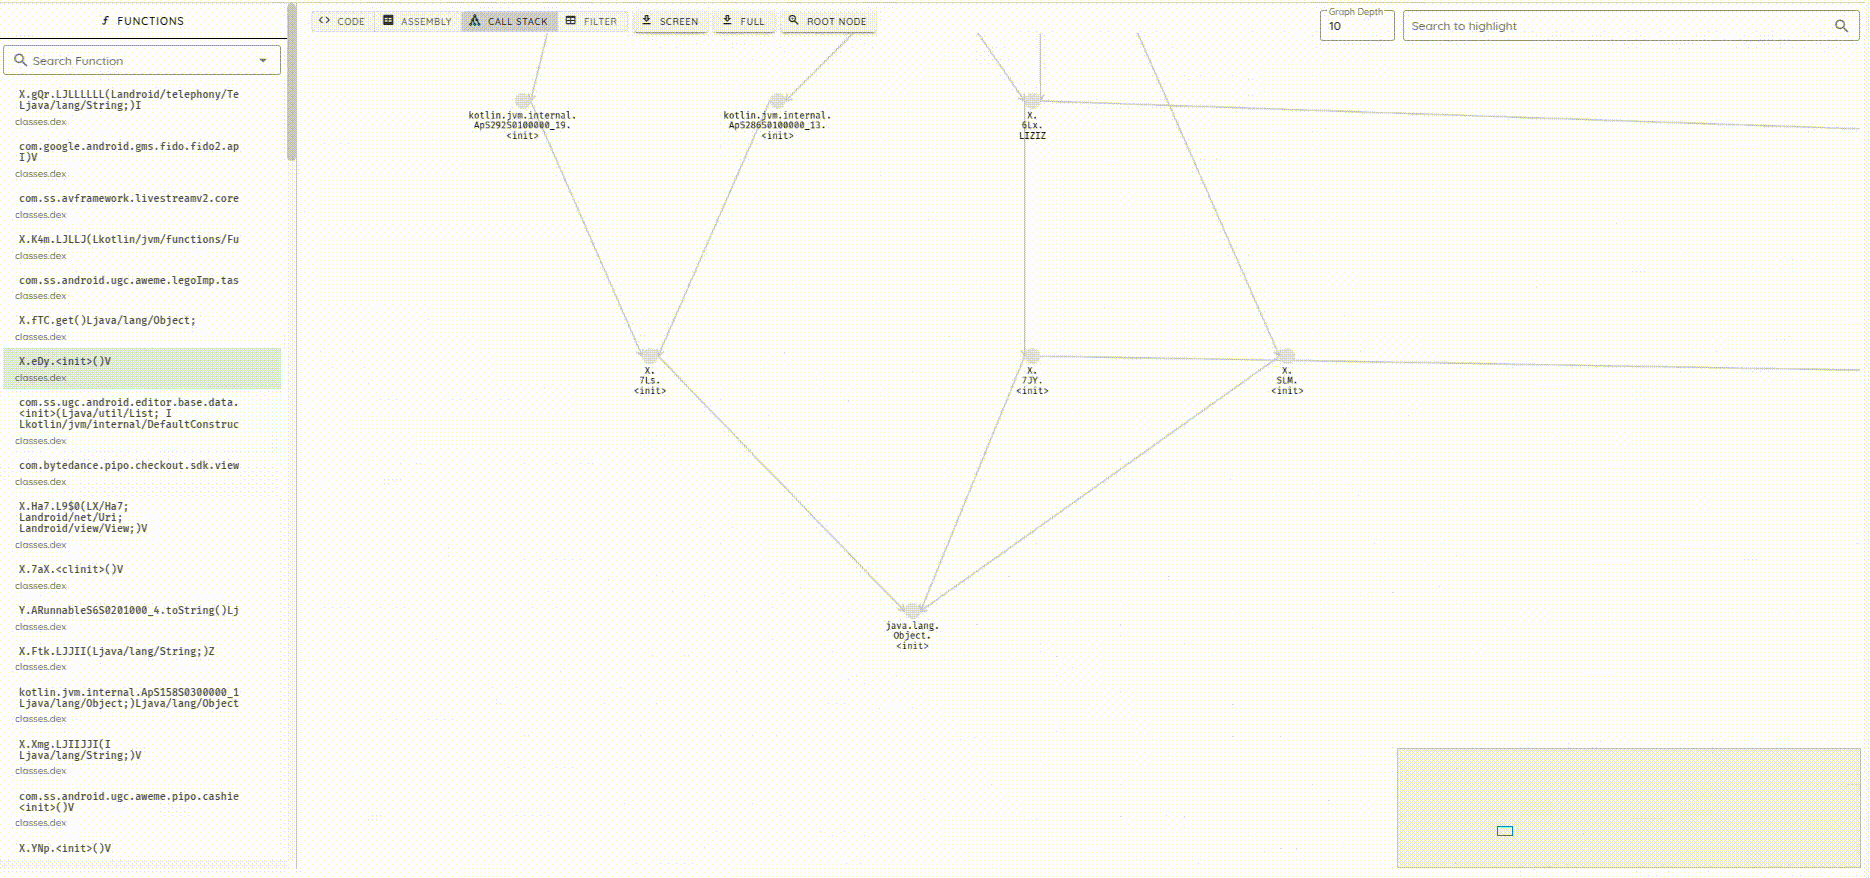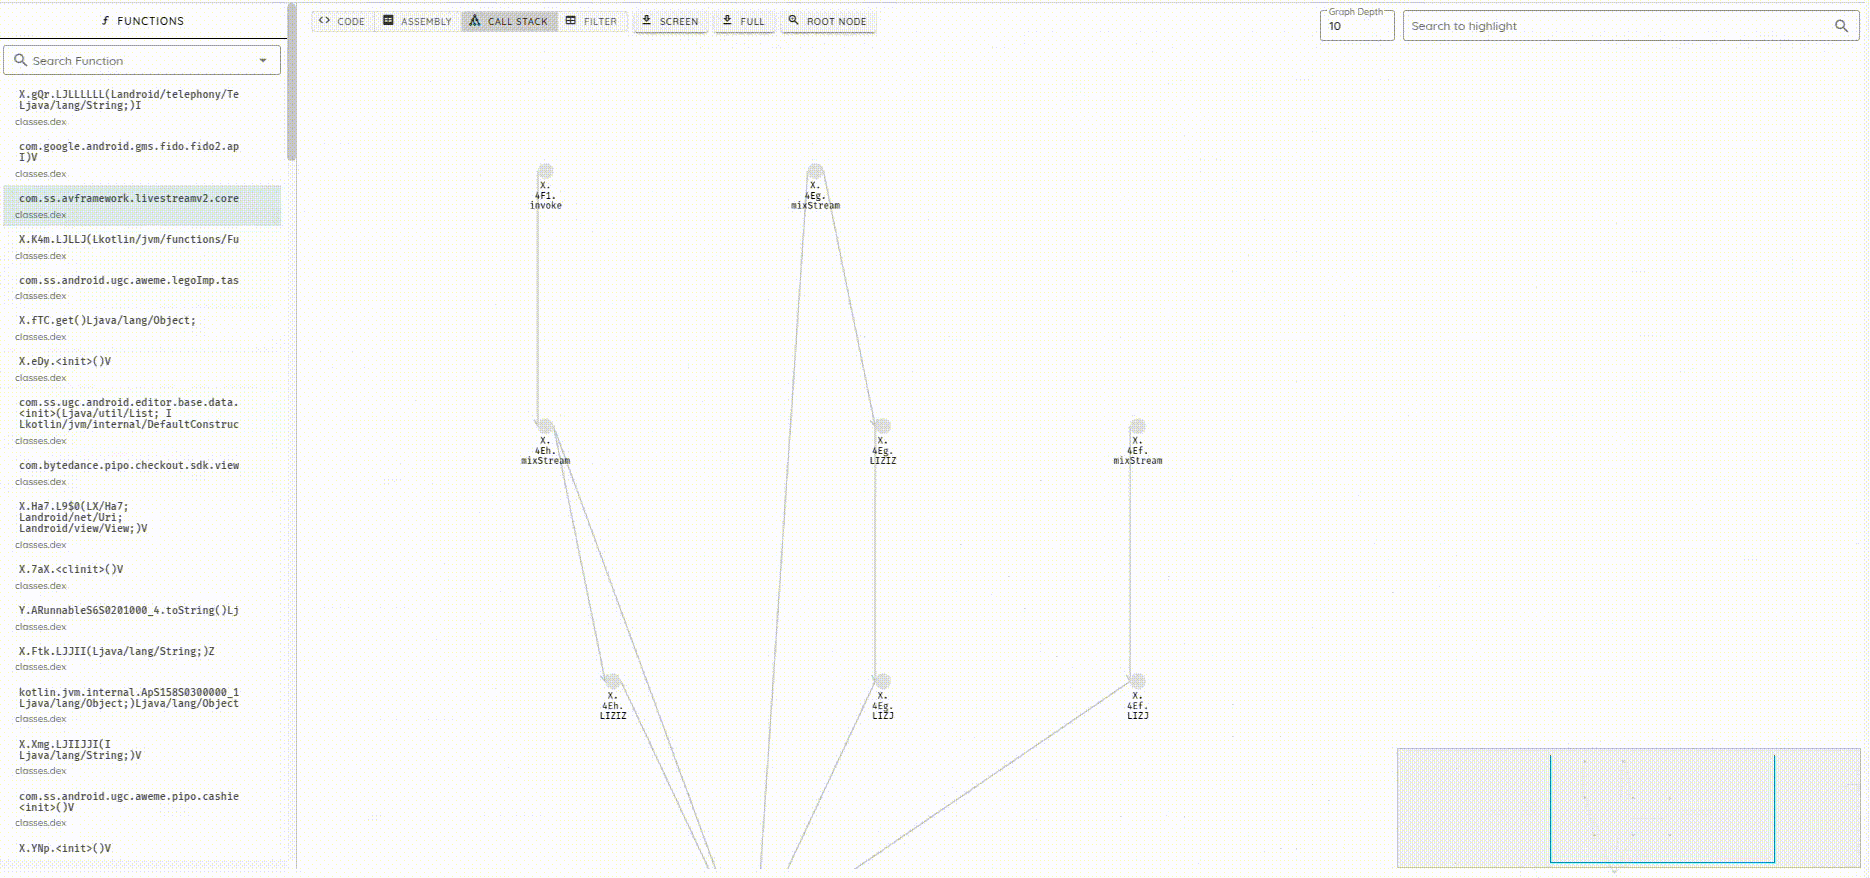
Se mejoró el rendimiento de las llamadas a funciones en el entorno de análisis para lograr una mayor eficiencia. La optimización consistió en pasar la extracción de llamadas a funciones a una base de datos de grafos, que devuelve los resultados en menos de 200 ms.
-
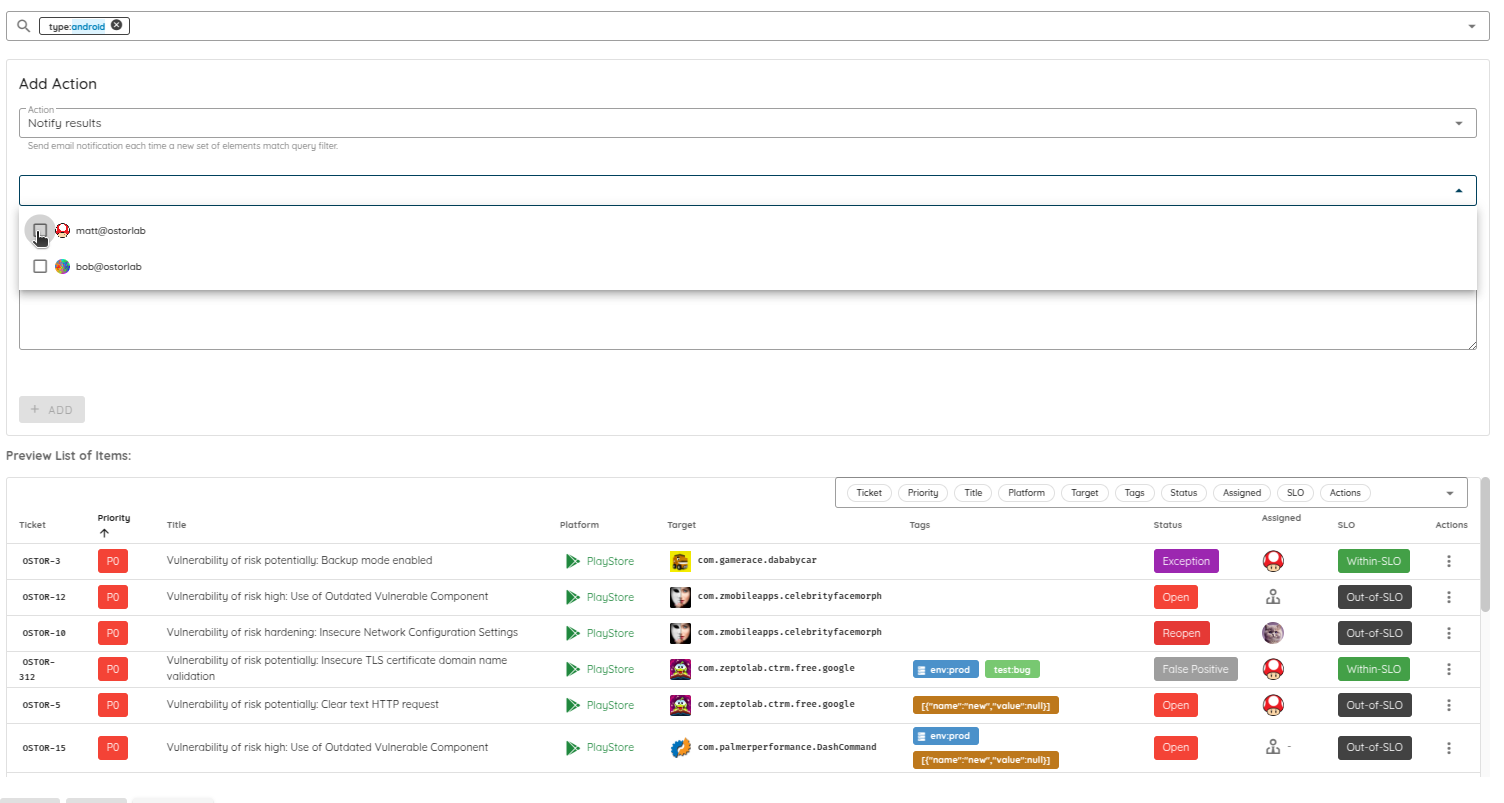
Se añadió la posibilidad de notificar por correo electrónico a un solo usuario sobre nuevas vulnerabilidades. La acción de las reglas de automatización ahora permite notificar a usuarios concretos en el contexto de la corrección. Esto responde, por ejemplo, a la solicitud Notificar al usuario X cuando haya una nueva vulnerabilidad en el activo Y.
OXO
- Se añadió una opción para cambiar el tiempo de espera del escaneo en los escaneos locales, lo que ofrece más flexibilidad a los usuarios. El valor predeterminado es de 48 horas. Ejemplo de comando para ejecutar con un valor personalizado:
ostorlab scan --runtime=local run --install --agent=agent/ostorlab/nmap --timeout=3600 ip 8.8.8.8
- Se actualizó el informe de vulnerabilidades para incluir detalles de explotación y de posexplotación, lo que ofrece información de seguridad más completa. El informe de vulnerabilidades incluirá una sección con los detalles de explotación y de posexplotación de los hallazgos.
Detección 🔍
Detección de secretos
- Se añadió la detección de secretos de Branch.io
- Se implementó la detección de IMEI para identificar posibles problemas de privacidad.
- Se añadió la capacidad de detectar el uso de versiones inseguras de UUID.
Agente de WordPress
Se añadió el agente de WordPress para realizar comprobaciones de seguridad automatizadas en instalaciones de WordPress e identificar posibles debilidades y vulnerabilidades. El escaneo cubre las vulnerabilidades conocidas de la versión de WordPress, de los plugins y de los temas.
Threat Center
Se añadió la detección de varias huellas:
- Ivanti Connect Secure
- Netgear Routers
- Apache Tomcat
- Calibre
- Aviatrix Controller
- Next.js
- Siemens
- FortiWLM
- Cleo products
- QNAP Turbo NAS
- Apache ActiveMQ
- Mitel Micollab
- Solana
- ZYXEL
- Sitecore
- SailPoint IdentityIQ
Se añadió compatibilidad con varios CVE: [CVE-2024-55591, CVE-2024-55591, CVE-2024-12847, CVE-2025-0282, CVE-2024-50603, CVE-2024-12987, CVE-2024-52875, CVE-2024-6782, CVE-2024-43919, CVE-2024-50379, CVE-2024-56145, CVE-2023-34990, CVE-2024-51479, CVE-2024-36404, CVE-2024-38819, CVE-2024-11772, CVE-2024-55956, CVE-2024-11205, CVE-2024-11205, CVE-2024-11639, CVE-2024-50623, CVE-2024-54134, CVE-2024-35286, CVE-2024-41713, CVE-2023-45727, CVE-2024-10905]
Privacidad y cumplimiento normativo
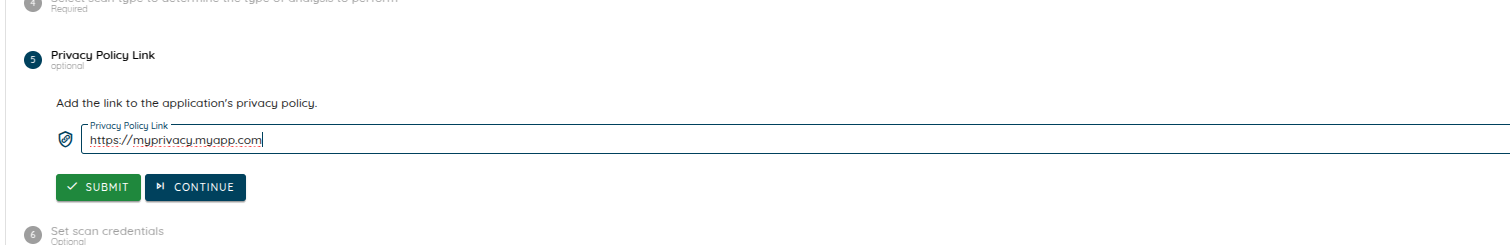
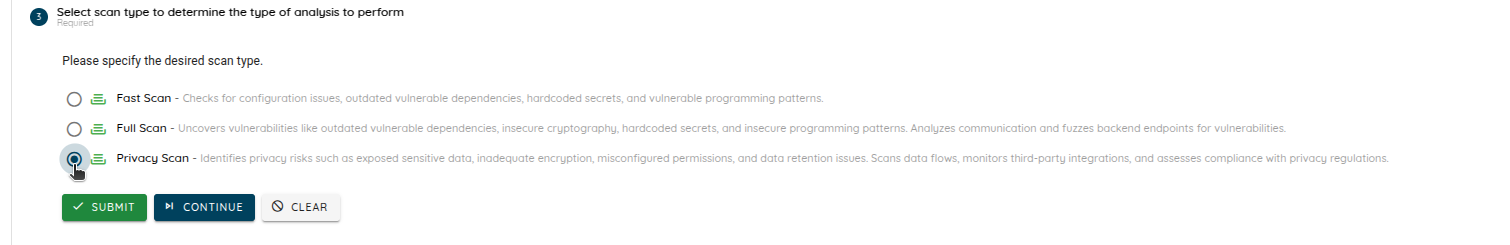
- Se lanzó el perfil Privacy, que amplía el acceso a las detecciones centradas en la privacidad. El perfil Privacy obtiene la política de privacidad de la tienda (Apple store o Play store) y analiza lo siguiente:
- El contenido de la política de privacidad y su conformidad con las normas de cumplimiento (GDPR, CCPA, CPRA, HIPAA, LGPD).
- Analiza de forma estática la aplicación y valida los permisos y métodos utilizados frente a lo que declara la política de privacidad.
- Analiza de forma dinámica la aplicación y valida los permisos y métodos utilizados frente a lo que declara la política de privacidad.
- Se añadió el enlace Privacy para dar soporte a paquetes que no están disponibles en la tienda, lo que mejora la transparencia. Si el identificador de la aplicación es distinto del de la tienda, puede indicar el enlace de privacidad que se obtendrá durante el análisis.