アタックサーフェスから得られるインサイト:パート2
アタックサーフェスは、開いているポートやサービスだけの問題ではありません。本記事では、標準的な技術面を超えた重要なインサイトを取り上げます。
本記事のパート2では、アタックサーフェスの収集を実行する方法には触れず、組織の外部アタックサーフェスについて当社がレビューしてきたデータから見えてきたインサイトを共有します。
アタックサーフェスは組織、顧客、成長に関するデータを漏えいさせる
当社が得た最初の重要なインサイトは、組織のアタックサーフェスから、その組織の規模、分散の度合い、インフラストラクチャの先進性、進化の頻度など、組織の競争力を把握するうえで重要な手がかりが得られるということです。
たとえば、Andurilのような組織を例に取りましょう。Andurilは、Oculusの創業者が設立した防衛分野に特化したスタートアップです。
Andurilのインフラストラクチャは比較的小規模ですが、fluxmesh.usやfmesh.usのような複数のドメインを所有しているという事実は、その分野の製品や技術の存在を示唆している可能性があります。
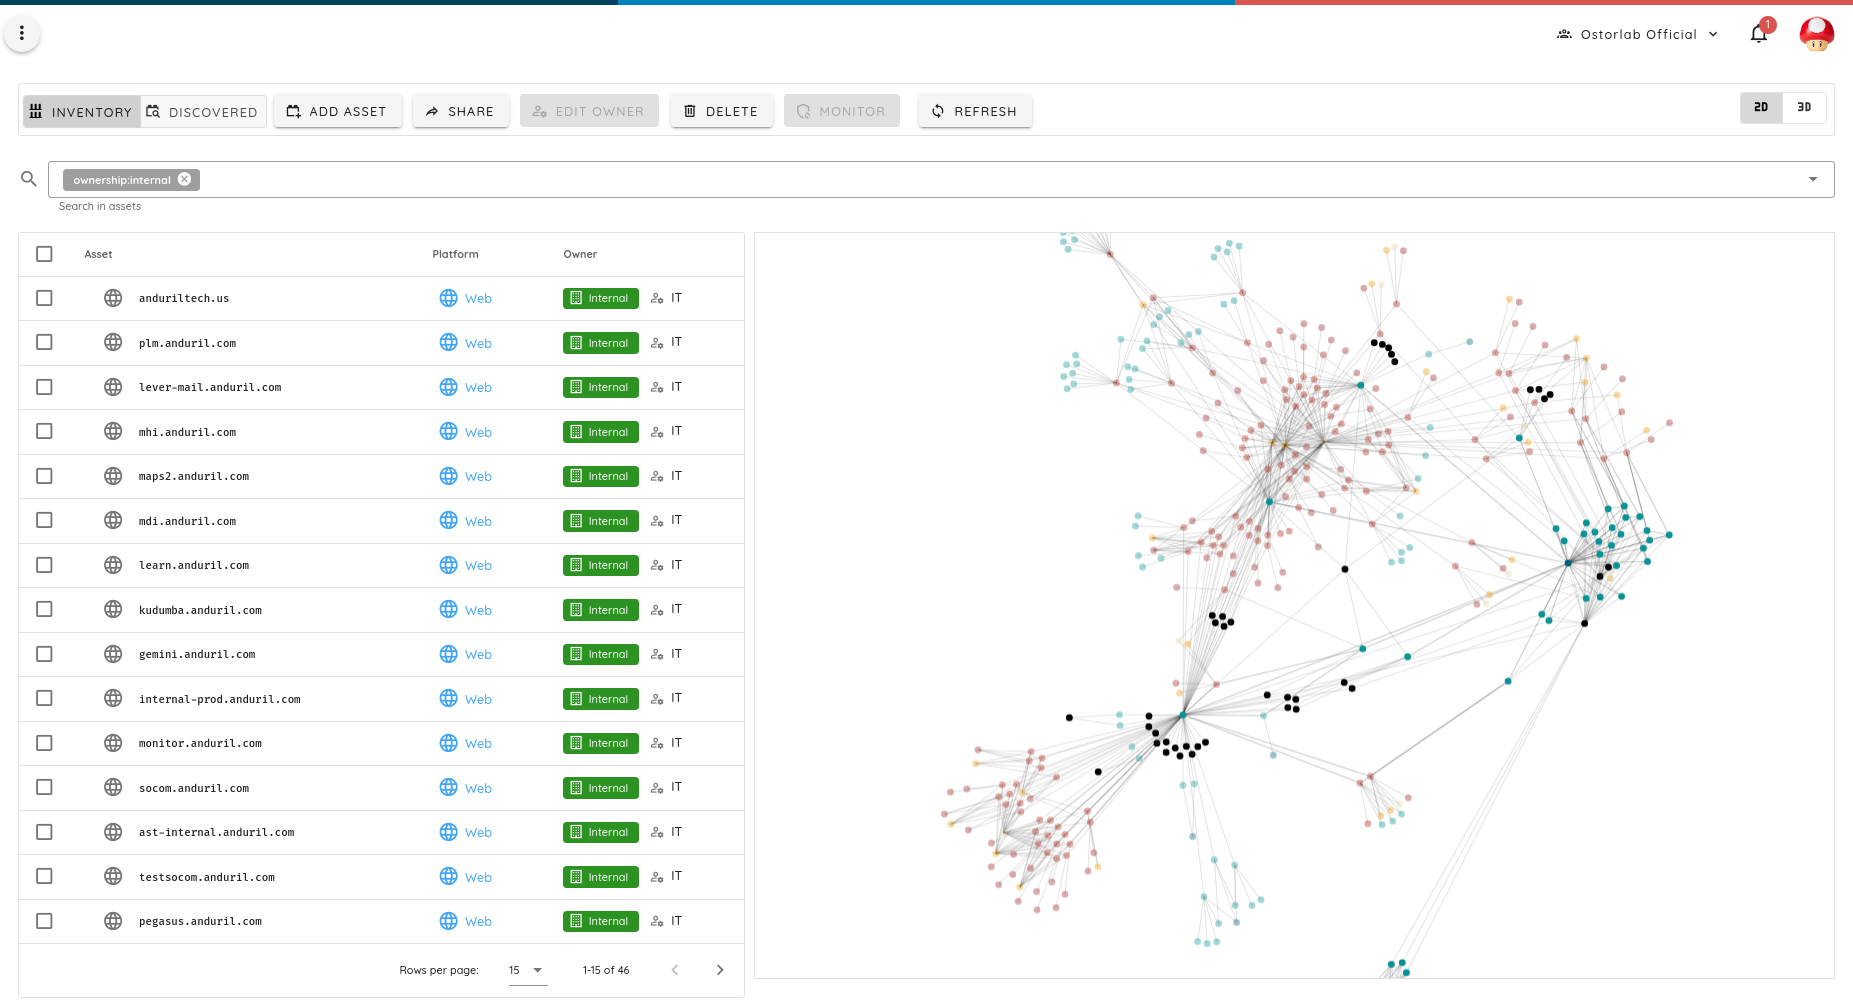
Andurilは、AWS、DNSにはMarkmonitor、そしてインフラストラクチャの一部にはMicrosoftの政府機関向けクラウドを使用しています。 また、Palo Altoのような企業とPoCを実施してきました。公開されているアタックサーフェスの多くからは、社内製品のコードネームと思われるものとともに、米軍とのプロジェクトが漏えいしています。
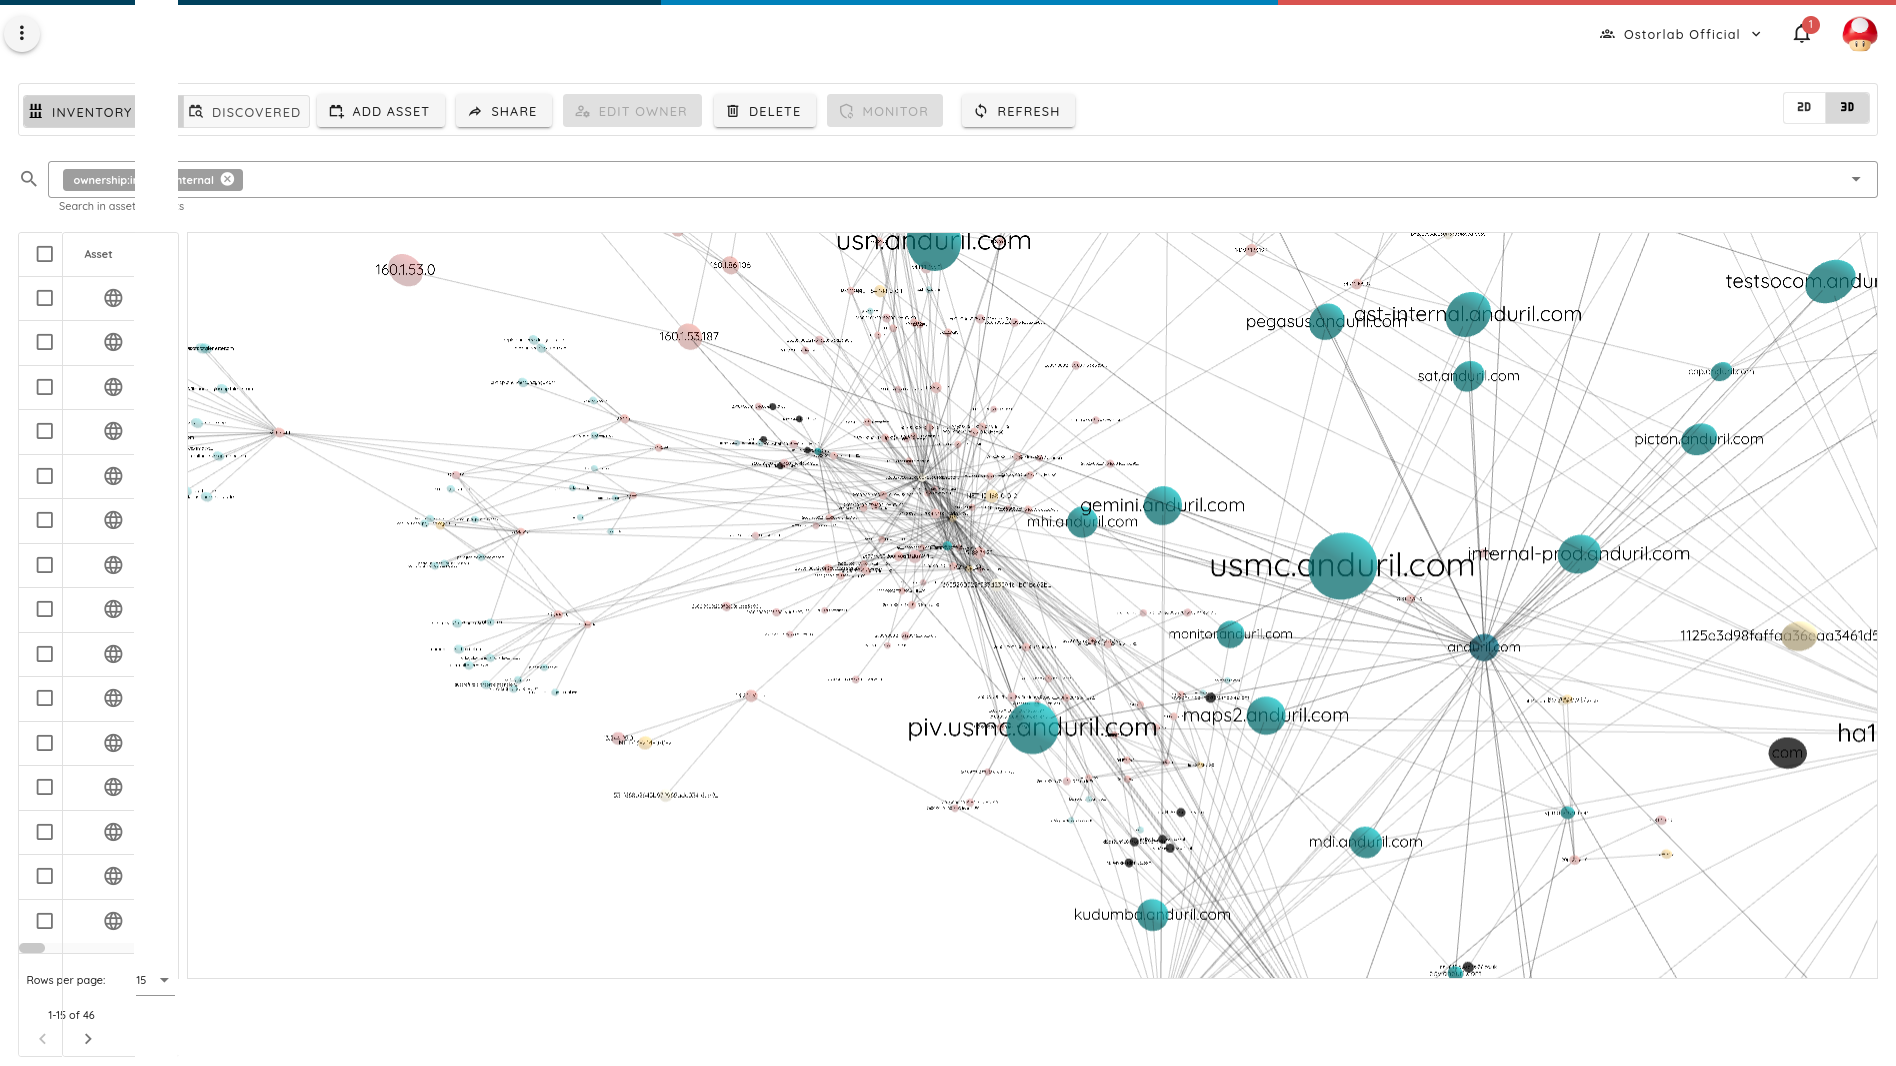
Andurilは、たとえばLessonOnlyでのトレーニングのホスティングなど、より小規模なSaaSプロバイダーも利用しています。 攻撃者や競合他社は、この情報を利用して、フィッシング攻撃の実行、成長の推定、競合するPoCに対する競争優位の獲得などを行うことができます。
データは承認された場所に保存されているか、SaaSプロバイダーはどうか
多くの組織は、ユーザーや顧客のデータの保存場所に関する規制を遵守しなければなりません。軍事分野は、とりわけ厳しい要件がある分野です。
組織自体は規制を遵守していても、今日ではほとんどの組織が多数のSaaSプロバイダーを利用しています。これらのプロバイダーは重要なデータにアクセスできる可能性があり、最悪の場合、跳ね返り攻撃に利用される可能性があります。
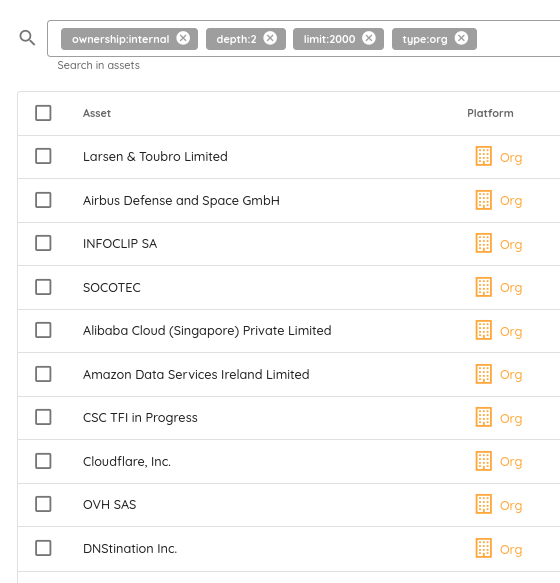
データを分析したところ、場合によっては、欧州や米国の軍事関連プロバイダーが中国のクラウドプロバイダーが所有するIPと接続していることがわかりました。おそらく単なる偶然でしょうが、少なくとも調査するか、避ける価値はあると思われます。
ロシアの組織はインターネット上で大きな存在感を持つ
もう一つのインサイトは、ロシアの組織や企業が驚くほど広くインターネット上に存在しており、一部はインフラストラクチャの規模やIPアドレスの使用量で上位を占めていることです。
たとえば、最も多くのサブドメインが向けられている単一のIPアドレスを所有しているのは、AWSでもGoogleでもMetaでもなく、Yandexです。
そのIPは213.180.204.242で、30万近くのサブドメインをホストしています。
IPv6はいまだに遅れている
データを調査した結果、IPv6の普及率は依然として低く、公開されているサービスのわずか3%にとどまることもわかりました。 IPv6空間のスキャンは困難であるだけでなく、攻撃者にとってのメリットもほとんどありません。
IPv4アドレスの寿命の延長には、IPv4アドレスの利用効率を高めたクラウドの普及が大きく影響しています。しかし、それは逆説的に、IPアドレスを直接スキャンすることの価値も低下させました。
現在ではほとんどの場合、IPv4アドレスを直接スキャンしても何も得られません。ほとんどのサービスは、有効なドメイン名を送信する必要がある何らかのHTTP系のプロトコルで提供されているためです。
言い換えれば、現代のインフラストラクチャの世界では、IPの直接スキャンは非効率です。サブドメインの列挙やブルートフォースと組み合わせる必要があります。
組織はネストされたドメインを好む
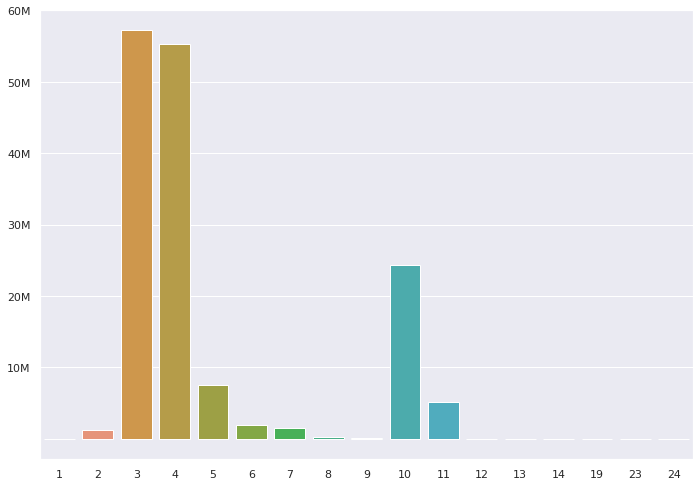
組織のアタックサーフェスを評価する際によくある疑問は、列挙をどの深さまで行うべきかというものです。ほとんどのドメインは、せいぜい最初の数階層しか使わないと予想されます。
データを分析したところ、まったく逆であることがわかりました。複数の組織が、インフラストラクチャを整理するために最大9階層ものネストされたサブドメインを使用していました。
SaaSの普及と成長
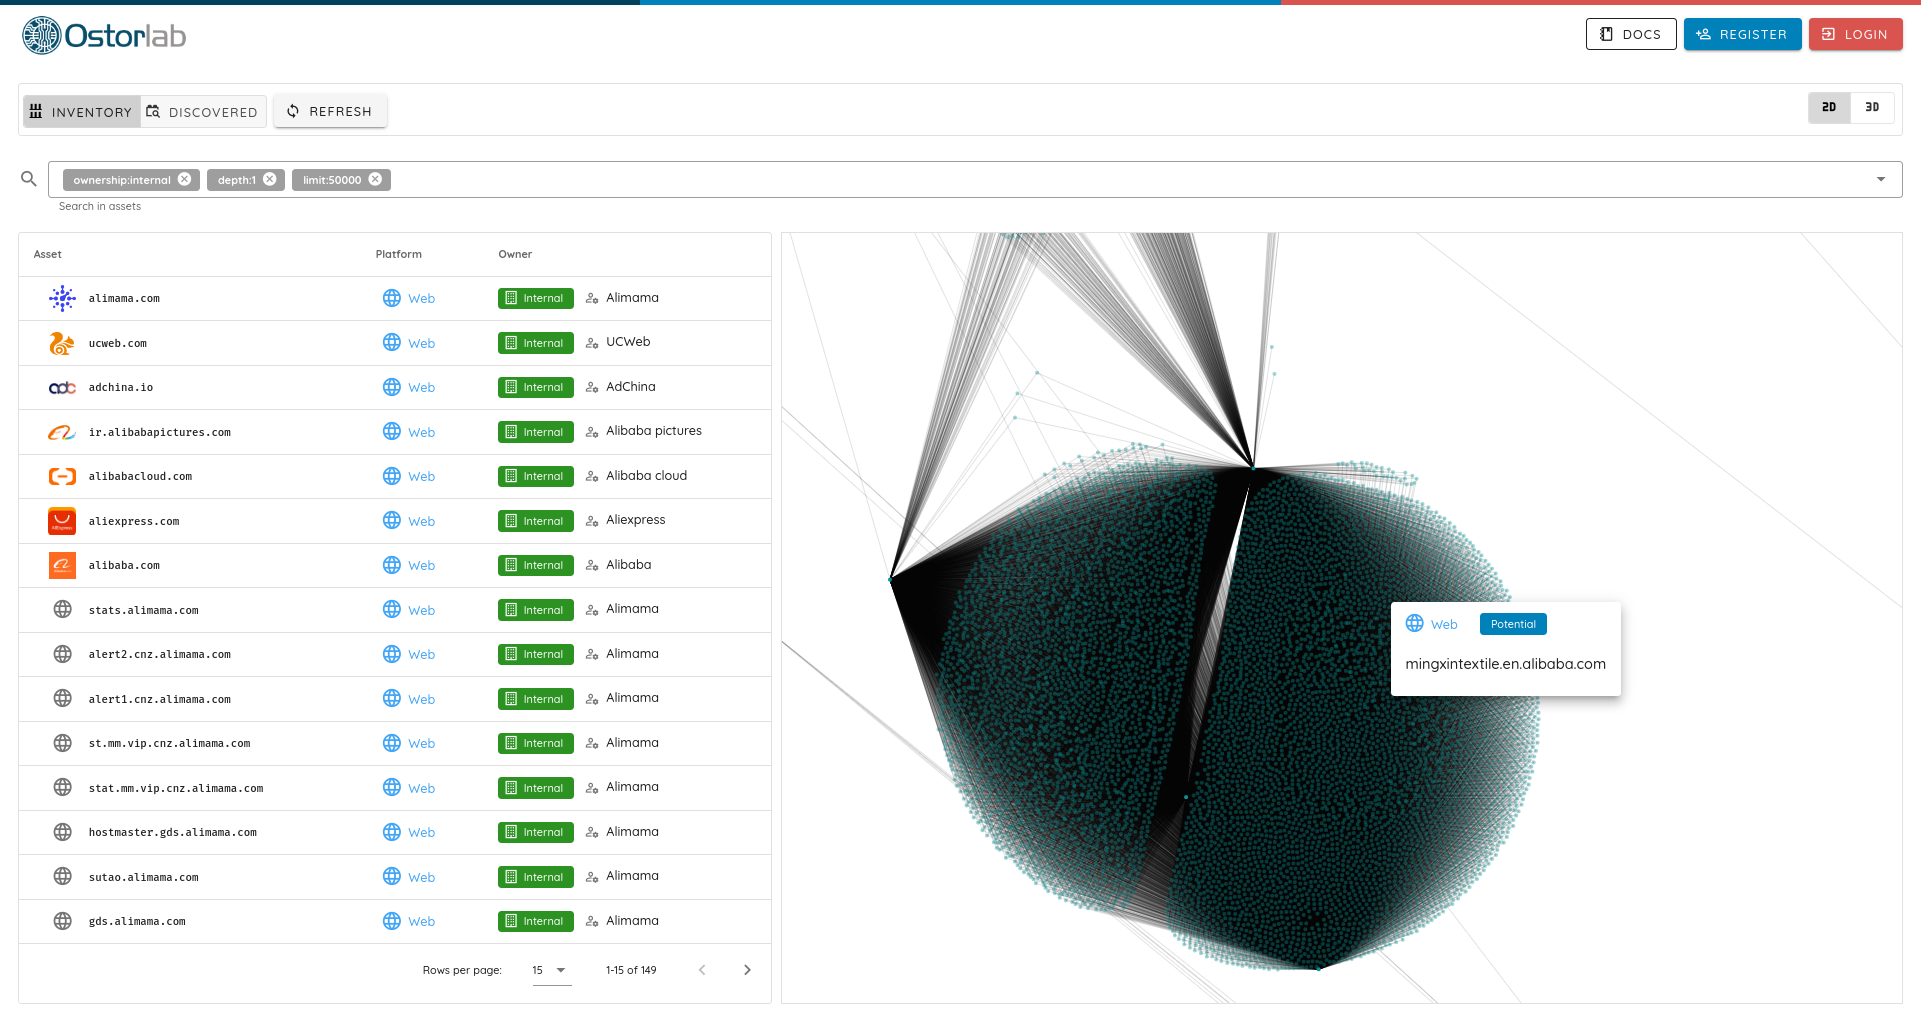
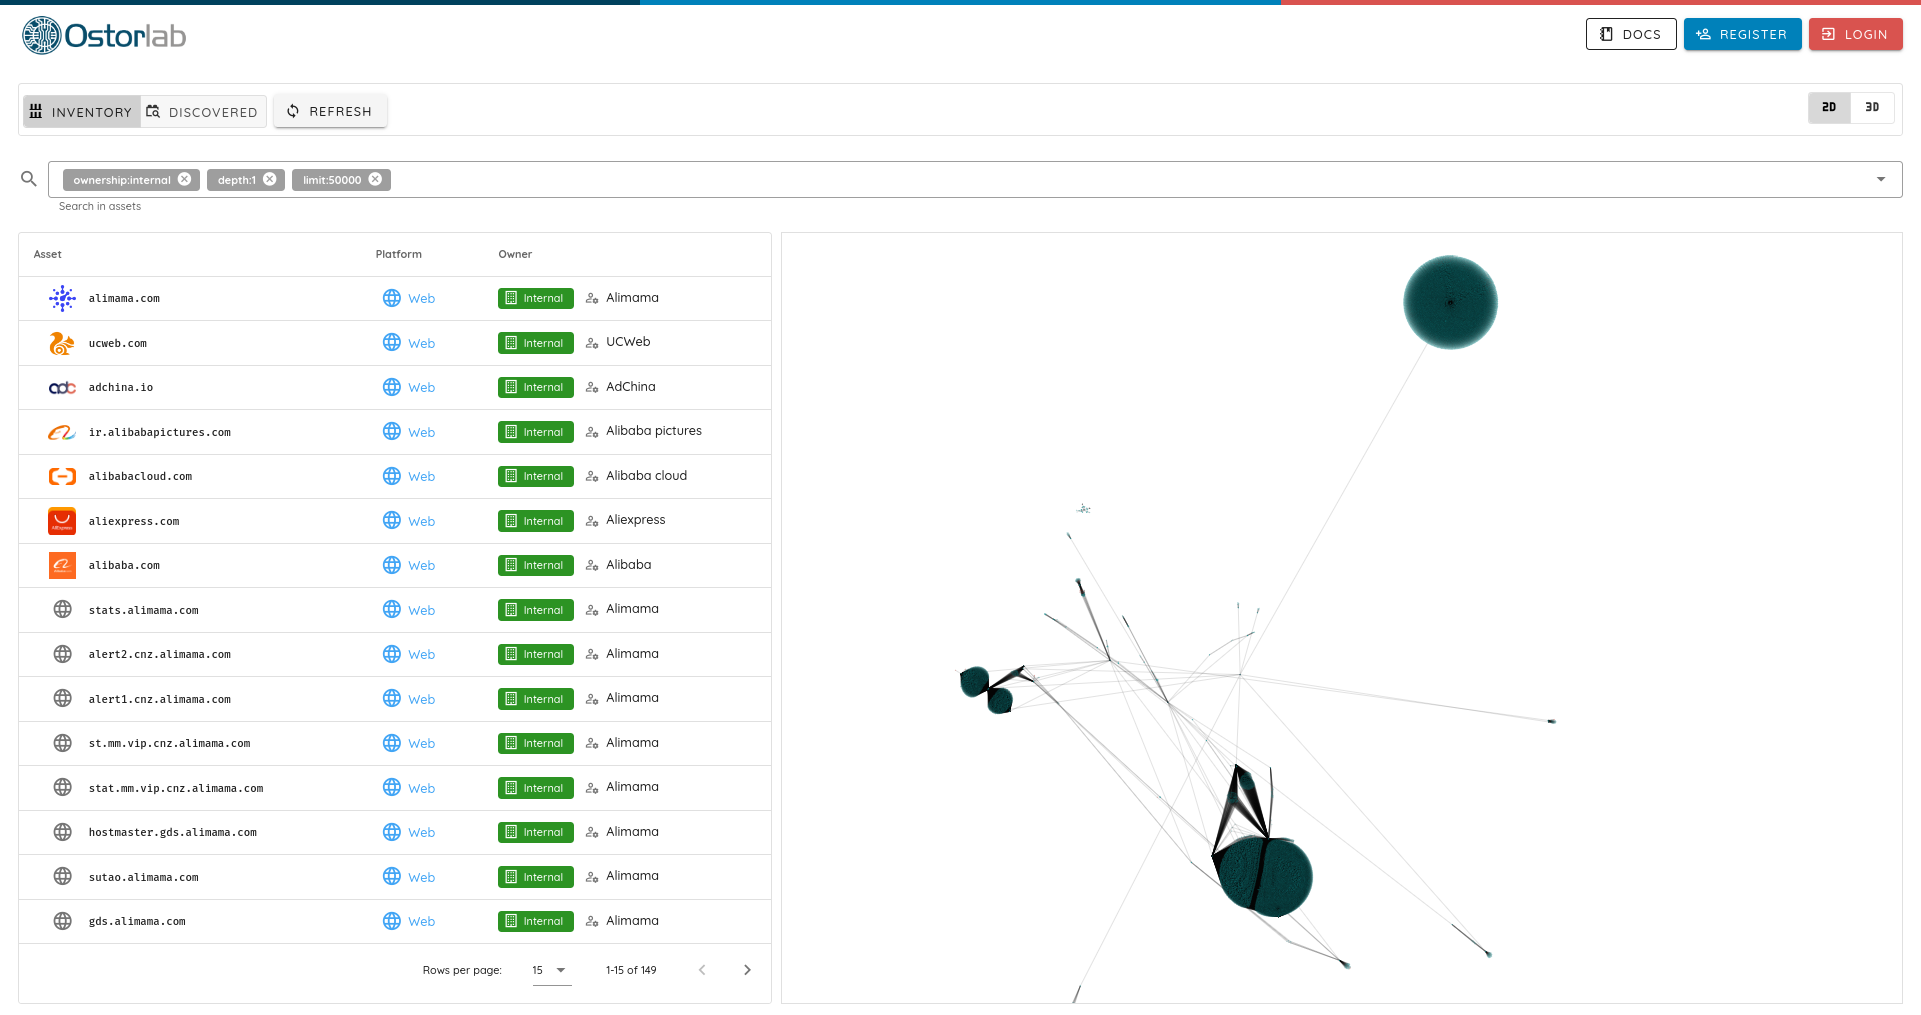
もう一つの重要なインサイトは、SaaSプロバイダーの普及状況の追跡です。顧客とインフラストラクチャの両面で真に大規模に普及している意外な例として、AlibabaとAlibaba Cloudが挙げられます。クラウドサービスだけでなく、Tao Bao、Tmall、1688.com、aliyuncs.comといった巨大な製品も抱え、インターネットに面したインフラストラクチャとして最大級の規模を誇ります。
一部の自動車メーカーは驚くほど大規模なインフラストラクチャを持つ
もう一つの意外な発見は、英国の電気自動車メーカーであるArrivalや、高級車メーカーであるBentleyのように、一部の自動車メーカーが大規模インフラストラクチャのリストの上位を占めていることです。
このデータは、IoT機器や産業システムと相関しているようです。これらは、パッチ適用やセキュリティ態勢の面で実績が芳しくないことが多いものです。
防御の方法
防御側にとって、アタックサーフェスの管理に関する重要な教訓を以下に示します。
- 本番環境を顧客向けシステムから分離し、両者の間のつながりを避けるのは良い対策です。これは万全ではありませんが、攻撃者が外部への露出をマッピングする作業をより困難にします。
- 外部のアタックサーフェスは、公開されているポートやサービスだけの問題ではありません。その価値や影響は広範囲に及ぶ可能性があります。可能であれば、顧客データや社内プロジェクト名の漏えいを避けてください。
- DNSは公開データとして扱ってください。ブルートフォース、Certificate Transparency、パッシブDNSのいずれかを通じて、いずれは漏えいします。
- IPv6アドレスを有効に活用して可視性を下げ、見つけにくくしてください。ただし、他のセキュリティ対策がIPv6でも確実に機能するよう注意してください。