攻击面洞察(第二部分)
攻击面不只是开放的端口和服务;本文介绍标准技术层面之外的一些关键洞察。
在本文的第 2 部分中,我们不再讲解如何执行攻击面收集,而是分享我们在审查各组织外部攻击面数据时观察到的一些洞察。
攻击面会泄露组织、客户、增长等信息……
我们得出的第一个关键洞察是:一个组织的攻击面可以让人清楚掌握该组织的竞争优势,无论是其规模有多大、分布有多广、基础设施有多先进,还是其演进有多频繁。
以 Anduril 这样的组织为例。Anduril 是一家由 Oculus 创始人创办、专注于国防领域的初创公司。
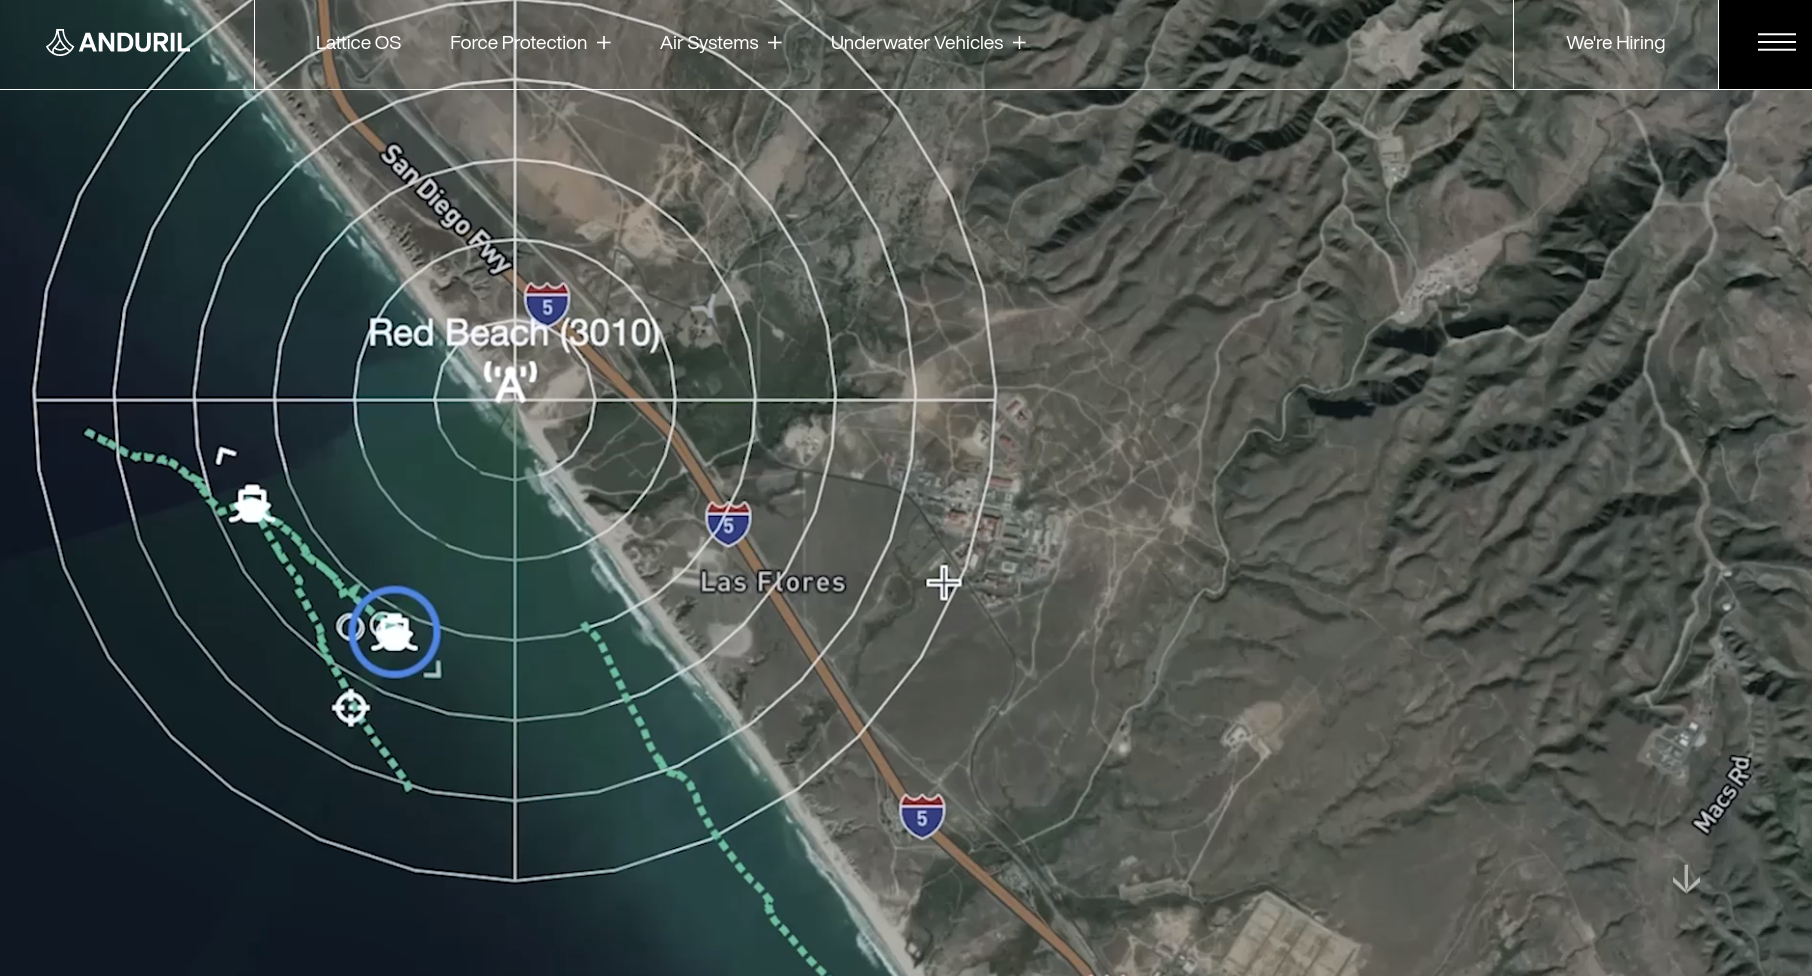
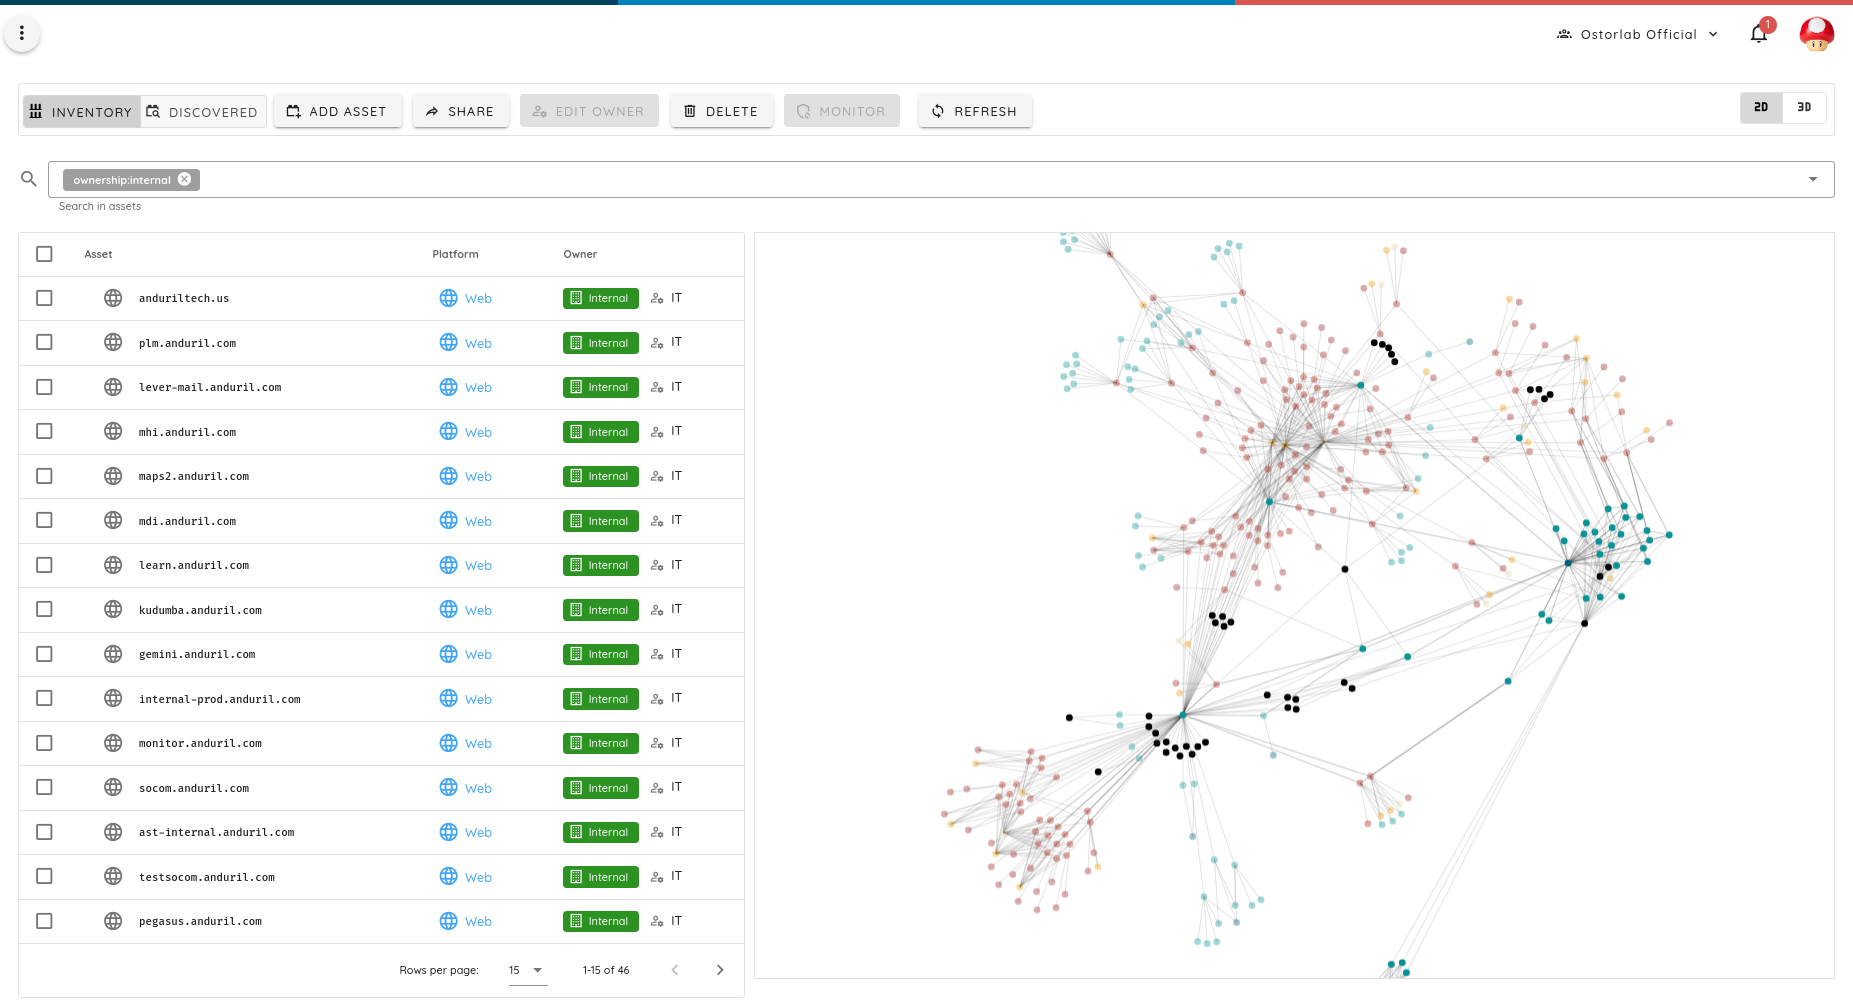
Anduril 的基础设施规模相对较小,而它拥有 fluxmesh.us 和 fmesh.us 等多个域名这一事实,可能暗示其在该领域有相关的产品和技术。
Anduril 使用 AWS、使用 Markmonitor 作为其 DNS 服务,并在部分基础设施中使用 Microsoft 政府云。它还一直在与 Palo Alto 等公司开展 PoC。其暴露的攻击面中有许多内容泄露了与美国军方合作的项目,以及看起来像是内部产品代号的名称。
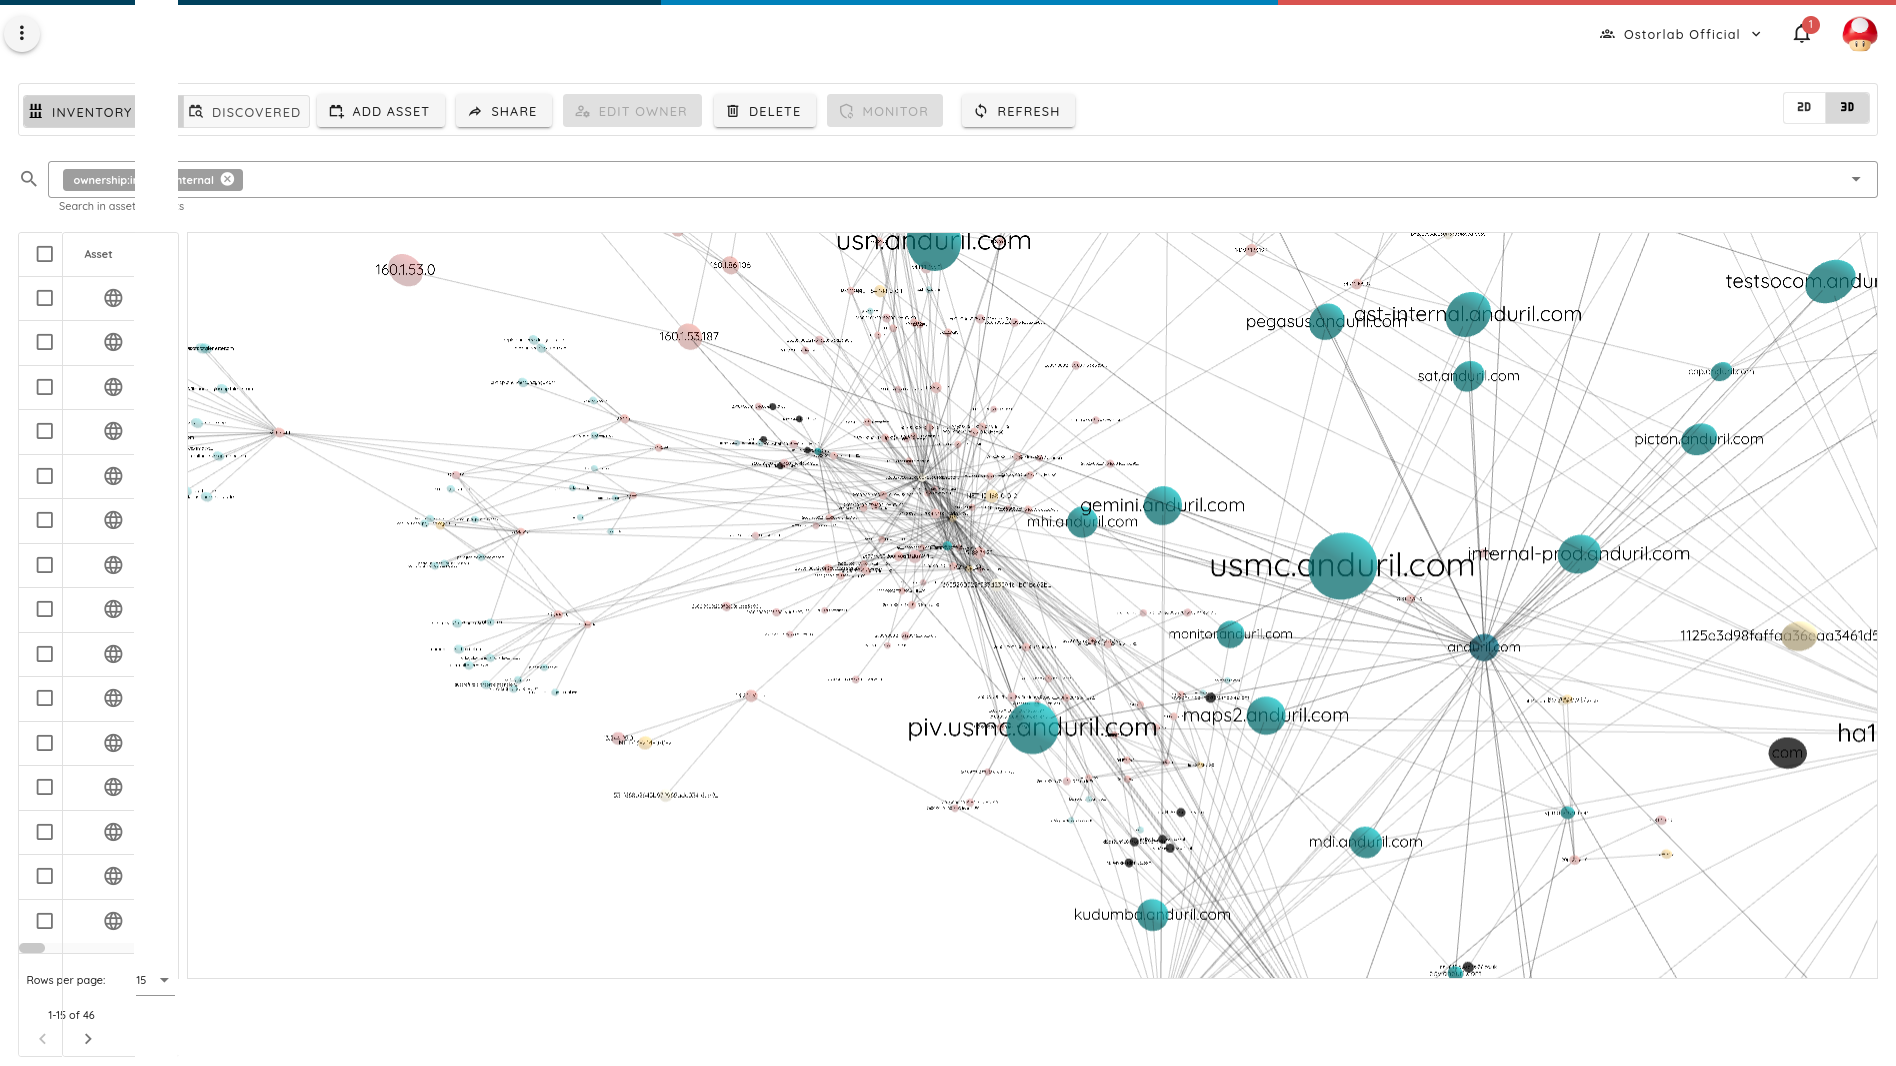
Anduril 还使用一些规模较小的 SaaS 提供商来托管诸如培训之类的内容,例如 LessonOnly。攻击者或竞争对手可以利用这些信息发起网络钓鱼攻击、估算其增长情况、在与之竞争的 PoC 中获得竞争优势等。
您的数据是否存储在经批准的位置?您的 SaaS 提供商呢?
许多组织必须遵守有关用户和客户数据存储位置的法规。军事领域尤其如此,其要求十分严格。
虽然组织本身可能是合规的,但如今大多数组织都在使用大量 SaaS 提供商,这些提供商可以访问可能十分重要的数据,在最坏的情况下还可能被用于发起反弹攻击。
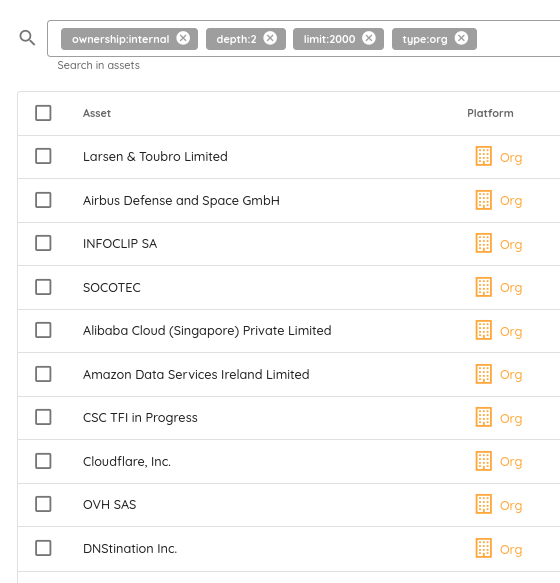
数据分析显示,在某些情况下,欧洲 / 美国的军事供应商与中国云服务提供商所拥有的 IP 存在关联。这很可能只是巧合,但至少似乎值得调查或加以避免。
俄罗斯组织拥有庞大的互联网存在
另一个洞察是,俄罗斯的组织和企业拥有出人意料的广泛互联网存在,其中一些在基础设施规模和 IP 地址使用量方面名列前茅。
例如,指向它的子域名数量最多的单个 IP 地址,既不属于 AWS,也不属于 Google 或 Meta,而是属于 Yandex。
该 IP 为 213.180.204.242,托管了近 300k 个子域名。
IPv6 仍然滞后
对数据的检查还表明,IPv6 的采用率仍然很低,仅占暴露服务的 3%。扫描 IPv6 地址空间不仅困难,而且对攻击者来说收益也很小。
云的普及极大地影响了 IPv4 地址寿命的延长,因为云提高了 IPv4 地址的使用效率。然而,矛盾的是,它也降低了直接扫描 IP 地址的价值。
如今在大多数情况下,如果直接扫描 IPv4 地址,将一无所获,因为大多数服务都是通过某种类 HTTP 协议提供的,而这类协议需要发送有效的域名。
换言之,在现代基础设施环境中,直接扫描 IP 效率低下;它必须与子域名枚举和暴力破解相结合。
组织偏爱嵌套域名
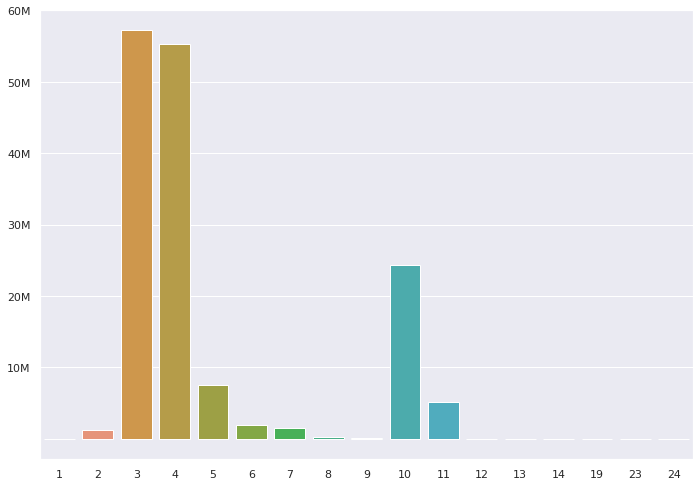
在评估一个组织的攻击面时,一个常见的问题是枚举应当深入到什么程度。人们通常预期,大多数域名充其量只会使用最初的几级。
数据分析结果却恰恰相反:有多个组织使用多达九级的嵌套子域名来组织其基础设施。
SaaS 的采用与增长
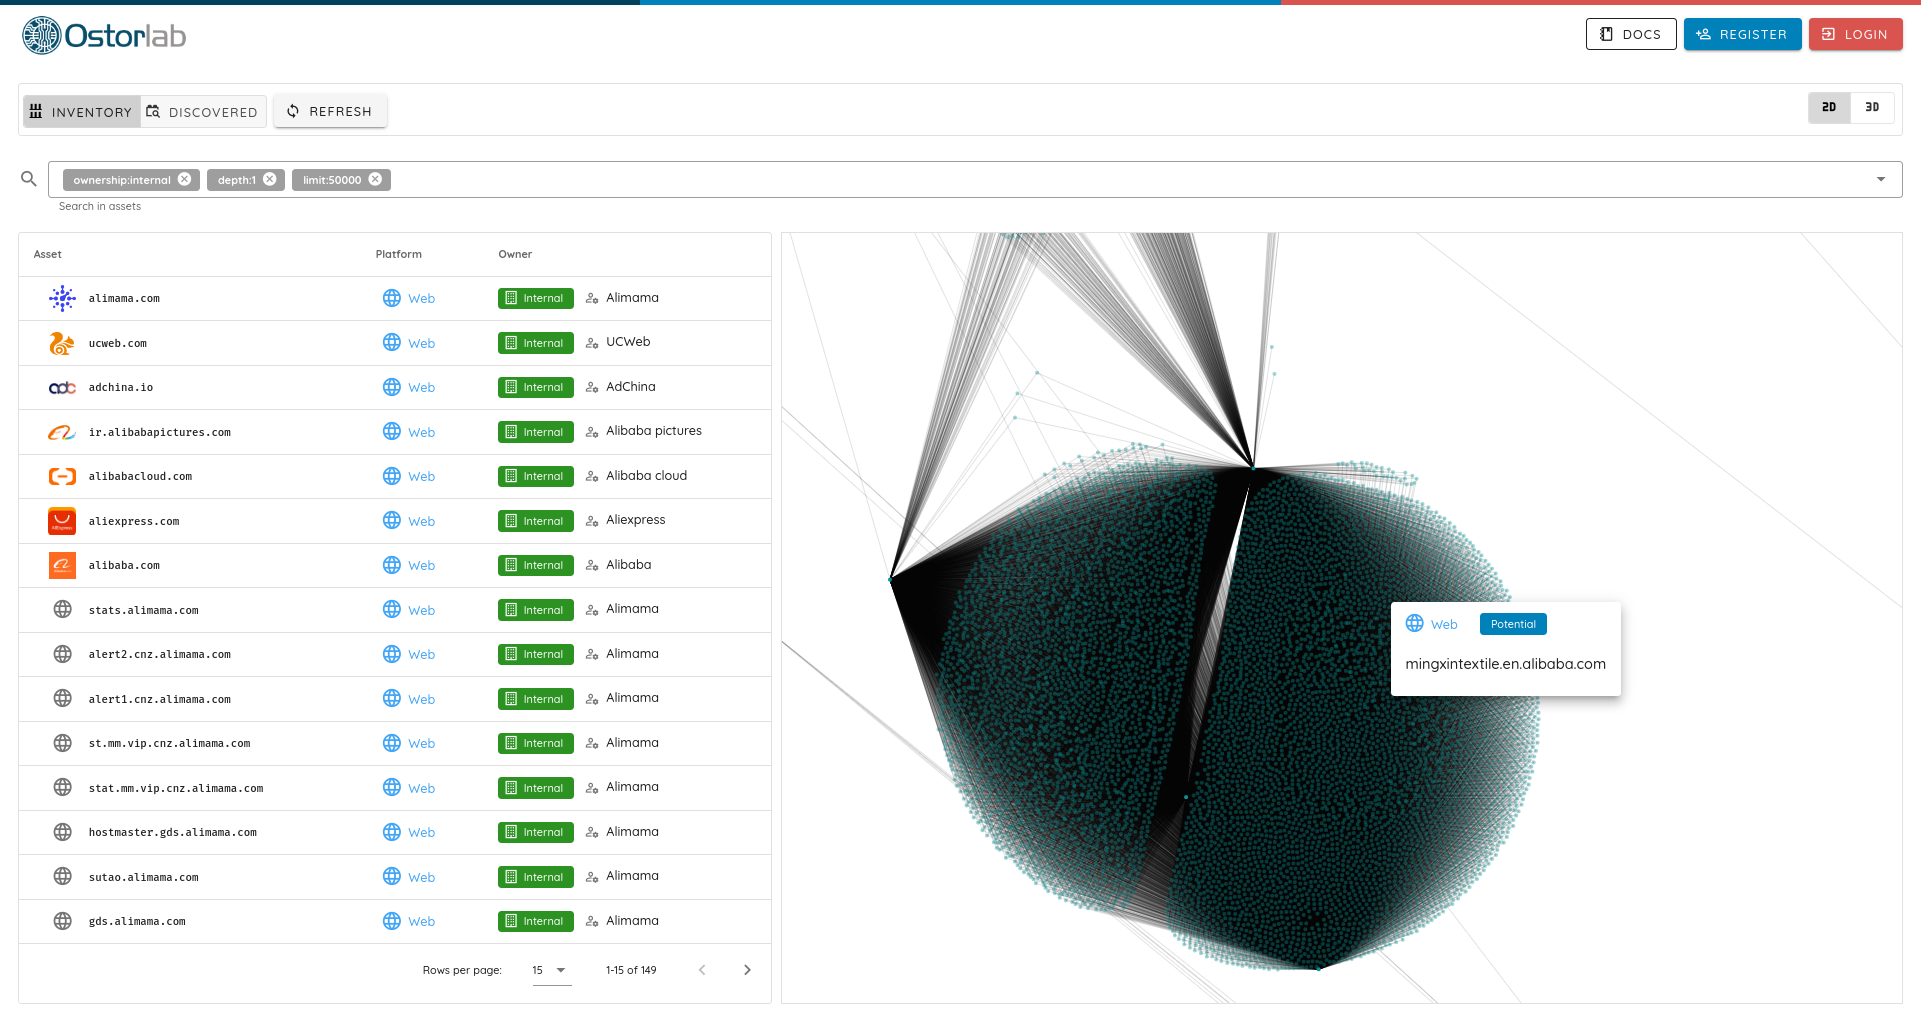
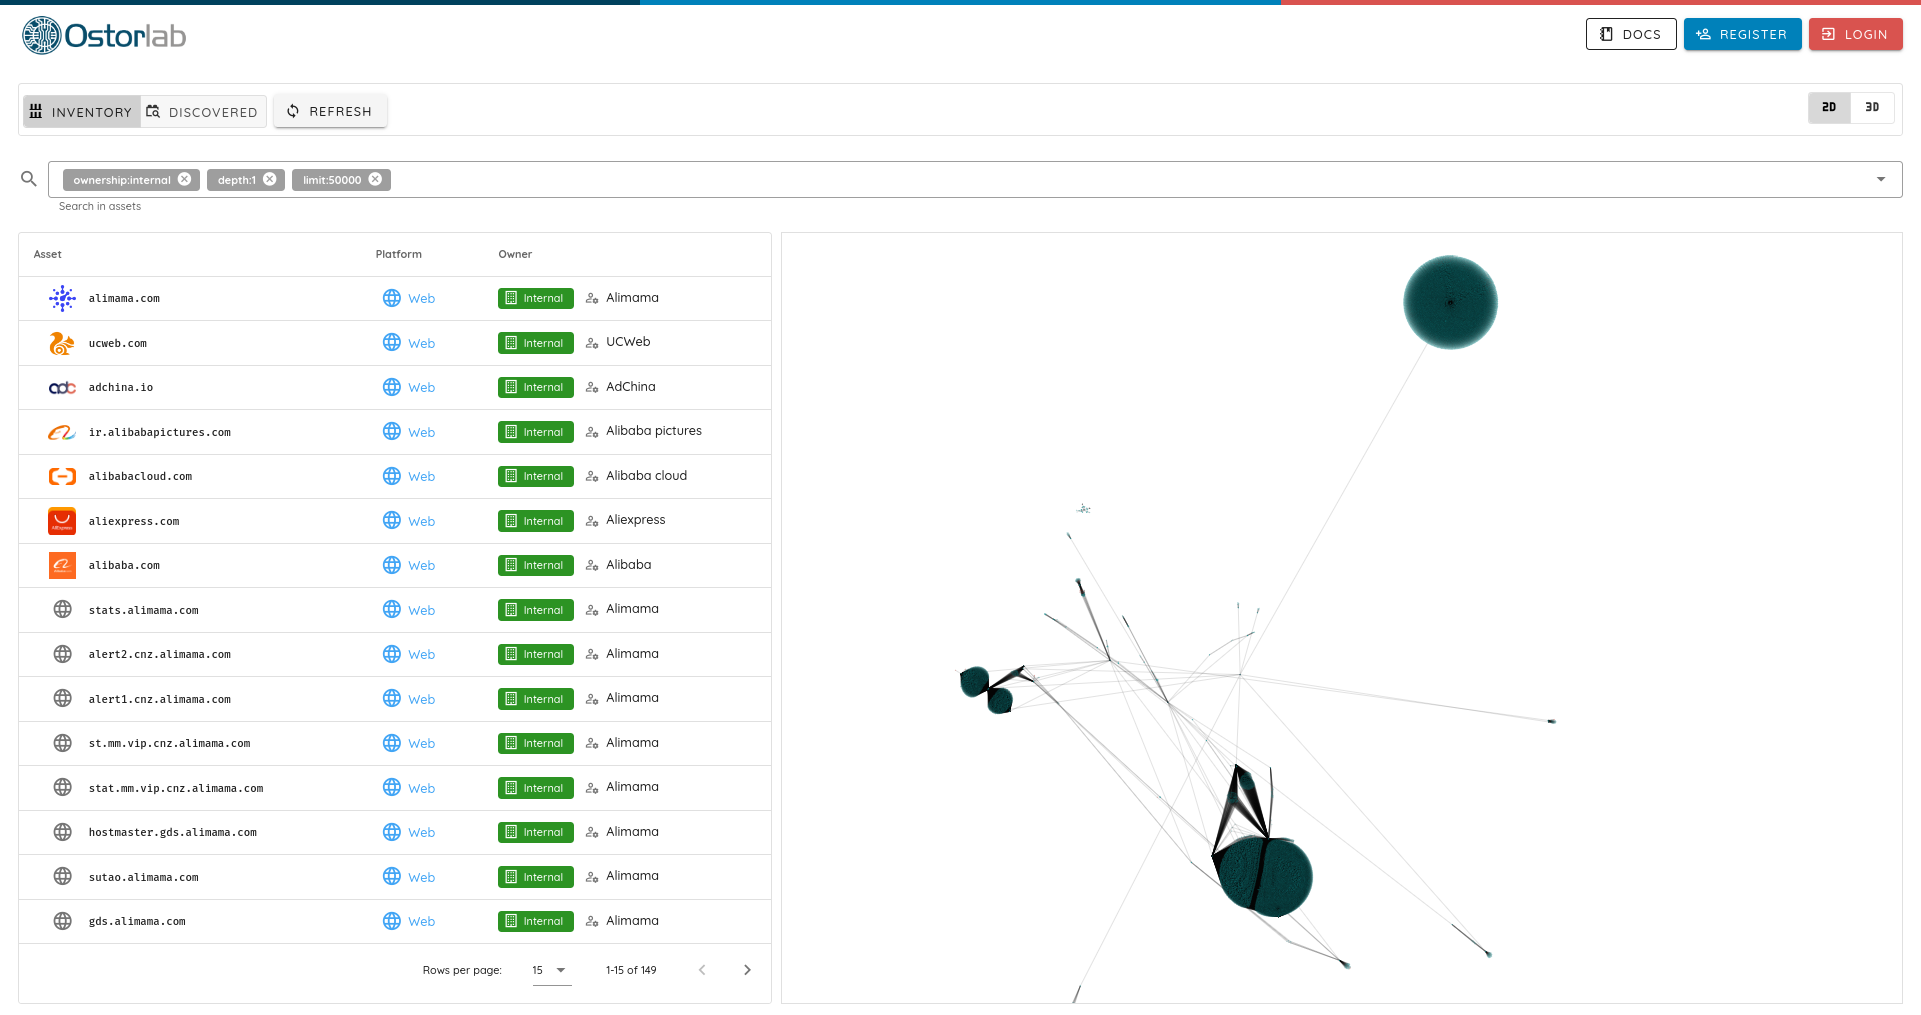
另一个关键洞察是追踪 SaaS 提供商的采用情况。其中一些出人意料、拥有真正海量客户和基础设施采用率的提供商是阿里巴巴和阿里云。它们属于最大的面向互联网的基础设施之列,不仅包括其云服务,还包括淘宝、天猫、1688.com 或 aliyuncs.com 等大型产品。
一些汽车制造商拥有出人意料的庞大基础设施
另一个意外发现是,一些汽车制造商在大型基础设施榜单中名列前茅,例如英国电动汽车制造商 Arrival,以及豪华汽车制造商 Bentley。
这些数据似乎与 IoT 设备和工业系统相关。这些系统在打补丁和安全态势方面往往记录不佳。
如何防御
对于防御者,以下是管理攻击面的一些关键经验:
- 将生产环境与面向客户的系统分开,并避免二者之间存在关联,这是一项很好的措施。这并非万无一失,但会让攻击者更难绘制出您的外部存在。
- 外部攻击面不只是暴露的端口和服务;其价值或影响可能十分深远。尽可能避免泄露客户数据和内部项目名称。
- 将您的 DNS 视为公开数据;无论是通过暴力破解、证书透明度还是被动 DNS,它最终都会泄露。
- 利用 IPv6 地址来降低您的可见度,使其难以被发现。但请注意,务必确保您的其他安全措施在 IPv6 上同样到位。