Enseignements sur la surface d'attaque - partie 2
La surface d'attaque ne se résume pas aux ports ouverts et aux services ; cet article présente des enseignements clés qui vont au-delà des aspects techniques habituels.
Dans cette deuxième partie de l'article, nous ne verrons pas comment lancer une collecte de la surface d'attaque ; nous partageons les enseignements tirés des données que nous avons analysées sur la surface d'attaque externe d'organisations.
La surface d'attaque révèle des données sur les organisations, leurs clients, leur croissance...
Le premier enseignement clé est que la surface d'attaque d'une organisation donne un aperçu déterminant de son avantage concurrentiel : sa taille, son degré de distribution, la sophistication de son infrastructure et la fréquence à laquelle elle évolue.
Prenons l'exemple d'une organisation comme Anduril, une startup spécialisée dans la défense, créée par le fondateur d'Oculus.
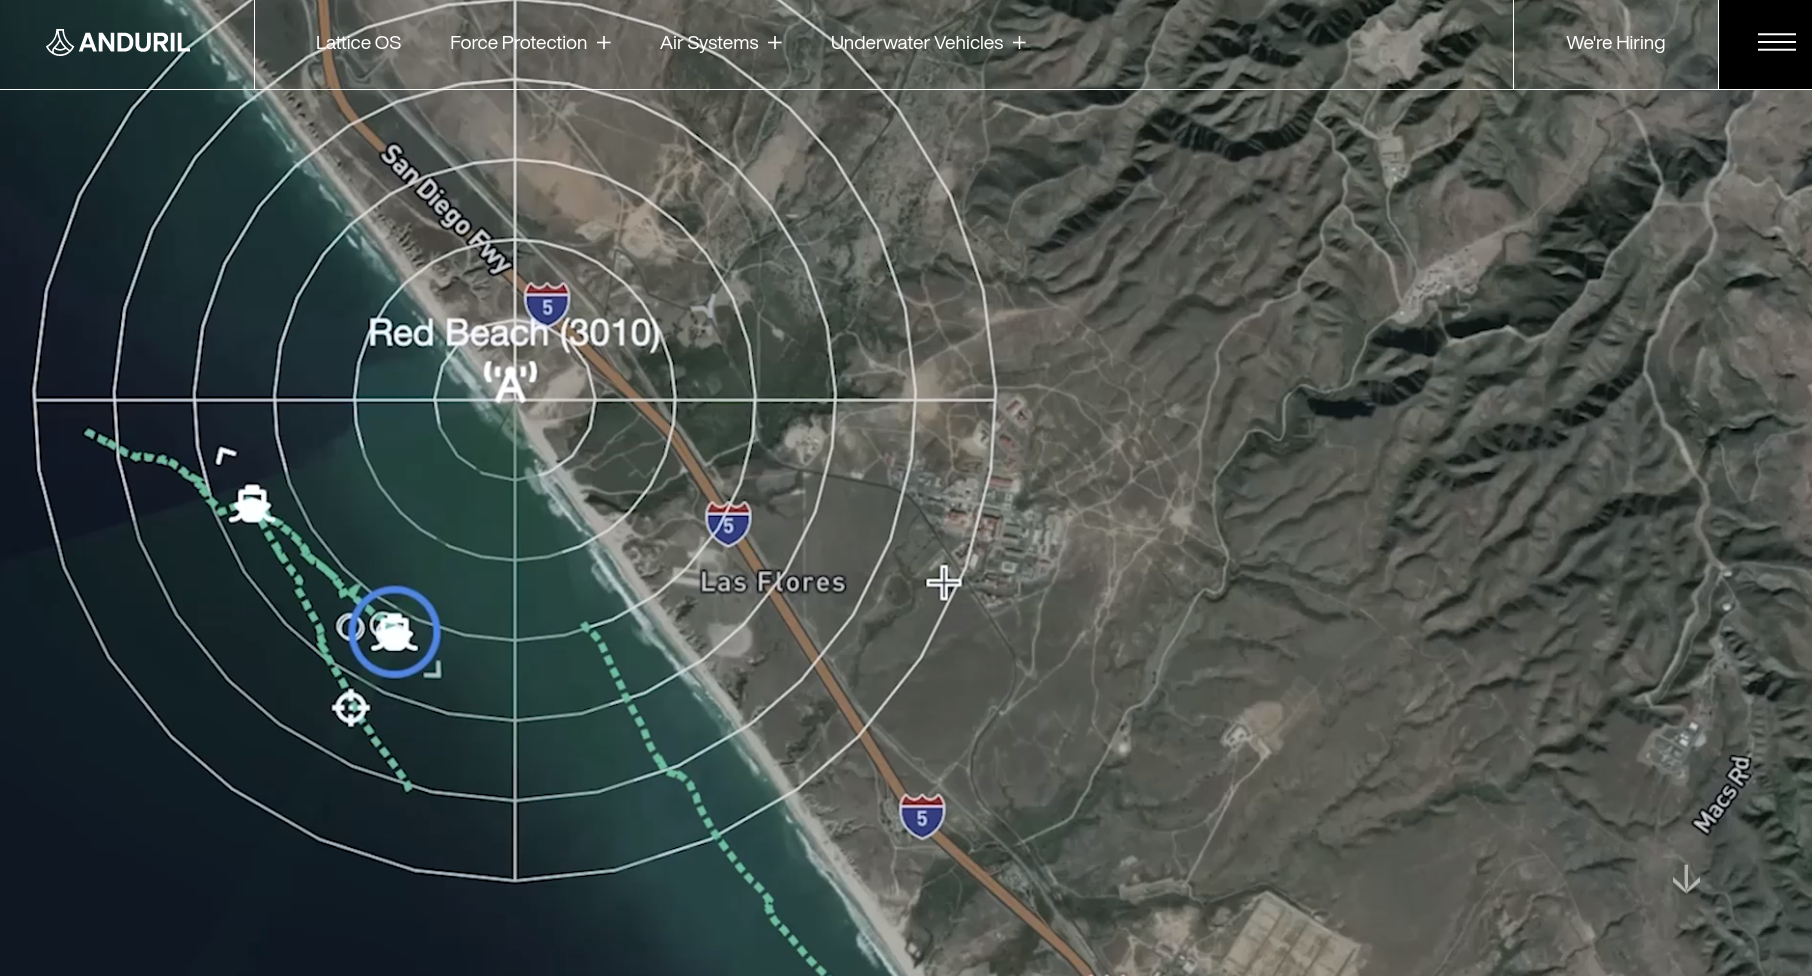
Anduril dispose d'une infrastructure relativement modeste, et le fait qu'elle possède plusieurs domaines comme
fluxmesh.us et fmesh.us pourrait indiquer un produit et une technologie dans ce domaine.
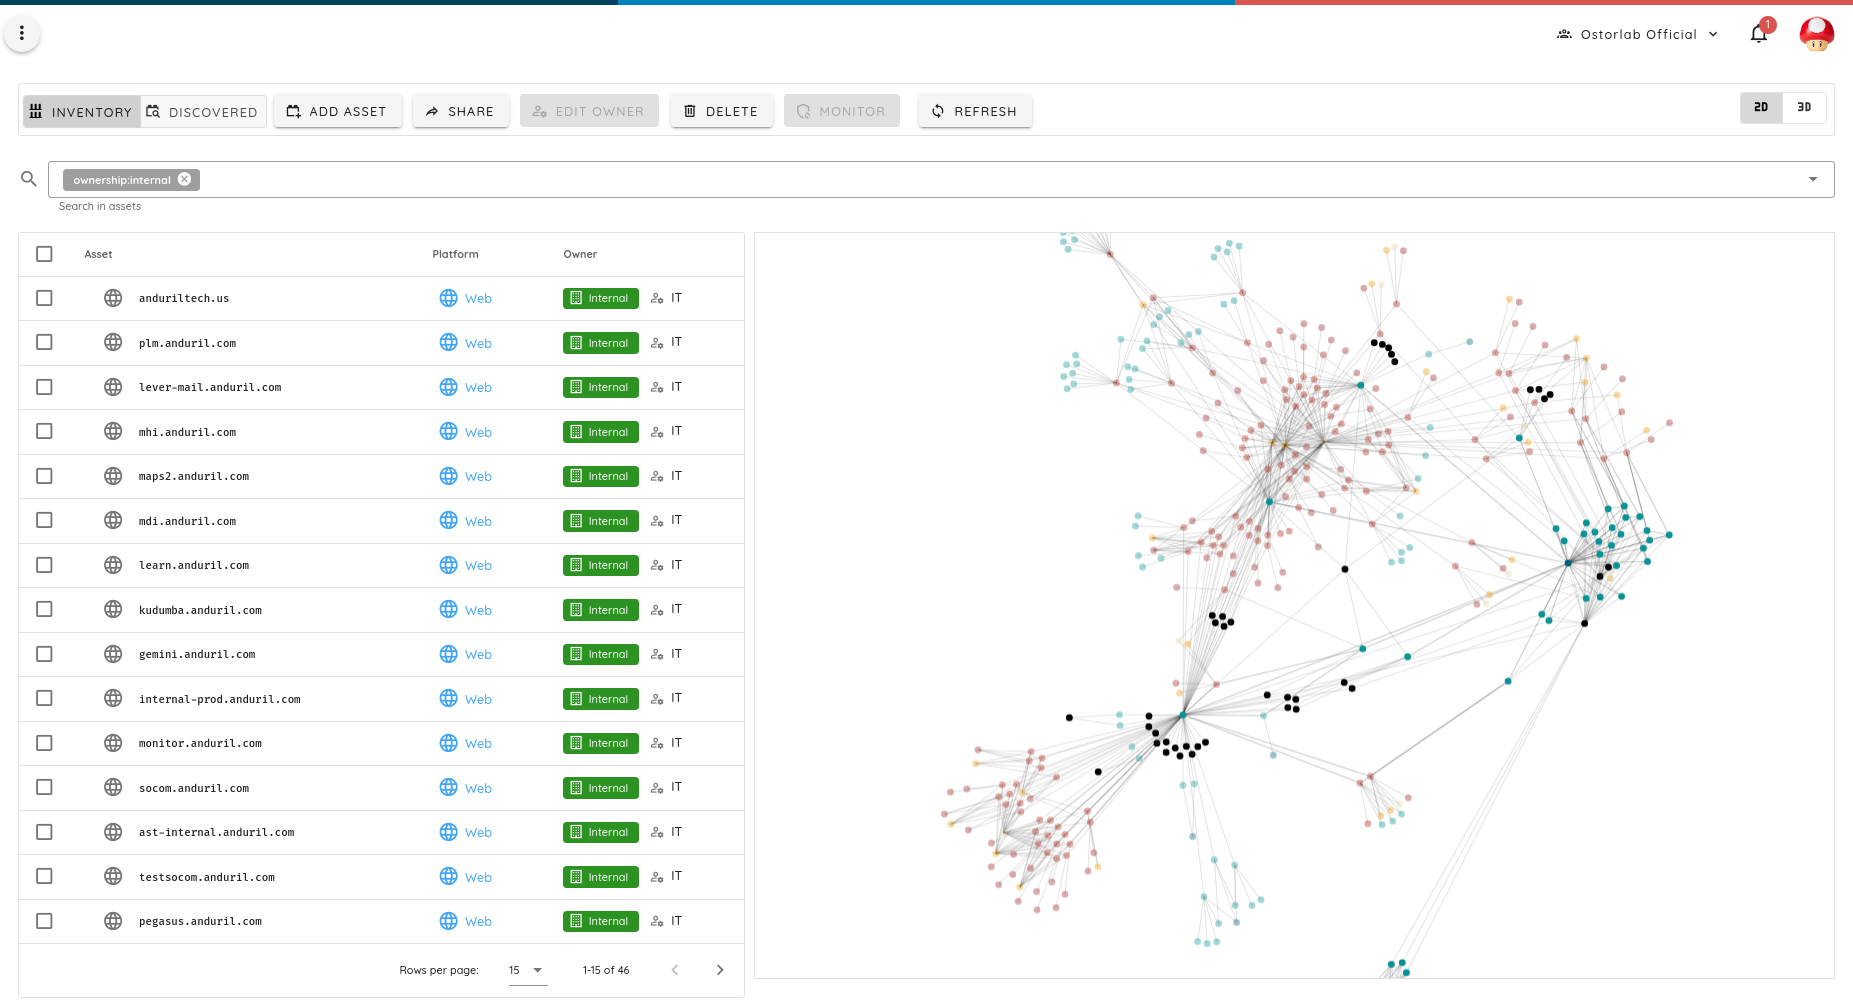
Anduril utilise AWS, Markmonitor pour son DNS et le cloud gouvernemental de Microsoft pour certaines parties de son infrastructure. Elle a aussi mené des PoC avec des entreprises comme Palo Alto. Une grande partie de sa surface d'attaque exposée révèle des projets menés avec l'armée américaine, avec ce qui semble être des noms de code de produits internes.
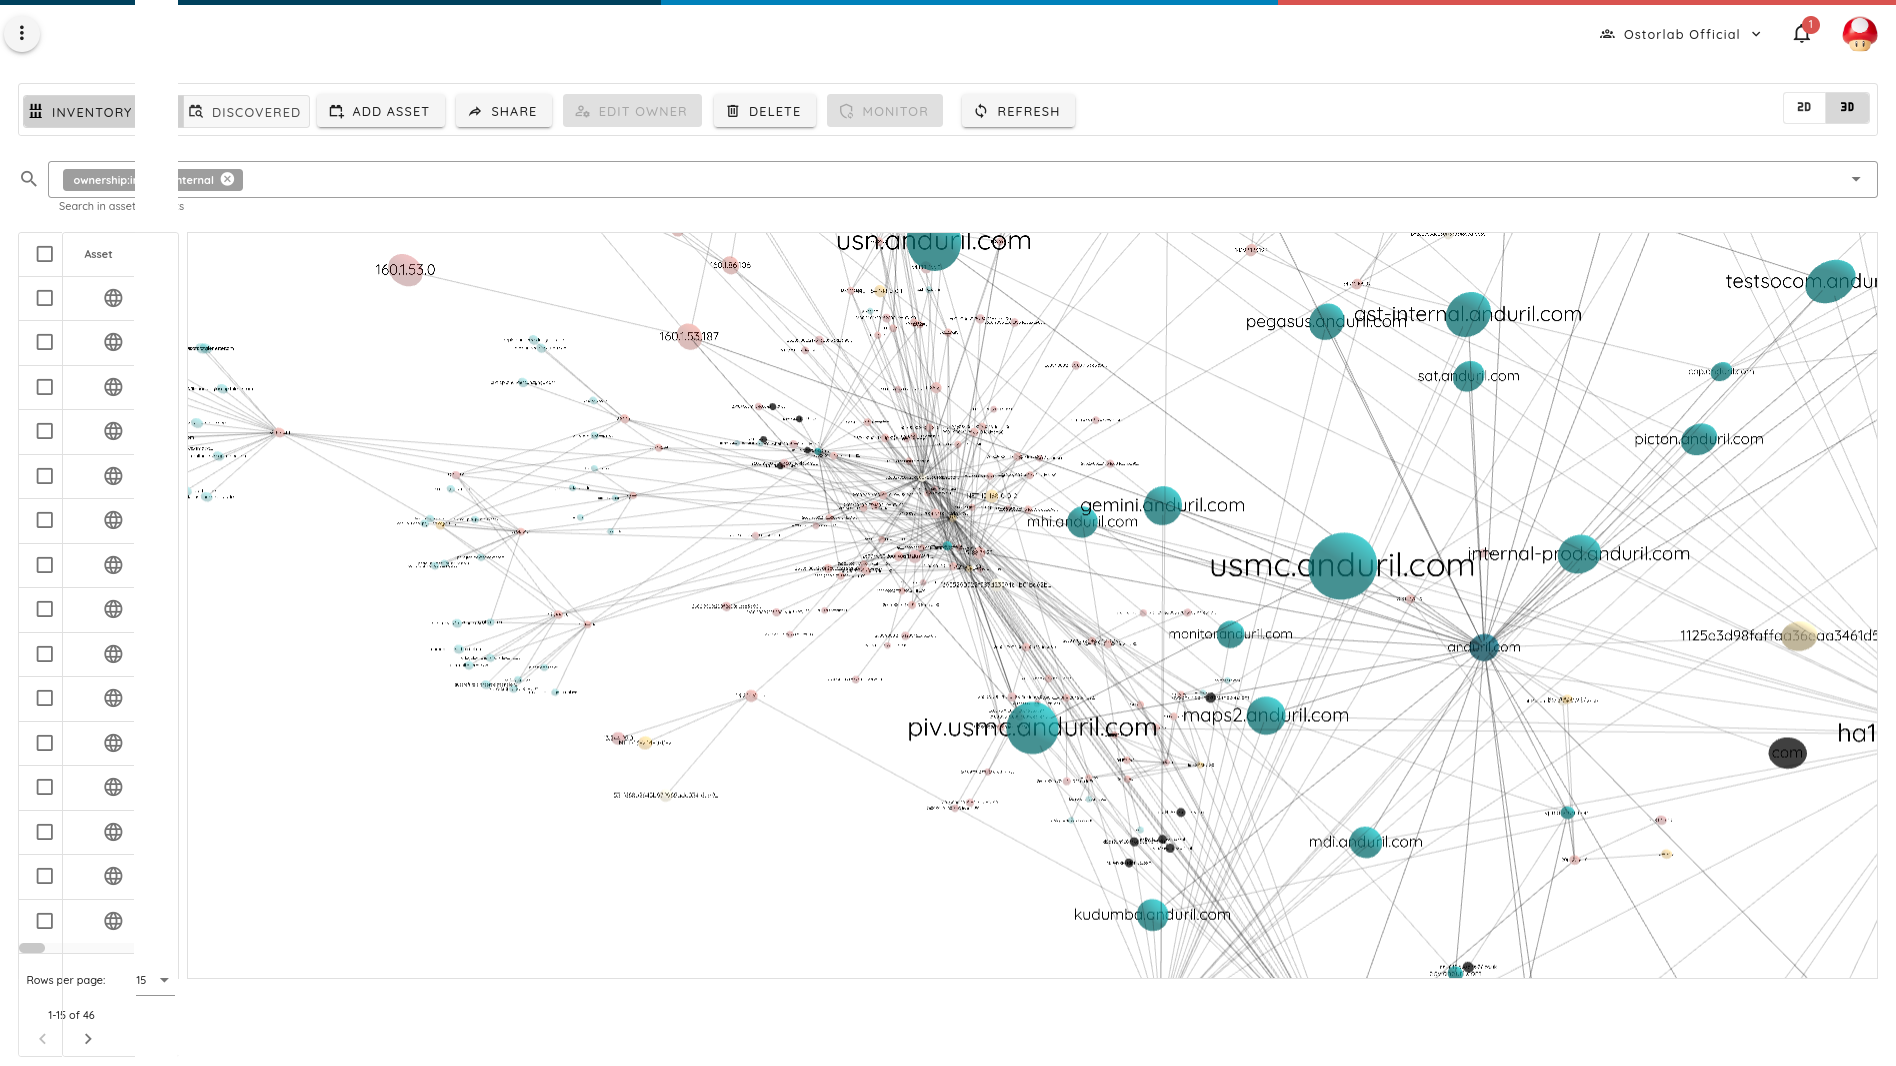
Anduril fait également appel à de plus petits fournisseurs SaaS pour héberger, par exemple, des formations chez LessonOnly. Un attaquant ou un concurrent peut exploiter ces informations pour mener une attaque de phishing, estimer la croissance de l'entreprise, prendre l'avantage sur des PoC concurrents, etc.
Stockez-vous vos données dans des emplacements approuvés ? Et vos fournisseurs SaaS ?
De nombreuses organisations doivent respecter des réglementations sur l'emplacement de stockage des données de leurs utilisateurs et de leurs clients. Le secteur militaire est un cas particulier, avec des exigences strictes.
Même si l'organisation elle-même est conforme, la plupart des organisations utilisent aujourd'hui une multitude de fournisseurs SaaS qui ont accès à des données potentiellement importantes, et qui peuvent, dans le pire des cas, servir à des attaques par rebond.
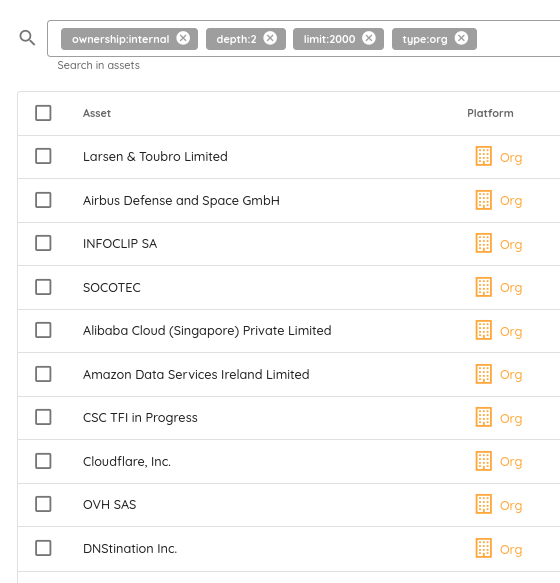
L'analyse des données a révélé, dans certains cas, des prestataires militaires européens et américains reliés à des IP appartenant à des fournisseurs de cloud chinois. Il s'agit très probablement d'une simple coïncidence, mais cela semble au moins mériter une vérification ou d'être évité.
Les organisations russes ont une présence Internet considérable
Autre enseignement : les organisations et les entreprises russes ont une présence sur Internet étonnamment étendue, certaines occupant les premières places en taille d'infrastructure et en utilisation d'adresses IP.
Par exemple, l'adresse IP vers laquelle pointent le plus de sous-domaines n'appartient ni à AWS, ni à Google, ni à Meta, mais à Yandex.
Cette IP est 213.180.204.242 et héberge près de 300 000 sous-domaines.
L'IPv6 reste à la traîne
L'examen des données a aussi montré que l'adoption de l'IPv6 reste faible : elle ne représente que 3 % des services exposés. Scanner l'espace IPv6 est non seulement difficile, mais présente aussi peu d'intérêt pour les attaquants.
L'adoption du cloud a fortement contribué à prolonger la vie des adresses IPv4, en améliorant l'efficacité d'utilisation des adresses IPv4. Paradoxalement, elle a aussi réduit l'intérêt de scanner directement les adresses IP.
Dans la plupart des cas aujourd'hui, scanner directement une adresse IPv4 ne donne rien, car la plupart des services sont servis via un protocole de type HTTP qui exige l'envoi d'un nom de domaine valide.
En d'autres termes, le scan direct d'adresses IP est inefficace dans les infrastructures modernes ; il doit être associé à l'énumération de sous-domaines et à la force brute.
Les organisations adorent les domaines imbriqués
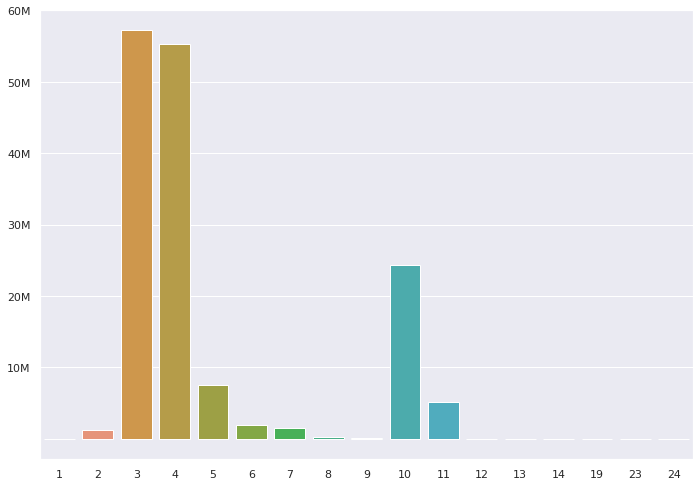
Une question courante lors de l'évaluation de la surface d'attaque d'une organisation est de savoir jusqu'où pousser l'énumération. On s'attend à ce que la plupart des domaines n'utilisent, au mieux, que les premiers niveaux.
L'analyse des données a montré tout le contraire : plusieurs organisations utilisent jusqu'à neuf niveaux de sous-domaines imbriqués pour indexer leur infrastructure.
Adoption et croissance du SaaS
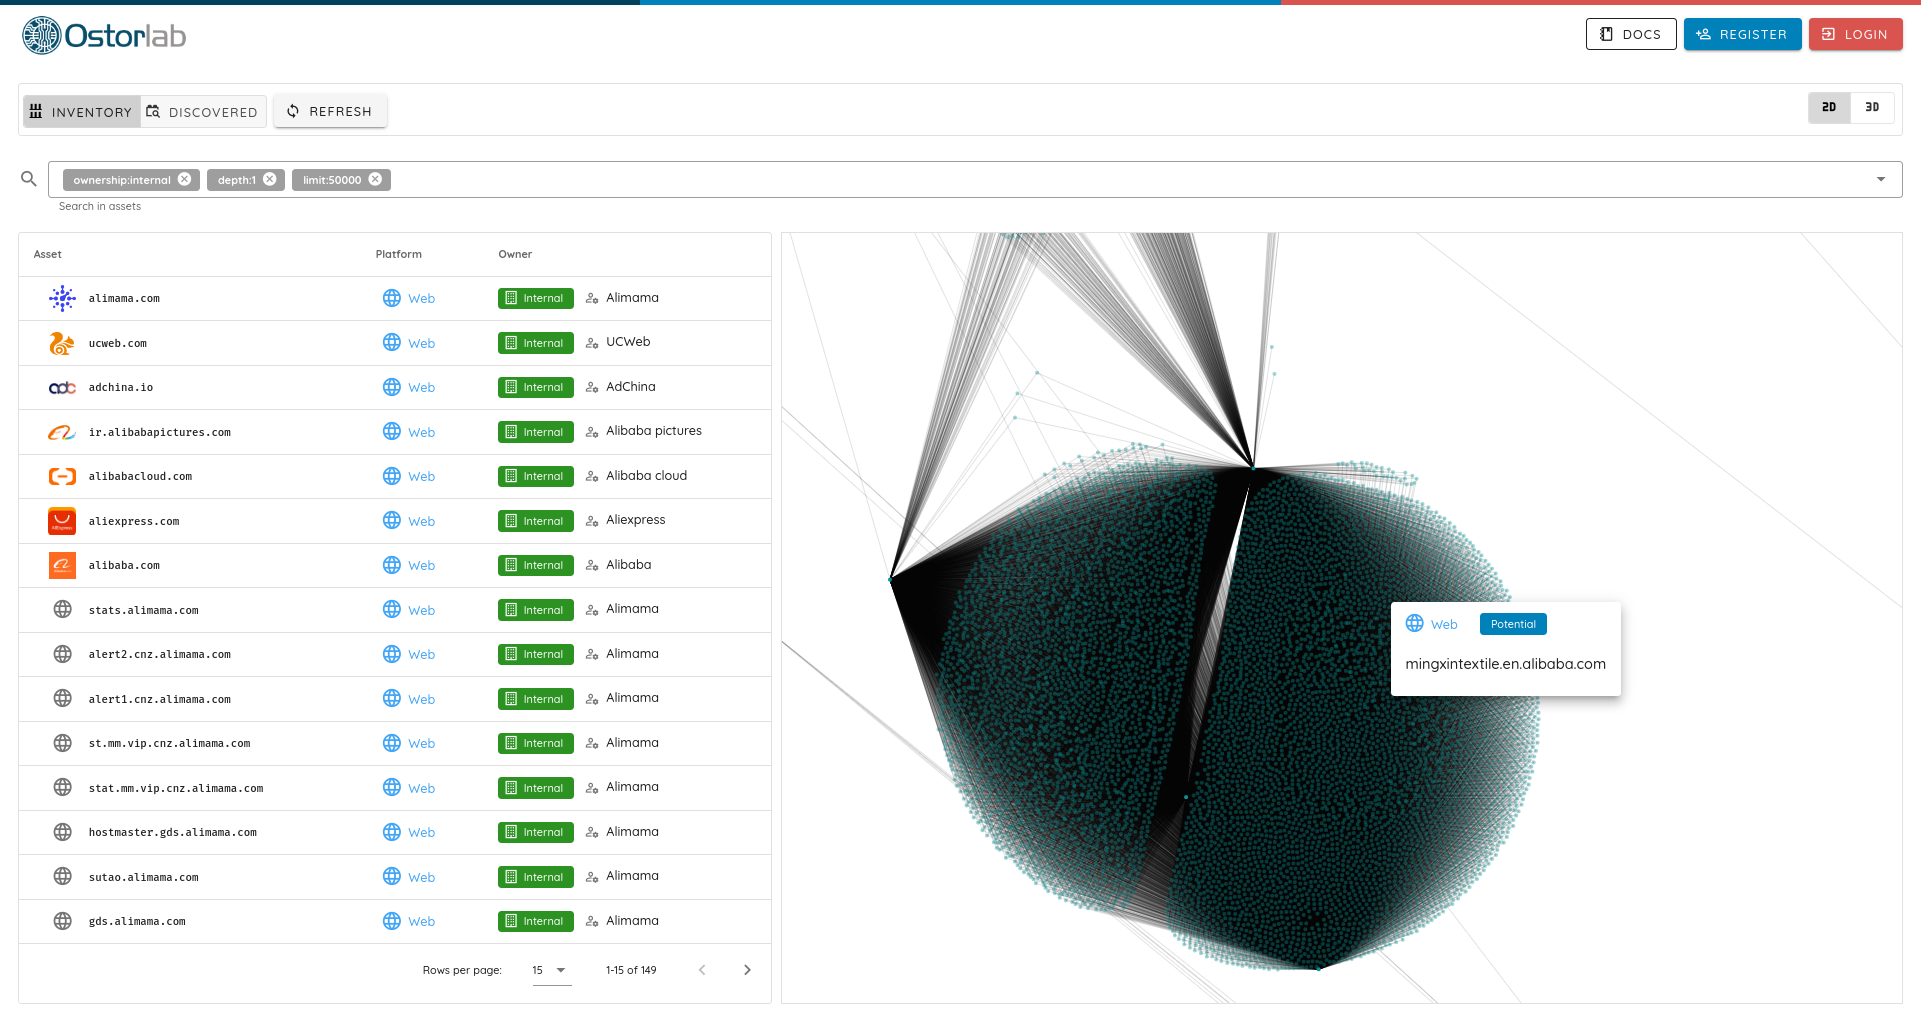
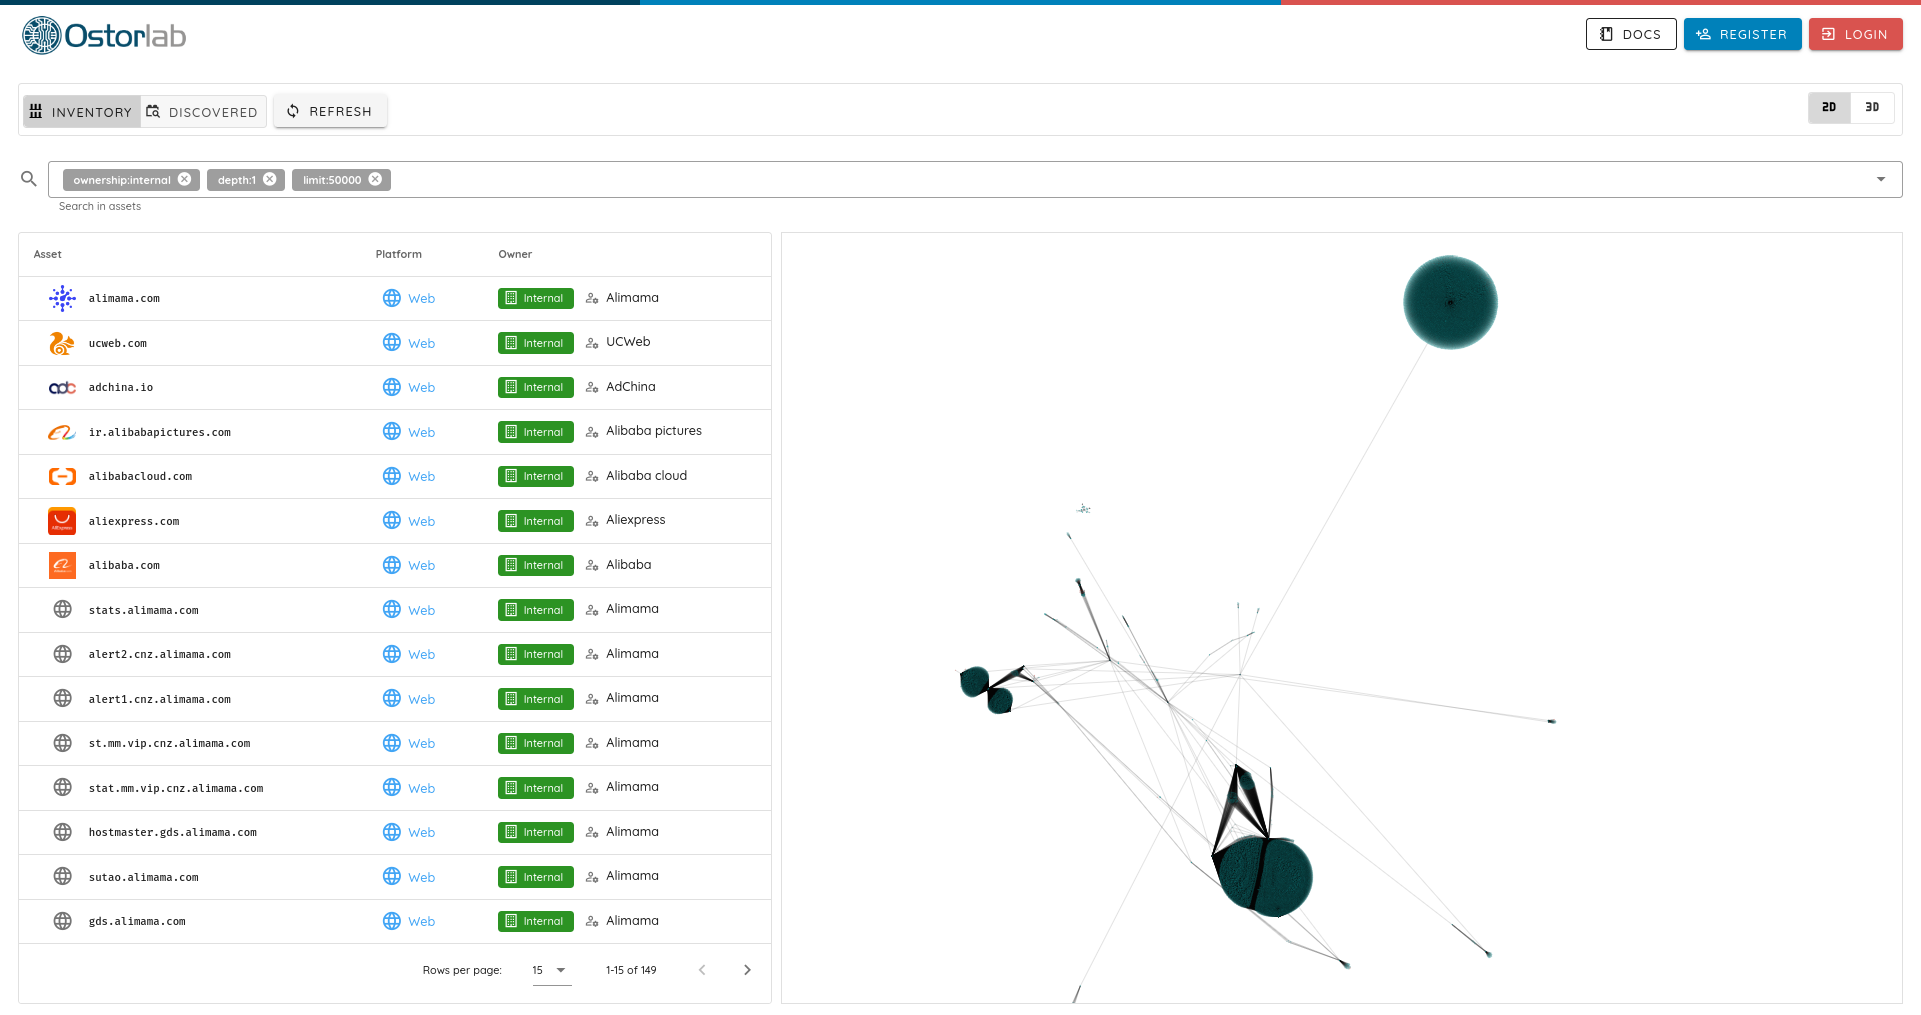
Autre enseignement clé : le suivi de l'adoption des fournisseurs SaaS. Parmi les acteurs inattendus qui comptent une base de clients et une infrastructure vraiment massives figurent Alibaba et Alibaba Cloud. Ils font partie des plus grandes infrastructures exposées sur Internet, non seulement avec leur service cloud, mais aussi avec des produits massifs comme Tao Bao, Tmall, 1688.com ou aliyuncs.com.
Certains constructeurs automobiles ont une infrastructure étonnamment grande
Autre découverte inattendue : certains constructeurs automobiles figurent en tête de la liste des grandes infrastructures, comme Arrival, un constructeur britannique de véhicules électriques, ou Bentley, un constructeur de voitures de luxe.
Les données semblent corrélées à des équipements IoT et à des systèmes industriels. Ceux-ci ont souvent un mauvais bilan en matière de correctifs et de niveau de sécurité.
Comment se défendre
Pour les défenseurs, voici quelques enseignements clés pour gérer votre surface d'attaque :
- Séparer l'environnement de production des systèmes accessibles aux clients et éviter les liens entre eux est une bonne mesure. Elle n'est pas infaillible, mais elle complique le travail de l'attaquant qui cherche à cartographier votre présence externe.
- La surface externe ne se limite pas aux ports et aux services exposés ; ses valeurs ou son impact peuvent aller bien plus loin. Évitez, si possible, de divulguer des données clients et des noms de projets internes.
- Considérez votre DNS comme une donnée publique ; il finira par fuiter, que ce soit par force brute, par la transparence des certificats ou par le DNS passif.
- Utilisez les adresses IPv6 à votre avantage pour réduire votre visibilité et rendre vos actifs difficiles à trouver. Veillez toutefois à ce que le reste de vos mesures de sécurité soit également en place sur IPv6.