Perspectivas sobre la superficie de ataque, parte 2
La superficie de ataque no se limita a los puertos y servicios abiertos; este artículo recoge conclusiones clave que van más allá de las técnicas habituales.
En esta segunda parte del artículo no explicaremos cómo ejecutar la recopilación de la superficie de ataque, sino que compartiremos las conclusiones que hemos obtenido de los datos que hemos revisado sobre la superficie de ataque externa de las organizaciones.
La superficie de ataque filtra datos sobre las organizaciones, los clientes, el crecimiento...
La primera conclusión clave es que la superficie de ataque de una organización permite hacerse una idea precisa de su ventaja competitiva: su tamaño, lo distribuida que está, lo avanzada que es su infraestructura y con qué frecuencia evoluciona.
Tomemos como ejemplo una organización como Anduril. Anduril es una startup centrada en la defensa, creada por el fundador de Oculus.
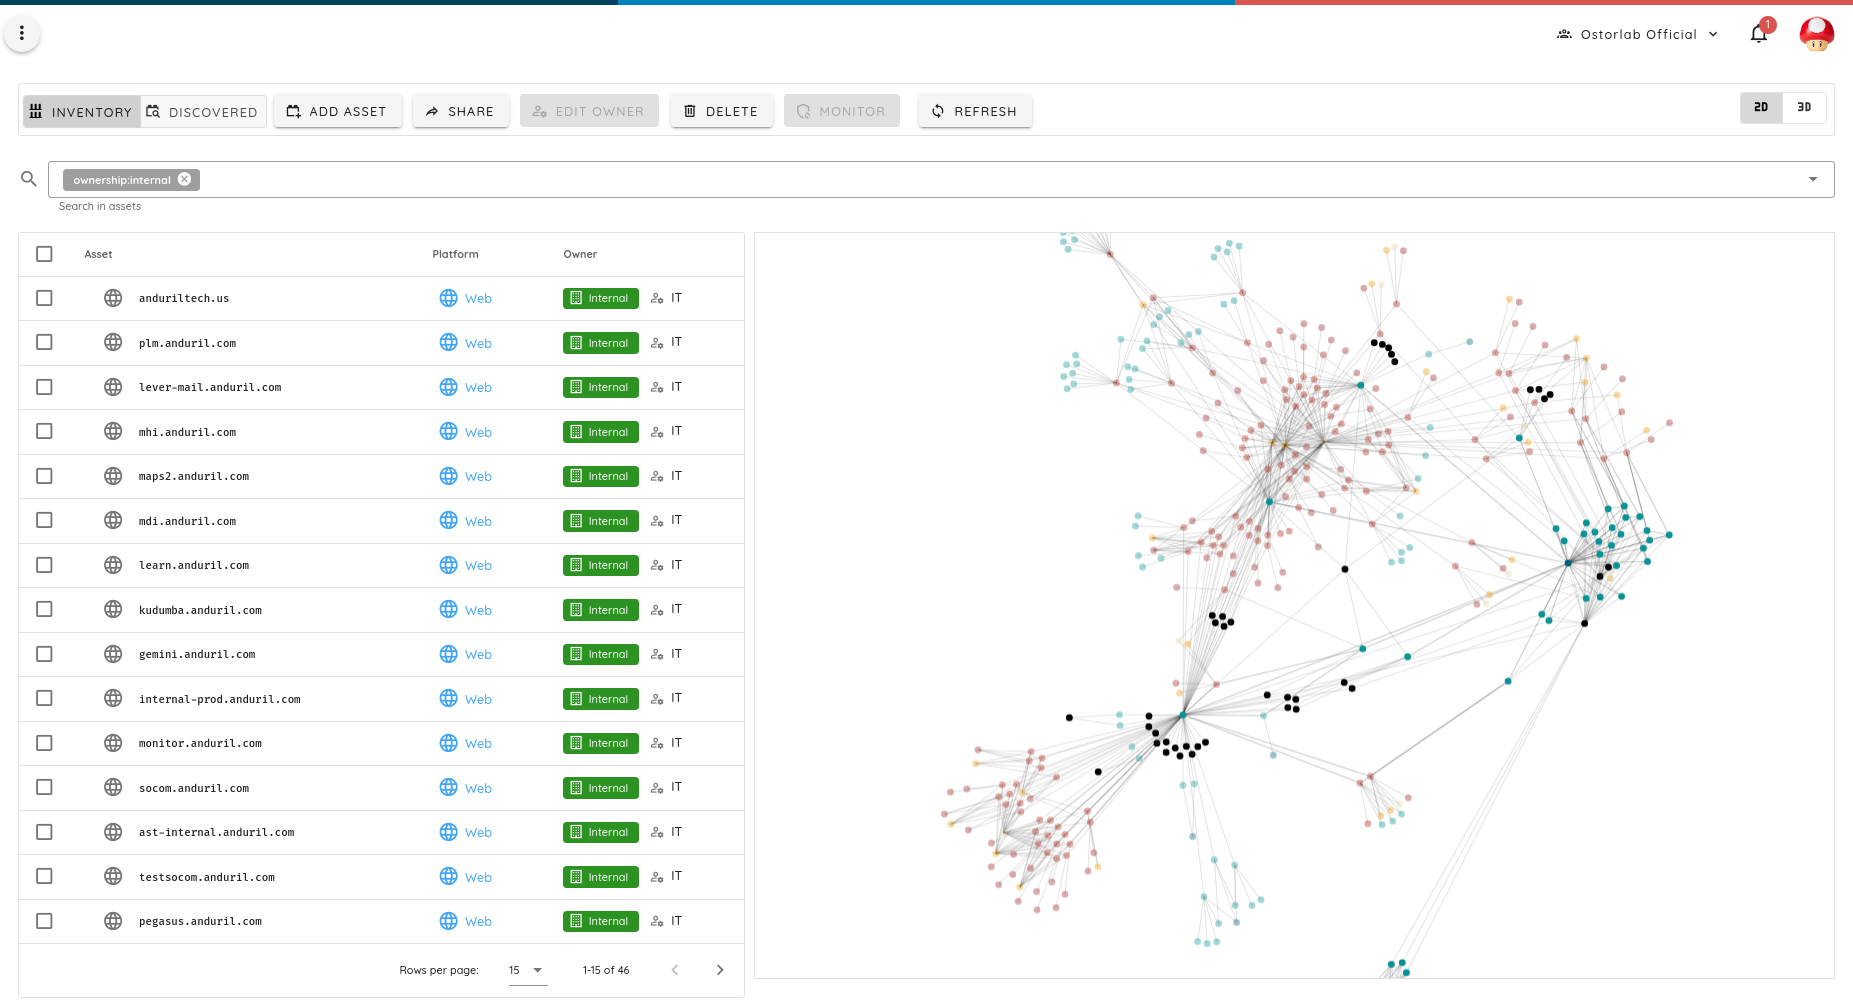
Anduril tiene una infraestructura relativamente pequeña, y el hecho de que posea varios dominios como fluxmesh.us y fmesh.us podría
indicar un producto y una tecnología en ese ámbito.
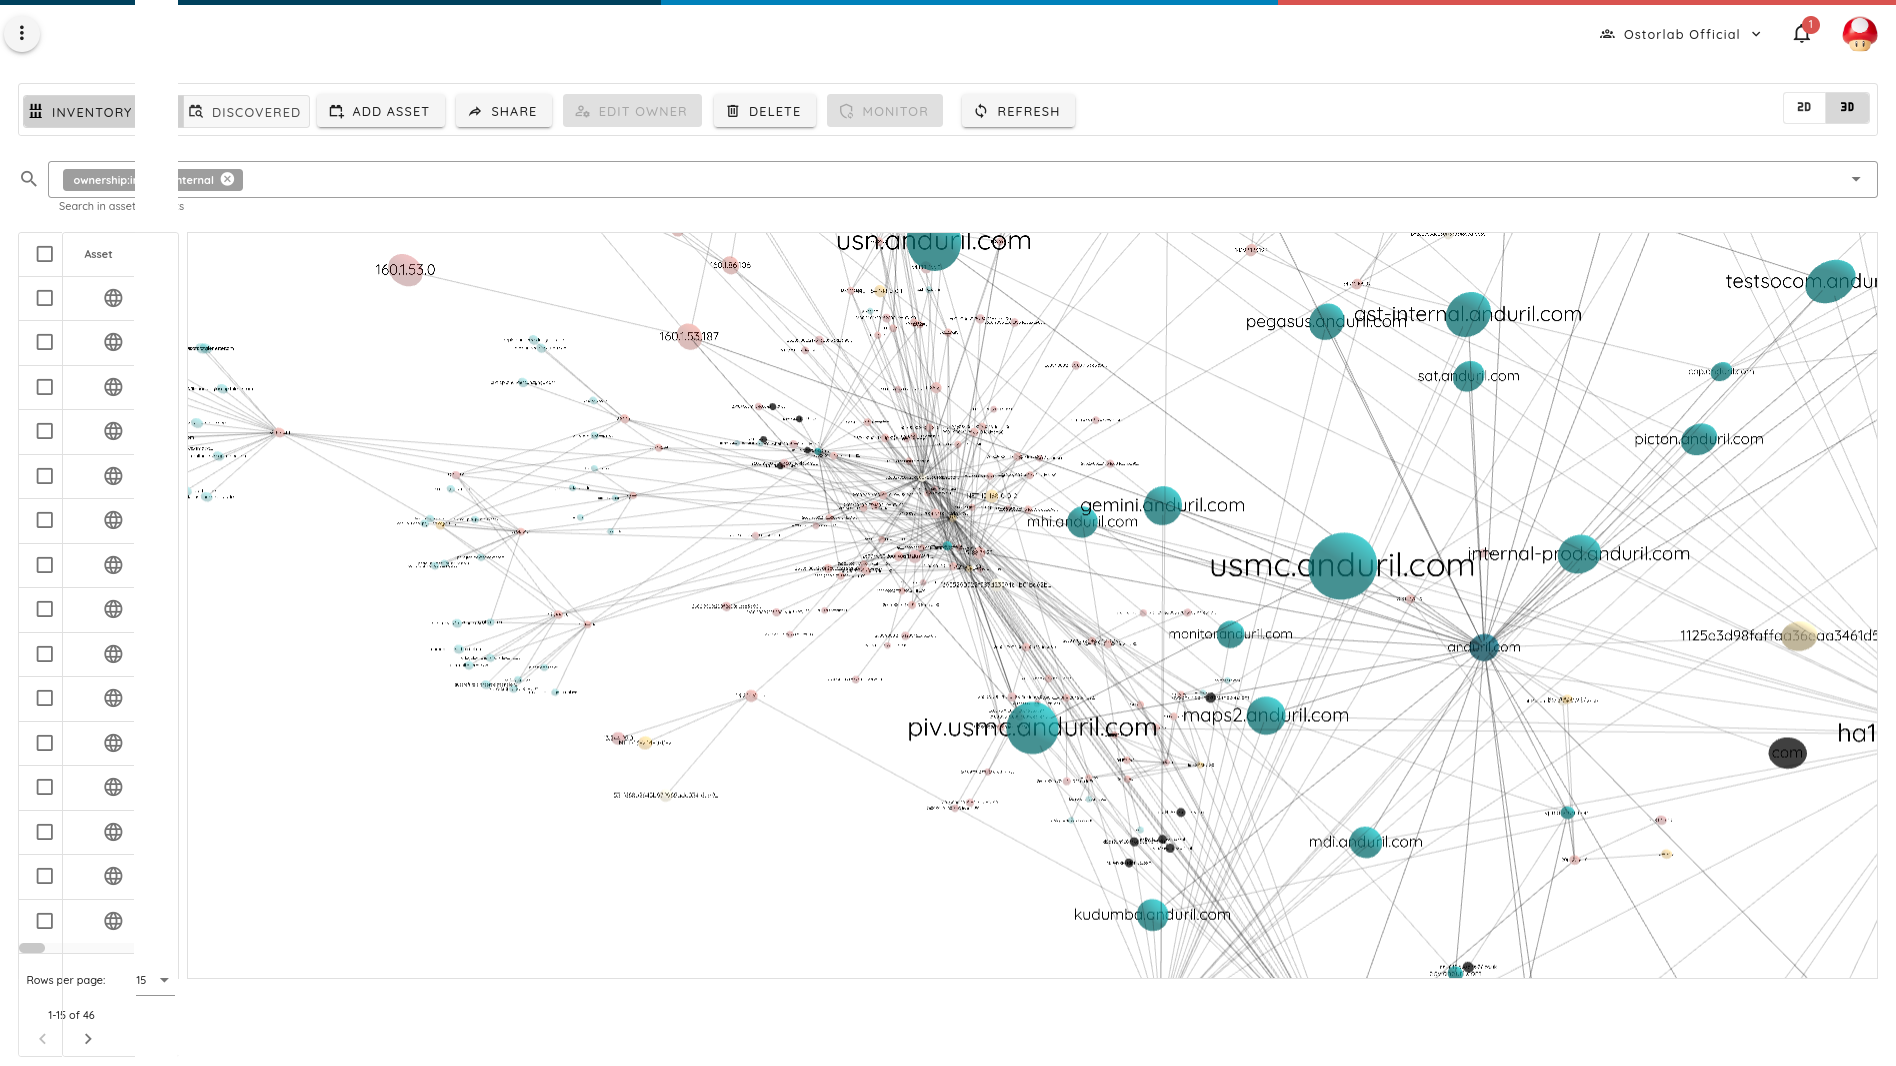
Anduril utiliza AWS, Markmonitor para su DNS y la nube gubernamental de Microsoft para partes de su infraestructura. También ha estado realizando PoC con empresas como Palo Alto. Buena parte de su superficie de ataque expuesta filtra proyectos con el ejército de EE. UU., con lo que parecen ser nombres en clave de productos internos.
Anduril también utiliza proveedores de SaaS más pequeños para alojar cosas como la formación en LessonOnly, por ejemplo. Un atacante o un competidor puede aprovechar esta información para lanzar un ataque de phishing, estimar el crecimiento u obtener una ventaja competitiva frente a las PoC de la competencia, entre otras cosas.
¿Almacena los datos en ubicaciones aprobadas? ¿Y sus proveedores de SaaS?
Muchas organizaciones deben cumplir normativas sobre dónde se almacenan los datos de usuarios y clientes. El sector militar es un caso particular, con requisitos estrictos.
Aunque la propia organización cumpla, la mayoría de las organizaciones utilizan hoy una gran cantidad de proveedores de SaaS con acceso a datos que pueden ser importantes y que, en el peor de los casos, pueden aprovecharse para ataques de rebote.
El análisis de los datos reveló, en algunos casos, proveedores militares europeos y estadounidenses con conexiones con direcciones IP propiedad de proveedores de nube chinos. Lo más probable es que sea una simple coincidencia, pero parece que al menos merece la pena investigarlo o evitarlo.
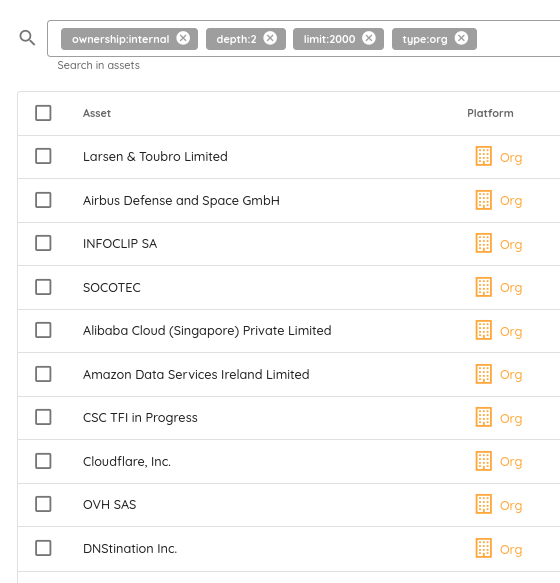
Las organizaciones rusas tienen una gran presencia en Internet
Otra conclusión es que las organizaciones y empresas rusas tienen una presencia en Internet sorprendentemente amplia, y algunas ocupan los primeros puestos en tamaño de infraestructura y uso de direcciones IP.
Por ejemplo, la dirección IP con más subdominios apuntando a ella no pertenece a AWS, ni a Google, ni a Meta, sino a Yandex.
Esa IP es 213.180.204.242 y aloja cerca de 300k subdominios.
IPv6 sigue rezagado
La inspección de los datos también ha mostrado que la adopción de IPv6 sigue siendo baja: representa solo el 3% de los servicios expuestos. Escanear el espacio IPv6 no solo es difícil, sino que además aporta poco beneficio a los atacantes.
La adopción de la nube ha influido enormemente en la ampliación de la vida útil de las direcciones IPv4, ya que permitió mejorar la eficiencia en el uso de esas direcciones. Sin embargo, paradójicamente también redujo el valor de escanear directamente las direcciones IP.
En la mayoría de los casos actuales, las direcciones IPv4, si se escanean directamente, no arrojarán nada, ya que la mayoría de los servicios se prestan mediante algún protocolo de tipo HTTP que exige enviar un nombre de dominio válido.
En otras palabras, el escaneo directo de IP en el mundo actual de la infraestructura es ineficiente; debe combinarse con la enumeración de subdominios y la fuerza bruta.
A las organizaciones les encantan los dominios anidados
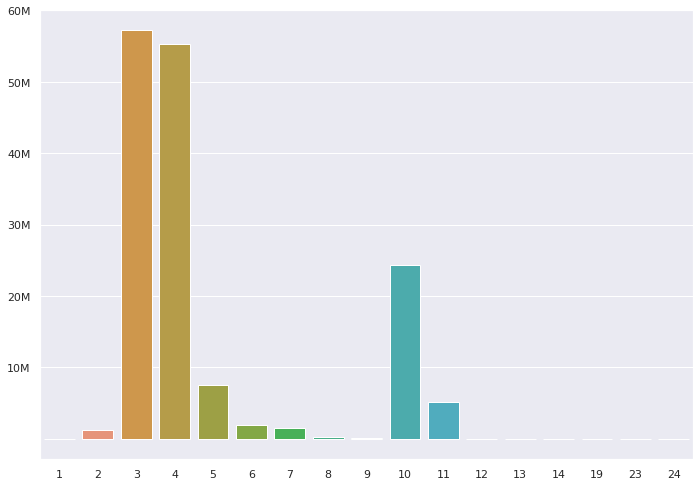
Una pregunta habitual al evaluar la superficie de ataque de una organización es hasta qué profundidad debe llegar la enumeración. Se espera que la mayoría de los dominios utilicen, como mucho, los primeros niveles.
El análisis de los datos ha mostrado justo lo contrario: varias organizaciones utilizan hasta nueve niveles de subdominios anidados para indexar su infraestructura.
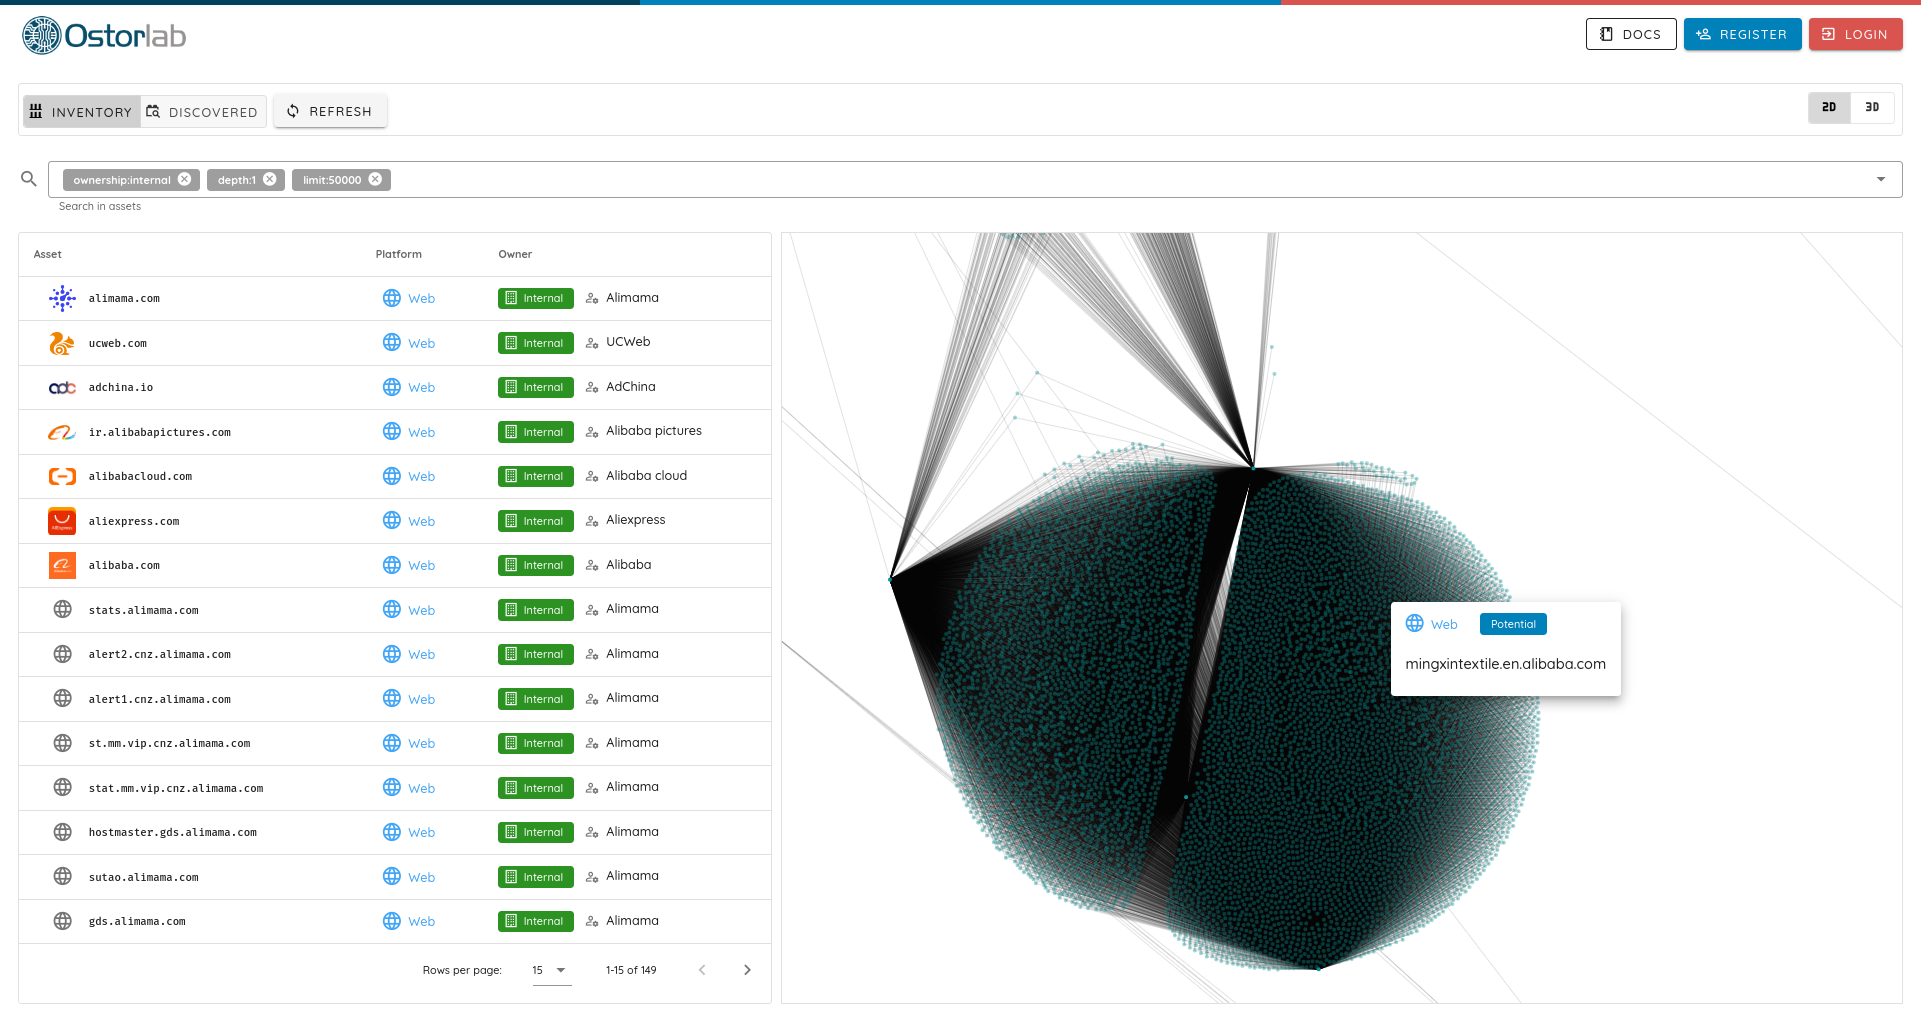
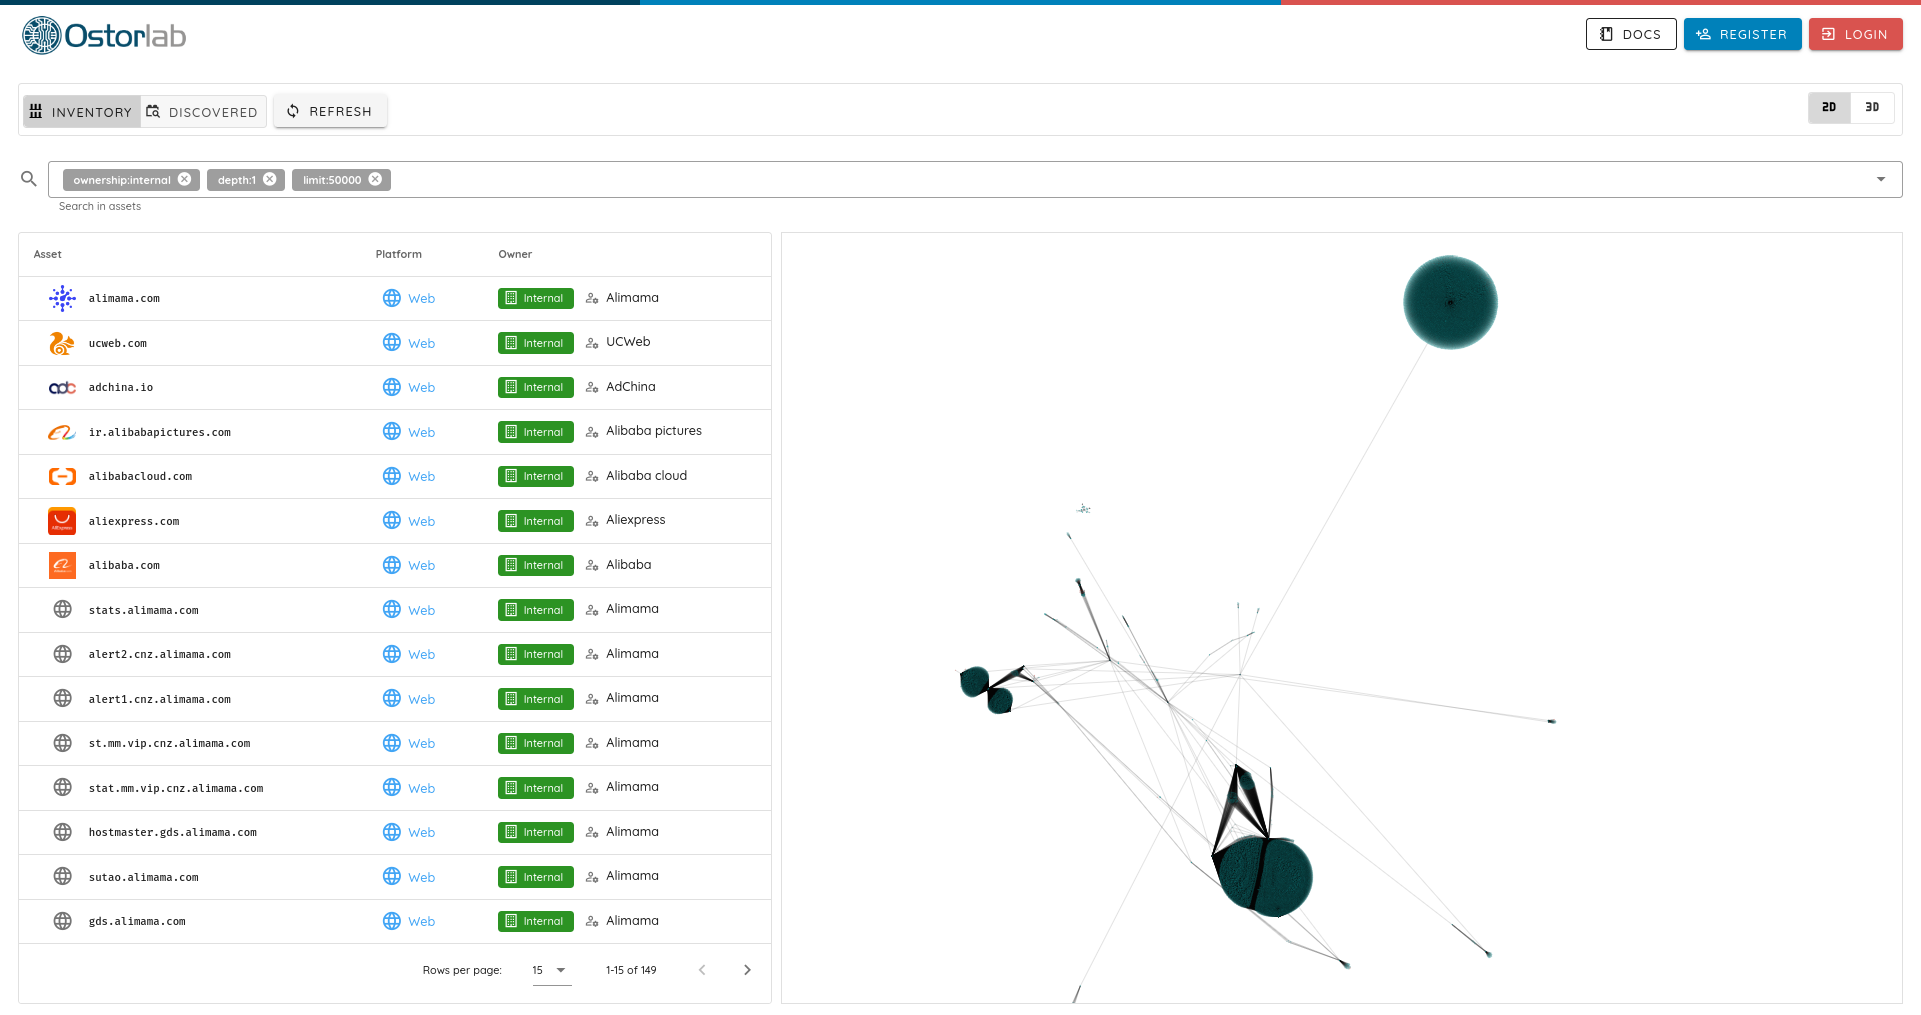
Adopción y crecimiento de SaaS
Otra conclusión clave es el seguimiento de la adopción de proveedores de SaaS. Algunos de los más inesperados, con una adopción verdaderamente masiva de clientes e infraestructura, son Alibaba y Alibaba Cloud. Se cuentan entre las mayores infraestructuras expuestas a Internet, no solo por su servicio de nube sino también por productos masivos como Tao Bao, Tmall, 1688.com o aliyuncs.com.
Algunos fabricantes de automóviles tienen una infraestructura sorprendentemente grande
Otro hallazgo inesperado es que algunos fabricantes de automóviles encabezaron la lista de grandes infraestructuras, como Arrival, un fabricante británico de vehículos eléctricos, o Bentley, un fabricante de automóviles de lujo.
Los datos parecen correlacionarse con equipos de IoT y sistemas industriales. Estos suelen tener un mal historial en materia de aplicación de parches y postura de seguridad.
Cómo defenderse
Para los equipos de defensa, estas son algunas lecciones clave para gestionar su superficie de ataque:
- Conviene separar la producción de los sistemas orientados al cliente y evitar los vínculos entre ellos. No es infalible, pero dificulta al atacante el trabajo de mapear su presencia externa.
- La superficie externa no se limita a los puertos y servicios expuestos; su valor o su impacto pueden ser de gran alcance. Si es posible, evite filtrar datos de clientes y nombres de proyectos internos.
- Trate su DNS como datos públicos; tarde o temprano se filtrará, ya sea por fuerza bruta, por la transparencia de certificados o por DNS pasivo.
- Utilice las direcciones IPv6 a su favor para reducir su visibilidad y dificultar que lo encuentren. Tenga cuidado, no obstante, de asegurarse de que el resto de sus medidas de seguridad también estén presentes en IPv6.