了解您应用的数据习惯:深入剖析我们全面的隐私分析
Ostorlab 的隐私扫描(Privacy Scan)能够自动检测您应用隐私政策的声明与其实际行为之间的不一致。这种对政策文本、权限、代码和 UI 元素的全面分析,帮助移动开发者避免合规违规,并通过准确的隐私实践建立用户信任。
每个移动开发者都会面对的隐私政策难题
您的隐私政策声称您只收集“基本用户数据”。而您的应用却请求位置、通讯录和摄像头权限。看出问题了吗?
这种脱节并非出于恶意——它是功能发布速度快于法务更新政策速度的现实写照。但当监管机构开出 4.3 百万美元的罚单时,他们并不会在意您的开发速度。
一个真实案例——政策 vs. 现实
以下是我们在分析一款热门社交网络应用时的发现:
📜 隐私政策声称: “我们收集基本的账户信息以提供我们的服务。”
🔍 应用实际的行为:
- ✅ 引用账户关联的 UI 文本:“要连接您的账户,请打开 Facebook 应用……”
- ✅ 请求的权限:通讯录访问、精确位置、摄像头
- ✅ API 使用:每 30 秒调用一次位置服务
- ✅ 代码模式:访问设备通讯录和通话记录
⚠️ 结果: 7 处未披露的数据收集点,它们在隐私政策中都未被明确提及。
这并非出于恶意——它是迭代式开发的自然结果,在这种开发方式中,功能的演进速度快于法律文档的更新速度。我们的隐私分析能够在这些差距演变成合规问题之前自动捕捉到它们。
为什么隐私政策与应用会失去同步
挑战在于弥合数据收集的四种不同表现形式之间的差距:
- 📝 隐私政策文本 —— 往往用法律语言书写,可能含糊不清或过于宽泛
- 🔒 应用权限 —— 技术性声明,需要解读才能理解其对隐私的影响
- 💻 应用代码 —— 决定了实际访问哪些数据以及如何访问的真正实现
- 📱 用户界面 —— 用户所看到并与之交互的内容,它会对数据使用形成预期
现实情况是: 您发布代码的速度快于法务更新政策,第三方 SDK 会增加新的数据收集,而 iOS/Android 会引入您的政策尚未涵盖的新隐私要求。
我们如何分析您应用的隐私实践
我们的隐私分析通过对全部四个层面进行系统性验证来应对这一挑战。我们会分析超过 30 个不同的 PII(个人身份信息)类别,通常会识别出 1-5 项需要审查的数据收集实践,并提供一幅关于您的应用究竟收集了什么、与您的政策声明了什么之间的完整图景。
第 1 步:您的政策实际承诺了什么
我们会自动从应用商店元数据中获取您的隐私政策(您也可以提供一个自定义 URL),并使用专门针对隐私合规的 AI 智能体来解析其法律文本。
对于我们跟踪的 30 多个数据类别中的每一个,我们会提取:
- ✅ 是否明确声明了收集行为
- 📝 政策中支持该判定的确切引文
- 🔗 指向相关政策章节的链接
示例发现:
设想一款导航应用,它在政策中提及了“位置服务”,但并未说明它是仅收集当前位置,还是也为了分析而存储位置历史——这一区别对于 GDPR 合规至关重要。我们的分析能够自动检测出这些细微的差异。
第 2 步:您实际请求了哪些权限
这一步揭示了您的应用在操作系统层面声明了哪些数据访问权限——通常比开发者所意识到的要多。
Android: 我们会解析 AndroidManifest.xml 文件以提取所有已声明的权限,然后将它们映射到对隐私的影响。例如,ACCESS_FINE_LOCATION 明确表明了位置数据的收集。
iOS: 我们会分析 Info.plist 文件中的权限用途字符串,如 NSLocationWhenInUseUsageDescription 或 NSContactsUsageDescription。
这些技术性权限会被映射为人类可读的数据类别,并与您的隐私政策声明进行比对。
常见的不一致: 一款请求 android.permission.READ_CONTACTS 的应用,而其隐私政策对通讯录访问只字未提,便会被立即标记出来。
第 3 步:您的代码实际做了什么
正是在这里,我们揭示出真实情况——您的应用实际访问了什么,而非您以为它访问了什么。
我们会执行静态代码分析,以识别您实现中实际存在的数据收集:
Android: 我们会检查编译后的代码,以识别对隐私敏感 API 的调用,例如:
TelephonyManager.getDeviceId()(设备标识符)ContactsContract查询(通讯录访问)LocationManager的使用(位置追踪)
iOS: 通过二进制分析工具,我们会识别对 iOS 框架 API 的调用,例如:
CLLocationManager(位置服务)CNContactStore(通讯录访问)HealthKitAPI(健康数据)
这为何重要: 您的代码可能正在通过第三方 SDK 或您已遗忘的继承功能来访问数据。
第 4 步:您的 UI 向用户暗示了什么
最后,我们会根据您的界面文本,检查用户基于此会预期哪些数据收集。
Android: 我们会从布局文件中提取文本,分析用户可见的元素,如表单标签、按钮文本和输入框提示。
iOS: 我们会解析界面文件和字符串资源,以识别暗示数据收集的文本。
我们的 AI 智能体会分析这些 UI 文本(每次分析处理 1000 多条字符串),以识别暗示数据收集的措辞:
- “输入您的电子邮箱地址” → 电子邮箱收集
- “允许访问位置” → 位置数据
- “连接您的 Facebook 账户” → 外部账户访问
UI 元素分析的示例发现:
发现 3 个暗示收集性别身份信息的布局元素:
文本: 'Display my identity preferences'
原因:'The text indicates collection and display of gender identity information.'
文本: 'Choose your identity'
原因:'This prompt explicitly requests gender identity data from users.'
文本: 'This setting controls identity visibility on your profile'
原因:'References collection and processing of gender identity for profile display.'
⚠️ 此项收集在隐私政策中并未声明。
真正重要的全面交叉分析
在分析完全部四个层面之后,我们会执行交叉比对以识别不一致:
- 政策 vs. 权限:您的应用是否请求了政策中未提及的数据类型的权限?
- 政策 vs. 代码:您的代码是否访问了隐私政策中未声明的数据?
- 政策 vs. UI:您的界面元素是否暗示了并未透明记录的数据收集?
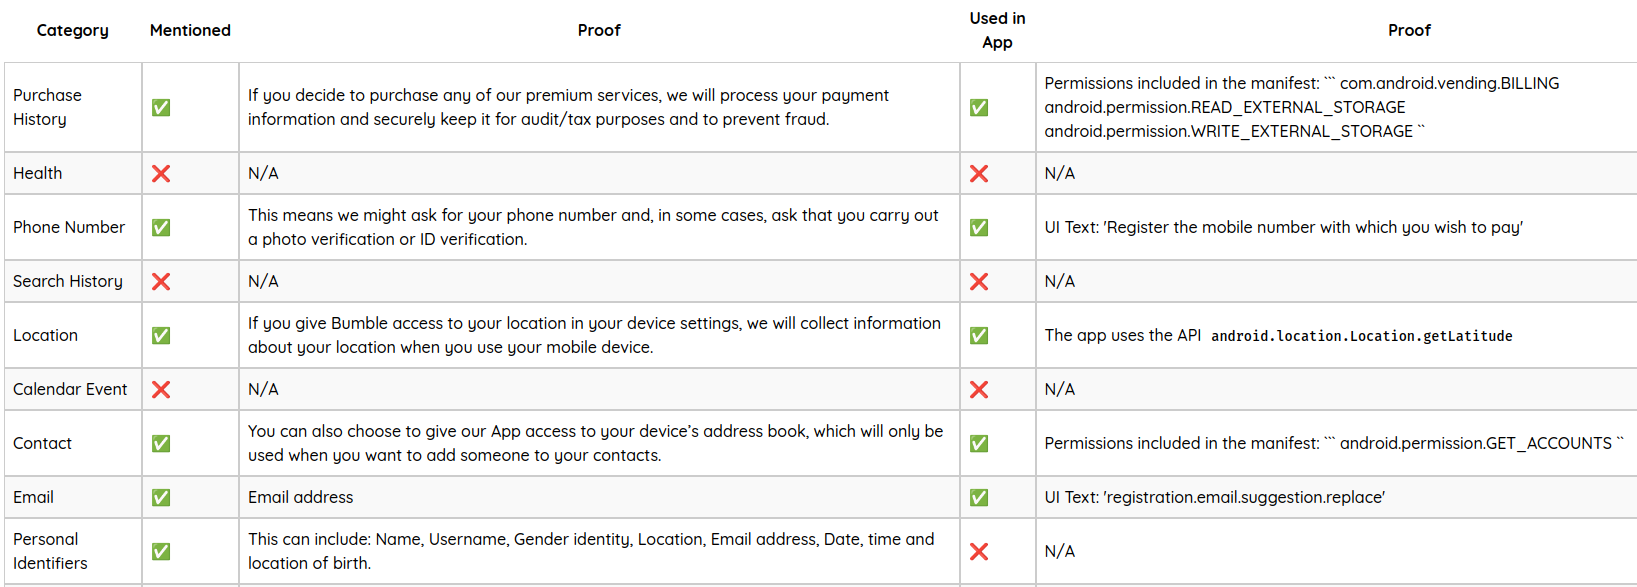
每一处不一致都会附带具体证据和可落地的建议被标记出来。
我们能捕捉的常见隐私模式
基于对数千款应用的分析,以下这些情形经常导致隐私方面的不一致:
🔄 被遗忘的功能:开发者添加了新功能(如生物识别身份验证或社交登录),却忘记相应地更新隐私政策。
📈 权限蔓延:应用随时间推移不断累积权限,却没有相应的政策更新——为配送追踪而请求位置权限,政策中却只提到“一般位置服务”。
🎯 UI 预期差距:界面元素让用户对数据使用形成了预期(“输入您的电子邮箱”“通过 Facebook 连接”),却没有明确的政策支撑。
⚡ API 演进:第三方 SDK 引入了新的数据收集能力,而这些并未体现在应用的隐私文档中。
真实案例: 我们分析过的一款应用请求了日历权限,但其隐私政策对日历数据收集只字未提:
android.permission.READ_CALENDAR
android.permission.WRITE_CALENDAR
该应用正在访问日历事件以推荐会议地点,但用户完全不知道他们的日历数据正在被处理。
您将获得什么:详尽的分析结果
当隐私分析完成后,您会收到按类别细分的全面发现:
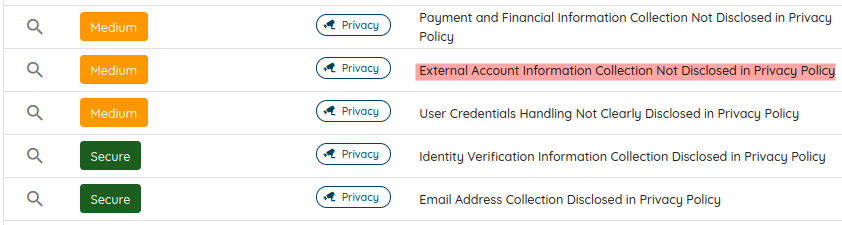
单项漏洞报告
每一个潜在的隐私问题都会获得详尽的记录,附带如下技术细节:
发现 1 个暗示收集外部账户的布局元素:
文本: "To connect your account, open the Facebook app on your mobile device and check for notifications."
原因: 该文本表明存在与外部账户(Facebook)的连接,这意味着会收集或交互与该账户关联的个人数据。
⚠️ 此项收集在隐私政策中并未声明。
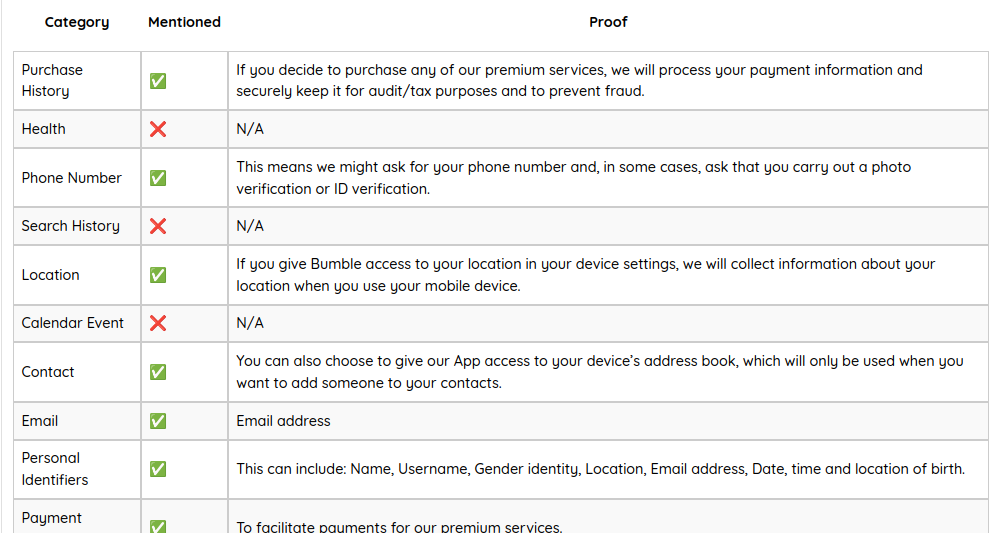
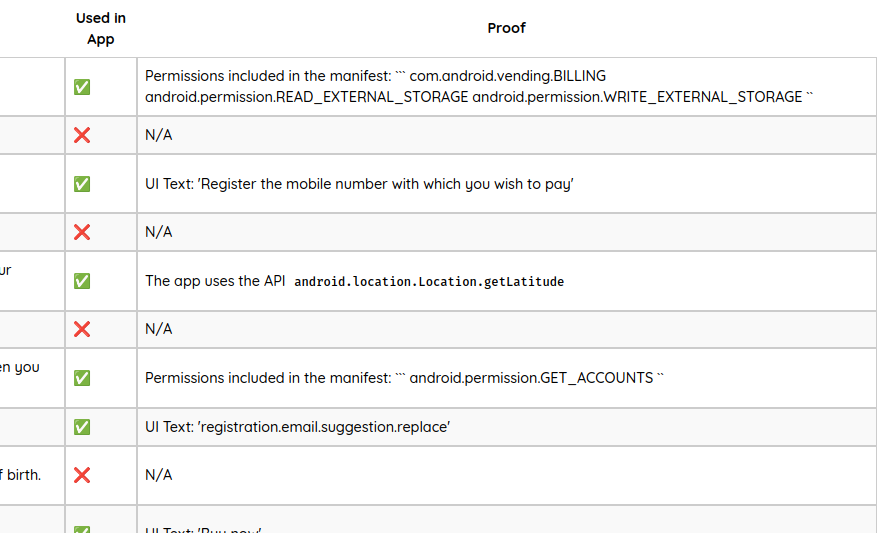
全面的汇总表格
一张总表会在所有数据类别上展示政策声明 vs. 应用实际行为:
隐私政策分析:
应用收集行为:
对开发团队的价值
🚀 主动合规:在开发阶段而非发布之后识别隐私不一致,而发布后再修复成本更高、危害更大。
📊 基于证据的文档:生成详尽的报告,准确展示隐私政策声明在何处与应用行为一致或冲突,对法律审查和合规审计很有用。
⚖️ 降低法律风险:通过确保政策的准确性,最大限度地减少触犯 GDPR、CCPA 及其他隐私法规的风险敞口。
🤝 用户信任:通过透明而准确的隐私实践建立更牢固的用户关系。
👥 开发者意识:帮助您的开发团队理解代码变更和功能新增对隐私的影响。
多平台覆盖
我们的分析可在两大主流移动平台上运行,并兼顾了它们对隐私的不同处理方式:
📱 Android:
- Manifest 权限分析
- 布局 XML 文本提取
- Dalvik 字节码检查
- 资源字符串分析
🍎 iOS:
- Info.plist 声明解析
- 界面文件文本提取
- iOS 框架的二进制分析
- 字符串资源检查
这种全面的覆盖确保了无论您应用的目标平台是什么,都能实现一致的隐私合规。
运行 Ostorlab 的隐私扫描
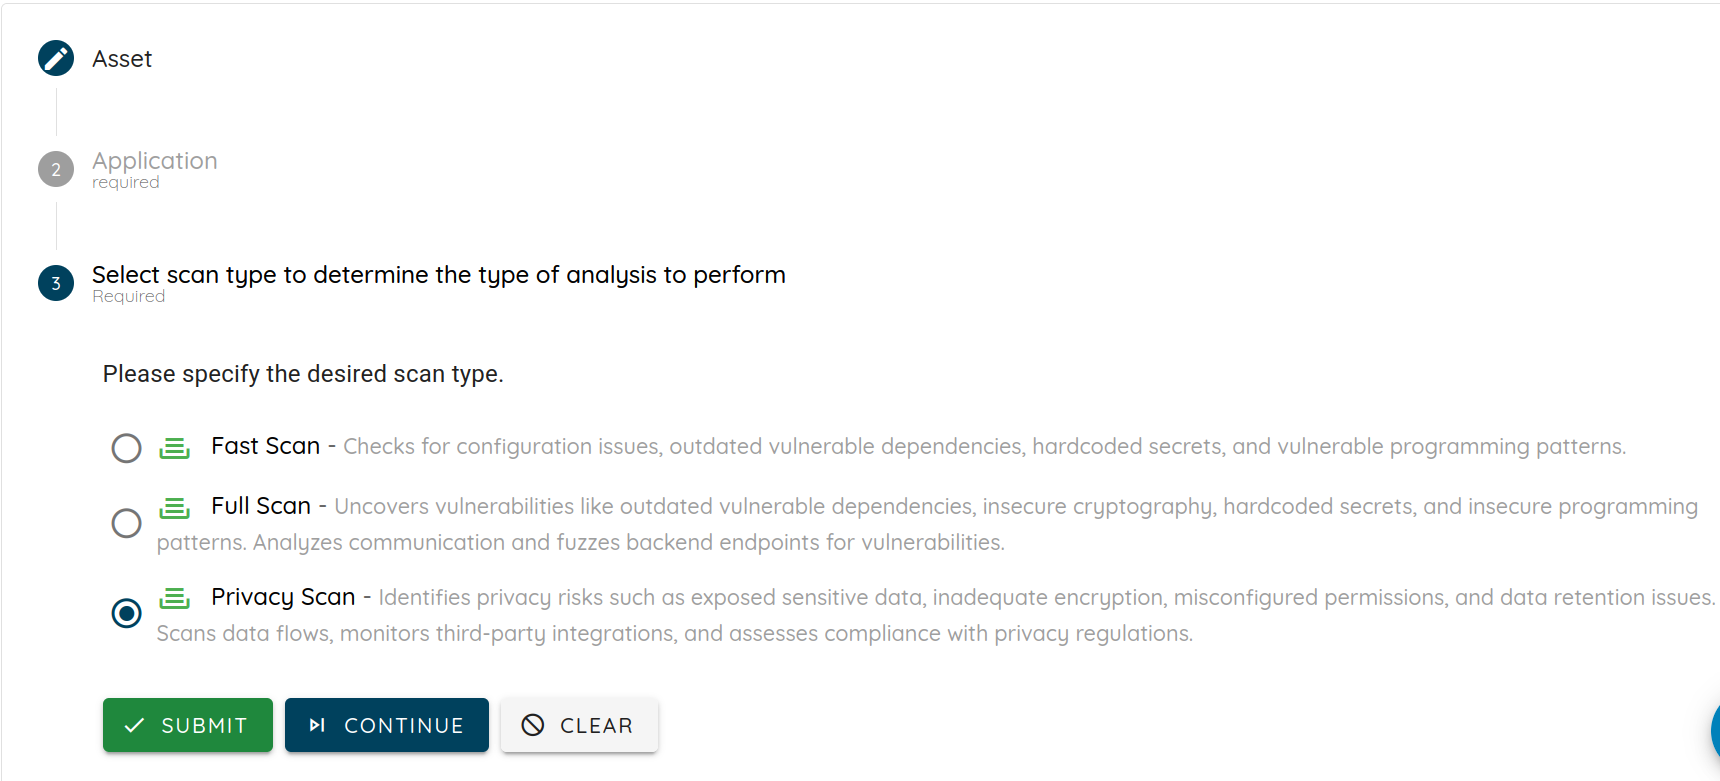
使用隐私扫描非常简单:
- 将您的应用文件(Android APK/AAB 或 iOS IPA)上传到 Ostorlab 平台
- 从可用的扫描类型中选择隐私扫描
- 提供您的隐私政策 URL(或者我们会从应用商店元数据中获取它)
- 查看详尽的发现与建议
结论
隐私合规不仅仅是为了避免监管处罚——它关乎通过透明和准确与您的用户建立信任。
我们的隐私分析功能提供了所需的系统性验证,以确保您的隐私实践与您的承诺相符。通过将隐私政策、权限、代码和用户界面放在一起检查,我们为您应用的实际数据收集行为提供了前所未有的可见性。
归根结底: 在隐私不一致影响到您的用户、您的应用商店评分或您的法律预算之前,就把它们捕捉出来。