Connaître les habitudes de votre application en matière de données : analyse approfondie de notre analyse de confidentialité complète
Le Privacy Scan d'Ostorlab détecte automatiquement les écarts entre ce que dit la politique de confidentialité de votre application et ce qu'elle fait réellement. Cette analyse complète du texte de la politique, des autorisations, du code et des éléments d'interface aide les développeurs mobiles à éviter les infractions à la conformité et à bâtir la confiance des utilisateurs grâce à des pratiques de confidentialité exactes.
Le problème de la politique de confidentialité auquel tout développeur mobile est confronté
Votre politique de confidentialité indique que vous collectez des « données utilisateur de base ». Votre application demande les autorisations de localisation, de contacts et d'appareil photo. Vous voyez le problème ?
Ce décalage n'est pas malveillant : c'est la réalité de livrer des fonctionnalités plus vite que le service juridique ne peut mettre à jour les politiques. Mais les régulateurs se moquent de votre vélocité de développement lorsqu'ils prononcent des amendes de 4,3 millions de dollars.
Un exemple concret : la politique face à la réalité
Voici ce que nous avons constaté en analysant une application de réseau social populaire :
📜 La politique de confidentialité disait : « Nous collectons des informations de base sur le compte afin de fournir nos services. »
🔍 Ce que l'application faisait réellement :
- ✅ Texte de l'interface évoquant la liaison de compte : « Pour connecter votre compte, ouvrez l'application Facebook… »
- ✅ Autorisations demandées : accès aux contacts, localisation précise, appareil photo
- ✅ Utilisation d'API : services de localisation appelés toutes les 30 secondes
- ✅ Schémas de code : accès aux contacts et aux journaux d'appels de l'appareil
⚠️ Résultat : 7 points de collecte de données non déclarés, qui n'étaient pas explicitement mentionnés dans la politique de confidentialité.
Ce n'était pas malveillant : c'est le résultat naturel d'un développement itératif où les fonctionnalités évoluent plus vite que la documentation juridique. Notre Privacy Analysis détecte automatiquement ces écarts avant qu'ils ne deviennent des problèmes de conformité.
Pourquoi les politiques de confidentialité et les applications se désynchronisent
Le défi consiste à combler l'écart entre quatre représentations différentes de la collecte de données :
- 📝 Texte de la politique de confidentialité - Souvent rédigé dans un langage juridique qui peut être ambigu ou trop large
- 🔒 Autorisations de l'application - Déclarations techniques qu'il faut interpréter pour en comprendre les implications en matière de confidentialité
- 💻 Code de l'application - L'implémentation réelle, qui détermine quelles données sont accessibles et comment
- 📱 Interface utilisateur - Ce que les utilisateurs voient et avec quoi ils interagissent, ce qui crée des attentes sur l'utilisation des données
La réalité : vous livrez du code plus vite que le service juridique ne met à jour les politiques, les SDK tiers ajoutent de nouvelles collectes de données, et iOS/Android introduisent de nouvelles exigences de confidentialité que votre politique ne couvre pas encore.
Comment nous analysons les pratiques de confidentialité de votre application
Notre Privacy Analysis aborde ce problème par une vérification systématique des quatre couches. Nous analysons plus de 30 catégories distinctes de PII et identifions généralement 1 à 5 pratiques de collecte de données à examiner, ainsi qu'une vue complète de ce que votre application collecte par rapport à ce que votre politique déclare.
Étape 1 : ce que votre politique promet réellement
Nous récupérons automatiquement votre politique de confidentialité à partir des métadonnées de l'app store (ou vous pouvez fournir une URL personnalisée) et nous utilisons des agents IA spécialisés dans la conformité en matière de confidentialité pour analyser le texte juridique.
Pour chacune des plus de 30 catégories de données que nous suivons, nous extrayons :
- ✅ Si la collecte est explicitement mentionnée
- 📝 La citation exacte de la politique qui étaye cette conclusion
- 🔗 Les liens vers les sections pertinentes de la politique
Exemple de résultat :
Prenons une application de navigation qui mentionne des « services de localisation » dans sa politique mais ne précise pas si elle collecte uniquement la position actuelle ou si elle stocke aussi l'historique de localisation à des fins d'analyse, une distinction qui compte pour la conformité au RGPD. Notre analyse est capable de détecter automatiquement ces écarts subtils.
Étape 2 : les autorisations que vous demandez réellement
Cette étape révèle les accès aux données que votre application déclare au niveau du système d'exploitation, souvent plus nombreux que les développeurs ne le pensent.
Android : nous analysons le fichier AndroidManifest.xml pour extraire toutes les autorisations déclarées, puis nous les associons à leurs implications en matière de confidentialité. Par exemple, ACCESS_FINE_LOCATION indique clairement une collecte de données de localisation.
iOS : nous analysons le fichier Info.plist à la recherche de chaînes d'usage des autorisations comme NSLocationWhenInUseUsageDescription ou NSContactsUsageDescription.
Ces autorisations techniques sont associées à des catégories de données lisibles par un humain, puis comparées aux déclarations de votre politique de confidentialité.
Écart courant : une application qui demande android.permission.READ_CONTACTS alors que sa politique de confidentialité ne mentionne aucun accès aux contacts est immédiatement signalée.
Étape 3 : ce que votre code fait réellement
C'est ici que nous mettons au jour la vérité terrain : ce que votre application consulte réellement par rapport à ce que vous pensez qu'elle consulte.
Nous effectuons une analyse statique du code pour identifier la collecte de données réelle dans votre implémentation :
Android : nous examinons le code compilé pour identifier les appels à des API sensibles du point de vue de la confidentialité, comme :
TelephonyManager.getDeviceId()(identifiants de l'appareil)- les requêtes
ContactsContract(accès aux contacts) - l'utilisation de
LocationManager(suivi de la localisation)
iOS : grâce à des outils d'analyse binaire, nous identifions les appels aux API des frameworks iOS telles que :
CLLocationManager(services de localisation)CNContactStore(accès aux contacts)- les API
HealthKit(données de santé)
Pourquoi c'est important : votre code peut accéder à des données via des SDK tiers ou des fonctionnalités héritées que vous avez oubliées.
Étape 4 : ce que votre interface suggère aux utilisateurs
Enfin, nous examinons la collecte de données que les utilisateurs attendent d'après le texte de votre interface.
Android : nous extrayons le texte des fichiers de layout, en analysant les éléments visibles par l'utilisateur comme les libellés de formulaire, le texte des boutons et les indications des champs de saisie.
iOS : nous analysons les fichiers d'interface et les ressources de chaînes pour identifier les textes qui suggèrent une collecte de données.
Nos agents IA analysent ce texte d'interface (en traitant plus de 1000 chaînes par analyse) pour identifier les formulations qui impliquent une collecte de données :
- « Saisissez votre adresse e-mail » → Collecte d'e-mails
- « Autoriser l'accès à la localisation » → Données de localisation
- « Connectez votre compte Facebook » → Accès à un compte externe
Exemple de résultat de l'analyse des éléments d'interface :
3 éléments de layout suggérant la collecte de l'identité de genre ont été trouvés :
Texte : 'Display my identity preferences'
Raison : 'The text indicates collection and display of gender identity information.'
Texte : 'Choose your identity'
Raison : 'This prompt explicitly requests gender identity data from users.'
Texte : 'This setting controls identity visibility on your profile'
Raison : 'References collection and processing of gender identity for profile display.'
⚠️ Cette collecte n'est PAS déclarée dans la politique de confidentialité.
Une analyse croisée complète qui compte vraiment
Après avoir analysé les quatre couches, nous effectuons un recoupement pour identifier les écarts :
- Politique et autorisations : votre application demande-t-elle des autorisations pour des types de données non mentionnés dans votre politique ?
- Politique et code : votre code accède-t-il à des données qui ne sont pas déclarées dans votre politique de confidentialité ?
- Politique et interface : vos éléments d'interface suggèrent-ils une collecte de données qui n'est pas documentée de façon transparente ?
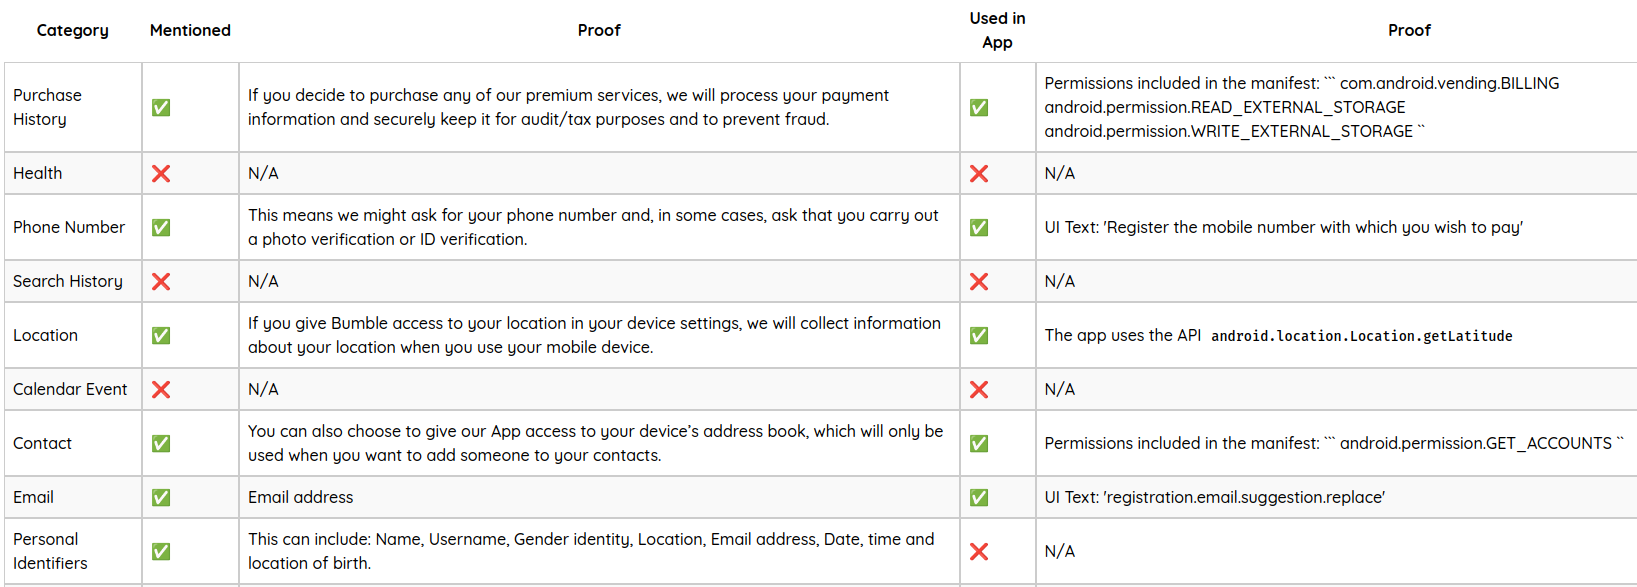
Chaque écart est signalé avec des preuves précises et des recommandations exploitables.
Les schémas de confidentialité courants que nous détectons
À partir de l'analyse de milliers d'applications, ces scénarios conduisent fréquemment à des écarts de confidentialité :
🔄 La fonctionnalité oubliée : lorsque les développeurs ajoutent une nouvelle fonctionnalité (comme l'authentification biométrique ou la connexion sociale) mais oublient de mettre à jour les politiques de confidentialité en conséquence.
📈 La dérive des autorisations : des applications qui accumulent des autorisations au fil du temps sans mise à jour correspondante de la politique, par exemple en demandant la localisation pour le suivi des livraisons tout en ne mentionnant que des « services de localisation généraux » dans les politiques.
🎯 L'écart d'attentes de l'interface : des éléments d'interface qui créent chez l'utilisateur des attentes sur l'utilisation des données (« Saisissez votre e-mail », « Connectez-vous avec Facebook ») sans fondement clair dans la politique.
⚡ L'évolution des API : lorsque des SDK tiers introduisent de nouvelles capacités de collecte de données qui ne sont pas reflétées dans la documentation de confidentialité de l'application.
Exemple réel : une application que nous avons analysée demandait des autorisations de calendrier, mais sa politique de confidentialité ne mentionnait aucune collecte de données de calendrier :
android.permission.READ_CALENDAR
android.permission.WRITE_CALENDAR
L'application accédait aux événements du calendrier pour suggérer des lieux de réunion, mais les utilisateurs ignoraient totalement que les données de leur calendrier étaient traitées.
Ce que vous obtenez : des résultats d'analyse détaillés
Lorsque la Privacy Analysis est terminée, vous recevez des résultats complets, ventilés par catégorie :
Rapports de vulnérabilité individuels
Chaque problème de confidentialité potentiel est documenté en détail, avec des détails techniques comme :
1 élément de layout suggérant la collecte d'un compte externe a été trouvé :
Texte : "To connect your account, open the Facebook app on your mobile device and check for notifications."
Raison : The text indicates a connection to an external account (Facebook), which implies the collection or interaction with personal data associated with that account.
⚠️ Cette collecte n'est PAS déclarée dans la politique de confidentialité.
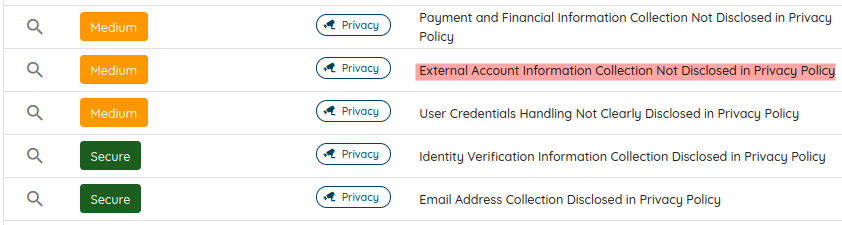
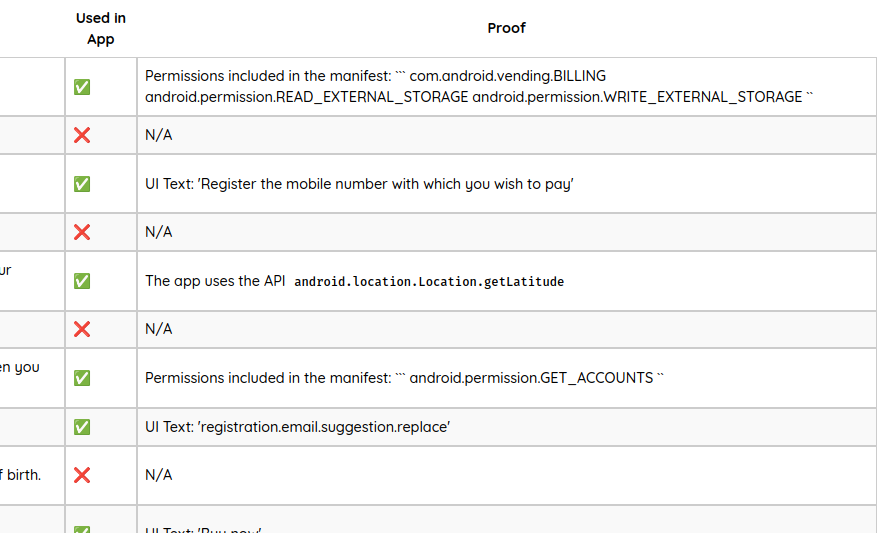
Tableau récapitulatif complet
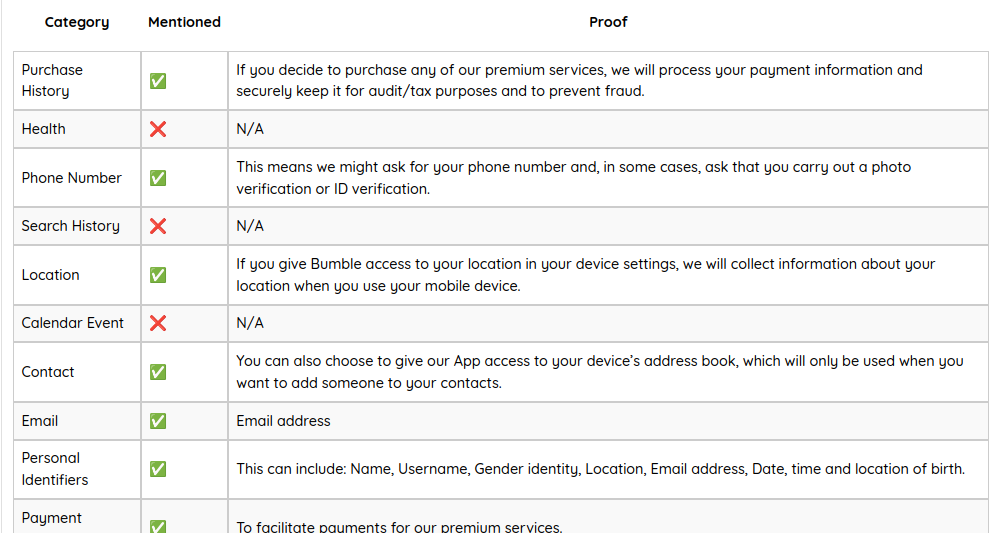
Un tableau de synthèse présente les déclarations de la politique par rapport au comportement réel de l'application pour toutes les catégories de données :
Analyse de la politique de confidentialité :
Comportements de collecte de l'application :
Les bénéfices pour les équipes de développement
🚀 Conformité proactive : identifiez les écarts de confidentialité pendant le développement plutôt qu'après la publication, lorsque les corrections sont plus coûteuses et plus dommageables.
📊 Documentation fondée sur des preuves : générez des rapports détaillés montrant précisément où les déclarations de la politique de confidentialité concordent avec le comportement de l'application ou le contredisent, utiles pour les revues juridiques et les audits de conformité.
⚖️ Risque juridique réduit : réduisez l'exposition aux violations du RGPD, du CCPA et d'autres réglementations sur la confidentialité en vous assurant de l'exactitude de la politique.
🤝 Confiance des utilisateurs : bâtissez des relations plus solides avec vos utilisateurs grâce à des pratiques de confidentialité transparentes et exactes.
👥 Sensibilisation des développeurs : aidez votre équipe de développement à comprendre les implications en matière de confidentialité des modifications de code et des ajouts de fonctionnalités.
Couverture multiplateforme
Notre analyse fonctionne sur les deux grandes plateformes mobiles, en tenant compte de leurs approches différentes de la confidentialité :
📱 Android :
- Analyse des autorisations du manifeste
- Extraction du texte des fichiers XML de layout
- Examen du bytecode Dalvik
- Analyse des chaînes de ressources
🍎 iOS :
- Analyse des déclarations de l'Info.plist
- Extraction du texte des fichiers d'interface
- Analyse binaire des frameworks iOS
- Examen des ressources de chaînes
Cette couverture complète garantit une conformité cohérente en matière de confidentialité, quelle que soit la plateforme cible de votre application.
Exécuter le Privacy Scan d'Ostorlab
Utiliser le Privacy Scan est simple :
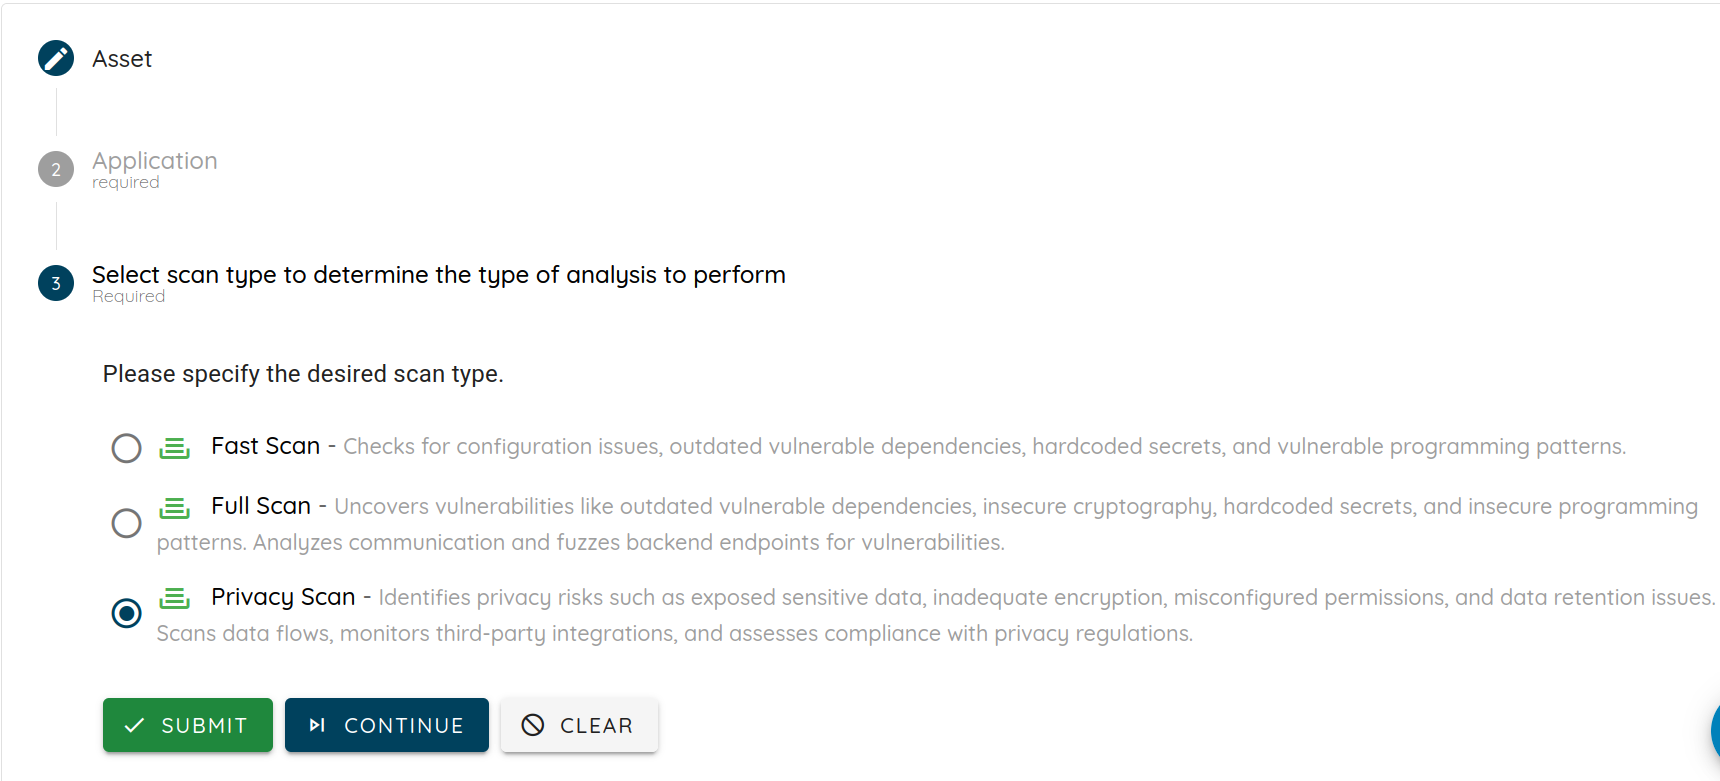
- Importez le fichier de votre application (APK/AAB Android ou IPA iOS) sur la plateforme Ostorlab
- Sélectionnez Privacy Scan parmi les types de scan disponibles
- Indiquez l'URL de votre politique de confidentialité (ou nous la récupérerons dans les métadonnées de l'app store)
- Examinez les résultats détaillés et les recommandations
Conclusion
La conformité en matière de confidentialité ne se résume pas à éviter les sanctions réglementaires : il s'agit de bâtir la confiance de vos utilisateurs grâce à la transparence et à l'exactitude.
Notre fonctionnalité Privacy Analysis fournit la vérification systématique nécessaire pour s'assurer que vos pratiques de confidentialité correspondent à vos promesses. En examinant ensemble les politiques de confidentialité, les autorisations, le code et les interfaces utilisateur, nous offrons une visibilité sans précédent sur le comportement réel de collecte de données de votre application.
En résumé : détectez les écarts de confidentialité avant qu'ils n'affectent vos utilisateurs, vos notes sur les app stores ou votre budget juridique.