Conozca los hábitos de datos de su aplicación: un análisis a fondo de nuestro análisis integral de privacidad
El Privacy Scan de Ostorlab detecta automáticamente las discrepancias entre lo que dice la política de privacidad de su aplicación y lo que esta hace realmente. Este análisis integral del texto de la política, los permisos, el código y los elementos de la interfaz ayuda a los desarrolladores móviles a evitar infracciones normativas y a generar confianza en los usuarios mediante prácticas de privacidad precisas.
El problema de la política de privacidad al que se enfrenta todo desarrollador móvil
Su política de privacidad dice que recopila «datos básicos de los usuarios». Su aplicación solicita permisos de ubicación, contactos y cámara. ¿Ve el problema?
Esta desconexión no es maliciosa: es la realidad de lanzar funcionalidades más rápido de lo que el equipo legal puede actualizar las políticas. Pero a los reguladores no les importa su velocidad de desarrollo cuando imponen multas de $4.3 millones.
Un ejemplo real: la política frente a la realidad
Esto es lo que encontramos al analizar una popular aplicación de red social:
📜 Lo que decía la política de privacidad: «Recopilamos información básica de la cuenta para prestar nuestros servicios».
🔍 Lo que la aplicación hacía en realidad:
- ✅ Texto de la interfaz que hace referencia a la vinculación de cuentas: «Para conectar su cuenta, abra la aplicación de Facebook…»
- ✅ Permisos solicitados: acceso a los contactos, ubicación precisa, cámara
- ✅ Uso de API: servicios de ubicación invocados cada 30 segundos
- ✅ Patrones de código: acceso a los contactos del dispositivo y a los registros de llamadas
⚠️ Resultado: 7 puntos de recopilación de datos no revelados que no se mencionaban explícitamente en la política de privacidad.
Esto no era malicioso: es el resultado natural de un desarrollo iterativo en el que las funcionalidades evolucionan más rápido que la documentación legal. Nuestro Privacy Analysis detecta automáticamente estas brechas antes de que se conviertan en problemas de cumplimiento normativo.
Por qué las políticas de privacidad y las aplicaciones se desincronizan
El reto consiste en salvar la distancia entre cuatro representaciones distintas de la recopilación de datos:
- 📝 Texto de la política de privacidad: suele estar redactado en lenguaje jurídico que puede ser ambiguo o excesivamente amplio
- 🔒 Permisos de la aplicación: declaraciones técnicas que requieren interpretación para entender sus implicaciones para la privacidad
- 💻 Código de la aplicación: la implementación real que determina a qué datos se accede y cómo
- 📱 Interfaz de usuario: lo que los usuarios ven y con lo que interactúan, lo que genera expectativas sobre el uso de los datos
La realidad: usted publica código más rápido de lo que el equipo legal actualiza las políticas, los SDK de terceros añaden nueva recopilación de datos, y iOS y Android introducen nuevos requisitos de privacidad que su política aún no contempla.
Cómo analizamos las prácticas de privacidad de su aplicación
Nuestro Privacy Analysis aborda este problema mediante la verificación sistemática de las cuatro capas. Analizamos más de 30 categorías distintas de PII y normalmente identificamos entre 1 y 5 prácticas de recopilación de datos que requieren revisión, además de una imagen completa de lo que su aplicación recopila frente a lo que su política declara.
Paso 1: lo que su política promete realmente
Recuperamos automáticamente su política de privacidad a partir de los metadatos de la tienda de aplicaciones (o puede proporcionar una URL personalizada) y utilizamos agentes de IA especializados en cumplimiento de la privacidad para analizar el texto jurídico.
Para cada una de las más de 30 categorías de datos que rastreamos, extraemos:
- ✅ Si la recopilación se indica de forma explícita
- 📝 La cita exacta de la política que respalda esta determinación
- 🔗 Enlaces a las secciones pertinentes de la política
Ejemplo de hallazgo:
Piense en una aplicación de navegación que menciona los «servicios de ubicación» en su política, pero no especifica si recopila únicamente la ubicación actual o si también almacena el historial de ubicaciones con fines analíticos, una distinción que importa para el cumplimiento del GDPR. Nuestro análisis es capaz de detectar automáticamente estas discrepancias sutiles.
Paso 2: los permisos que solicita realmente
Este paso revela a qué datos declara acceder su aplicación a nivel del sistema operativo, a menudo más de lo que los desarrolladores creen.
Android: analizamos el archivo AndroidManifest.xml para extraer todos los permisos declarados y luego los asociamos con sus implicaciones para la privacidad. Por ejemplo, ACCESS_FINE_LOCATION indica claramente la recopilación de datos de ubicación.
iOS: analizamos el archivo Info.plist en busca de cadenas de uso de permisos como NSLocationWhenInUseUsageDescription o NSContactsUsageDescription.
Estos permisos técnicos se asocian con categorías de datos comprensibles para las personas y se comparan con las declaraciones de su política de privacidad.
Discrepancia habitual: una aplicación que solicita android.permission.READ_CONTACTS mientras su política de privacidad no menciona el acceso a los contactos se señala de inmediato.
Paso 3: lo que su código hace realmente
Aquí es donde descubrimos la verdad de fondo: a qué accede realmente su aplicación frente a lo que usted cree que accede.
Realizamos un análisis estático del código para identificar la recopilación real de datos en su implementación:
Android: examinamos el código compilado para identificar llamadas a API sensibles para la privacidad como:
TelephonyManager.getDeviceId()(identificadores del dispositivo)- Consultas a
ContactsContract(acceso a los contactos) - Uso de
LocationManager(seguimiento de la ubicación)
iOS: mediante herramientas de análisis de binarios, identificamos llamadas a API de los frameworks de iOS como:
CLLocationManager(servicios de ubicación)CNContactStore(acceso a los contactos)- API de
HealthKit(datos de salud)
Por qué es importante: su código podría estar accediendo a datos a través de SDK de terceros o de funcionalidad heredada que usted había olvidado.
Paso 4: lo que su interfaz sugiere a los usuarios
Por último, examinamos qué recopilación de datos esperan los usuarios a partir del texto de su interfaz.
Android: extraemos el texto de los archivos de diseño y analizamos los elementos visibles para el usuario, como las etiquetas de los formularios, el texto de los botones y las sugerencias de los campos de entrada.
iOS: analizamos los archivos de interfaz y los recursos de cadenas para identificar el texto que sugiere una recopilación de datos.
Nuestros agentes de IA analizan este texto de la interfaz (procesando más de 1000 cadenas por análisis) para identificar las frases que implican recopilación de datos:
- «Introduzca su dirección de correo electrónico» → Recopilación del correo electrónico
- «Permitir el acceso a la ubicación» → Datos de ubicación
- «Conecte su cuenta de Facebook» → Acceso a una cuenta externa
Ejemplo de hallazgo del análisis de elementos de la interfaz:
Se encontraron 3 elementos de diseño que sugieren la recopilación de la identidad de género:
Texto: «Mostrar mis preferencias de identidad»
Motivo: «El texto indica la recopilación y la visualización de información sobre la identidad de género».
Texto: «Elija su identidad»
Motivo: «Esta indicación solicita explícitamente a los usuarios datos sobre su identidad de género».
Texto: «Este ajuste controla la visibilidad de la identidad en su perfil»
Motivo: «Hace referencia a la recopilación y el tratamiento de la identidad de género para mostrarla en el perfil».
⚠️ Esta recopilación NO está declarada en la política de privacidad.
Un análisis cruzado integral que realmente importa
Tras analizar las cuatro capas, realizamos un contraste cruzado para identificar discrepancias:
- Política frente a permisos: ¿solicita su aplicación permisos para tipos de datos que no se mencionan en su política?
- Política frente a código: ¿accede su código a datos que no están declarados en su política de privacidad?
- Política frente a interfaz: ¿sugieren los elementos de su interfaz una recopilación de datos que no está documentada de forma transparente?
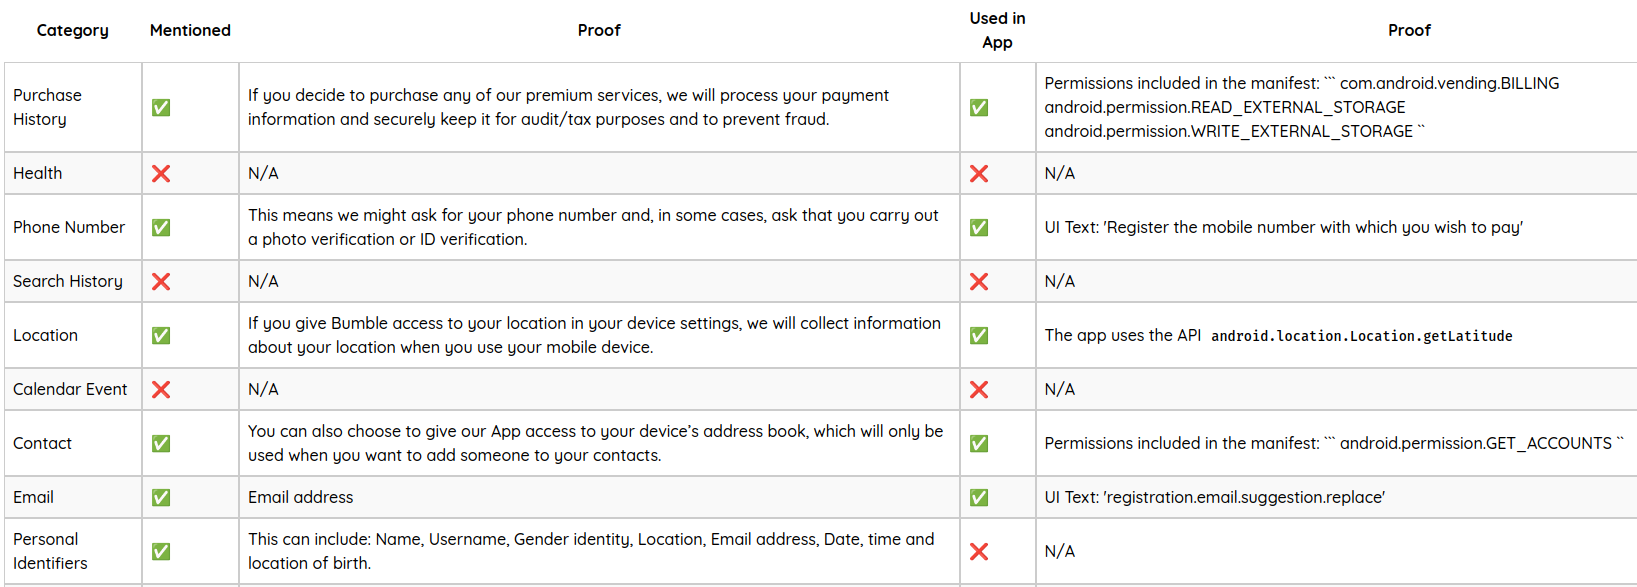
Cada discrepancia se señala con evidencias concretas y recomendaciones accionables.
Patrones de privacidad habituales que detectamos
A partir del análisis de miles de aplicaciones, estos escenarios conducen con frecuencia a discrepancias de privacidad:
🔄 La funcionalidad olvidada: cuando los desarrolladores añaden nueva funcionalidad (como la autenticación biométrica o el inicio de sesión social) pero olvidan actualizar en consecuencia las políticas de privacidad.
📈 Acumulación de permisos: aplicaciones que acumulan permisos con el tiempo sin las correspondientes actualizaciones de la política; solicitan la ubicación para el seguimiento de las entregas mientras las políticas solo mencionan «servicios generales de ubicación».
🎯 Brecha en las expectativas de la interfaz: elementos de la interfaz que crean expectativas en el usuario sobre el uso de los datos («Introduzca su correo electrónico», «Conecte con Facebook») sin un respaldo claro en la política.
⚡ Evolución de las API: cuando los SDK de terceros incorporan nuevas capacidades de recopilación de datos que no se reflejan en la documentación de privacidad de la aplicación.
Ejemplo real: una de las aplicaciones que analizamos solicitaba permisos de calendario, pero su política de privacidad no mencionaba la recopilación de datos del calendario:
android.permission.READ_CALENDAR
android.permission.WRITE_CALENDAR
La aplicación accedía a los eventos del calendario para sugerir lugares de reunión, pero los usuarios no tenían ni idea de que sus datos del calendario se estaban procesando.
Lo que obtiene: resultados detallados del análisis
Cuando Privacy Analysis finaliza, usted recibe hallazgos completos desglosados por categoría:
Informes individuales de vulnerabilidades
Cada posible problema de privacidad se documenta en detalle con Detalles técnicos como:
Se encontró 1 elemento de diseño que sugiere la recopilación de una cuenta externa:
Texto: «Para conectar su cuenta, abra la aplicación de Facebook en su dispositivo móvil y compruebe las notificaciones».
Motivo: el texto indica una conexión con una cuenta externa (Facebook), lo que implica la recopilación de datos personales asociados a esa cuenta, o la interacción con ellos.
⚠️ Esta recopilación NO está declarada en la política de privacidad.
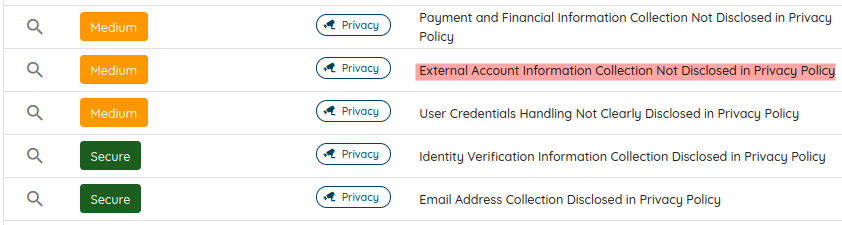
Tabla resumen completa
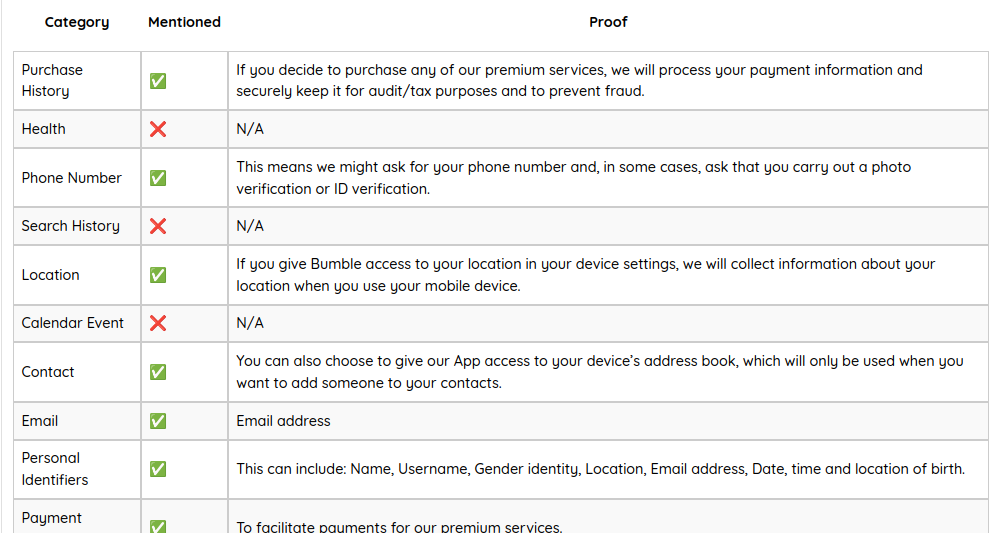
Una tabla maestra muestra las declaraciones de la política frente al comportamiento real de la aplicación en todas las categorías de datos:
Análisis de la política de privacidad:
Comportamientos de recopilación de la aplicación:
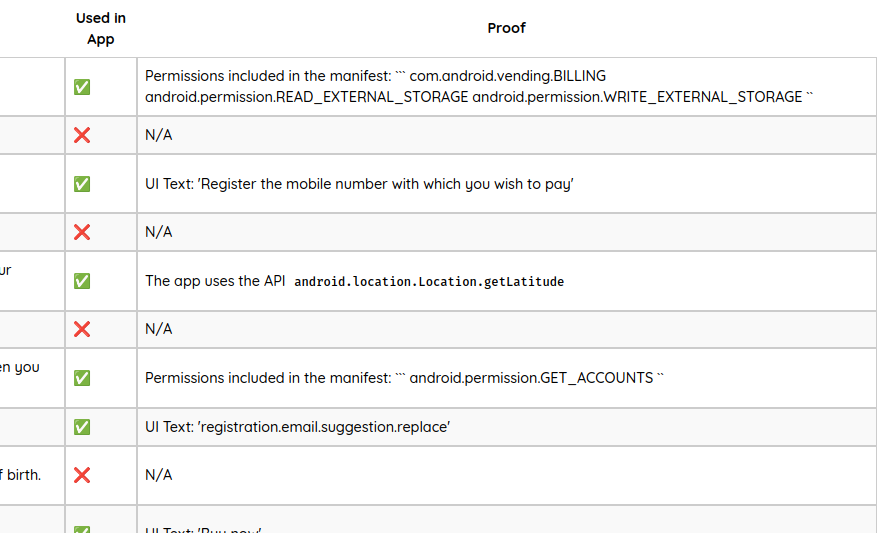
Valor para los equipos de desarrollo
🚀 Cumplimiento proactivo: identifique las discrepancias de privacidad durante el desarrollo y no después del lanzamiento, cuando las correcciones son más costosas y perjudiciales.
📊 Documentación basada en evidencias: genere informes detallados que muestren exactamente dónde las declaraciones de la política de privacidad coinciden o entran en conflicto con el comportamiento de la aplicación, útiles para las revisiones legales y las auditorías de cumplimiento.
⚖️ Menor riesgo legal: minimice la exposición a infracciones del GDPR, la CCPA y otras normativas de privacidad garantizando la exactitud de la política.
🤝 Confianza del usuario: construya relaciones más sólidas con los usuarios mediante prácticas de privacidad transparentes y precisas.
👥 Concienciación de los desarrolladores: ayude a su equipo de desarrollo a comprender las implicaciones para la privacidad de los cambios de código y de las nuevas funcionalidades.
Cobertura multiplataforma
Nuestro análisis funciona en las dos principales plataformas móviles, teniendo en cuenta sus distintos enfoques de la privacidad:
📱 Android:
- Análisis de los permisos del manifiesto
- Extracción de texto de los XML de diseño
- Examen del bytecode de Dalvik
- Análisis de las cadenas de recursos
🍎 iOS:
- Análisis de las declaraciones de Info.plist
- Extracción de texto de los archivos de interfaz
- Análisis de binarios de los frameworks de iOS
- Examen de los recursos de cadenas
Esta cobertura integral garantiza un cumplimiento coherente de la privacidad con independencia de la plataforma de destino de su aplicación.
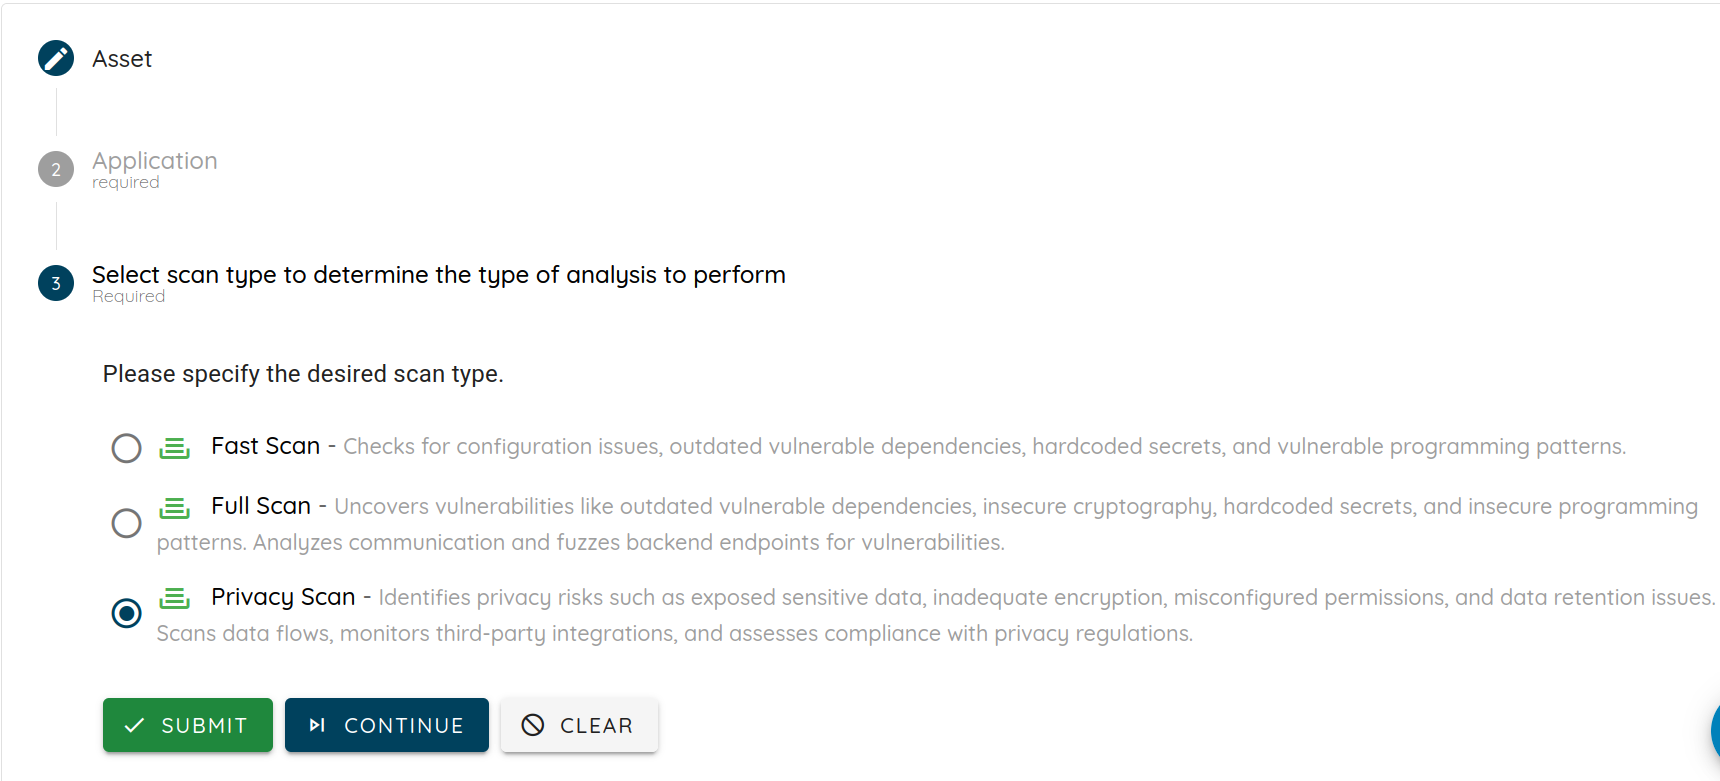
Ejecución del Privacy Scan de Ostorlab
Utilizar Privacy Scan es sencillo:
- Suba el archivo de su aplicación (APK/AAB de Android o IPA de iOS) a la plataforma de Ostorlab
- Seleccione Privacy Scan entre los tipos de escaneo disponibles
- Proporcione la URL de su política de privacidad (o la obtendremos de los metadatos de la tienda de aplicaciones)
- Revise los hallazgos y las recomendaciones detallados
Conclusión
El cumplimiento de la privacidad no consiste solo en evitar sanciones regulatorias: se trata de generar confianza en sus usuarios mediante la transparencia y la precisión.
Nuestra funcionalidad Privacy Analysis ofrece la verificación sistemática necesaria para asegurar que sus prácticas de privacidad coincidan con lo que promete. Al examinar conjuntamente las políticas de privacidad, los permisos, el código y las interfaces de usuario, ofrecemos una visibilidad sin precedentes del comportamiento real de recopilación de datos de su aplicación.
En resumen: detecte las discrepancias de privacidad antes de que afecten a sus usuarios, a las valoraciones de su aplicación en las tiendas o a su presupuesto legal.