アプリのデータの扱い方を知る:包括的なプライバシー分析の詳細
OstorlabのPrivacy Scanは、アプリのプライバシーポリシーの記載内容と、アプリが実際に行っていることとの食い違いを自動的に検出します。ポリシーの文面、権限、コード、UI要素を包括的に分析することで、モバイル開発者がコンプライアンス違反を回避し、正確なプライバシー対応を通じてユーザーの信頼を築けるよう支援します。
すべてのモバイル開発者が直面するプライバシーポリシーの問題
プライバシーポリシーには「基本的なユーザーデータ」を収集すると書かれています。一方でアプリは、位置情報、連絡先、カメラの権限を要求しています。問題がお分かりでしょうか。
この食い違いは悪意によるものではありません。法務部門がポリシーを更新するよりも速く機能をリリースしているという現実の表れです。しかし規制当局は、430万ドルの罰金を科す際に、開発のスピードなど気にかけません。
実例:ポリシーと現実
人気のあるソーシャルネットワークアプリを分析したところ、次のことが分かりました。
📜 プライバシーポリシーの記載:「当社はサービスを提供するために基本的なアカウント情報を収集します。」
🔍 アプリが実際に行っていたこと:
- ✅ アカウント連携に言及するUIテキスト:「アカウントを連携するには、Facebookアプリを開き…」
- ✅ 要求されている権限:連絡先へのアクセス、正確な位置情報、カメラ
- ✅ APIの使用状況:位置情報サービスが30秒ごとに呼び出されている
- ✅ コードのパターン:端末の連絡先と通話履歴にアクセスしている
⚠️ 結果:プライバシーポリシーに明示されていない、開示されていないデータ収集ポイントが7つありました。
これは悪意によるものではなく、機能が法的文書よりも速く進化する反復的な開発の自然な結果です。当社のPrivacy Analysisは、こうしたギャップがコンプライアンス上の問題になる前に自動的に捉えます。
プライバシーポリシーとアプリが食い違う理由
課題は、データ収集に関する4つの異なる表現の間のギャップを埋めることにあります。
- 📝 プライバシーポリシーの文面:曖昧であったり、範囲が広すぎたりすることがある法律用語で書かれていることが多い
- 🔒 アプリの権限:プライバシーへの影響を理解するには解釈が必要な、技術的な宣言
- 💻 アプリケーションのコード:どのデータにどのようにアクセスするかを決める、実際の実装
- 📱 ユーザーインターフェース:ユーザーが目にして操作するものであり、データの使われ方についての期待を生み出す
現実:法務部門がポリシーを更新するよりも速くコードがリリースされ、サードパーティSDKが新たなデータ収集を追加し、iOS/Androidはポリシーがまだカバーしていない新たなプライバシー要件を導入します。
アプリのプライバシー対応を分析する方法
当社のPrivacy Analysisは、4つのレイヤーすべてを体系的に検証することでこの課題に取り組みます。30を超える個別のPIIカテゴリを分析し、通常、レビューが必要な1〜5件のデータ収集の実態を特定します。さらに、アプリが収集しているものとポリシーで宣言しているものとを対比した全体像も提供します。
ステップ1:ポリシーが実際に約束していること
アプリストアのメタデータからプライバシーポリシーを自動的に取得し(カスタムURLを指定することもできます)、プライバシーコンプライアンスに特化したAIエージェントを使って法的な文面を解析します。
追跡している30以上のデータカテゴリのそれぞれについて、次の情報を抽出します。
- ✅ 収集が明示的に記載されているかどうか
- 📝 その判断の根拠となる、ポリシーからの正確な引用
- 🔗 ポリシーの関連セクションへのリンク
検出結果の例:
ポリシーで「位置情報サービス」に言及しているものの、現在地のみを収集しているのか、分析のために位置情報の履歴も保存しているのかを明記していないナビゲーションアプリを考えてみてください。この違いはGDPRへの準拠において重要です。当社の分析では、こうした微妙な食い違いを自動的に検出できます。
ステップ2:実際に要求している権限
このステップでは、アプリがOSレベルで宣言しているデータアクセスを明らかにします。開発者が認識している以上に多いことも少なくありません。
Android:AndroidManifest.xmlファイルを解析して宣言されたすべての権限を抽出し、それらをプライバシーへの影響に対応付けます。たとえば、ACCESS_FINE_LOCATIONは明らかに位置データの収集を示しています。
iOS:Info.plistファイルを分析し、NSLocationWhenInUseUsageDescriptionやNSContactsUsageDescriptionのような権限の使用目的を示す文字列を調べます。
これらの技術的な権限は、人間が読めるデータカテゴリに対応付けられ、プライバシーポリシーの宣言と比較されます。
よくある食い違い:android.permission.READ_CONTACTSを要求しているにもかかわらず、プライバシーポリシーで連絡先へのアクセスにまったく触れていないアプリは、ただちに指摘されます。
ステップ3:コードが実際に行っていること
ここで、真実を明らかにします。アプリが実際にアクセスしているものと、アクセスしていると思っているものとの違いです。
静的コード解析を行い、実装における実際のデータ収集を特定します。
Android:コンパイル済みのコードを調べ、次のようなプライバシー上重要なAPIの呼び出しを特定します。
TelephonyManager.getDeviceId()(端末識別子)ContactsContractのクエリ(連絡先へのアクセス)LocationManagerの使用(位置情報の追跡)
iOS:バイナリ解析ツールを使い、次のようなiOSフレームワークのAPIの呼び出しを特定します。
CLLocationManager(位置情報サービス)CNContactStore(連絡先へのアクセス)HealthKitのAPI(健康データ)
なぜ重要か:コードは、サードパーティSDKや、自分でも忘れていた継承された機能を通じてデータにアクセスしている可能性があります。
ステップ4:UIがユーザーに示唆していること
最後に、インターフェースのテキストに基づいて、ユーザーが想定するデータ収集を調べます。
Android:レイアウトファイルからテキストを抽出し、フォームのラベル、ボタンのテキスト、入力フィールドのヒントなど、ユーザーに表示される要素を分析します。
iOS:インターフェースファイルと文字列リソースを解析し、データ収集を示唆するテキストを特定します。
当社のAIエージェントは、このUIテキストを分析し(1回の分析あたり1000以上の文字列を処理)、データ収集を暗示するフレーズを特定します。
- 「メールアドレスを入力してください」→ メールアドレスの収集
- 「位置情報へのアクセスを許可」→ 位置データ
- 「Facebookアカウントを連携」→ 外部アカウントへのアクセス
UI要素の分析による検出結果の例:
性自認の収集を示唆するレイアウト要素が3つ見つかりました:
テキスト:「アイデンティティの設定を表示する」
理由:「このテキストは、性自認に関する情報の収集と表示を示しています。」
テキスト:「あなたのアイデンティティを選択してください」
理由:「このプロンプトは、ユーザーに性自認のデータを明示的に求めています。」
テキスト:「この設定は、プロフィール上でのアイデンティティの表示を制御します」
理由:「プロフィール表示のための性自認の収集と処理に言及しています。」
⚠️ この収集はプライバシーポリシーで宣言されていません。
本当に意味のある包括的なクロス分析
4つのレイヤーすべてを分析した後、相互参照を行って食い違いを特定します。
- ポリシーと権限:ポリシーに記載されていない種類のデータについて、アプリが権限を要求していないか
- ポリシーとコード:プライバシーポリシーで宣言されていないデータに、コードがアクセスしていないか
- ポリシーとUI:透明性をもって文書化されていないデータ収集を、インターフェース要素が示唆していないか
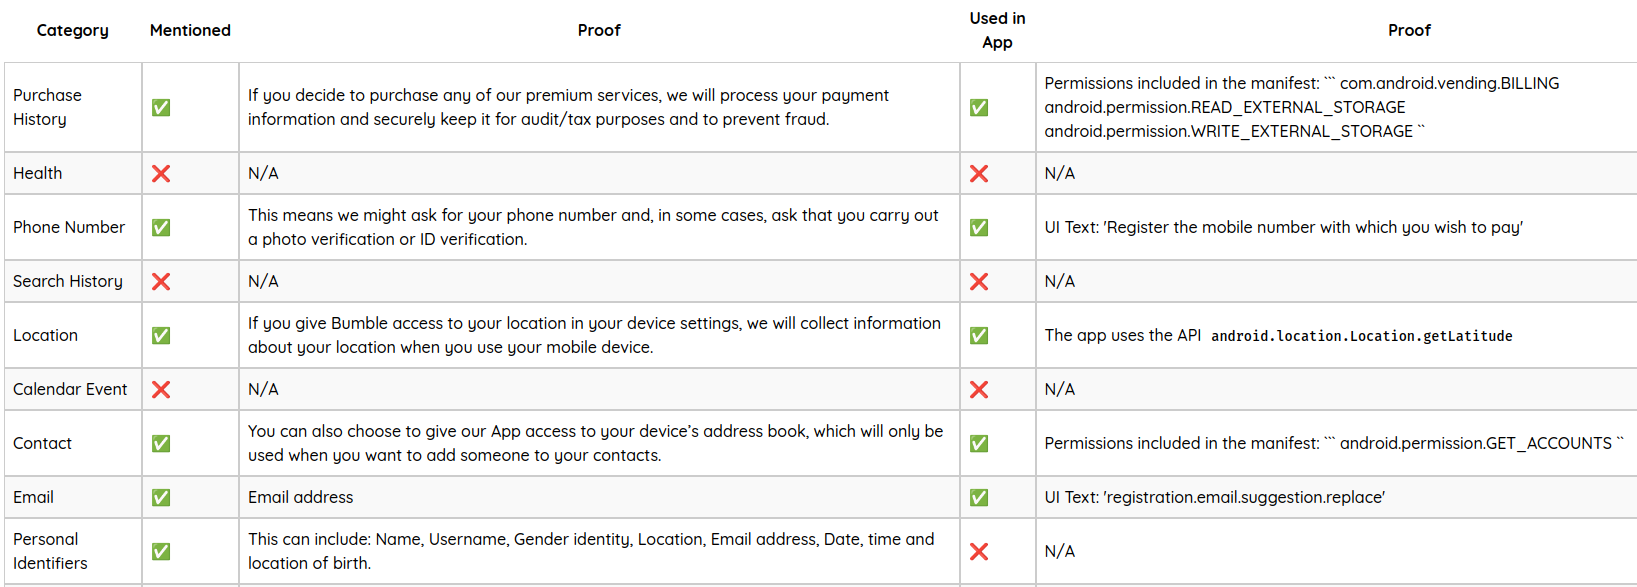
それぞれの食い違いは、具体的なエビデンスと実行可能な推奨事項とともに指摘されます。
当社が捉える典型的なプライバシーのパターン
何千ものアプリを分析した結果、次のようなシナリオがプライバシー上の食い違いにつながることが多いと分かっています。
🔄 忘れられた機能:開発者が新しい機能(生体認証やソーシャルログインなど)を追加したにもかかわらず、それに応じてプライバシーポリシーを更新し忘れるケース。
📈 権限の肥大化:対応するポリシーの更新なしに、アプリが時間とともに権限を蓄積していくケース。配送の追跡のために位置情報を要求していながら、ポリシーでは「一般的な位置情報サービス」にしか言及していない、といった状況です。
🎯 UIによる期待とのギャップ:明確なポリシーの裏付けがないまま、データの使われ方についてユーザーに期待を抱かせるインターフェース要素(「メールアドレスを入力」「Facebookで連携」)。
⚡ APIの進化:サードパーティSDKが、アプリのプライバシー関連文書に反映されていない新たなデータ収集機能を導入するケース。
実例:当社が分析したあるアプリは、カレンダーの権限を要求していましたが、プライバシーポリシーではカレンダーデータの収集にまったく触れていませんでした。
android.permission.READ_CALENDAR
android.permission.WRITE_CALENDAR
このアプリは会議の場所を提案するためにカレンダーのイベントにアクセスしていましたが、ユーザーは自分のカレンダーデータが処理されていることをまったく知りませんでした。
得られるもの:詳細な分析結果
Privacy Analysisが完了すると、カテゴリ別に整理された包括的な検出結果を受け取れます。
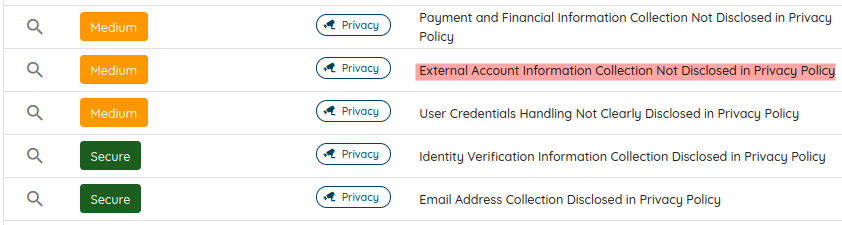
個別の脆弱性レポート
潜在的なプライバシー上の問題はそれぞれ、次のような技術的な詳細とともに詳しく文書化されます。
外部アカウントの収集を示唆するレイアウト要素が1つ見つかりました:
テキスト:「アカウントを連携するには、モバイル端末でFacebookアプリを開き、通知を確認してください。」
理由:このテキストは外部アカウント(Facebook)との連携を示しており、そのアカウントに関連する個人データの収集、またはそれとのやり取りを暗示しています。
⚠️ この収集はプライバシーポリシーで宣言されていません。
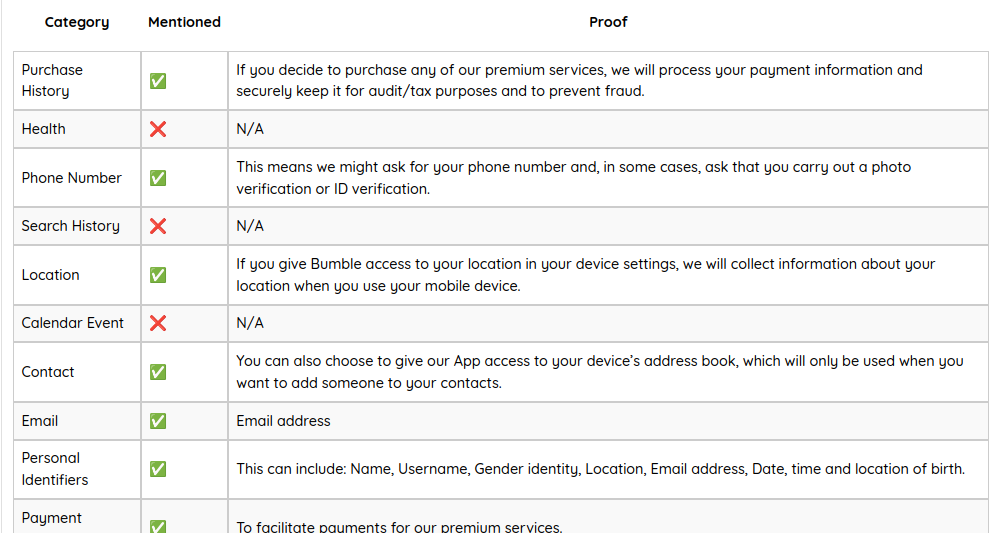
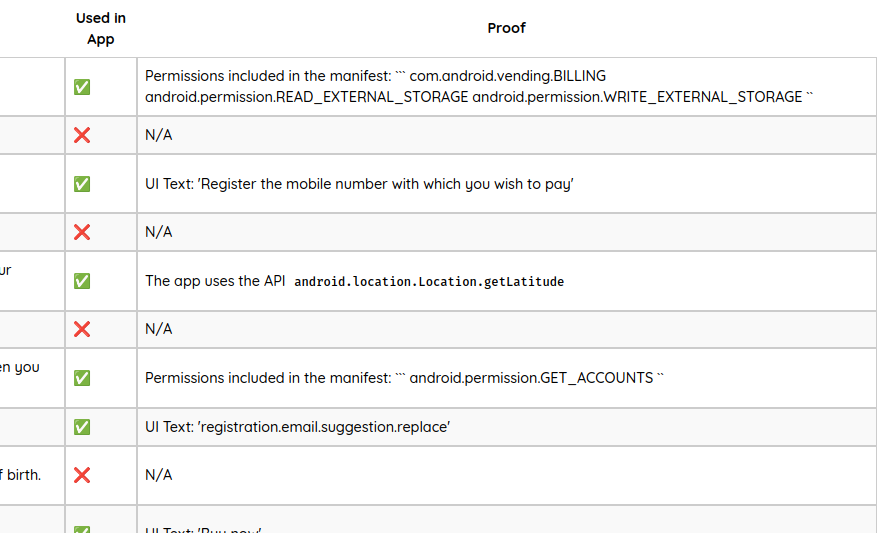
包括的なサマリー表
マスターテーブルには、すべてのデータカテゴリにわたるポリシーの宣言とアプリの実際の振る舞いの対比が示されます。
プライバシーポリシーの分析:
アプリによる収集の振る舞い:
開発チームにとっての価値
🚀 先回りしたコンプライアンス:修正のコストと損害が大きくなるリリース後ではなく、開発中にプライバシー上の食い違いを特定できます。
📊 エビデンスに基づく文書化:プライバシーポリシーの記述がアプリの振る舞いとどこで一致し、どこで矛盾しているかを正確に示す詳細なレポートを生成でき、法務レビューやコンプライアンス監査に役立ちます。
⚖️ 法的リスクの低減:ポリシーの正確性を確保することで、GDPR、CCPA、その他のプライバシー規制への違反リスクを最小限に抑えます。
🤝 ユーザーの信頼:透明で正確なプライバシー対応を通じて、ユーザーとのより強い関係を築けます。
👥 開発者の意識向上:コードの変更や機能の追加がプライバシーに与える影響を、開発チームが理解できるよう支援します。
マルチプラットフォームのカバレッジ
当社の分析は、主要な2つのモバイルプラットフォームの両方で機能し、それぞれのプライバシーに対するアプローチの違いも考慮しています。
📱 Android:
- マニフェストの権限の分析
- レイアウトXMLからのテキスト抽出
- Dalvikバイトコードの調査
- リソース文字列の分析
🍎 iOS:
- Info.plistの宣言の解析
- インターフェースファイルからのテキスト抽出
- iOSフレームワークのバイナリ解析
- 文字列リソースの調査
この包括的なカバレッジにより、アプリの対象プラットフォームにかかわらず、一貫したプライバシーコンプライアンスを確保できます。
OstorlabのPrivacy Scanを実行する
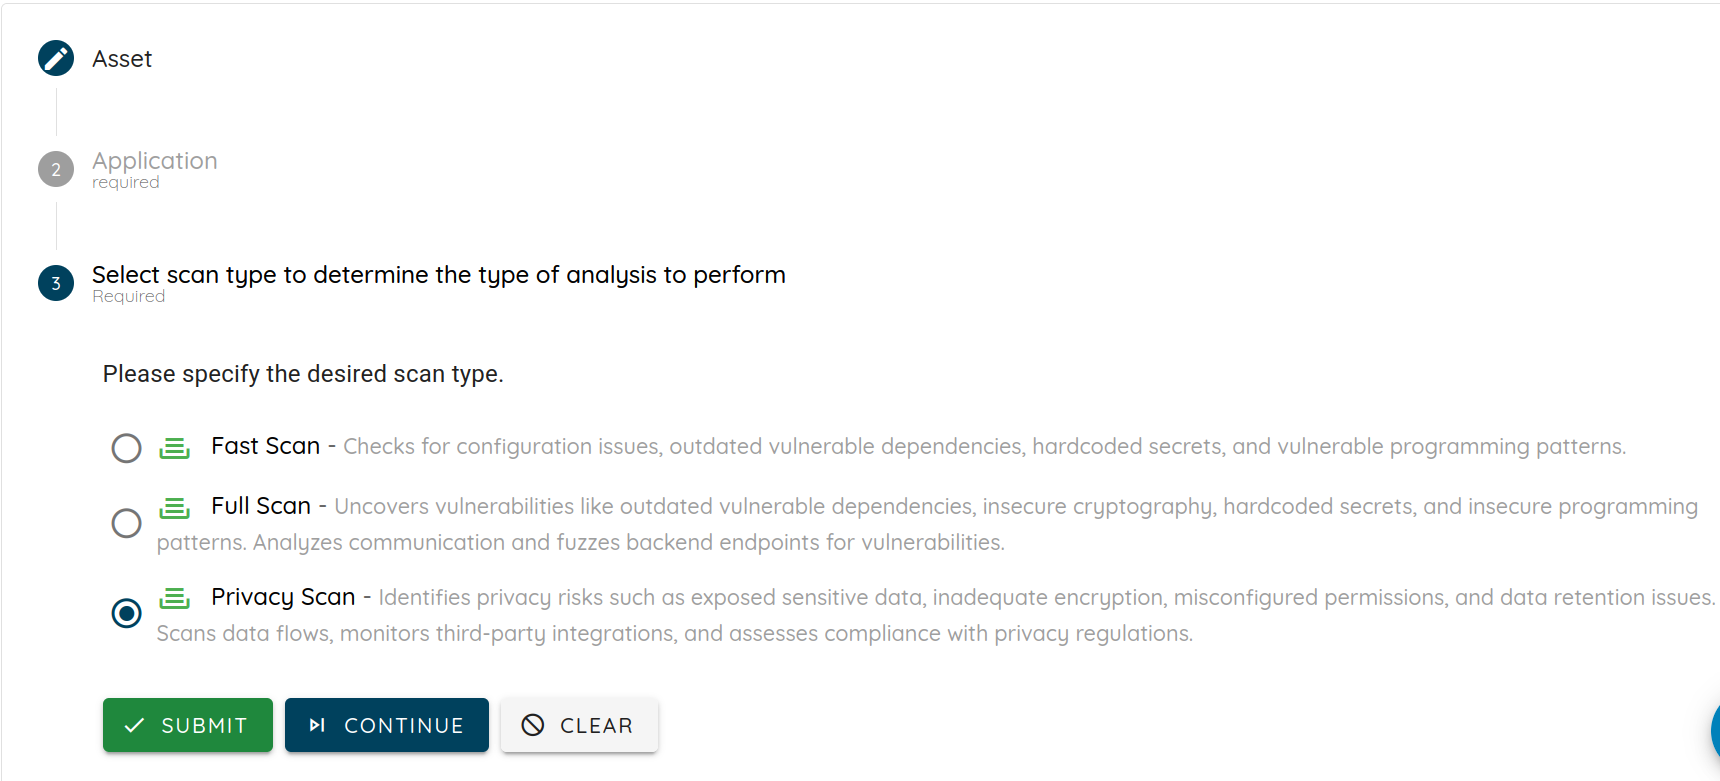
Privacy Scanの使い方は簡単です。
- アプリのファイル(AndroidのAPK/AABまたはiOSのIPA)をOstorlabプラットフォームにアップロードする
- 利用可能なスキャンタイプからPrivacy Scanを選択する
- プライバシーポリシーのURLを指定する(またはアプリストアのメタデータから取得します)
- 詳細な検出結果と推奨事項を確認する
まとめ
プライバシーコンプライアンスは、規制上の罰則を避けるためだけのものではありません。透明性と正確性を通じて、ユーザーとの信頼を築くためのものです。
当社のPrivacy Analysis機能は、プライバシー対応が約束どおりであることを確かめるために必要な、体系的な検証を提供します。プライバシーポリシー、権限、コード、ユーザーインターフェースをあわせて調べることで、アプリの実際のデータ収集の振る舞いについて、これまでにない可視性を提供します。
結論:プライバシー上の食い違いが、ユーザー、アプリストアの評価、あるいは法務予算に影響を与える前に、それを捉えましょう。