高级搜索查询、API 端点、大量新检测以及更多更新
12 月版本推出了采用类 Python 语法的资产清单高级搜索、增强的资产状态筛选、API 端点自动发现以及全面的扫描摘要。此外,还新增了 GraphQL 漏洞检测、域名接管防护、新的 CVE 检测、隐私合规检查,并改进了 Jira 集成,让问题管理更加顺畅。
攻击面与资产清单 🎯
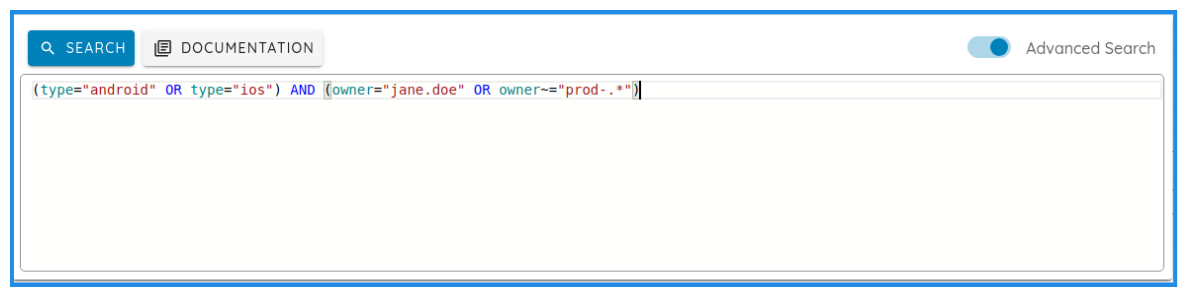
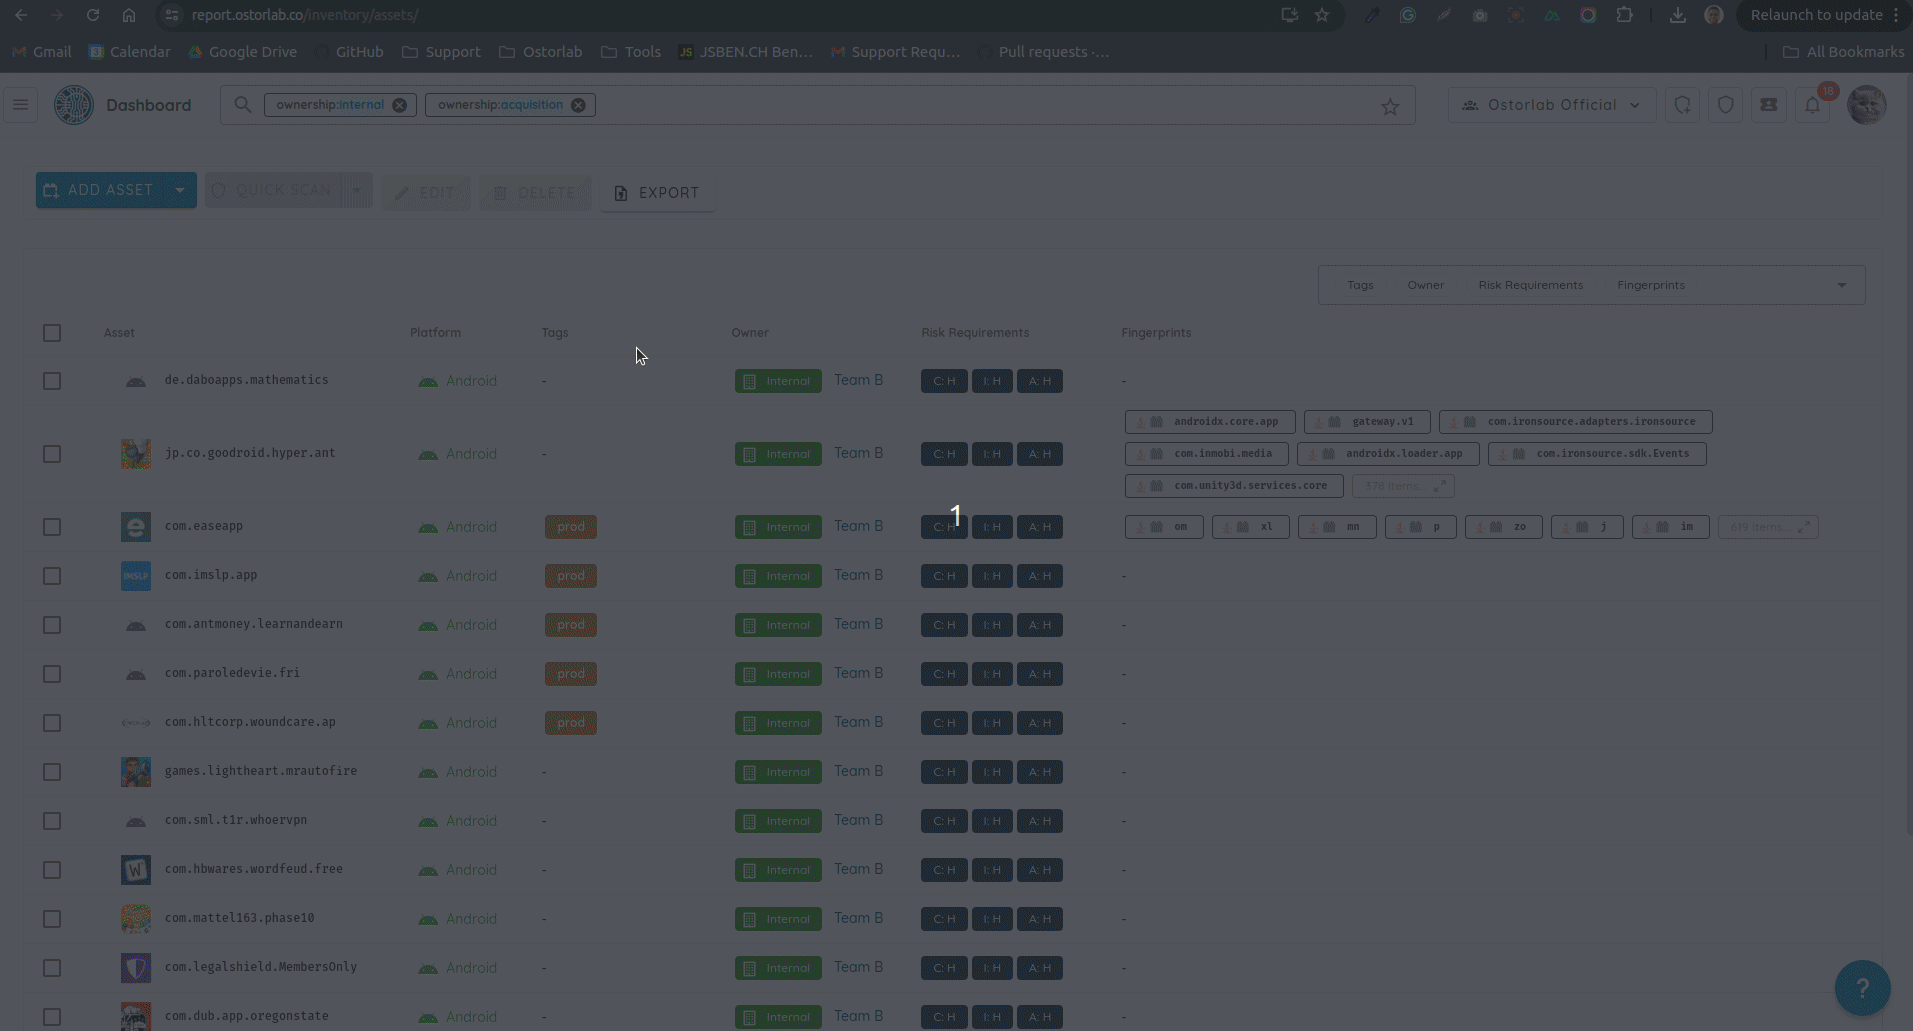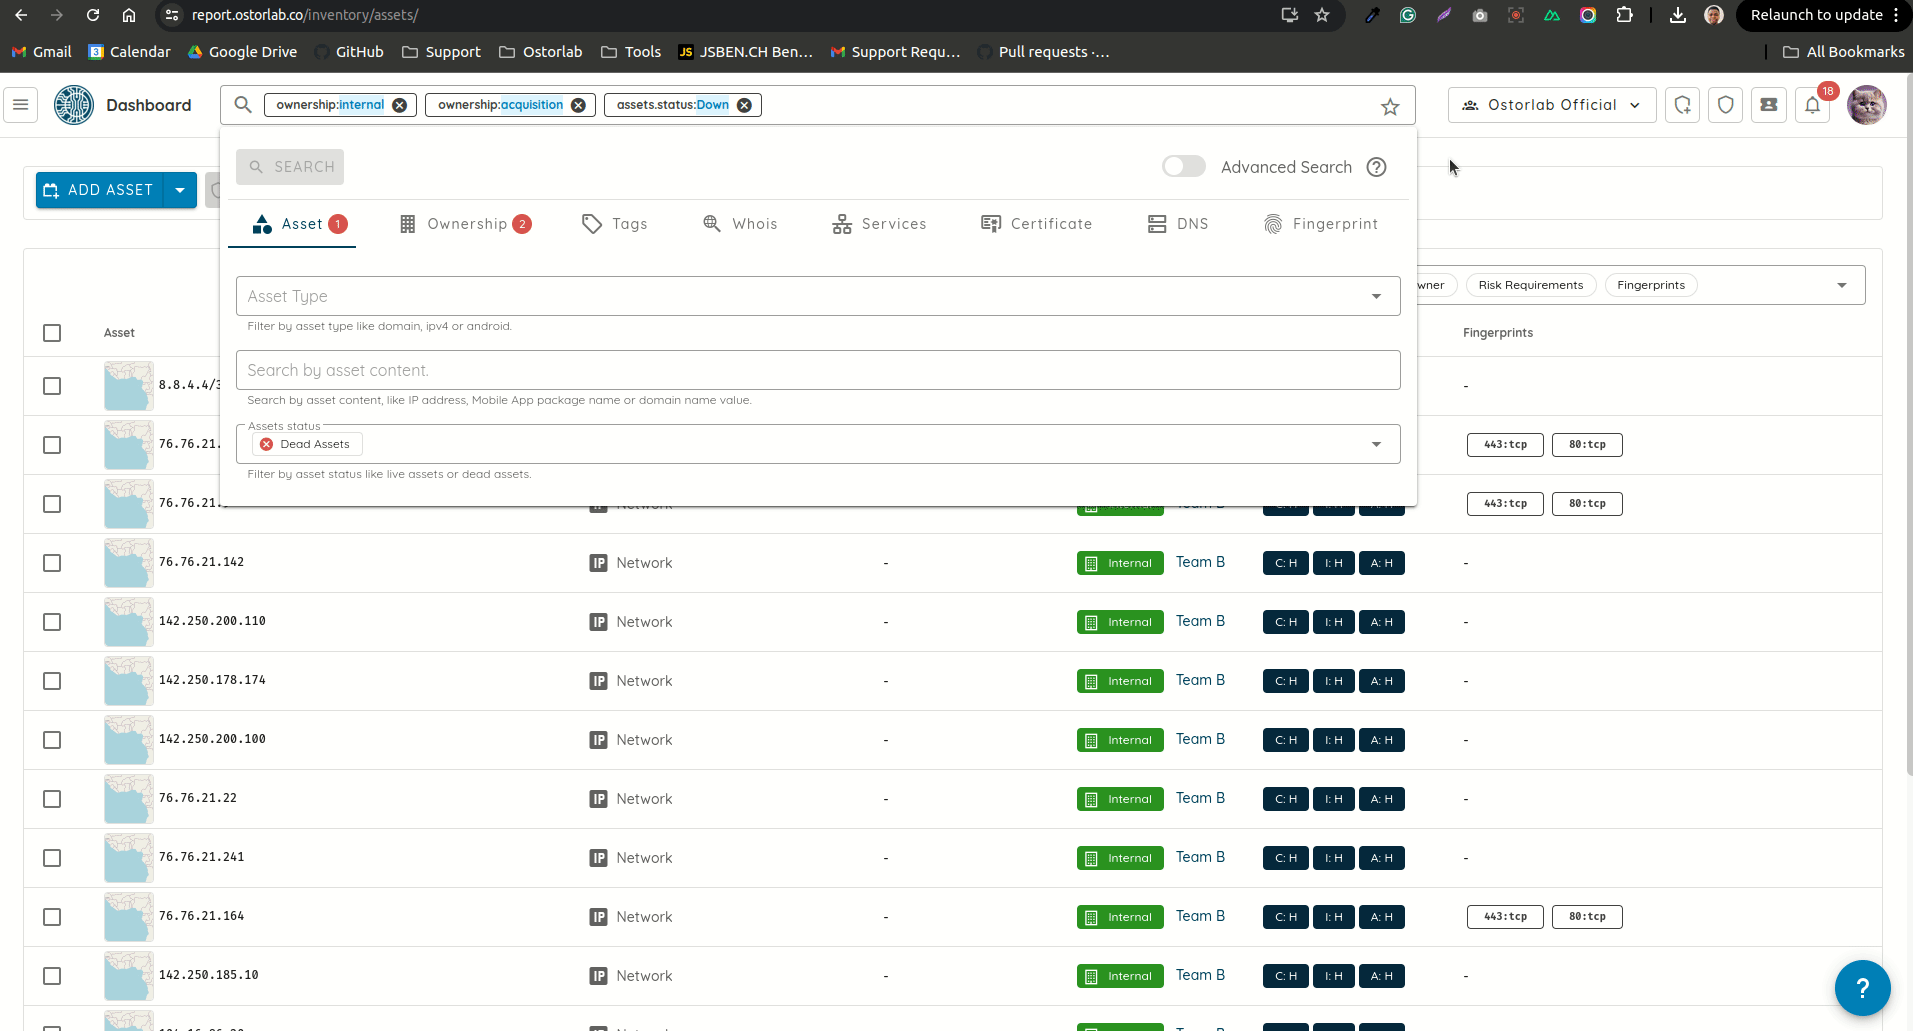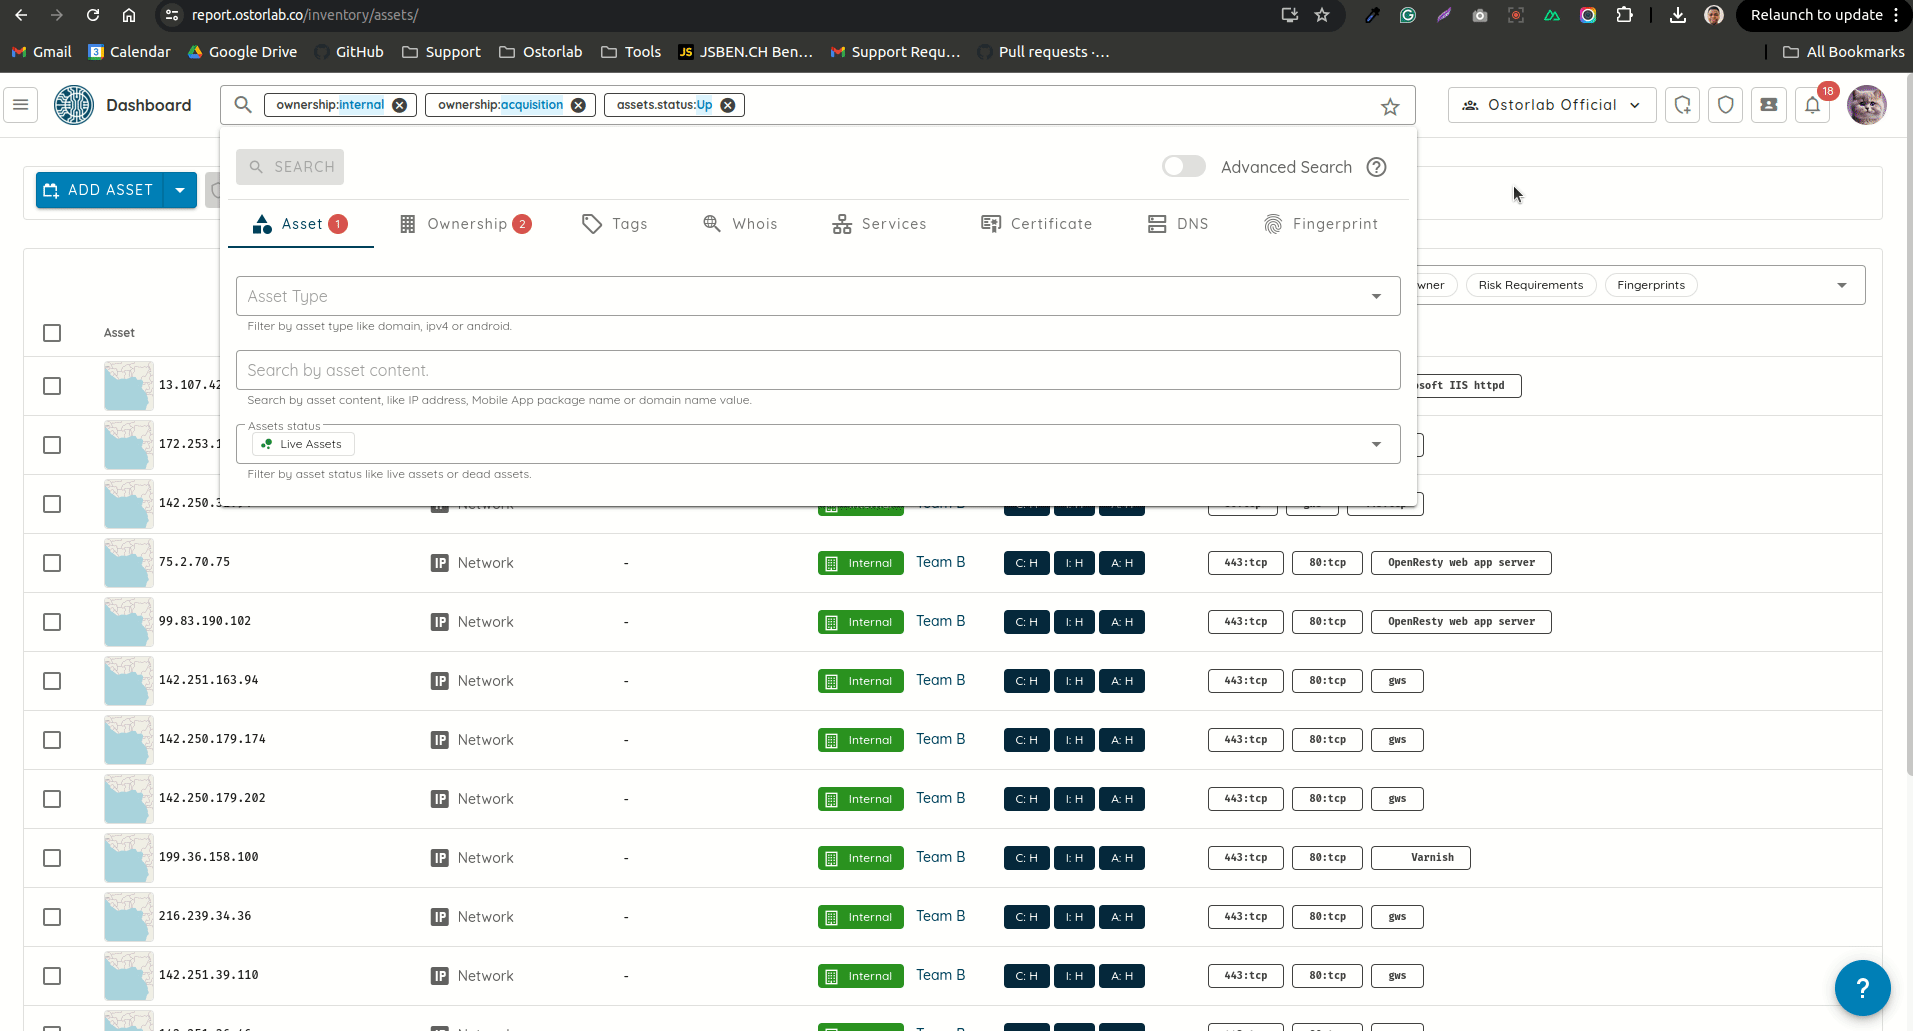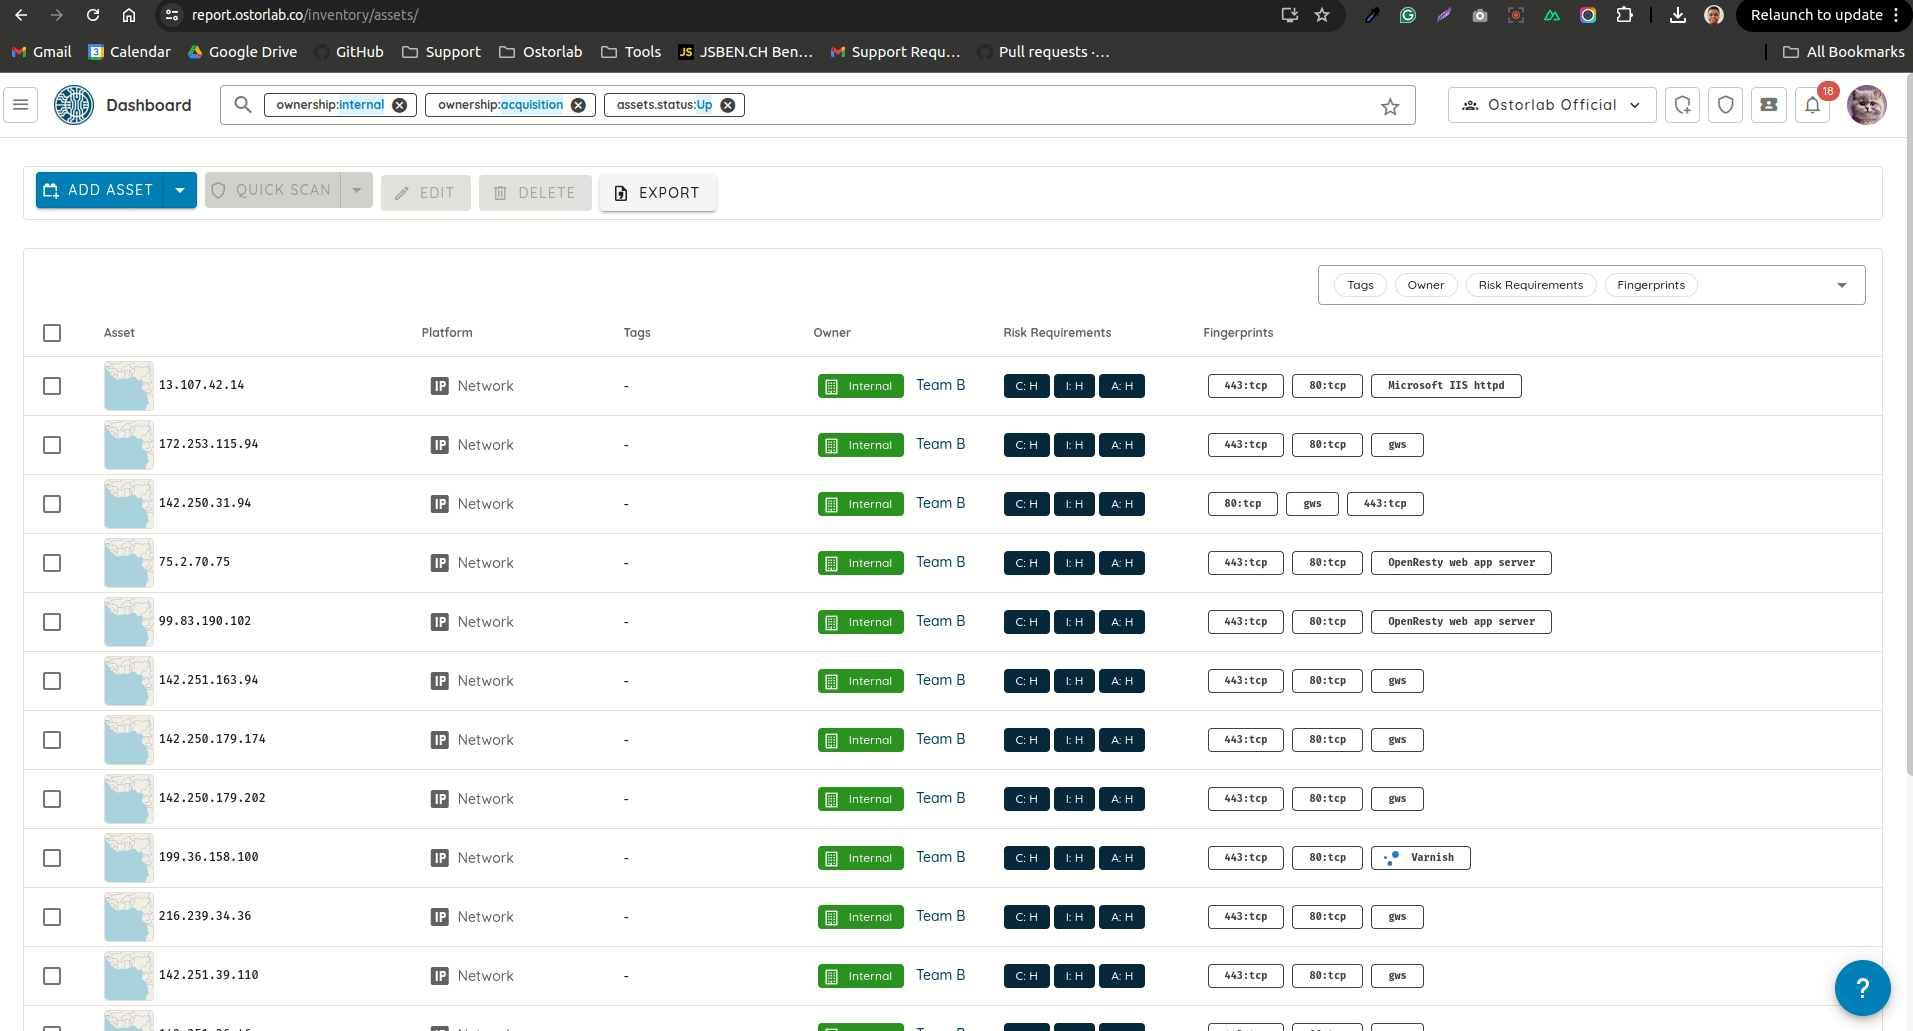
高级搜索
在资产清单(Inventory)中新增了高级搜索。这一高级查询语言为用户提供灵活的类 Python 语法,可精确而
高效地查询和筛选资产。该语言使用键/值结构构建搜索表达式,实现高级资产
发现能力,并提供自动补全。要进一步了解高级搜索,请参阅我们的文档。
资产状态筛选器
新增了一个按资产状态进行搜索的筛选器。该筛选器有三个可选值:
- Live:显示有指纹的资产。
- Dead:显示没有指纹的资产。
- All:显示有或没有指纹的所有资产。
未指定筛选器时,将显示所有资产。
其他变更
- 新增在修改资产时显示待应用变更摘要的支持。
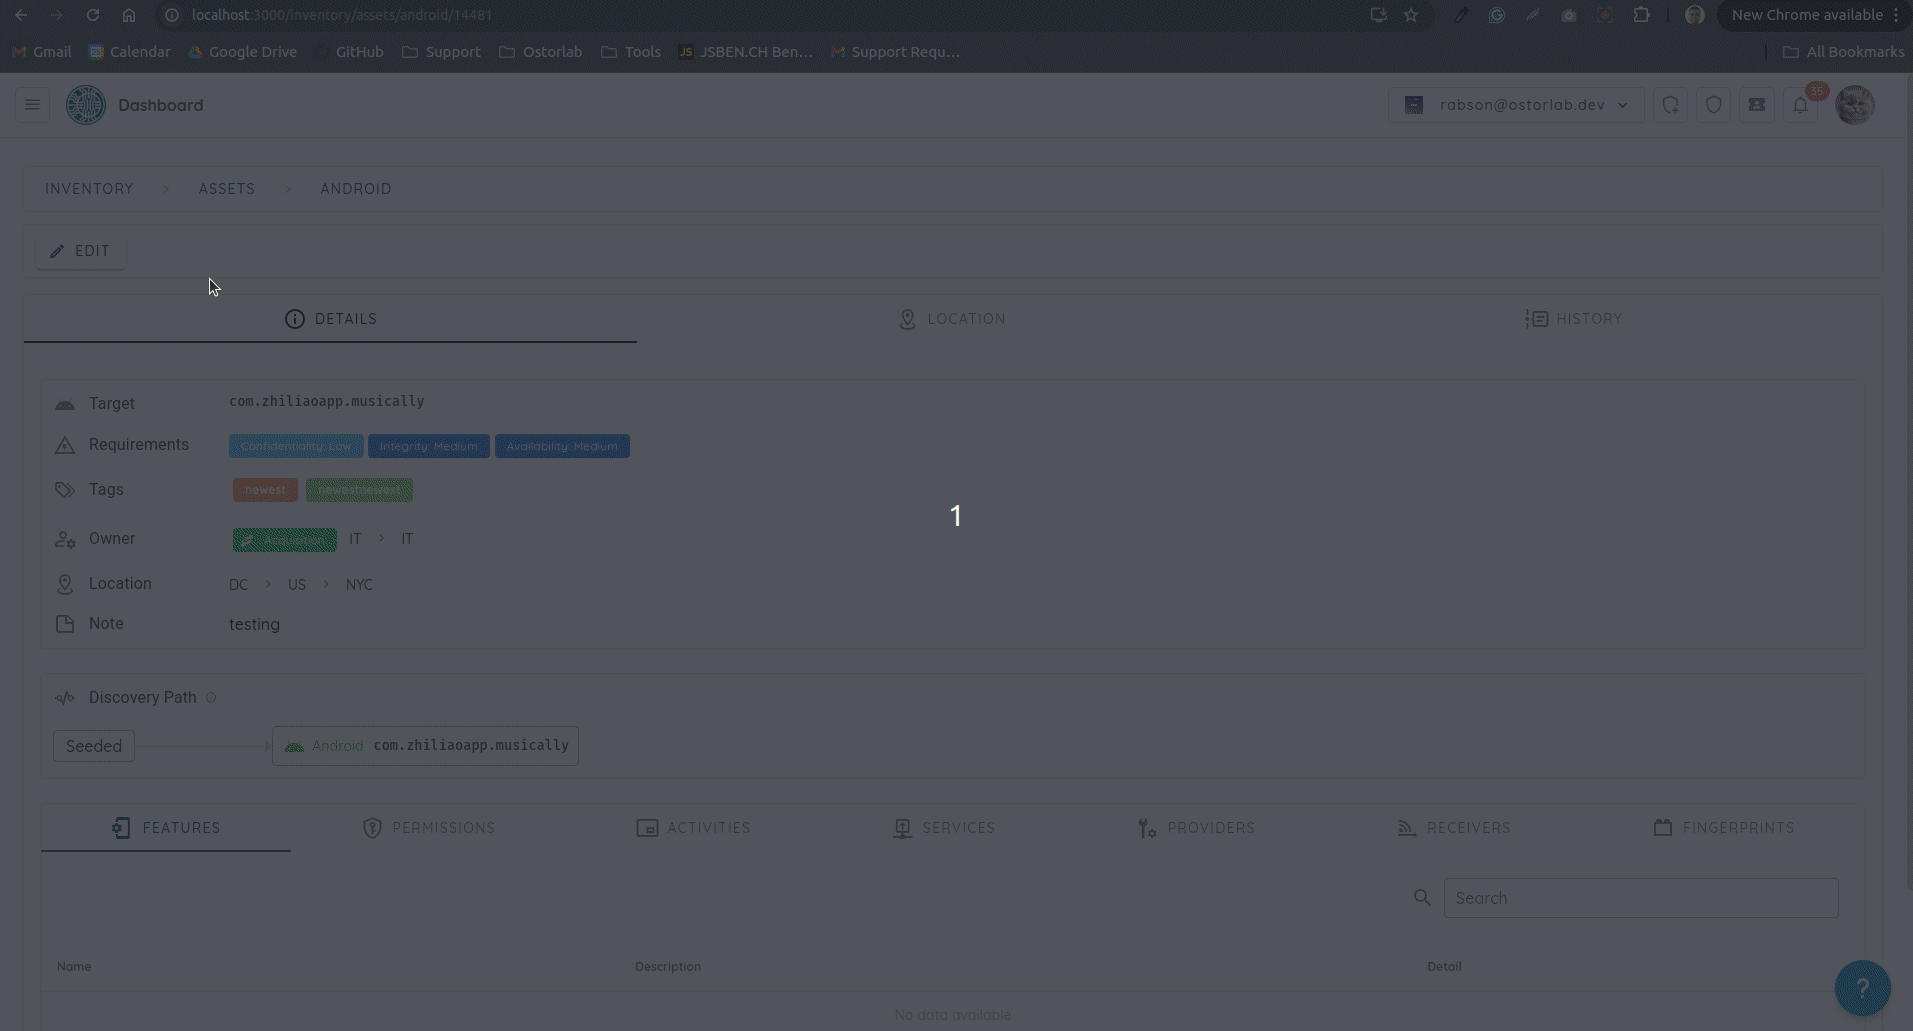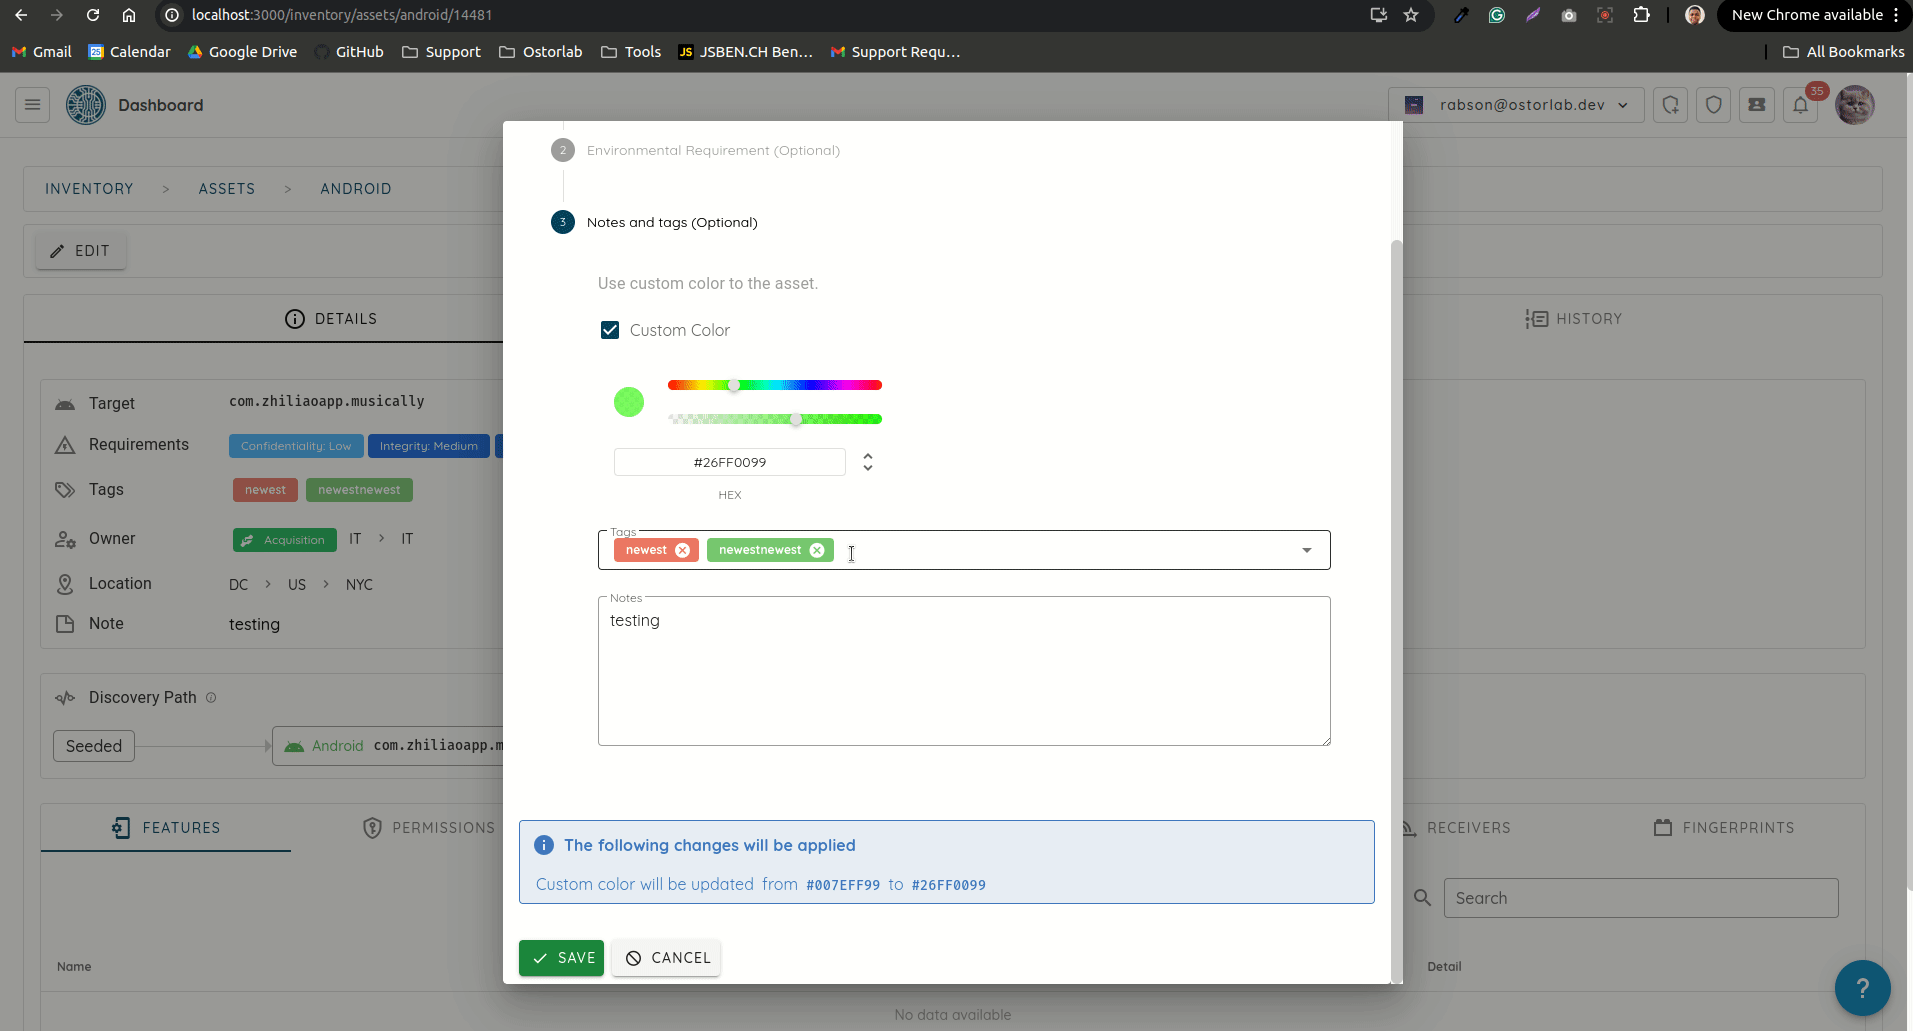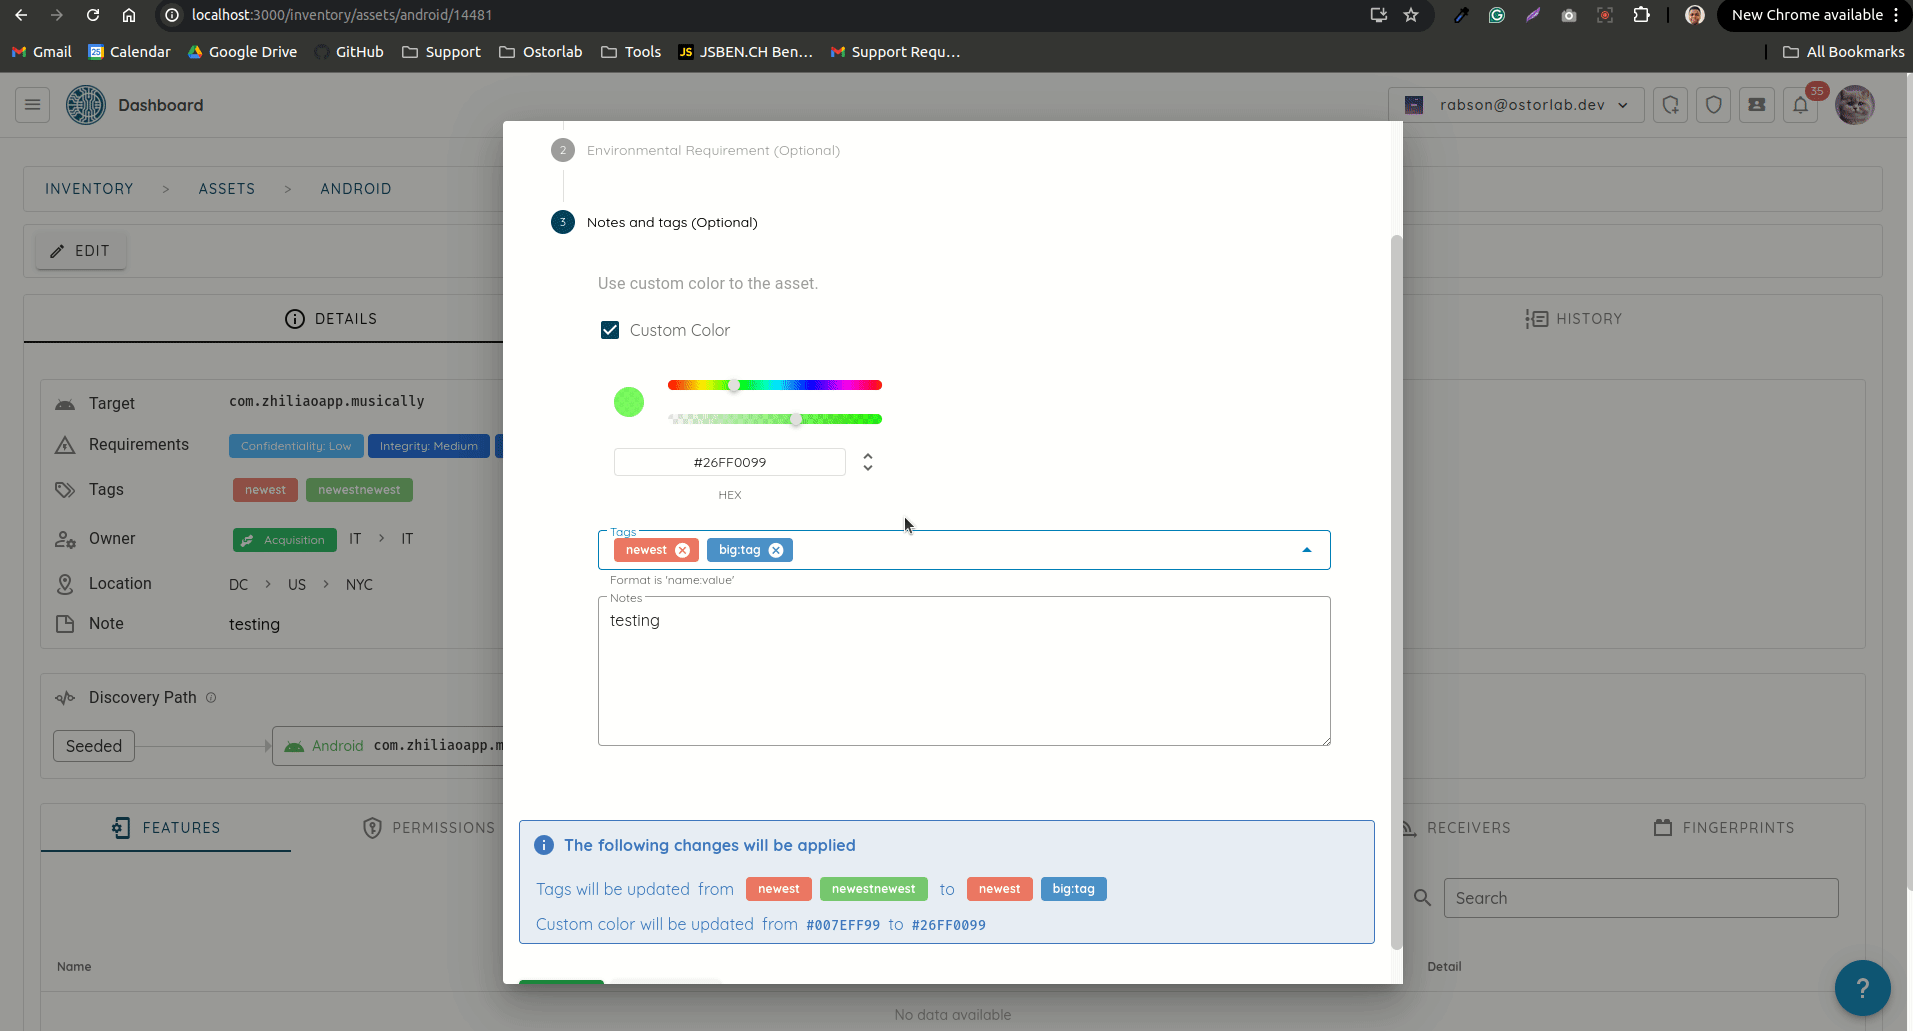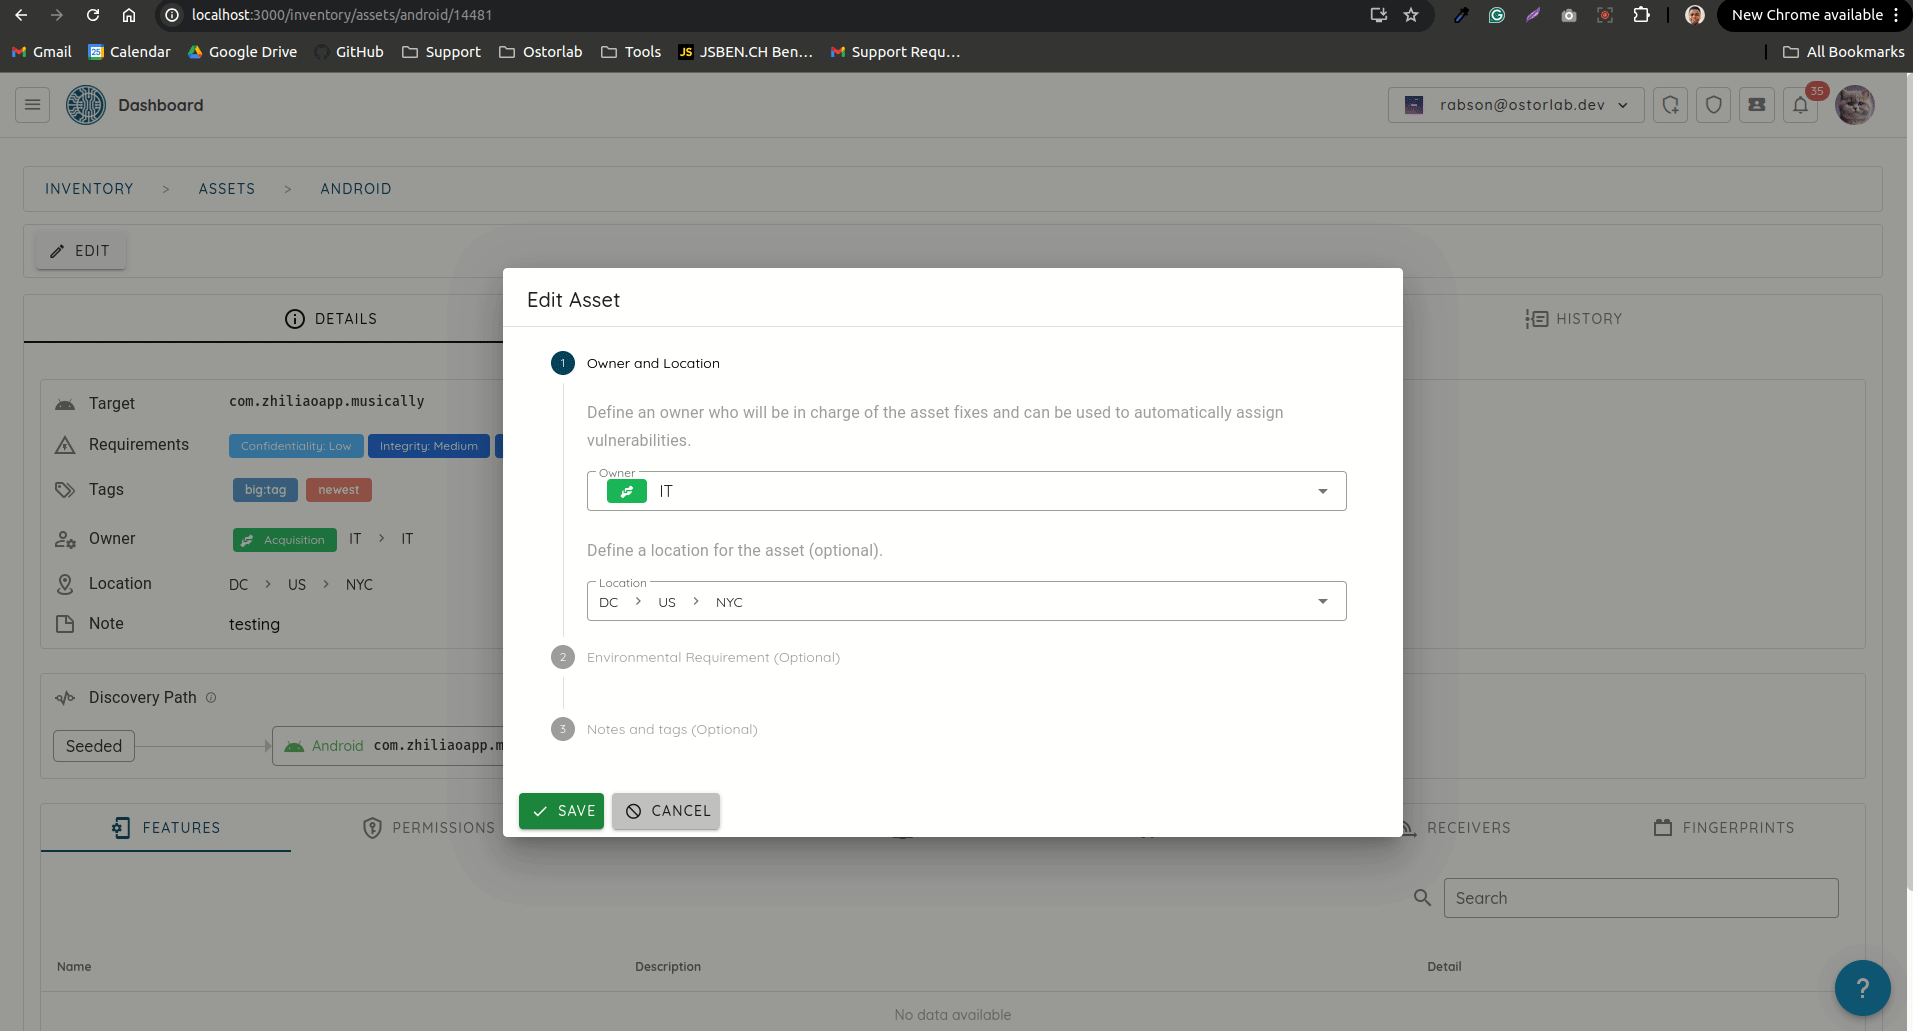
变更摘要 - 改进了攻击面的性能,资产加载速度更快。
- 修复了服务协议始终被报告为
UPD/TCP的缺陷。现在服务会显示正确的 协议值,例如http或ssh。 - 在不影响扫描质量的前提下,提升了目标的扫描速度。
扫描与 IDE
API 端点
新增在扫描过程中对 API 端点各方面信息的自动发现和检测。
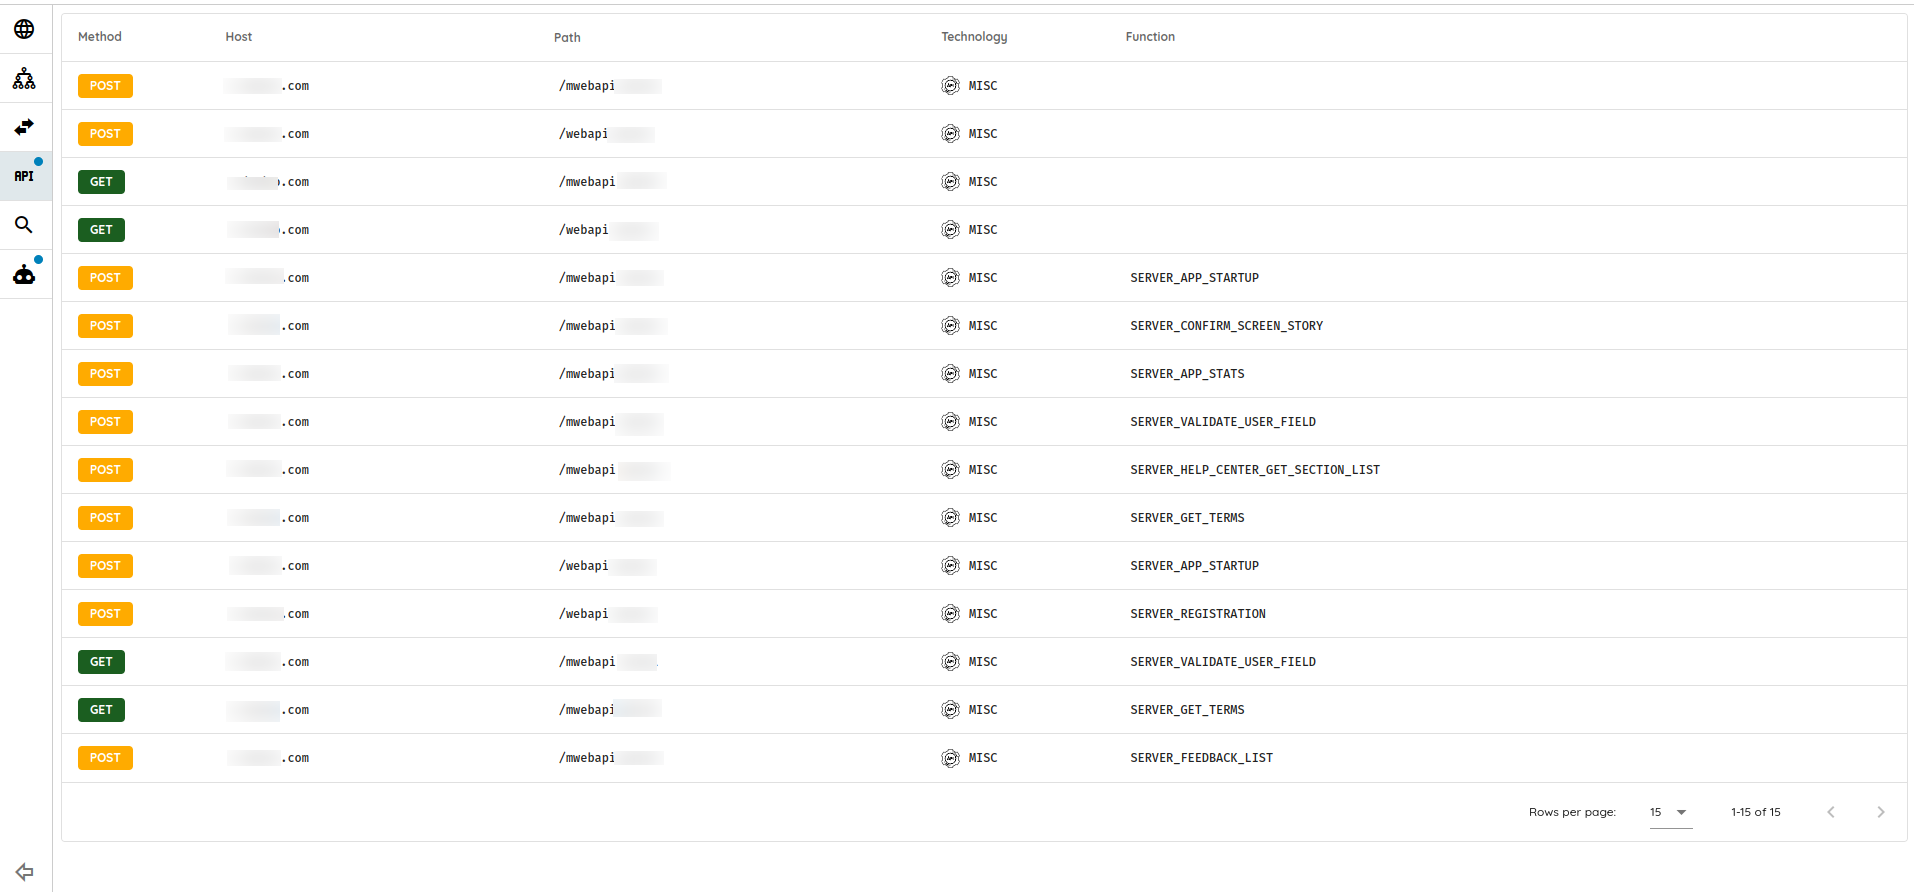
- 技术:所使用的 API 技术,例如
GraphQL、REST或SOAP。 - 主机:API 端点的主机名。
- 端口:API 端点的端口号。
- 路径:API 端点的具体 URL 路径。
- 方法:所使用的 HTTP 方法(
GET、POST等)。 - 函数名称:与 API 端点关联的函数,例如在微服务或无服务器 函数的场景中。已建立索引,便于高效搜索。
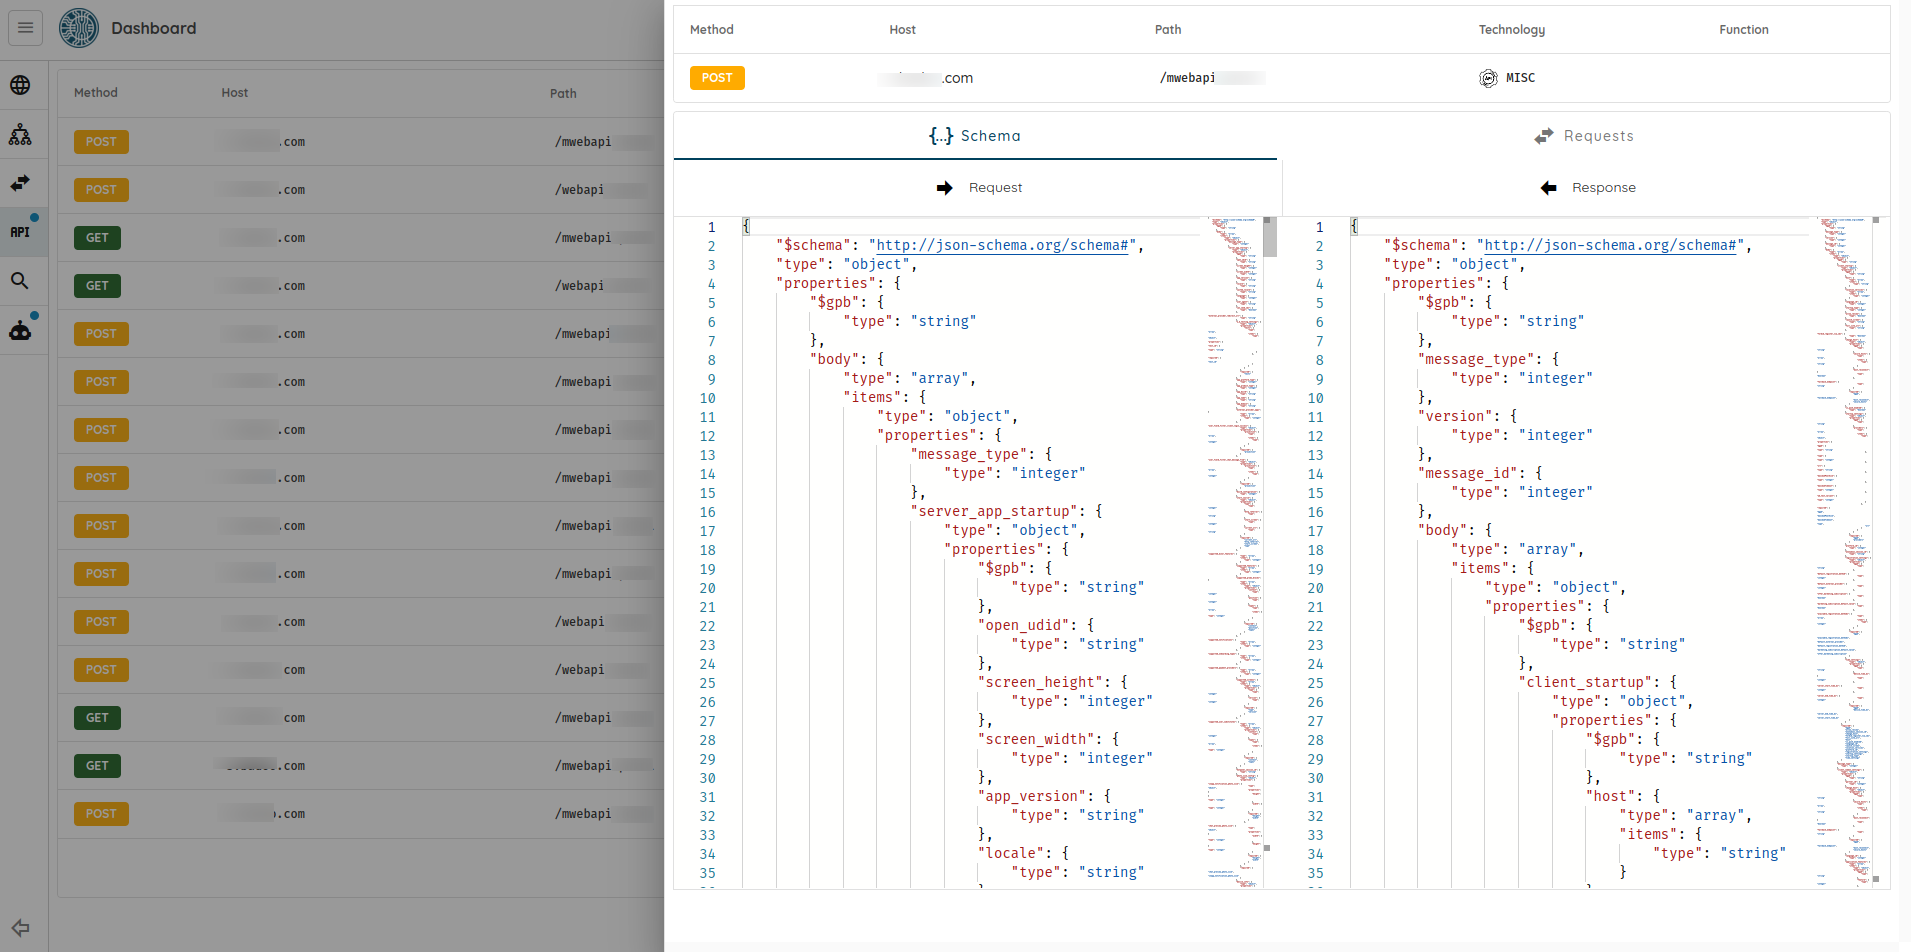
- Schema:关联的请求和响应载荷 schema。
点击每个端点即可查看从中提取的所有信息:
IDE 的整体界面和性能也得到了大幅提升。
扫描摘要
弃用了 AI 扫描摘要,推出了更全面、更具可操作性的扫描摘要。新的摘要 包含扫描期间覆盖了哪些测试、哪些测试未覆盖,以及改进测试的建议。
完整扫描示例
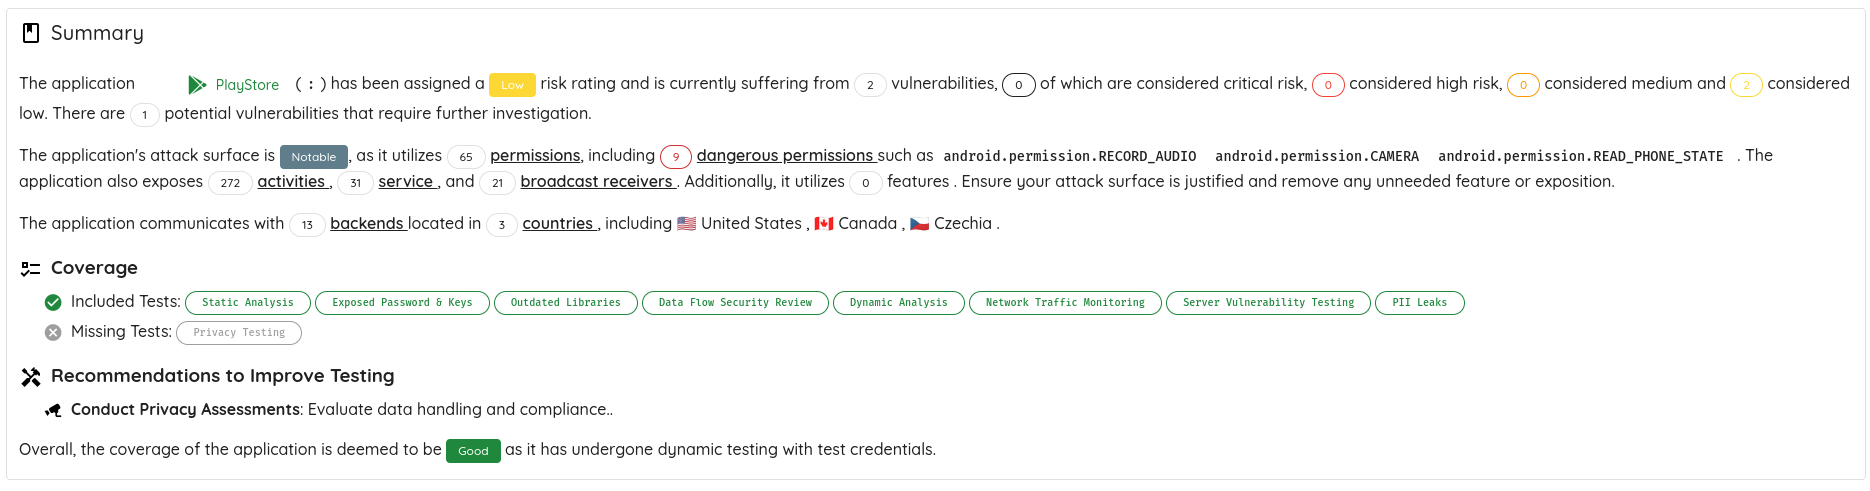
快速扫描示例
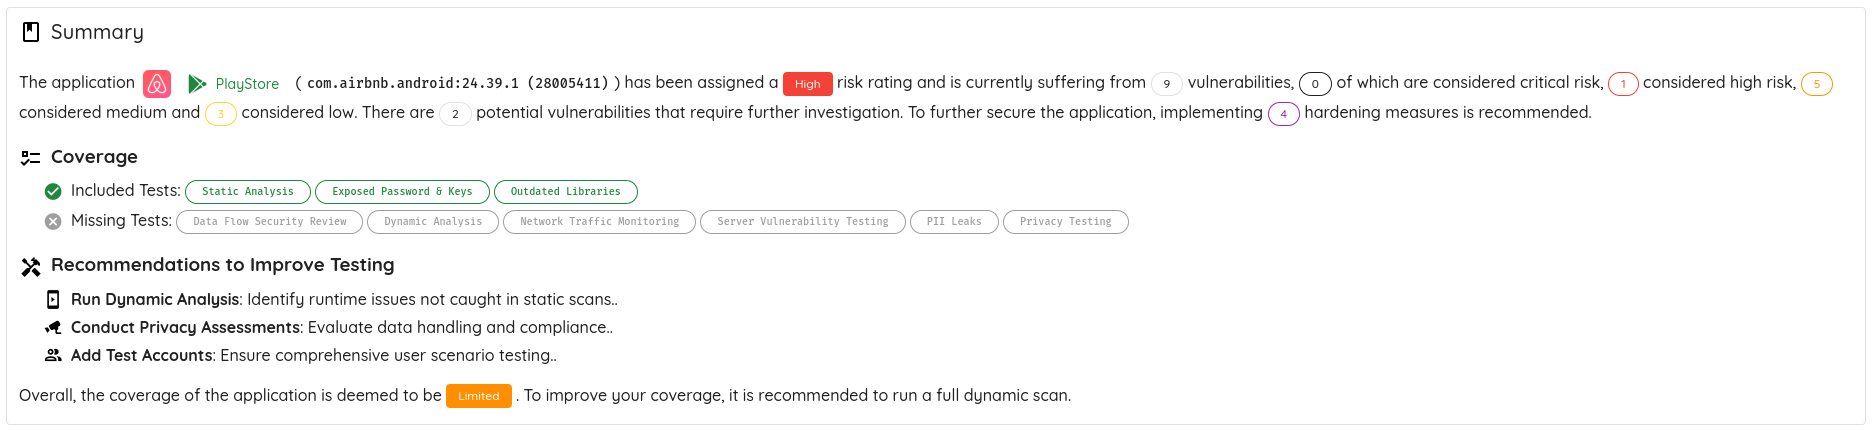
OXO
- 新增从 CI/CD 扫描 Web 应用的支持,可使用自定义测试凭据、API schema、代理、 SBOM 文件等。 运行 Web 扫描的示例命令:
ostorlab --api-key APIKEY ci-scan run --title test1 --api-schema /tmp/schema.txt --scan-profile=full_web_scan link --url https://google.com
要进一步了解所有支持的功能,请阅读我们的 GitLab 集成文档。
检测 🔍
GraphQL
新增对 GraphQL 端点中漏洞和错误配置的检测,包括 HTTP 方法篡改(HTTP Method Manipulation)、 请求复杂度与潜在 DoS(循环引用与循环片段)、字段重复(Field Duplication)、别名过载(Alias Overloading)、 指令过载检测(Directive Overloading Detection)、对象数量限制覆盖检测(Object Limit Overriding Detection) 以及 基于数组的批量查询(Array-Based Batch Queries)。
此功能旨在帮助开发人员和安全专业人员识别其 GraphQL API 中的潜在风险。
域名与子域名接管
新增对域名和子域名接管的检测。域名和子域名接管是一种网络攻击, 攻击者利用配置错误或无人监控的 DNS 记录,夺取与组织关联的 域名或子域名的控制权。
此功能的主要特性包括高级 DNS 匹配(CNAME、A 和 AAAA 记录)、超越指纹识别的动态接管验证,
以及域名注册检查。
Threat Center
新增多项指纹检测:
- Zyxel 设备 —— Zyxel 提供各类网络解决方案,包括统一安全网关(USG)和 USG FLEX 系列设备。
- D-Link DNS ShareCenter —— 这款 ShareCenter™ 云存储设备可让您在家庭网络或互联网上共享文档以及照片、音乐和视频等媒体内容。
- Array Networks —— Array Networks 提供安全的应用交付解决方案。
- ProjectSend —— ProjectSend 是一个面向组织和团队的免费开源文件共享平台。
- GeoVision —— GeoVision 专注于先进的视频监控解决方案,提供最先进的 IP 摄像头、基于云的监控平台等。
- Cobbler —— Cobbler 是一款 Linux 安装服务器,可快速搭建网络安装环境。
- PaloAltoNetworks PAN-OS —— Palo Alto Networks PAN-OS 是一款提供高级安全功能的下一代防火墙操作系统。
- LoadMaster Kemp —— Kemp LoadMaster 是一款负载均衡器和应用交付控制器,可优化 Web 和应用性能。
- Cisco ASA —— Cisco ASA Software 以多种形态为 ASA 安全系列提供企业级安全能力。
- Symfony —— Symfony 是一个用于 Web 应用的 PHP 框架,也是一组可复用的 PHP 组件。
- Aruba Networks Access Points —— Aruba Networks 接入点为企业提供安全的 Wi-Fi 解决方案,该指纹匹配 Aruba 接入点的登录页面。
- Nostromo Server —— Nostromo 是一款专为基于 Unix 的系统设计的轻量级开源 Web 服务器,以简洁和资源占用极低著称。
- ServiceNow —— ServiceNow 是一个云计算平台,帮助全球企业管理数字化工作流。
- ValueHD PTZ Camera —— PTZOptics 摄像头具备平移、俯仰和变焦能力以及高质量画面,为活动录制和直播提供了灵活的解决方案。
- CyberPanel —— CyberPanel 是一个基于 OpenLiteSpeed 的虚拟主机控制面板,提供网站、DNS 和电子邮件管理功能。
- RAVPN —— 远程访问虚拟专用网络(VPN)使用户能够通过 VPN 远程连接到专用网络。
- Roundcube Webmail —— Roundcube Webmail 是一款基于浏览器的 IMAP 客户端,界面友好,提供电子邮件管理功能。
- Fortinet FortiManager —— FortiManager 现由 FortiAI 提供支持,通过自动化日常任务并提供智能洞察,彻底革新了网络管理和安全运营。
新增对多个 CVE 的支持:
- CVE-2024-8672 —— Widget Options – The #1 WordPress Widget & Block Control Plugin 在 4.0.7 及之前的所有版本中,均存在通过扩展了多个页面构建器的显示逻辑功能触发的已认证远程代码执行漏洞。
- CVE-2024-10781 —— WordPress 的 Spam protection, Anti-Spam, FireWall by CleanTalk 插件在 6.44 及之前的所有版本中,由于 'perform' 函数未对 'api_key' 值进行空值检查,存在未经授权的任意插件安装漏洞。
- CVE-2024-10542 —— WordPress 的 Spam protection, Anti-Spam, FireWall by CleanTalk 插件在 6.43.2 及之前的所有版本中,由于可通过反向 DNS 欺骗绕过 checkWithoutToken 函数的授权,存在未经授权的任意插件安装漏洞。
- CVE-2023-28461 —— Array Networks Array AG 系列和 vxAG SSL VPN 网关中存在严重漏洞,攻击者可利用带有 'flags' 属性的 HTTP 头在未经身份验证的情况下浏览文件系统,从而实现远程代码执行。
- CVE-2024-21287 —— 在 Oracle Agile Product Lifecycle Management(PLM)中发现一个漏洞,远程攻击者可利用其中的文件泄露问题。该漏洞无需身份验证即可通过网络利用,可能泄露敏感文件。
- CVE-2024-42450 —— Versa Director 使用 PostgreSQL(Postgres)存储运营和配置数据。
- CVE-2024-47533 —— Cobbler 是一款广泛用于网络安装环境的 Linux 安装服务器,其 3.0.0 至 3.2.2 版本以及 3.3.6 版本中存在严重的身份验证缺陷。该漏洞源于一个有缺陷的函数,可绕过 Cobbler XML-RPC 接口的身份验证检查。
- CVE-2024-47575 —— FortiManager 中关键功能缺少身份验证,攻击者可通过特制请求执行任意代码或命令。
- CVE-2014-2120 —— Cisco Adaptive Security Appliance(ASA)SSL VPN 存在跨站脚本(XSS)漏洞。
- CVE-2024-42509 —— 底层 CLI 服务中存在命令注入漏洞,通过向 PAPI(Aruba 的接入点管理协议)UDP 端口(8211)发送特制数据包,可导致未经身份验证的远程代码执行。
- CVE-2019-16278 —— nostromo nhttpd 1.9.6 及之前版本的 http_verify 函数中存在目录遍历漏洞,攻击者可通过特制的 HTTP 请求实现远程代码执行。
- CVE-2024-8957 —— 固件版本低于 6.3.40 的 ValueHD PTZ 摄像头存在可通过 NTP 服务器配置触发的命令注入漏洞。
- CVE-2024-8956 —— ValueHD PTZ 摄像头的 param.cgi 端点存在身份验证绕过漏洞。
- CVE-2024-50550 —— LiteSpeed Technologies LiteSpeed Cache 中存在权限分配不当漏洞,可导致权限提升。此问题影响 6.5.2 之前的 LiteSpeed Cache 版本。
- CVE-2024-37383 —— 1.5.7 之前版本以及 1.6.7 之前的 1.6.x 版本的 Roundcube Webmail 存在跨站脚本漏洞,可通过 SVG animate 属性加以利用。
隐私与合规
- 新增对 Android 应用中 AndroidManifest 与隐私政策之间的隐私权限使用合规性检测,以及对 iOS 应用中 Info.plist 与隐私政策之间的权限使用合规性检测。该检测会将应用声明的 权限与应用隐私政策中说明的信息进行比对。
所报告发现的技术细节包括在应用的 AndroidManifest.xml 或
Info.plist 中存在、但在隐私政策中缺失的权限。
这将有助于确保开发人员遵守可接受的隐私标准。
集成
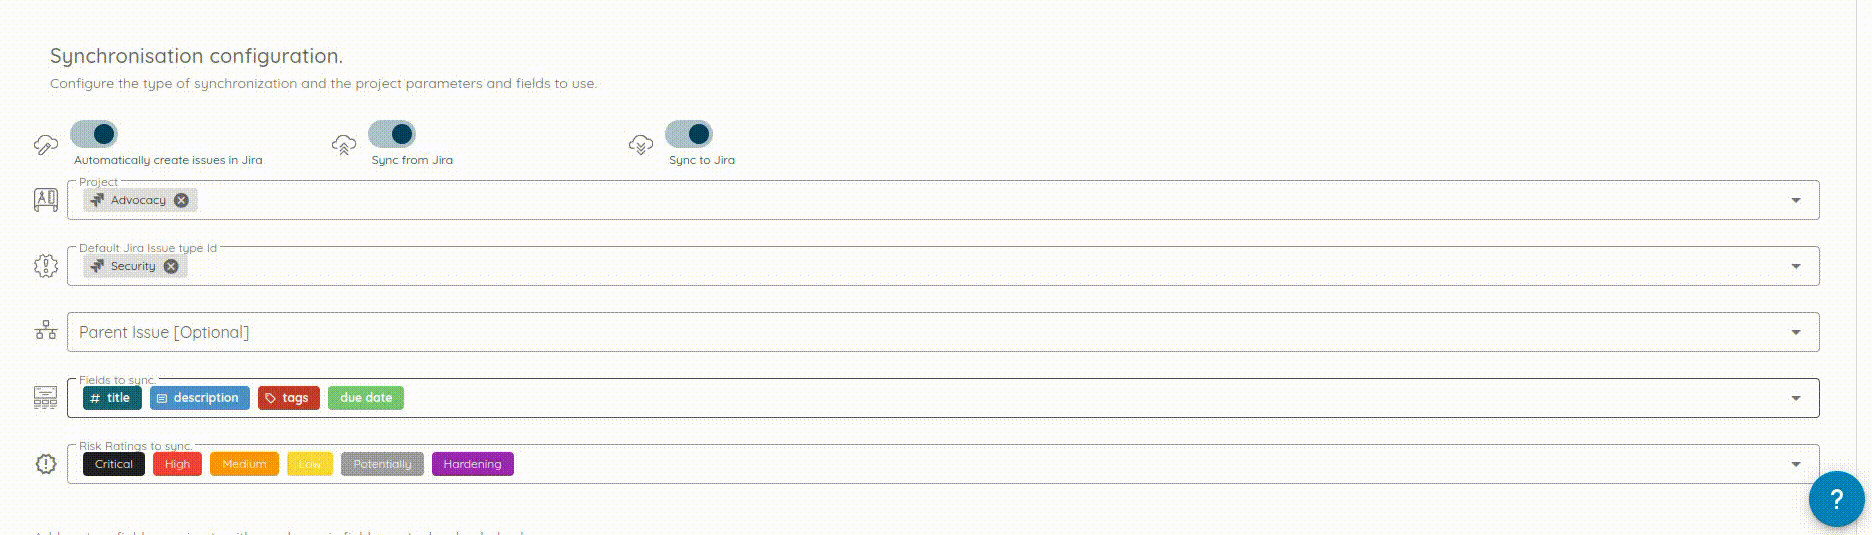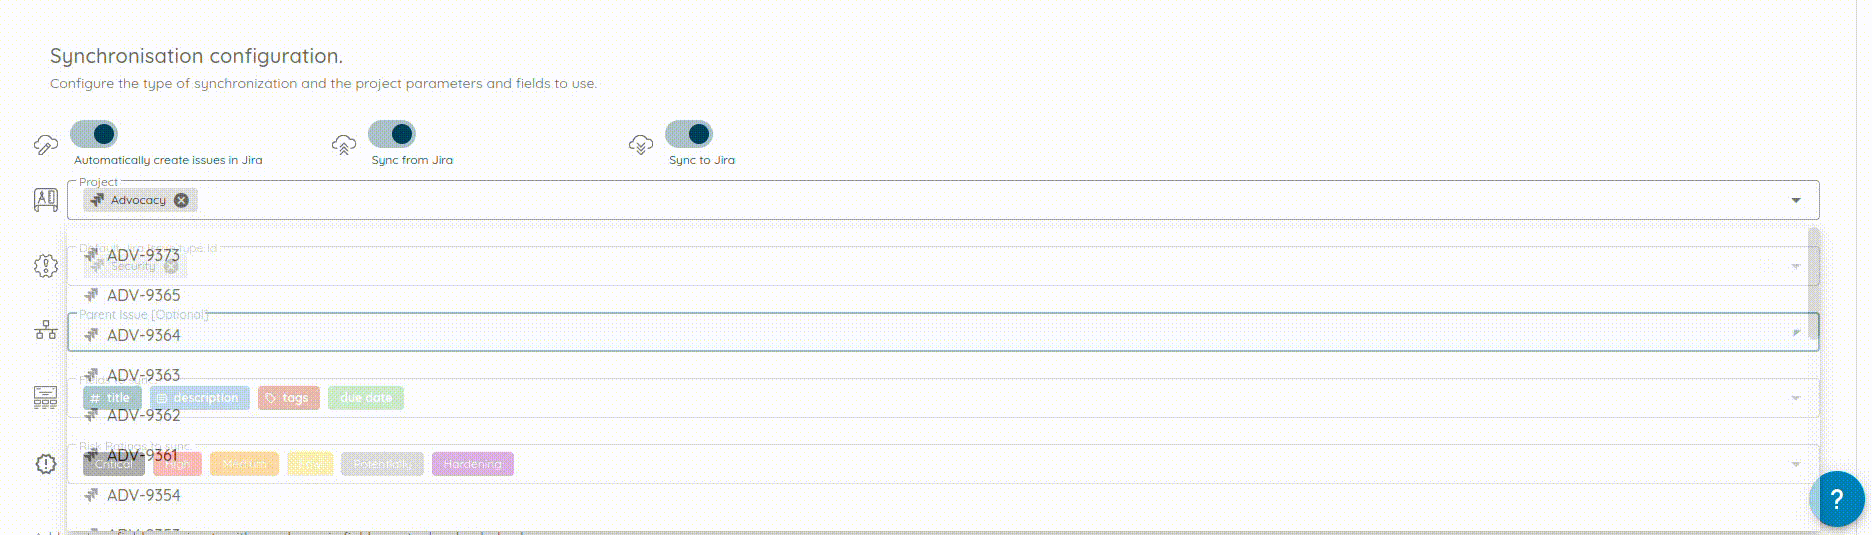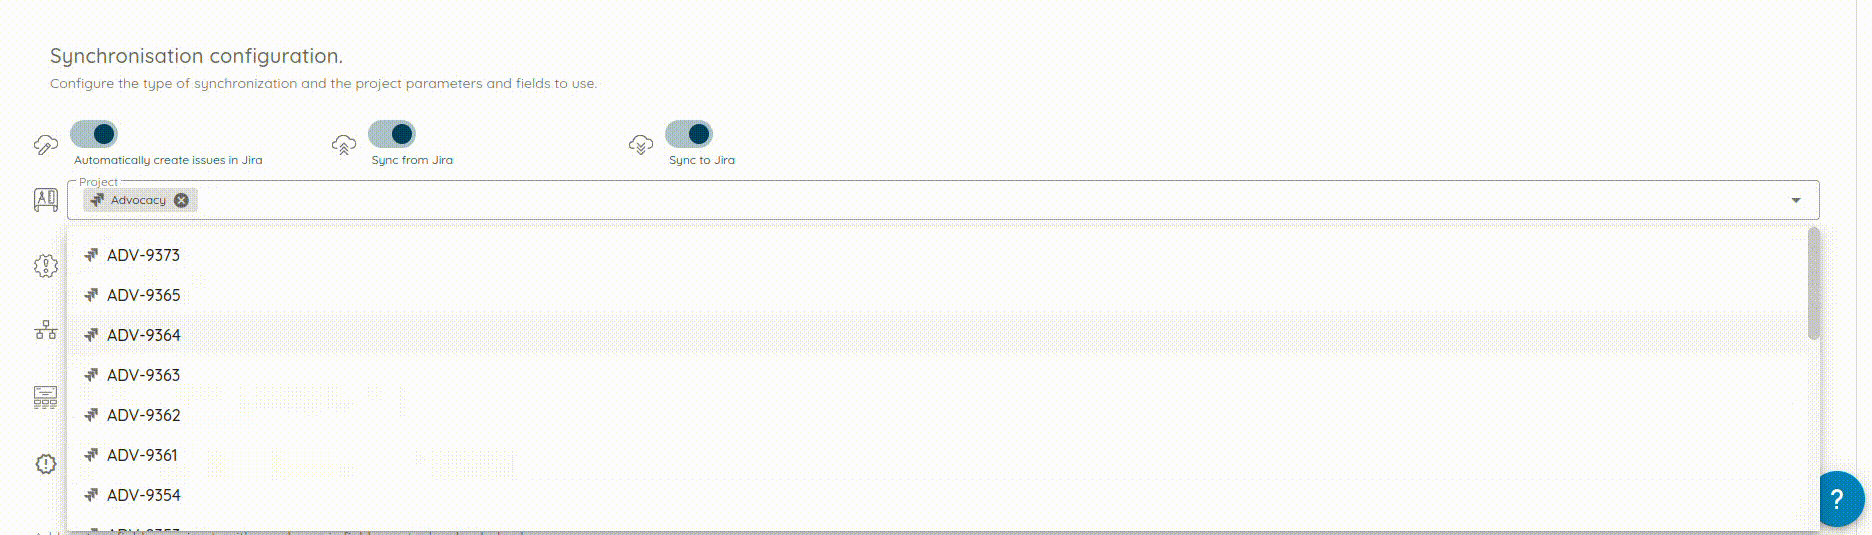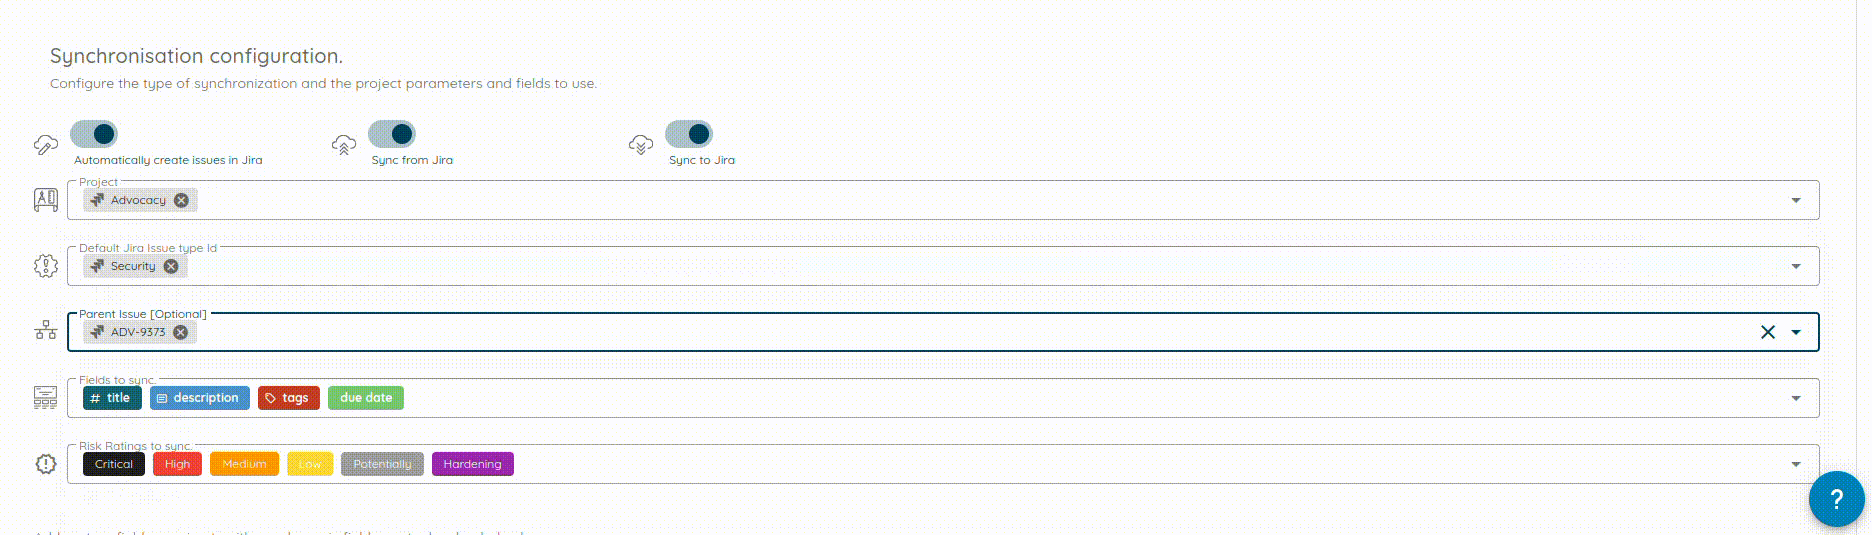
新增在配置 Jira 集成时可选指定父问题的支持。如果提供了父问题,
则会以它为父级在 Jira 中创建问题。这一变更让 Jira 与 Ostorlab 之间的同步更加顺畅。
此版本中的其他变更还包括在控制台中加入更新日志,帮助用户了解并充分
利用新功能和修复。