Requêtes de recherche avancées, points de terminaison d’API, de nombreuses nouvelles détections et plus encore.
La version de décembre introduit une recherche avancée dans l’inventaire avec une syntaxe proche de Python, un filtrage amélioré par statut des actifs, l’autodiscovery des points de terminaison d’API et des résumés de scan complets. Elle ajoute aussi la détection des vulnérabilités GraphQL, la prévention de la prise de contrôle de domaine, de nouvelles détections de CVE, des contrôles de conformité à la confidentialité et des améliorations de l’intégration Jira pour une gestion des tickets simplifiée.
Surface d’attaque et inventaire 🎯
Recherche avancée
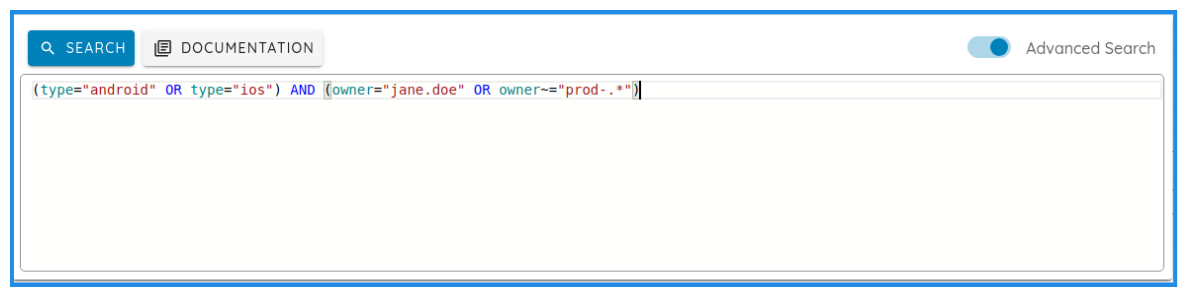
Ajout d’une recherche avancée dans l’Inventory. Le langage avancé offre aux utilisateurs une syntaxe flexible, proche de Python, pour interroger et filtrer les actifs avec précision et
efficacité. Le langage s’appuie sur une structure clé/valeur pour construire des expressions de recherche, ce qui permet une découverte
avancée des actifs, et propose l’autocomplétion. Pour en savoir plus sur la recherche avancée, consultez notre documentation.
Filtre par statut des actifs
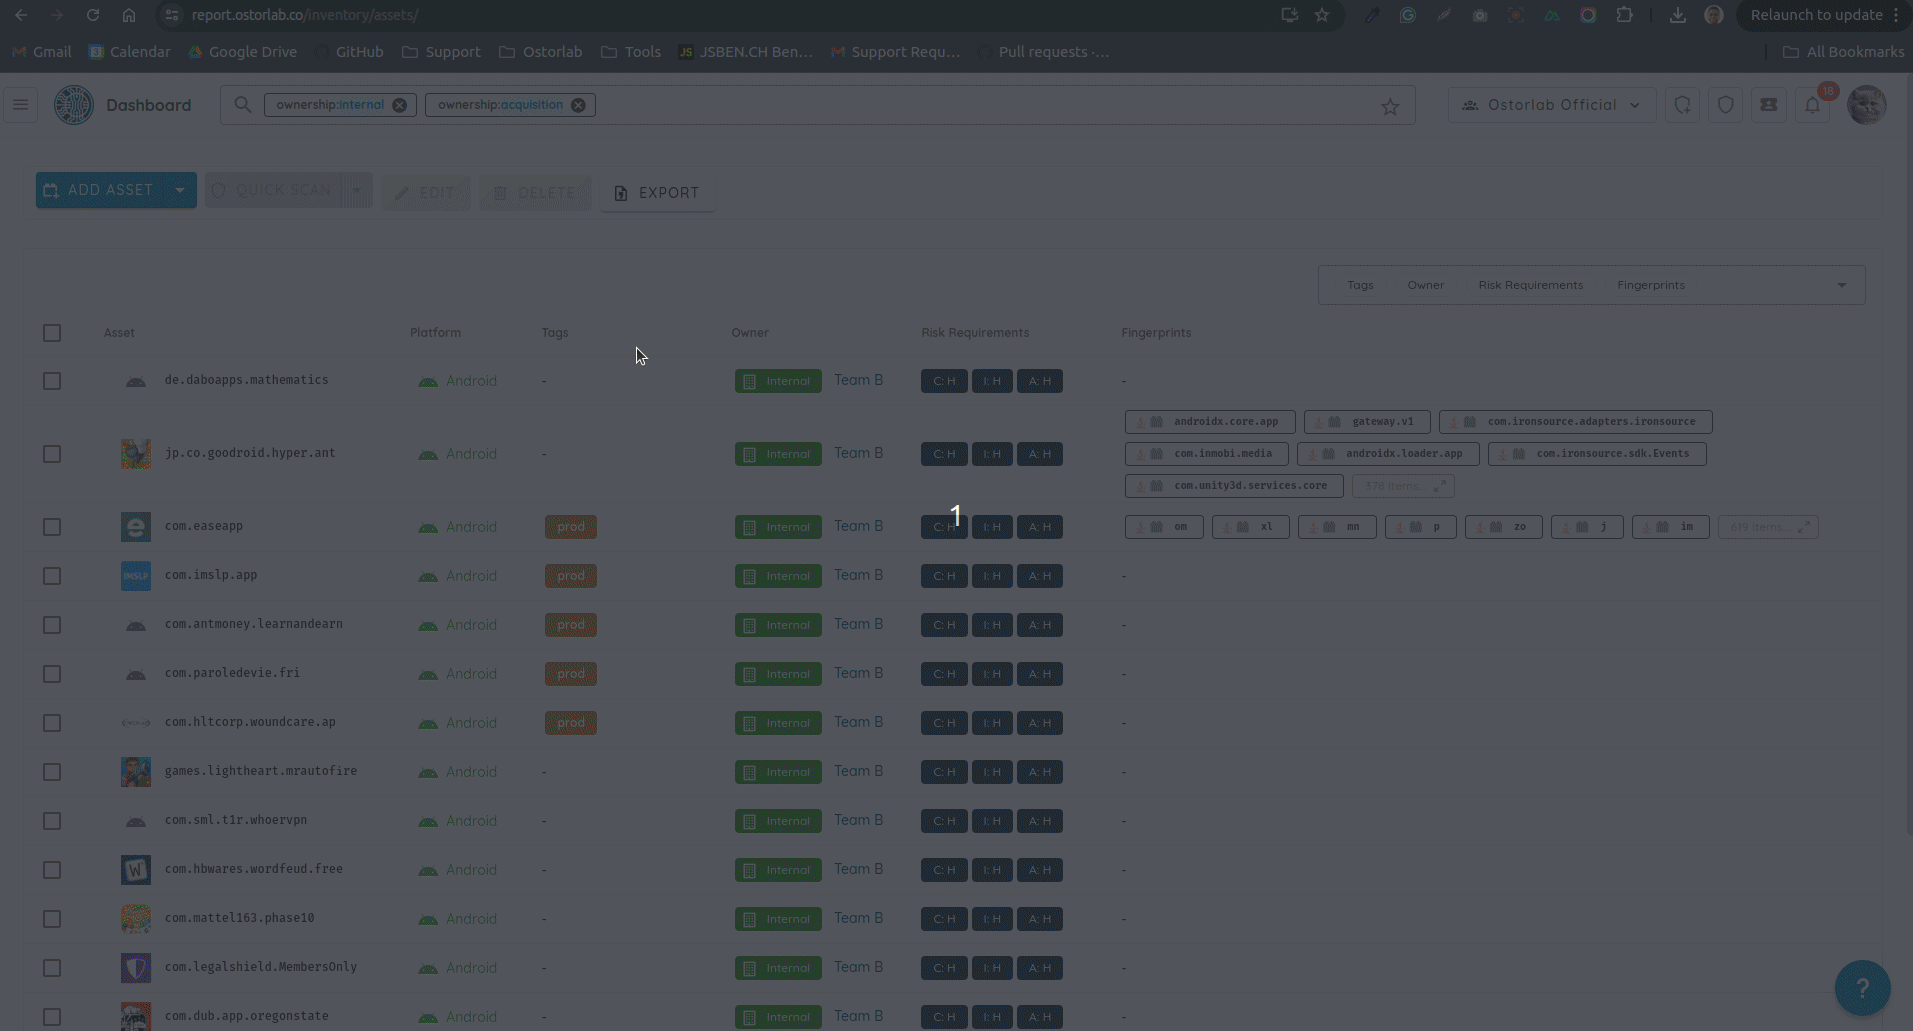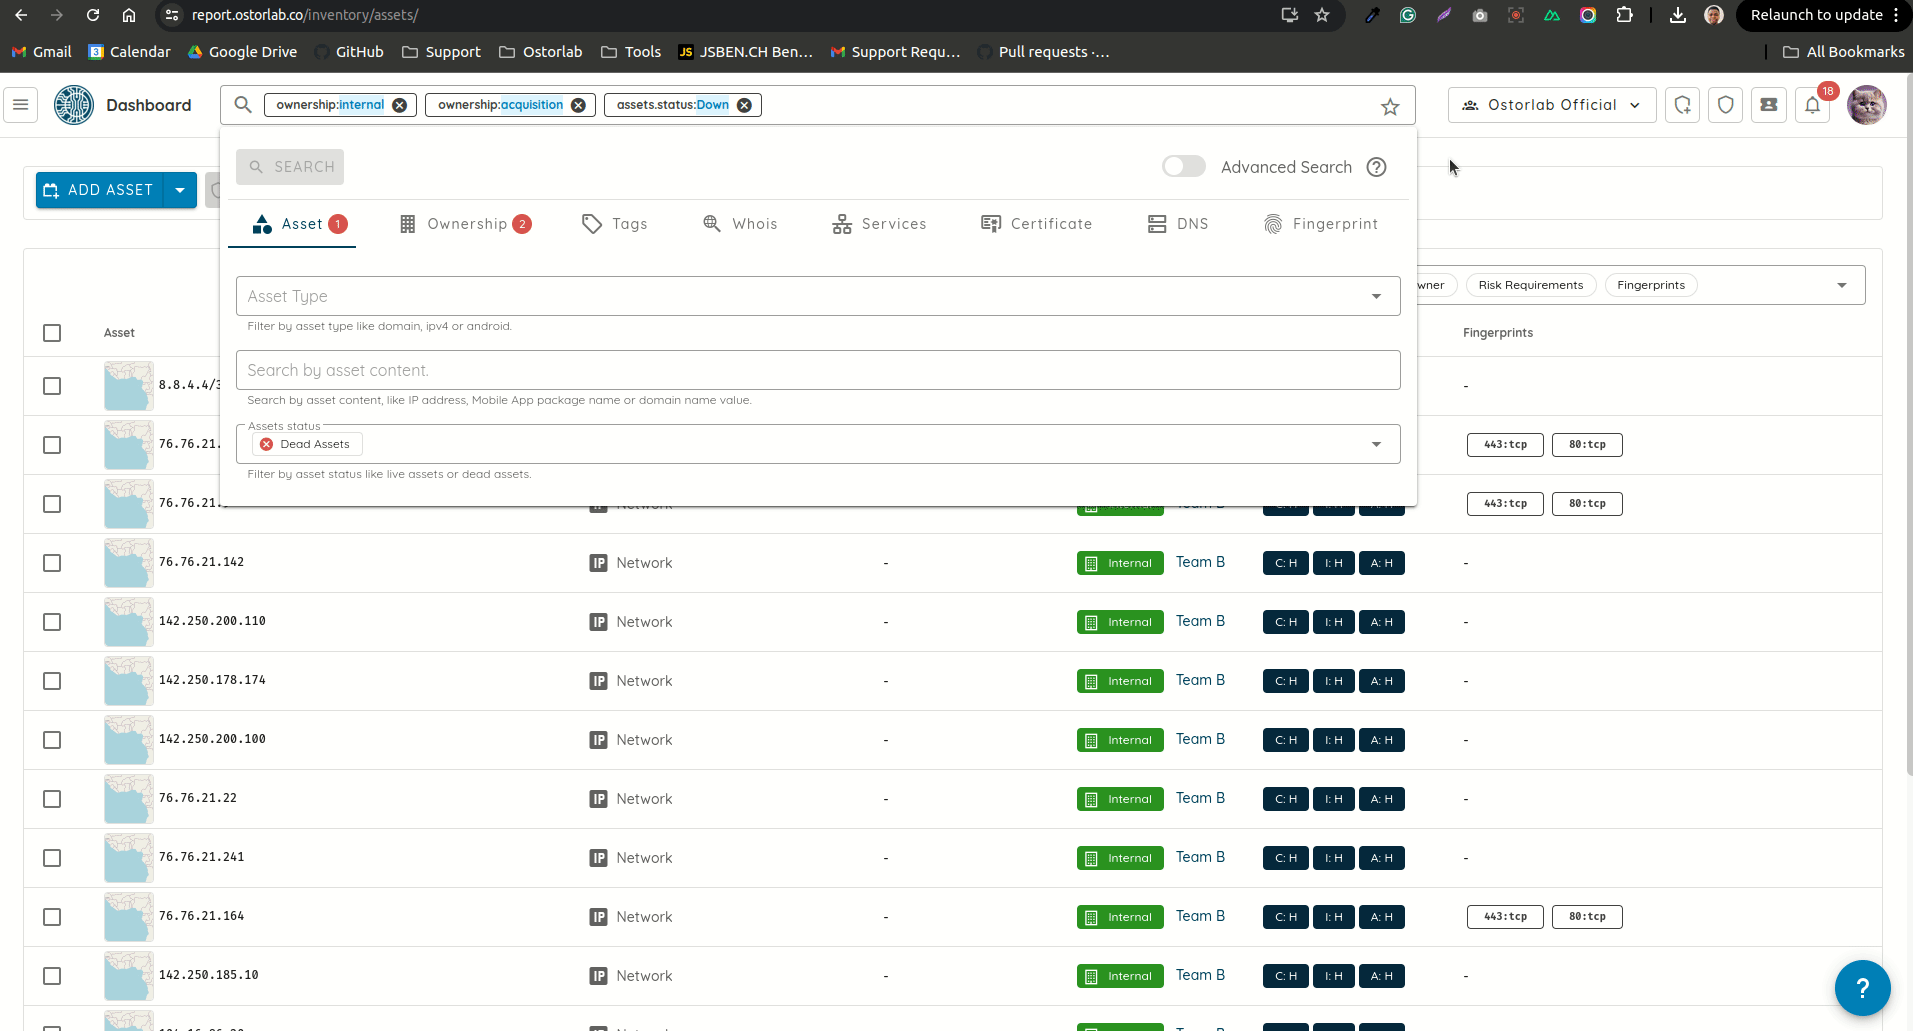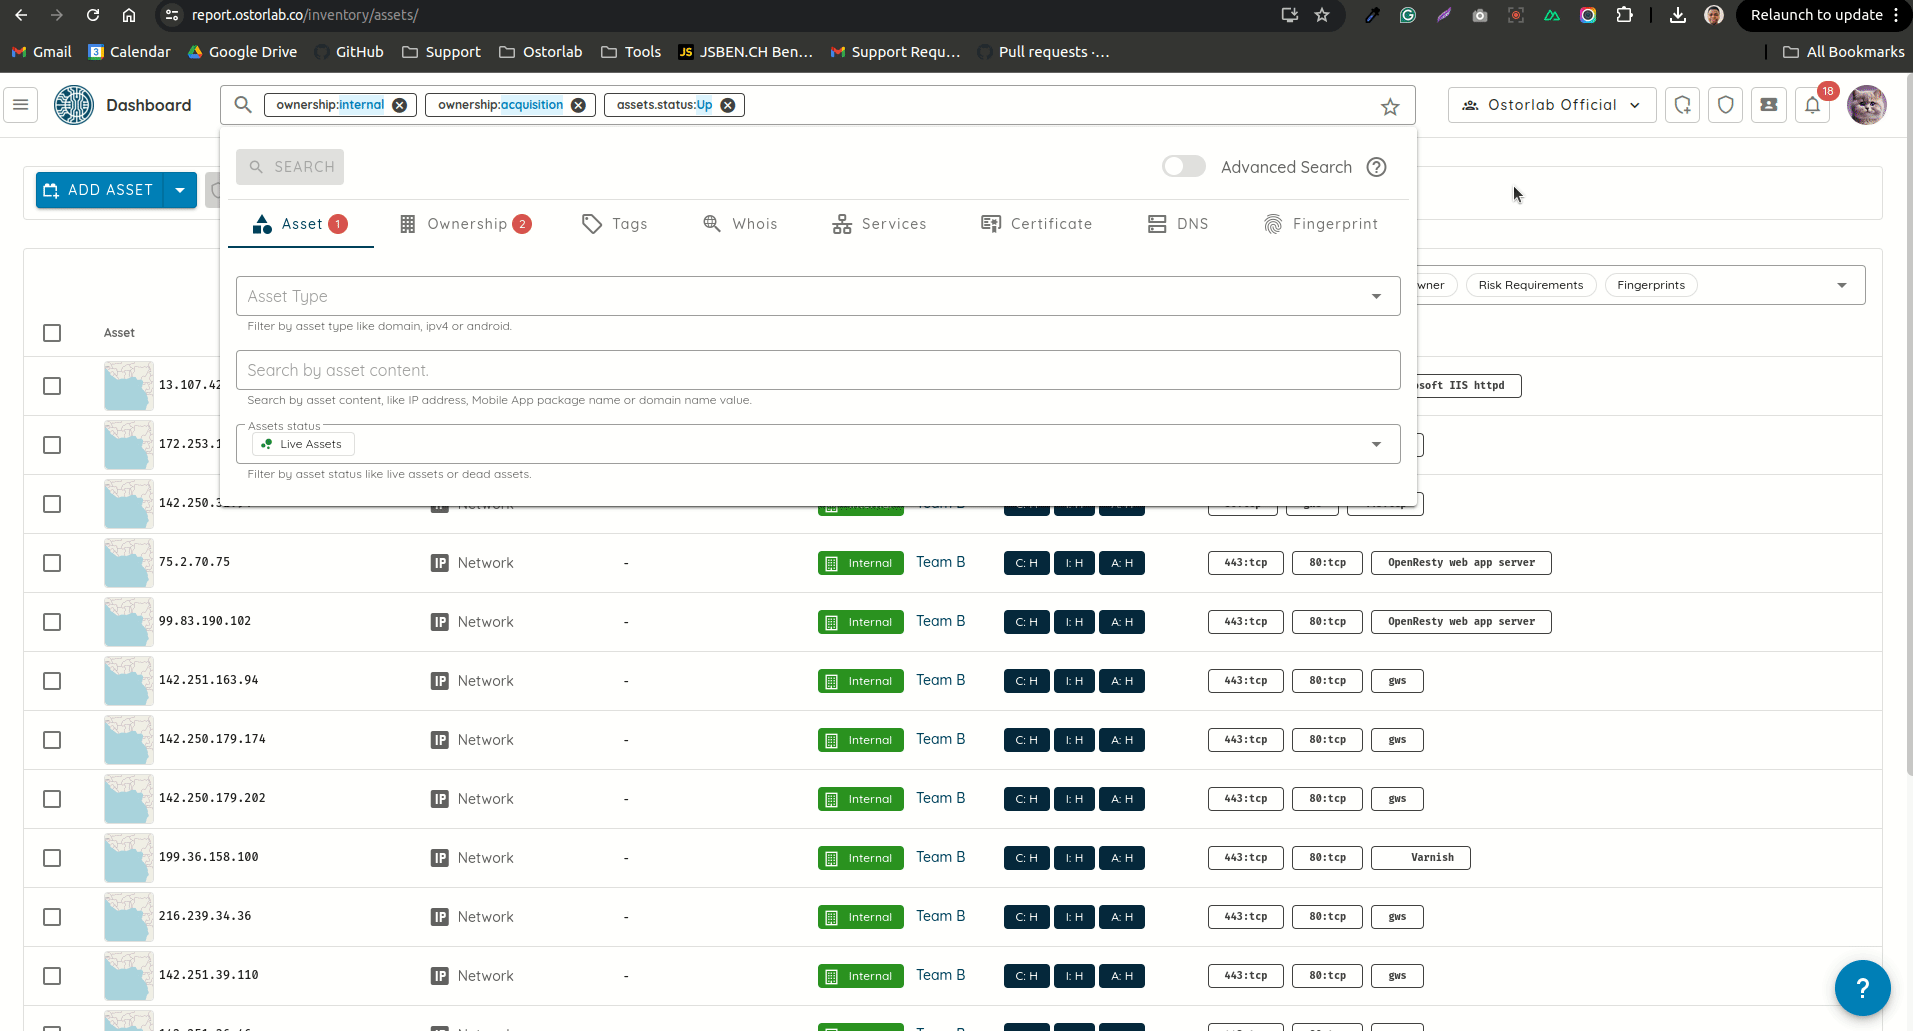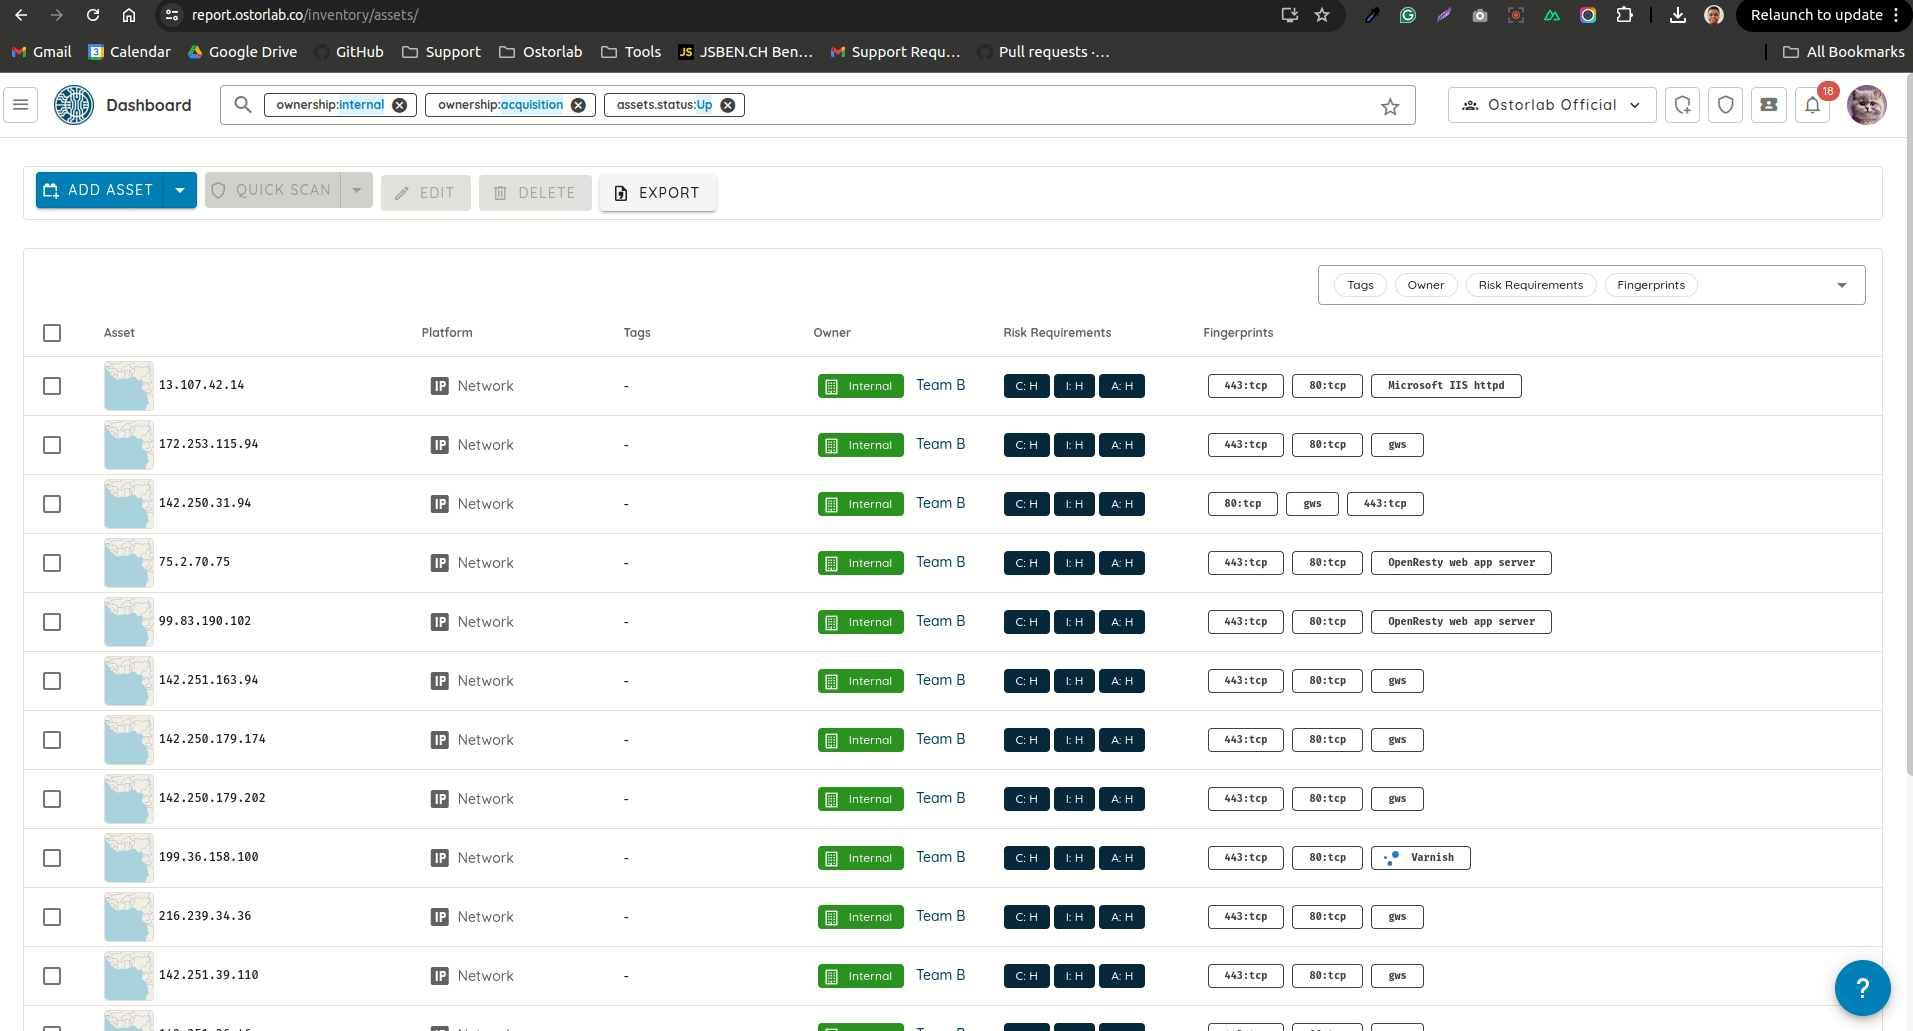
Ajout d’un nouveau filtre de recherche des actifs selon leur statut. Le filtre accepte trois valeurs :
- Live : affiche les actifs avec des empreintes.
- Dead : affiche les actifs sans empreintes.
- All : affiche les actifs avec ou sans empreintes.
Lorsqu’aucun filtre n’est spécifié, tous les actifs sont affichés.
Autres changements
- Ajout de l’affichage d’un résumé des modifications qui seront appliquées lors de la modification d’actifs.
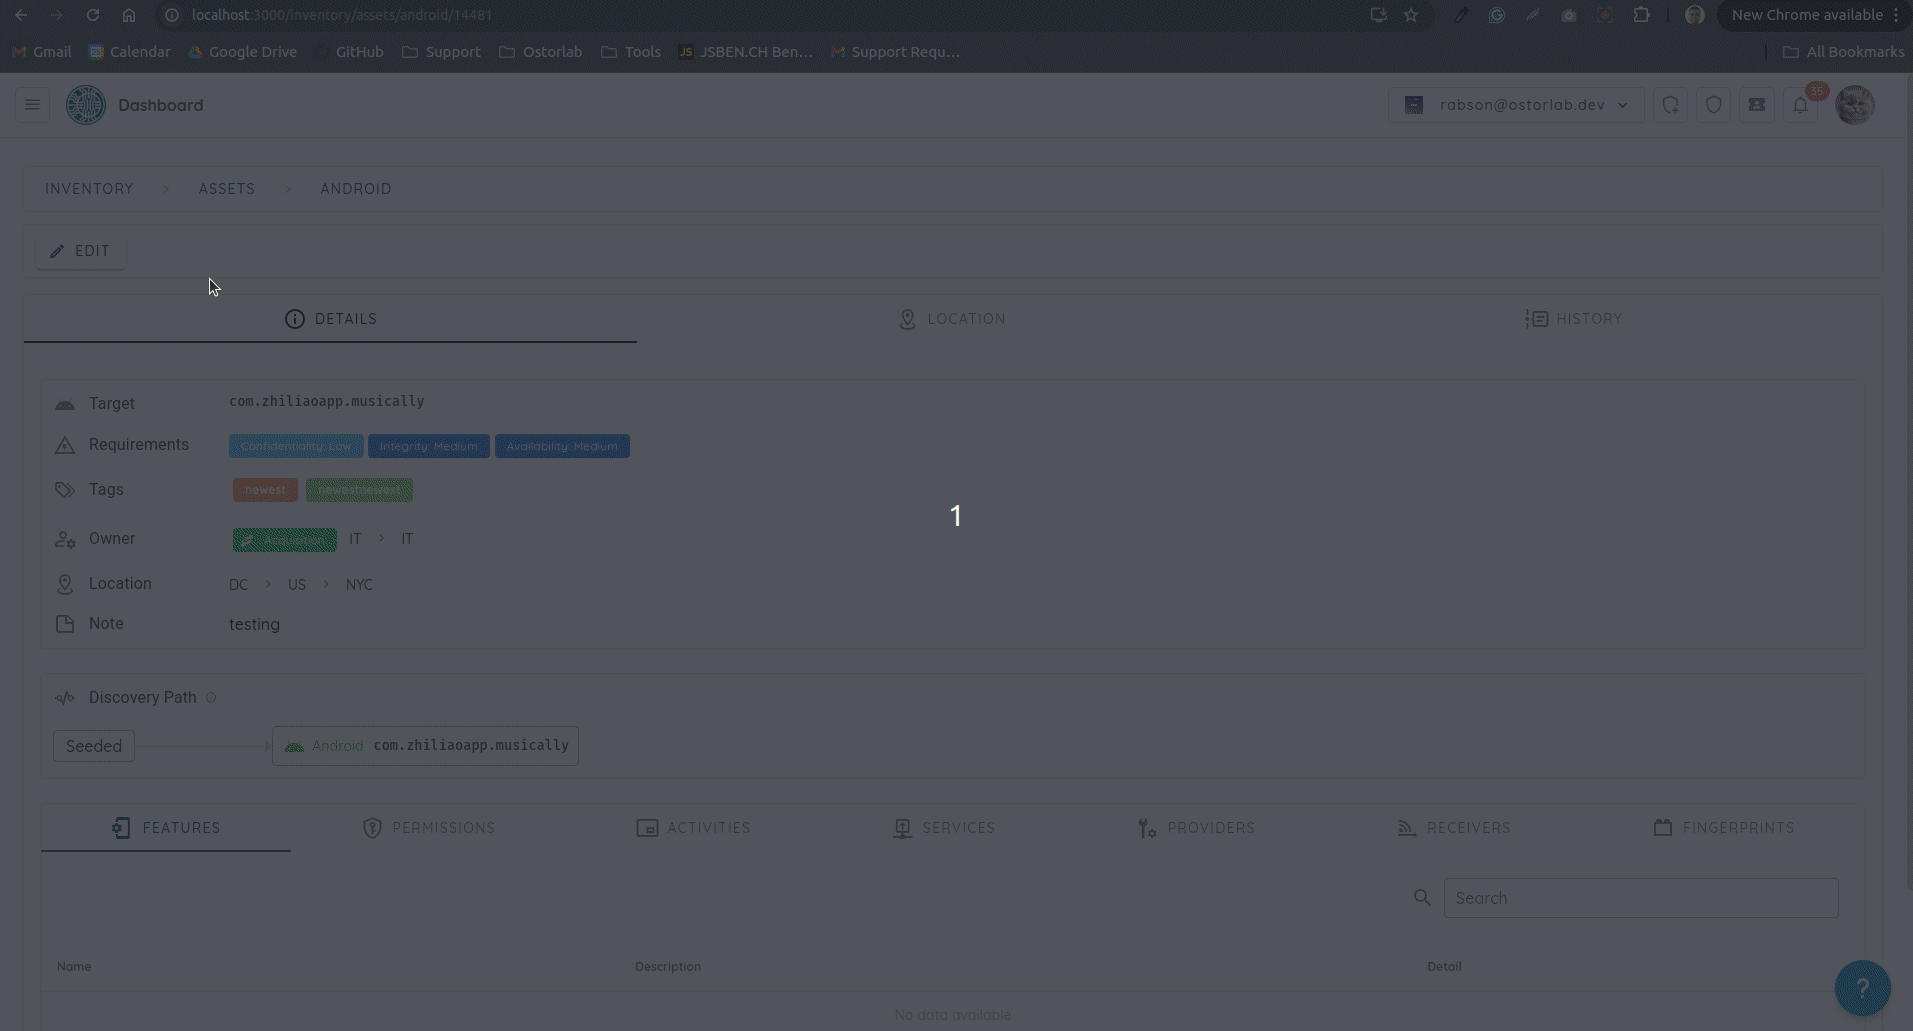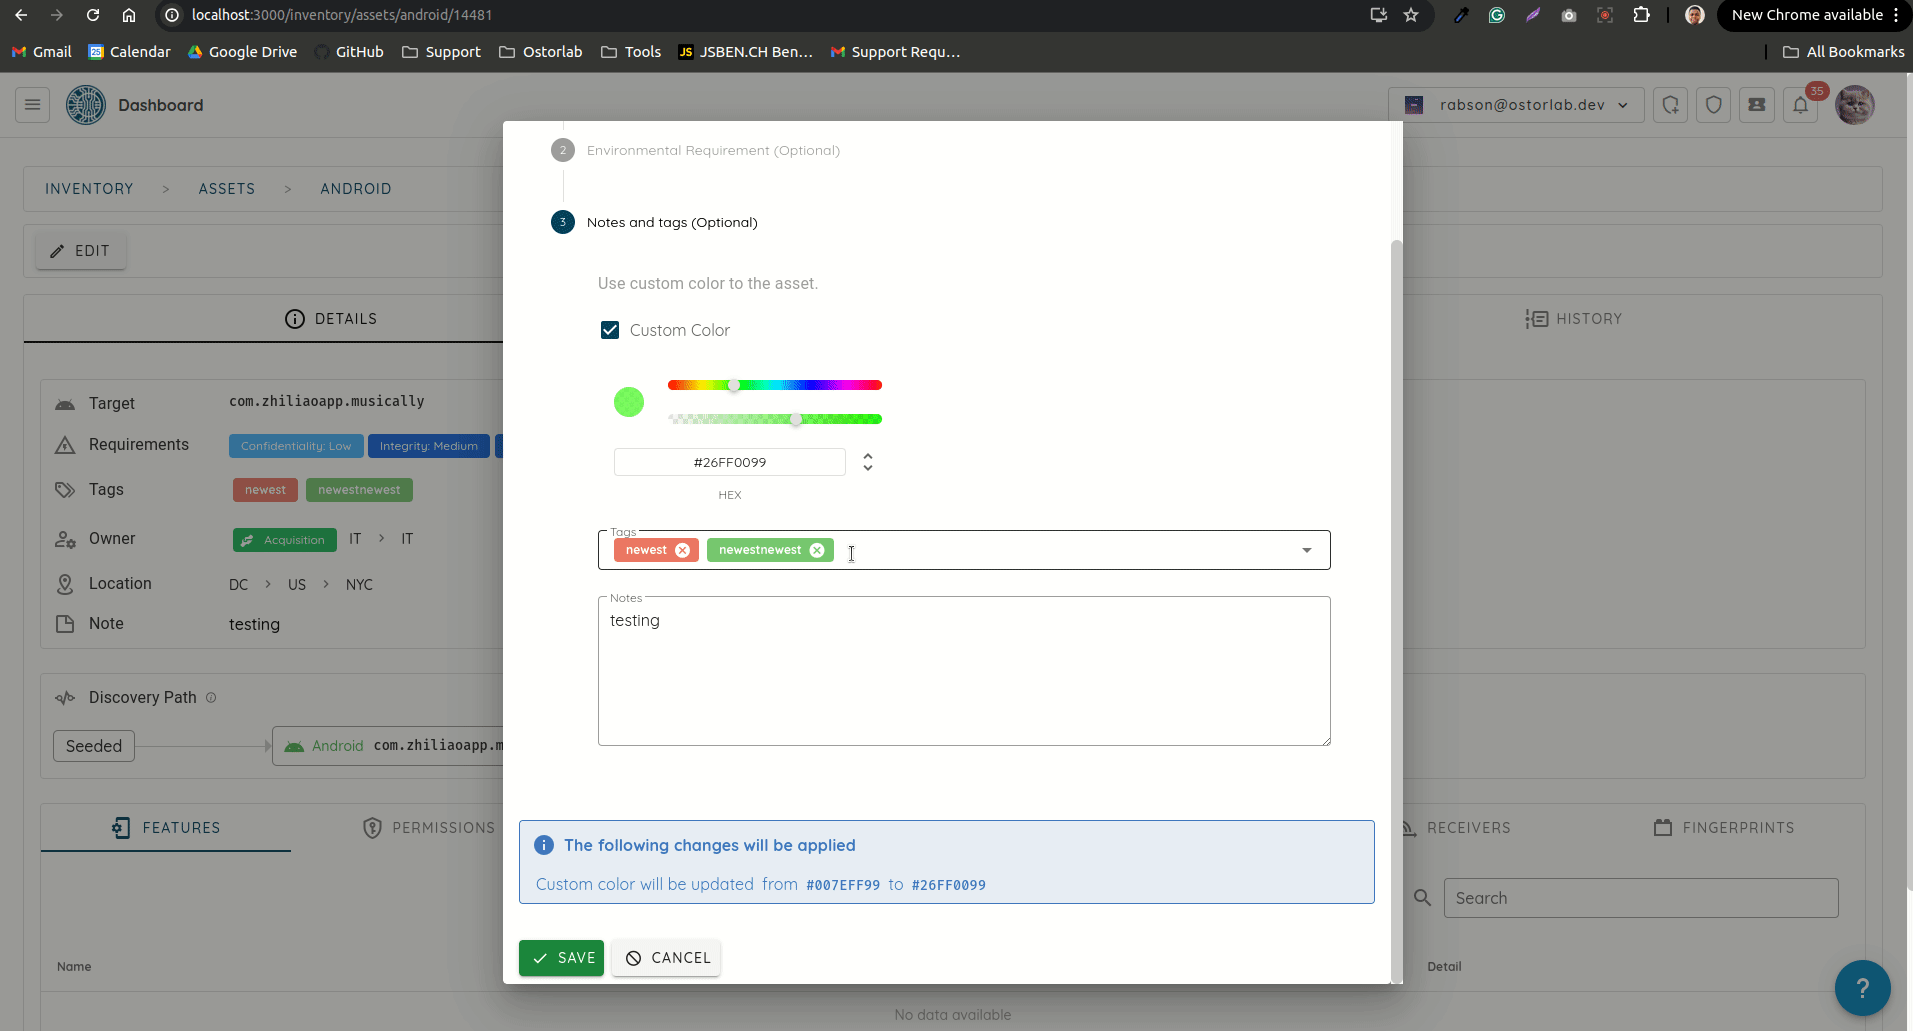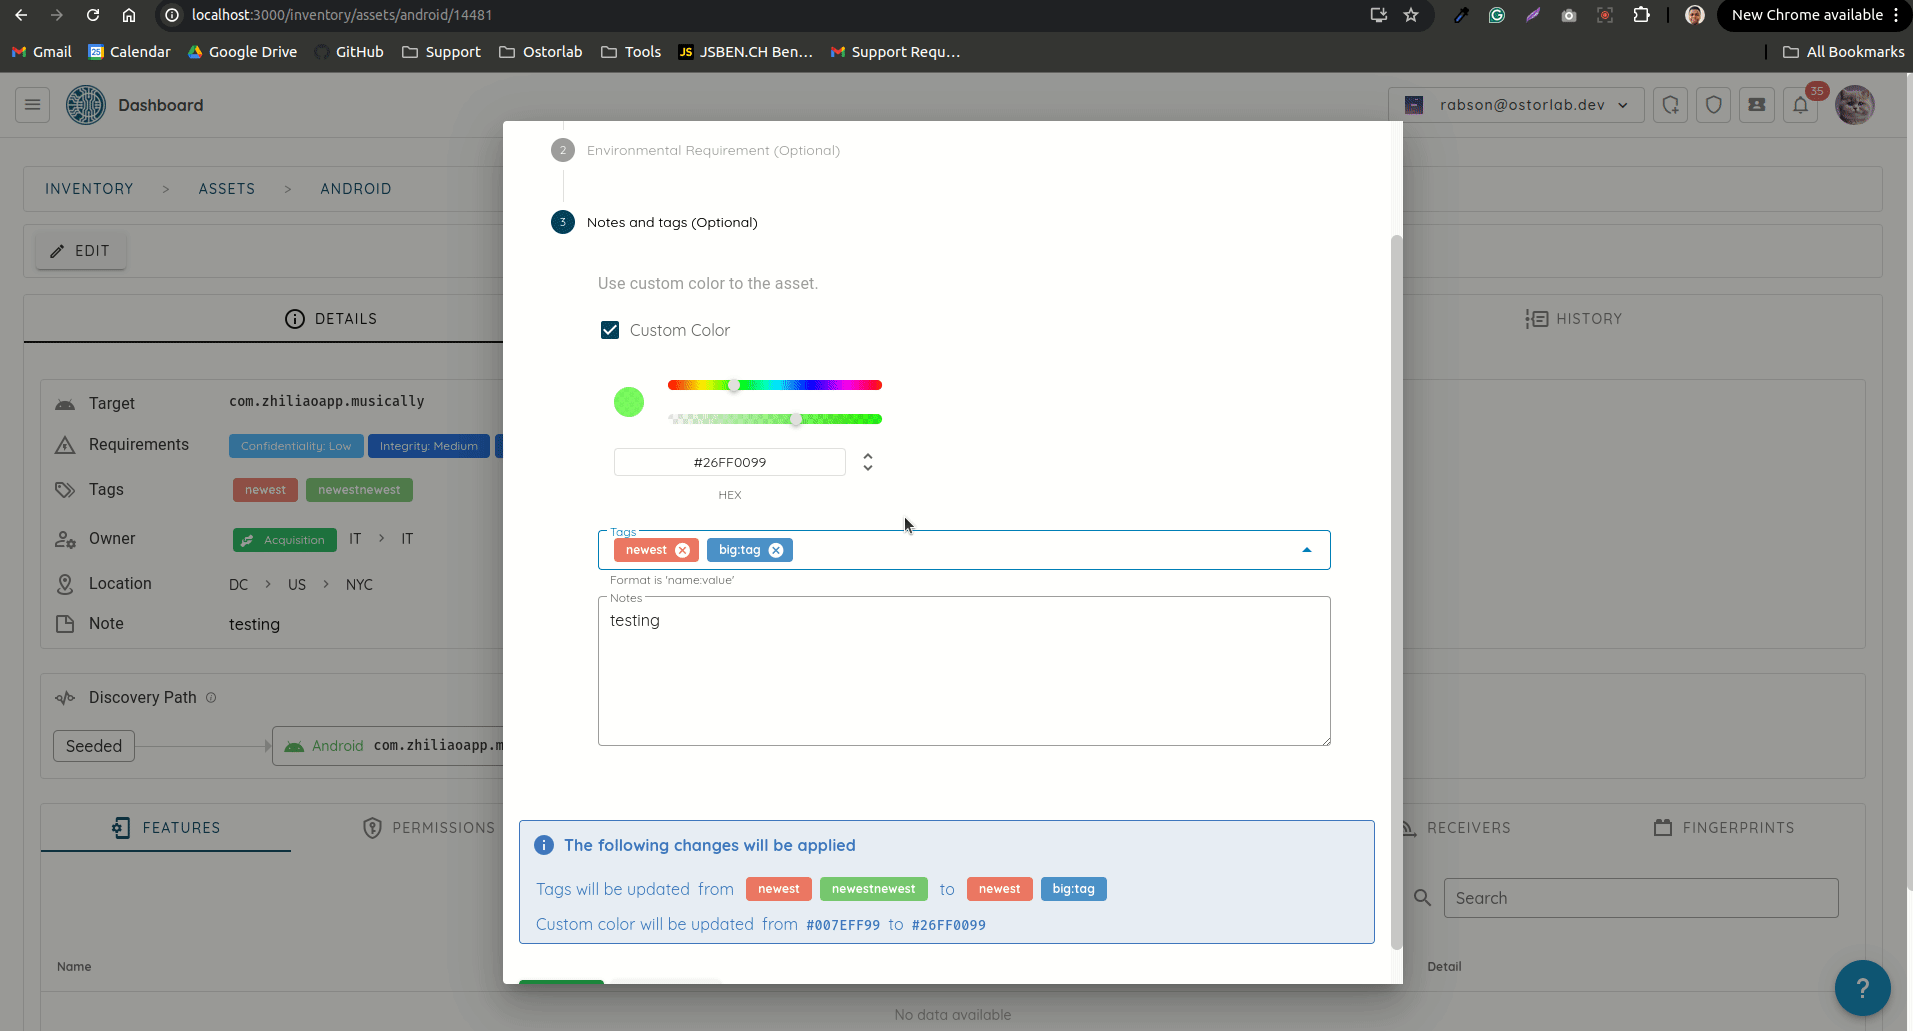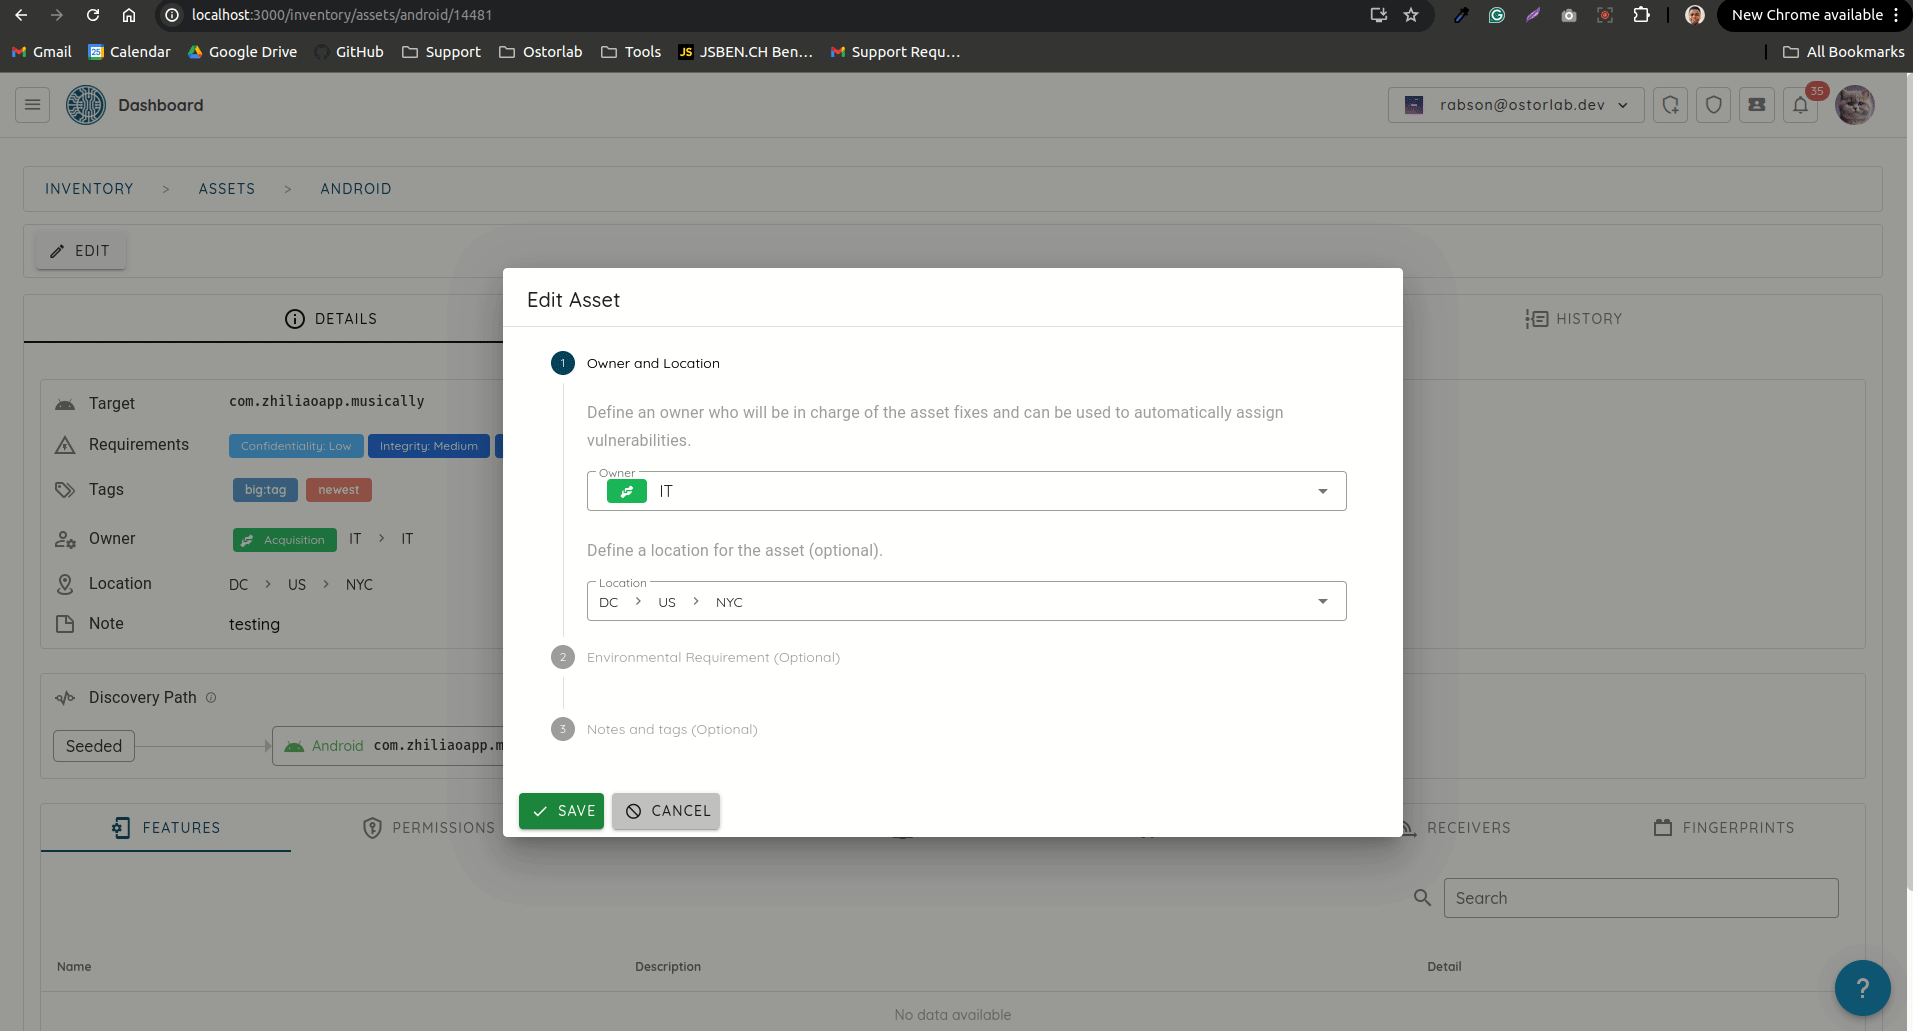
Résumé des modifications - Amélioration des performances de Attack Surface. Le chargement des actifs est désormais plus rapide.
- Correction d’un bug : les protocoles des services étaient toujours signalés comme
UPD/TCP. Les services s’affichent désormais avec la valeur correcte du protocole, commehttpoussh. - Amélioration de la vitesse de scan des cibles sans compromettre la qualité du scan.
Scans et IDE
Points de terminaison d’API
Ajout de l’autodiscovery et de la détection de divers aspects des points de terminaison d’API pendant un scan.
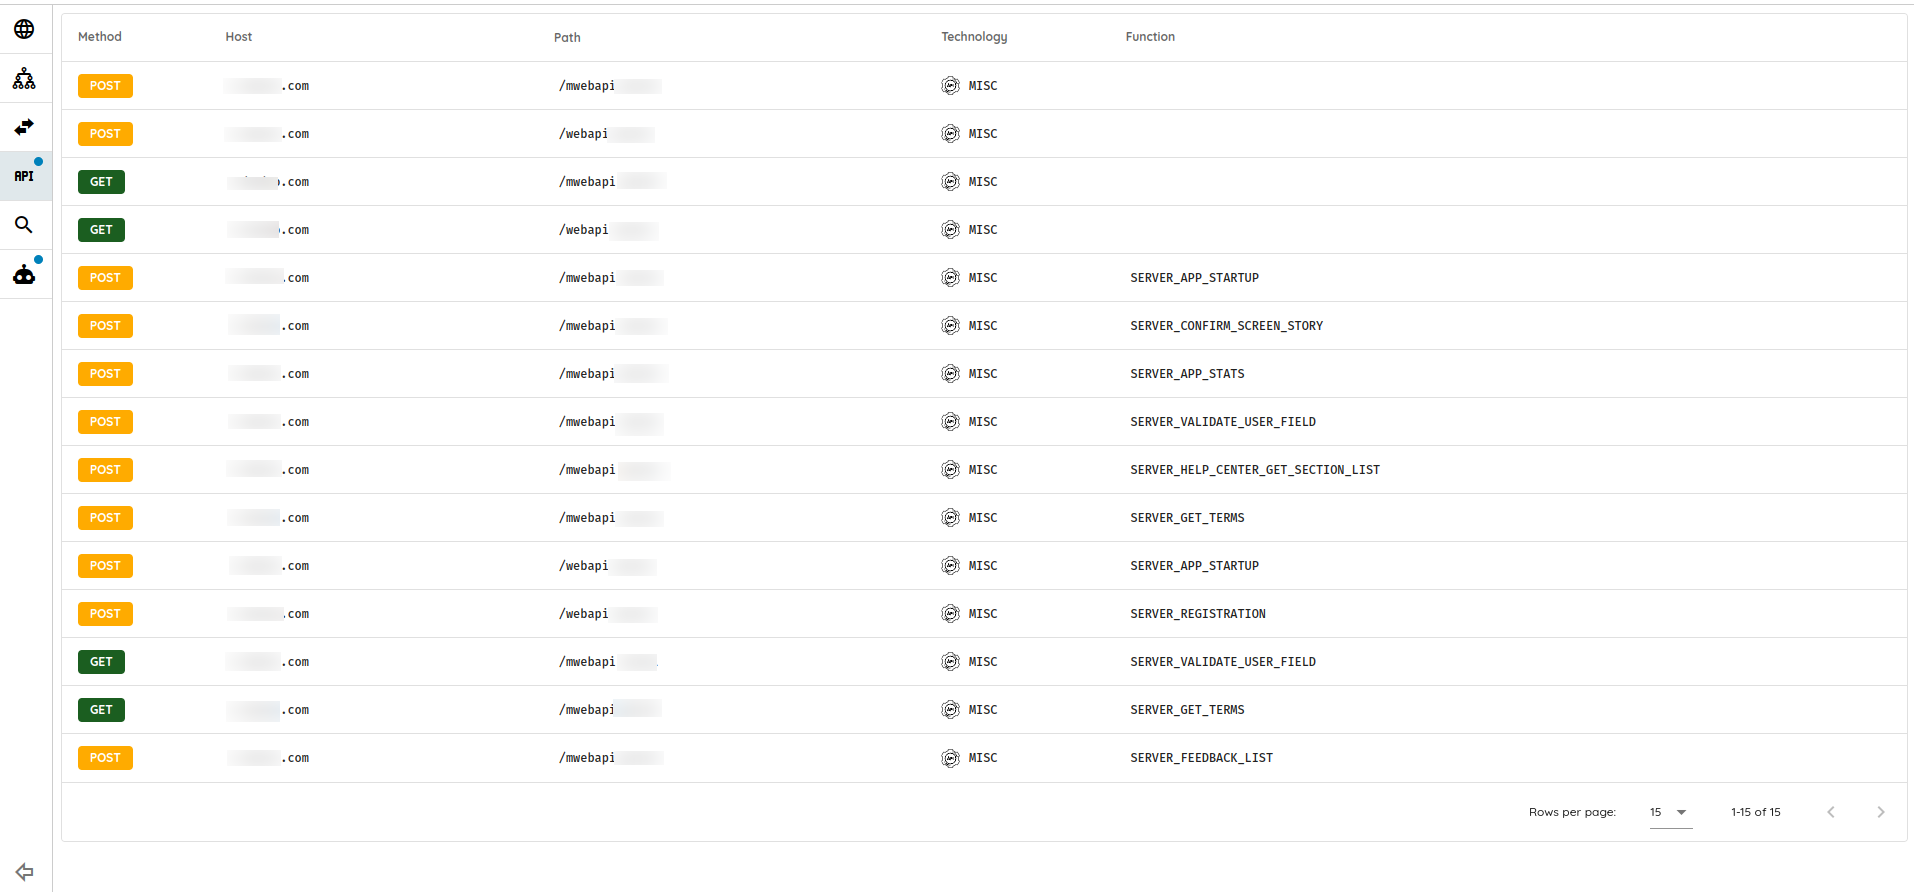
- Technology : la technologie d’API utilisée, comme
GraphQL,RESTouSOAP. - Host : le nom d’hôte du point de terminaison d’API.
- Port : le numéro de port du point de terminaison d’API.
- Path : le chemin d’URL précis du point de terminaison d’API.
- Method : la méthode HTTP utilisée (
GET,POST, etc.). - Function Name : la fonction associée à un point de terminaison d’API, par exemple dans le cas de microservices ou de fonctions serverless. Indexé pour une recherche efficace.
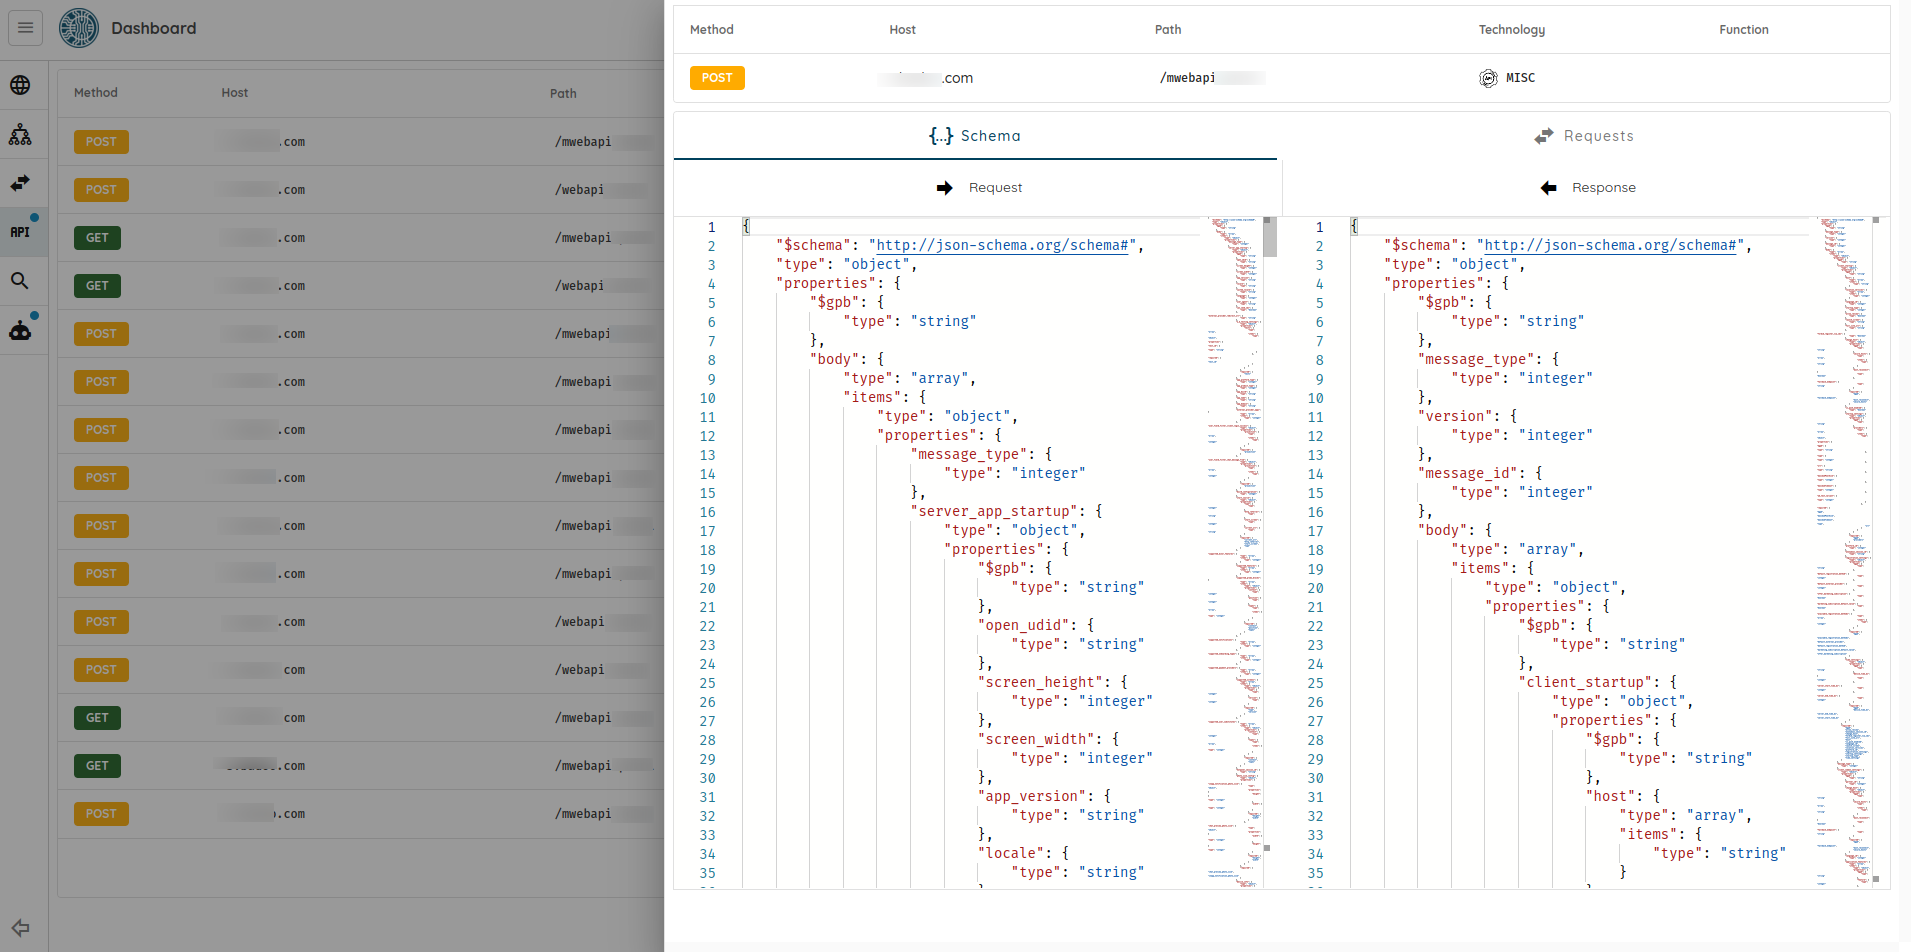
- Schemas : les schémas des payloads de requêtes et de réponses associés.
Vous pouvez cliquer sur chaque point de terminaison pour voir toutes les informations qui en ont été extraites :
L’interface globale et les performances de l’IDE ont également été considérablement améliorées.
Résumé du scan
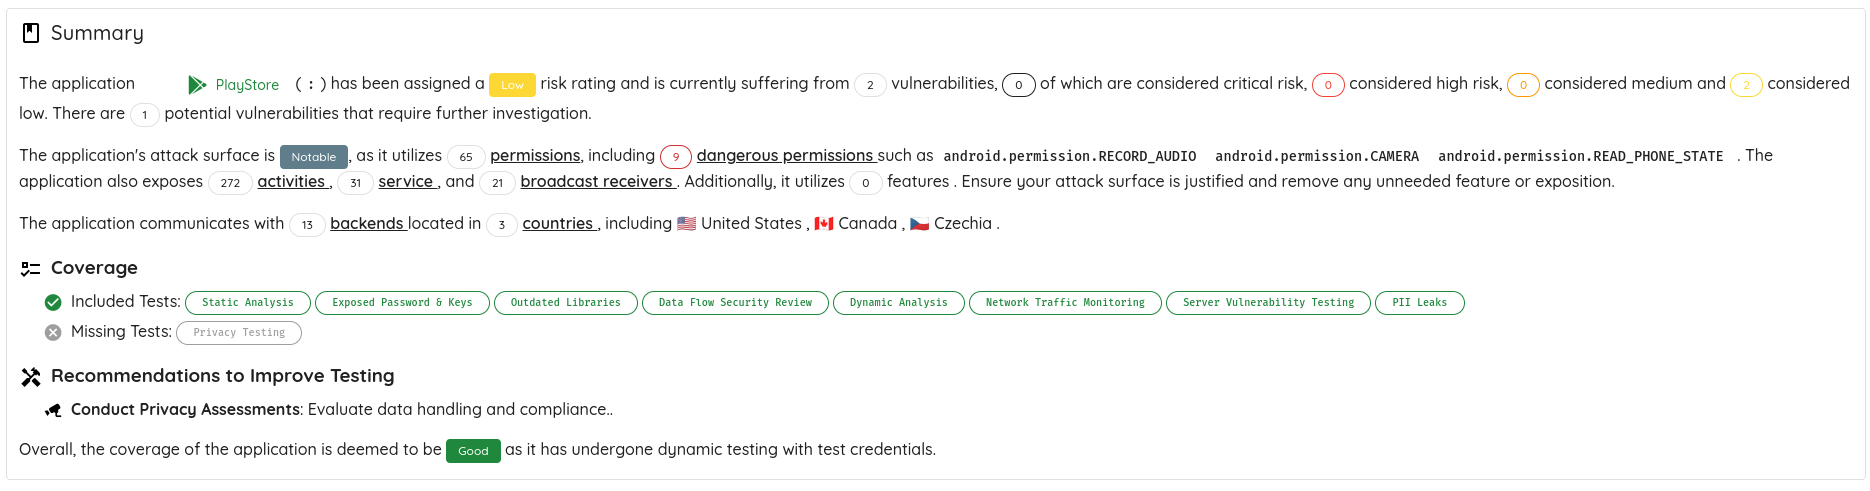
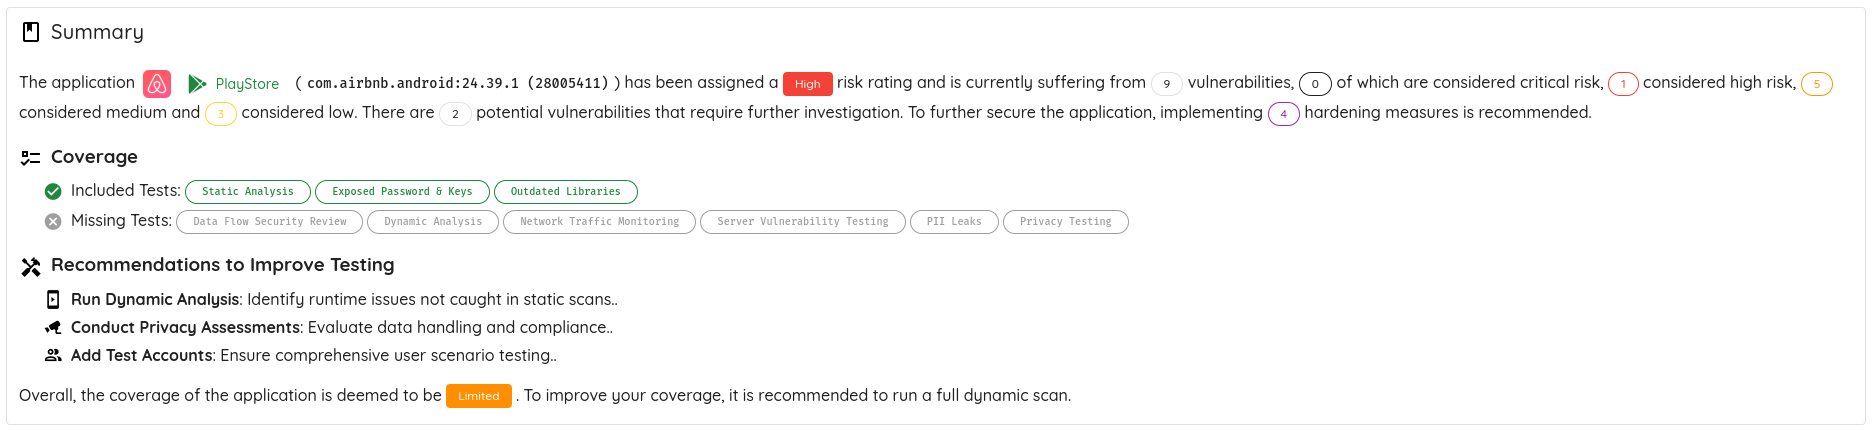
Abandon du résumé de scan par IA et introduction d’un résumé de scan beaucoup plus complet et exploitable. Le nouveau résumé indique quels tests ont été couverts pendant le scan et lesquels ne l’ont pas été, et fournit des recommandations pour améliorer les tests.
Exemple de scan complet
Exemple de scan rapide
OXO
- Ajout de la prise en charge du scan d’applications web depuis le CI/CD, avec la possibilité d’utiliser des identifiants de test personnalisés, un schéma d’API, un proxy, des fichiers SBOM, et bien plus encore. Exemple de commande pour lancer un scan web :
ostorlab --api-key APIKEY ci-scan run --title test1 --api-schema /tmp/schema.txt --scan-profile=full_web_scan link --url https://google.com
Pour en savoir plus sur toutes les fonctionnalités prises en charge, lisez notre documentation de l’intégration GitLab.
Détection 🔍
GraphQL
Ajout de la détection de vulnérabilités et de mauvaises configurations dans les points de terminaison GraphQL. Elles comprennent HTTP Method Manipulation, Request Complexity and DoS Potential (Circular references & Circular Fragments), Field Duplication, Alias Overloading, Directive Overloading Detection, Object Limit Overriding Detection et Array-Based Batch Queries.
Cette fonctionnalité vise à aider les développeurs et les professionnels de la sécurité à identifier les risques potentiels dans leurs API GraphQL.
Prise de contrôle de domaine et de sous-domaine
Ajout de la détection de la prise de contrôle de domaine et de sous-domaine. La prise de contrôle de domaine et de sous-domaine est un type de cyberattaque dans lequel des adversaires exploitent des enregistrements DNS mal configurés ou non surveillés pour prendre le contrôle d’un domaine ou d’un sous-domaine associé à une organisation.
Cette fonctionnalité offre notamment une correspondance DNS avancée (enregistrements CNAME, A et AAAA), une validation dynamique de la prise de contrôle
au-delà des empreintes, et des vérifications d’enregistrement de domaine.
Threat Center
Ajout de la détection de plusieurs empreintes :
- Zyxel Devices - Zyxel propose une large gamme de solutions réseau, dont les Unified Security Gateways (USG) et les appareils de la série USG FLEX.
- D-Link DNS ShareCenter - Ce périphérique de stockage cloud ShareCenter™ vous permet de partager des documents et des contenus multimédias tels que des photos, de la musique et des vidéos sur un réseau domestique ou sur Internet.
- Array Networks - Array Networks propose des solutions sécurisées de livraison d’applications.
- ProjectSend - ProjectSend est une plateforme gratuite et open source de partage de fichiers pour les organisations et les équipes.
- GeoVision - GeoVision est spécialisé dans les solutions avancées de vidéosurveillance, avec des caméras IP de pointe, des plateformes de surveillance dans le cloud, etc.
- Cobbler - Cobbler est un serveur d’installation Linux qui permet de configurer rapidement des environnements d’installation réseau.
- PaloAltoNetworks PAN-OS - Palo Alto Networks PAN-OS est un système d’exploitation de pare-feu de nouvelle génération qui offre des fonctionnalités de sécurité avancées.
- LoadMaster Kemp - Kemp LoadMaster est un répartiteur de charge et un contrôleur de livraison d’applications qui optimise les performances web et applicatives.
- Cisco ASA - Cisco ASA Software offre des capacités de sécurité de niveau entreprise pour la famille de sécurité ASA, sous divers formats.
- Symfony - Symfony est un framework PHP pour les applications web et un ensemble de composants PHP réutilisables.
- Aruba Networks Access Points - Les Access Points d’Aruba Networks fournissent des solutions Wi-Fi sécurisées pour les entreprises, et cette empreinte correspond à la page de connexion des Access Points Aruba.
- Nostromo Server - Nostromo est un serveur web léger et open source conçu pour les systèmes de type Unix, connu pour sa simplicité et sa faible consommation de ressources.
- ServiceNow - ServiceNow est une plateforme de cloud computing qui aide les entreprises à gérer leurs workflows numériques à l’échelle mondiale.
- ValueHD PTZ Camera - Une caméra PTZOptics offre une solution flexible pour enregistrer et diffuser des événements en direct grâce à ses capacités de panoramique, d’inclinaison et de zoom et à son image de haute qualité.
- CyberPanel - CyberPanel est un panneau de contrôle d’hébergement web propulsé par OpenLiteSpeed, avec des fonctionnalités de gestion des sites web, du DNS et des e-mails.
- RAVPN - Un réseau privé virtuel (VPN) d’accès à distance permet aux utilisateurs de se connecter à distance à un réseau privé via un VPN.
- Roundcube Webmail - Roundcube Webmail est un client IMAP dans le navigateur, doté d’une interface conviviale et de fonctionnalités de gestion des e-mails.
- Fortinet FortiManager - FortiManager, désormais propulsé par FortiAI, révolutionne la gestion réseau et les opérations de sécurité en automatisant les tâches courantes et en fournissant des analyses intelligentes.
Ajout de la prise en charge de plusieurs CVE :
- CVE-2024-8672 - Le plugin Widget Options – The #1 WordPress Widget & Block Control Plugin est vulnérable à l’exécution de code à distance authentifiée dans toutes les versions jusqu’à la 4.0.7 incluse, via la fonctionnalité de logique d’affichage qui étend plusieurs constructeurs de pages.
- CVE-2024-10781 - Le plugin Spam protection, Anti-Spam, FireWall by CleanTalk pour WordPress est vulnérable à l’installation arbitraire de plugins non autorisée, en raison de l’absence de vérification de valeur vide sur la valeur 'api_key' dans la fonction 'perform', dans toutes les versions jusqu’à la 6.44 incluse.
- CVE-2024-10542 - Le plugin Spam protection, Anti-Spam, FireWall by CleanTalk pour WordPress est vulnérable à l’installation arbitraire de plugins non autorisée, en raison d’un contournement d’autorisation par usurpation DNS inverse dans la fonction checkWithoutToken, dans toutes les versions jusqu’à la 6.43.2 incluse.
- CVE-2023-28461 - Une vulnérabilité critique dans les passerelles SSL VPN Array Networks Array AG Series et vxAG permet l’exécution de code à distance en exploitant un en-tête HTTP avec l’attribut 'flags' pour parcourir le système de fichiers sans authentification.
- CVE-2024-21287 - Une vulnérabilité dans Oracle Agile Product Lifecycle Management (PLM) a été découverte, permettant à des attaquants distants d’exploiter un problème de divulgation de fichiers. Cette vulnérabilité peut être exploitée via le réseau sans authentification, avec une possible divulgation de fichiers sensibles.
- CVE-2024-42450 - Versa Director utilise PostgreSQL (Postgres) pour stocker les données opérationnelles et de configuration.
- CVE-2024-47533 - Cobbler, un serveur d’installation Linux très utilisé pour les environnements d’installation réseau, contient une faille d’authentification critique dans les versions 3.0.0 à 3.2.2 et 3.3.6. Cette vulnérabilité est due à une fonction défectueuse, qui contourne les contrôles d’authentification de l’interface XML-RPC de Cobbler.
- CVE-2024-47575 - Une absence d’authentification pour une fonction critique dans FortiManager permet à un attaquant d’exécuter du code ou des commandes arbitraires via des requêtes spécialement conçues.
- CVE-2014-2120 - Le SSL VPN de Cisco Adaptive Security Appliance (ASA) est sujet à une vulnérabilité de cross-site scripting (XSS).
- CVE-2024-42509 - Une vulnérabilité d’injection de commandes dans le service CLI sous-jacent pourrait conduire à l’exécution de code à distance non authentifiée, en envoyant des paquets spécialement conçus à destination du port UDP PAPI (le protocole de gestion des points d’accès d’Aruba) (8211).
- CVE-2019-16278 - Un directory traversal dans la fonction http_verify de nostromo nhttpd jusqu’à la 1.9.6 permet à un attaquant d’obtenir une exécution de code à distance via une requête HTTP spécialement conçue.
- CVE-2024-8957 - Les caméras ValueHD PTZ dont le firmware est antérieur à la version 6.3.40 contiennent une vulnérabilité d’injection de commandes via la configuration du serveur NTP.
- CVE-2024-8956 - Les caméras ValueHD PTZ contiennent une vulnérabilité de contournement d’authentification dans le point de terminaison param.cgi.
- CVE-2024-50550 - Une vulnérabilité d’attribution incorrecte de privilèges dans LiteSpeed Cache de LiteSpeed Technologies permet une élévation de privilèges. Ce problème affecte les versions de LiteSpeed Cache antérieures à la 6.5.2.
- CVE-2024-37383 - Roundcube Webmail avant la version 1.5.7 et les versions 1.6.x avant la 1.6.7 contient une vulnérabilité de cross-site scripting exploitable via les attributs SVG animate.
Confidentialité et conformité
- Ajout de la détection de la conformité de l’utilisation des permissions de confidentialité entre AndroidManifest et la politique de confidentialité pour Android, et de la conformité de l’utilisation des permissions entre Info.plist et la politique de confidentialité pour iOS. Cette détection compare les permissions déclarées par l’application avec les informations indiquées dans sa politique de confidentialité.
Les détails techniques des vulnérabilités signalées comprennent les permissions présentes dans le fichier AndroidManifest.xml ou
Info.plist de l’application, mais absentes de la politique de confidentialité.
Cela aidera à garantir que les développeurs respectent des normes de confidentialité acceptables.
Intégrations
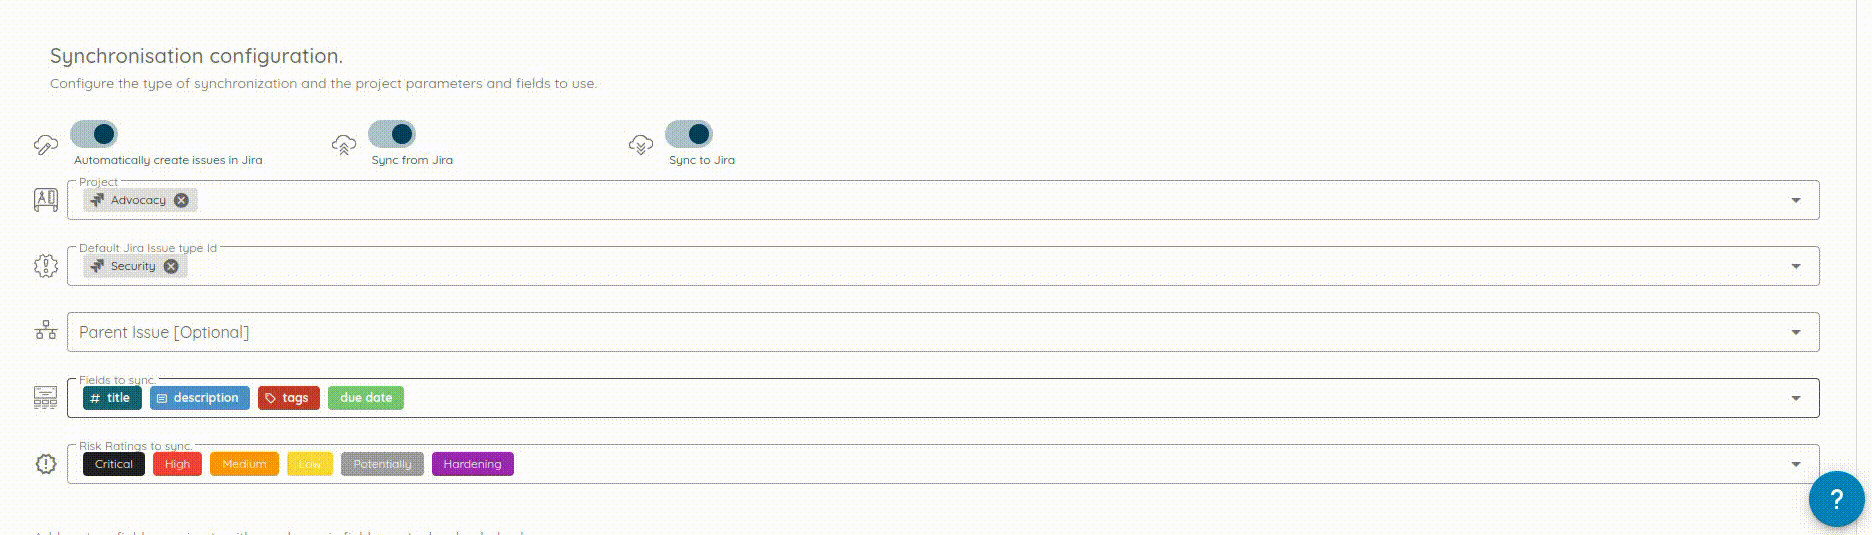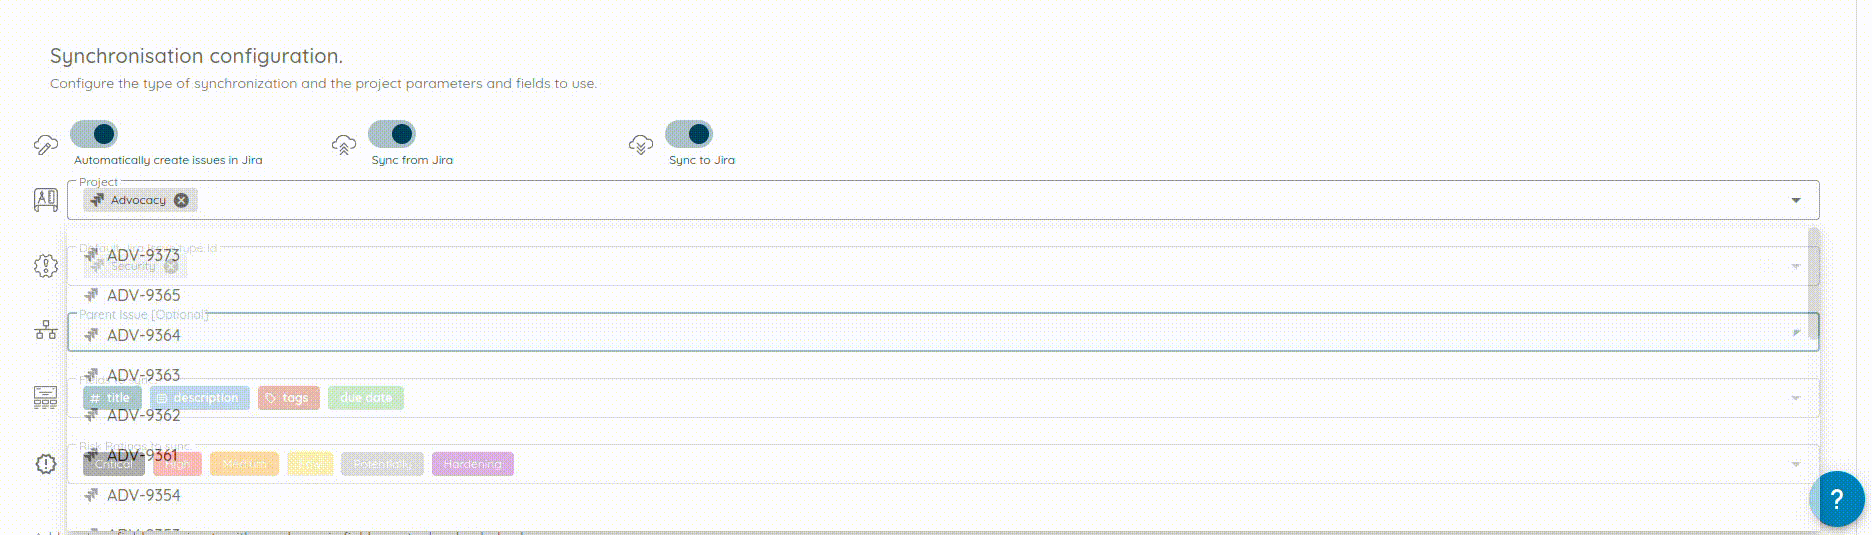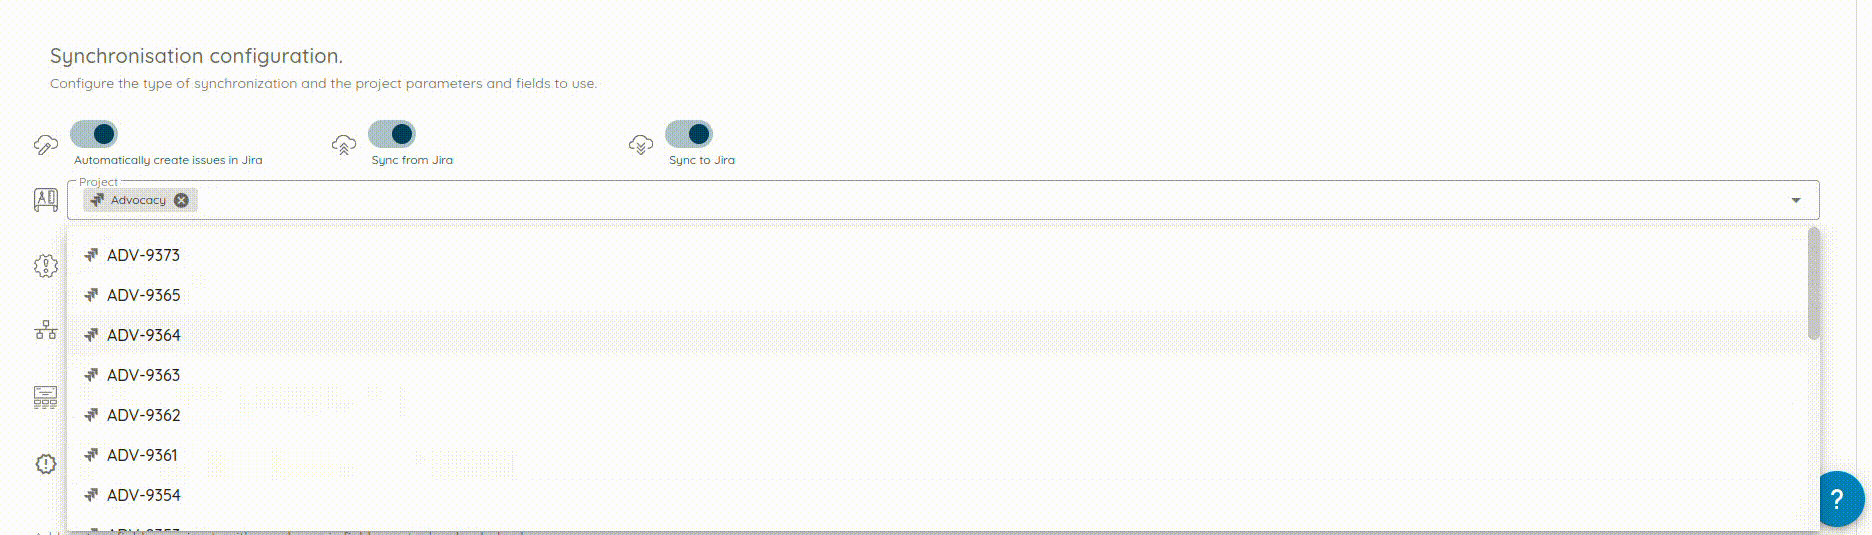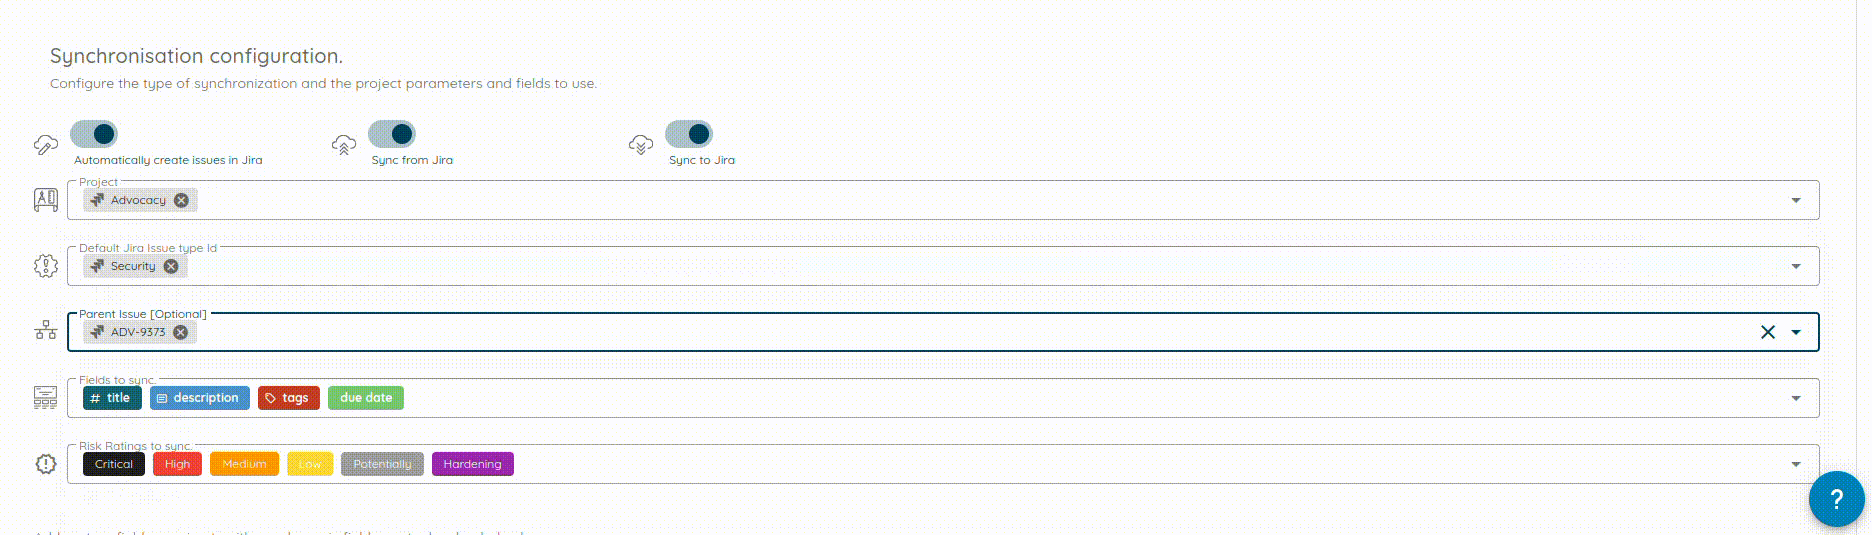
Ajout de la possibilité de spécifier, de façon facultative, un ticket parent lors de la configuration de l’intégration Jira. Si un ticket parent est
fourni, il est utilisé pour créer le ticket dans Jira. Ce changement assure une synchronisation fluide entre Jira et Ostorlab.
Parmi les autres changements de cette version figure l’ajout du changelog au tableau de bord, pour aider les utilisateurs à découvrir et à tirer le meilleur
parti des nouvelles fonctionnalités et corrections.