Consulta de búsqueda avanzada, endpoints de API, multitud de nuevas detecciones y más.
La versión de diciembre introduce la búsqueda avanzada en el inventario con una sintaxis similar a Python, un filtrado mejorado por estado de los activos, el autodescubrimiento de endpoints de API y resúmenes de escaneo completos. Además, añade la detección de vulnerabilidades de GraphQL, la prevención de la toma de control de dominios, nuevas detecciones de CVE, comprobaciones de cumplimiento de privacidad y mejoras en la integración con Jira para agilizar la gestión de incidencias.
Superficie de ataque e inventario 🎯
Búsqueda avanzada
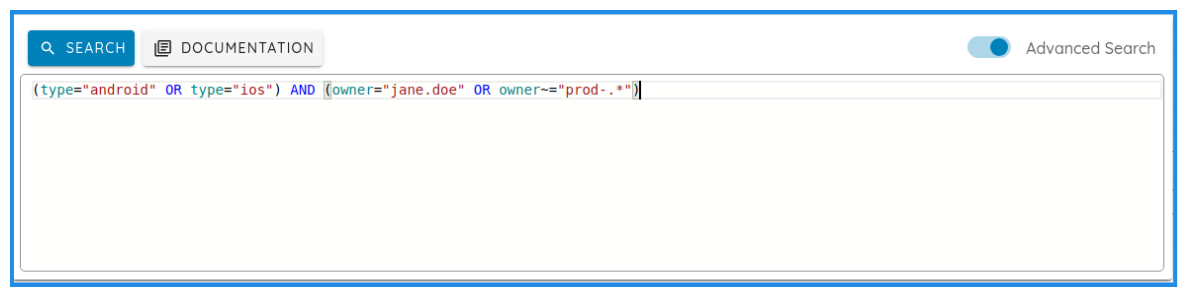
Se añadió la búsqueda avanzada en Inventory. El lenguaje avanzado ofrece a los usuarios una sintaxis flexible, similar a Python, para consultar y filtrar activos con precisión y
eficiencia. El lenguaje utiliza una estructura de clave y valor para construir expresiones de búsqueda, lo que permite capacidades avanzadas de descubrimiento
de activos, y ofrece autocompletado. Obtenga más información sobre la búsqueda avanzada en nuestra documentación.
Filtro por estado del activo
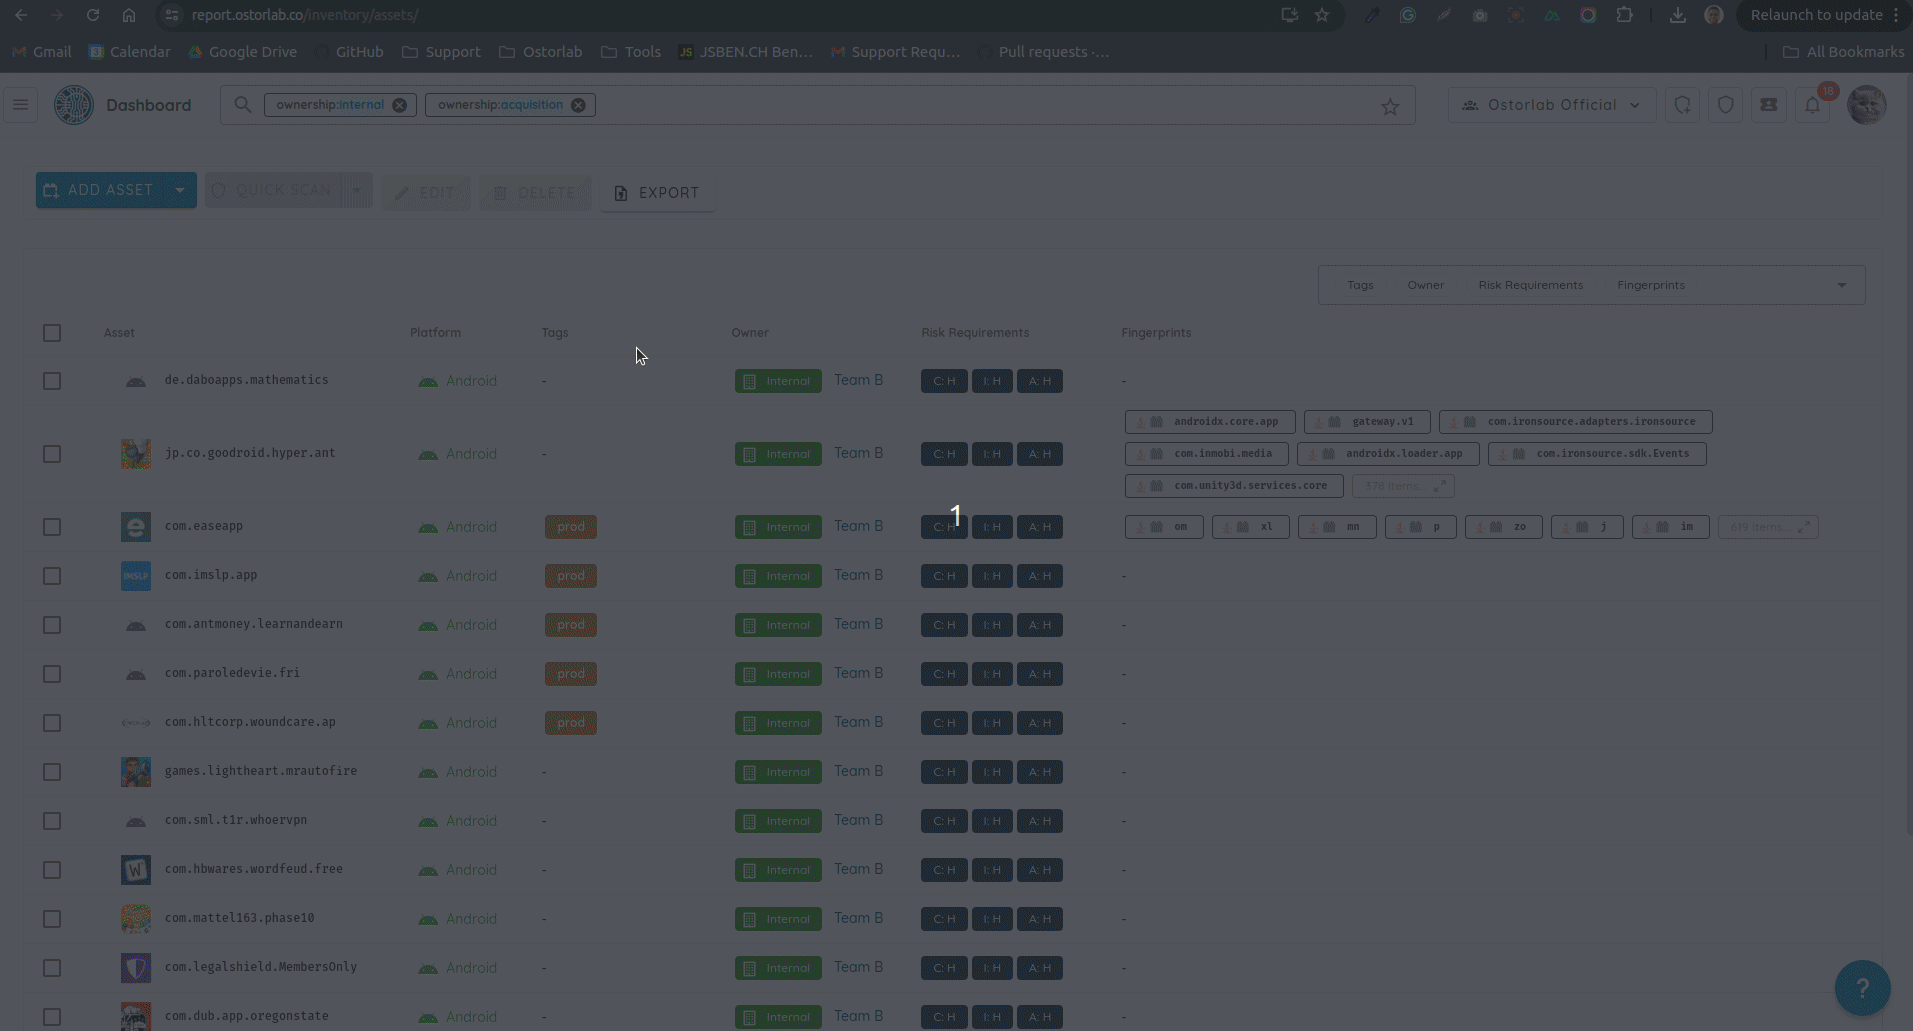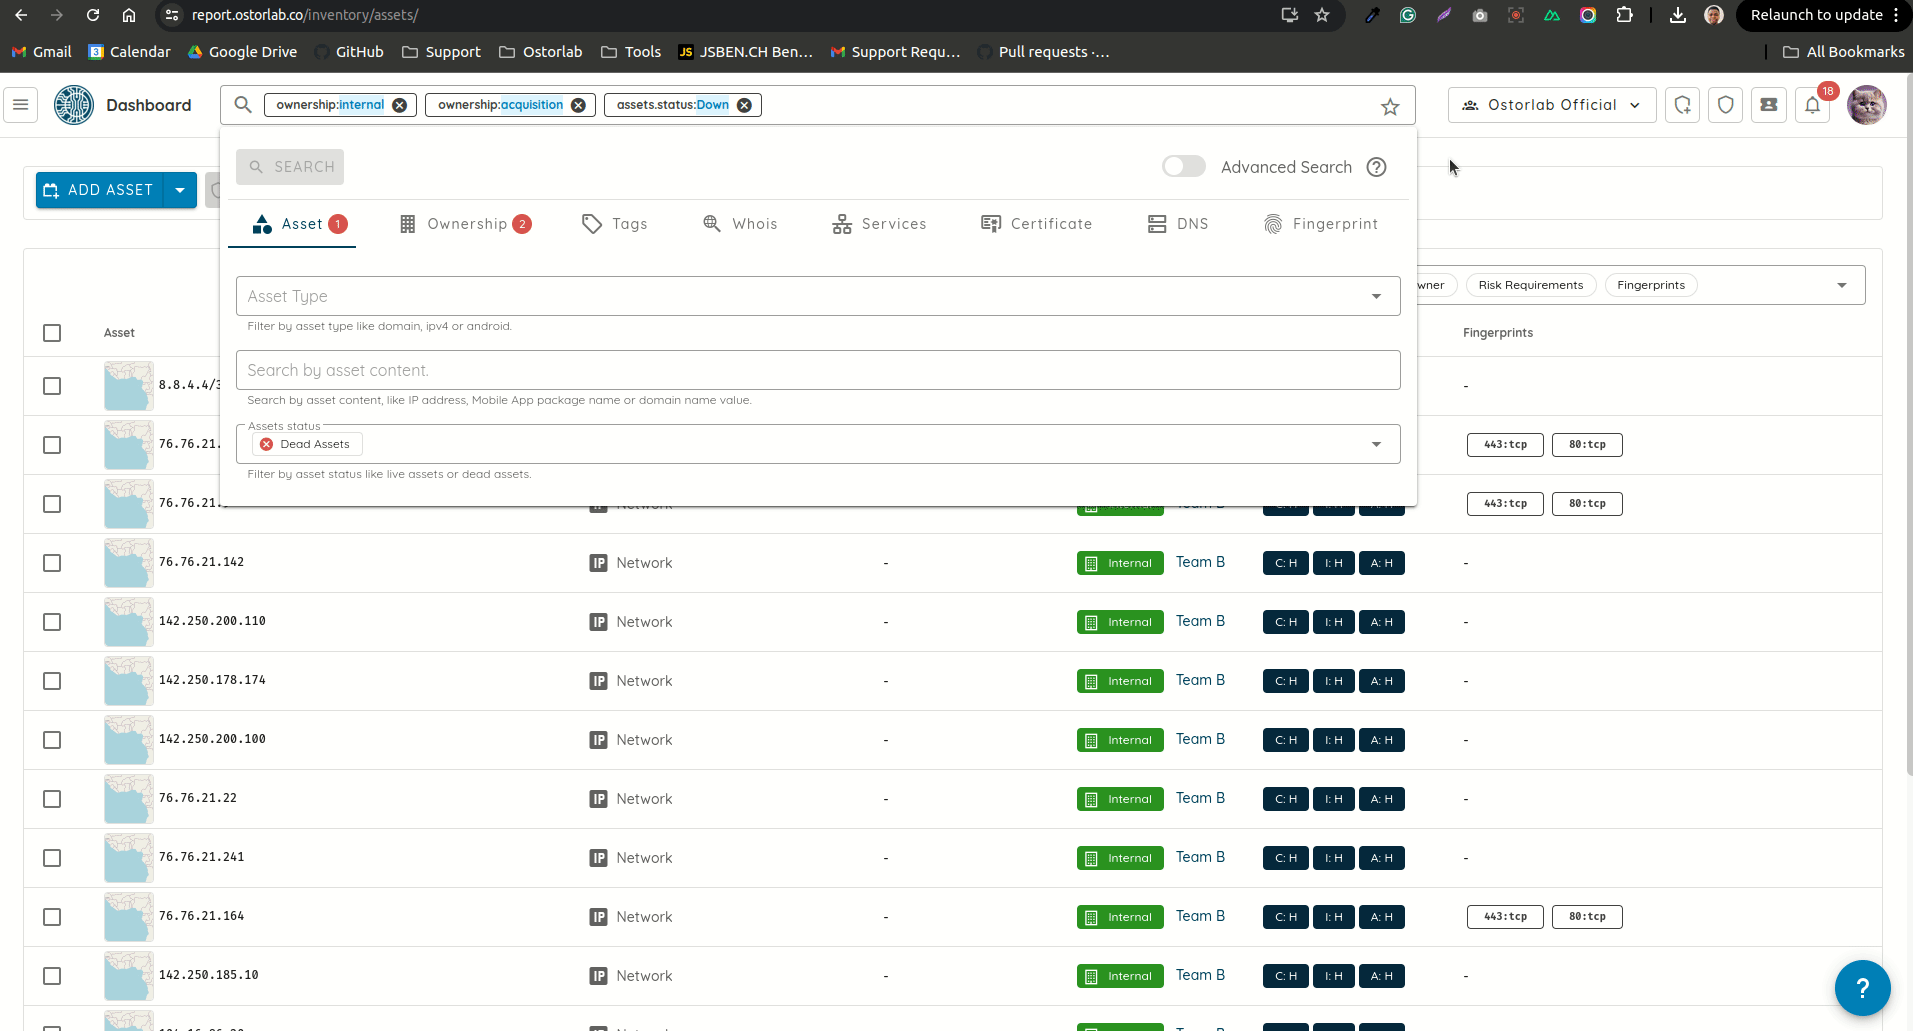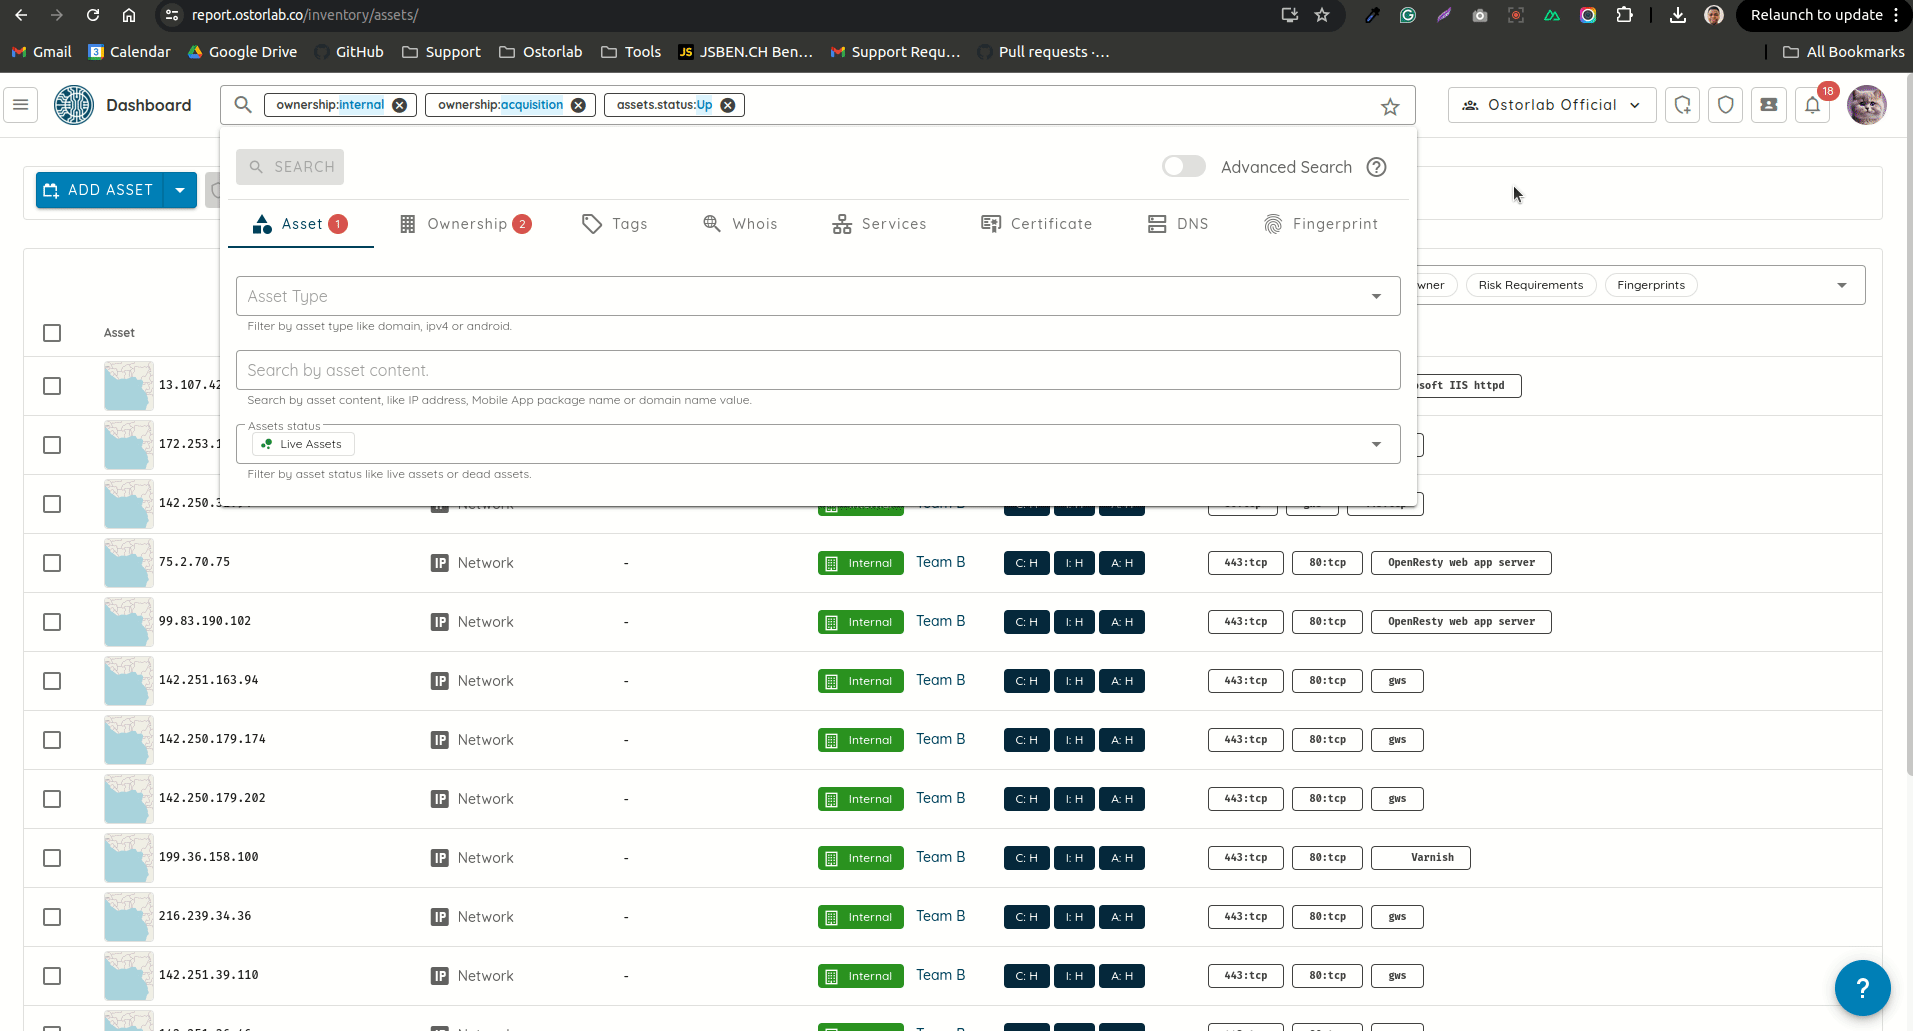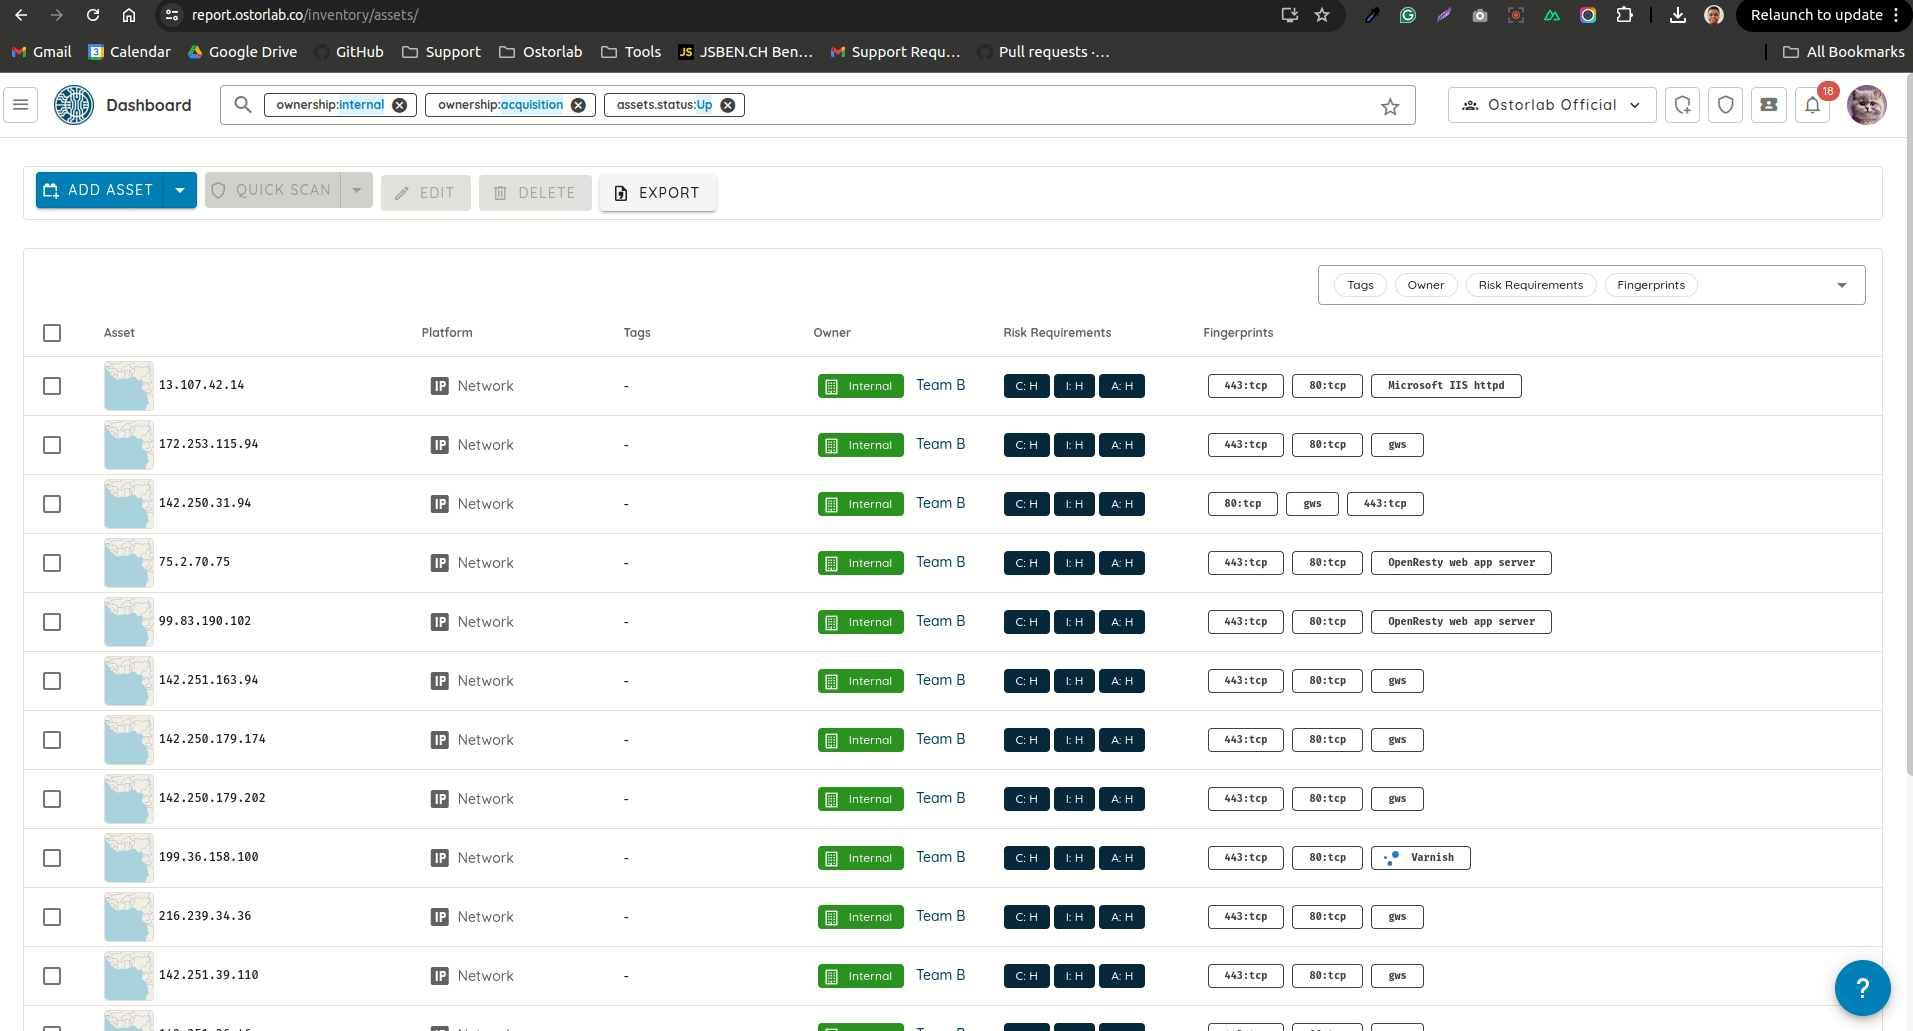
Se añadió un nuevo filtro de búsqueda de activos según su estado. El filtro tiene tres valores posibles:
- Live: muestra los activos con huellas digitales.
- Dead: muestra los activos sin huellas digitales.
- All: muestra los activos con o sin huellas digitales.
Si no se especifica ningún filtro, se muestran todos los activos.
Otros cambios
- Se añadió la posibilidad de mostrar un resumen de los cambios que se aplicarán al modificar activos.
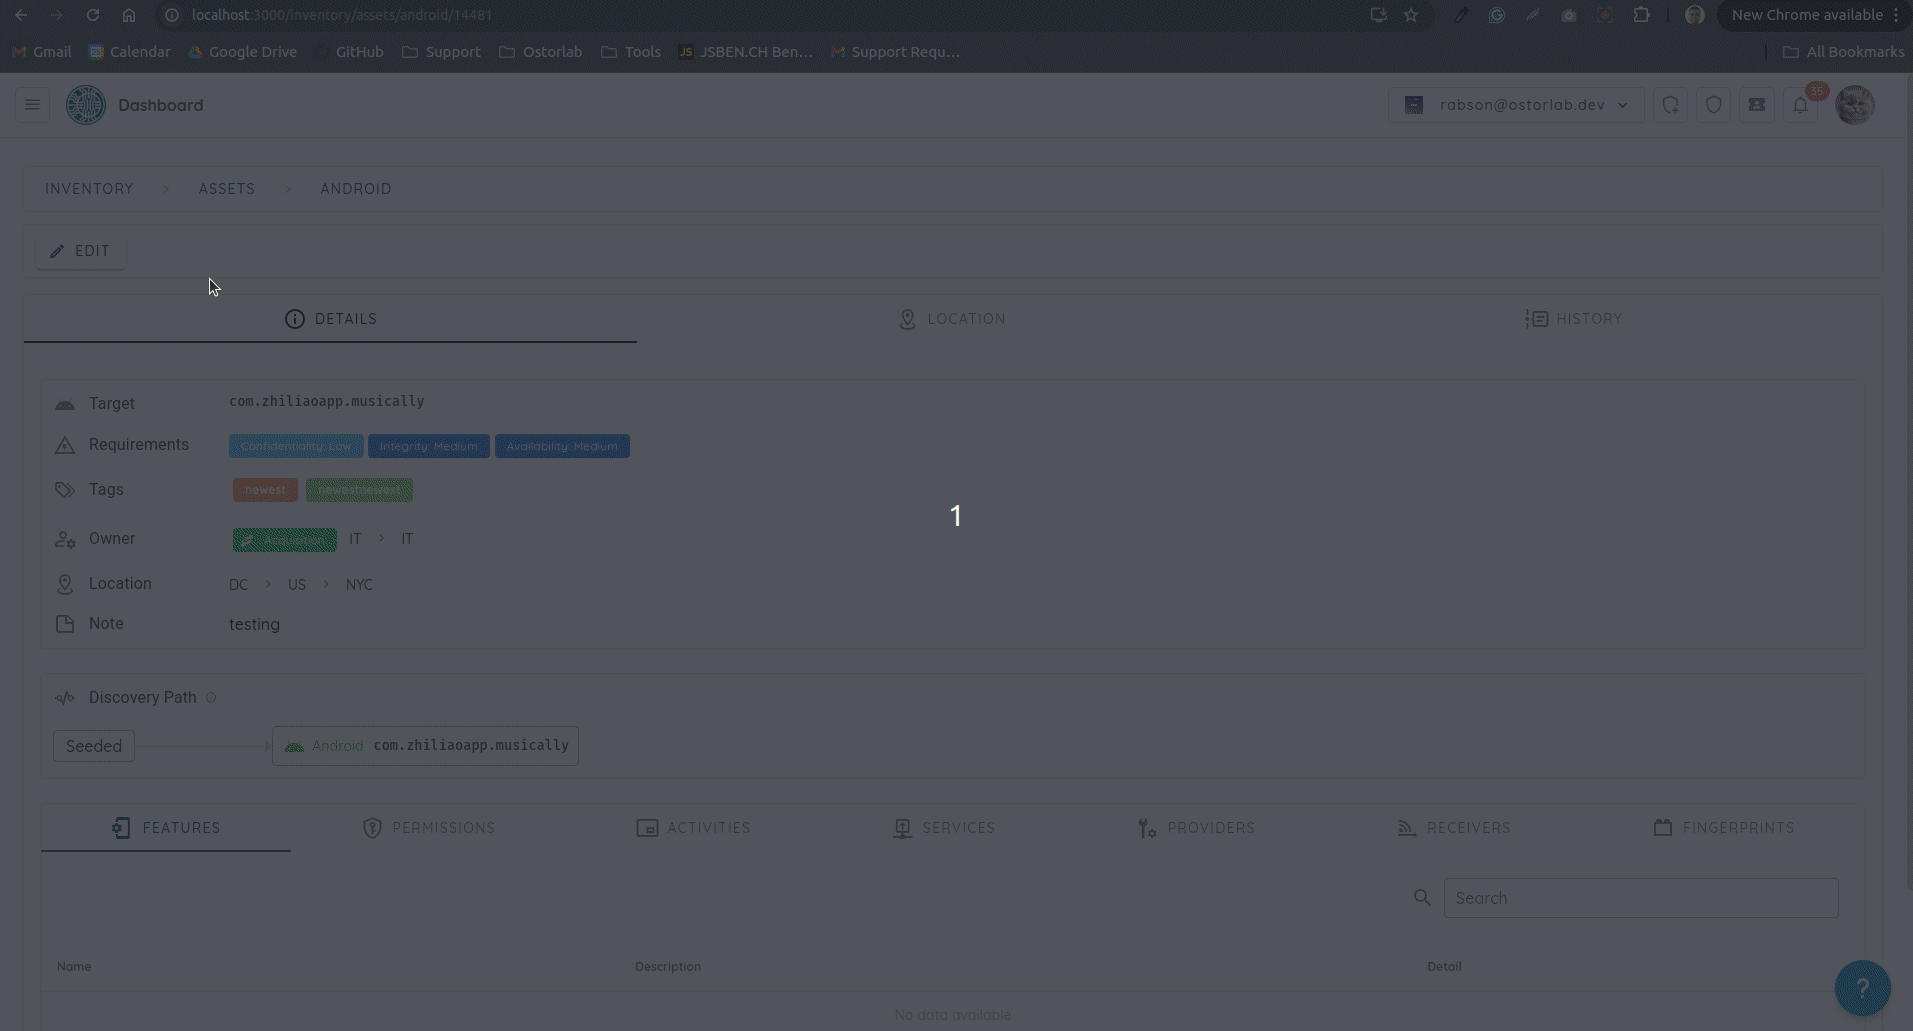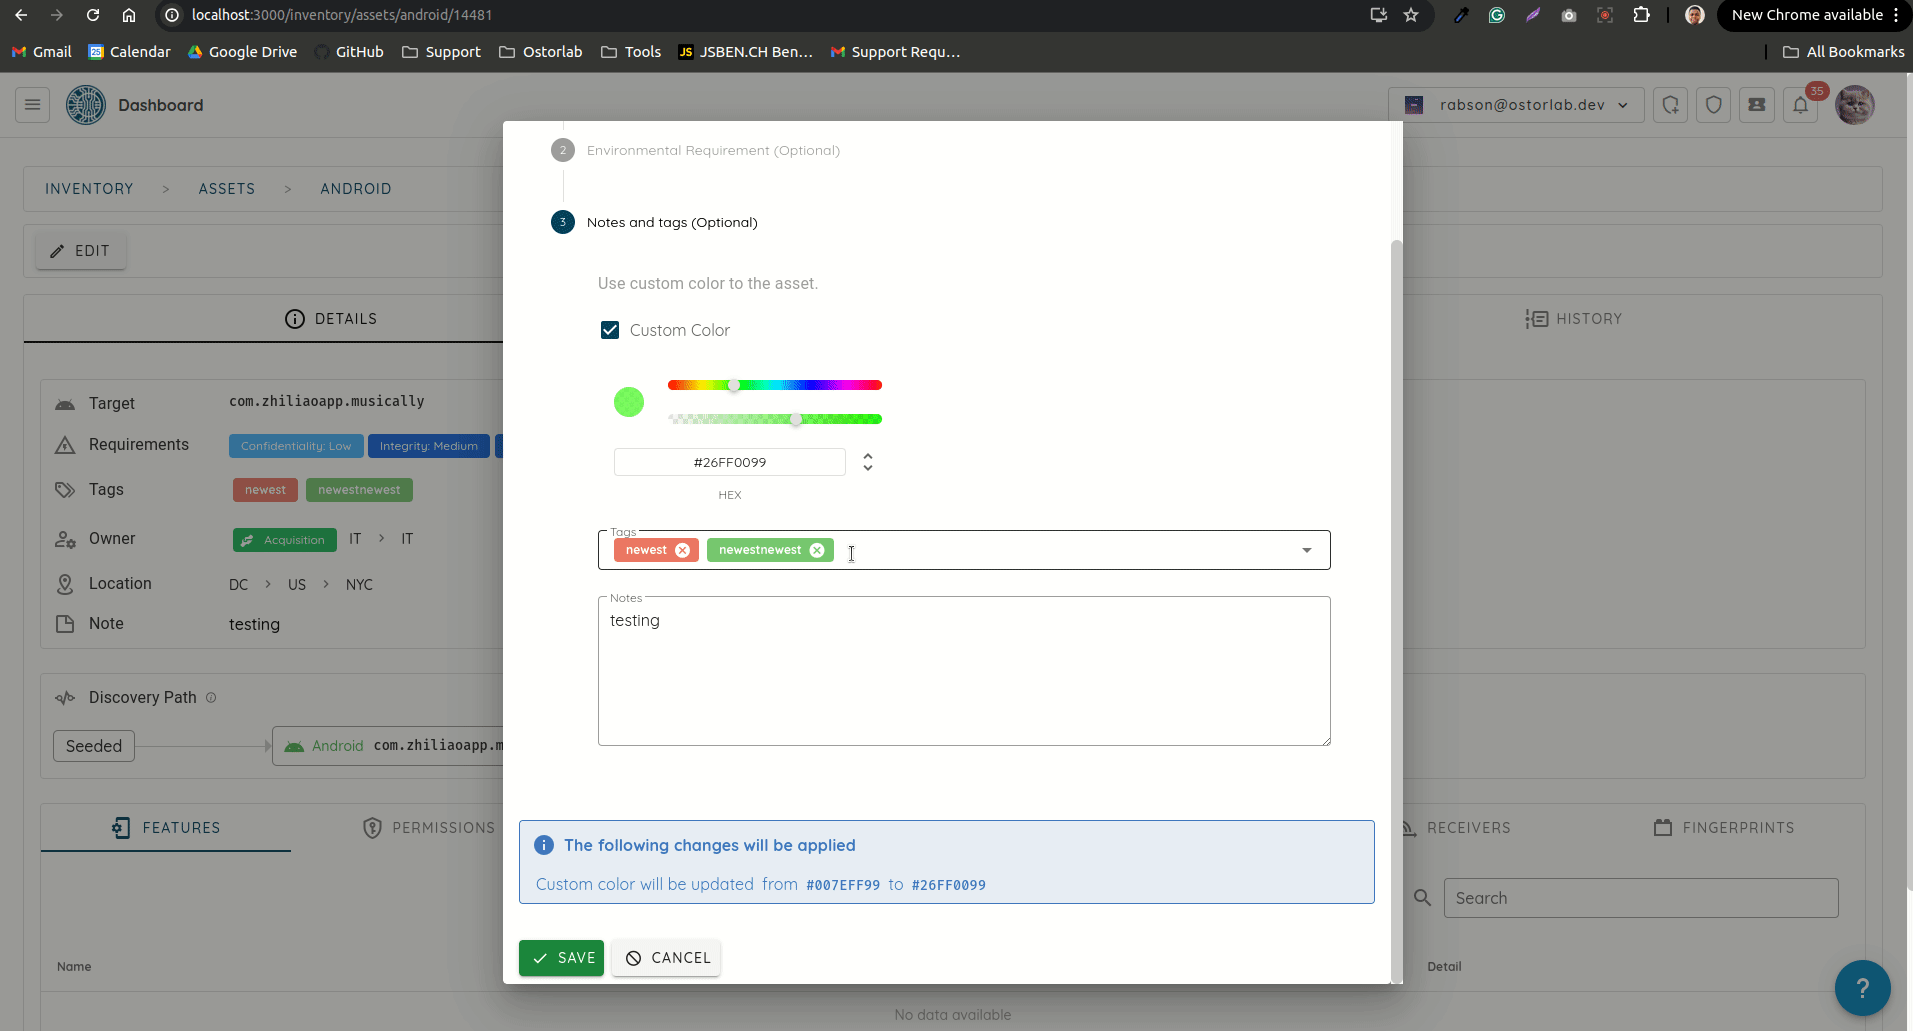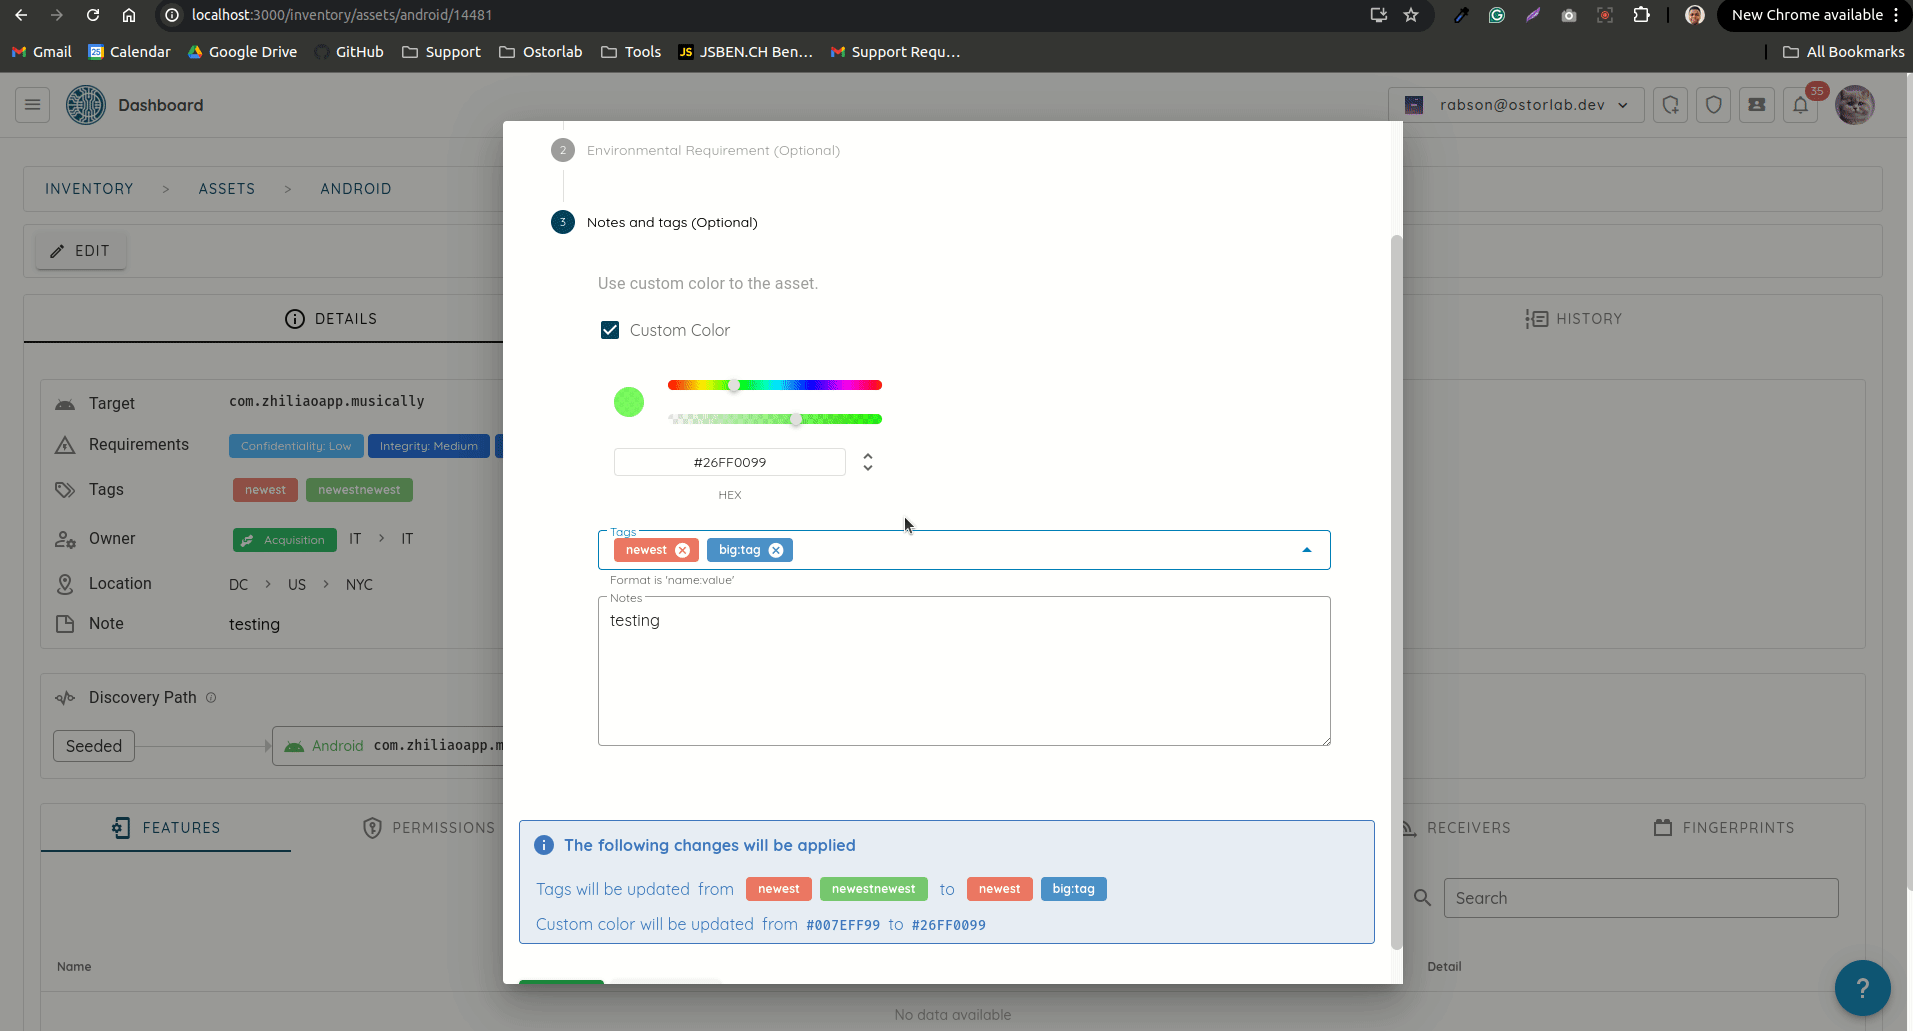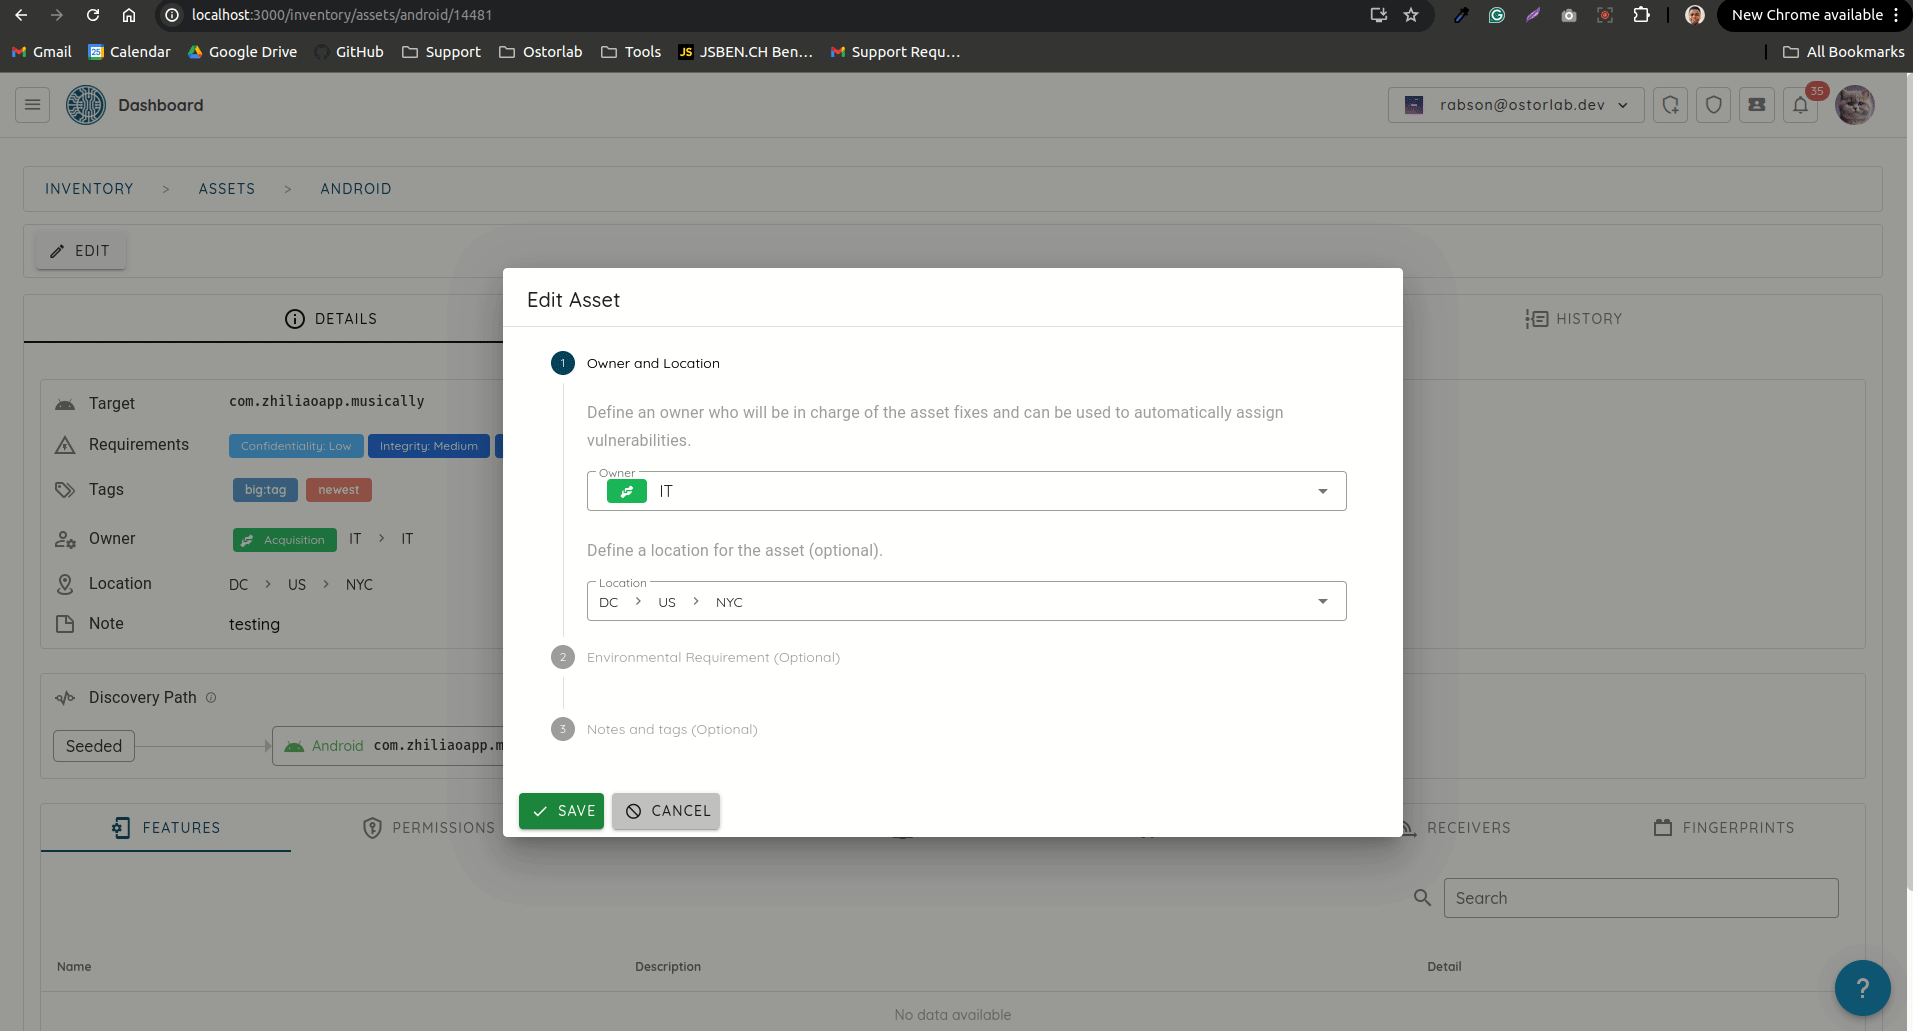
Resumen de cambios - Se mejoró el rendimiento de Attack Surface. Ahora los activos se cargan más rápido.
- Se corrigió un error por el cual los protocolos de los servicios siempre se notificaban como
UPD/TCP. Ahora los servicios se muestran con el valor correcto del protocolo, comohttpossh. - Se mejoró la velocidad con la que se escanean los objetivos sin comprometer la calidad del escaneo.
Escaneos e IDE
Endpoints de API
Se añadió el autodescubrimiento y la detección de varios aspectos de los endpoints de API durante un escaneo.
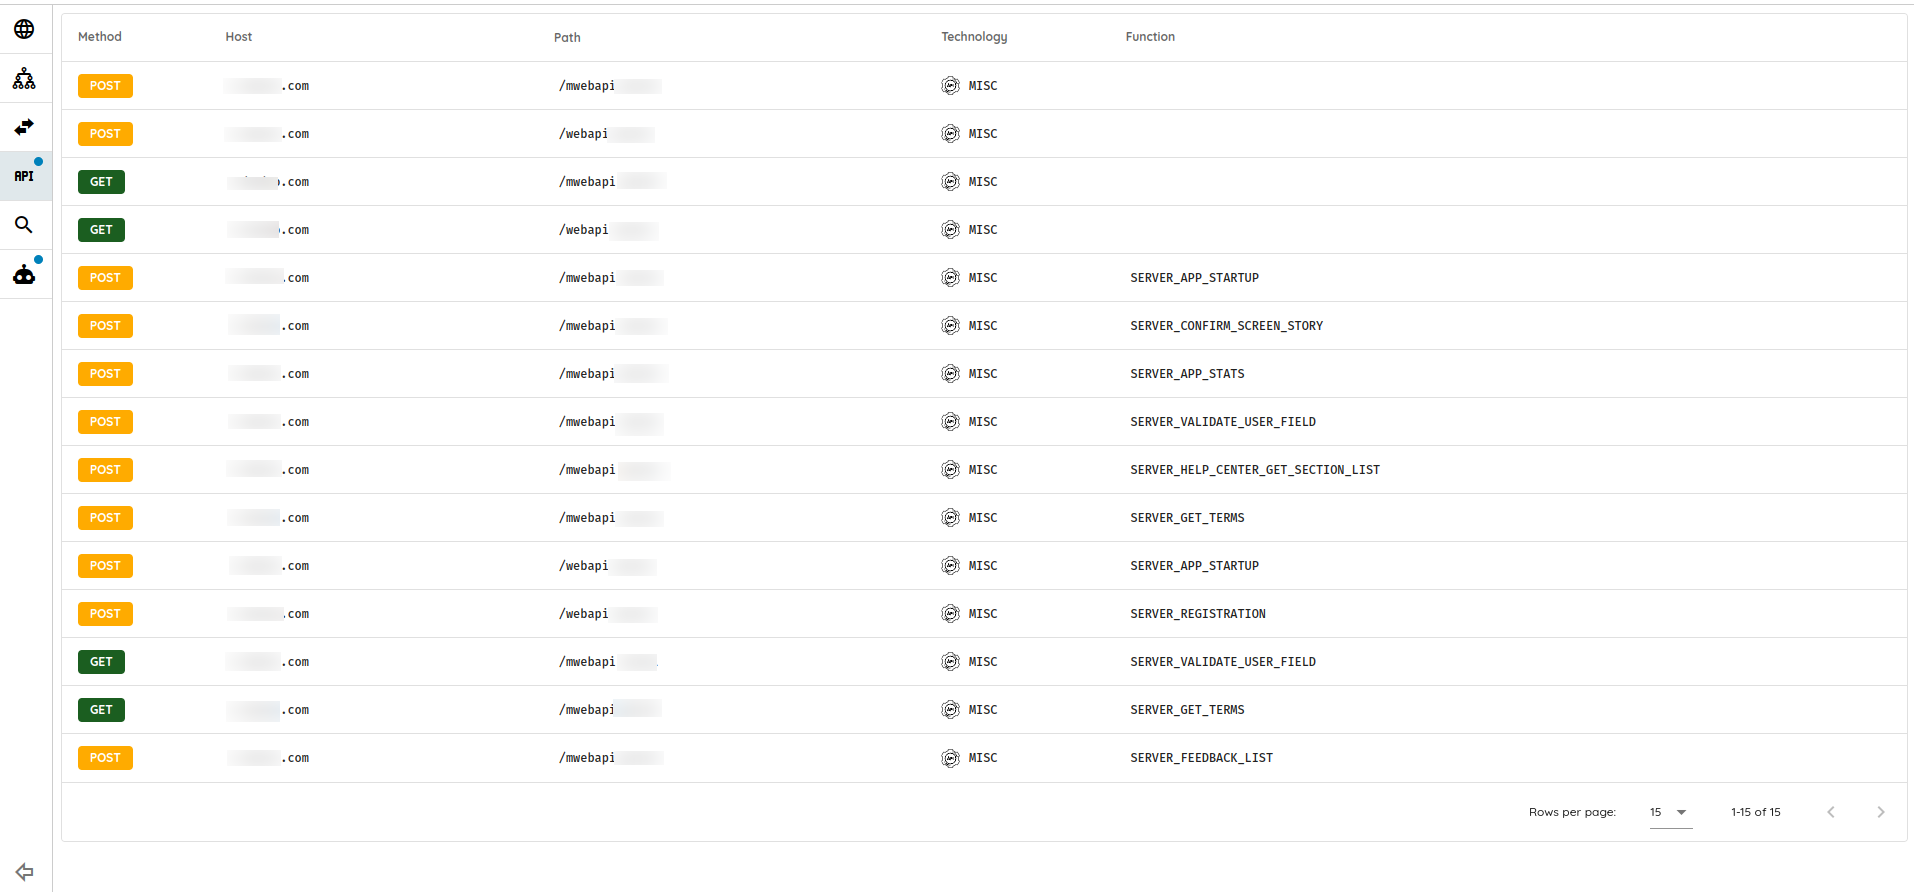
- Technology: la tecnología de API utilizada, como
GraphQL,RESToSOAP. - Host: el nombre de host del endpoint de API.
- Port: el número de puerto del endpoint de API.
- Path: la ruta URL concreta del endpoint de API.
- Method: el método HTTP utilizado (
GET,POST, etc.). - Function Name: la función asociada a un endpoint de API, por ejemplo en el caso de microservicios o funciones sin servidor. Indexado para una búsqueda eficiente.
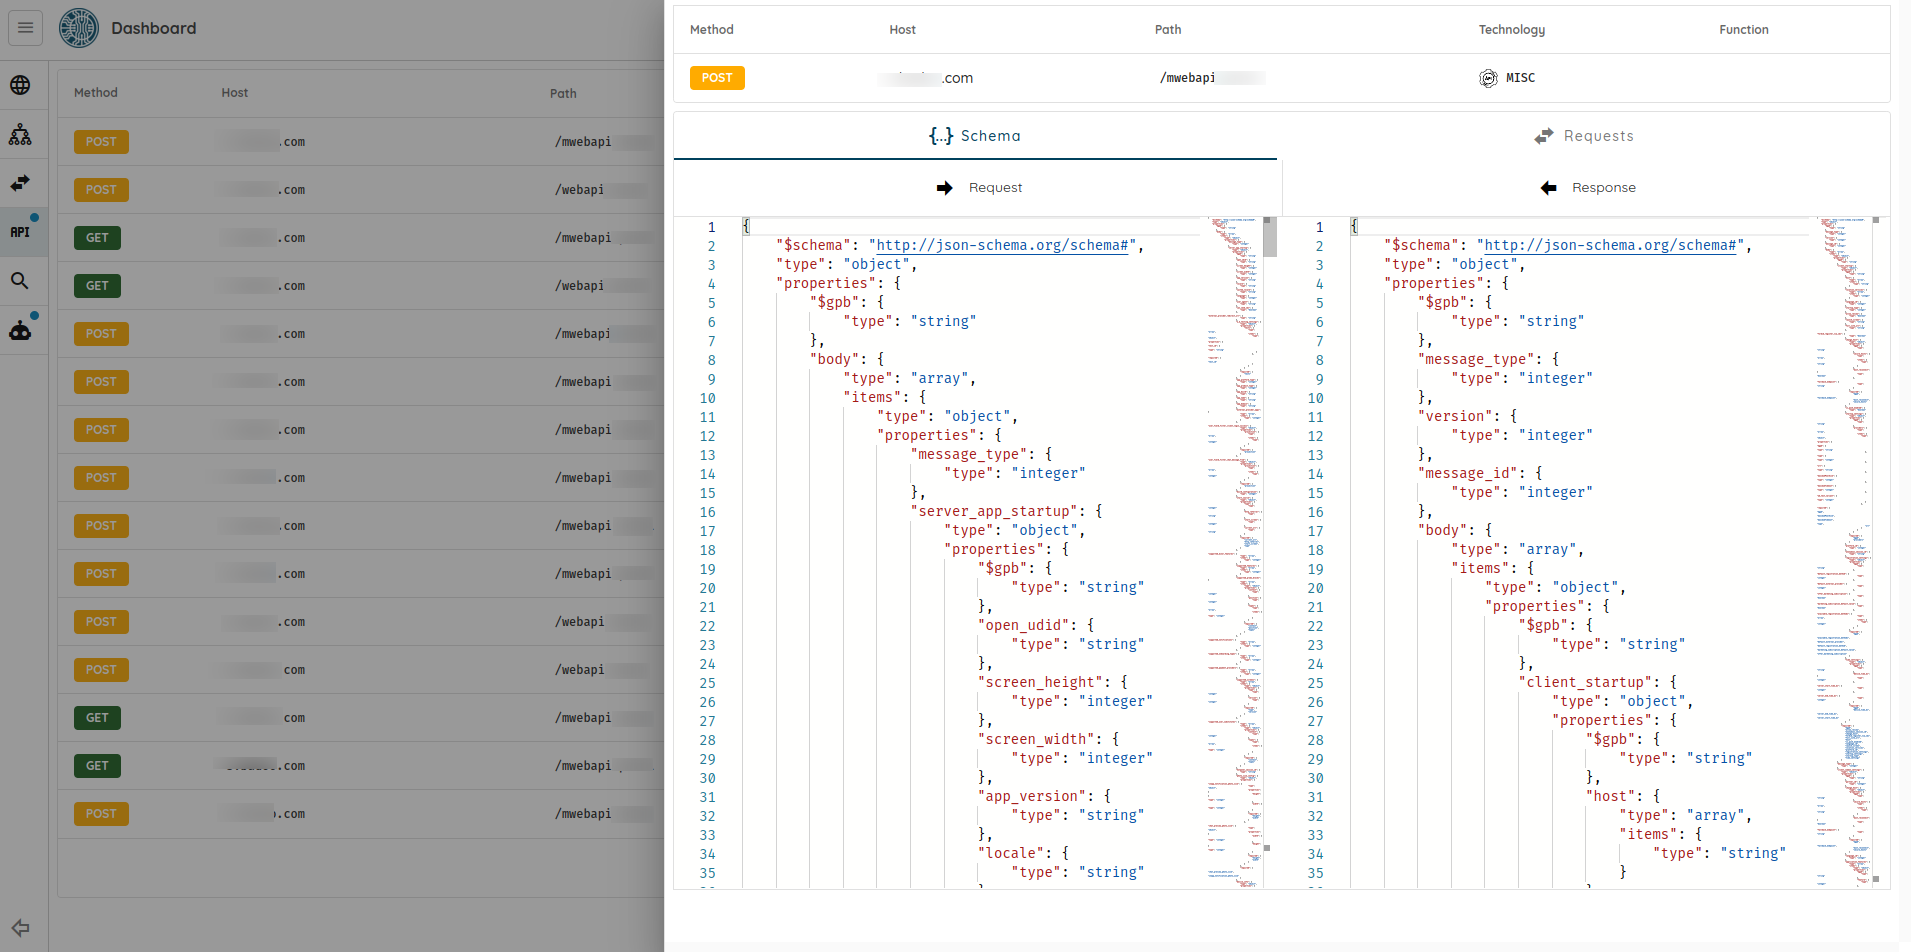
- Schemas: los esquemas de los payloads de solicitudes y respuestas asociados.
Puede hacer clic en cada endpoint para ver toda la información extraída de él:
También se ha mejorado enormemente la interfaz general y el rendimiento del IDE.
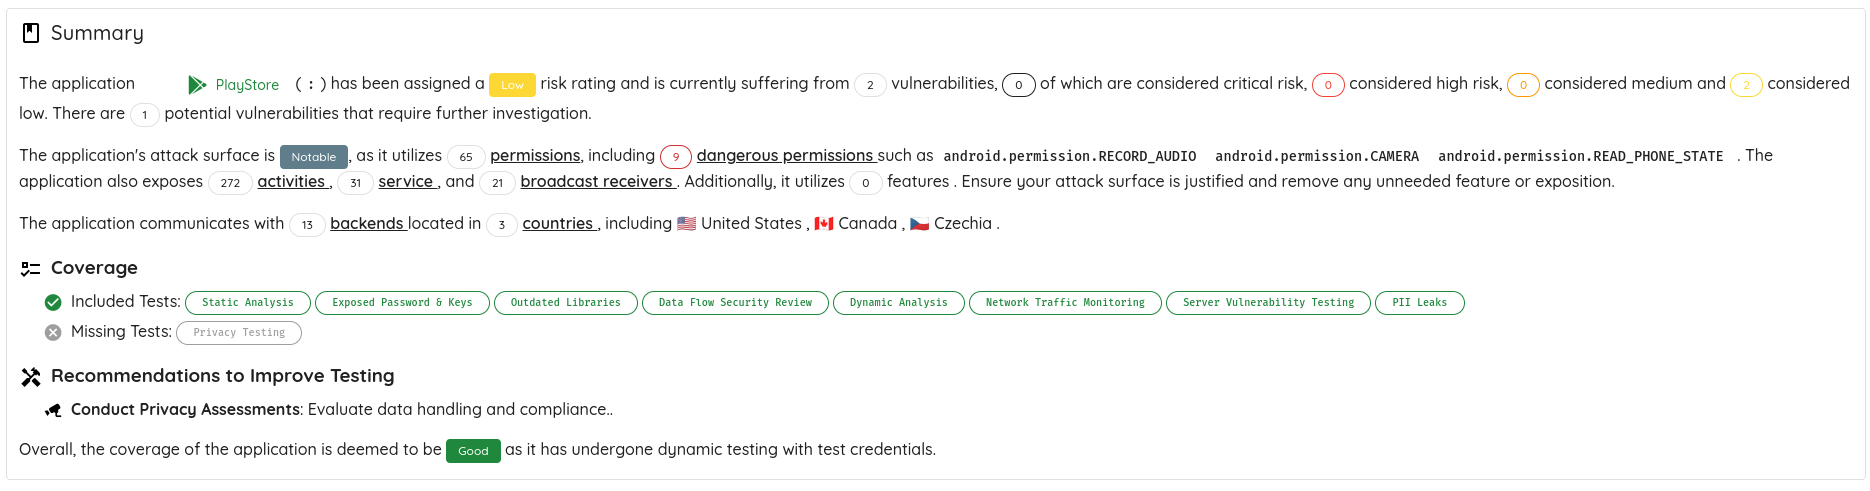
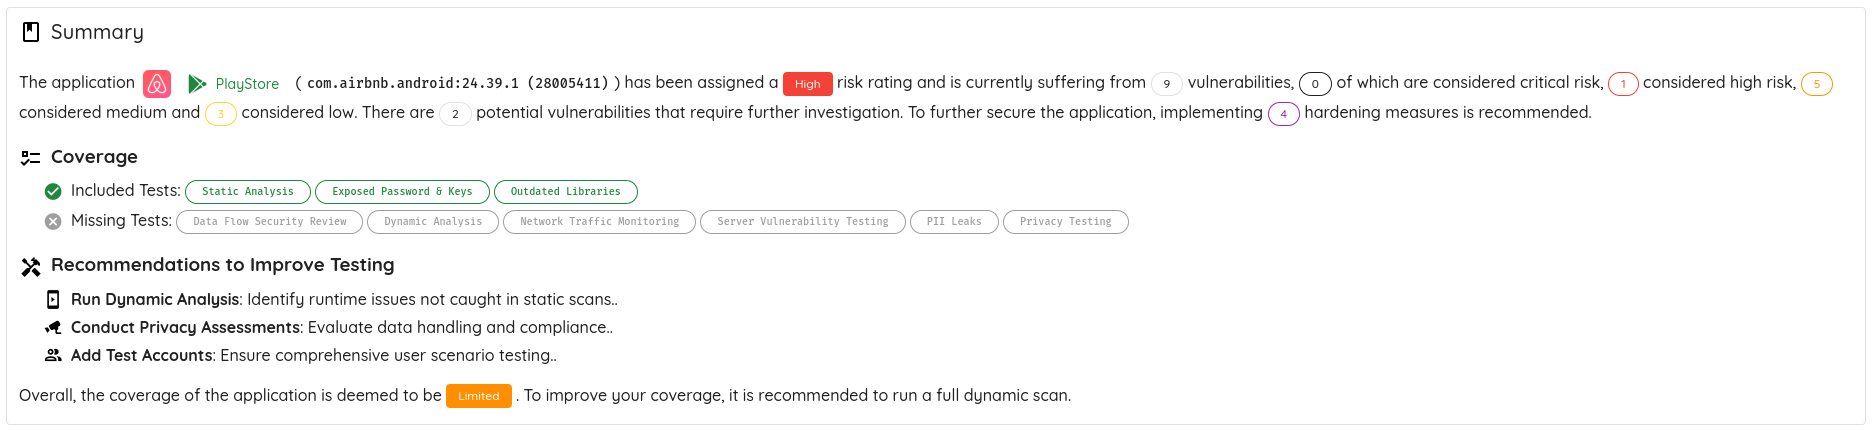
Resumen del escaneo
Se retiró el resumen de escaneo con IA y se introdujo un resumen de escaneo mucho más completo y accionable. El nuevo resumen incluye qué pruebas se cubrieron durante el escaneo y cuáles no, además de recomendaciones para mejorar las pruebas.
Ejemplo de escaneo completo
Ejemplo de escaneo rápido
OXO
- Se añadió compatibilidad para escanear aplicaciones web desde CI/CD, con soporte para credenciales de prueba personalizadas, esquemas de API, proxy, archivos SBOM y mucho más. Ejemplo de comando para ejecutar un escaneo web:
ostorlab --api-key APIKEY ci-scan run --title test1 --api-schema /tmp/schema.txt --scan-profile=full_web_scan link --url https://google.com
Para saber más sobre todas las funcionalidades admitidas, lea nuestra documentación de la integración con GitLab.
Detección 🔍
GraphQL
Se añadió la detección de vulnerabilidades y configuraciones incorrectas en los endpoints de GraphQL. Entre ellas se incluyen HTTP Method Manipulation, Request Complexity and DoS Potential (Circular references & Circular Fragments), Field Duplication, Alias Overloading, Directive Overloading Detection, Object Limit Overriding Detection y Array-Based Batch Queries.
Esta funcionalidad pretende ayudar a los desarrolladores y a los profesionales de la seguridad a identificar posibles riesgos en sus API de GraphQL.
Toma de control de dominios y subdominios
Se añadió la detección de la toma de control de dominios y subdominios. La toma de control de dominios y subdominios es un tipo de ciberataque en el que los adversarios aprovechan registros DNS mal configurados o sin supervisar para hacerse con el control de un dominio o subdominio asociado a una organización.
Entre las características clave de esta funcionalidad se encuentran la coincidencia avanzada de DNS (registros CNAME, A y AAAA), la validación dinámica de la toma de control
más allá de las huellas digitales y las comprobaciones de registro de dominios.
Threat Center
Se añadió la detección de varias huellas digitales:
- Zyxel Devices - Zyxel ofrece una amplia gama de soluciones de red, entre ellas los Unified Security Gateways (USG) y los dispositivos de la serie USG FLEX.
- D-Link DNS ShareCenter - Este dispositivo de almacenamiento en la nube ShareCenter™ le permite compartir documentos y contenido multimedia, como fotos, música y vídeos, en una red doméstica o a través de Internet.
- Array Networks - Array Networks ofrece soluciones seguras de entrega de aplicaciones.
- ProjectSend - ProjectSend es una plataforma gratuita y de código abierto para compartir archivos destinada a organizaciones y equipos.
- GeoVision - GeoVision se especializa en soluciones avanzadas de videovigilancia y ofrece cámaras IP de última generación, plataformas de vigilancia basadas en la nube, etc.
- Cobbler - Cobbler es un servidor de instalación de Linux que permite configurar rápidamente entornos de instalación en red.
- PaloAltoNetworks PAN-OS - Palo Alto Networks PAN-OS es un sistema operativo de firewall de última generación que ofrece funciones de seguridad avanzadas.
- LoadMaster Kemp - Kemp LoadMaster es un balanceador de carga y controlador de entrega de aplicaciones que optimiza el rendimiento web y de las aplicaciones.
- Cisco ASA - Cisco ASA Software ofrece capacidades de seguridad de nivel empresarial para la familia de seguridad ASA en diversos formatos.
- Symfony - Symfony es un framework de PHP para aplicaciones web y un conjunto de componentes de PHP reutilizables.
- Aruba Networks Access Points - Los Access Points de Aruba Networks ofrecen soluciones Wi-Fi seguras para empresas, y esta huella digital coincide con la página de inicio de sesión de los Access Points de Aruba.
- Nostromo Server - Nostromo es un servidor web ligero y de código abierto diseñado para sistemas basados en Unix, conocido por su simplicidad y su bajo consumo de recursos.
- ServiceNow - ServiceNow es una plataforma de computación en la nube que ayuda a las empresas a gestionar flujos de trabajo digitales en organizaciones globales.
- ValueHD PTZ Camera - Una cámara PTZOptics ofrece una solución flexible para grabar y transmitir eventos en directo gracias a su capacidad de giro, inclinación y zoom y a su imagen de alta calidad.
- CyberPanel - CyberPanel es un panel de control de alojamiento web impulsado por OpenLiteSpeed, con funciones para gestionar sitios web, DNS y correo electrónico.
- RAVPN - Una red privada virtual (VPN) de acceso remoto permite a los usuarios conectarse a una red privada de forma remota mediante una VPN.
- Roundcube Webmail - Roundcube Webmail es un cliente IMAP basado en navegador con una interfaz fácil de usar, que ofrece funciones para la gestión del correo electrónico.
- Fortinet FortiManager - FortiManager, ahora impulsado por FortiAI, revoluciona la gestión de redes y las operaciones de seguridad al automatizar tareas rutinarias y ofrecer información inteligente.
Se añadió compatibilidad con varios CVE:
- CVE-2024-8672 - El plugin Widget Options – The #1 WordPress Widget & Block Control Plugin es vulnerable a ejecución remota de código autenticada en todas las versiones hasta la 4.0.7 inclusive, a través de la funcionalidad de lógica de visualización que extiende varios constructores de páginas.
- CVE-2024-10781 - El plugin Spam protection, Anti-Spam, FireWall by CleanTalk para WordPress es vulnerable a la instalación arbitraria de plugins sin autorización, debido a la falta de una comprobación de valor vacío en el valor 'api_key' de la función 'perform' en todas las versiones hasta la 6.44 inclusive.
- CVE-2024-10542 - El plugin Spam protection, Anti-Spam, FireWall by CleanTalk para WordPress es vulnerable a la instalación arbitraria de plugins sin autorización, debido a una omisión de autorización mediante suplantación de DNS inverso en la función checkWithoutToken en todas las versiones hasta la 6.43.2 inclusive.
- CVE-2023-28461 - Una vulnerabilidad crítica en las pasarelas SSL VPN Array AG Series y vxAG de Array Networks permite la ejecución remota de código mediante la explotación de un encabezado HTTP con el atributo 'flags' para explorar el sistema de archivos sin autenticación.
- CVE-2024-21287 - Se descubrió una vulnerabilidad en Oracle Agile Product Lifecycle Management (PLM) que permite a atacantes remotos explotar un problema de divulgación de archivos. Esta vulnerabilidad se puede explotar a través de la red sin autenticación, con lo que podrían divulgarse archivos sensibles.
- CVE-2024-42450 - Versa Director utiliza PostgreSQL (Postgres) para almacenar datos operativos y de configuración.
- CVE-2024-47533 - Cobbler, un servidor de instalación de Linux muy utilizado para entornos de instalación en red, contiene un fallo crítico de autenticación en las versiones 3.0.0 a 3.2.2 y 3.3.6. Esta vulnerabilidad se debe a una función defectuosa que omite las comprobaciones de autenticación de la interfaz XML-RPC de Cobbler.
- CVE-2024-47575 - La falta de autenticación en una función crítica de FortiManager permite a un atacante ejecutar código o comandos arbitrarios mediante solicitudes especialmente manipuladas.
- CVE-2014-2120 - Cisco Adaptive Security Appliance (ASA) SSL VPN es propenso a una vulnerabilidad de cross-site scripting (XSS).
- CVE-2024-42509 - Una vulnerabilidad de inyección de comandos en el servicio CLI subyacente podría dar lugar a la ejecución remota de código sin autenticación mediante el envío de paquetes especialmente manipulados al puerto UDP (8211) de PAPI (el protocolo de gestión de puntos de acceso de Aruba).
- CVE-2019-16278 - Un path traversal en la función http_verify de nostromo nhttpd hasta la versión 1.9.6 permite a un atacante lograr la ejecución remota de código mediante una solicitud HTTP manipulada.
- CVE-2024-8957 - Las cámaras PTZ de ValueHD con versiones de firmware anteriores a la 6.3.40 contienen una vulnerabilidad de inyección de comandos a través de la configuración del servidor NTP.
- CVE-2024-8956 - Las cámaras PTZ de ValueHD contienen una vulnerabilidad de omisión de autenticación en el endpoint param.cgi.
- CVE-2024-50550 - Una vulnerabilidad de asignación incorrecta de privilegios en LiteSpeed Cache de LiteSpeed Technologies permite la escalada de privilegios. Este problema afecta a las versiones de LiteSpeed Cache anteriores a la 6.5.2.
- CVE-2024-37383 - Roundcube Webmail anterior a la versión 1.5.7 y las versiones 1.6.x anteriores a la 1.6.7 contienen una vulnerabilidad de cross-site scripting que se puede explotar mediante los atributos animate de SVG.
Privacidad y cumplimiento normativo
- Se añadió la detección del cumplimiento del uso de permisos de privacidad entre AndroidManifest y la política de privacidad en Android, y del cumplimiento del uso de permisos entre Info.plist y la política de privacidad en iOS. Esta detección compara los permisos declarados por la aplicación con la información especificada en su política de privacidad.
Los detalles técnicos de los hallazgos notificados incluyen los permisos que figuran en el AndroidManifest.xml o el
Info.plist de la aplicación, pero que faltan en la política de privacidad.
Esto ayudará a garantizar que los desarrolladores cumplan los estándares de privacidad aceptables.
Integraciones
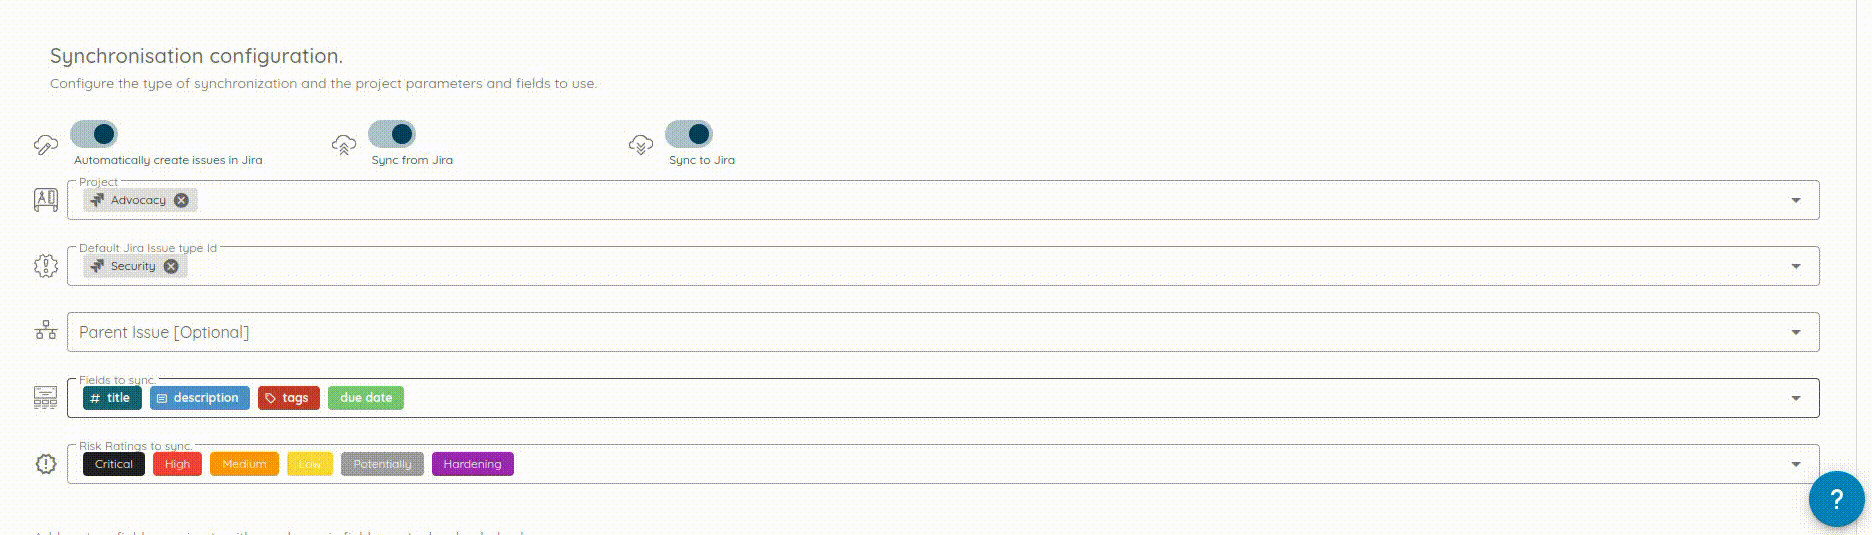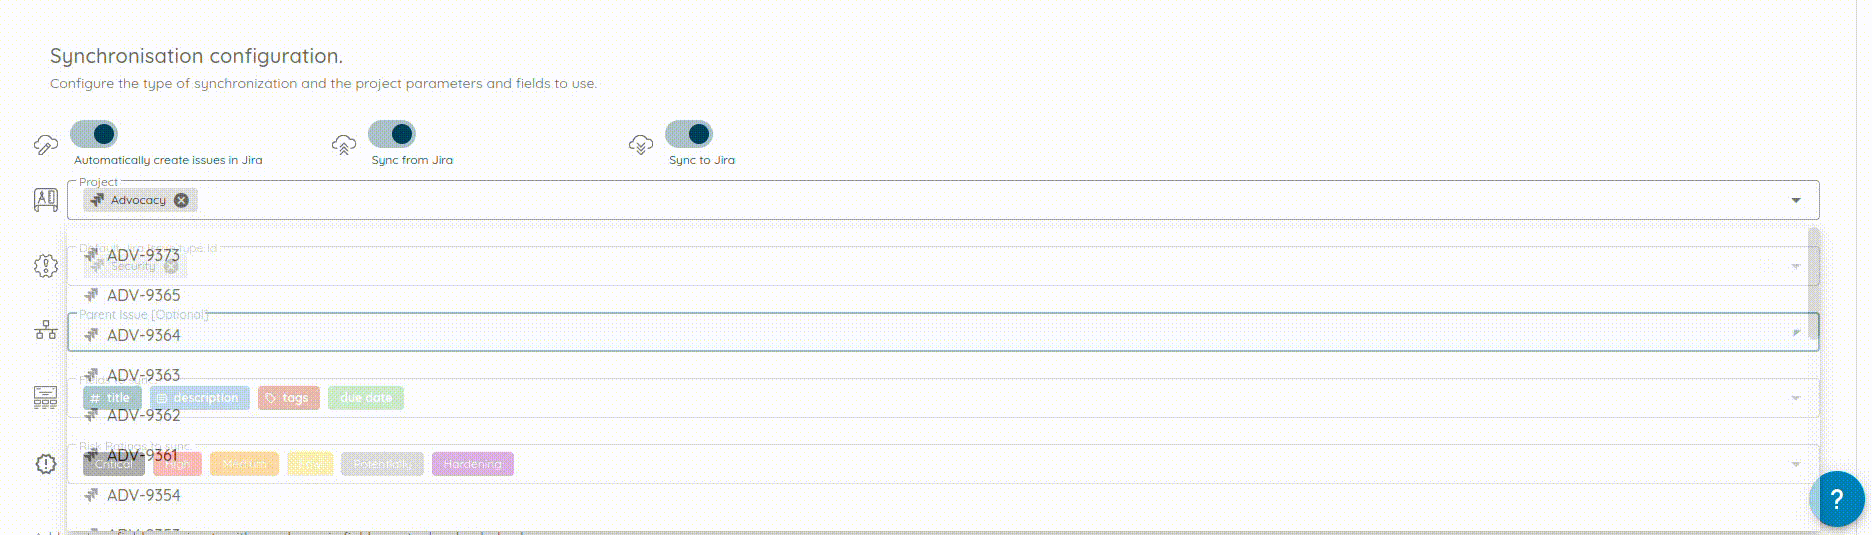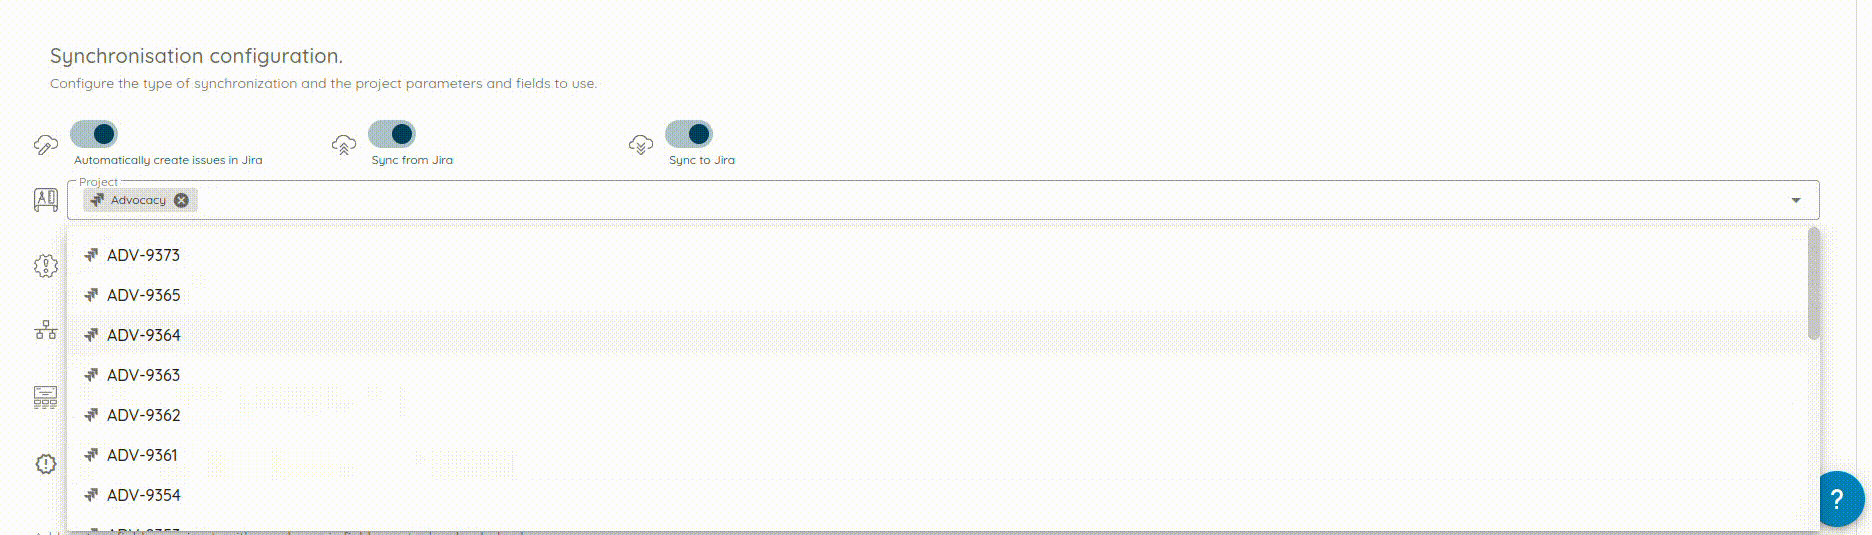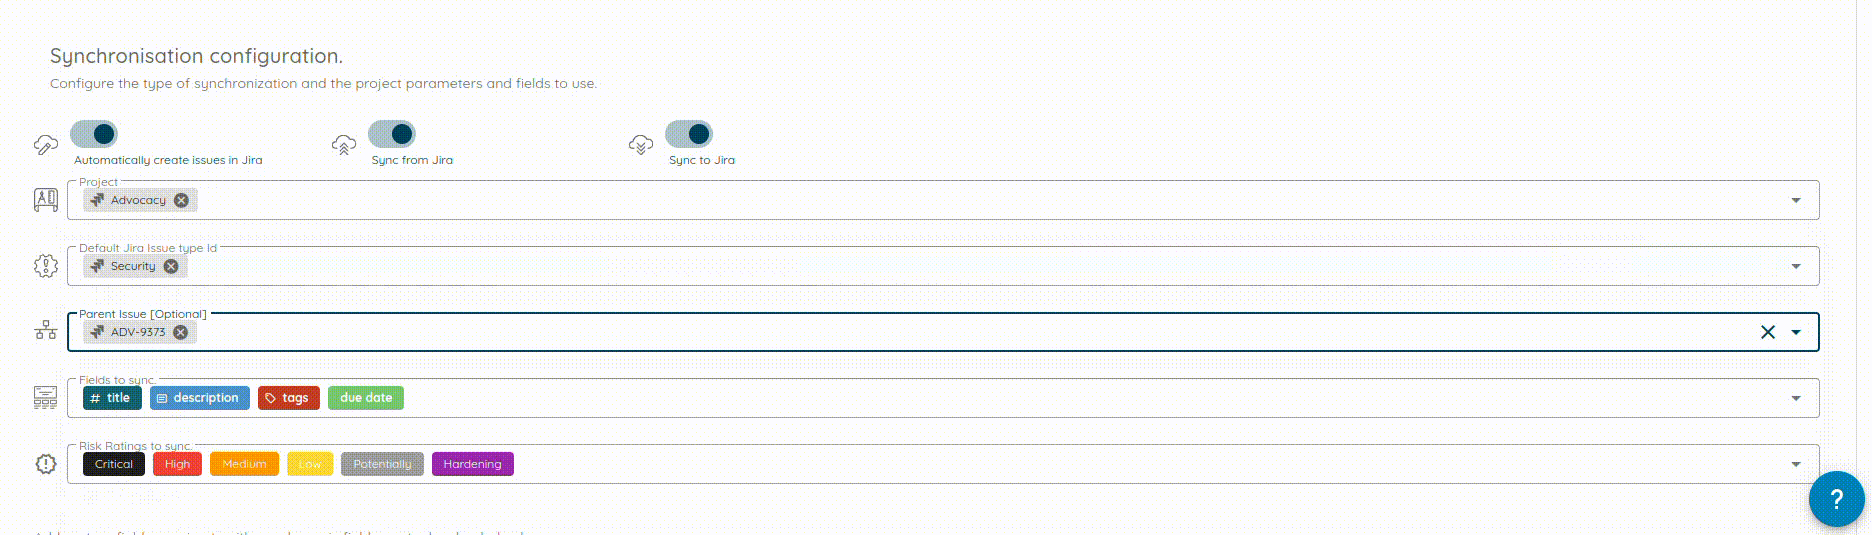
Se añadió la posibilidad de especificar opcionalmente una incidencia principal al configurar la integración con Jira. Si se proporciona una incidencia
principal, se utiliza para crear la incidencia en Jira. Este cambio logra una sincronización fluida entre Jira y Ostorlab.
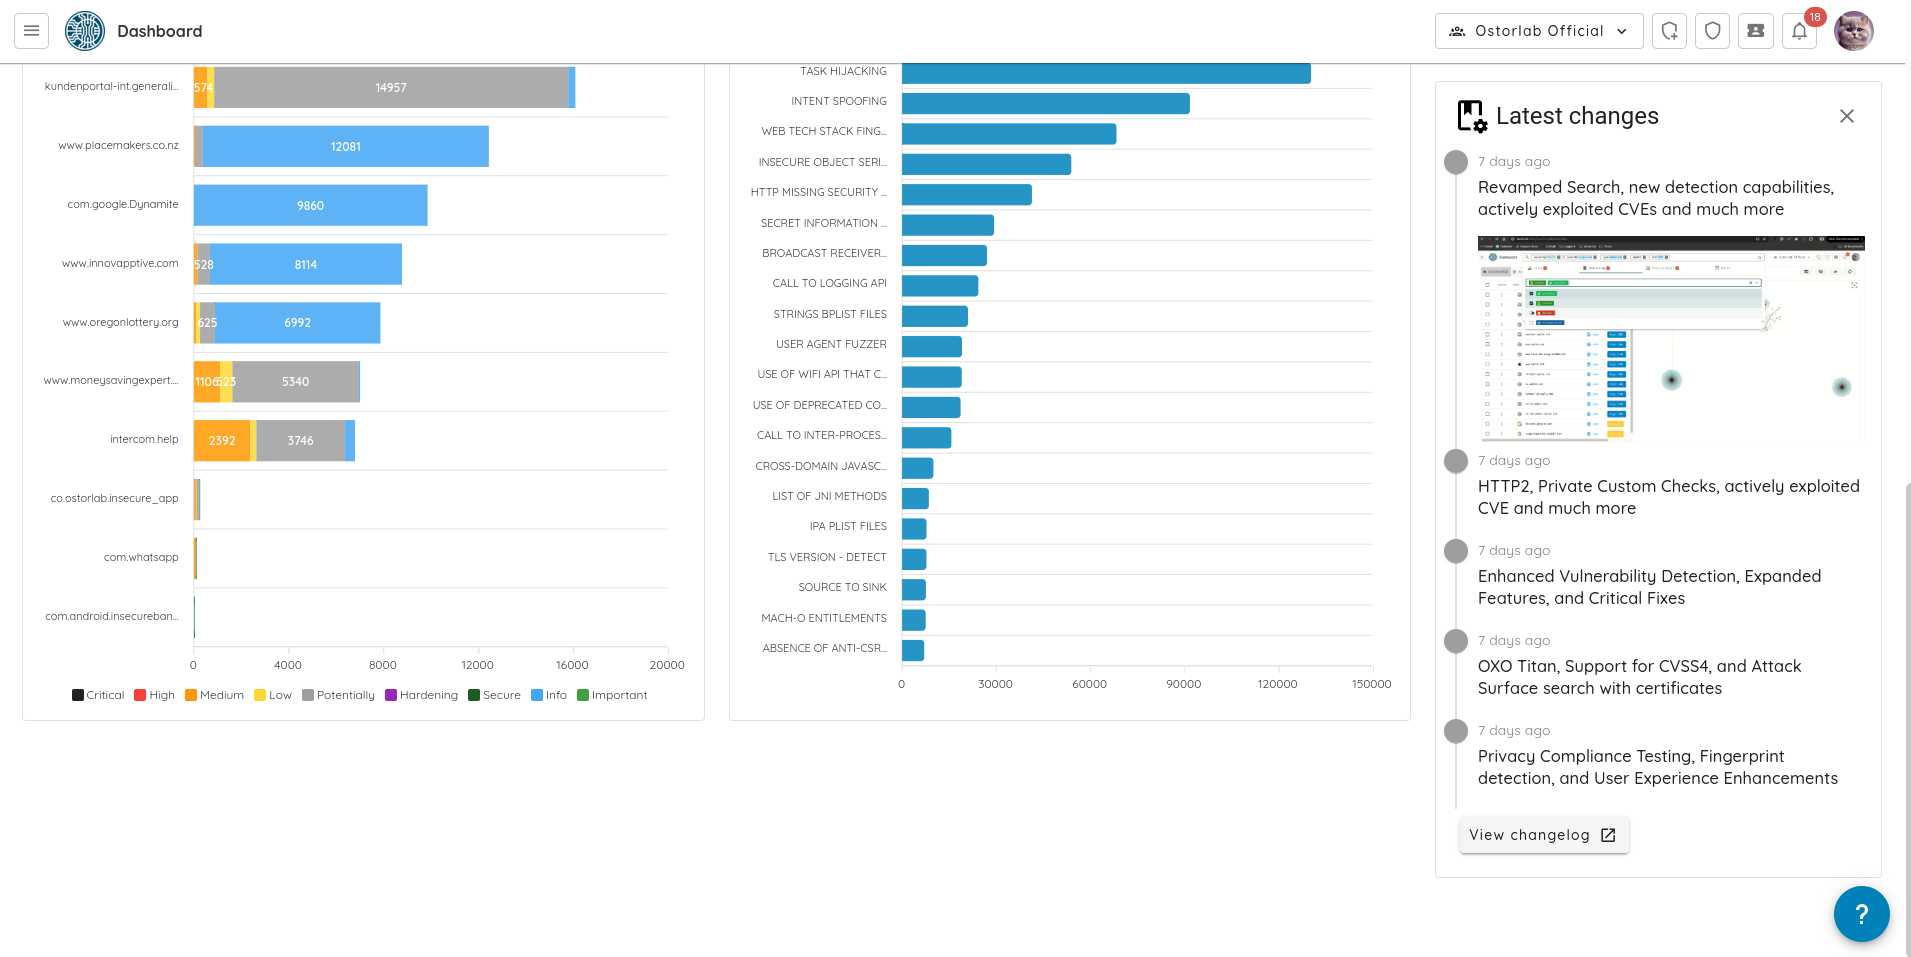
Entre otros cambios de esta versión se incluye la incorporación del registro de cambios al panel, para ayudar a los usuarios a conocer y aprovechar al máximo
las nuevas funcionalidades y correcciones.