高度な検索クエリ、APIエンドポイント、大量の新しい検出など
12月のリリースでは、Pythonに似た構文によるインベントリの高度な検索、アセットのステータスによるフィルタリングの強化、APIエンドポイントのオートディスカバリー、包括的なスキャンサマリーを導入しました。さらに、GraphQLの脆弱性の検出、ドメイン乗っ取りの防止、新しいCVEの検出、プライバシーのコンプライアンスチェック、課題管理を効率化するJira連携の改善も追加しています。
アタックサーフェスとインベントリ 🎯
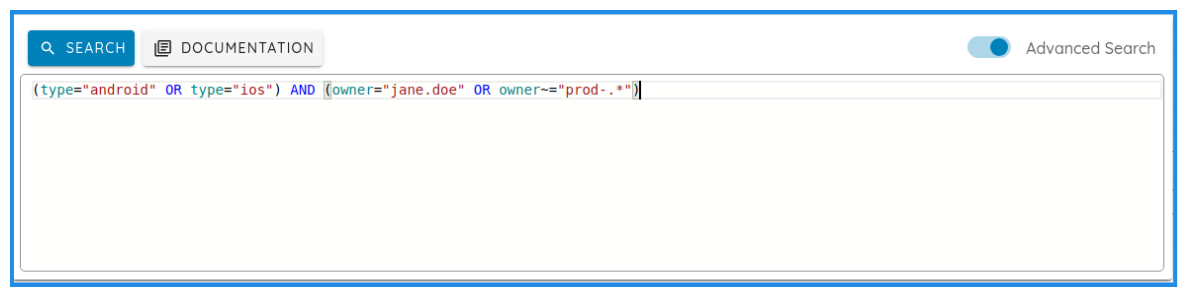
高度な検索
Inventoryに高度な検索を追加しました。この高度な検索言語は、Pythonに似た柔軟な構文で、アセットを正確かつ
効率的にクエリ・フィルタリングできます。検索式はキーと値の構造で組み立てるため、高度なアセットの
検出が可能になり、オートコンプリートも利用できます。高度な検索の詳細はドキュメントをご覧ください。
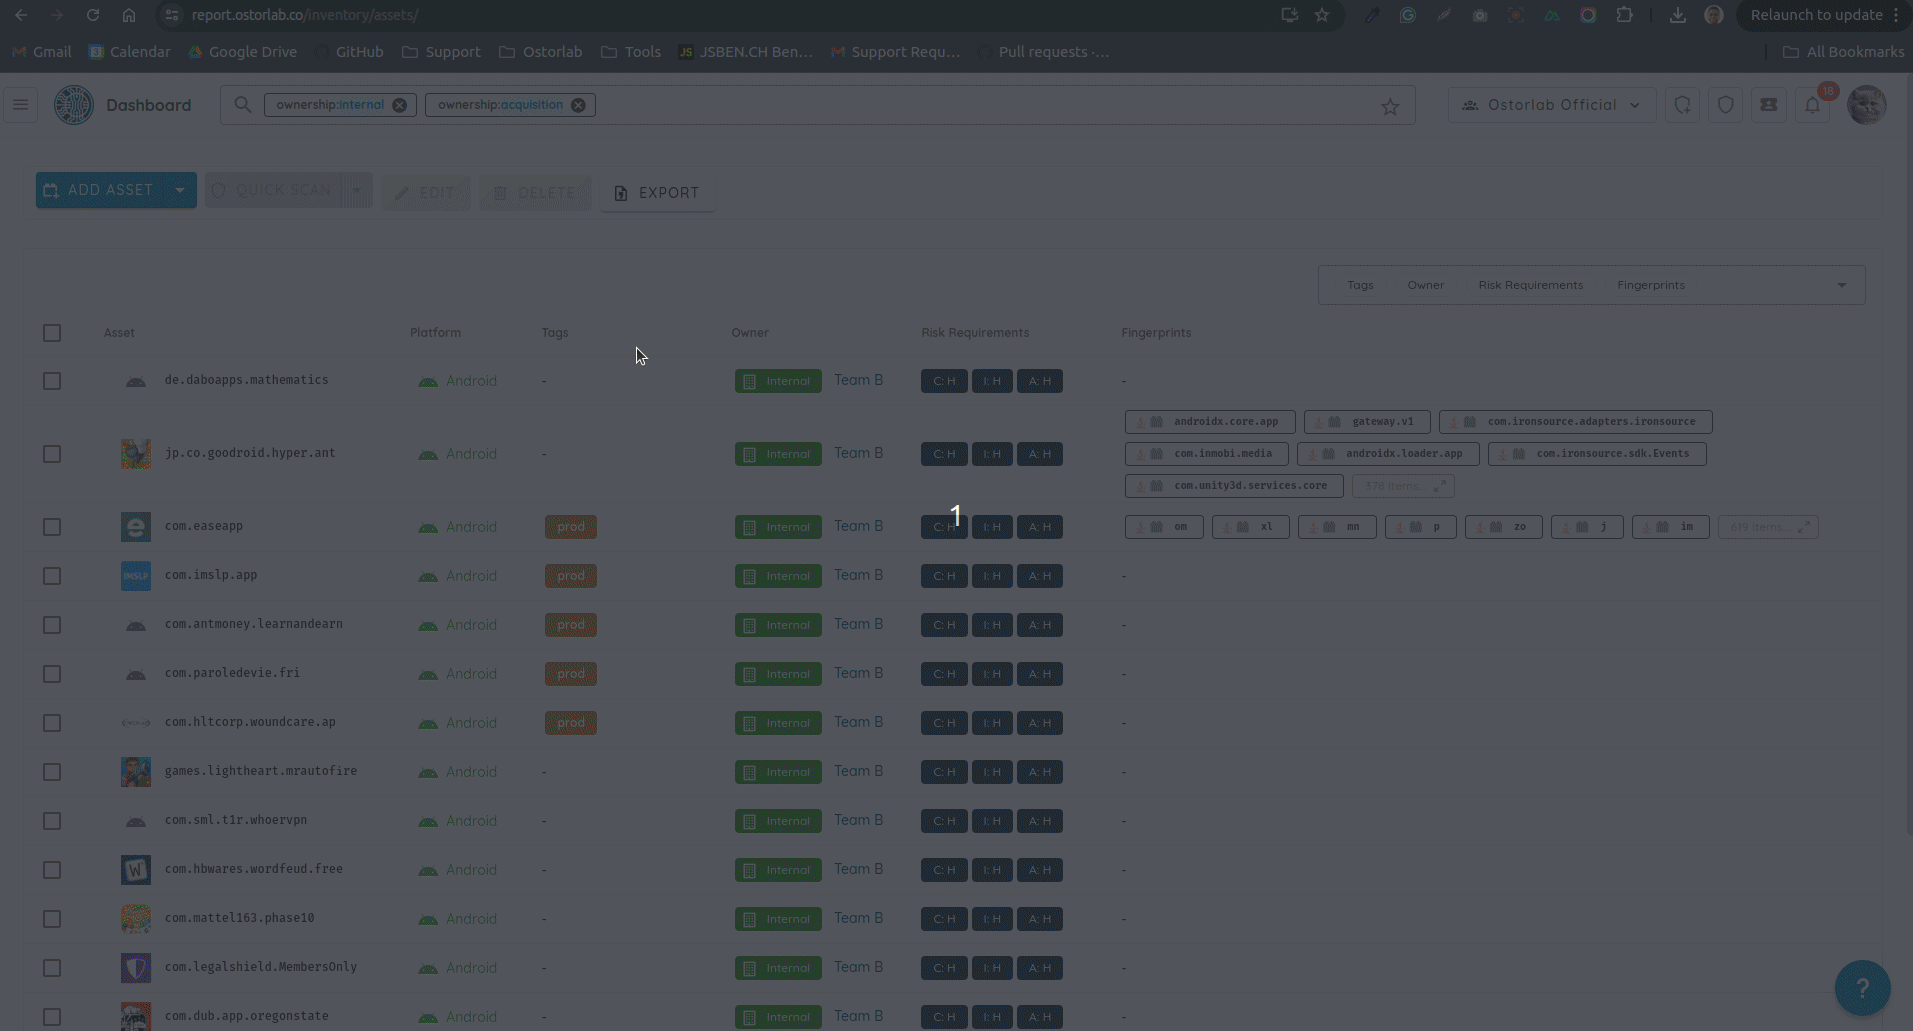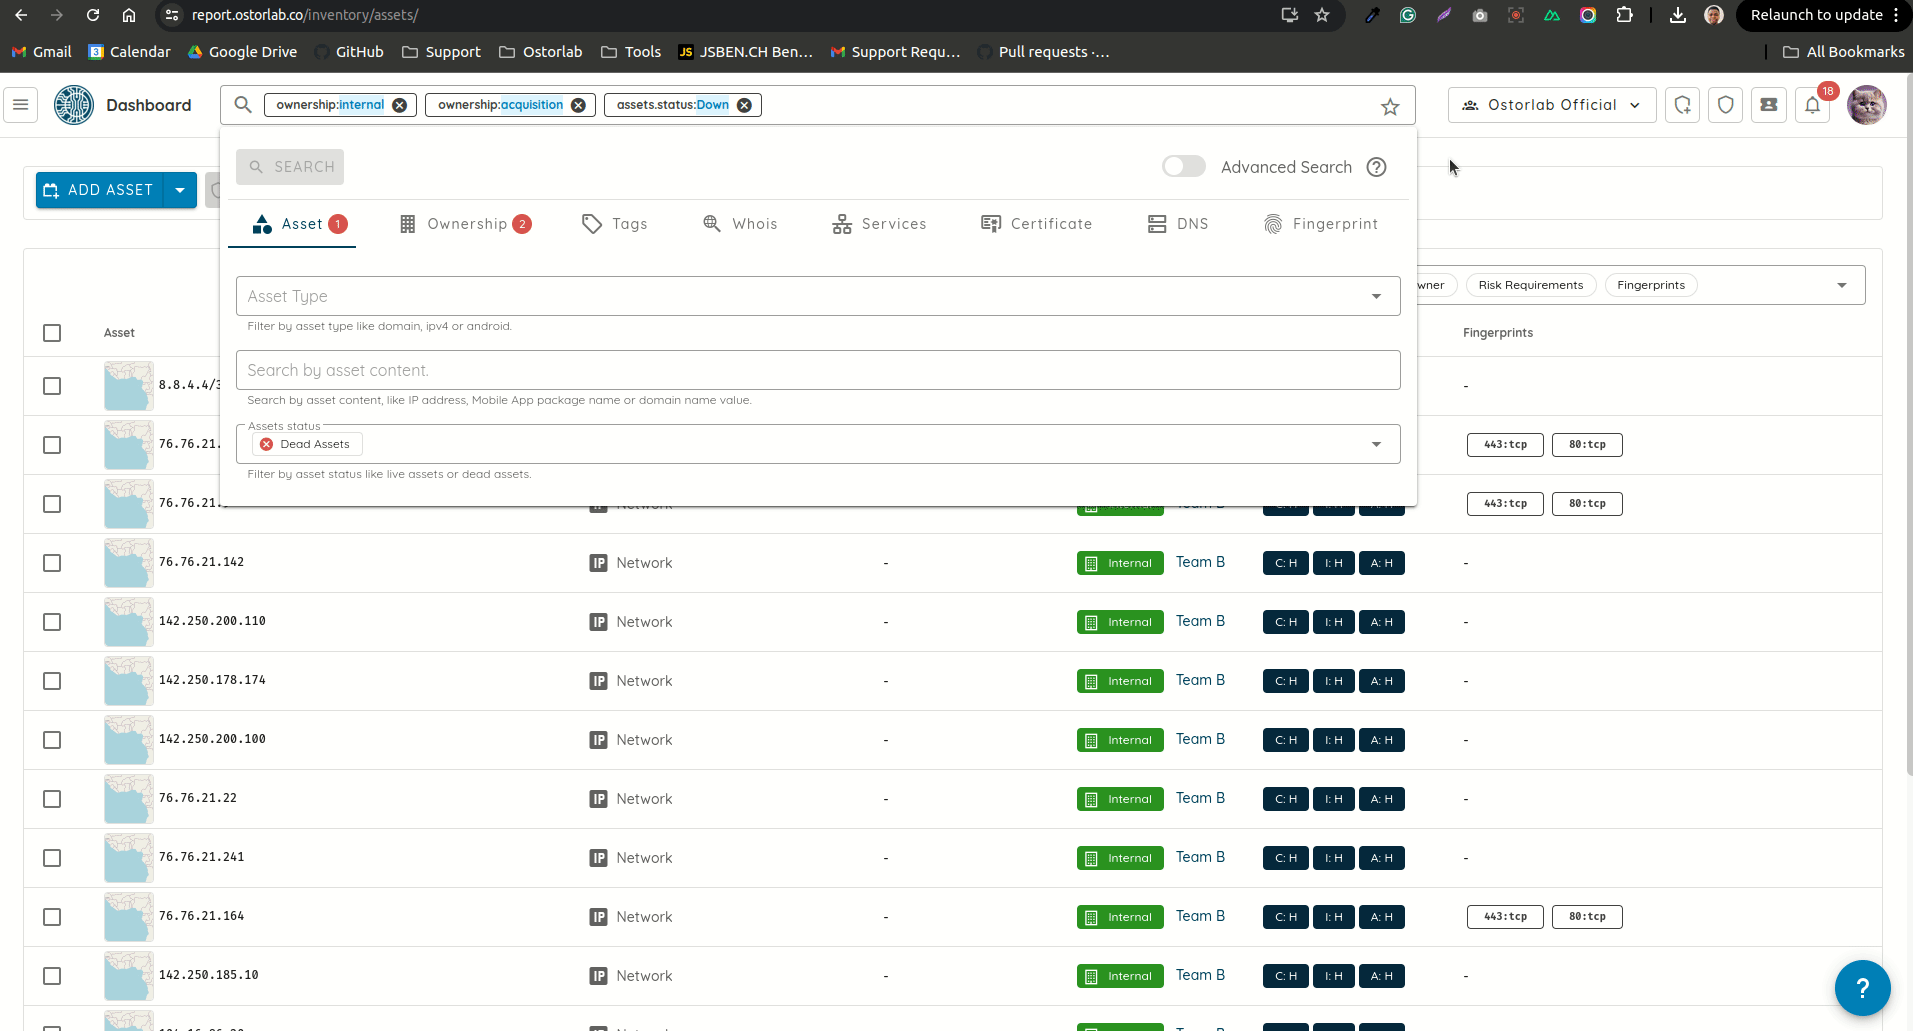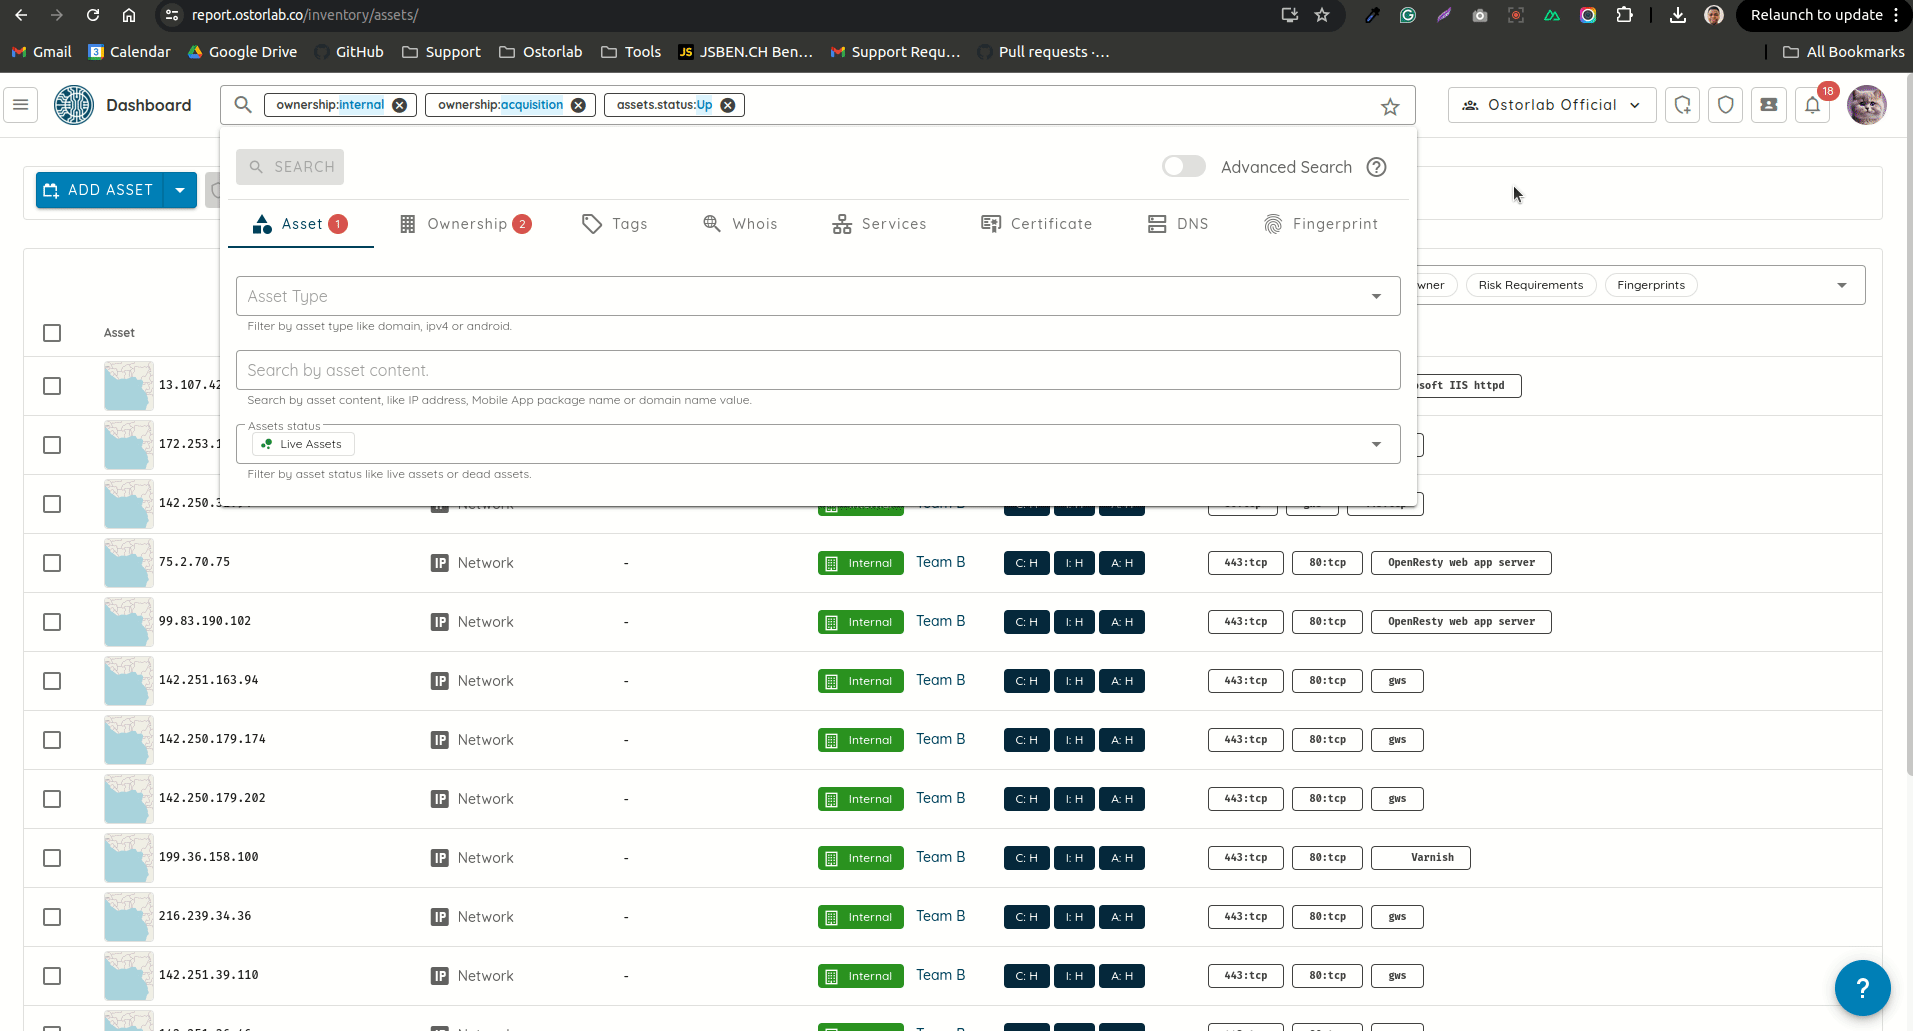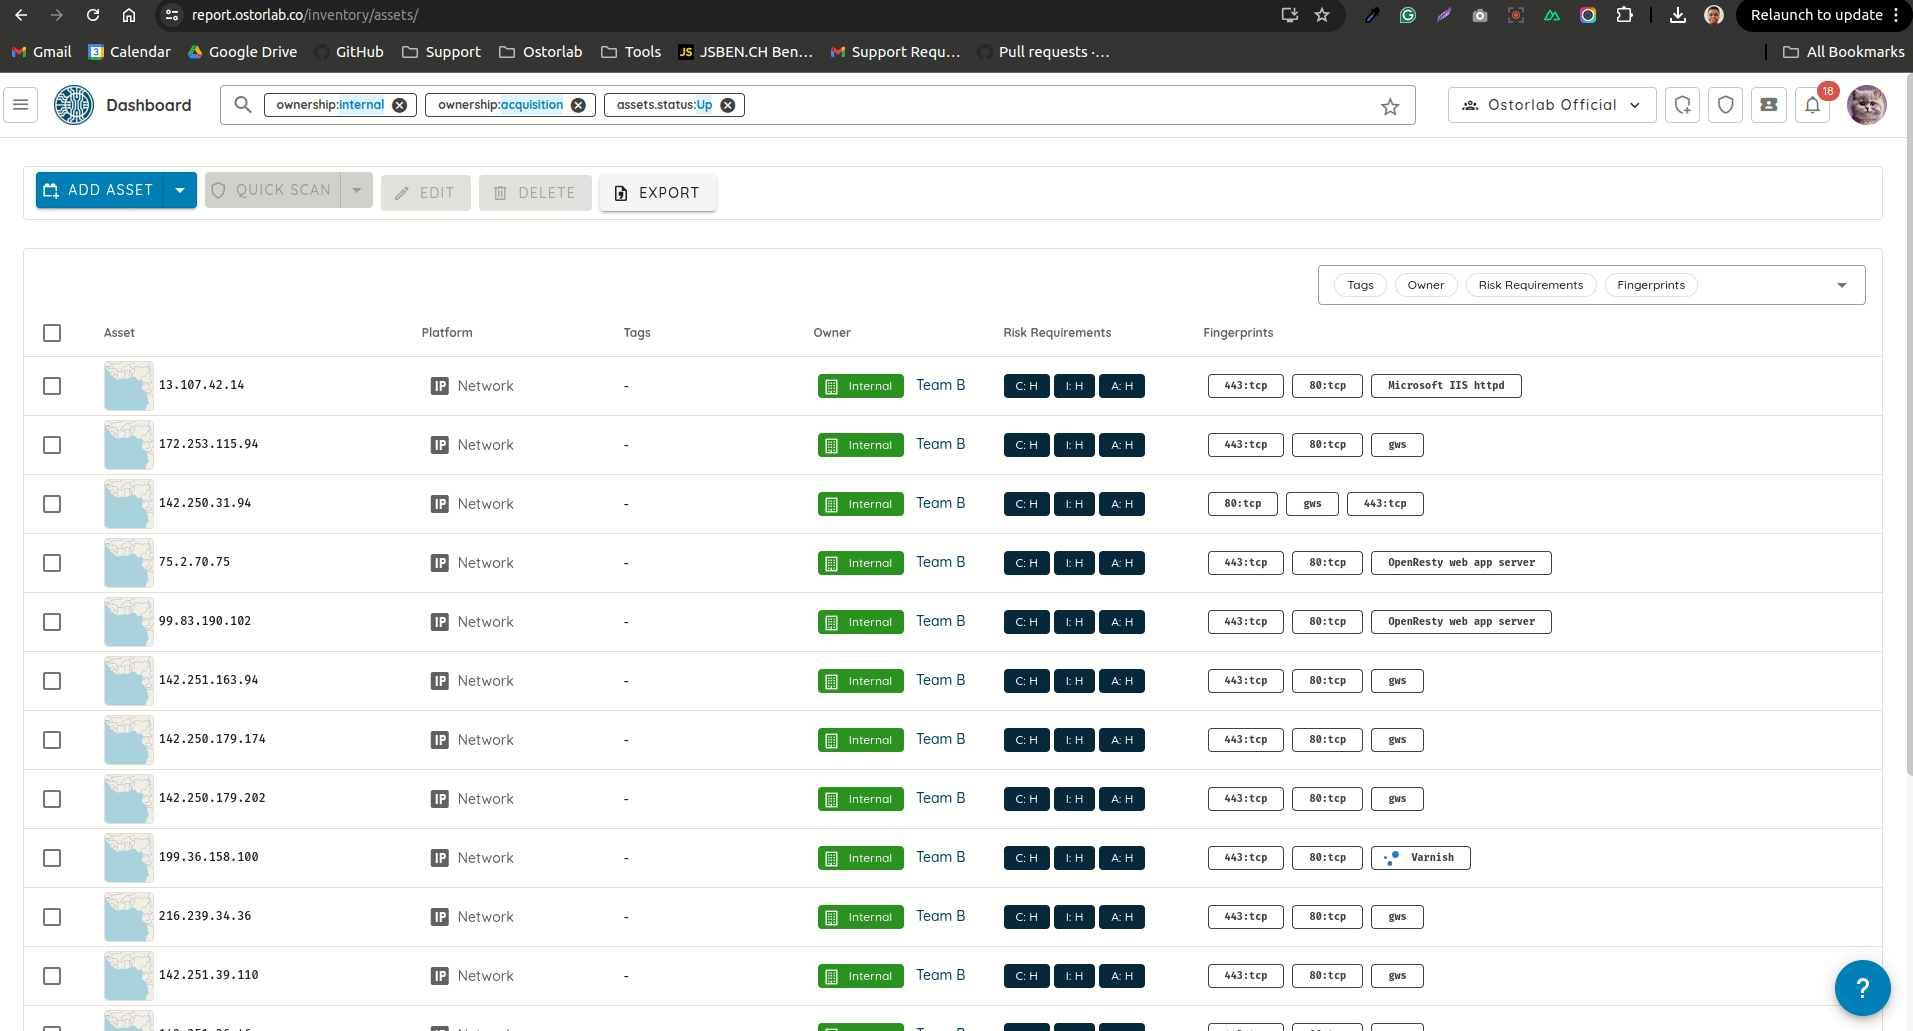
アセットのステータスによるフィルター
アセットのステータスに基づく新しい検索フィルターを追加しました。このフィルターには3つの値があります。
- Live:フィンガープリントのあるアセットを表示
- Dead:フィンガープリントのないアセットを表示
- All:フィンガープリントの有無にかかわらずアセットを表示
フィルターを指定しない場合は、すべてのアセットが表示されます。
その他の変更
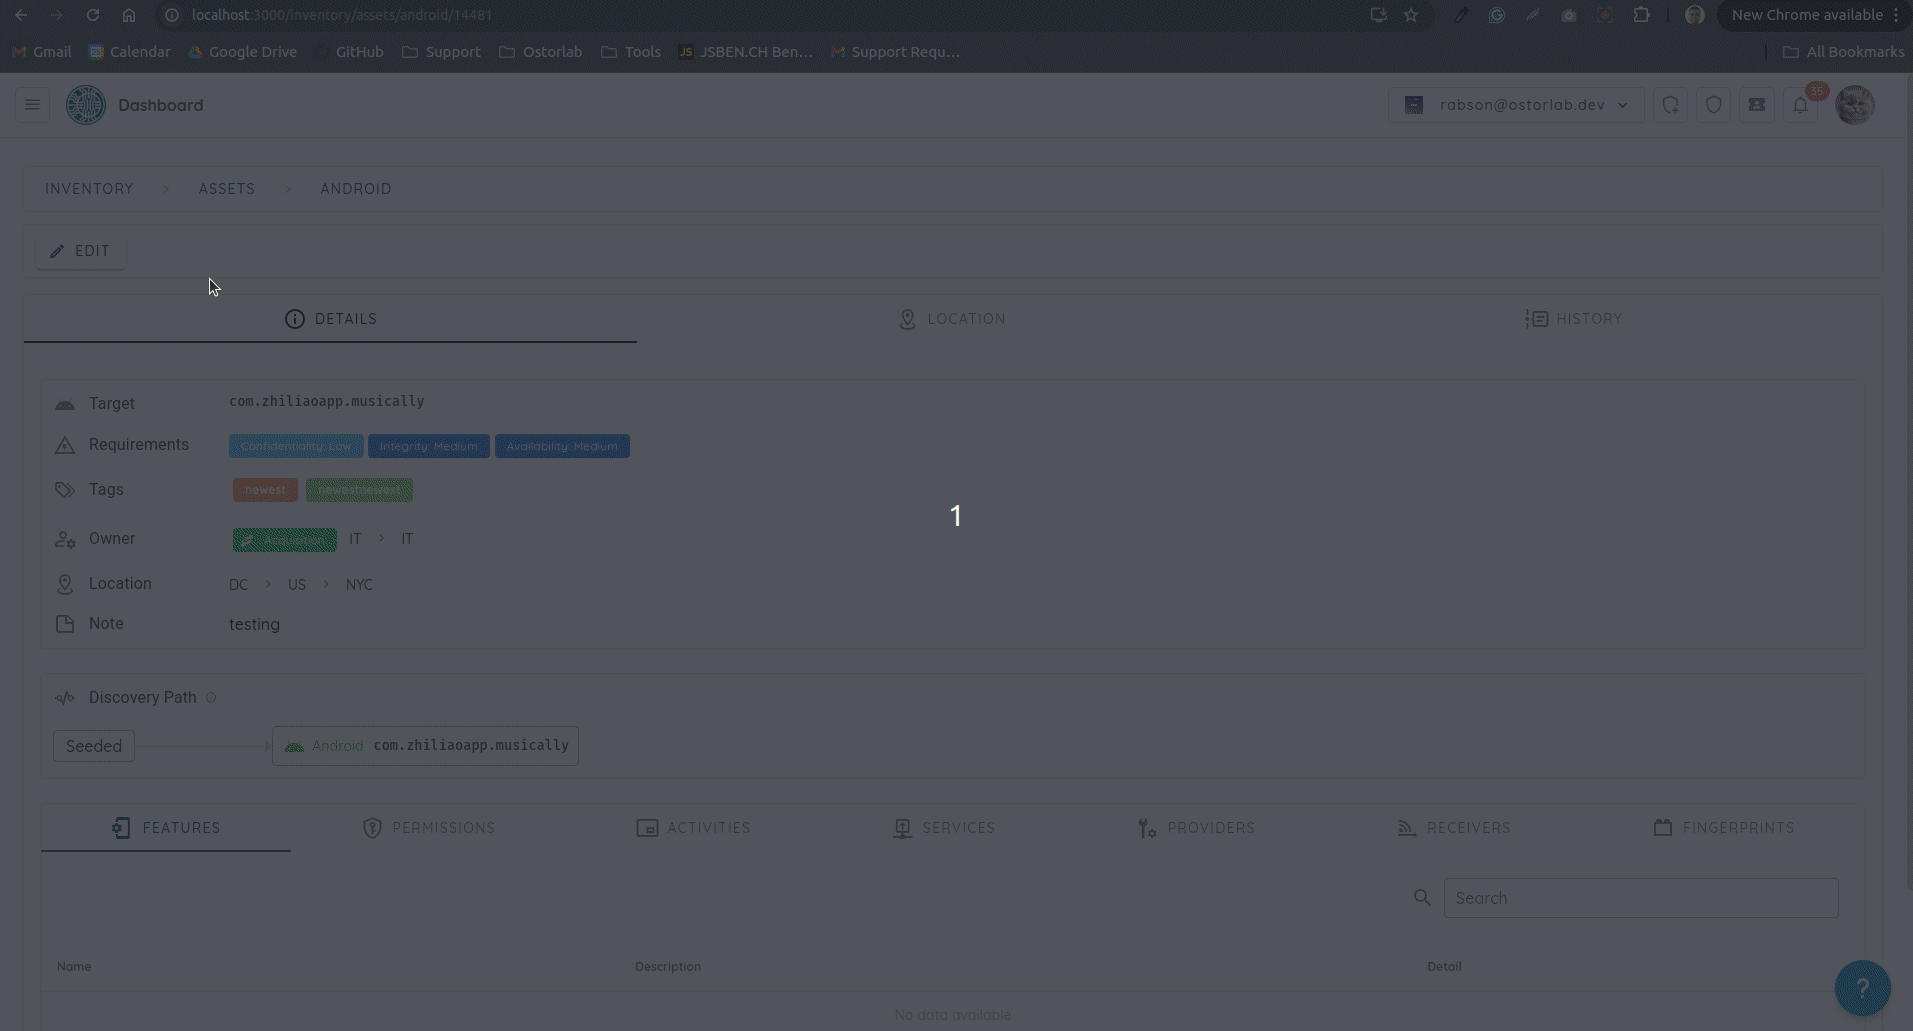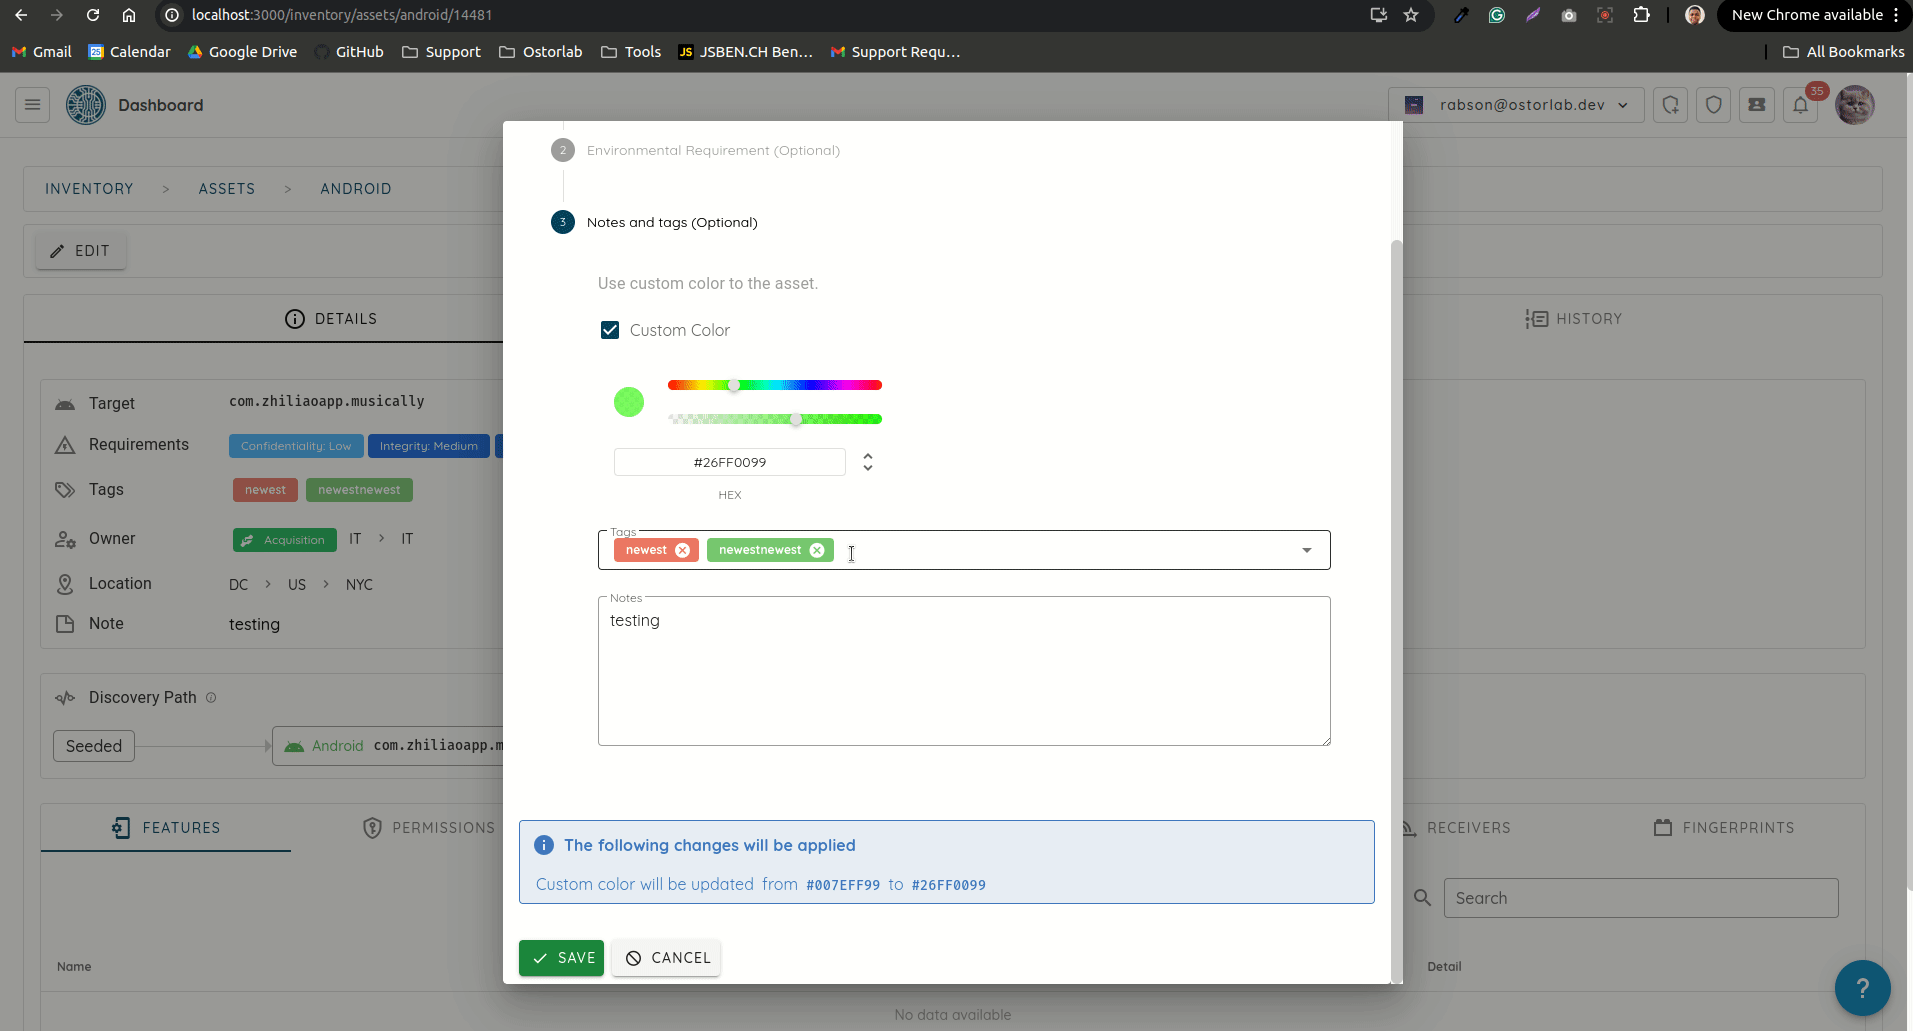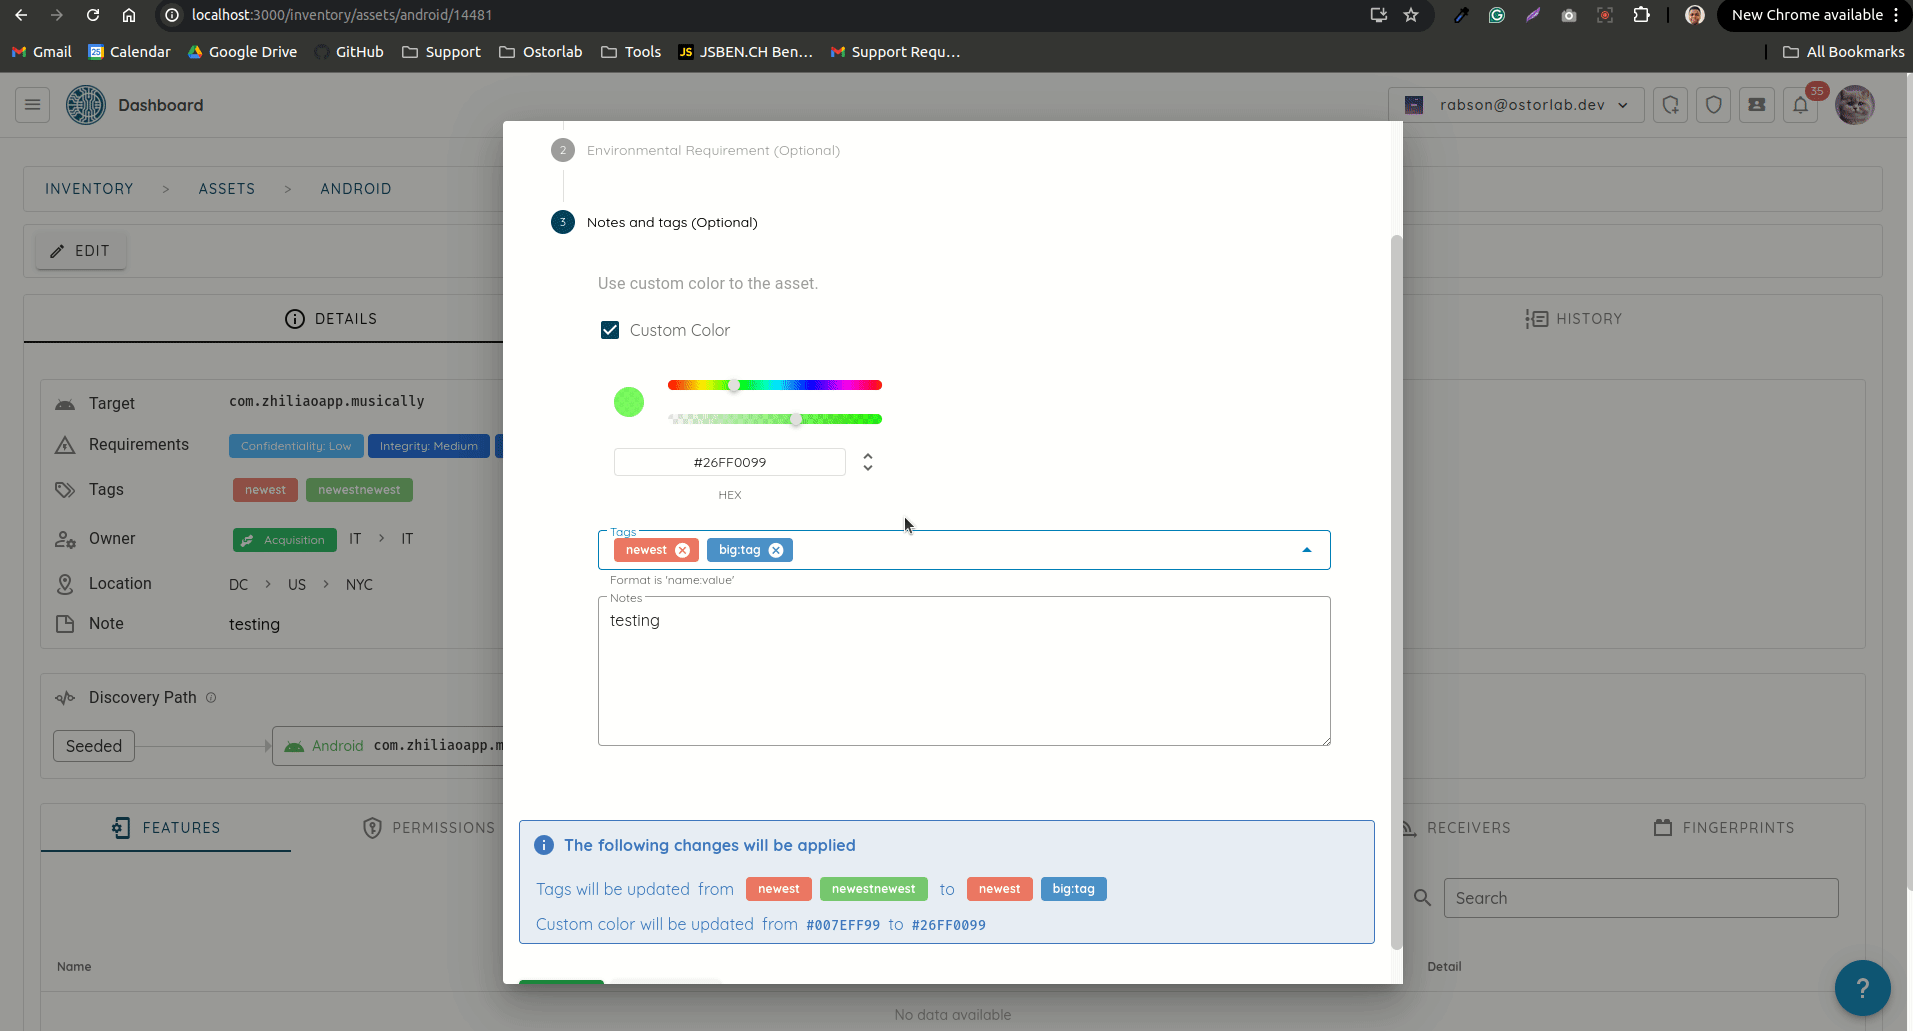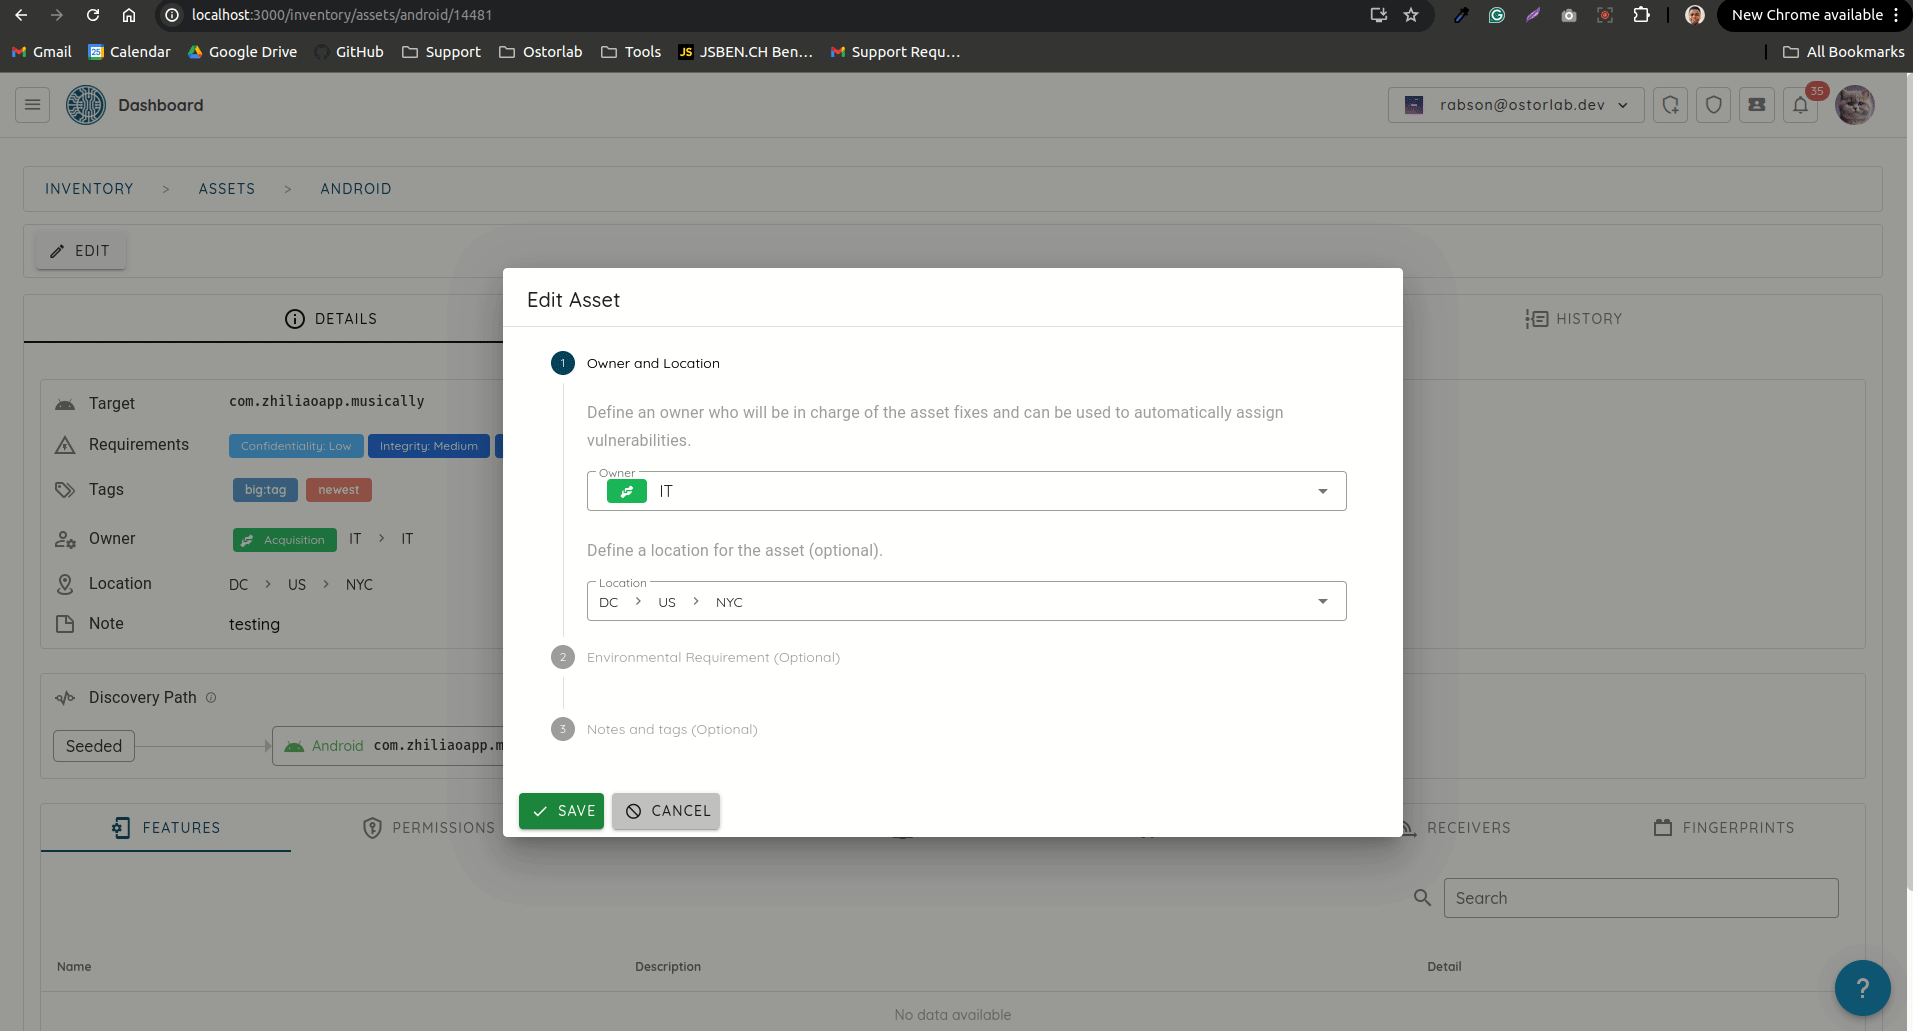
- アセットの変更時に、適用される変更の概要を表示できるようにしました。
変更の概要 - Attack Surfaceのパフォーマンスを改善しました。アセットの読み込みが速くなりました。
- サービスのプロトコルが常に
UPD/TCPと報告されるバグを修正しました。サービスは、httpやsshなど、プロトコルの 正しい値で表示されるようになりました。 - スキャンの品質を損なうことなく、ターゲットをスキャンする速度を向上させました。
スキャンとIDE
APIエンドポイント
スキャン中に、APIエンドポイントのさまざまな側面を自動で発見・検出できるようにしました。
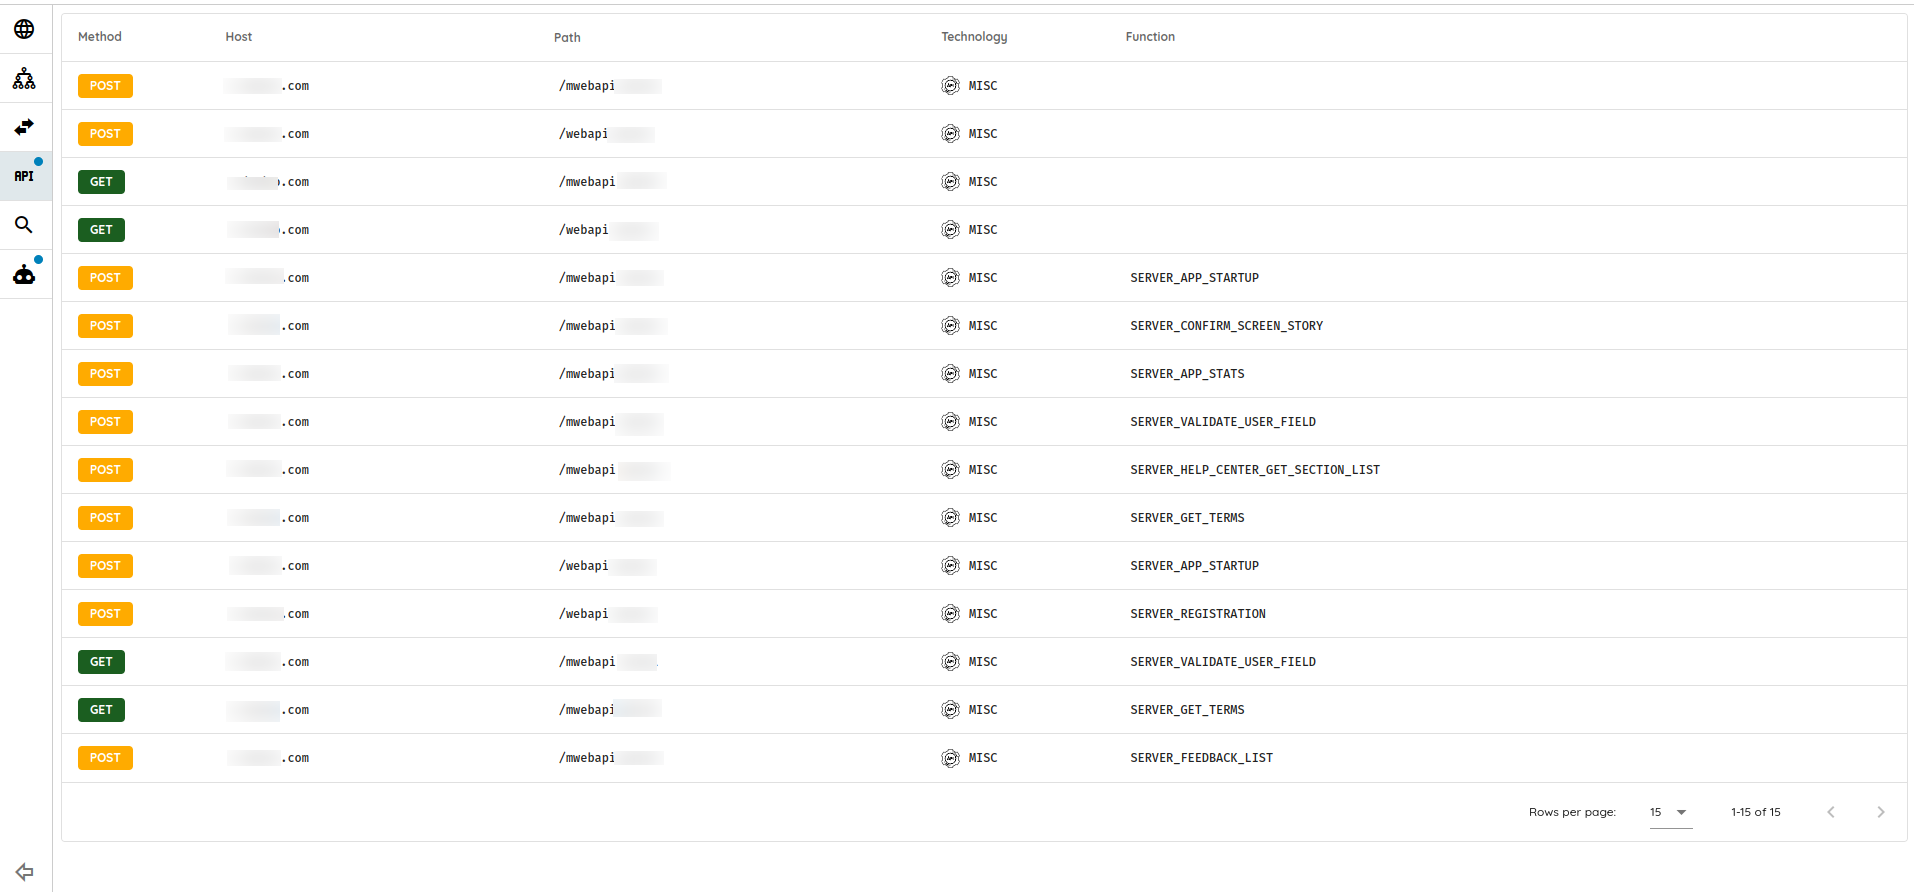
- Technology:使用されているAPI技術(
GraphQL、REST、SOAPなど) - Host:APIエンドポイントのホスト名
- Port:APIエンドポイントのポート番号
- Path:APIエンドポイントの具体的なURLパス
- Method:使用されているHTTPメソッド(
GET、POSTなど) - Function Name:APIエンドポイントに関連付けられた関数(マイクロサービスやサーバーレス 関数の場合など)。効率的に検索できるようインデックス化されています。
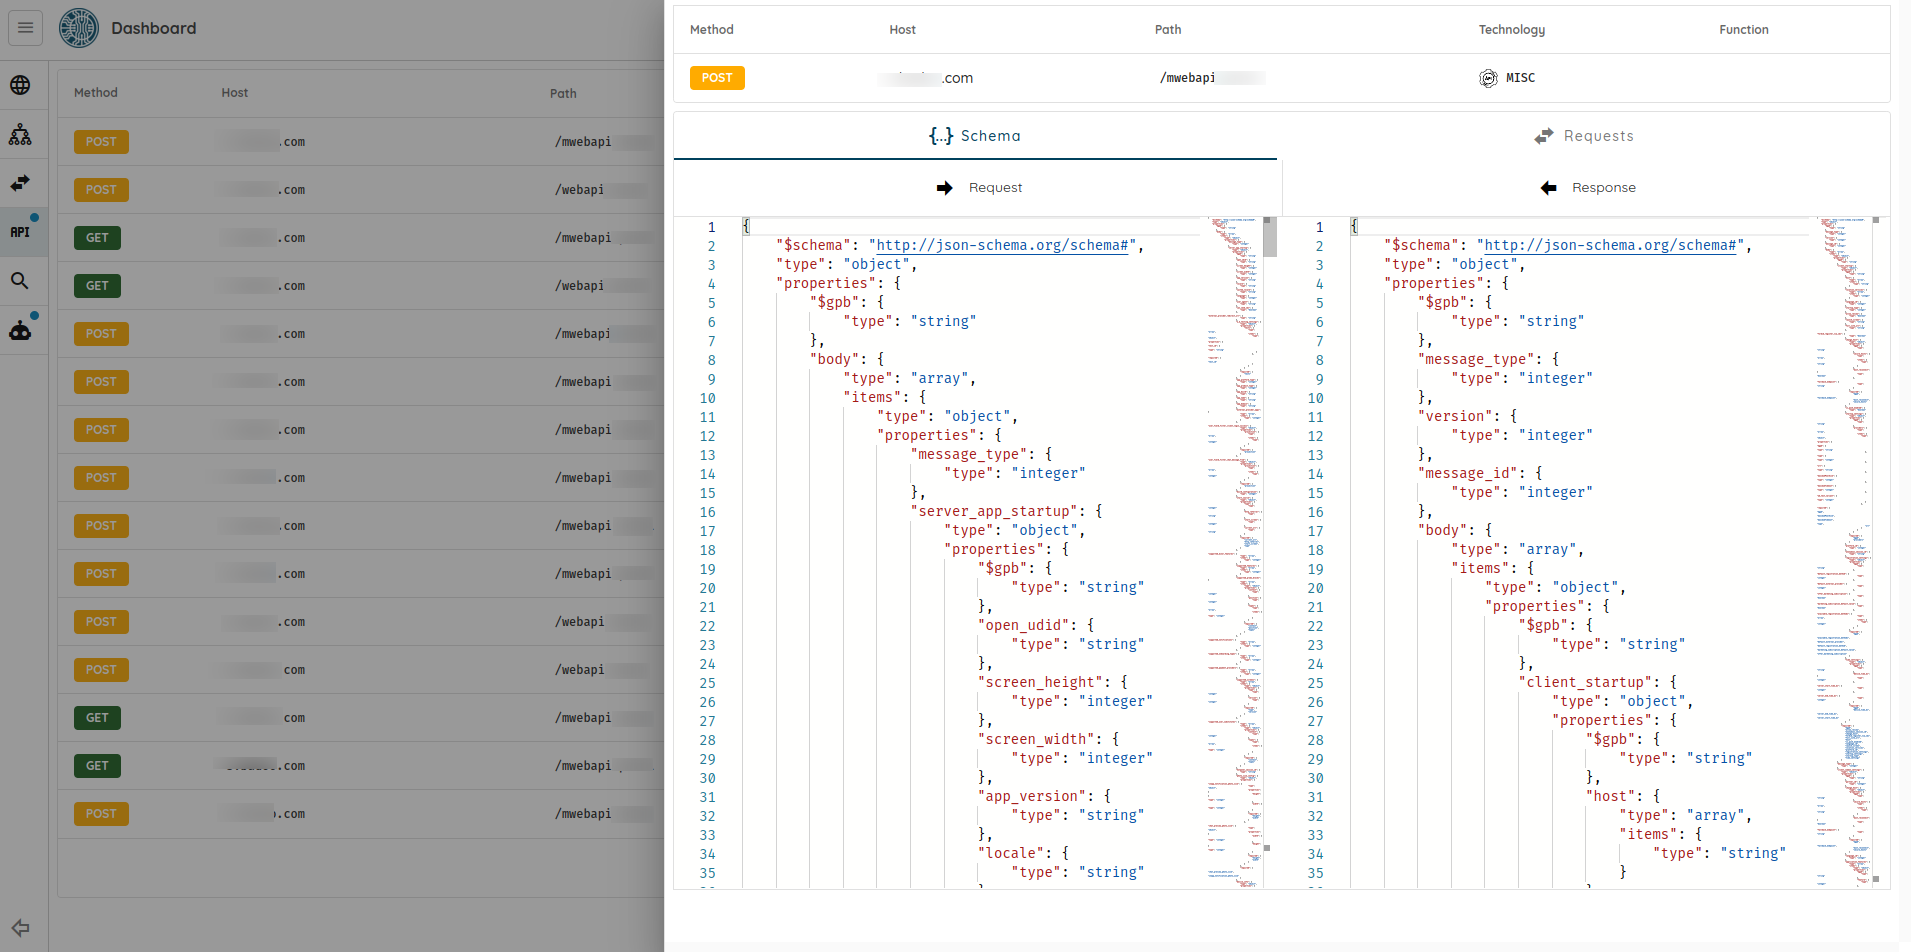
- Schemas:関連するリクエストとレスポンスのペイロードのスキーマ
各エンドポイントをクリックすると、そこから抽出されたすべての情報を確認できます。
IDE全体のUIとパフォーマンスも大幅に改善しました。
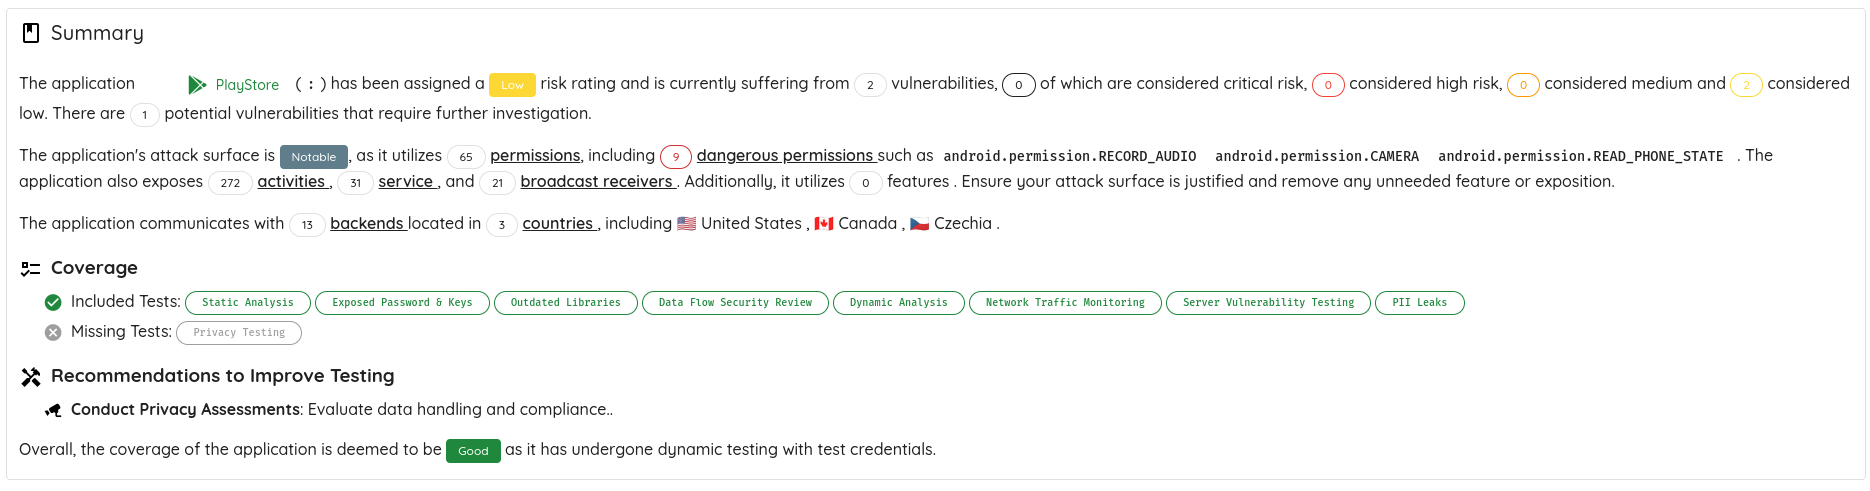
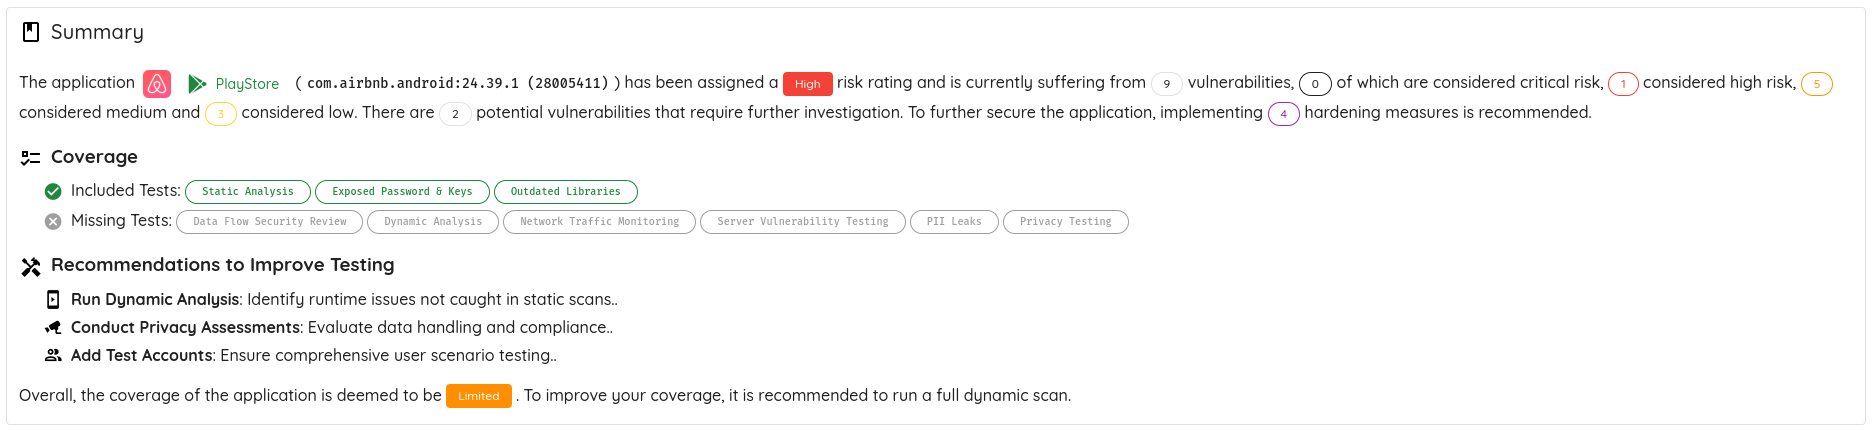
スキャンサマリー
AIによるスキャンサマリーを廃止し、はるかに包括的で実用的なスキャンサマリーを導入しました。新しいサマリーには、 スキャン中にどのテストが実施され、どのテストが実施されなかったか、またテストを改善するための推奨事項が含まれます。
Full Scanの例
Fast Scanの例
OXO
- CI/CDからのWebアプリのスキャンをサポートしました。独自のテスト認証情報、APIスキーマ、プロキシ、 SBOMファイルなどを使用できます。 Webスキャンを実行するコマンドの例:
ostorlab --api-key APIKEY ci-scan run --title test1 --api-schema /tmp/schema.txt --scan-profile=full_web_scan link --url https://google.com
サポートされているすべての機能の詳細は、GitLab連携のドキュメントをご覧ください。
検出 🔍
GraphQL
GraphQLエンドポイントにおける脆弱性と設定ミスの検出を追加しました。対象は、HTTP Method Manipulation(HTTPメソッドの操作)、 Request Complexity and DoS Potential (Circular references & Circular Fragments)(リクエストの複雑さとDoSの可能性:循環参照と循環フラグメント)、Field Duplication(フィールドの重複)、Alias Overloading(エイリアスの過負荷)、 Directive Overloading Detection(ディレクティブの過負荷の検出)、Object Limit Overriding Detection(オブジェクト制限の上書きの検出)、Array-Based Batch Queries(配列ベースのバッチクエリ)です。
この機能は、開発者とセキュリティ専門家がGraphQL APIの潜在的なリスクを特定するのに役立つことを目指しています。
ドメインとサブドメインの乗っ取り
ドメインとサブドメインの乗っ取りの検出を追加しました。ドメインとサブドメインの乗っ取りは、攻撃者が設定ミスのある、または 監視されていないDNSレコードを悪用して、組織に関連するドメインやサブドメインを支配下に置くサイバー攻撃の一種です。
この機能の主な特長は、高度なDNSマッチング(CNAME、A、AAAAレコード)、フィンガープリントにとどまらない
動的な乗っ取りの検証、ドメイン登録のチェックです。
Threat Center
いくつかのフィンガープリントの検出を追加しました。
- Zyxel Devices:Zyxelは、Unified Security Gateway(USG)やUSG FLEXシリーズの機器など、幅広いネットワークソリューションを提供しています。
- D-Link DNS ShareCenter:このShareCenter™クラウドストレージ機器では、ホームネットワークやインターネット経由で、文書や写真、音楽、動画などのメディアコンテンツを共有できます。
- Array Networks:Array Networksは、安全なアプリケーションデリバリーソリューションを提供しています。
- ProjectSend:ProjectSendは、組織やチーム向けの無料のオープンソースのファイル共有プラットフォームです。
- GeoVision:GeoVisionは、最先端のIPカメラやクラウドベースの監視プラットフォームなど、高度なビデオ監視ソリューションを専門としています。
- Cobbler:Cobblerは、ネットワークインストール環境をすばやく構築できるLinuxインストールサーバーです。
- PaloAltoNetworks PAN-OS:Palo Alto Networks PAN-OSは、高度なセキュリティ機能を提供する次世代ファイアウォールのオペレーティングシステムです。
- LoadMaster Kemp:Kemp LoadMasterは、Webとアプリケーションのパフォーマンスを最適化するロードバランサー兼アプリケーションデリバリーコントローラーです。
- Cisco ASA:Cisco ASA Softwareは、さまざまなフォームファクターのASAセキュリティファミリーに、エンタープライズクラスのセキュリティ機能を提供します。
- Symfony:Symfonyは、Webアプリケーション向けのPHPフレームワークであり、再利用可能なPHPコンポーネントのセットです。
- Aruba Networks Access Points:Aruba Networks Access Pointsは企業向けの安全なWi-Fiソリューションを提供しており、このフィンガープリントはAruba Access Pointsのログインページに一致します。
- Nostromo Server:Nostromoは、Unixベースのシステム向けに設計された軽量なオープンソースのWebサーバーで、シンプルさと少ないリソース使用量で知られています。
- ServiceNow:ServiceNowは、グローバル企業のデジタルワークフローの管理を支援するクラウドコンピューティングプラットフォームです。
- ValueHD PTZ Camera:PTZOpticsのカメラは、パン、チルト、ズームの機能と高画質により、イベントの録画やライブ配信に柔軟に対応できます。
- CyberPanel:CyberPanelは、OpenLiteSpeedを基盤とするWebホスティングのコントロールパネルで、Webサイト、DNS、メールを管理する機能を備えています。
- RAVPN:リモートアクセス仮想プライベートネットワーク(VPN)により、ユーザーはVPNを使ってプライベートネットワークにリモートで接続できます。
- Roundcube Webmail:Roundcube Webmailは、使いやすいインターフェースを備えたブラウザーベースのIMAPクライアントで、メール管理の機能を提供します。
- Fortinet FortiManager:FortiAIを搭載したFortiManagerは、定型作業の自動化と高度な知見の提供により、ネットワーク管理とセキュリティ運用を革新します。
いくつかのCVEのサポートを追加しました。
- CVE-2024-8672:WordPressプラグインWidget Options – The #1 WordPress Widget & Block Control Pluginは、複数のページビルダーを拡張する表示ロジック機能を介して、4.0.7以前のすべてのバージョンで認証済みのリモートコード実行に対して脆弱です。
- CVE-2024-10781:WordPress向けのSpam protection, Anti-Spam, FireWall by CleanTalkプラグインは、6.44以前のすべてのバージョンで、performという関数のapi_keyの値に対する空値チェックが欠如しているため、認可されていない任意のプラグインのインストールに対して脆弱です。
- CVE-2024-10542:WordPress向けのSpam protection, Anti-Spam, FireWall by CleanTalkプラグインは、6.43.2以前のすべてのバージョンで、checkWithoutToken関数における逆引きDNSのなりすましによる認可バイパスのため、認可されていない任意のプラグインのインストールに対して脆弱です。
- CVE-2023-28461:Array NetworksのArray AGシリーズおよびvxAG SSL VPNゲートウェイのクリティカルな脆弱性で、flags属性を持つHTTPヘッダーを悪用して認証なしでファイルシステムを閲覧することにより、リモートコード実行が可能になります。
- CVE-2024-21287:Oracle Agile Product Lifecycle Management(PLM)で発見された脆弱性で、リモートの攻撃者がファイル開示の問題を悪用できます。この脆弱性は認証なしでネットワーク経由で悪用でき、機密ファイルが開示される可能性があります。
- CVE-2024-42450:Versa Directorは、運用データと構成データの保存にPostgreSQL(Postgres)を使用しています。
- CVE-2024-47533:ネットワークインストール環境向けに広く使われているLinuxインストールサーバーCobblerには、バージョン3.0.0から3.2.2および3.3.6に、クリティカルな認証の欠陥があります。この脆弱性は欠陥のある関数に起因し、Cobbler XML-RPCインターフェースの認証チェックがバイパスされます。
- CVE-2024-47575:FortiManagerの重要な機能に認証が欠如しているため、攻撃者は細工したリクエストによって任意のコードやコマンドを実行できます。
- CVE-2014-2120:CiscoのCisco Adaptive Security Appliance(ASA)SSL VPNには、クロスサイトスクリプティング(XSS)の脆弱性があります。
- CVE-2024-42509:基盤となるCLIサービスのコマンドインジェクションの脆弱性により、PAPI(ArubaのAccess Point管理プロトコル)のUDPポート(8211)宛てに細工したパケットを送信することで、認証なしのリモートコード実行につながる可能性があります。
- CVE-2019-16278:nostromo nhttpd 1.9.6までのhttp_verify関数におけるディレクトリトラバーサルにより、攻撃者は細工したHTTPリクエストでリモートコード実行を達成できます。
- CVE-2024-8957:ファームウェアバージョン6.3.40未満のValueHD PTZカメラには、NTPサーバーの設定を介したコマンドインジェクションの脆弱性があります。
- CVE-2024-8956:ValueHD PTZカメラには、param.cgiエンドポイントに認証バイパスの脆弱性があります。
- CVE-2024-50550:LiteSpeed TechnologiesのLiteSpeed Cacheにおける不適切な権限割り当ての脆弱性により、権限昇格が可能になります。この問題は、6.5.2より前のバージョンのLiteSpeed Cacheに影響します。
- CVE-2024-37383:バージョン1.5.7より前、および1.6.xのうち1.6.7より前のRoundcube Webmailには、SVGのanimate属性を介して悪用できるクロスサイトスクリプティングの脆弱性があります。
プライバシーとコンプライアンス
- AndroidではAndroidManifestとプライバシーポリシーの間の権限使用の整合性(Privacy Permission Usage Compliance Between AndroidManifest and Privacy Policy)、 iOSではInfo.plistとプライバシーポリシーの間の権限使用の整合性(Permission Usage Compliance Between Info.plist and Privacy Policy)の検出を追加しました。この検出は、アプリが宣言した 権限を、アプリのプライバシーポリシーに記載された情報と照合します。
報告される検出結果の技術的な詳細には、アプリのAndroidManifest.xmlまたは
Info.plistにあるものの、プライバシーポリシーに記載されていない権限が含まれます。
これにより、開発者が許容されるプライバシー基準を確実に守れるよう支援します。
連携
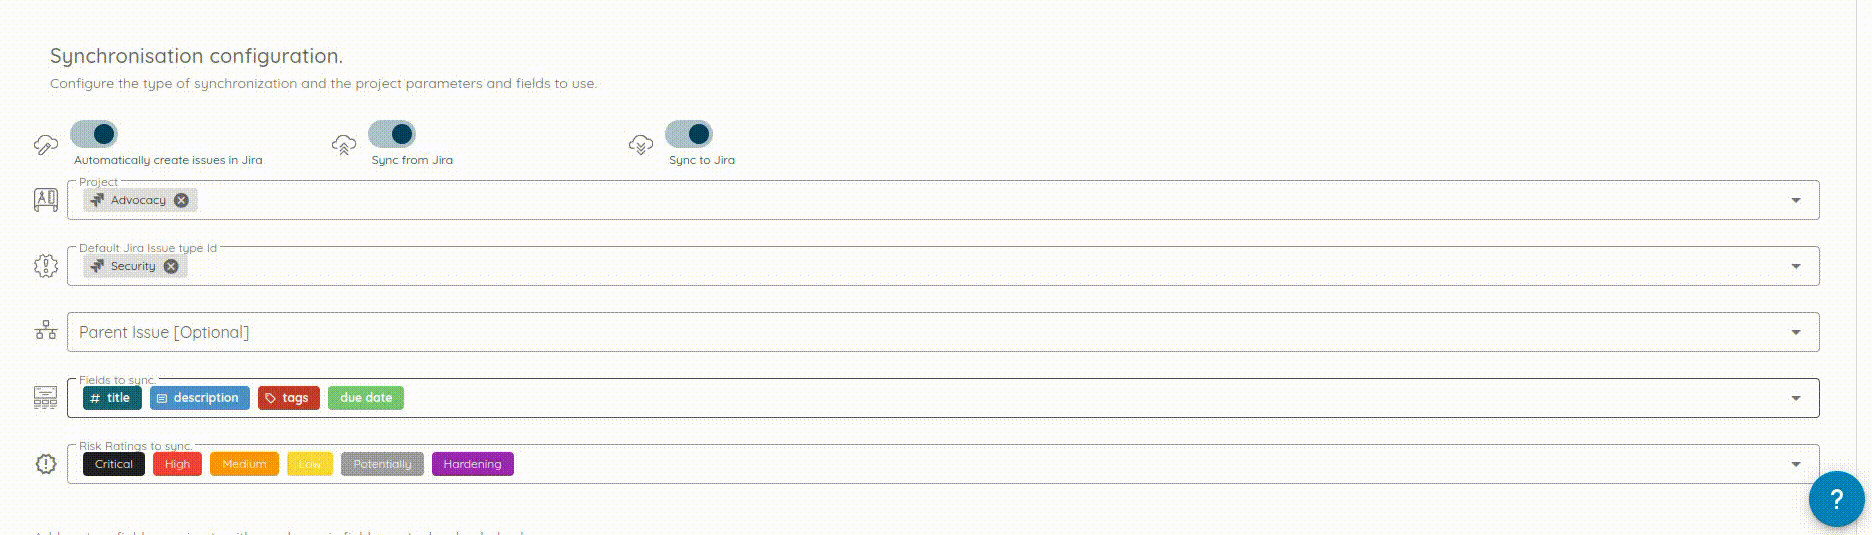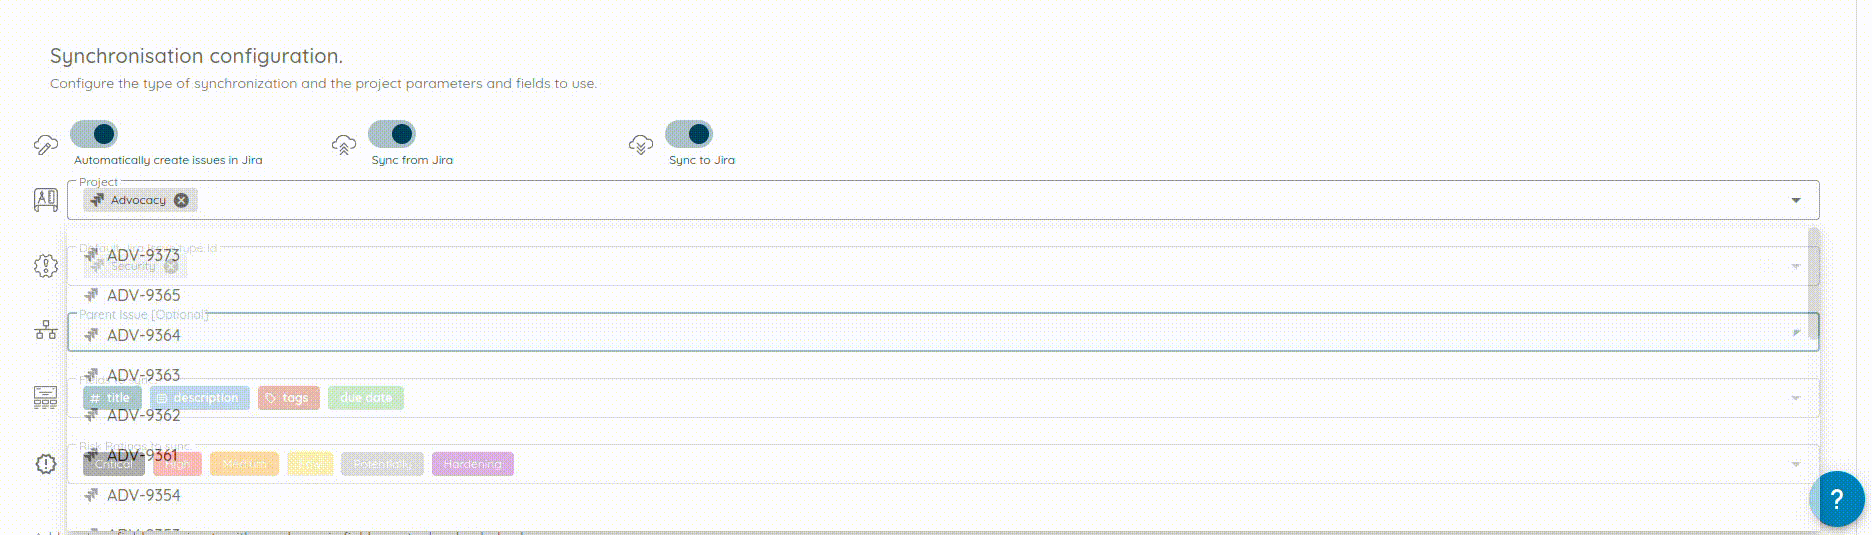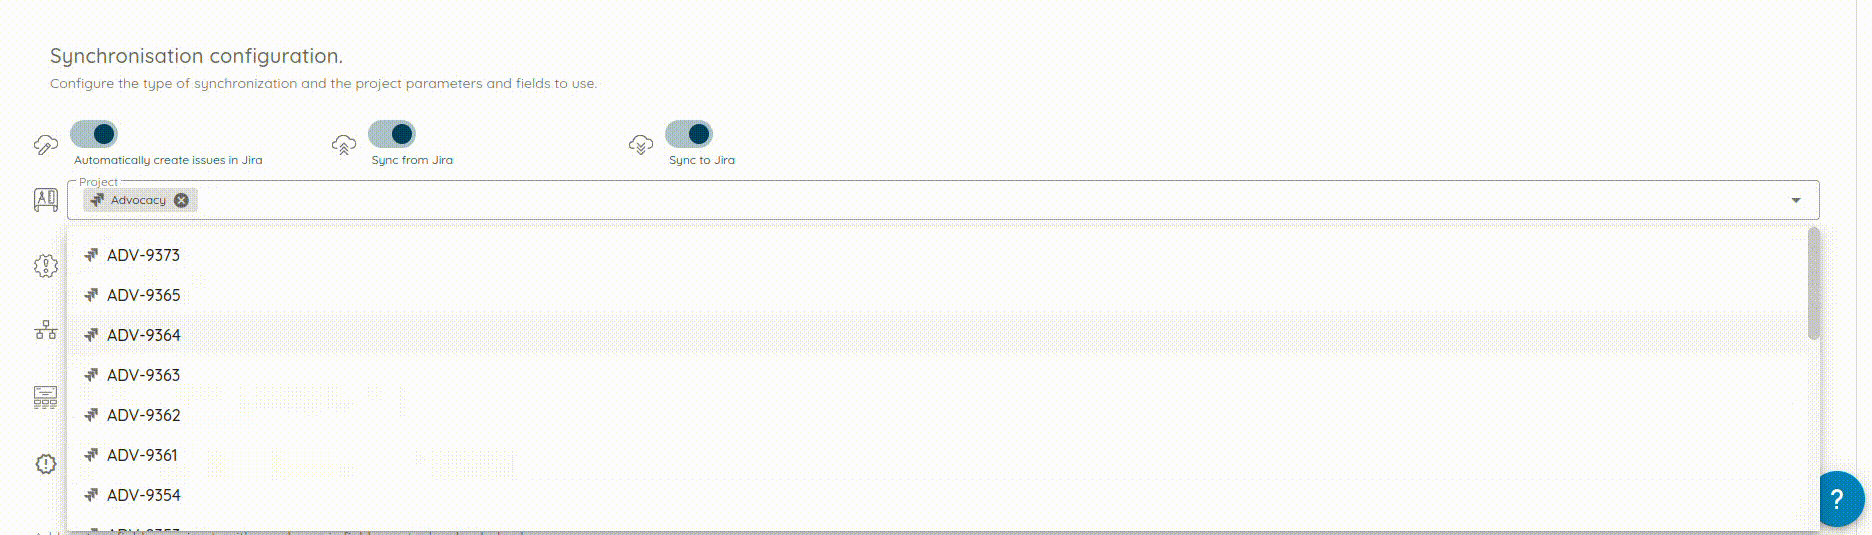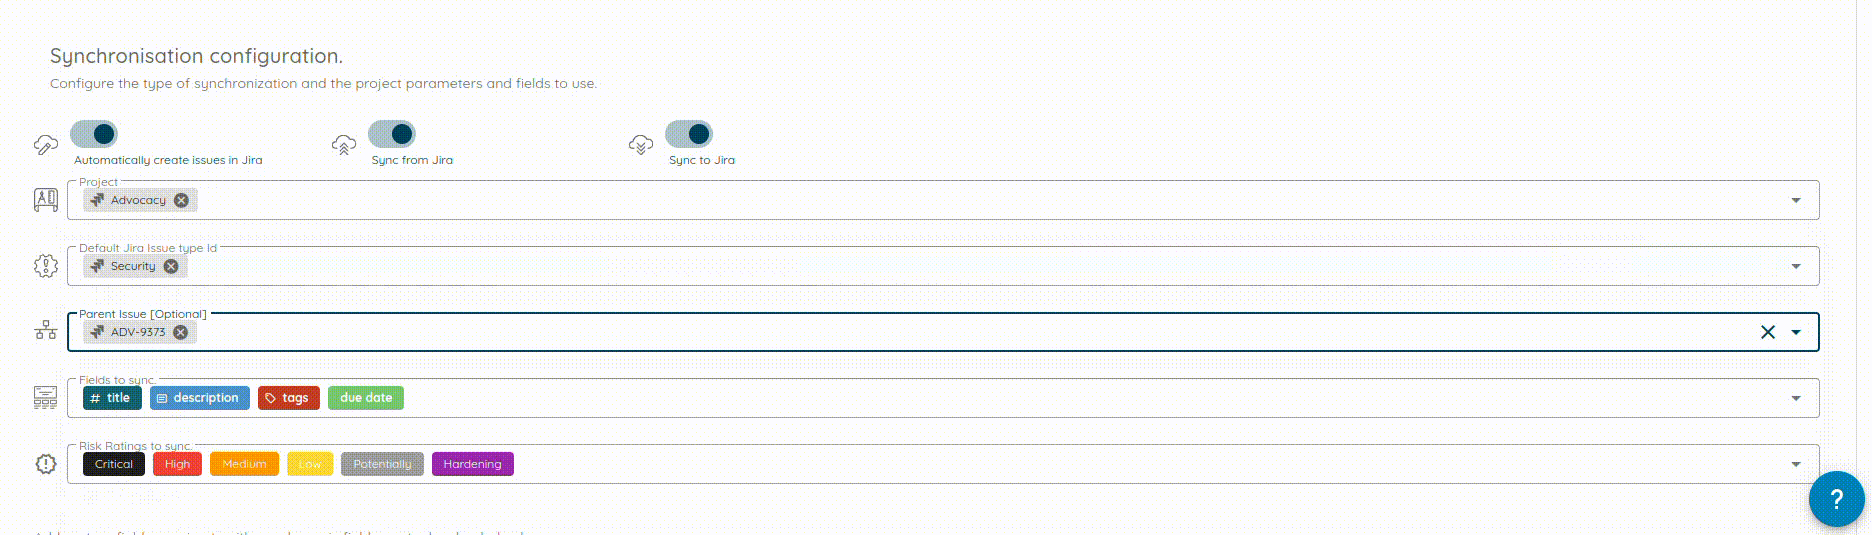
Jira連携の設定時に、親課題を任意で指定できるようにしました。親課題を
指定すると、Jiraで課題を作成する際にそれが使われます。この変更により、JiraとOstorlabの間の同期がスムーズになります。
このリリースではほかにも、ユーザーが新機能や修正を把握して最大限に活用できるよう、ダッシュボードに
変更履歴を追加しました。