Où tous ces SDK tiers envoient-ils les données de vos utilisateurs ? 😨
Les nouvelles fonctionnalités d'Ostorlab sont entièrement conçues pour aider les équipes à comprendre, suivre et explorer leur surface d'attaque, ce que voient et ciblent les attaquants, et en somme ce qui peut conduire une organisation à se faire pirater.
Les nouvelles fonctionnalités d'Ostorlab sont entièrement conçues pour aider les équipes à comprendre, suivre et explorer leur surface d'attaque, ce que voient et ciblent les attaquants, et en somme ce qui peut conduire une organisation à se faire pirater.
Y parvenir suppose de collecter en continu les bonnes données et de fournir les outils pour les comprendre, les parcourir et les explorer.
Améliorations de la surface d'attaque
Nous avons apporté une longue liste de changements pour améliorer l'expérience de détection et de navigation dans votre surface d'attaque.
Voici quelques-unes des nouvelles fonctionnalités les plus sympathiques :
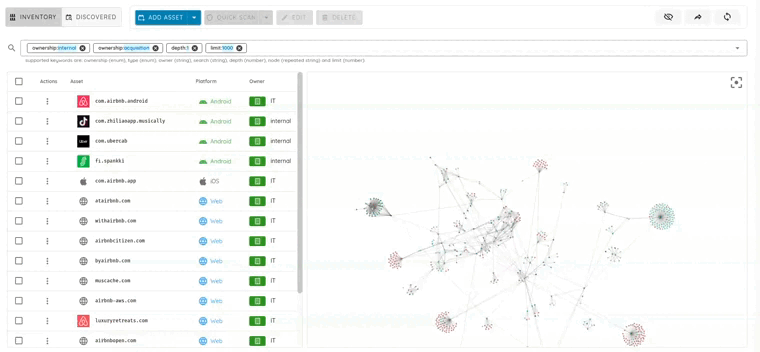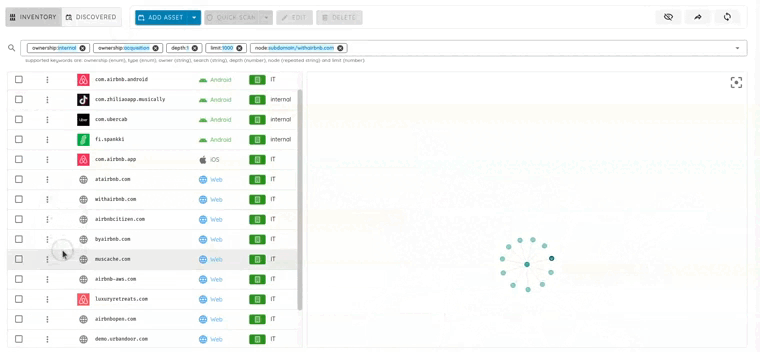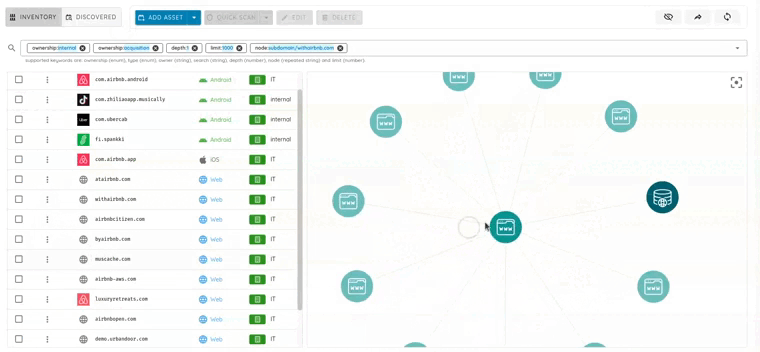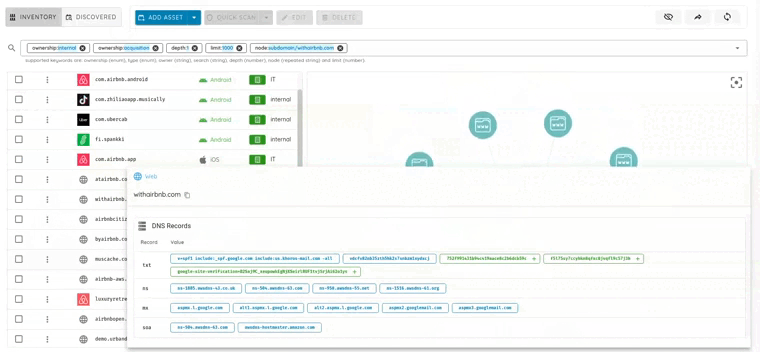
- Concentrez-vous sur n'importe quel actif grâce au bouton de filtre et accédez à ses connexions directes, voire à ses connexions de 2e et 3e niveau. Cette fonctionnalité nous aide à comprendre comment la découverte de la surface d'attaque détecte de nouveaux actifs. Un bon exemple : un utilisateur qui enregistre avec son e-mail professionnel plusieurs nouveaux domaines qui n'étaient suivis nulle part auparavant. Vous vous reconnaissez, John du Marketing 🙂.
- Ajout de nouvelles fonctions de recherche puissantes, comme la recherche par plusieurs types de propriété ou l'exclusion des actifs correspondant à un motif de recherche.
- De pratiques boutons d'action rapide pour déclencher un scan ou ajouter une règle de surveillance. Si vous êtes curieux des vulnérabilités de cet actif, cliquez simplement sur « Quick Scan ».
- L'import d'actifs en masse facilite l'ajout de nombreux actifs : il suffit d'importer un fichier CSV.
- Accédez aux données d'un actif directement depuis le graphe de la surface d'attaque, avec des informations telles que les enregistrements DNS, les services ouverts, les bibliothèques utilisées, les données Whois, les certificats en service, et bien plus encore.
Un regard plus approfondi sur la surface d'attaque de vos applications mobiles.

La surface d'attaque ne se limite pas aux noms de domaine et aux adresses IP, surtout si vous êtes une entreprise orientée mobile d'abord.
La surface d'attaque d'Ostorlab détecte et suit désormais celle des applications mobiles : ce que l'application expose, les fonctionnalités dangereuses qu'elle utilise, les bibliothèques utilisées et, surtout, le suivi de leurs changements et du moment où ils surviennent. Elle liste même tous les systèmes backend et indique leur localisation géographique.
Résumé de scan mobile

Nos derniers travaux comprennent une nouvelle fonctionnalité d'analyse des scans, avec un résumé des rapports de scan et des retours exploitables pour améliorer la sécurité de votre application. Enrichi des données de surface d'attaque, le rapport offre un éclairage précieux sur l'impact des problèmes identifiés.
Des scans plus rapides
Si vous utilisez la plateforme depuis un certain temps, vous avez peut-être remarqué que les scans s'exécutent plus vite, bien plus vite. Cela a demandé un effort d'ingénierie considérable pour gagner en vitesse sans sacrifier la qualité. Ce n'est que la première étape vers un scan complet en moins d'une heure, que nous visons d'ici la fin de cette année.
Top 10 des innovateurs du test de vulnérabilités
Ostorlab a été désigné l'un des 10 scanners de sécurité les plus innovants de 2023 par GRC Viewpoint. Nous sommes reconnaissants de cette reconnaissance, qui conforte notre engagement à construire une plateforme puissante, simple à utiliser et complète. Ce n'est que le début de nombreuses idées folles sur lesquelles nous travaillons et qui, nous l'espérons vraiment, façonneront l'avenir du scan de vulnérabilités.
Nous sommes fiers d'annoncer la plus grande version à ce jour, riche en fonctionnalités touchant l'Open-Source, le scan mobile, le scan web, une toute nouvelle capacité exceptionnelle de surface d'attaque, l'amélioration des intégrations Jira, la recherche dans l'environnement d'analyse, le moteur de remédiation et la gestion des plans pour les grandes équipes.