サードパーティSDKはユーザーのデータをどこに送っているのか 😨
Ostorlabの新機能は、自社のアタックサーフェス、攻撃者が見ているものや狙っているもの、つまり組織がハッキングされる原因になり得るものを、チームが理解し、追跡し、検索できるようにすることに焦点を絞っています。
Ostorlabの新機能は、自社のアタックサーフェス、攻撃者が見ているものや狙っているもの、つまり組織がハッキングされる原因になり得るものを、チームが理解し、追跡し、検索できるようにすることに焦点を絞っています。
それを実現するには、適切なデータを継続的に収集し、そのデータを理解し、たどり、検索するためのツールを提供することが必要です。
アタックサーフェスの強化
アタックサーフェスの検出と閲覧の体験を向上させるため、数多くの変更を加えました。
ここでは、優れた新機能の一部を紹介します。
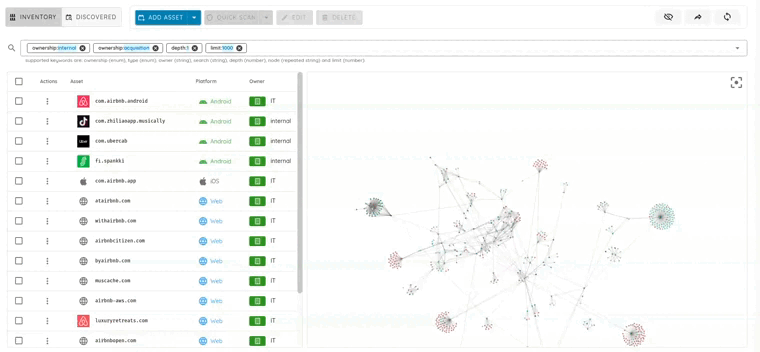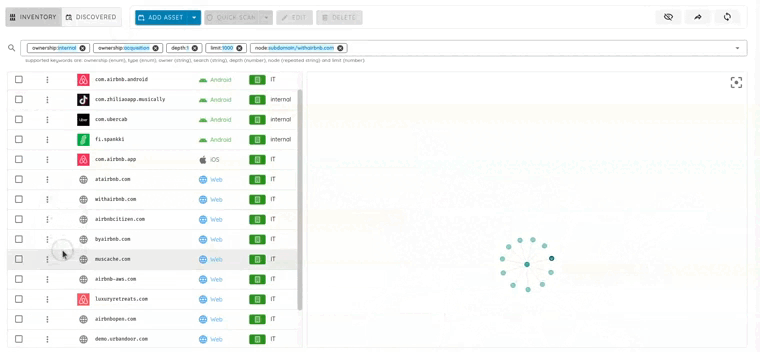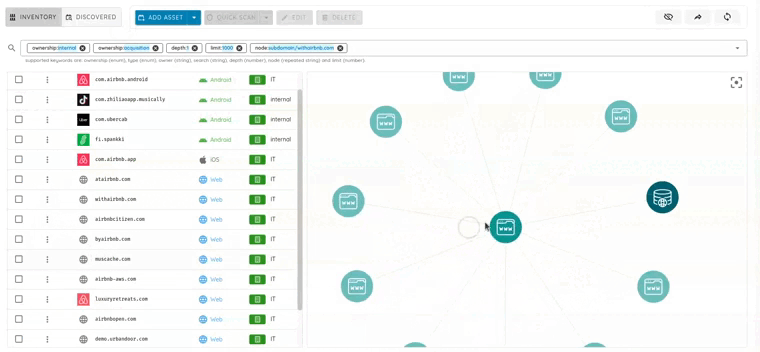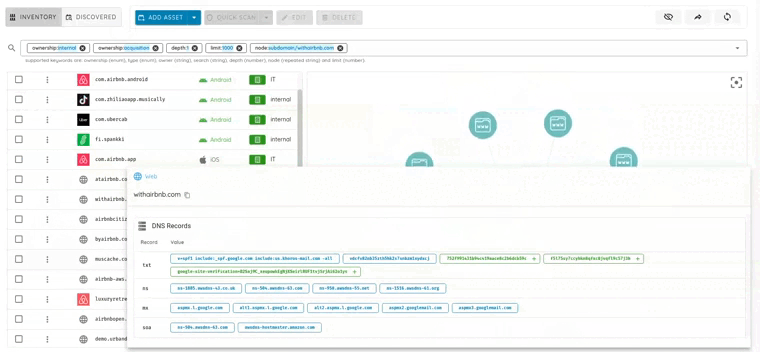
- フィルターボタンを使って任意のアセットに絞り込み、そのアセットに直接つながるアセット、さらには2次、3次のつながりにもアクセスできます。この機能は、アタックサーフェス検出が新しいアセットをどのように検出しているかを理解するのに役立ちます。好例は、ユーザーが業務用のメールアドレスで、それまでどこでも追跡されていなかった新しいドメインを複数登録しているケースです。マーケティング部のJohnさん、心当たりがありますよね 🙂。
- 複数の所有形態による検索や、検索パターンに一致するアセットの除外など、強力な新しい検索機能を追加しました。
- スキャンの開始や監視ルールの追加を行える便利なクイックアクションボタンを用意しました。そのアセットの脆弱性が気になる場合は、「Quick Scan」を押すだけです。
- アセットの一括インポートにより、CSVファイルをアップロードするだけで多数のアセットを簡単に追加できます。
- アタックサーフェスのグラフから、DNSレコード、公開されているサービス、使用されているライブラリ、Whoisデータ、使用中の証明書など、さまざまなアセットデータに直接アクセスできます。
モバイルアプリケーションのアタックサーフェスをより深く把握

アタックサーフェスは、ドメイン名やIPアドレスだけの話ではありません。モバイルファーストの企業であればなおさらです。
Ostorlabのアタックサーフェス機能は、モバイルアプリケーションのアタックサーフェスも検出・追跡するようになりました。アプリが何を公開しているか、どのような危険な機能を使っているか、どのライブラリが使われているか、そして最も重要な点として、それらの変更内容と変更された時期を追跡します。すべてのバックエンドシステムを一覧表示し、その地理的な所在地も示します。
モバイルスキャンのサマリー

最新の取り組みには、スキャンレポートのサマリーと、アプリのセキュリティを向上させるための実行可能なフィードバックを提供する、新しいスキャンインサイト機能が含まれます。アタックサーフェスのデータで補強されたレポートにより、特定された問題の影響について貴重な洞察が得られます。
スキャンの高速化
しばらくプラットフォームを使っている方は、スキャンが速く、それもはるかに速く実行されるようになったことに気づいたかもしれません。品質を犠牲にせずに速度を上げるには、多大なエンジニアリングの労力が必要でした。これは、今年末までに達成を目指している、1時間未満でのフルスキャン完了に向けた最初の一歩にすぎません。
脆弱性テストのトップ10イノベーター
Ostorlabは、GRC Viewpointにより2023年の革新的なセキュリティスキャナーのトップ10の一つに選ばれました。この評価は、強力で使いやすく包括的なプラットフォームを構築するという当社の取り組みを後押しするものであり、深く感謝しています。これは、当社が取り組んでいる数多くの大胆なアイデアの始まりにすぎず、それらが脆弱性スキャンの未来を真に形作ることを心から願っています。
オープンソース、モバイルスキャン、Webスキャン、まったく新しい卓越したアタックサーフェス機能、Jira連携の改善、解析環境の検索、修復エンジン、大規模チーム向けのプラン管理にわたる機能を詰め込んだ、過去最大のリリースを発表できることを誇りに思います。