
IAM、XSS 以及 1000 多条新的动态规则
近期更新大幅增强了动态分析,新增了对更多编程语言的支持和漏洞模式检测;通过新增角色完善了 IAM 管理,细化了攻击面的访问控制粒度,改进了 XSS 检测和存在漏洞的依赖识别,同时修复了整个系统中的多个关键缺陷。
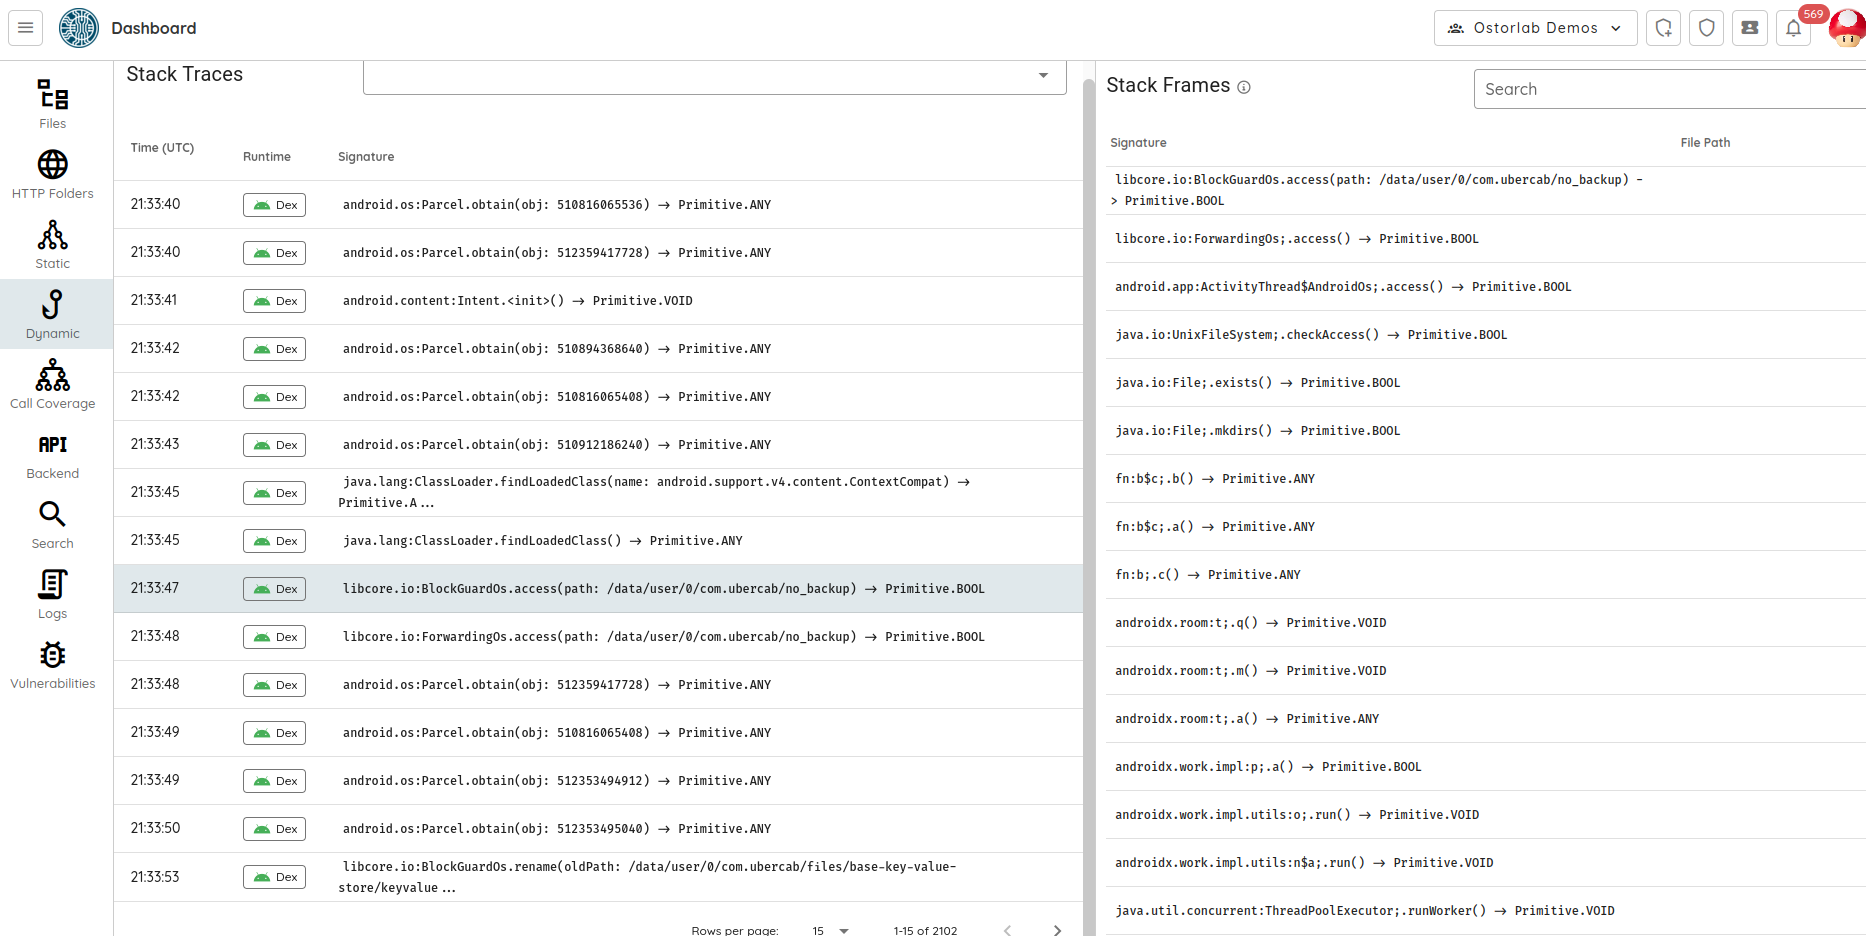
🛠️ 动态分析增强
过去一个月,我们在动态分析方面取得了重大进展。我们扩展了能力,新增对 Java、Kotlin、Swift 和 Dart 的插桩支持 🚀。我们还增强了检测机制,在 Swift 中识别出 1,365 多个新的漏洞模式,在 Dart 中识别出 846 个。
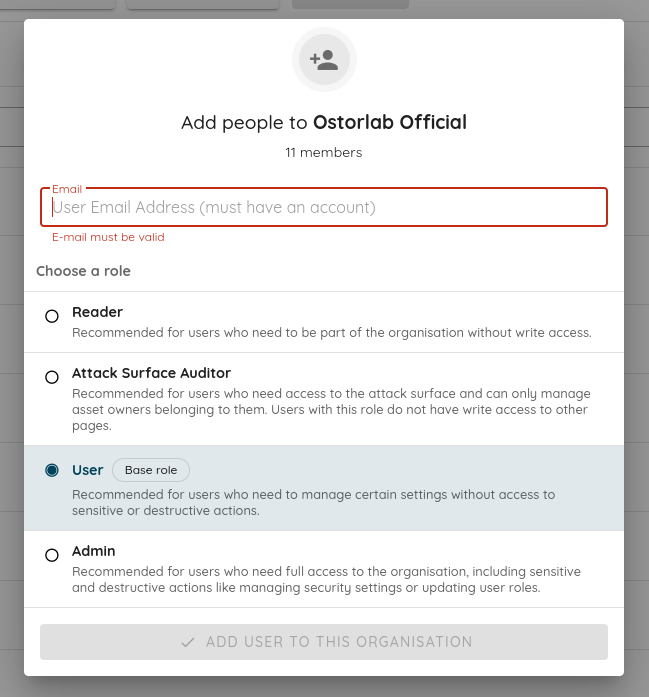
🗝️ 更完善的 IAM 管理
我们对 IAM 管理进行了精细调整,新增两个角色:Reader(提供只读访问权限)和 Attack Surface Auditor(用于对攻击面进行全面审计)。此次更新让访问管理更具针对性,也更加安全。
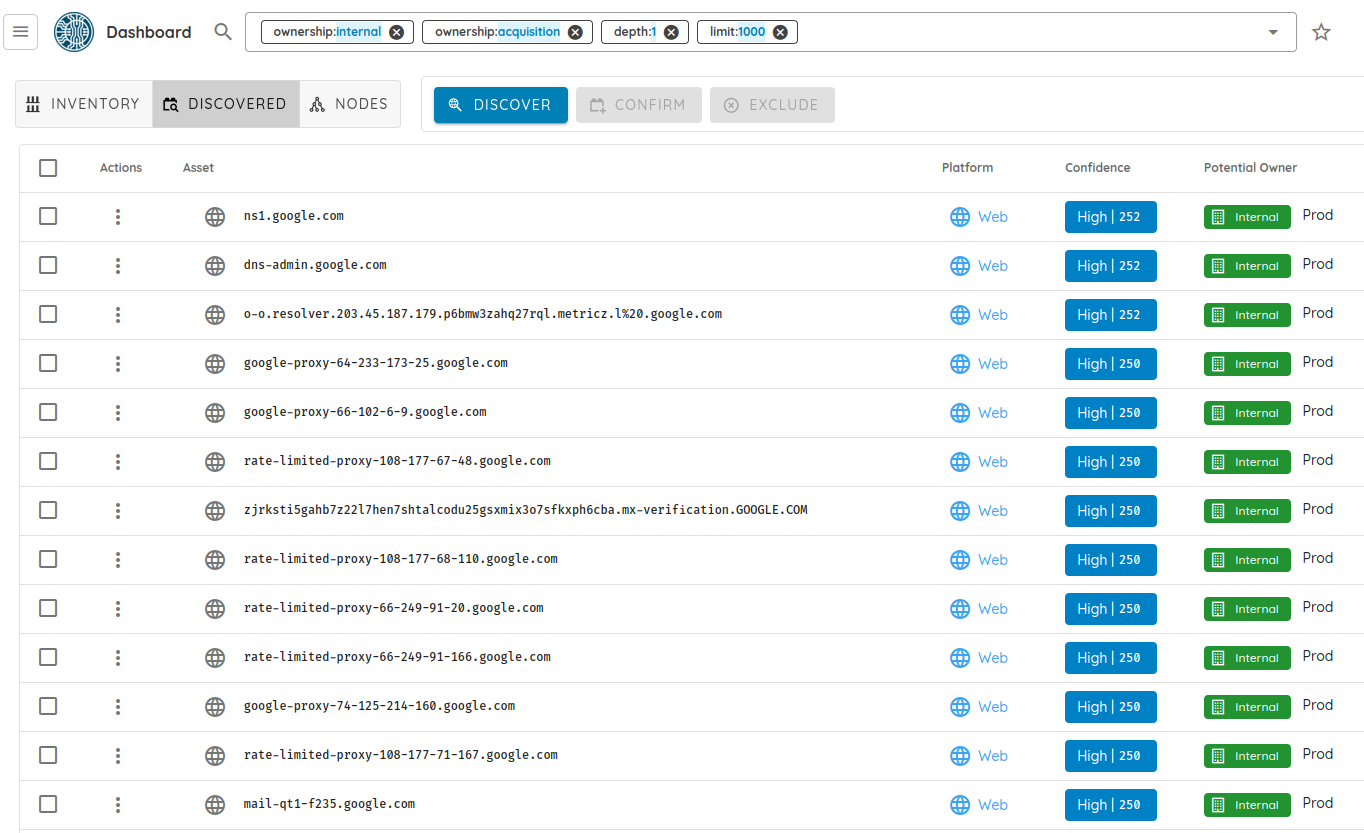
🔍 更详细的攻击面洞察
攻击面(Attack Surface)功能现在提供更精细的访问控制,可按所有者(Owner)分别设置。此次更新同时提升了已发现资产推荐的准确性和访问权限的精确度,让资产管理更加安全高效。
🛡️ 增强的 XSS 检测能力
我们对 XSS 检测能力进行了全面改造,检测率更高,覆盖范围更广。我们新增了多个载荷,并重新设计了已认证测试的方法,大幅提升了测试过程中身份验证的稳定性。
📦 更先进的存在漏洞依赖检测
我们改进了应用指纹与已知漏洞搜索之间的关联。这一改进使我们在各种框架和语言中检测到的新软件包增加了 150% 以上,显著提升了识别和缓解漏洞的能力。
🐞 缺陷修复
- 解决了导致 source map 代码泄露检测出错的问题。
- 修复了评估 IP 信誉时出现的错误。
- 修复了导致爬虫无法收集请求头和响应头的缺陷。
- 改进了对动态分析期间收集的大型参数的处理。
- 修正了 XSS 标签页超时的问题,确保不会遗漏任何发现。
- 更新并澄清了知识库条目中的描述。
- 修复了导入资产时的 CSV 验证错误。
- 改进了 XSS Agent 中漏洞 DNA 的计算,使检测更加准确。