
IAM, XSS y más de 1000 nuevas reglas dinámicas.
Las actualizaciones recientes mejoran de forma significativa el análisis dinámico, con compatibilidad con nuevos lenguajes de programación y detección de patrones vulnerables, perfeccionan la gestión de IAM con nuevos roles, aportan mayor granularidad en el acceso a la superficie de ataque, mejoran la detección de XSS y la identificación de dependencias vulnerables, y corrigen errores importantes en todo el sistema.
🛠️ Análisis dinámico mejorado
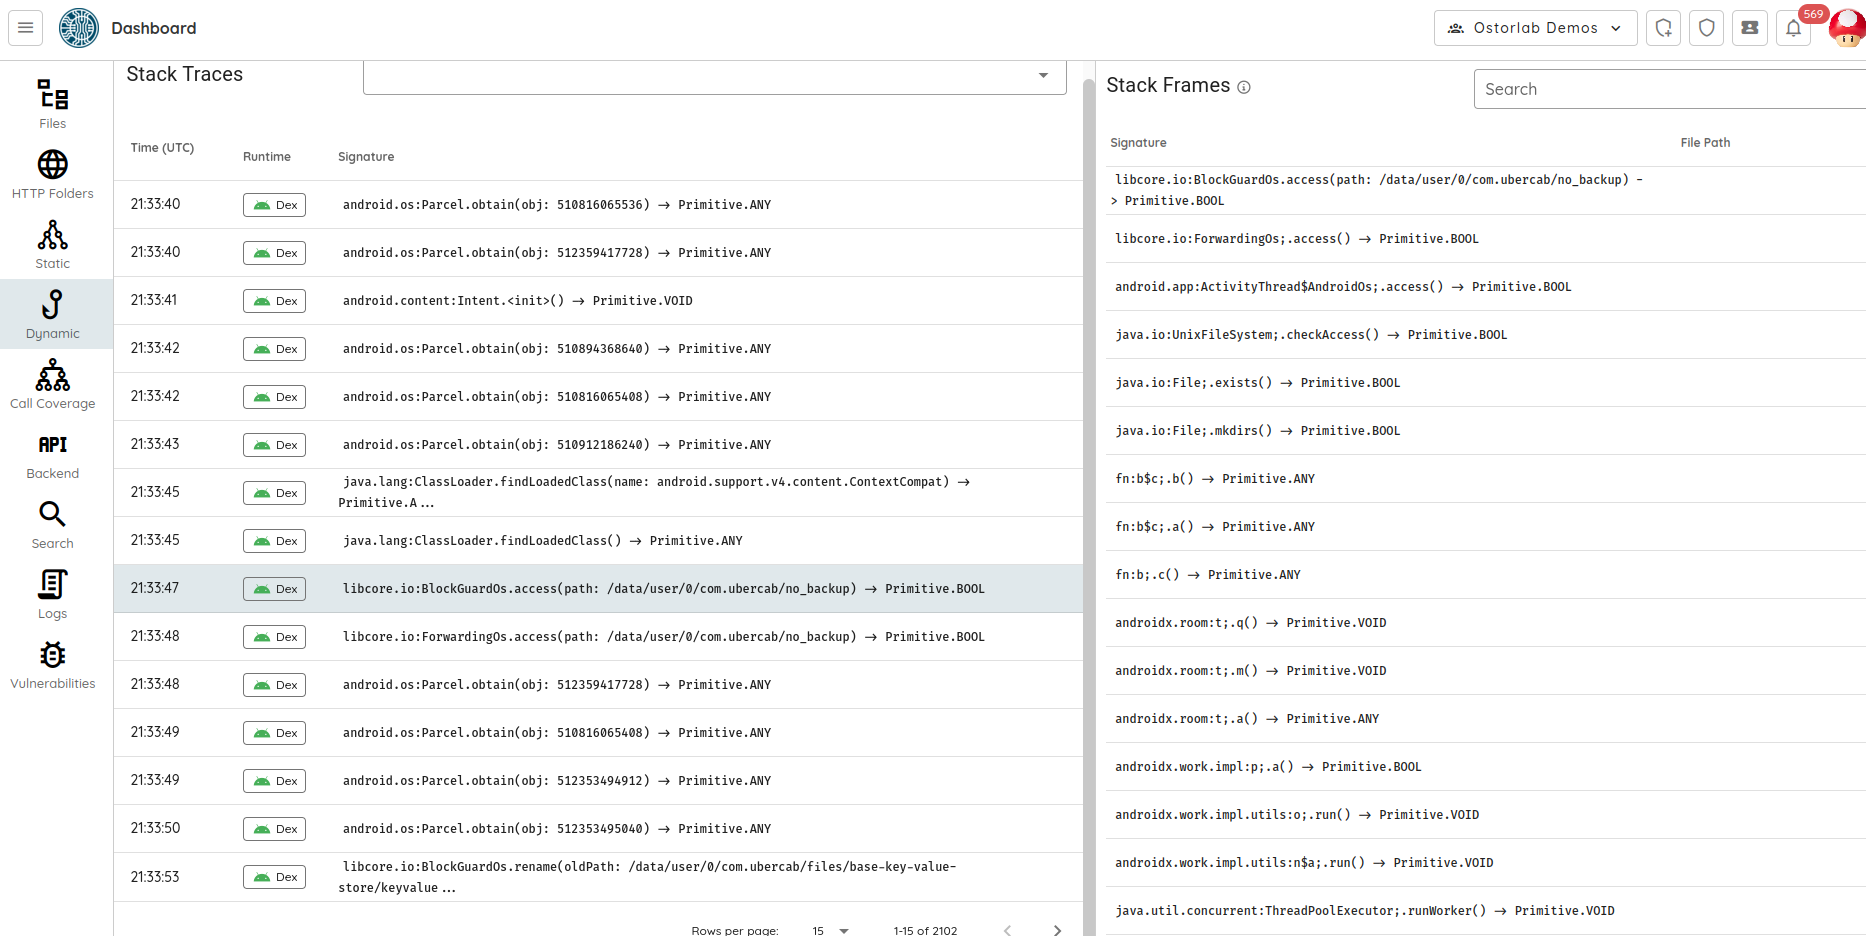
Durante el último mes se han logrado avances significativos en el análisis dinámico. Hemos ampliado nuestras capacidades para incluir compatibilidad de instrumentación con Java, Kotlin, Swift y Dart 🚀. También hemos mejorado nuestros mecanismos de detección, que identifican más de 1,365 nuevos patrones vulnerables en Swift y 846 en Dart.
🗝️ Gestión de IAM perfeccionada
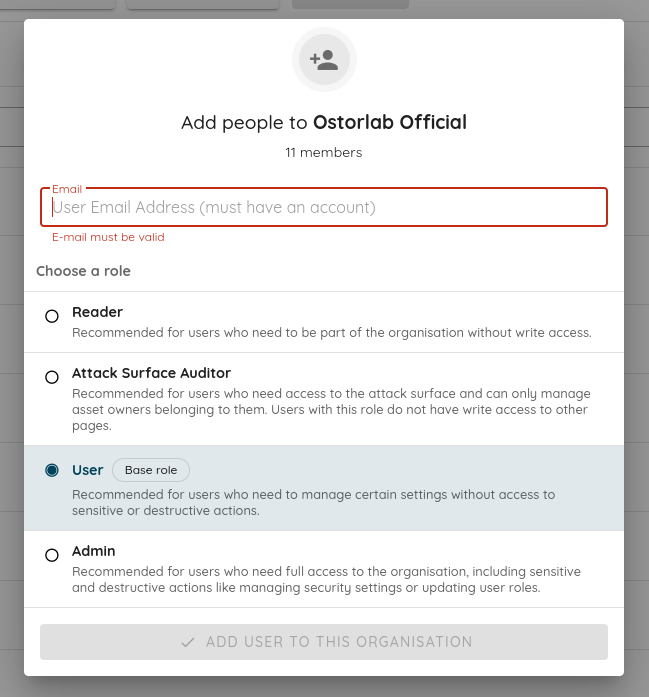
Hemos perfeccionado la gestión de IAM con dos nuevos roles: Reader, que ofrece acceso de solo lectura, y Attack Surface Auditor, destinado a realizar auditorías exhaustivas de la superficie de ataque. Esta actualización garantiza una gestión de accesos más adaptada y segura.
🔍 Información más detallada sobre la superficie de ataque
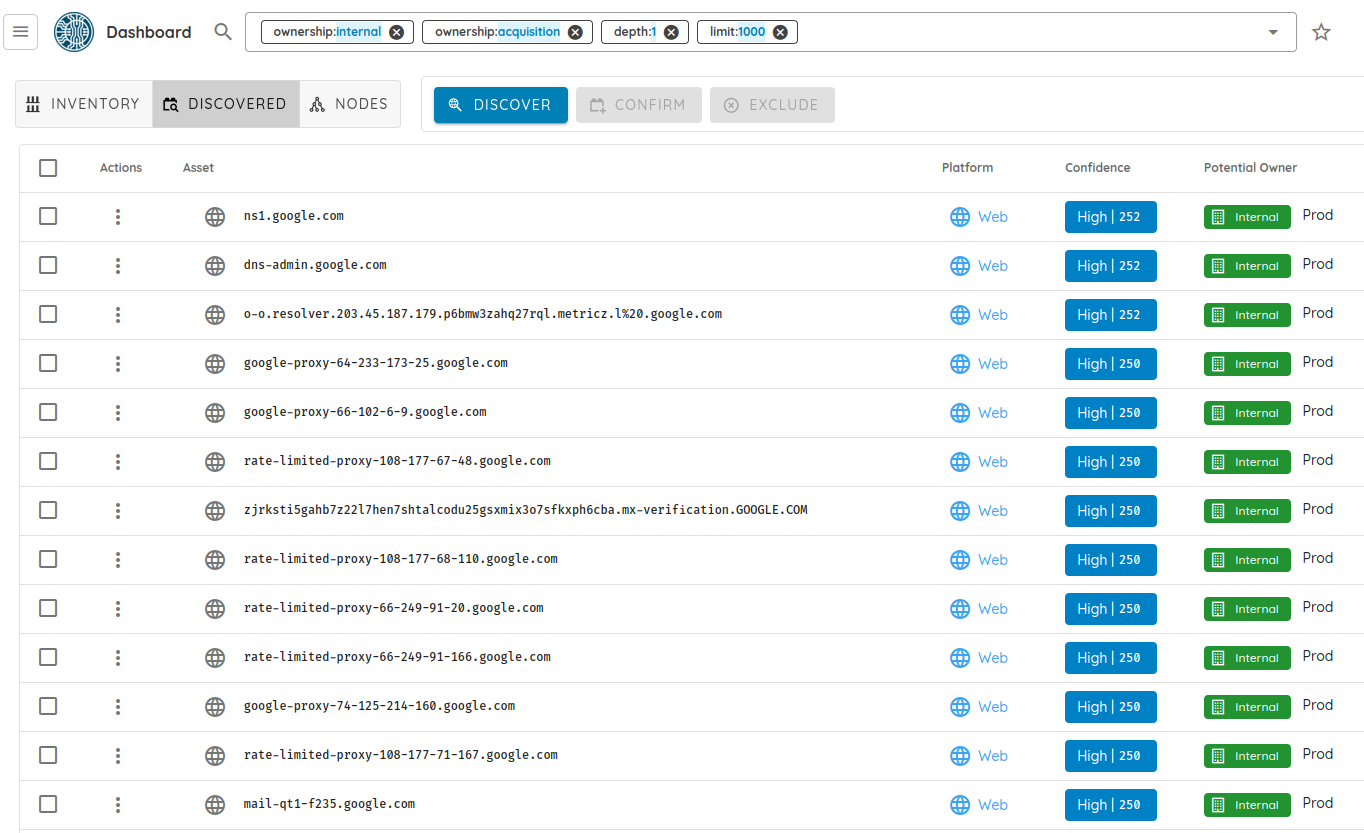
La funcionalidad Attack Surface ahora ofrece un control de acceso más detallado, adaptado a cada Owner. Esta actualización mejora tanto la precisión de las recomendaciones de activos descubiertos como la especificidad de los derechos de acceso, lo que garantiza una gestión de activos más segura y eficiente.
🛡️ Capacidades de detección de XSS mejoradas
Nuestras capacidades de detección de XSS se han renovado por completo, con mejores tasas de detección y una cobertura más amplia. Hemos añadido varios payloads nuevos y rediseñado nuestro enfoque de las pruebas autenticadas, lo que mejora notablemente la solidez de la autenticación durante las pruebas.
📦 Detección avanzada de dependencias vulnerables
Hemos mejorado la correlación entre las huellas de las aplicaciones y las búsquedas de vulnerabilidades conocidas. Esta mejora ha permitido detectar más de un 150% más de paquetes nuevos en diversos frameworks y lenguajes, lo que aumenta significativamente nuestra capacidad para identificar y mitigar vulnerabilidades.
🐞 Corrección de errores
- Se resolvió un problema que causaba errores en la detección de filtraciones de código de source maps.
- Se corrigió un error que se producía al evaluar la reputación de las IP.
- Se corrigió un error que impedía al crawler recopilar los encabezados de las solicitudes y las respuestas.
- Se mejoró el tratamiento de los argumentos de gran tamaño recopilados durante el análisis dinámico.
- Se corrigió un problema con los tiempos de espera de la pestaña XSS, de modo que no se pierda ningún hallazgo.
- Se actualizaron y aclararon las descripciones de las entradas de nuestra base de conocimiento.
- Se corrigieron los errores de validación de CSV durante las importaciones de activos.
- Se mejoró el cálculo del ADN de vulnerabilidades en el XSS Agent para lograr una detección más precisa.