
IAM, XSS et plus de 1 000 nouvelles règles dynamiques.
Les dernières mises à jour améliorent nettement l’analyse dynamique grâce à la prise en charge de nouveaux langages de programmation et à la détection de motifs vulnérables, affinent la gestion IAM avec de nouveaux rôles, offrent un contrôle d’accès plus granulaire à la surface d’attaque, renforcent la détection des XSS et l’identification des dépendances vulnérables, et apportent des corrections de bugs importantes dans tout le système.
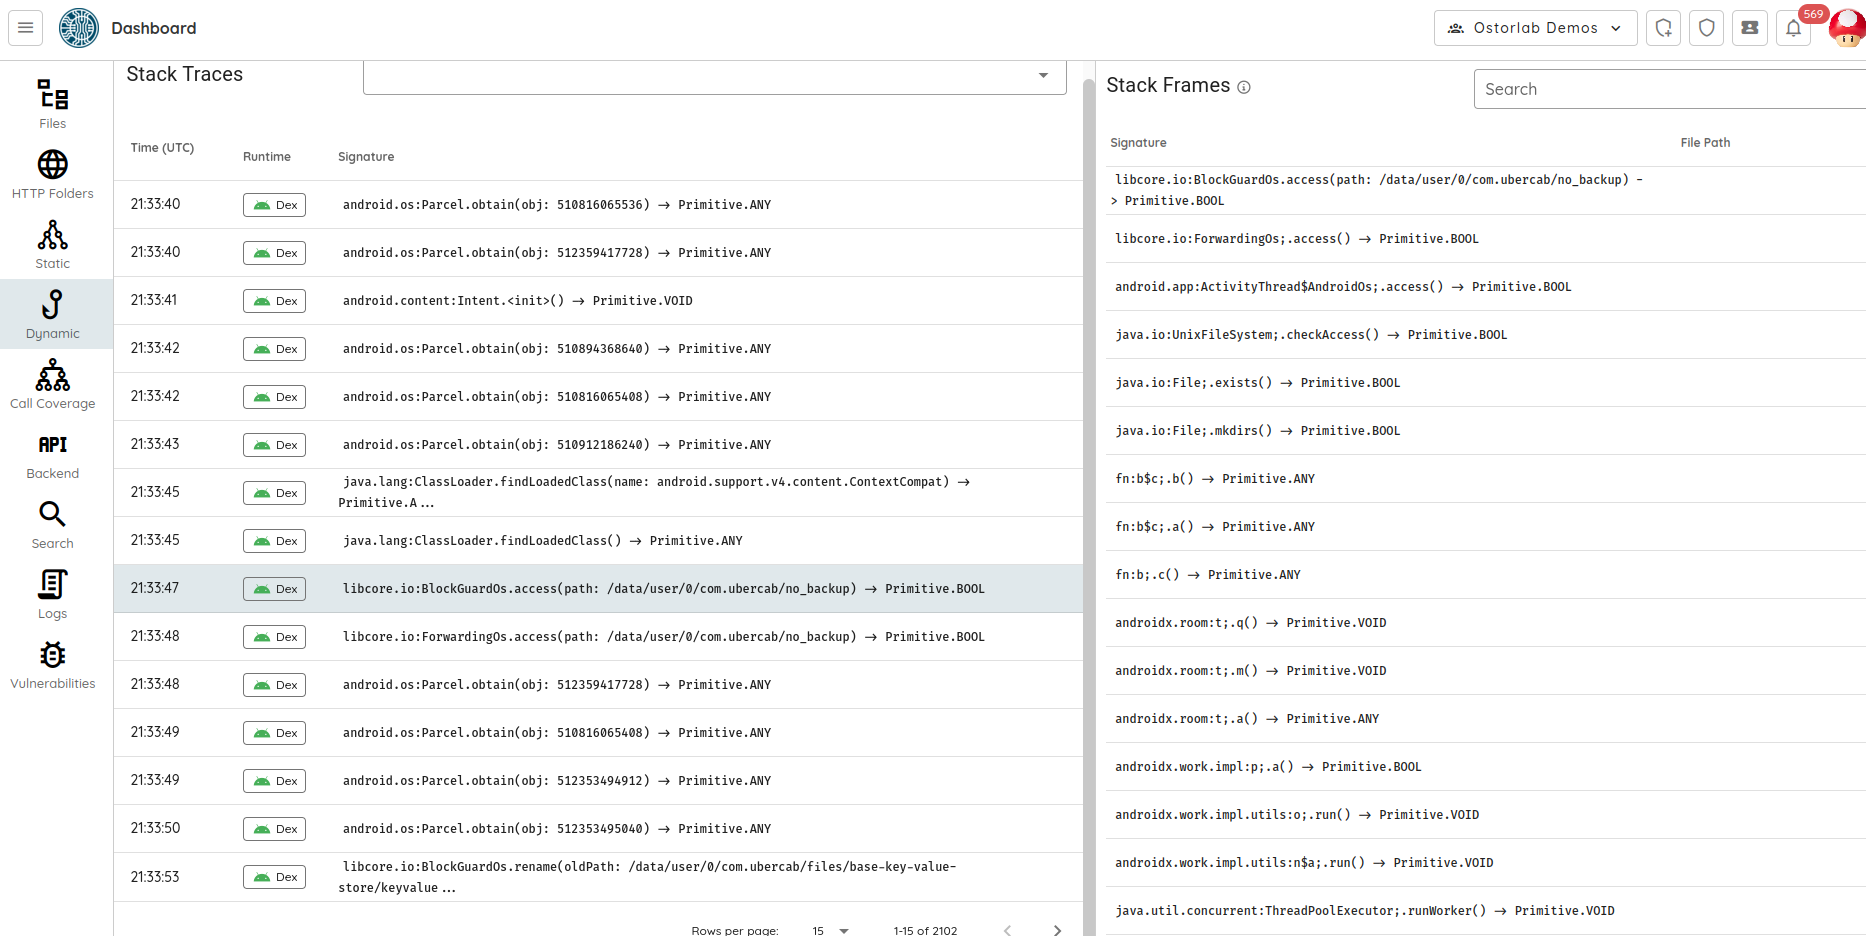
🛠️ Analyse dynamique améliorée
Au cours du dernier mois, l’analyse dynamique a fait des progrès significatifs. Nous avons étendu nos capacités à l’instrumentation de Java, Kotlin, Swift et Dart 🚀. Nous avons également renforcé nos mécanismes de détection, qui identifient plus de 1 365 nouveaux motifs vulnérables en Swift et 846 en Dart.
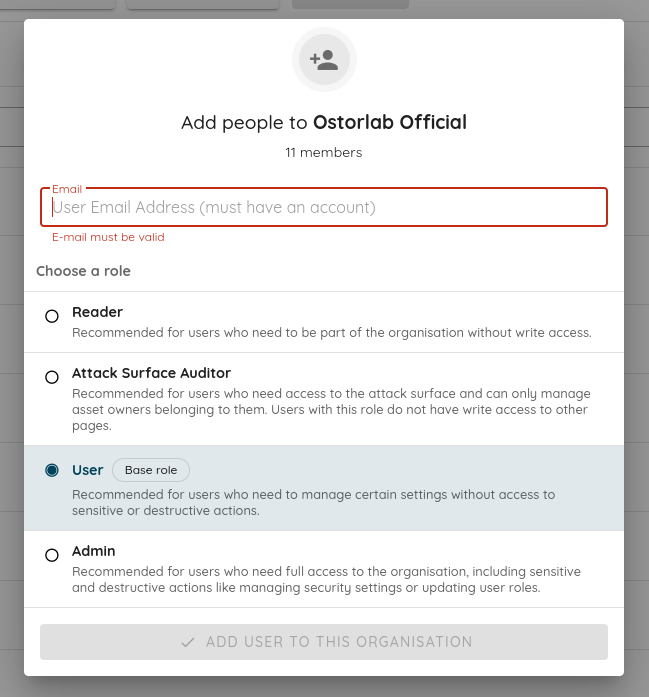
🗝️ Gestion IAM affinée
Nous avons affiné la gestion IAM en introduisant deux nouveaux rôles : Reader, qui offre un accès en lecture seule, et Attack Surface Auditor, destiné à mener des audits approfondis de la surface d’attaque. Cette mise à jour garantit une gestion des accès mieux adaptée et plus sûre.
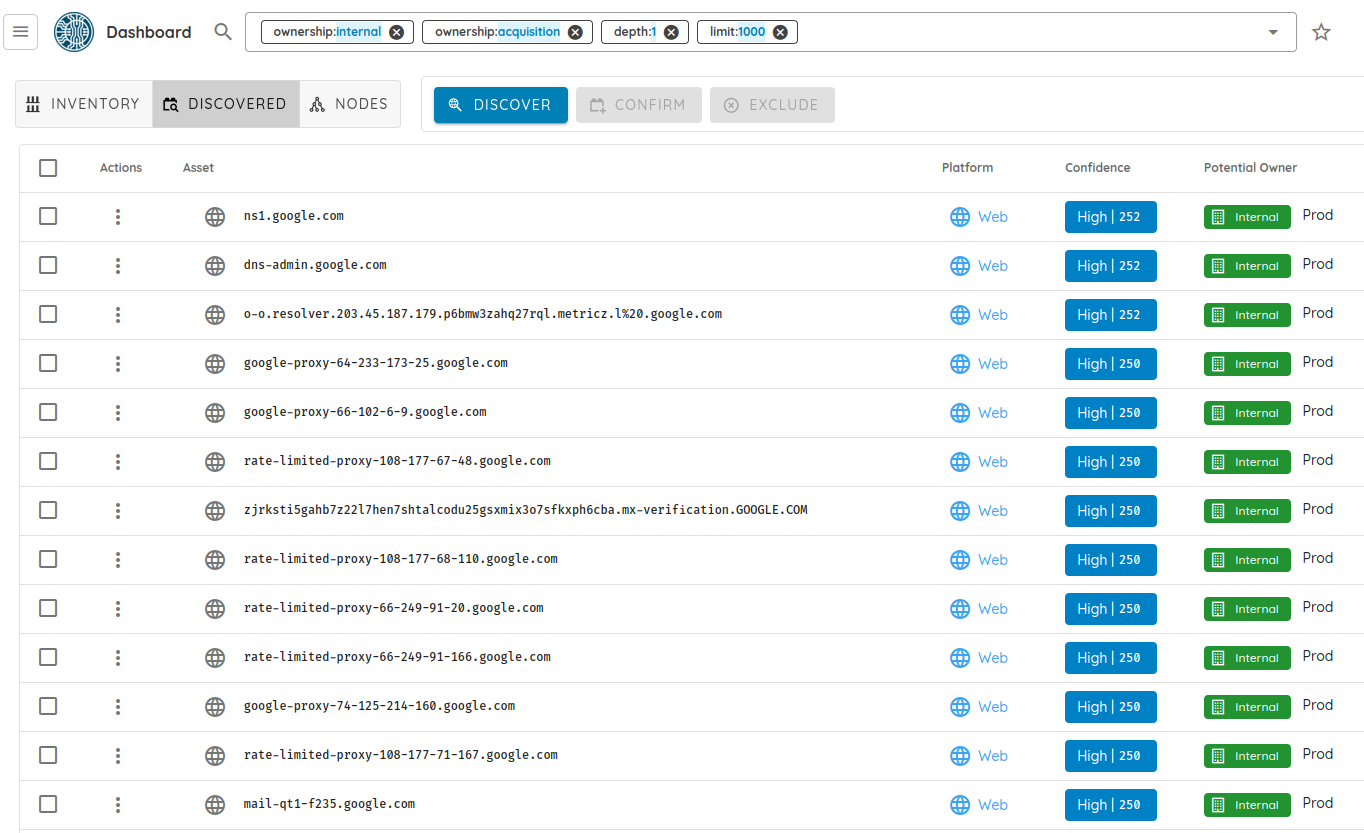
🔍 Des informations plus détaillées sur la surface d’attaque
La fonctionnalité Attack Surface offre désormais un contrôle d’accès plus granulaire, défini par Owner. Cette mise à jour améliore à la fois la précision des recommandations d’actifs découverts et la finesse des droits d’accès, pour une gestion des actifs plus sûre et plus efficace.
🛡️ Capacités de détection des XSS renforcées
Nos capacités de détection des XSS ont été profondément remaniées, ce qui améliore les taux de détection et élargit la couverture. Nous avons ajouté plusieurs nouveaux payloads et repensé notre approche des tests authentifiés, ce qui renforce considérablement la robustesse de l’authentification pendant les tests.
📦 Détection avancée des dépendances vulnérables
Nous avons amélioré la corrélation entre les empreintes des applications et les recherches de vulnérabilités connues. Cette amélioration a permis de détecter plus de 150 % de nouveaux paquets, dans de nombreux frameworks et langages, ce qui renforce nettement notre capacité à identifier et à atténuer les vulnérabilités.
🐞 Corrections de bugs
- Correction d’un problème qui provoquait des erreurs dans la détection des fuites de code via les source maps.
- Correction d’une erreur survenant lors de l’évaluation de la réputation des adresses IP.
- Correction d’un bug qui empêchait le crawler de collecter les en-têtes de requêtes et de réponses.
- Meilleure gestion des arguments volumineux collectés pendant l’analyse dynamique.
- Correction d’un problème de délai d’expiration de l’onglet XSS, pour qu’aucune vulnérabilité ne soit manquée.
- Mise à jour et clarification des descriptions de nos entrées de la base de connaissances.
- Correction des erreurs de validation CSV lors des imports d’actifs.
- Amélioration du calcul de l’ADN de vulnérabilité dans l’agent XSS pour une détection plus précise.