
IAM、XSS、1000以上の新しい動的ルール
最近のアップデートでは、新しいプログラミング言語のサポートと脆弱なパターンの検出による動的解析の大幅な強化、新しいロールによるIAM管理の改良、アタックサーフェスへのアクセスの粒度の向上、XSS検出と脆弱な依存関係の特定の高度化に加え、システム全体の重要なバグ修正を行いました。
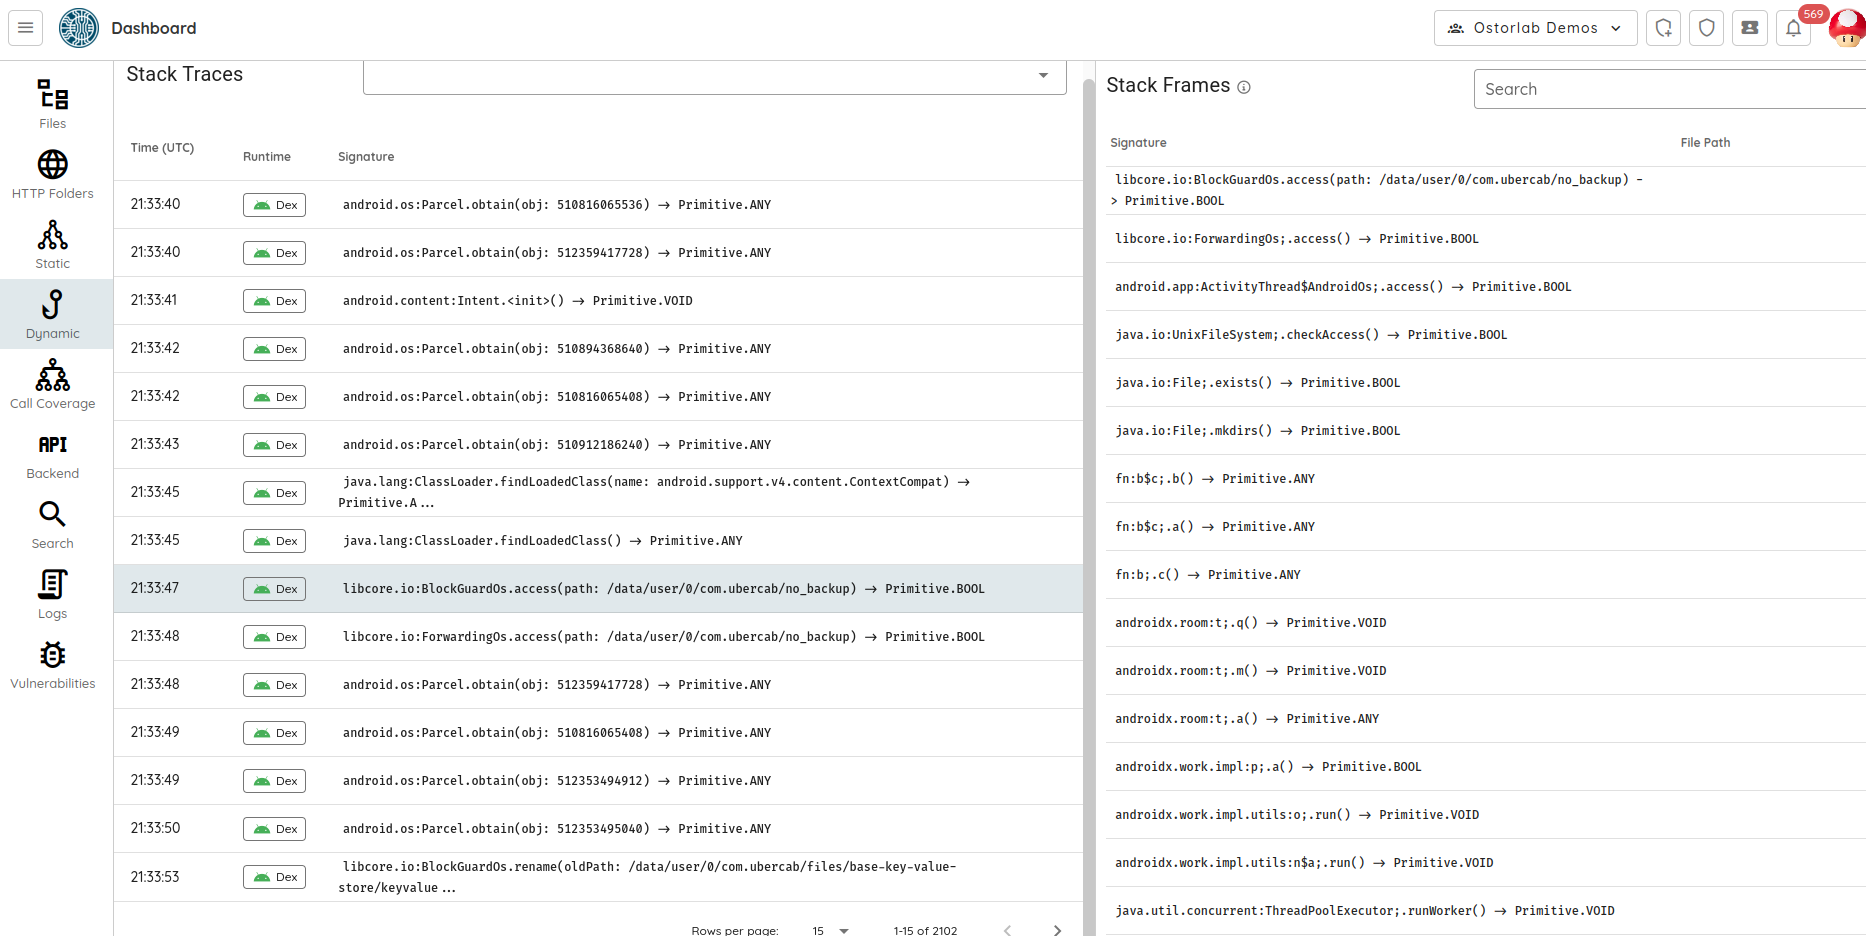
🛠️ 動的解析の強化
この1か月で、動的解析は大きく進歩しました。Java、Kotlin、Swift、Dartの計装をサポートし、機能を拡張しました🚀。検出の仕組みも強化し、Swiftで1,365以上、Dartで846の新しい脆弱なパターンを特定しています。
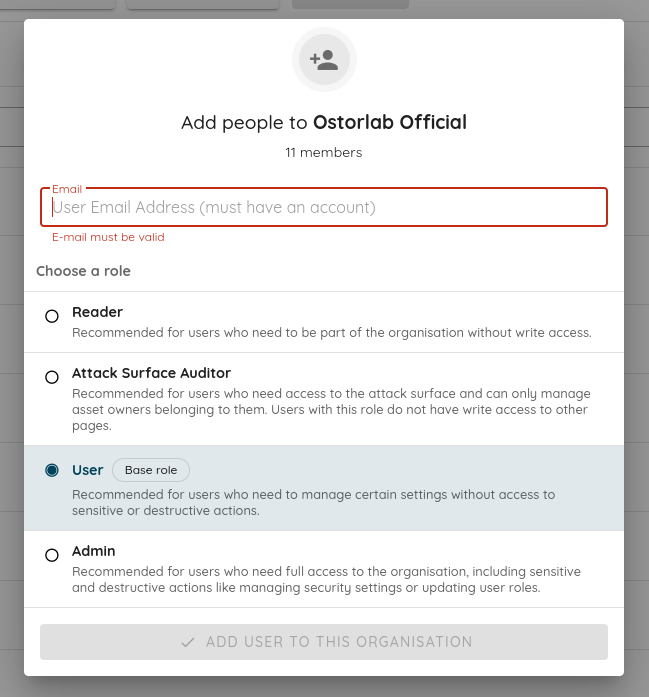
🗝️ IAM管理の改良
2つの新しいロールを導入し、IAM管理を細かく調整しました。読み取り専用のアクセスを提供するReaderと、アタックサーフェスの徹底した監査を行うためのAttack Surface Auditorです。このアップデートにより、より適切で安全なアクセス管理が可能になります。
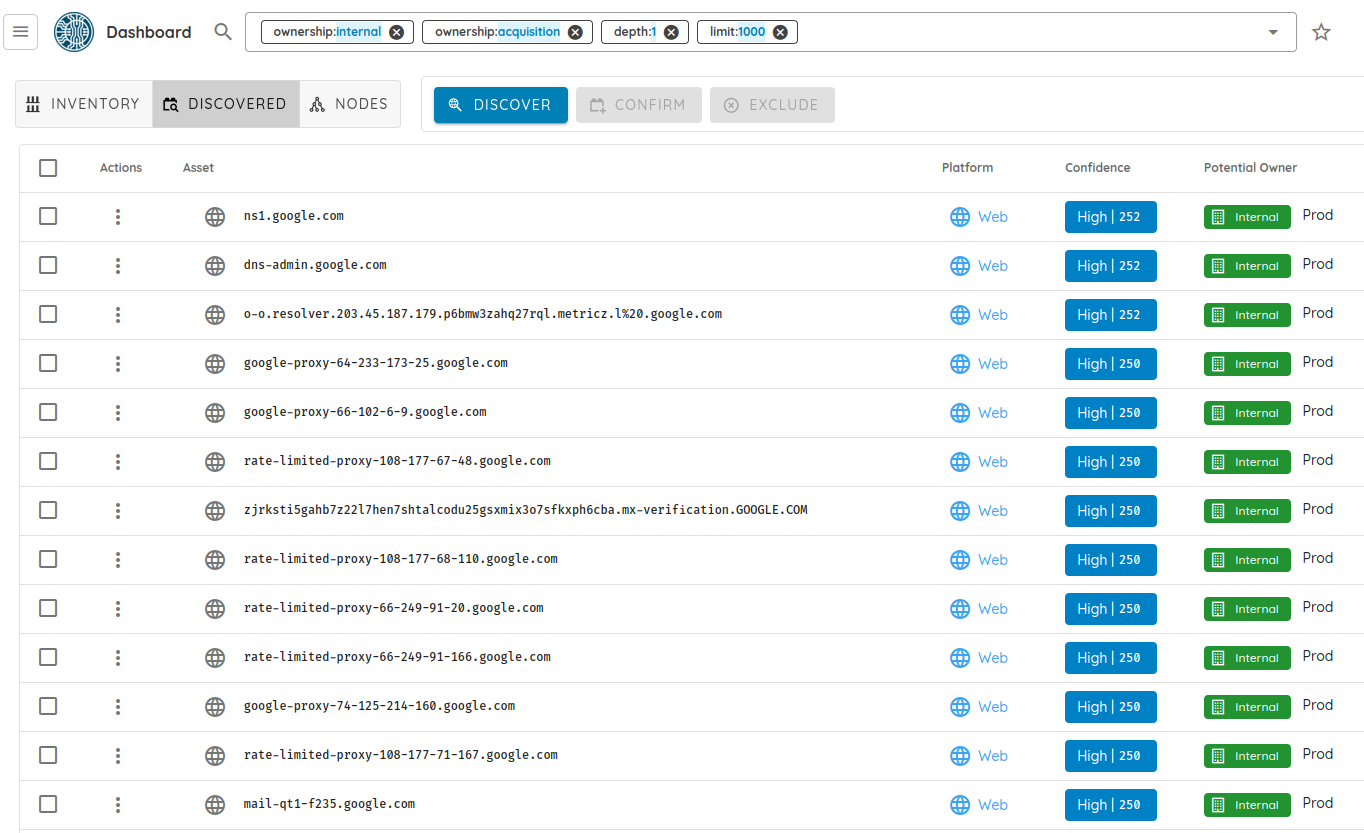
🔍 より詳細なアタックサーフェスの把握
Attack Surface機能で、Ownerごとにより詳細なアクセス制御ができるようになりました。このアップデートにより、検出されたアセットの推奨の精度とアクセス権の具体性がともに向上し、アセットをより安全かつ効率的に管理できます。
🛡️ XSS検出機能の強化
XSS検出機能を全面的に見直し、検出率の向上とカバレッジの拡大を実現しました。新しいペイロードを複数追加し、認証付きテストのアプローチを再設計したことで、テスト中の認証の堅牢性が大きく向上しています。
📦 脆弱な依存関係の高度な検出
アプリケーションのフィンガープリントと既知の脆弱性の検索との相関付けを改善しました。この強化により、さまざまなフレームワークと言語で新たに検出されるパッケージが150%以上増え、脆弱性を特定して緩和する能力が大きく向上しています。
🐞 バグ修正
- ソースマップによるコード漏えいの検出でエラーが発生する問題を解決
- IPレピュテーションの評価時に発生するエラーを修正
- クローラーがリクエストヘッダーとレスポンスヘッダーを収集できないバグに対処
- 動的解析中に収集される大きな引数の処理を改善
- XSSタブのタイムアウトの問題を修正し、検出結果の見落としがないように
- ナレッジベースのエントリの説明を更新し、わかりやすく
- アセットのインポート時のCSV検証エラーを修正
- XSS Agentにおける脆弱性DNAの計算を強化し、より正確な検出を実現