
2026 年 10 月更新:云资源清单、定时测试与调查回放
2026 年 10 月更新连接云资源清单,安排测试时间窗口,回放调查过程,并扩展移动扫描与修复验证。
观看 10 月 31 日更新视频
观看这段 77 秒的概览视频,其中包含实际的扫描设置录屏、产品演示、界面特写、音乐和简体中文字幕。录制的产品界面为英语。
本次 10 月后续更新重点带来了免费的 Web 和源代码扫描、更清晰的扫描创建流程,以及更多将应用纳入测试的方式。云资源清单、执行时间窗口、调查回放和待办事项分配将发现、测试与修复衔接起来。
继 10 月 17 日关于 Ticket Agents 和经过测试的修复的更新之后,本次更新新增私有 TestFlight 访问、Appcircle 构建集成和 Active Directory 评估,同时恢复资产导入和发现功能的初始配置流程,并简化 Ticket Agents 的配置。
面向网站、源代码和移动应用安全审查的免费扫描
免费扫描现已覆盖网站 URL、源代码和移动应用卡片。团队无需对应的付费套餐即可使用 Fast Web Scan 或 Source Code Fast Scan,免费的 App Vetting 则提供共享的应用判定结果。每项功能各有自己的配额和报告限制。
Fast Web Scan
您可以从控制台或公开网站启动 Fast Web Scan。未订阅付费 Web 套餐的组织可通过界面每 24 小时运行5 次扫描。它针对一个 URL,采用有意缩小范围的配置和轻量检查,包括爬取、技术识别、证书检查和暴露密钥检测。它不会占用付费 Web 套餐的扫描名额。
Source Code Fast Scan
对于已连接的代码仓库和上传的归档文件,即使没有代码仓库套餐,也可以使用 Source Code Fast Scan,每 24 小时可扫描5 次。没有账户的访客可以在公开网站提交电子邮件地址和 ZIP 文件;公开网站的 ZIP 上传大小限制为 50 MB。已有账户的用户需登录后运行扫描,代码仓库连接则在控制台中配置。
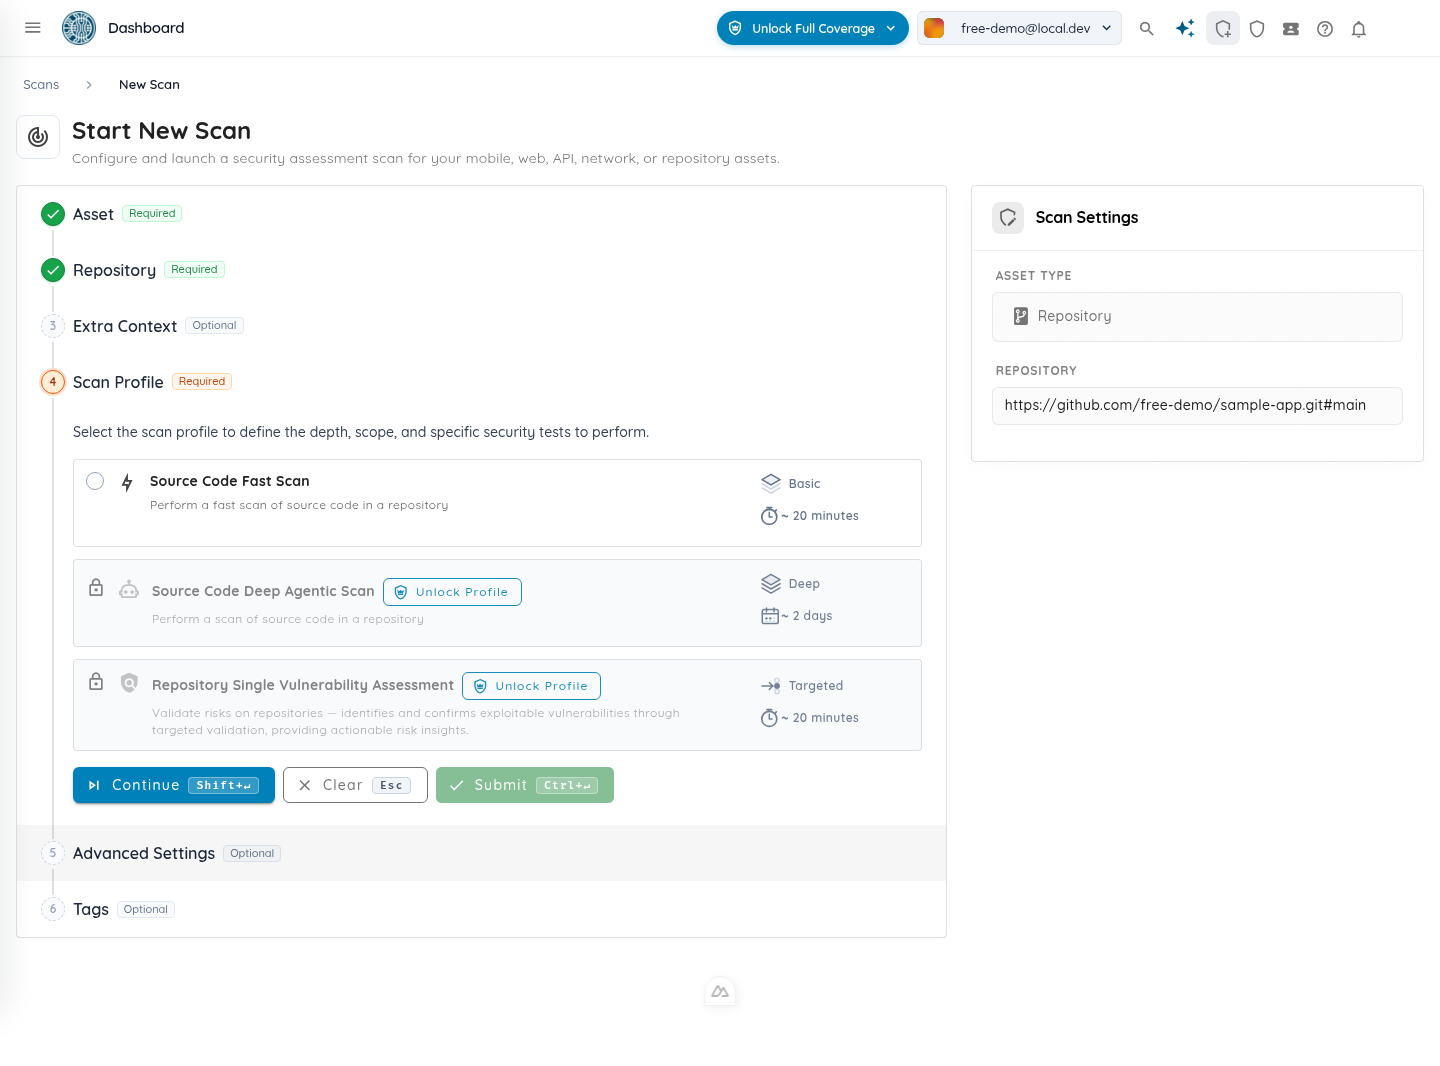
无需代码仓库套餐即可使用 Source Code Fast Scan。这是使用演示数据的实际应用截图。
免费 App Vetting
免费组织享有每滚动 24 小时5 次应用卡片请求的配额。将已评分的应用加入监控计为一次请求;重新打开组织已在监控的卡片不计入配额。移除刚添加的卡片不会重置当天的配额。完整扫描报告仍属于付费功能。
从选择目标到启动,更清晰的扫描设置
扫描创建现在会将 Start 面板持续显示在表单旁边,在较小屏幕上则固定在底部。该面板汇总目标和配置,列出缺失项,并带您前往需要处理的步骤。创建失败时会保留输入,方便您修正问题后重试。
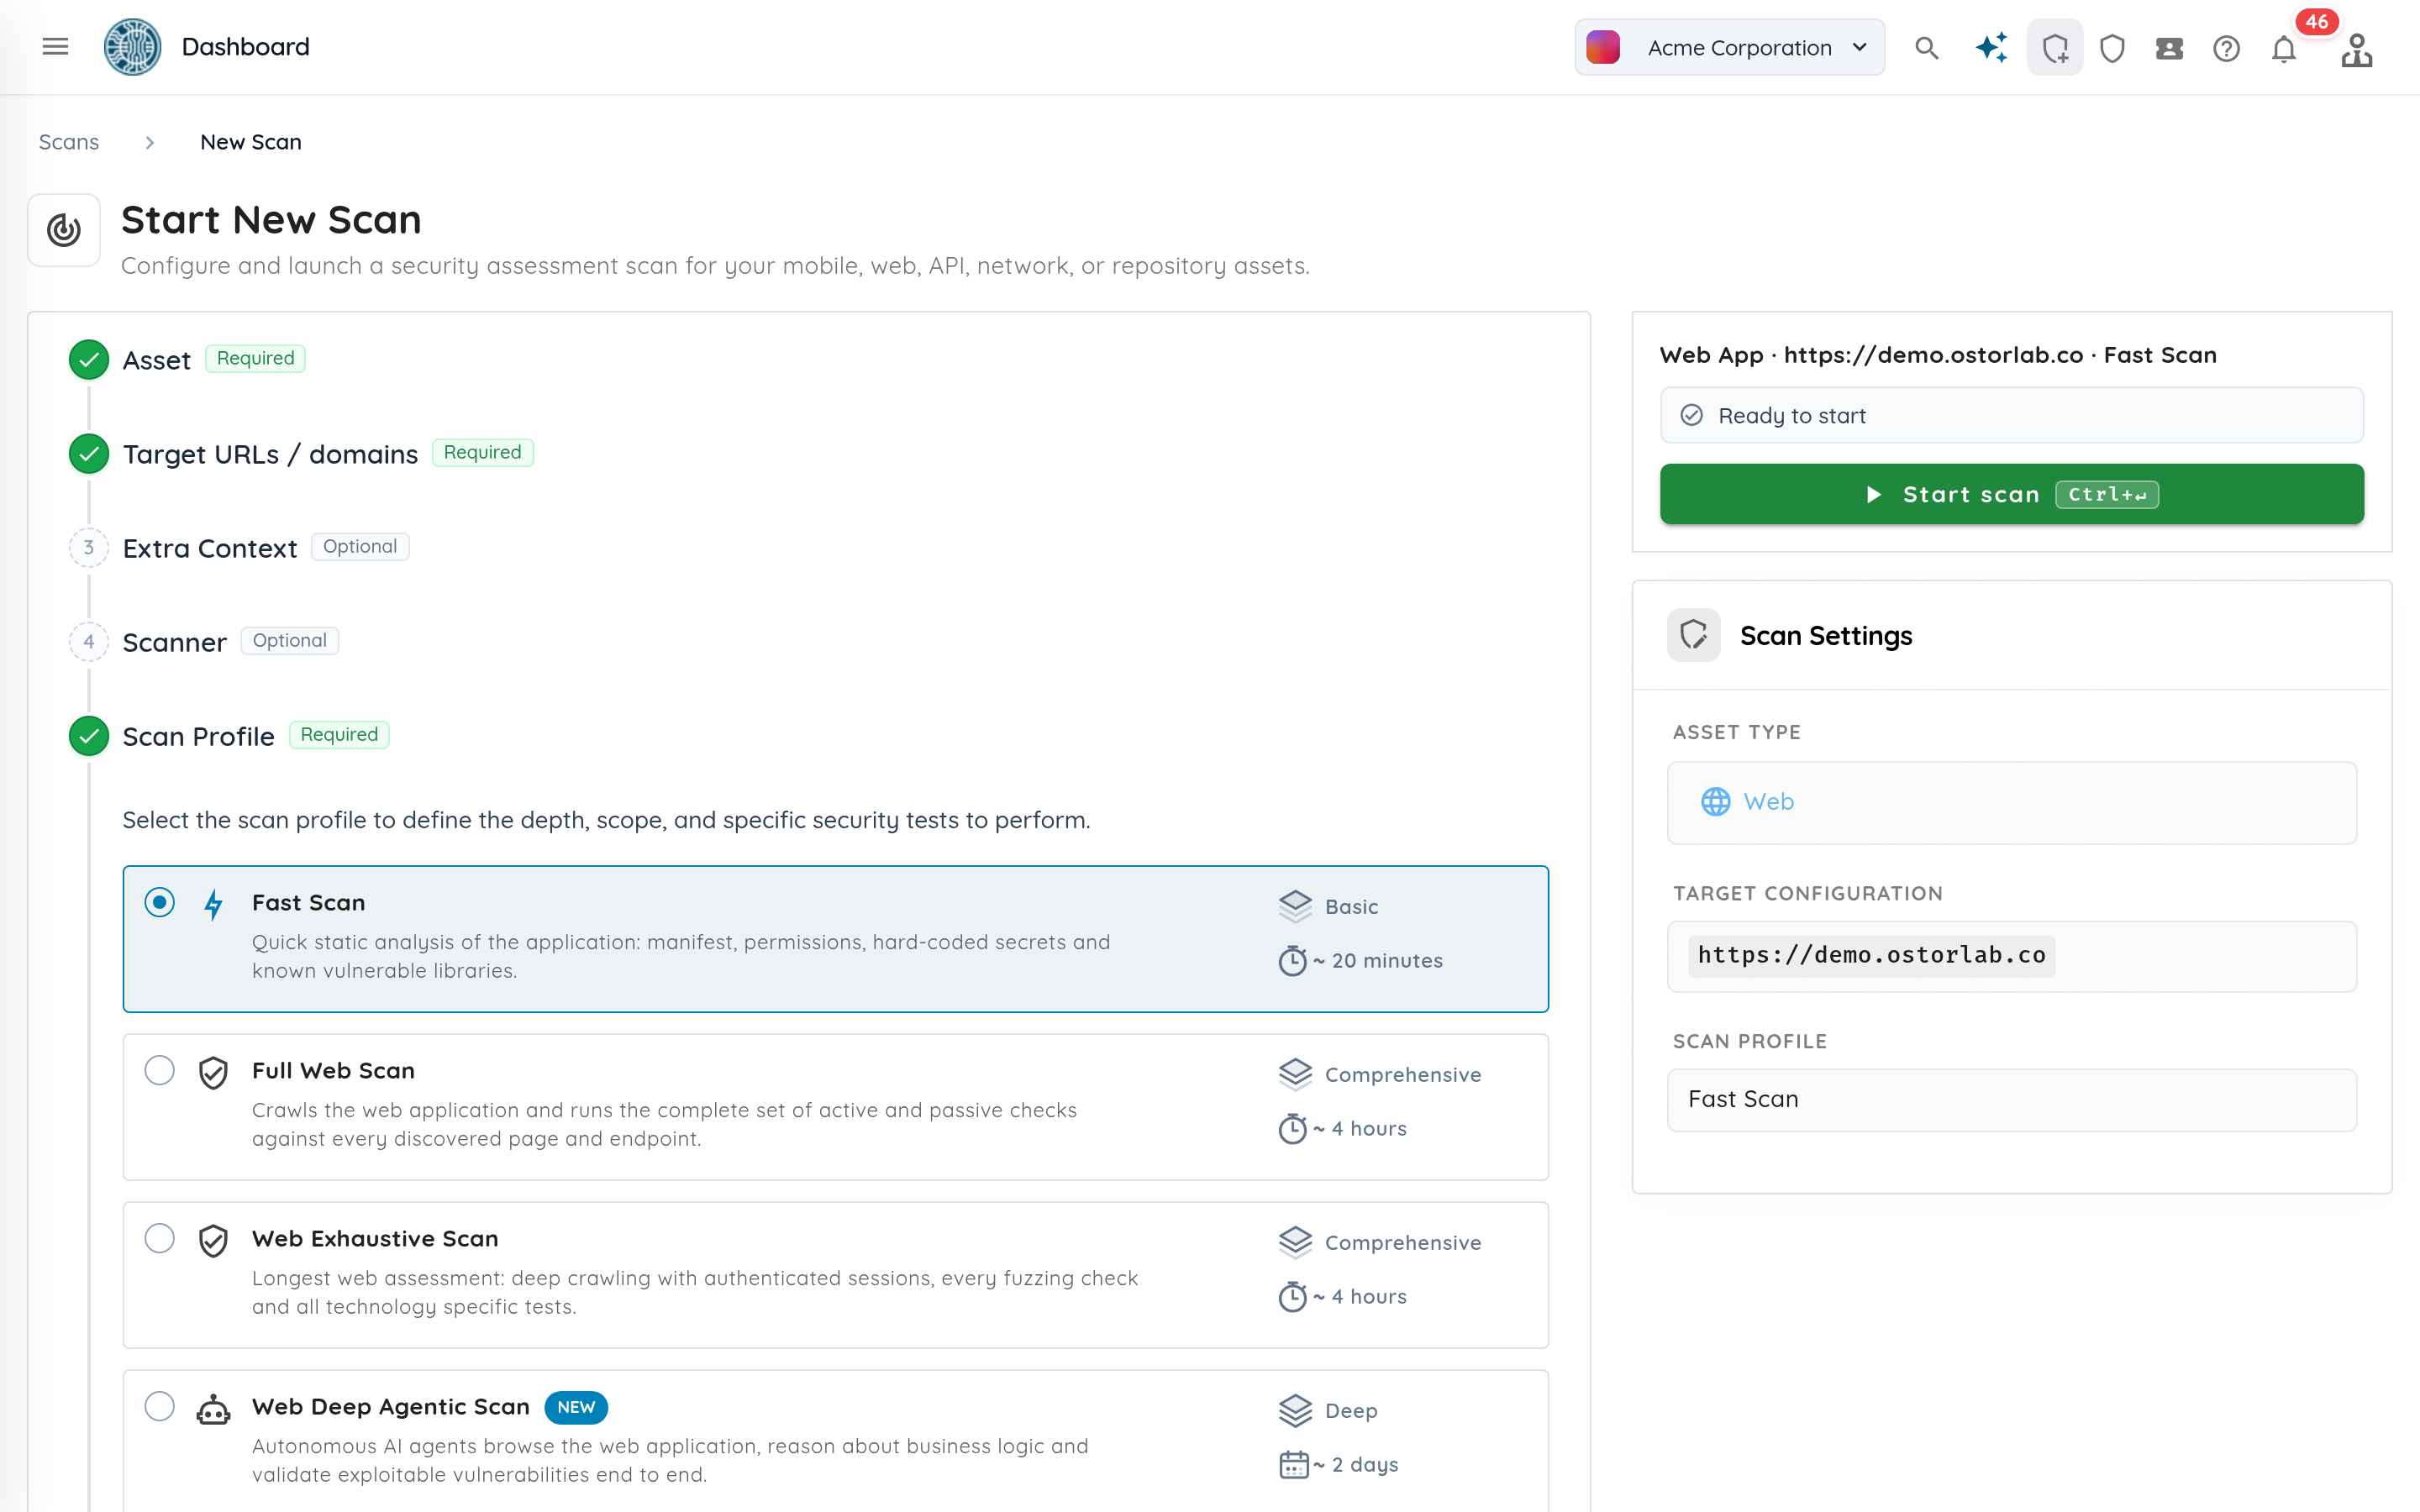
Start 面板将准备状态和启动操作放在扫描设置旁边。图中使用演示数据。
上传现在会显示进度条、百分比和已传输大小,并区分上传完成与扫描创建。这适用于移动应用文件、代码仓库归档、API 模式文件、软件物料清单(SBOM)和多资产上传。没有扫描器的扫描器组无法被选中。
扫描详情会显示漏洞范围白名单和被阻止的 IP。重新扫描会保留范围白名单,网络重新扫描还会保留自定义提示词和防护指令。单独按下 Enter 和 Escape 会保持正常的键盘行为,不再意外推进或清空表单。
将云资源纳入资产清单
云连接器可将 AWS、Google Cloud 和 Azure 中面向互联网的资源导入 Ostorlab 资产清单。配置连接器后,您可以手动同步或按计划同步,并查看同步历史。
受支持的 Model Context Protocol(MCP)操作还允许自动化流程管理连接器,以及触发或检查同步。当资源从已连接的云环境中消失时,扫描会跳过对应的已移除目标。
资产导入和初始配置修复恢复了两个现有流程:生产环境中的 CSV 导入会加载数据行以供验证和确认;资产清单为空的组织可以进入 AI Seed Generator。确认选定的域名后,系统会创建资产并返回清单视图。
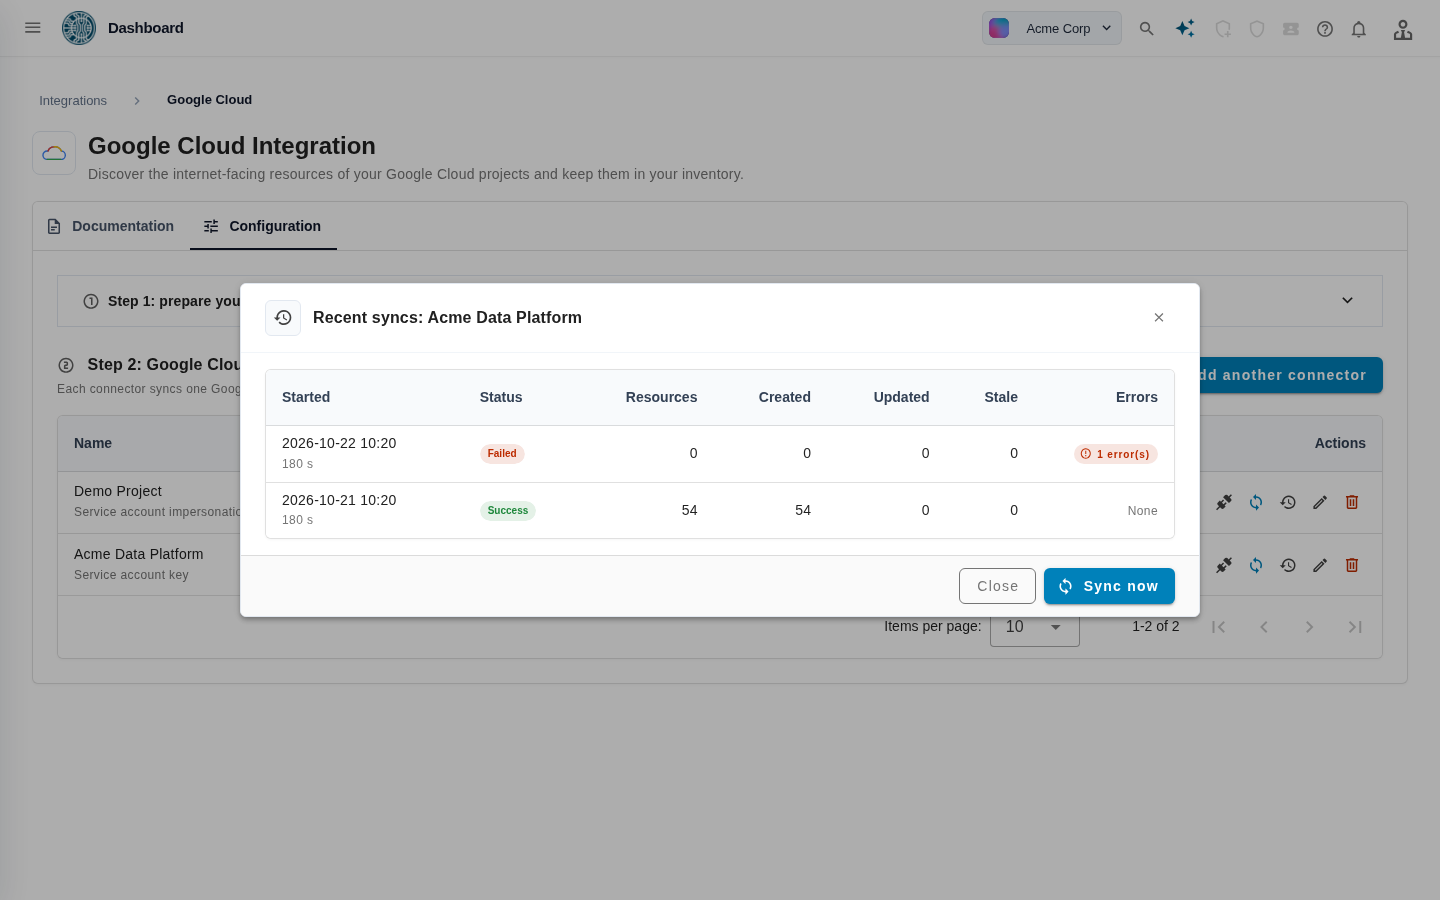
连接器的同步历史显示发现的资源和运行结果。图中使用演示数据。
示例流程。目标选择和评估时间安排需要手动完成。
在允许的时间内运行评估
执行时间窗口定义扫描可以运行的时段、星期几和时区。可暂停的扫描会在窗口之外等待,并在下一个窗口内恢复,同时保留状态。无法暂停的扫描会继续运行直至完成。操作人员还可以手动暂停和恢复;明确的手动暂停状态会在计划窗口开启时继续保留。
您可以选择建议的窗口,也可以自行定义,包括跨越午夜的窗口。周期性计划决定何时启动评估,执行时间窗口则决定评估在什么时间可以继续工作。
受支持的 MCP 和 Copilot 扫描创建操作也可以提供窗口设置。重新扫描会保留原始窗口,Verify Fix 也可以复用它,使后续测试遵守与初次评估相同的允许时段。
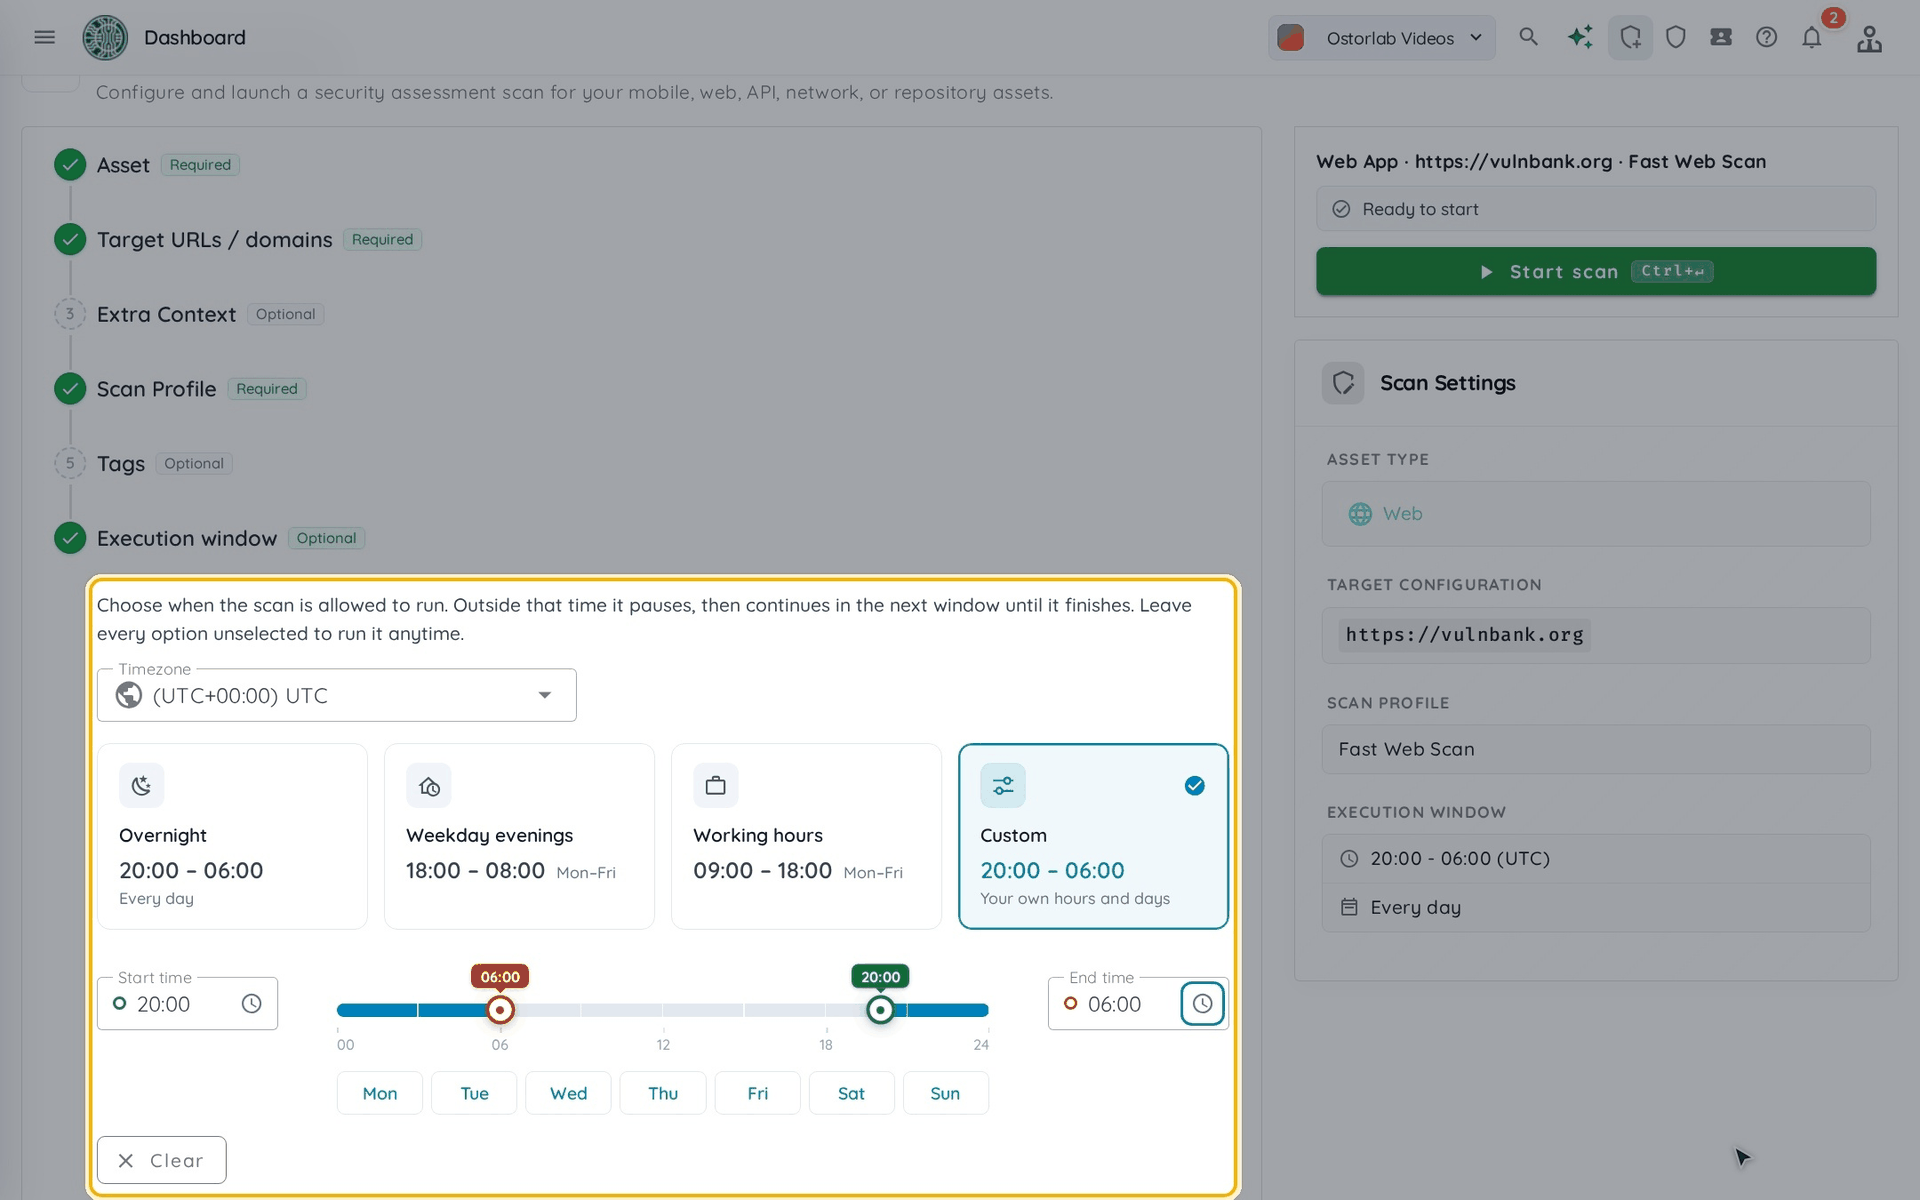
文档中的实际执行时间窗口控件,使用演示目标。您可以选择预设,也可以自行设置时段和星期几。
沿着证据开展调查
统一时间线将截图、HTTP 流量、插桩和设备日志按时间顺序组织起来。调查视图将这些事件与智能体操作以及不断演进的目标全貌联系起来。推理回放显示任务和工具活动,架构回放则让审查人员查看先前观察到的状态。
时间线支持来源筛选、时间窗口选择、相邻事件和会话回放。
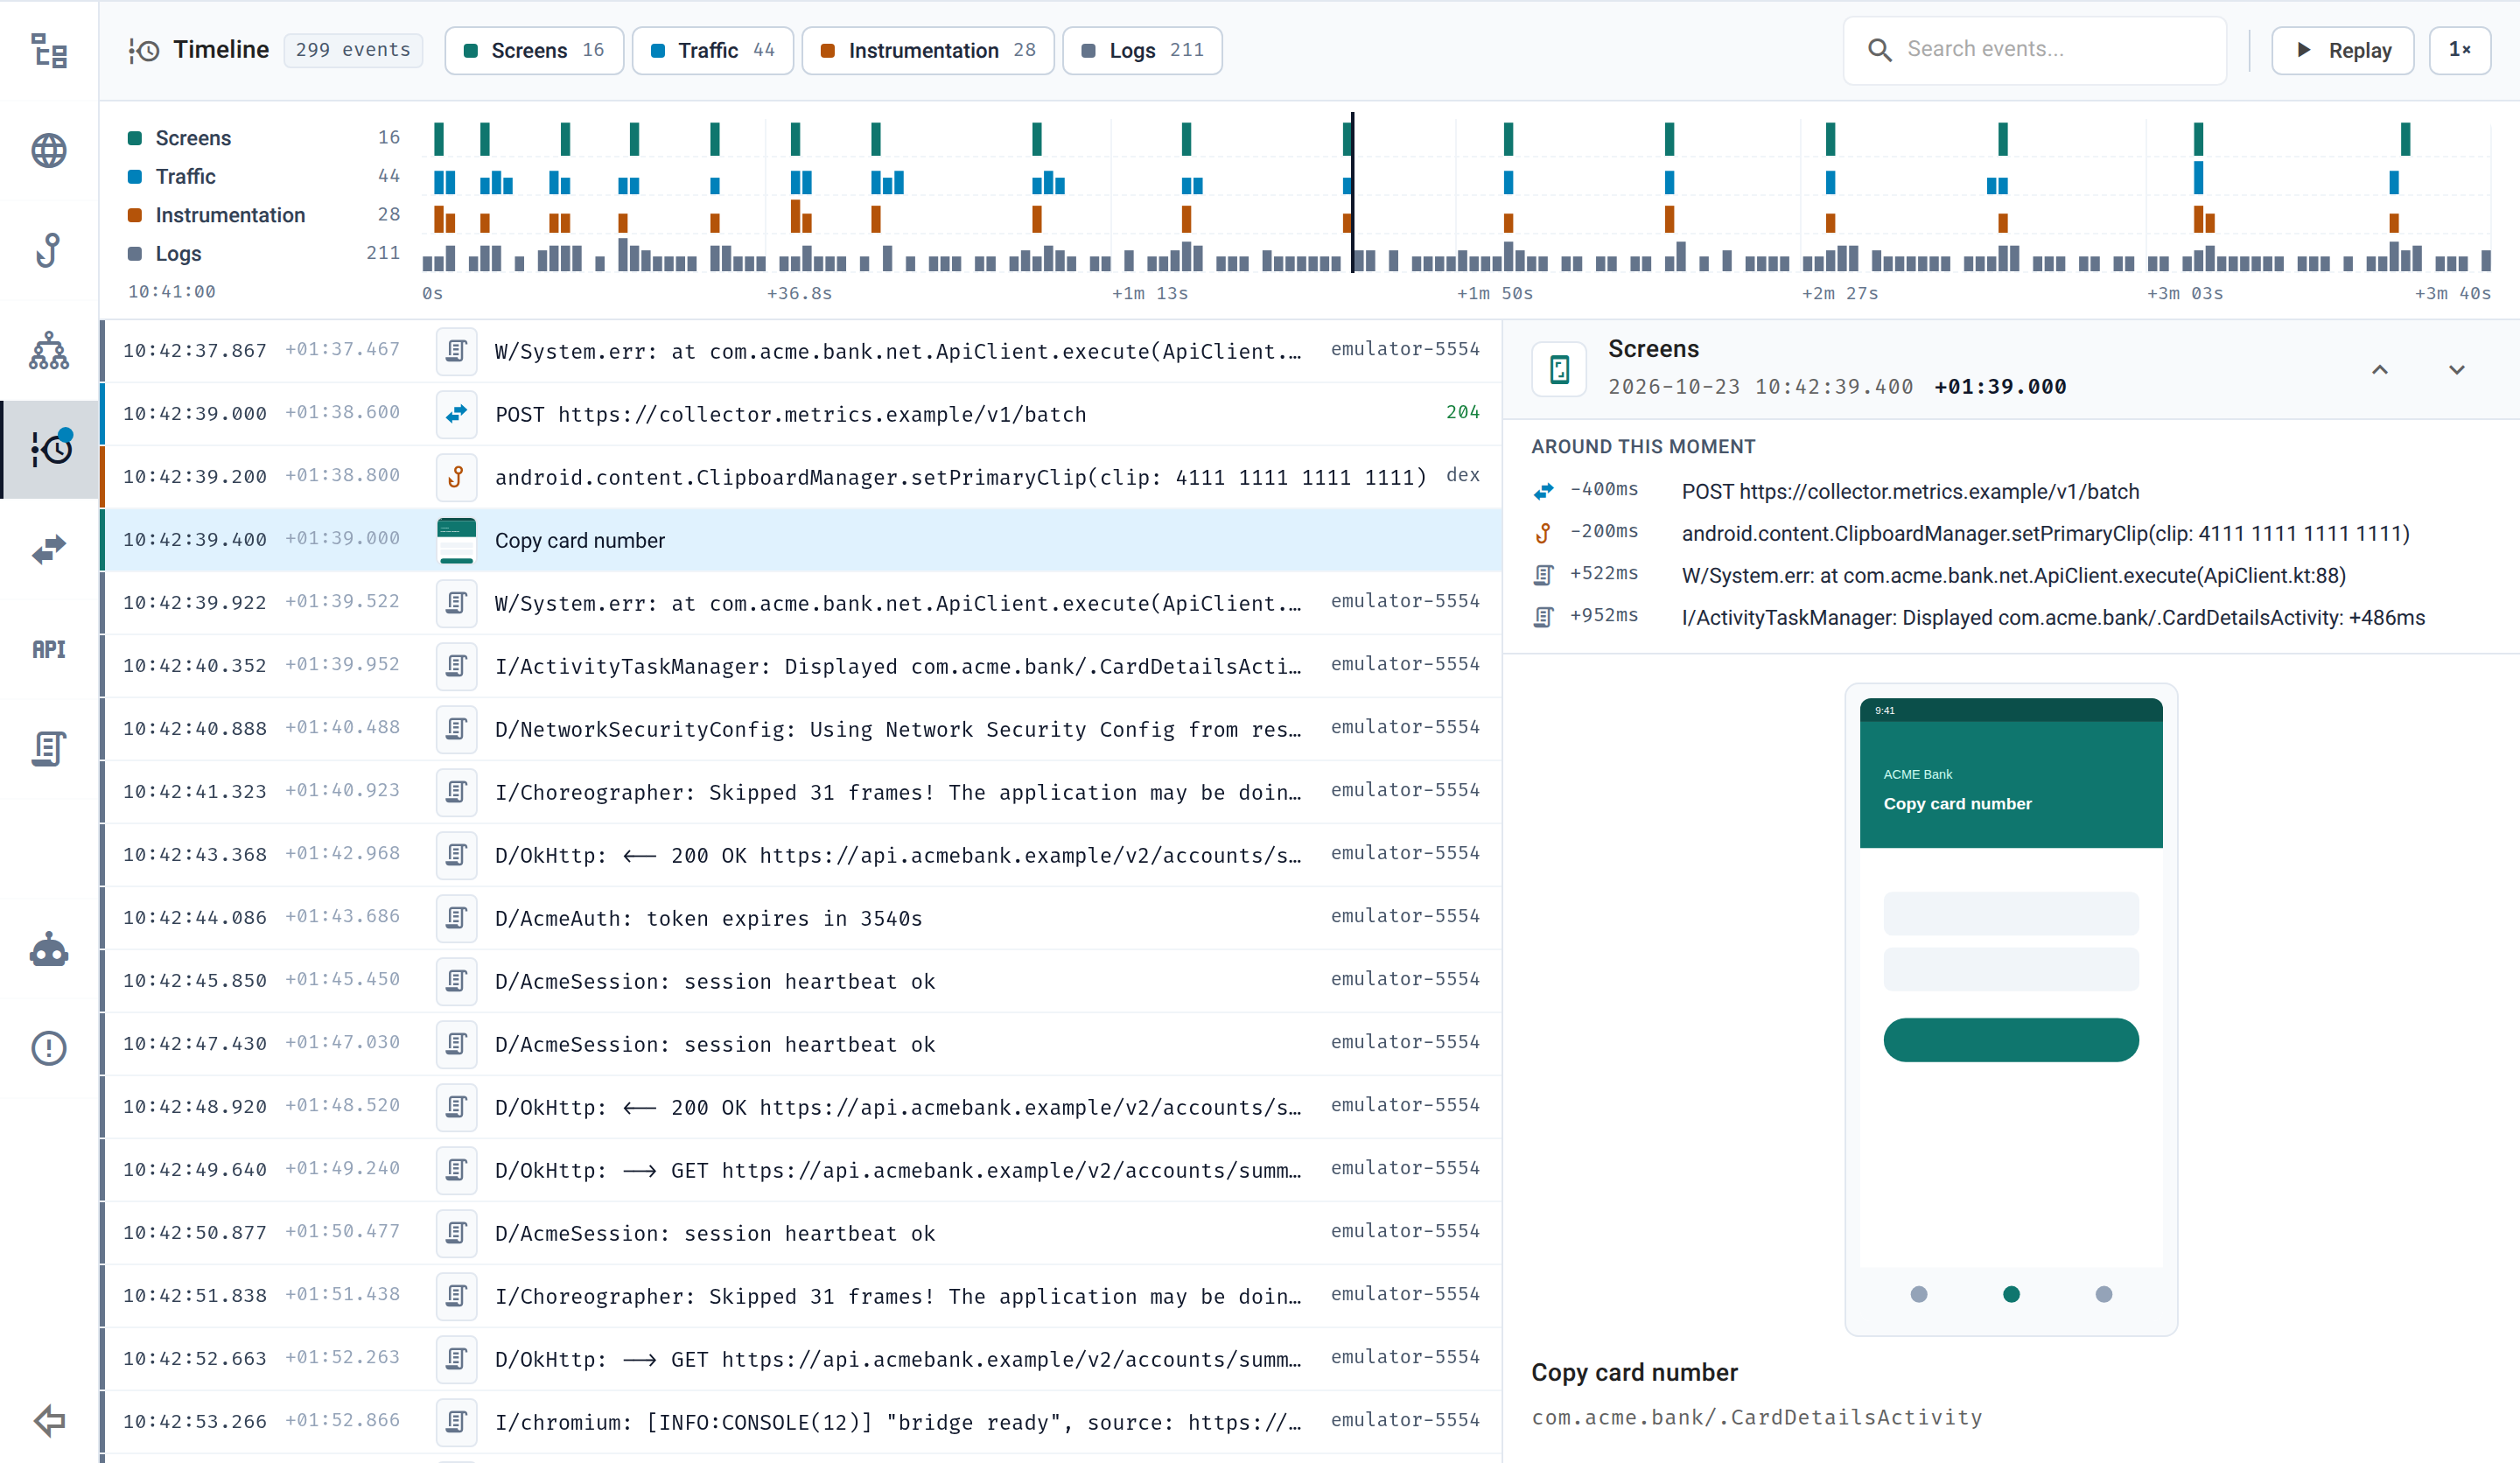
实际调查界面,使用合成的演示数据。
推理回放会先加载概要,再在后台获取体积较大的工具输出。命令、输出和截图会显示在当前任务旁边,帮助审查人员追溯产生证据的步骤。
架构视图显示观察到的节点、连接、事件及关联证据。当后续观察纠正或撤回信息时,历史回放仍保留先前的状态。
移动应用 Full Scan 概览
移动扫描概览也将严重程度计数、管理层摘要和攻击面背景信息汇集在一起。在 Full Scan 中,浏览器视图会对后端位置、权限和暴露的移动组件进行分组。本次更新中的攻击面浏览器仅适用于 Full Scan。
扫描私有 TestFlight 应用
Private TestFlight 允许组织按名称扫描已获批准的 iOS 应用,无需公开邀请链接。从扫描创建页面或私有应用清单中请求访问,然后邀请 Ostorlab 成为外部测试人员。邀请被接受且访问权限启用后,该应用即可供选择。
在 TestFlight 扫描表单中,选择 Private 来选取已启用的应用。您可以从表单中请求其他应用,也可以前往 Inventory → Private TestFlight Apps,其中列出了已启用的应用和待处理请求。在应用可以扫描之前,请求需要外部测试人员邀请以及工作人员的接受操作。受支持的 MCP 和 Copilot 操作也接受私有应用名称。
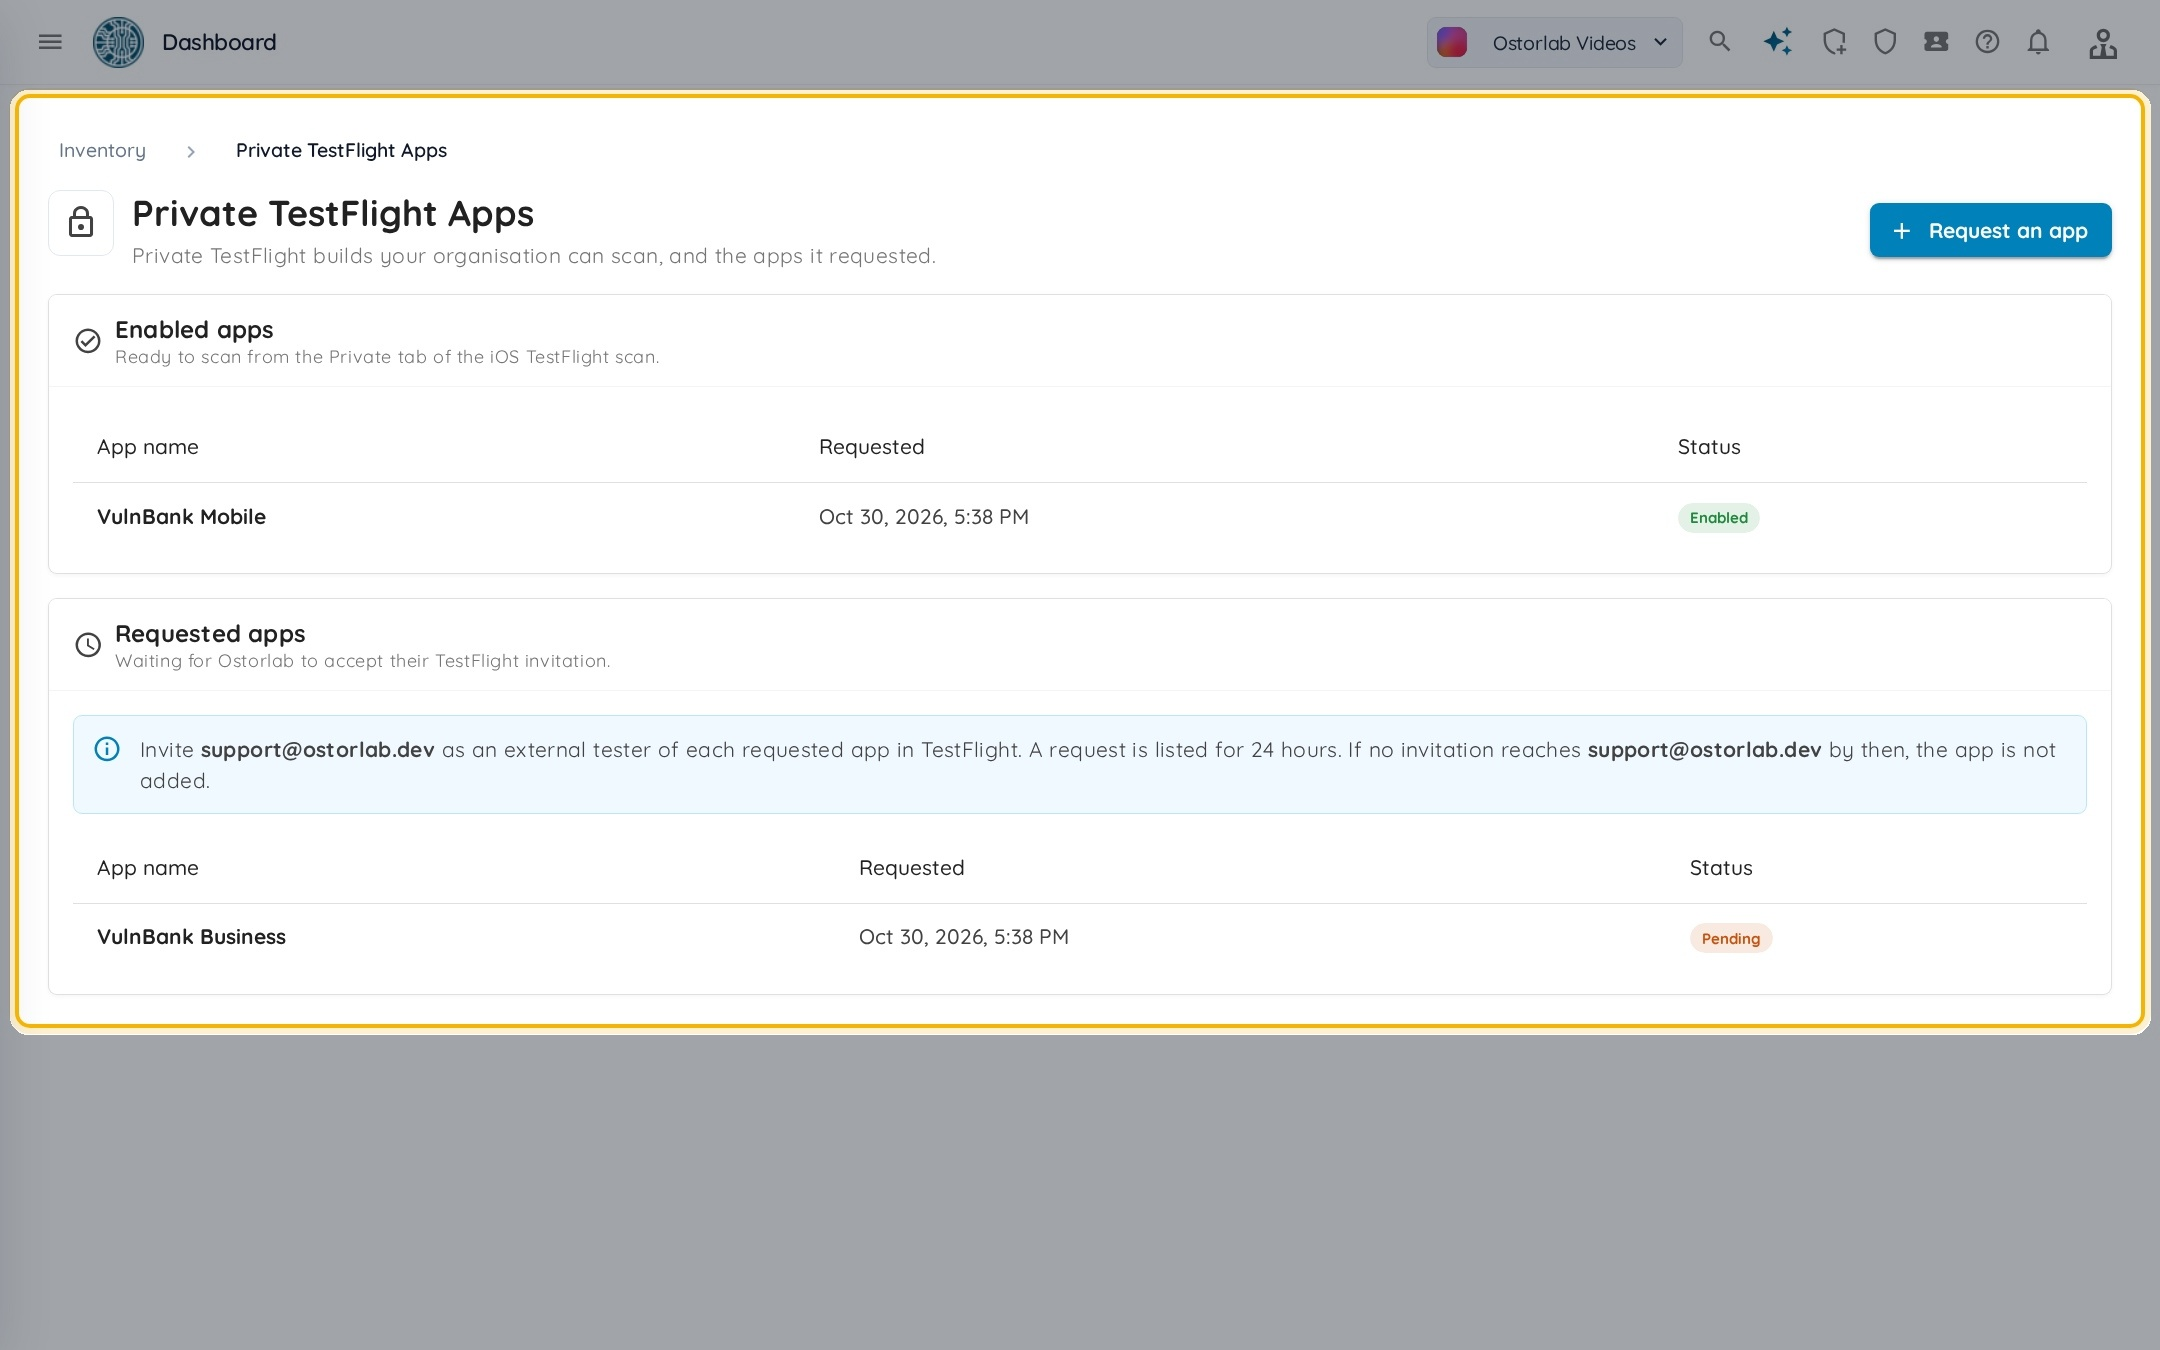
私有应用清单区分了可扫描的应用与待处理请求。此为使用演示应用的文档截图。
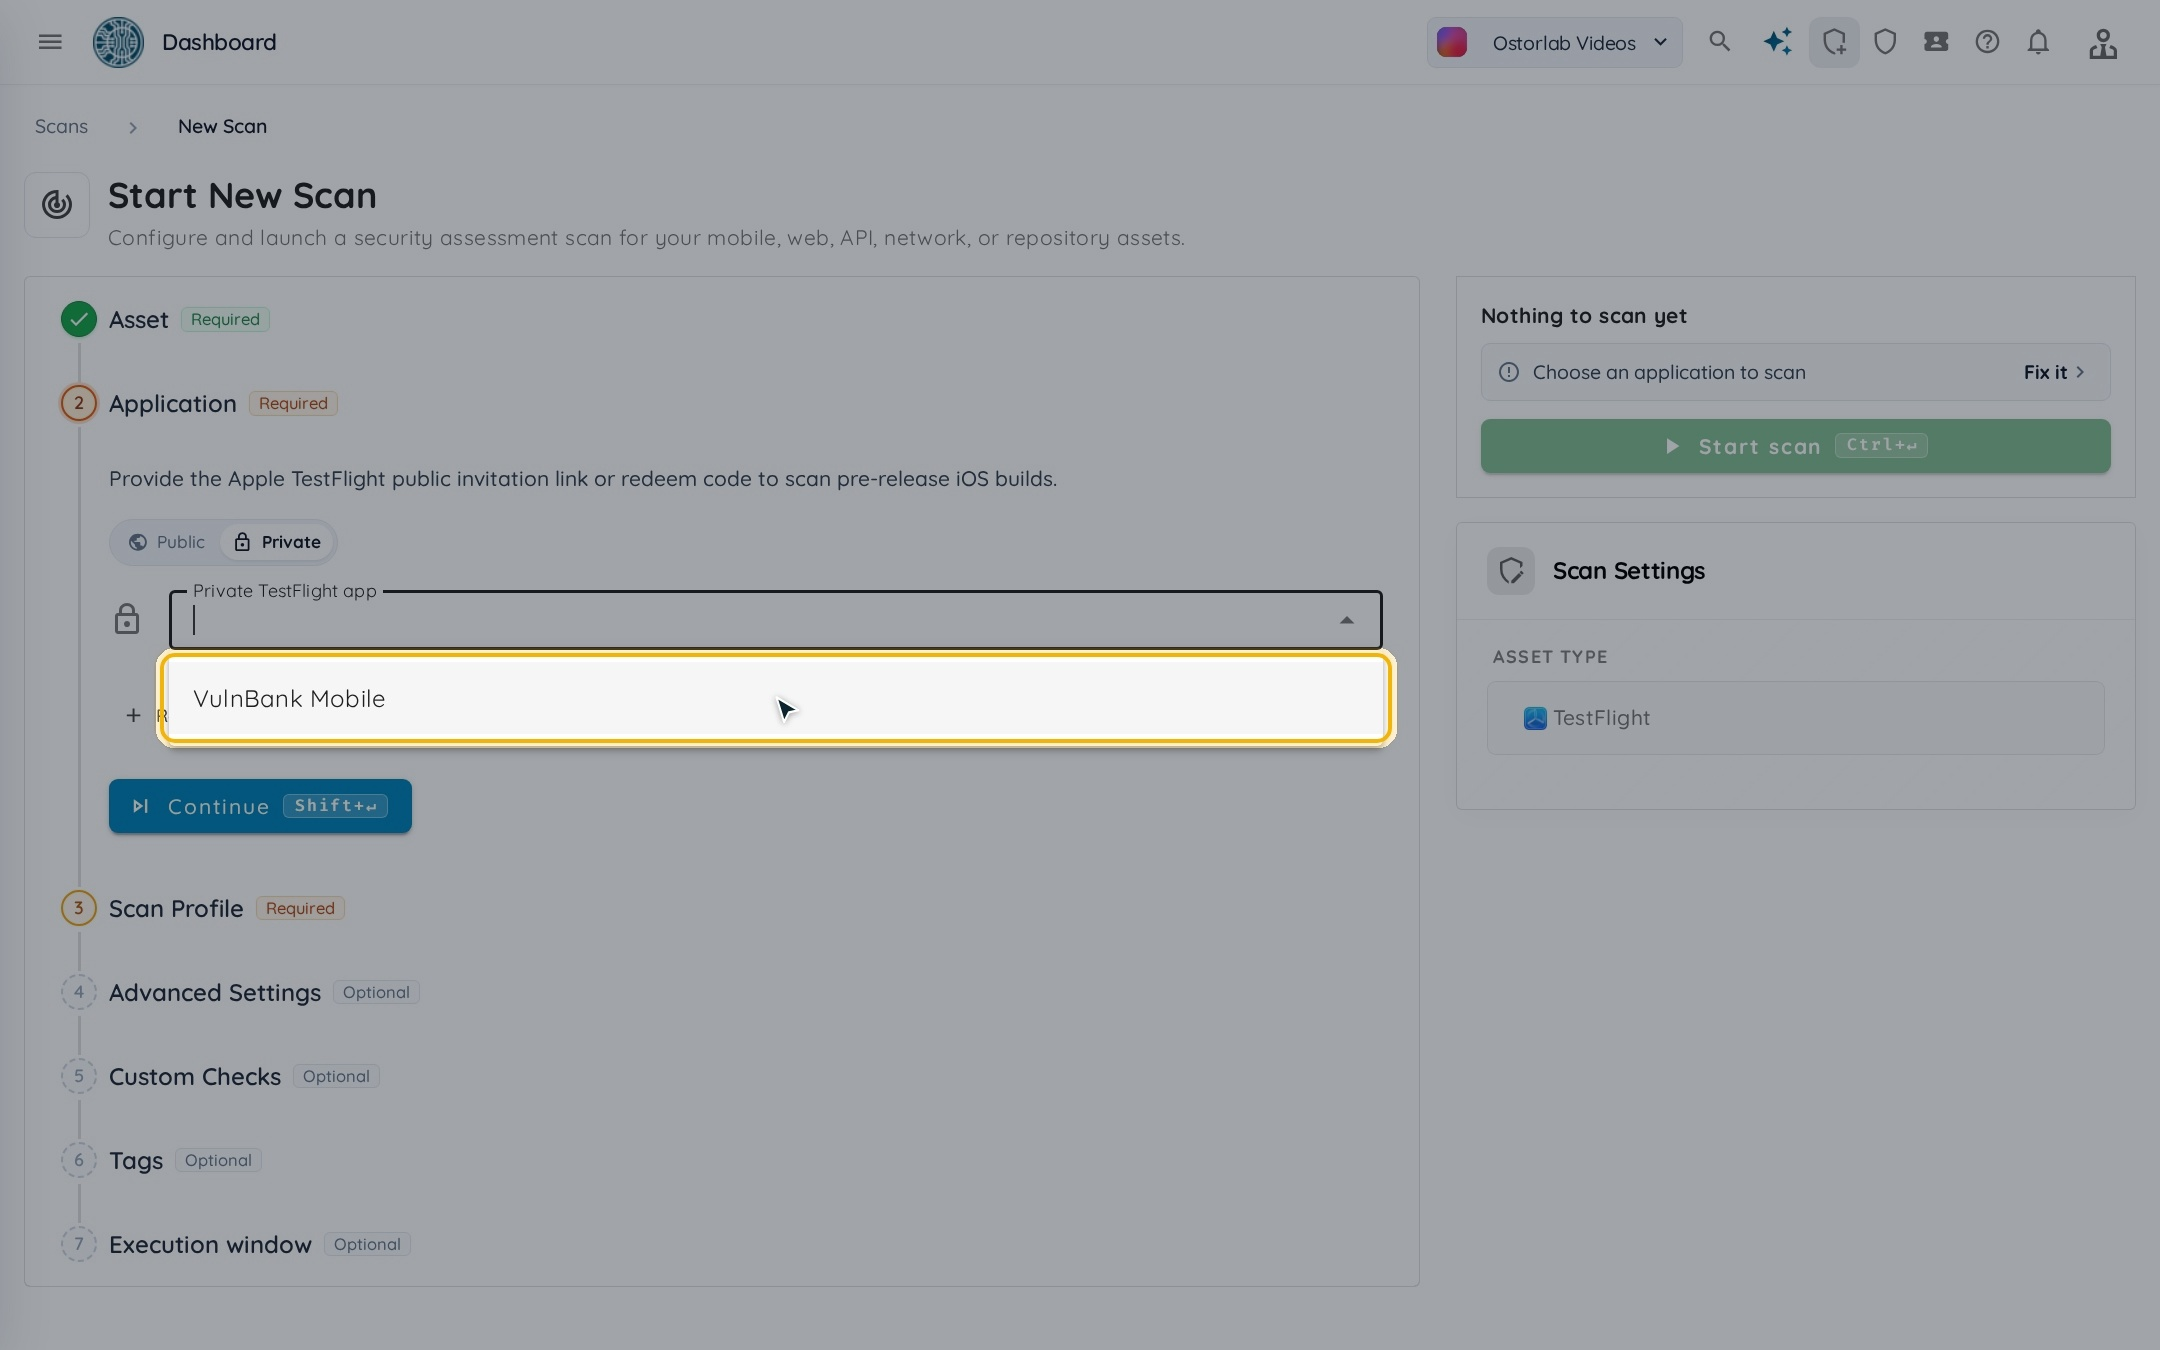
创建 TestFlight 扫描时,从 Private 选项卡选择已启用的应用。
自动扫描成功的 Appcircle 构建
Appcircle 集成将成功的移动应用构建连接到 Ostorlab 扫描,并记录每次交付的结果。它支持 Appcircle 云端和自托管部署,以及 Fast Scan、Full Scan 和 Privacy Scan 配置。当一个构建同时导出 Android 和 iOS 应用时,Ostorlab 会为每个应用分别启动扫描。
选择构建配置、扫描配置,以及在支持的情况下选择 UI 规则和测试凭据。使用 Webhook 前,请先测试保存的连接。配置可以直接启用或禁用,无需重新创建;交付历史区分已扫描、已跳过、已拒绝和错误等结果。
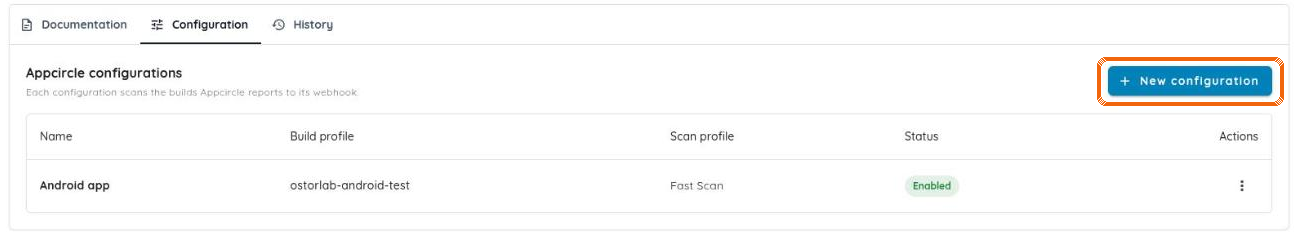
Appcircle 配置将构建配置连接到扫描配置。截图来自集成指南。
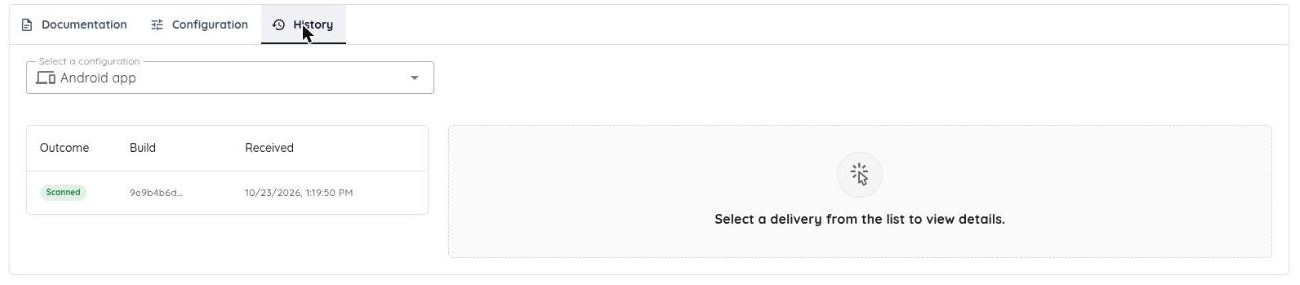
交付历史显示每个构建是否产生了扫描。详情视图解释跳过、拒绝和错误的原因。
推动待办事项完成修复与验证
Ticket Agents 现在支持批量分配符合条件的待办工单,新预设则指导漏洞修复和修复验证。Bulk Verify Fix 将选定的漏洞合并为一次评估和一份报告,并要求为每个漏洞分别给出判定。
从当前已筛选的待办列表中,选择处于打开或重新打开状态且未分配的工单,将其分配给智能体。分配进度和重试使部分失败清晰可见。警告会指出没有已启用分配规则的智能体,避免将批量操作误认为已配置的自动化流程。
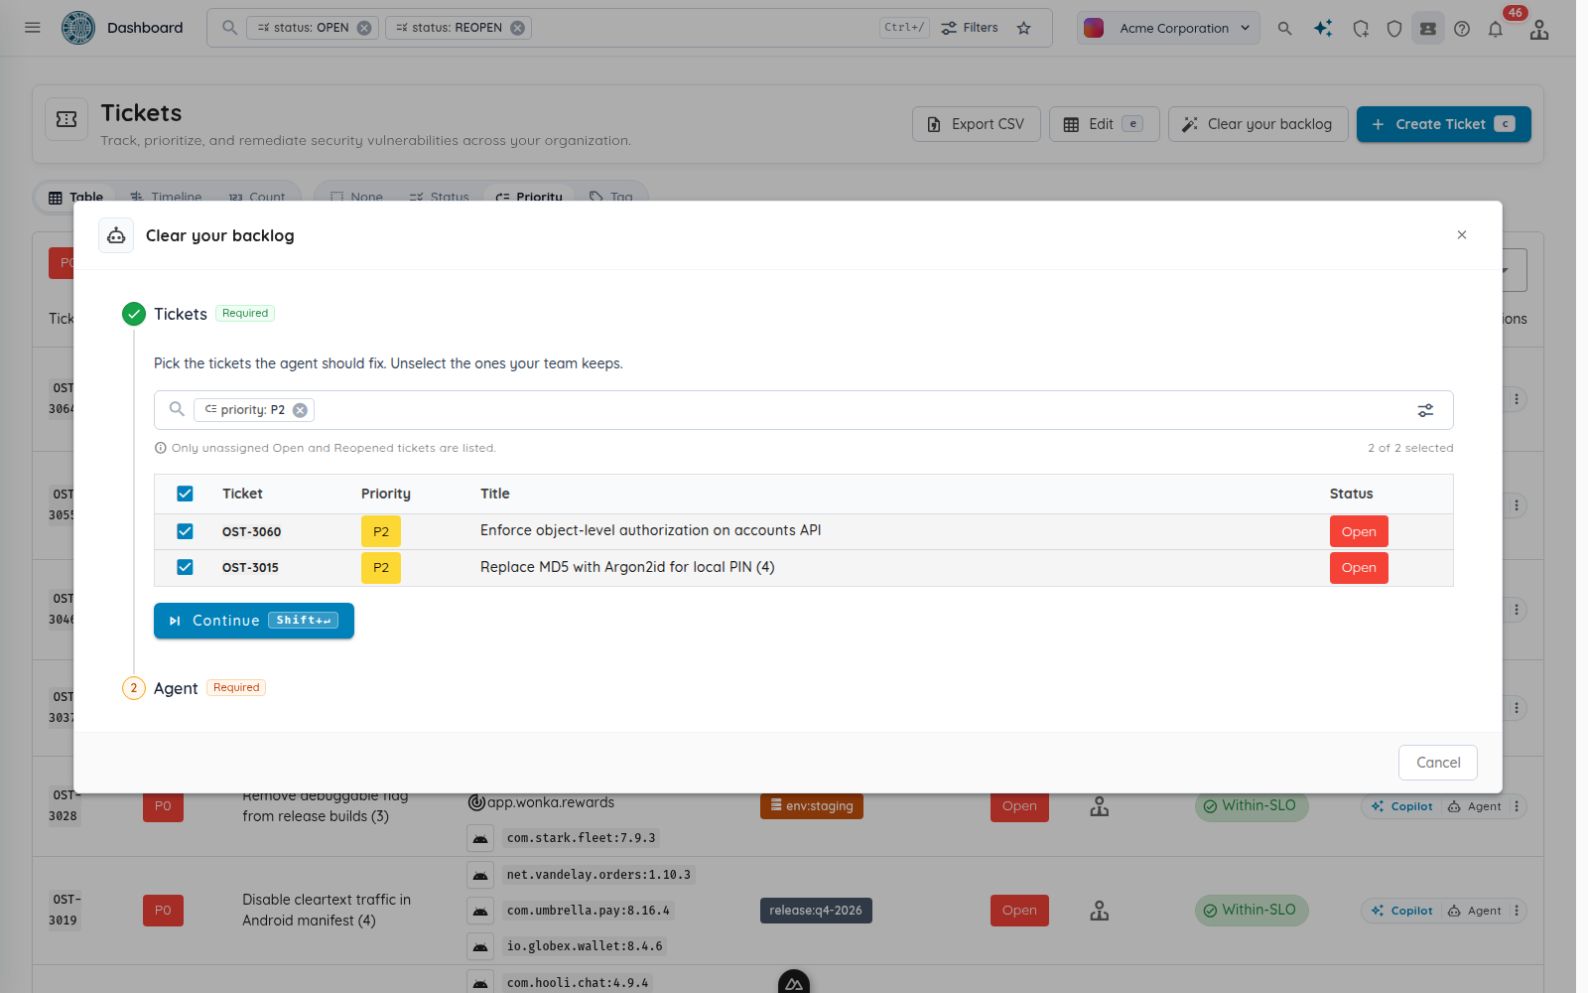
选择符合条件的工单,再选择负责处理它们的 Ticket Agent。这是使用合成演示工单的实际应用界面。
Ticket Agent 设置也更简短了:设置必填信息和模型后即可使用 Create Agent,可选的记忆、技能和 MCP 设置可以稍后完成。摘要检查清单会显示尚未完成的项目。一键触发器预设会为工单创建、分配或 SLO 违约创建已启用的规则;这些规则独立于修复和验证模板中默认禁用的初始规则。
从卡片或详情页克隆自定义 AI 智能体,即可打开已预填的创建表单。副本保留角色、指令、模型、记忆、技能和 MCP 连接。复制的规则相互独立,初始状态为禁用;记忆、技能和 MCP 连接仍是共享资源。创建新智能体之前,请先检查表单。
Vulnerability Fixing 和 Fix Verification 预设加入了现有模板。修复指令指导准备补丁、运行回归测试和创建拉取请求草稿;验证指令指导独立重新测试和记录证据。每个预设都包含初始工单分配规则,在审查之前保持禁用。执行前必须配置代码仓库访问权限和 MCP 工具。
Runs 选项卡将执行与工单关联起来,并显示状态、时间戳、经过清理的错误消息和相关报告。提示词和技能可以通过格式化视图或源码视图阅读,并提供复制控件和 GitHub 技能的来源详情。
要验证修复,请在扫描表格中选择漏洞,然后选择 Verify Fixes。该操作会启动一次 Single Vulnerability Assessment,并附带要求对每个漏洞给出判定的提示词。评估将第一个目标用作风险链接;其他主机会包含在提示词中。
发现详情中新增的 Tickets 选项卡显示关联工单、描述和评论。按工作流限定范围的批量编辑和工单键查询有助于浏览更大的队列。修复时间线还可以直接以选中的工作流为中心显示,无需打开该工作流。编辑器中的保存操作现在会保留并发更改和未发送的评论,仅提交发生变化的字段,并防止重复保存。将工单标记为已修复会恢复验证提示。
Active Directory 和网络评估
扫描创建中现已启用 Active Directory 评估。目录测试覆盖枚举、证书服务、信任关系和访问控制,并包含结合凭据的后续测试、横向移动规划以及考虑账户锁定的测试。网络 Deep Agentic 扫描(包括 Active Directory)现在会提供自定义提示词,网络重新扫描会保留这些提示词和防护指令。
经过身份验证的 MSSQL 调查还增加了只读基线检查,涵盖登录和服务器角色、数据库信任设置、链接服务器、服务器版本以及是否启用了 xp_cmdshell。
Web 身份验证和专门的聊天机器人评估
Web 身份验证支持电子邮件一次性验证码和 TOTP,扩展了智能体在测试中可以完成的登录流程。已验证的会话可以在链接和副本之间复用,页面稳定性处理和登录恢复也有所改善。专门的聊天机器人评估新增了针对提示词注入、过度自主权、数据泄露和安全防护绕过的专项规划。
聊天机器人检查会考虑国家和语言背景,也可以检查内容政策相关行为。这些是安全评估,并非法律合规认证。
扩大覆盖范围,减少审查干扰
评估覆盖范围扩展到了经过身份验证的 Web 应用、聊天机器人、源代码和暴露的基础设施。发现与分析方面的改进有助于收集相关证据,针对性的误报修复则减少了特定噪声来源。下表将新增测试能力、兼容性改进以及发现解读方式的变化分别列出。
| 领域 | 变化 |
|---|---|
| 源代码调查 | OpenGrep 检查和源代码/AST 双向查询帮助智能体追溯可疑问题的原因,并跟踪其影响。 |
| 暴露检查 | 新增安全公告检查覆盖 PHP、Node2Shell,以及 HPE 网络产品、LiteLLM、Collabora 和 Okta 等产品。被动信号和基于版本的信号表明存在暴露,并不能证明已成功利用漏洞。 |
| 发现准确性 | 针对性修复减少了将 Rust 安全公告错误匹配到原生 C++ 库的情况,以及围绕公开 Firebase 值、iOS 沙箱权限、Apple 框架、托管电子邮件身份验证和悬空 IP 推断的噪声。同标题聚合发现会保留最高严重程度。 |
| 资产发现 | 域名选择优先处理从未扫描和距上次扫描时间最久的目标,并记录扫描历史。每晚的发现任务检查最常用的 1,000 个端口,收集站点地图页面,并为更大的目标分配更多处理额度和采样。 |
| ASN 目标 | API/CLI 流程支持将自治系统编号用作资产清单和扫描目标,包括开源安全扫描 CLI OXO。 |
| 移动兼容性 | Android 流量捕获新增 WireGuard/TCP 支持和按需扫描器隧道。Flutter 3.44/3.47 支持、Dart 类不可用时的原生分析,以及大型或胖二进制 iOS 应用下载与解密的改进,扩大了兼容范围。 |
访问、自动化和日常工作中的其他改进
其他更新涵盖计费、审计审查、自动化和日常导航。
| 领域 | 变化 |
|---|---|
| 结账和钱包 | 按月 AppSec 订阅与一次性 Agentic Pentest 购买使用独立购物车。数量控件、购买反馈、账目筛选和余额历史得到改善,余额、退款和结算保留小数形式的令牌数量。 |
| 安全态势 API | 只读 security_auditor 密钥和 organisationSecurity 查询提供身份验证设置、成员/MFA、组、角色、API 密钥元数据、邀请、共享链接和集成摘要,不返回机密信息。 |
| 审计与访问 | 审计范围包括显式证据下载、导出和人工批准决定,并为登录/退出登录添加组织归属信息,收集 API 密钥最后使用时间。过期 MCP 密钥会被拒绝,电子邮件 2FA 密码会被遮蔽,公开扫描响应暴露的字段也有所减少。 |
| MCP 操作 | 新操作支持工单计数、紧凑分页、批量确认告警和全局漏洞查询。从评论触发 Ticket Agent 需要明确选择启用。 |
| 本地 OXO 流程 | 本地扫描可以从持久化快照暂停和恢复。支持退出登录;保存的会话被拒绝时会回退到公开商店。 |
| 调查工作区 | 改进了文件名搜索、精确的 DEX 类/源代码/smali 导航、调用栈分页、面向具有翻译访问权限组织的回放步骤标题和结果翻译,以及加载状态显示。 |
| 分级处理与通知 | 扫描页面的工单和覆盖范围查询不再执行未使用的 SLO 计算。第三方发现的位置更清晰,工单状态筛选保留在扫描 URL 中,扫描列表提供更小的每页数量。错误消息更易读,结果邮件主题包含资产名称,Webhook 目标地址、重定向和完成通知交付处理也得到改善。 |
打开 Ostorlab 控制台,查看您的组织可用的集成、评估设置和修复工具。