
Mise à jour d’octobre 2026 : inventaire cloud, tests planifiés et relecture des investigations
La mise à jour d’octobre 2026 relie l’inventaire cloud, planifie les plages de test, rejoue les investigations et étend les scans mobiles et la vérification des correctifs.
Regardez la mise à jour du 31 octobre
Regardez cette présentation de 77 secondes avec un véritable enregistrement de configuration d’un scan, des démonstrations du produit et des gros plans sur l’interface, de la musique et des sous-titres français. L’interface du produit enregistrée est en anglais.
Télécharger la vidéo · Lire la transcription
Des scans web et de code source gratuits, un parcours de création de scan plus clair et davantage de moyens d’intégrer des applications aux tests ouvrent ce complément d’octobre. L’inventaire cloud, les plages d’exécution, la relecture des investigations et l’affectation des tickets en attente relient découverte, tests et remédiation.
Après la mise à jour du 17 octobre sur Ticket Agents et les correctifs testés, cette mise à jour ajoute l’accès aux applications TestFlight privées, l’intégration des builds Appcircle et les évaluations Active Directory. Elle rétablit également les parcours d’import d’actifs et de démarrage de la découverte, et simplifie la configuration de Ticket Agents.
Scans gratuits pour les sites web, le code source et l’évaluation des applications mobiles
Les scans gratuits couvrent désormais une URL de site web, du code source et des fiches d’applications mobiles. Les équipes peuvent commencer avec Fast Web Scan ou Source Code Fast Scan sans l’abonnement payant correspondant, tandis que la version gratuite d’App Vetting fournit un verdict partagé sur l’application. Chaque offre possède ses propres quotas et limites de rapports.
Fast Web Scan
Lancez Fast Web Scan depuis le tableau de bord ou le site public. Les organisations sans abonnement web payant bénéficient de cinq scans par 24 heures via l’interface. Il vérifie une URL avec une configuration volontairement plus restreinte et des contrôles légers, notamment l’exploration, l’identification des technologies, l’inspection des certificats et la détection de secrets exposés. Il ne consomme pas de créneau d’un abonnement web payant.
Source Code Fast Scan
Source Code Fast Scan est disponible pour les dépôts connectés et les archives téléversées sans abonnement pour les dépôts, à raison de cinq scans par 24 heures. Les visiteurs sans compte peuvent soumettre une adresse e-mail et un ZIP sur le site public ; les téléversements publics de ZIP sont limités à 50 MB. Les détenteurs d’un compte existant se connectent pour lancer leurs scans, et les connexions aux dépôts se configurent dans la console.
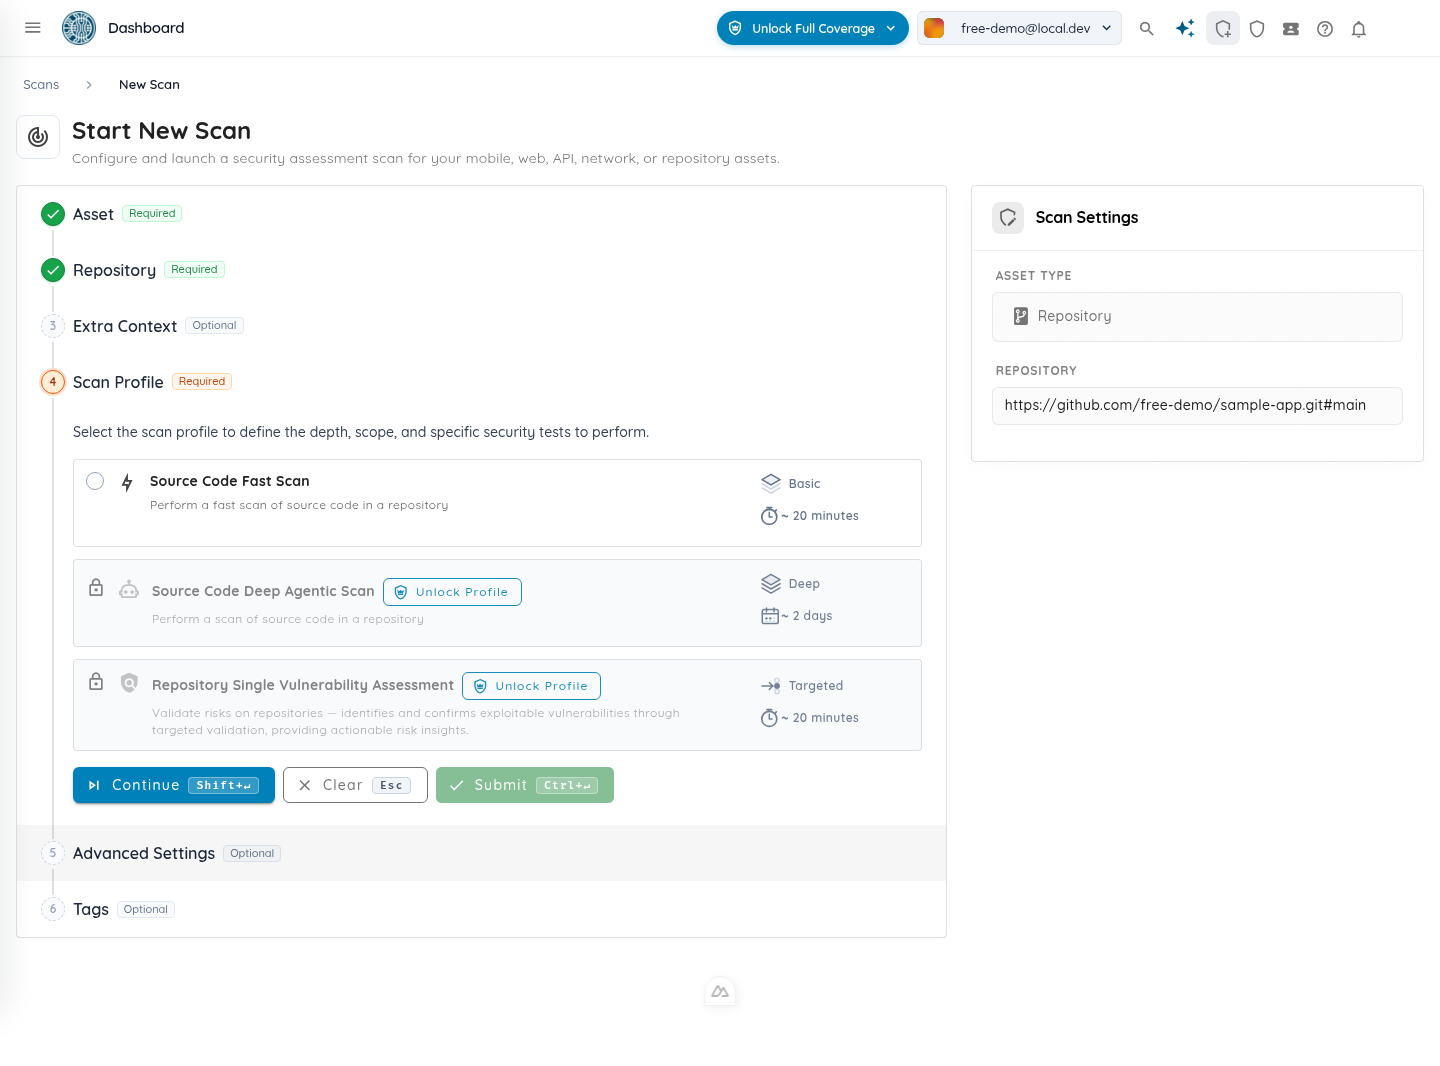
Source Code Fast Scan est disponible sans abonnement pour les dépôts. Capture réelle de l’application avec des données de démonstration.
App Vetting gratuit
Les organisations gratuites disposent de cinq demandes de fiches d’applications par période glissante de 24 heures. L’ajout d’une application déjà évaluée à la surveillance compte comme une demande ; la réouverture d’une fiche déjà surveillée par l’organisation n’en consomme pas. Supprimer une fiche nouvellement ajoutée ne réinitialise pas le quota du jour. Les rapports de scan complets restent une fonctionnalité payante.
Une configuration de scan plus claire, de la cible au démarrage
La création de scans conserve désormais le panneau de démarrage visible à côté du formulaire, ou fixé en bas sur les petits écrans. Ce panneau résume la cible et le profil, liste les éléments manquants et vous mène à l’étape qui nécessite votre attention. Un échec de création conserve vos saisies pour vous permettre de corriger le problème et de réessayer.
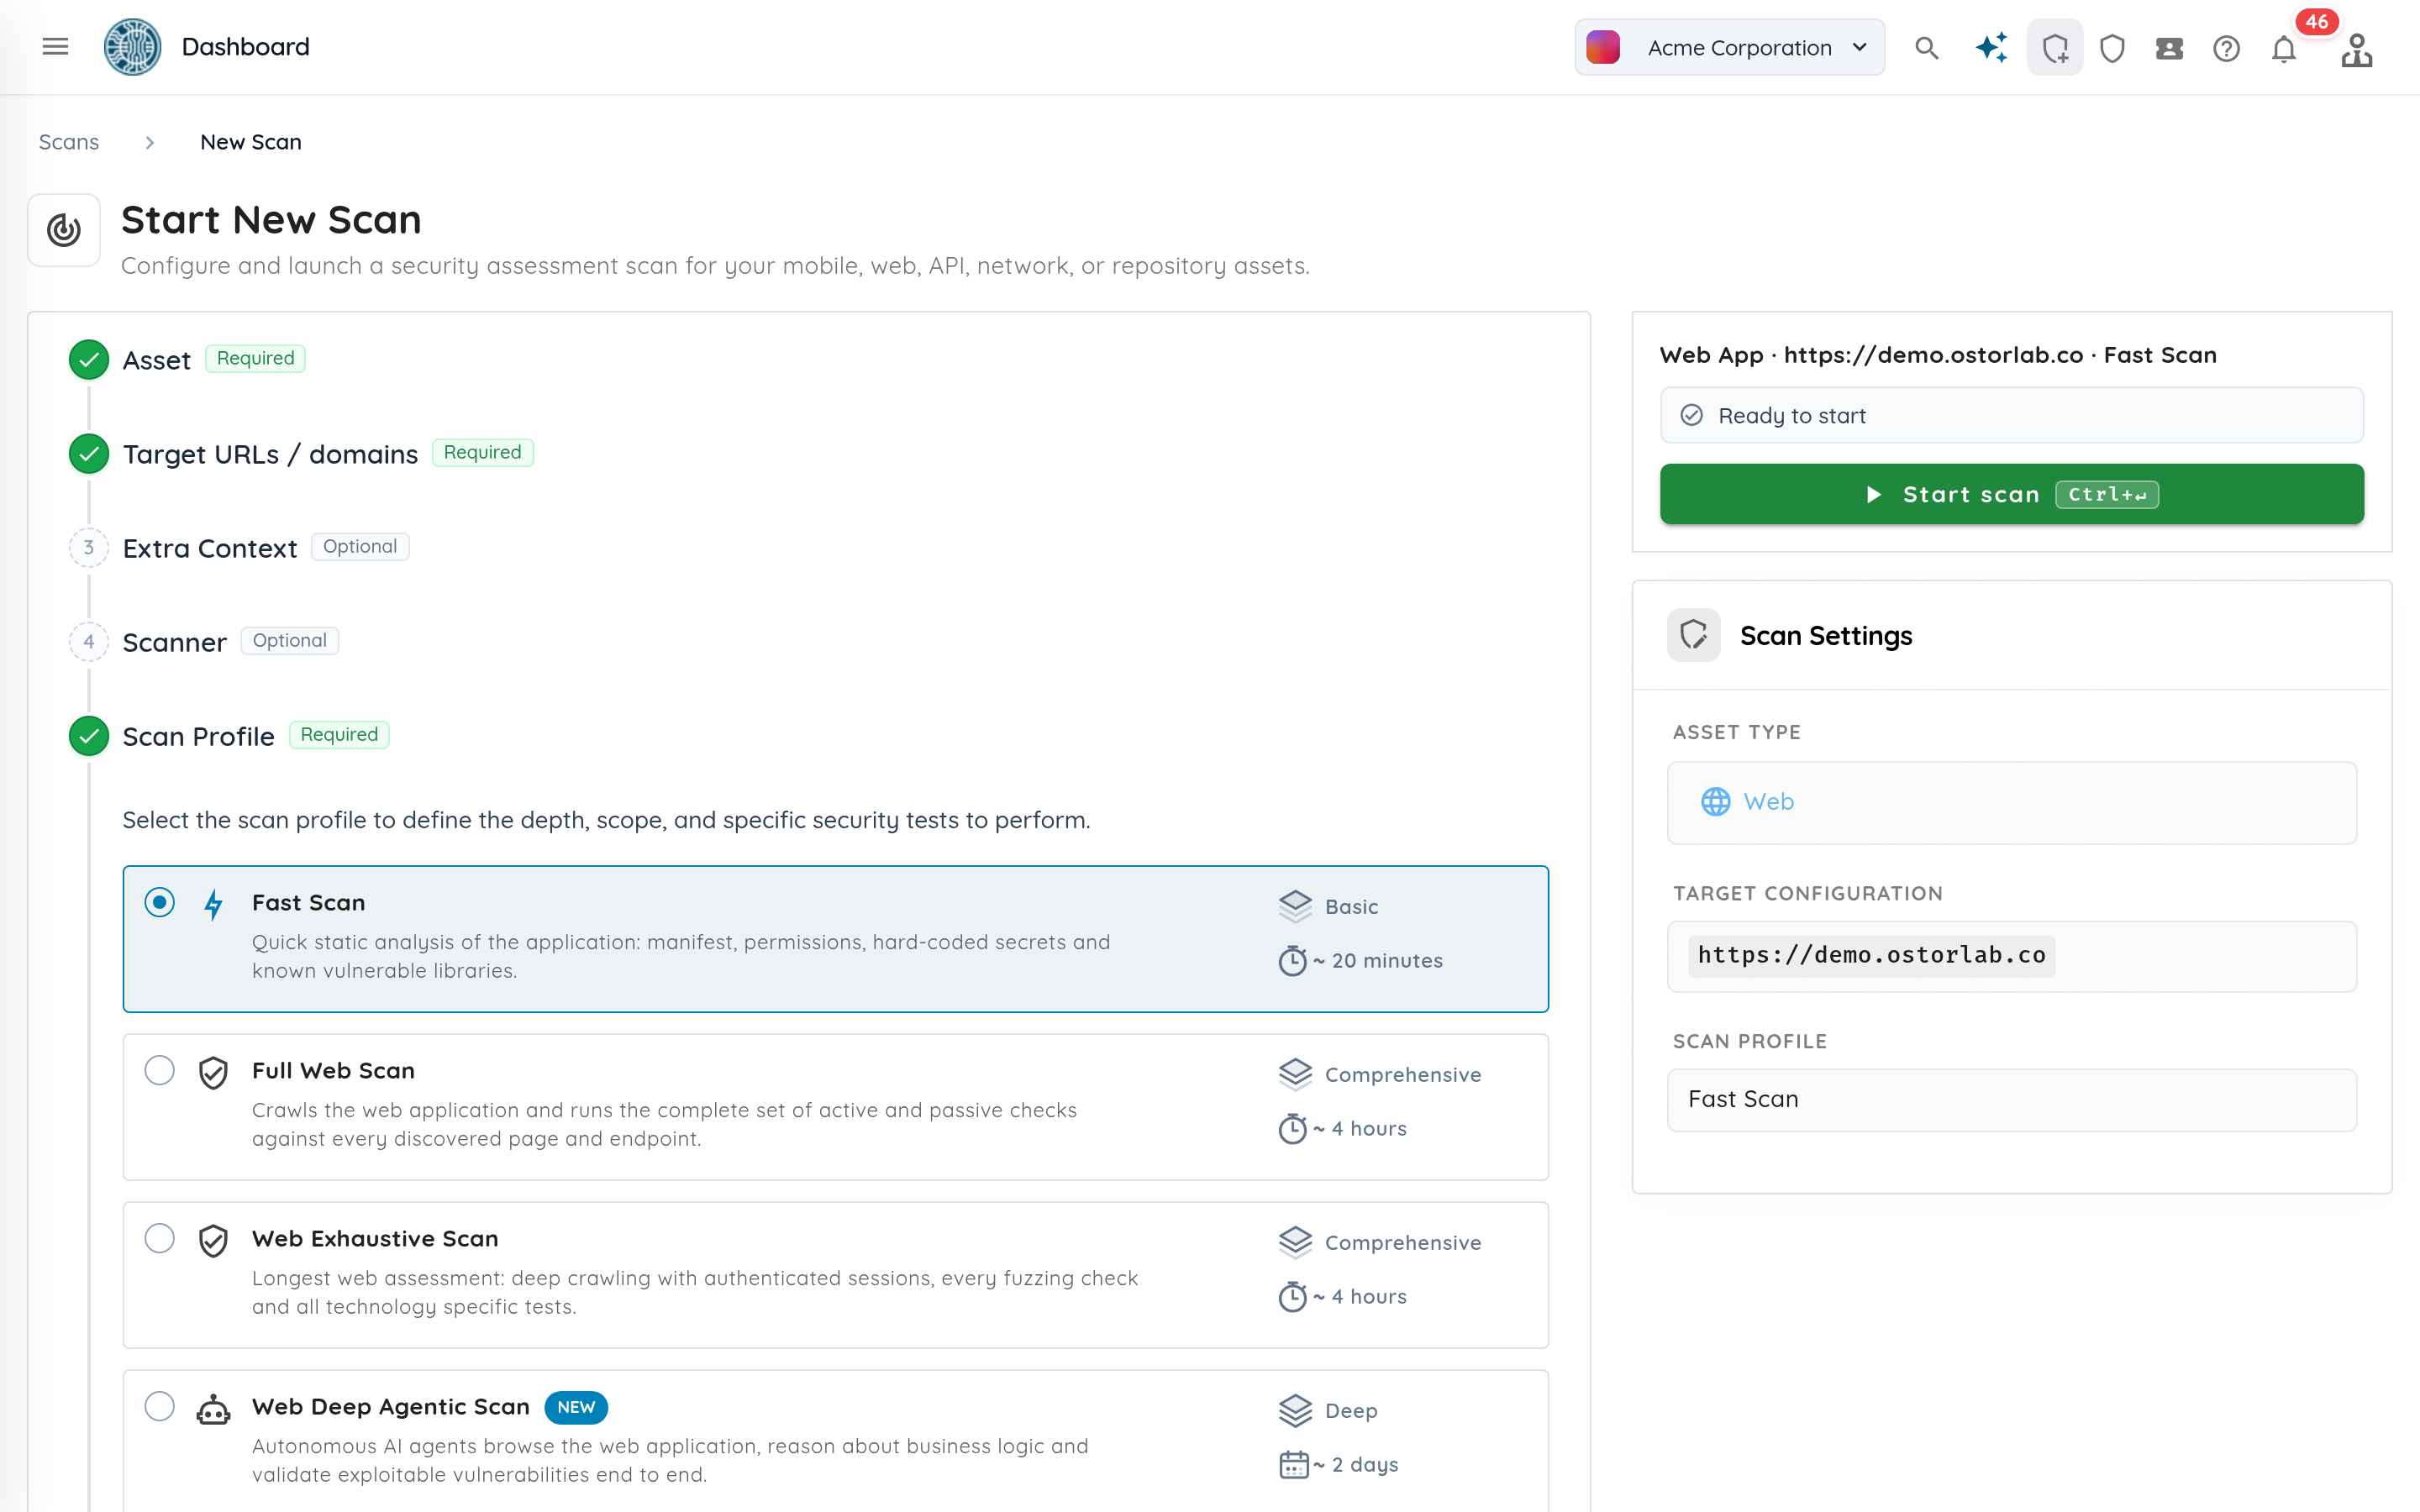
Le panneau de démarrage maintient l’état de préparation et l’action de lancement à côté des paramètres du scan. Données de démonstration.
Les téléversements affichent désormais une barre de progression, un pourcentage et le volume transféré, puis distinguent la fin du téléversement de la création du scan. Cela concerne les fichiers d’applications mobiles, les archives de dépôts, les schémas d’API, les SBOM et les téléversements de plusieurs actifs. Les groupes de scanners sans scanner ne peuvent pas être sélectionnés.
Les détails du scan affichent la liste d’autorisation du périmètre des vulnérabilités et les IP bloquées. Les relances de scans conservent les listes d’autorisation du périmètre, et les relances de scans réseau conservent les prompts personnalisés et les instructions de garde-fous. Les touches Entrée et Échap seules conservent leur comportement habituel au lieu de faire avancer ou d’effacer le formulaire de manière inattendue.
Intégrez les ressources cloud à l’inventaire
Les connecteurs cloud intègrent les ressources exposées sur Internet d’AWS, Google Cloud et Azure à l’inventaire Ostorlab. Configurez un connecteur, synchronisez-le manuellement ou selon un calendrier, puis consultez son historique de synchronisation.
Les opérations Model Context Protocol (MCP) prises en charge permettent aussi aux automatisations de gérer les connecteurs et de déclencher ou vérifier les synchronisations. Lorsqu’une ressource disparaît du cloud connecté, la cible supprimée correspondante est ignorée pendant les scans.
Les correctifs d’import d’actifs et de prise en main rétablissent deux parcours existants : les imports CSV chargent les lignes pour validation et confirmation en production, et les organisations dont l’inventaire est vide peuvent accéder à AI Seed Generator. La confirmation des domaines sélectionnés crée désormais les actifs et ramène à la vue de l’inventaire.
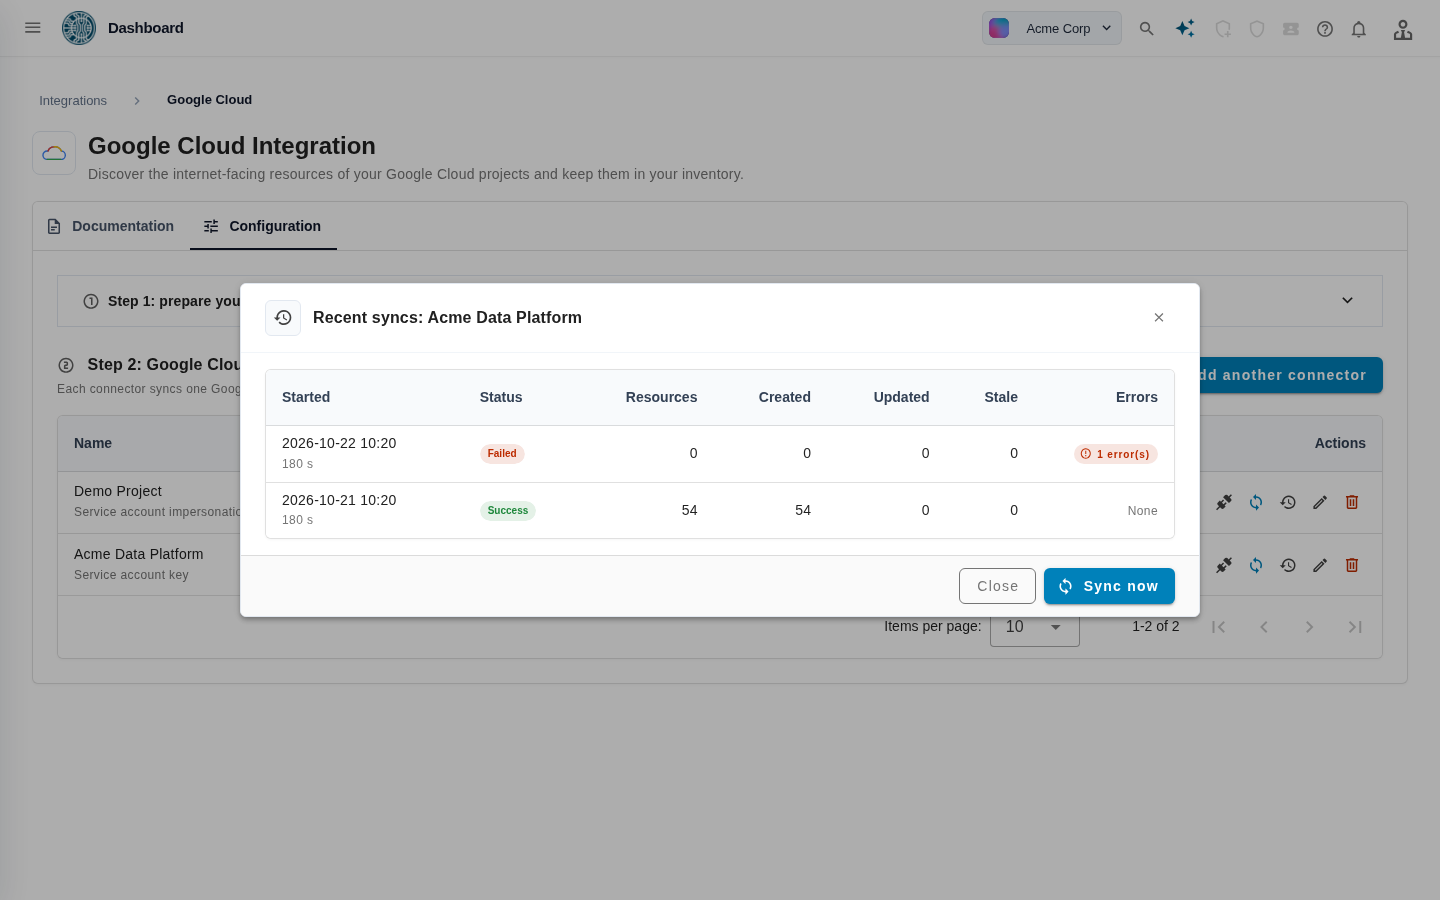
L’historique de synchronisation d’un connecteur affiche les ressources découvertes et les résultats des exécutions. Données de démonstration.
Exemple de parcours. La sélection des cibles et la planification des évaluations sont des étapes manuelles.
Exécutez les évaluations pendant les heures autorisées
Les plages d’exécution définissent les heures, les jours de la semaine et le fuseau horaire pendant lesquels un scan peut s’exécuter. Un scan pouvant être suspendu attend en dehors de sa plage et reprend pendant la suivante, en conservant son état. Les scans qui ne peuvent pas être suspendus se poursuivent jusqu’à leur terme. La suspension et la reprise manuelles offrent un contrôle supplémentaire aux opérateurs, et une suspension manuelle explicite est conservée lorsqu’une plage planifiée s’ouvre.
Choisissez une plage suggérée ou définissez la vôtre, y compris une plage qui traverse minuit. Un calendrier récurrent détermine quand lancer les évaluations ; une plage d’exécution détermine quand une évaluation est autorisée à poursuivre son travail.
Les plages peuvent également être fournies via les opérations de création de scans MCP et Copilot prises en charge. Les relances de scans conservent la plage d’origine, et Verify Fix peut la réutiliser, afin que les tests de suivi respectent les mêmes heures autorisées que l’évaluation initiale.
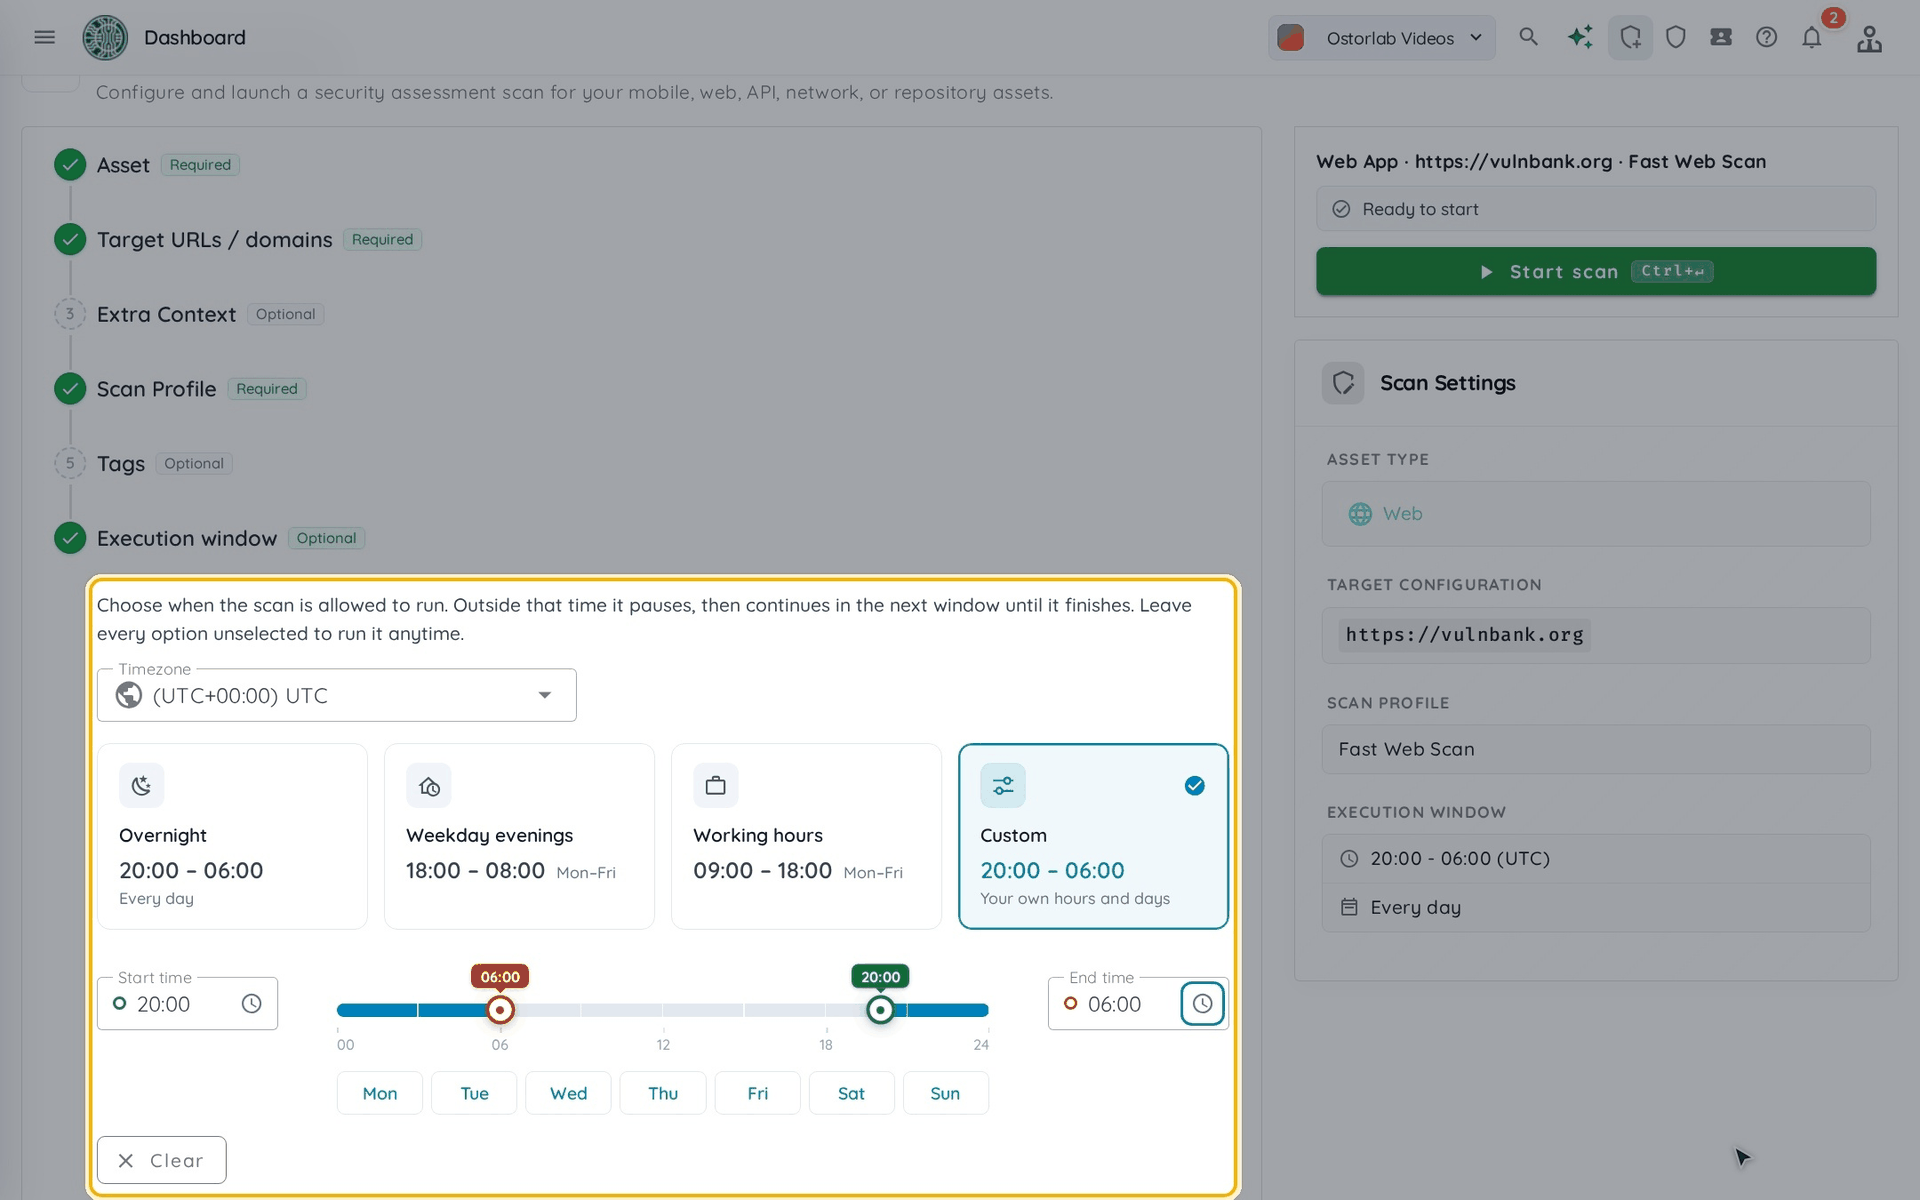
Les véritables commandes de plage d’exécution de la documentation, avec une cible de démonstration. Choisissez un préréglage ou définissez vos propres heures et jours.
Suivez les preuves au fil d’une investigation
Une chronologie unifiée classe les captures d’écran, le trafic HTTP, l’instrumentation et les journaux de l’appareil dans l’ordre chronologique. Les vues d’investigation relient ces événements aux actions des agents et à la représentation évolutive d’une cible. La relecture du raisonnement présente les tâches et l’activité des outils, tandis que la relecture de l’architecture permet aux examinateurs d’inspecter les états observés précédemment.
La chronologie propose des filtres par source, un sélecteur de plage temporelle, les événements proches et la relecture de session.
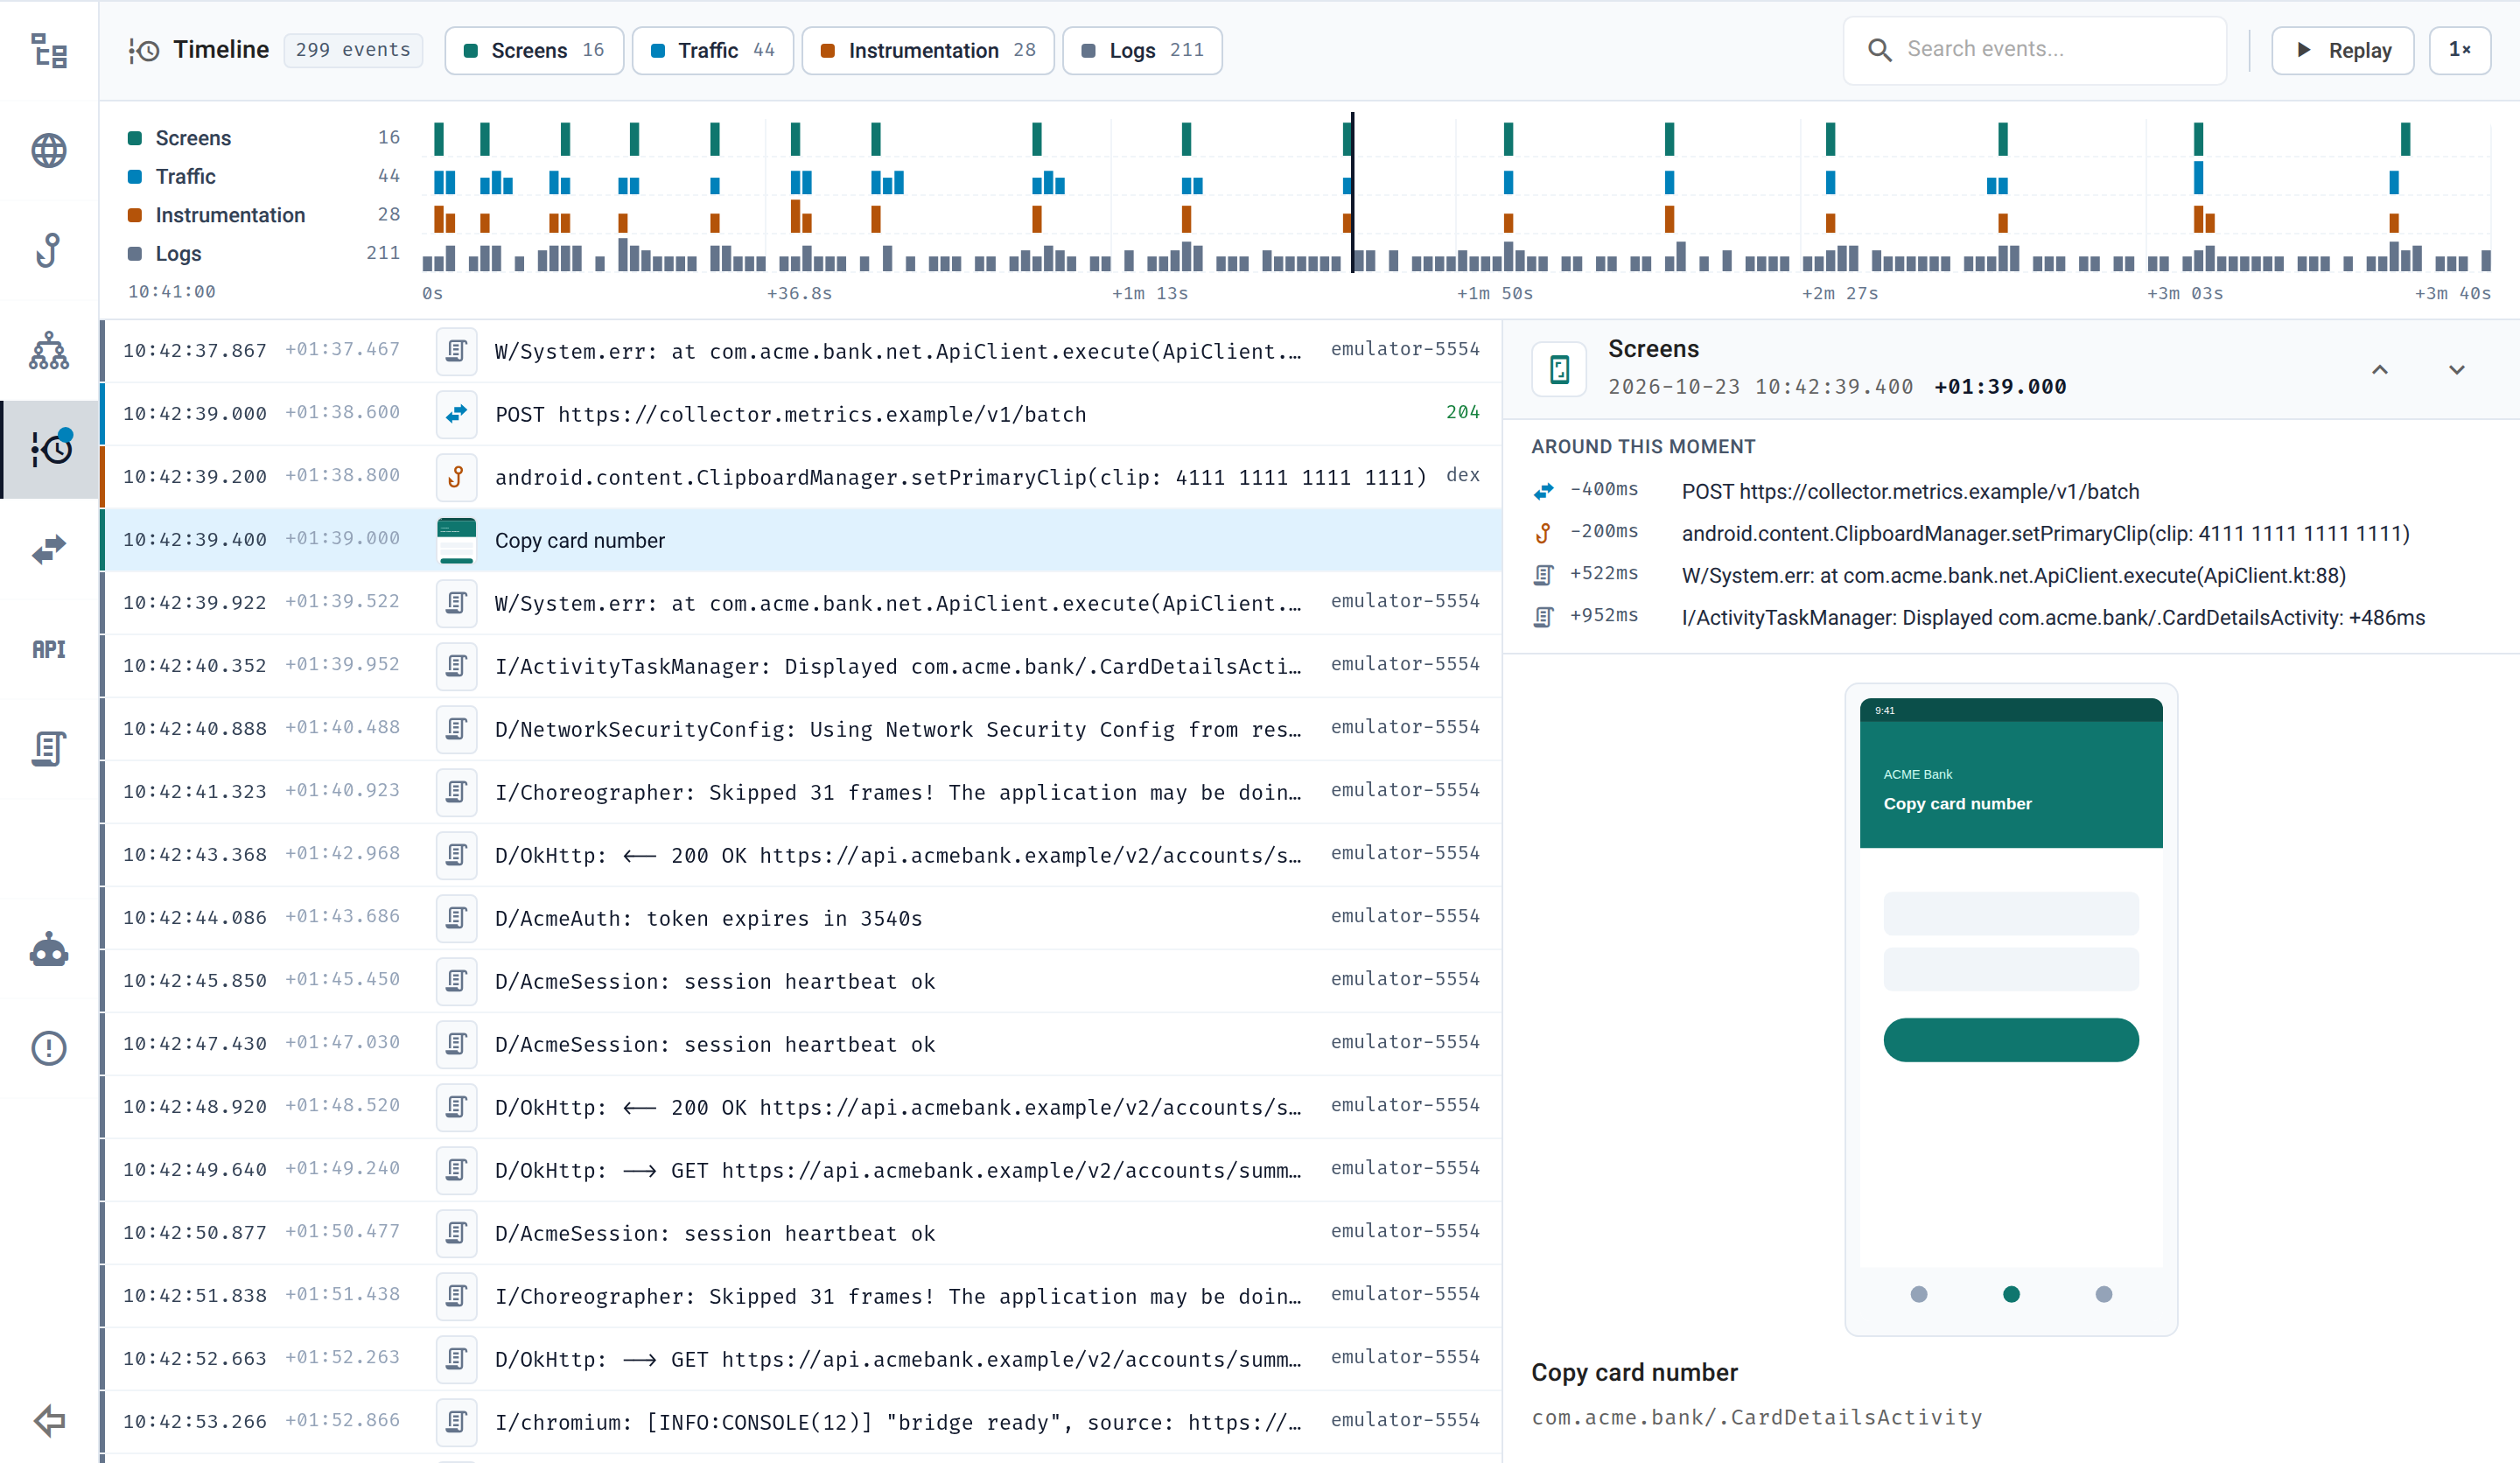
La véritable interface d’investigation, présentée avec des données de démonstration synthétiques.
La relecture du raisonnement charge d’abord le plan, puis récupère les sorties d’outils plus volumineuses en arrière-plan. Les commandes, sorties et captures d’écran apparaissent à côté de la tâche en cours, pour aider les examinateurs à suivre les étapes ayant produit les preuves.
La vue d’architecture affiche les nœuds, liens et événements observés, ainsi que les preuves associées. La relecture historique préserve les états antérieurs lorsque des observations ultérieures corrigent ou retirent des informations.
Vue d’ensemble de Mobile Full Scan
Les vues d’ensemble des scans mobiles réunissent également les nombres par criticité, la synthèse et le contexte de la surface d’attaque. Dans Full Scan, l’explorateur regroupe les emplacements backend, les permissions et les composants mobiles exposés. Cet explorateur de surface d’attaque est limité à Full Scan dans cette mise à jour.
Scannez des applications TestFlight privées
Private TestFlight permet à une organisation de scanner une application iOS approuvée par son nom, sans lien d’invitation public. Demandez l’accès depuis la création de scan ou l’inventaire des applications privées, puis invitez Ostorlab comme testeur externe. L’application devient sélectionnable une fois son invitation acceptée et l’accès activé.
Dans le formulaire de scan TestFlight, choisissez Privé pour sélectionner une application activée. Demandez une autre application depuis le formulaire ou depuis Inventaire → Applications TestFlight privées, où figurent les applications activées et les demandes en attente. La demande nécessite une invitation comme testeur externe et son acceptation par l’équipe avant que l’application puisse être scannée. Les opérations MCP et Copilot prises en charge acceptent aussi le nom de l’application privée.
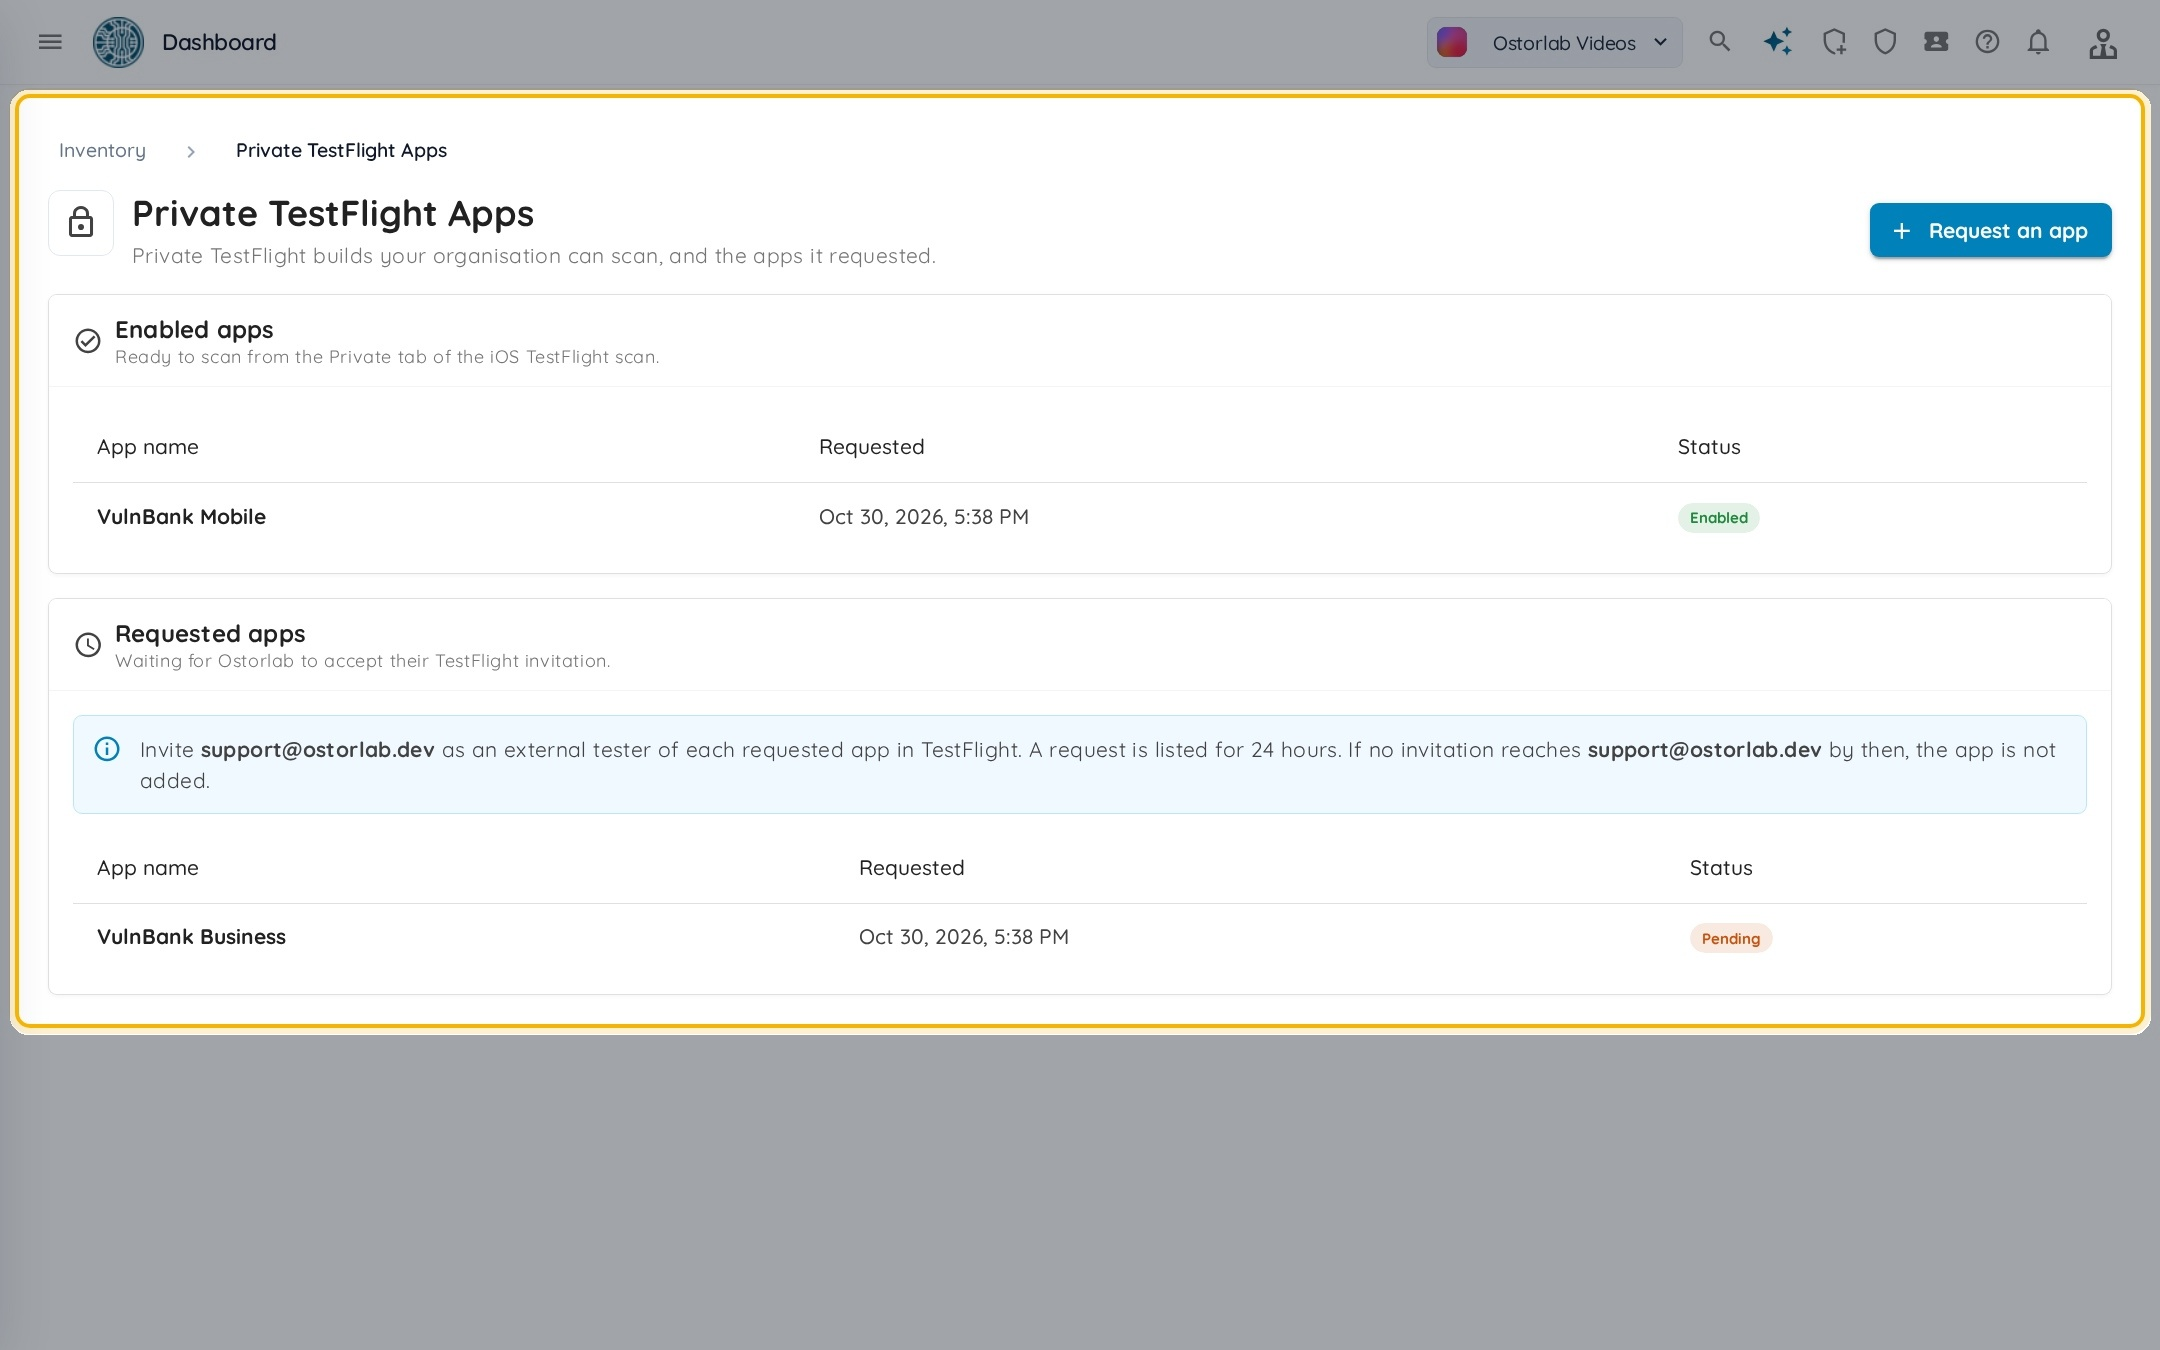
L’inventaire des applications privées distingue les applications prêtes à être scannées des demandes en attente. Capture de la documentation avec des applications de démonstration.
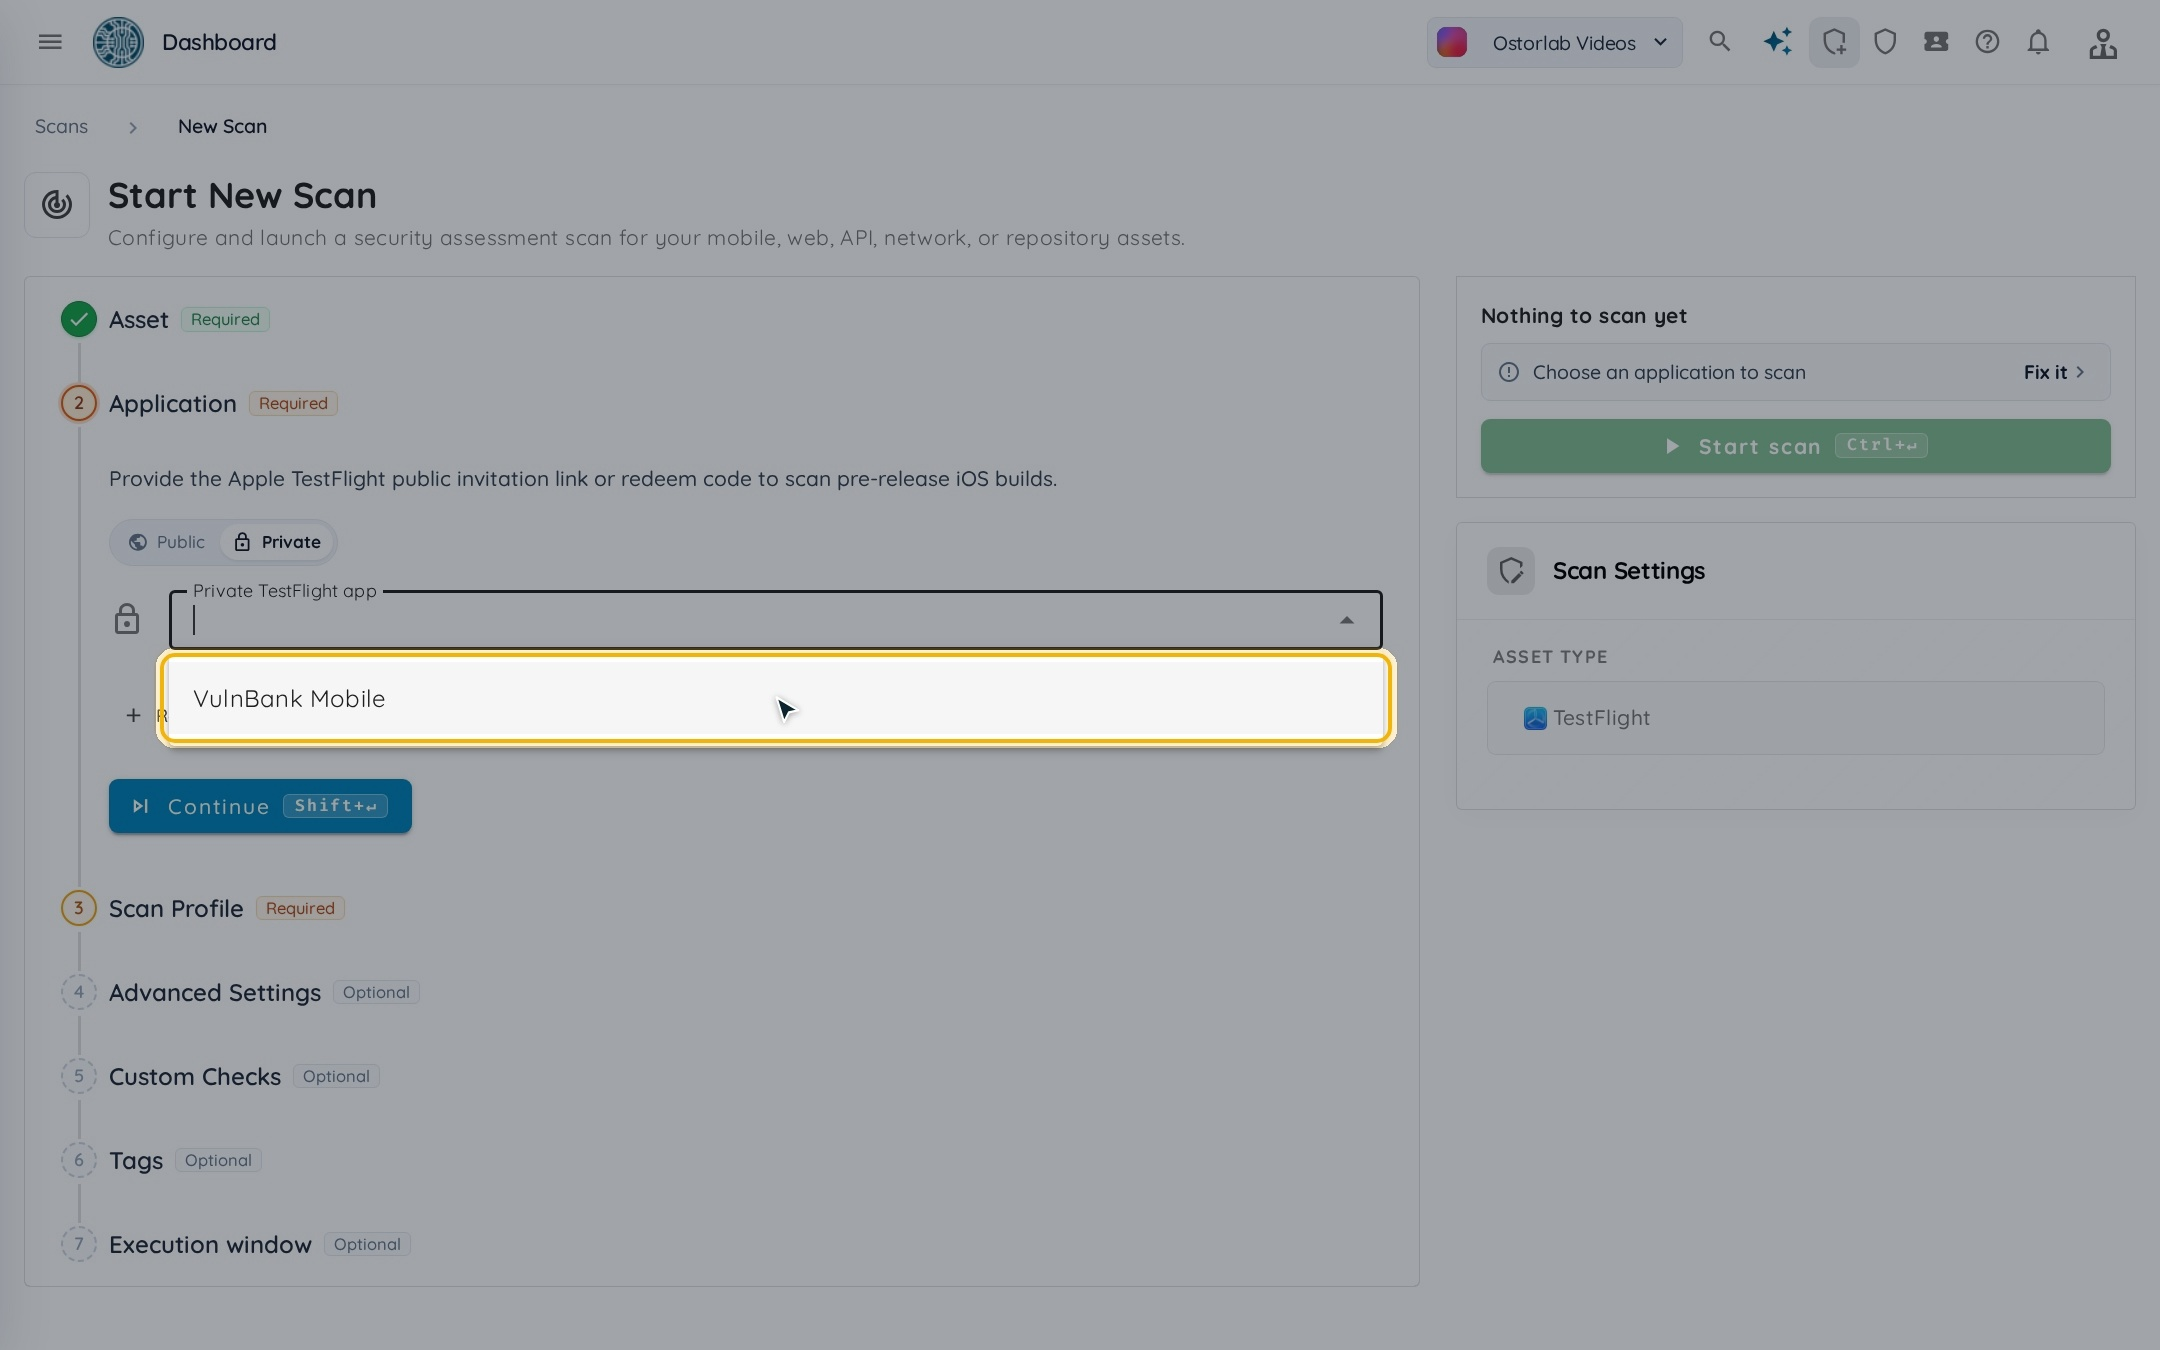
Choisissez une application activée dans l’onglet Privé lors de la création d’un scan TestFlight.
Scannez automatiquement les builds Appcircle réussis
L’intégration Appcircle relie les builds mobiles réussis aux scans Ostorlab et enregistre le résultat de chaque livraison. Elle prend en charge Appcircle dans le cloud et les installations auto-hébergées, avec les profils Fast Scan, Full Scan et Privacy Scan. Lorsqu’un build exporte à la fois des applications Android et iOS, Ostorlab lance un scan distinct pour chacune.
Choisissez un profil de build, un profil de scan et, lorsque c’est pris en charge, des règles d’interface et des identifiants de test. Testez la connexion enregistrée avant d’utiliser le webhook. Une configuration peut être activée ou désactivée sans être recréée ; son historique de livraison distingue les résultats scannés, ignorés, rejetés et en erreur.
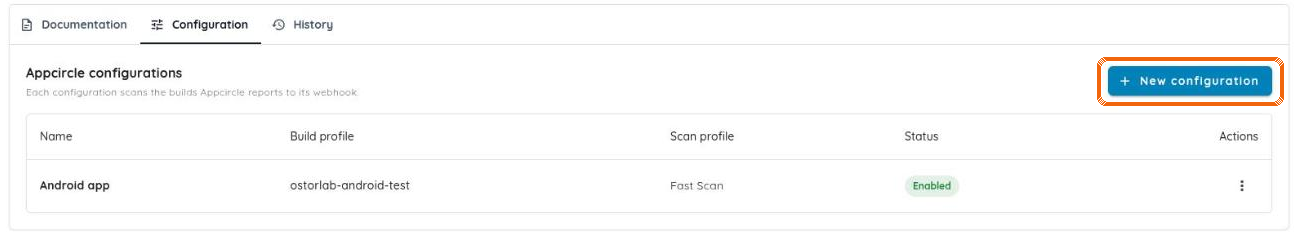
Une configuration Appcircle relie un profil de build à un profil de scan. Capture du guide d’intégration.
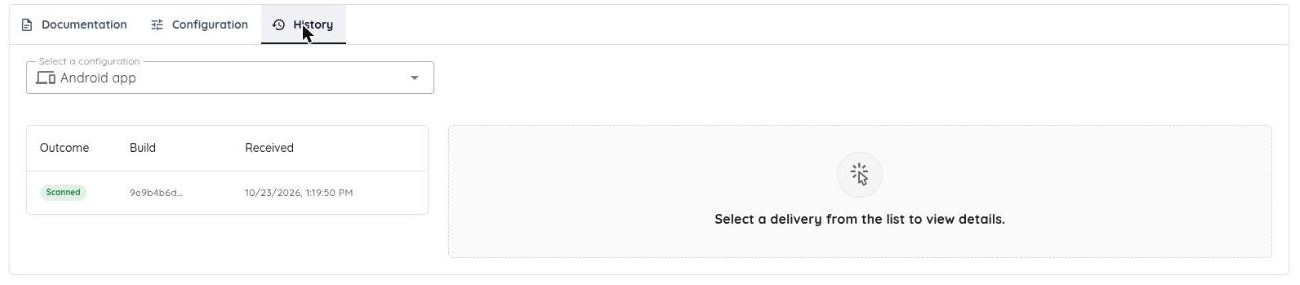
L’historique des livraisons indique si chaque build a produit un scan. La vue détaillée explique les livraisons ignorées, les rejets et les erreurs.
Faites avancer les tickets en attente vers la correction et la vérification
Ticket Agents prend désormais en charge l’affectation par lot des tickets admissibles du backlog, et de nouveaux préréglages guident la correction des vulnérabilités et la vérification des correctifs. Bulk Verify Fix regroupe les vulnérabilités sélectionnées en une évaluation et un rapport, en demandant un verdict distinct pour chacune.
Sélectionnez les tickets ouverts ou rouverts, non affectés, dans le backlog filtré actuel et affectez-les à un agent. La progression de l’affectation et les nouvelles tentatives rendent visibles les échecs partiels. Un avertissement identifie les agents sans règle d’affectation activée, afin qu’un lot ne soit pas confondu avec un parcours d’automatisation configuré.
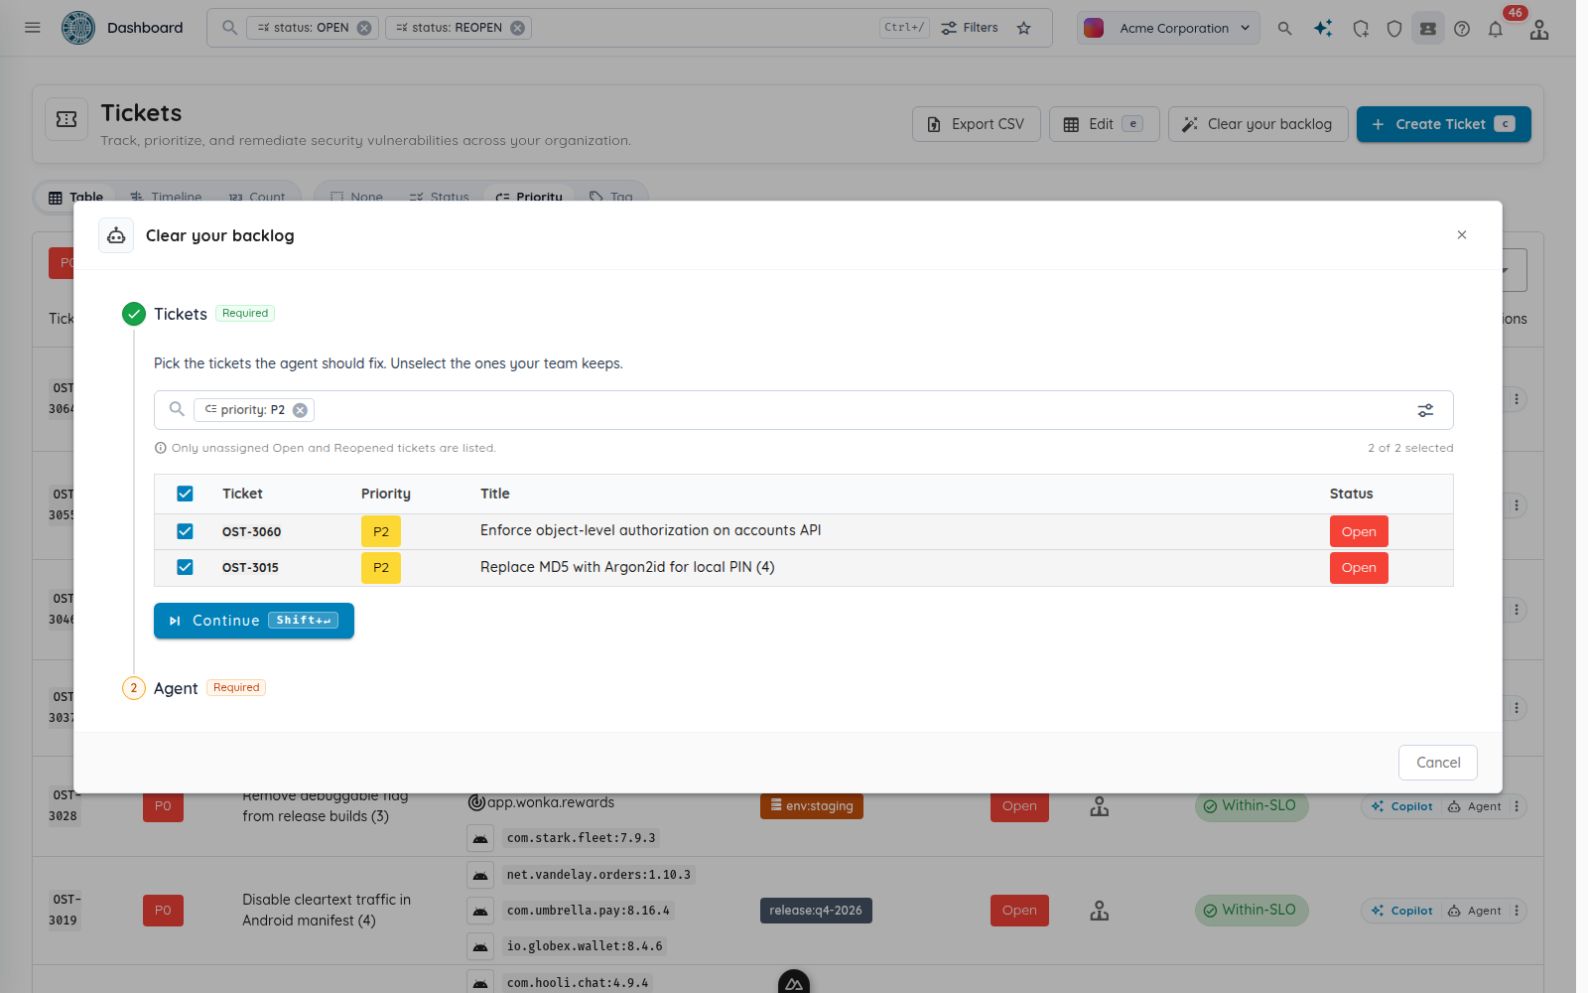
Sélectionnez les tickets admissibles, puis choisissez le Ticket Agent qui doit les traiter. Application réelle avec des tickets de démonstration synthétiques.
La configuration de Ticket Agent est également plus courte : Créer un agent devient disponible dès que les informations requises et le modèle sont définis ; les paramètres facultatifs de mémoire, de compétences et de MCP peuvent être complétés plus tard. Une liste récapitulative indique ce qu’il reste à faire. Les préréglages de déclenchement en un clic créent des règles activées pour la création ou l’affectation de tickets, ou les dépassements de SLO ; elles sont distinctes des règles initiales désactivées des modèles de correction et de vérification.
Clonez un agent IA personnalisé depuis sa fiche ou sa page détaillée pour ouvrir un formulaire de création prérempli. La copie conserve son rôle, ses instructions, son modèle, sa mémoire, ses compétences et ses connexions MCP. Les règles copiées sont indépendantes et initialement désactivées ; la mémoire, les compétences et les connexions MCP restent des ressources partagées. Vérifiez le formulaire avant de créer le nouvel agent.
Les préréglages Vulnerability Fixing et Fix Verification rejoignent les modèles existants. Les instructions de correction guident la préparation des correctifs, les tests de régression et une pull request en brouillon ; les instructions de vérification guident les nouveaux tests indépendants et l’enregistrement des preuves. Chaque préréglage comprend des règles initiales d’affectation de tickets qui restent désactivées jusqu’à leur examen. L’accès aux dépôts et les outils MCP doivent être configurés avant l’exécution.
L’onglet Exécutions relie les exécutions aux tickets et expose leur état, leurs horodatages, des messages d’erreur expurgés et des rapports contextuels. Les prompts et les compétences peuvent être lus dans des vues mises en forme ou en source, avec des commandes de copie et les détails de la source pour les compétences GitHub.
Pour la vérification, sélectionnez les vulnérabilités dans le tableau du scan et choisissez Vérifier les correctifs. La sélection lance une Single Vulnerability Assessment avec un prompt demandant un verdict par vulnérabilité. L’évaluation utilise la première cible comme lien de risque ; les hôtes supplémentaires sont inclus dans le prompt.
Le nouvel onglet Tickets d’un résultat affiche les tickets liés, leurs descriptions et leurs commentaires. La modification en masse limitée à un flux et la recherche par clé de ticket facilitent la navigation dans les grandes files. La chronologie de remédiation peut aussi se centrer directement sur un flux sélectionné sans l’ouvrir. Les actions d’enregistrement dans l’éditeur conservent désormais les modifications concurrentes et les commentaires non envoyés, soumettent uniquement les champs modifiés et empêchent les enregistrements en double. Marquer un ticket comme corrigé rétablit l’invite de vérification.
Évaluations Active Directory et réseau
L’évaluation Active Directory est désormais activée dans la création de scans. Les tests d’annuaire couvrent l’énumération, les services de certificats, les relations d’approbation et les contrôles d’accès, avec un suivi tenant compte des identifiants, la planification des mouvements latéraux et des tests tenant compte du verrouillage des comptes. Les scans Network Deep Agentic, y compris Active Directory, exposent désormais des prompts personnalisés, et les relances de scans réseau conservent ces prompts et les instructions de garde-fous.
L’investigation MSSQL authentifiée ajoute également des vérifications de base en lecture seule pour les rôles de connexion et de serveur, les paramètres de confiance des bases de données, les serveurs liés, la version du serveur et l’activation éventuelle de xp_cmdshell.
Authentification web et évaluations dédiées aux chatbots
L’authentification web prend en charge les codes à usage unique par e-mail et TOTP, étendant les parcours de connexion que les agents peuvent accomplir pendant les tests. Les sessions authentifiées peuvent être réutilisées entre les liens et les répliques, avec une meilleure gestion de la stabilité des pages et de la récupération de connexion. Les évaluations dédiées aux chatbots ajoutent une planification ciblée sur l’injection de prompt, l’autonomie excessive, la divulgation de données et les contournements des protections.
Les contrôles des chatbots tiennent compte du pays et de la langue et peuvent examiner le comportement relatif aux politiques de contenu. Ce sont des évaluations de sécurité, pas des certifications de conformité juridique.
Davantage de couverture et moins de distractions lors de la revue
La couverture des évaluations s’étend aux applications web authentifiées, aux chatbots, au code source et aux infrastructures exposées. Les évolutions de la découverte et de l’analyse facilitent la collecte de preuves pertinentes, tandis que des correctifs ciblés de faux positifs réduisent certaines sources de bruit. Le tableau ci-dessous distingue les nouvelles capacités de test des améliorations de compatibilité et des changements d’interprétation des résultats.
| Domaine | Ce qui change |
|---|---|
| Investigation du code source | L’inspection OpenGrep et la recherche bidirectionnelle source/AST aident les agents à remonter des problèmes suspectés à leurs causes et à suivre leurs effets. |
| Contrôles d’exposition | Des contrôles supplémentaires de bulletins de sécurité couvrent PHP, Node2Shell et des produits comme les équipements réseau HPE, LiteLLM, Collabora et Okta. Les signaux passifs et fondés sur les versions indiquent une exposition ; ils ne prouvent pas une exploitation réussie. |
| Précision des résultats | Des correctifs ciblés réduisent les correspondances incorrectes de bulletins Rust avec des bibliothèques natives C++, ainsi que le bruit autour des valeurs Firebase publiques, des permissions de sandbox iOS, des frameworks Apple, de l’authentification des messageries hébergées et des déductions d’IP orphelines. Les résultats de même titre agrégés conservent la criticité la plus élevée. |
| Découverte d’actifs | La sélection des domaines privilégie les cibles jamais scannées et celles dont le dernier scan est le plus ancien, et enregistre l’historique des scans. La découverte nocturne vérifie les 1,000 ports les plus courants, collecte les pages du sitemap et accorde aux cibles plus grandes davantage de capacité de traitement et d’échantillonnage. |
| Cibles ASN | Les numéros de systèmes autonomes sont pris en charge comme cibles d’inventaire et de scan via des parcours API/CLI, dont OXO, la CLI open source de scan de sécurité. |
| Compatibilité mobile | Les travaux sur la capture du trafic Android ajoutent la prise en charge de WireGuard/TCP et des tunnels de scanners à la demande. La prise en charge de Flutter 3.44/3.47, l’analyse native lorsque les classes Dart sont indisponibles, et l’amélioration du téléchargement et du déchiffrement des binaires iOS volumineux ou universels élargissent la compatibilité. |
Autres changements pour les accès, l’automatisation et le travail quotidien
D’autres mises à jour concernent la facturation, la revue des audits, l’automatisation et la navigation quotidienne.
| Domaine | Ce qui change |
|---|---|
| Paiement et portefeuille | Les abonnements AppSec mensuels et les achats ponctuels d’Agentic Pentest ont des paniers distincts. Les commandes de quantité, les retours sur les achats, les filtres du registre et l’historique du solde s’améliorent, avec conservation des montants fractionnaires de jetons dans les soldes, les remboursements et le règlement. |
| API de posture de sécurité | Les clés security_auditor en lecture seule et les requêtes organisationSecurity exposent les paramètres d’authentification, les membres/MFA, les groupes, les rôles, les métadonnées des clés d’API, les invitations, les liens partagés et les synthèses d’intégration sans retourner de secrets. |
| Audit et accès | La couverture d’audit comprend les téléchargements explicites de preuves, les exports et les décisions d’approbation humaine, avec attribution à l’organisation des connexions/déconnexions et collecte de la dernière utilisation des clés d’API. Les clés MCP expirées sont rejetées, les mots de passe de l’authentification 2FA par e-mail sont masqués, et les réponses des scans publics exposent moins de champs. |
| Opérations MCP | De nouvelles opérations prennent en charge le comptage des tickets, la pagination compacte, l’acquittement d’alertes par lot et la recherche globale de vulnérabilités. Déclencher un Ticket Agent depuis un commentaire nécessite une activation explicite. |
| Parcours OXO locaux | Les scans locaux peuvent être suspendus et repris depuis des instantanés persistants. La déconnexion est prise en charge, et les sessions enregistrées rejetées se replient sur le store public. |
| Espace d’investigation | La recherche par nom de fichier et la navigation exacte par classe/source/smali DEX s’améliorent, ainsi que la pagination de la pile d’appels, les titres d’étapes et résultats de relecture traduits pour les organisations ayant accès à la traduction, et les états de chargement. |
| Triage et notifications | Les requêtes de tickets et de couverture de la page de scan évitent les calculs SLO inutilisés. Les emplacements des résultats tiers sont plus clairs, les filtres d’état des tickets persistent dans les URL des scans, et les listes de scans proposent de plus petites tailles de page. Les erreurs sont plus lisibles, les objets des e-mails de résultats nomment l’actif, et la gestion des destinations, des redirections et de la livraison des notifications de fin des webhooks s’améliore. |
Ouvrez la console Ostorlab pour consulter les intégrations, les paramètres d’évaluation et les outils de remédiation disponibles pour votre organisation.