
Actualización de octubre de 2026: inventario en la nube, pruebas programadas y reproducción de investigaciones
La actualización de octubre de 2026 conecta el inventario en la nube, programa ventanas de pruebas, reproduce investigaciones y amplía el escaneo móvil y la verificación de correcciones.
Vea la actualización del 31 de octubre
Vea el resumen de 77 segundos con una grabación real de la configuración de un escaneo, demostraciones del producto y primeros planos de la interfaz, música y subtítulos en español. La interfaz del producto que aparece en la grabación está en inglés.
Descargar el vídeo · Leer la transcripción
Los escaneos gratuitos de sitios web y código fuente, un flujo más claro para crear escaneos y más formas de incorporar aplicaciones a las pruebas encabezan esta segunda actualización de octubre. El inventario en la nube, las ventanas de ejecución, la reproducción de investigaciones y la asignación de tickets pendientes conectan el descubrimiento, las pruebas y la corrección.
Tras la actualización del 17 de octubre sobre Ticket Agents y las correcciones probadas, esta actualización añade acceso a TestFlight privado, integración de compilaciones de Appcircle y evaluaciones de Active Directory. También restablece los flujos de importación de activos e incorporación al descubrimiento y facilita la configuración de Ticket Agents.
Escaneo gratuito de sitios web, código fuente y evaluación de aplicaciones móviles
El escaneo gratuito ahora abarca una URL de sitio web, código fuente y fichas de aplicaciones móviles. Los equipos pueden empezar con Fast Web Scan o Source Code Fast Scan sin el plan de pago correspondiente, mientras que App Vetting gratuito proporciona un veredicto compartido sobre la aplicación. Cada opción tiene sus propias cuotas y límites de informes.
Fast Web Scan
Inicie Fast Web Scan desde el panel o el sitio web público. Las organizaciones sin un plan web de pago reciben cinco escaneos por cada 24 horas a través de la interfaz. Comprueba una URL con una configuración deliberadamente más acotada y comprobaciones ligeras, como rastreo, identificación de tecnologías, inspección de certificados y detección de secretos expuestos. No consume una plaza del plan web de pago.
Source Code Fast Scan
Source Code Fast Scan está disponible para repositorios conectados y archivos subidos sin un plan de repositorios, con cinco escaneos por cada 24 horas. Los visitantes sin cuenta pueden enviar una dirección de correo electrónico y un ZIP en el sitio web público; las cargas públicas de ZIP están limitadas a 50 MB. Quienes ya tienen una cuenta inician sesión para ejecutar sus escaneos, y las conexiones a repositorios se configuran en la consola.
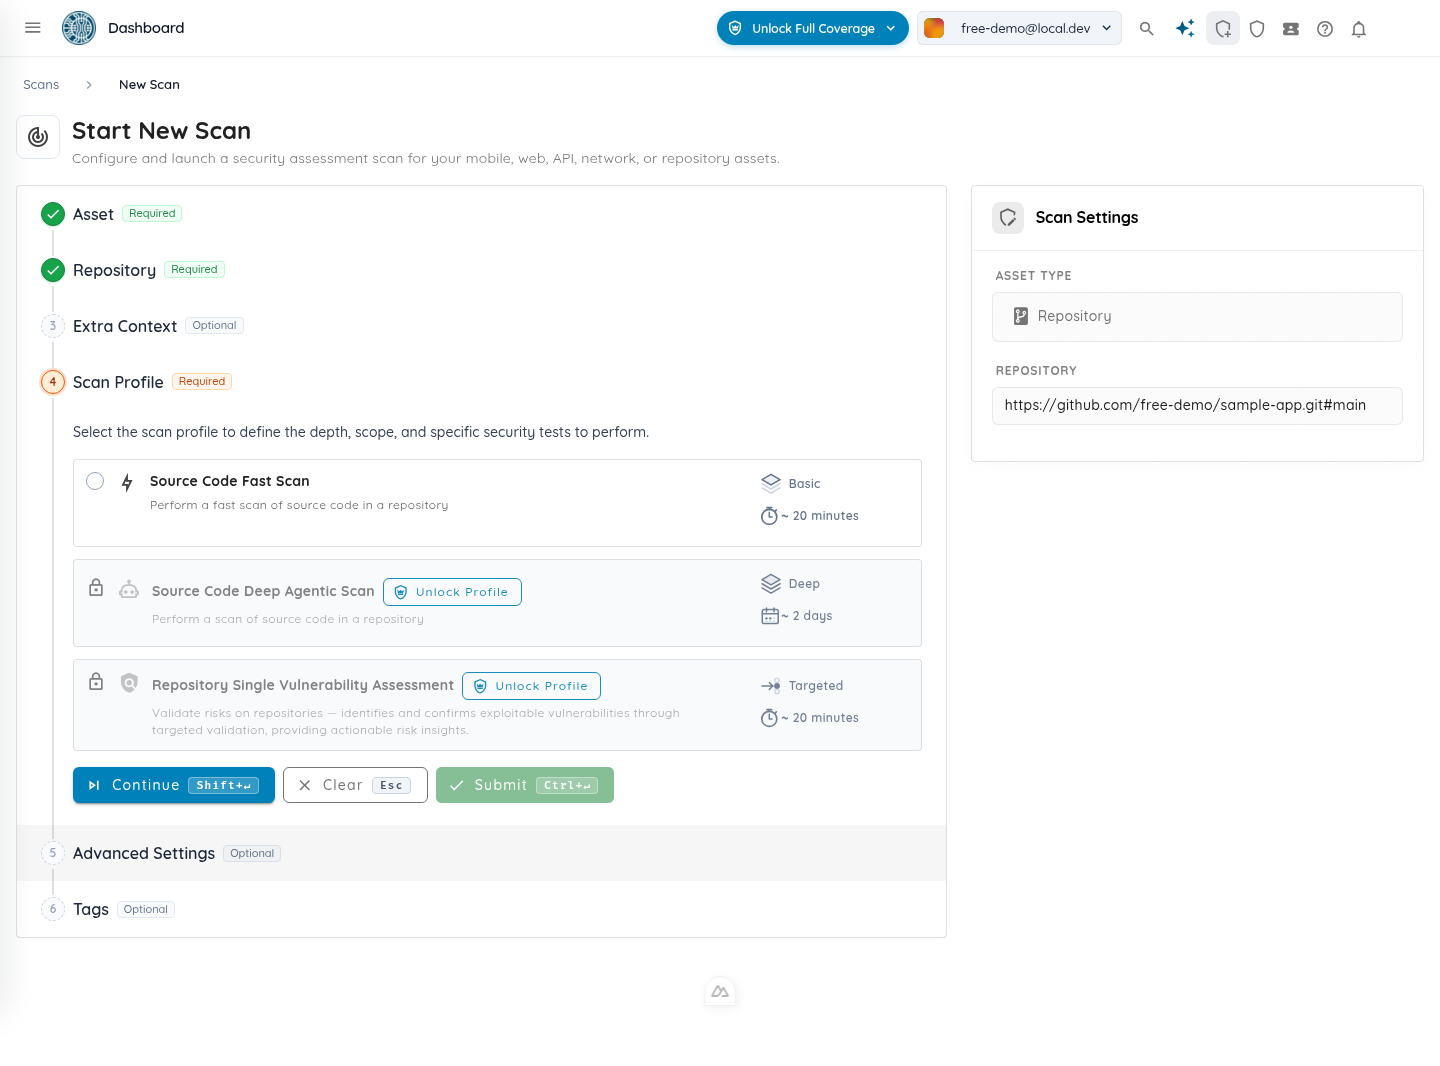
Source Code Fast Scan está disponible sin un plan de repositorios. Captura real de la aplicación con datos de demostración.
App Vetting gratuito
Las organizaciones gratuitas reciben cinco solicitudes de fichas de aplicaciones por cada período móvil de 24 horas. Añadir a la supervisión una aplicación ya puntuada cuenta como una solicitud; volver a abrir una ficha que la organización ya supervisa no cuenta. Eliminar una ficha recién añadida no restablece la cuota de ese día. Los informes completos de escaneo siguen siendo una funcionalidad de pago.
Una configuración de escaneo más clara, desde el objetivo hasta el inicio
La creación de escaneos ahora mantiene el panel de inicio visible junto al formulario, o anclado en la parte inferior en pantallas pequeñas. El panel resume el objetivo y el perfil, enumera lo que falta y lleva al paso que requiere atención. Si la creación falla, conserva los datos introducidos para que pueda corregir el problema y volver a intentarlo.
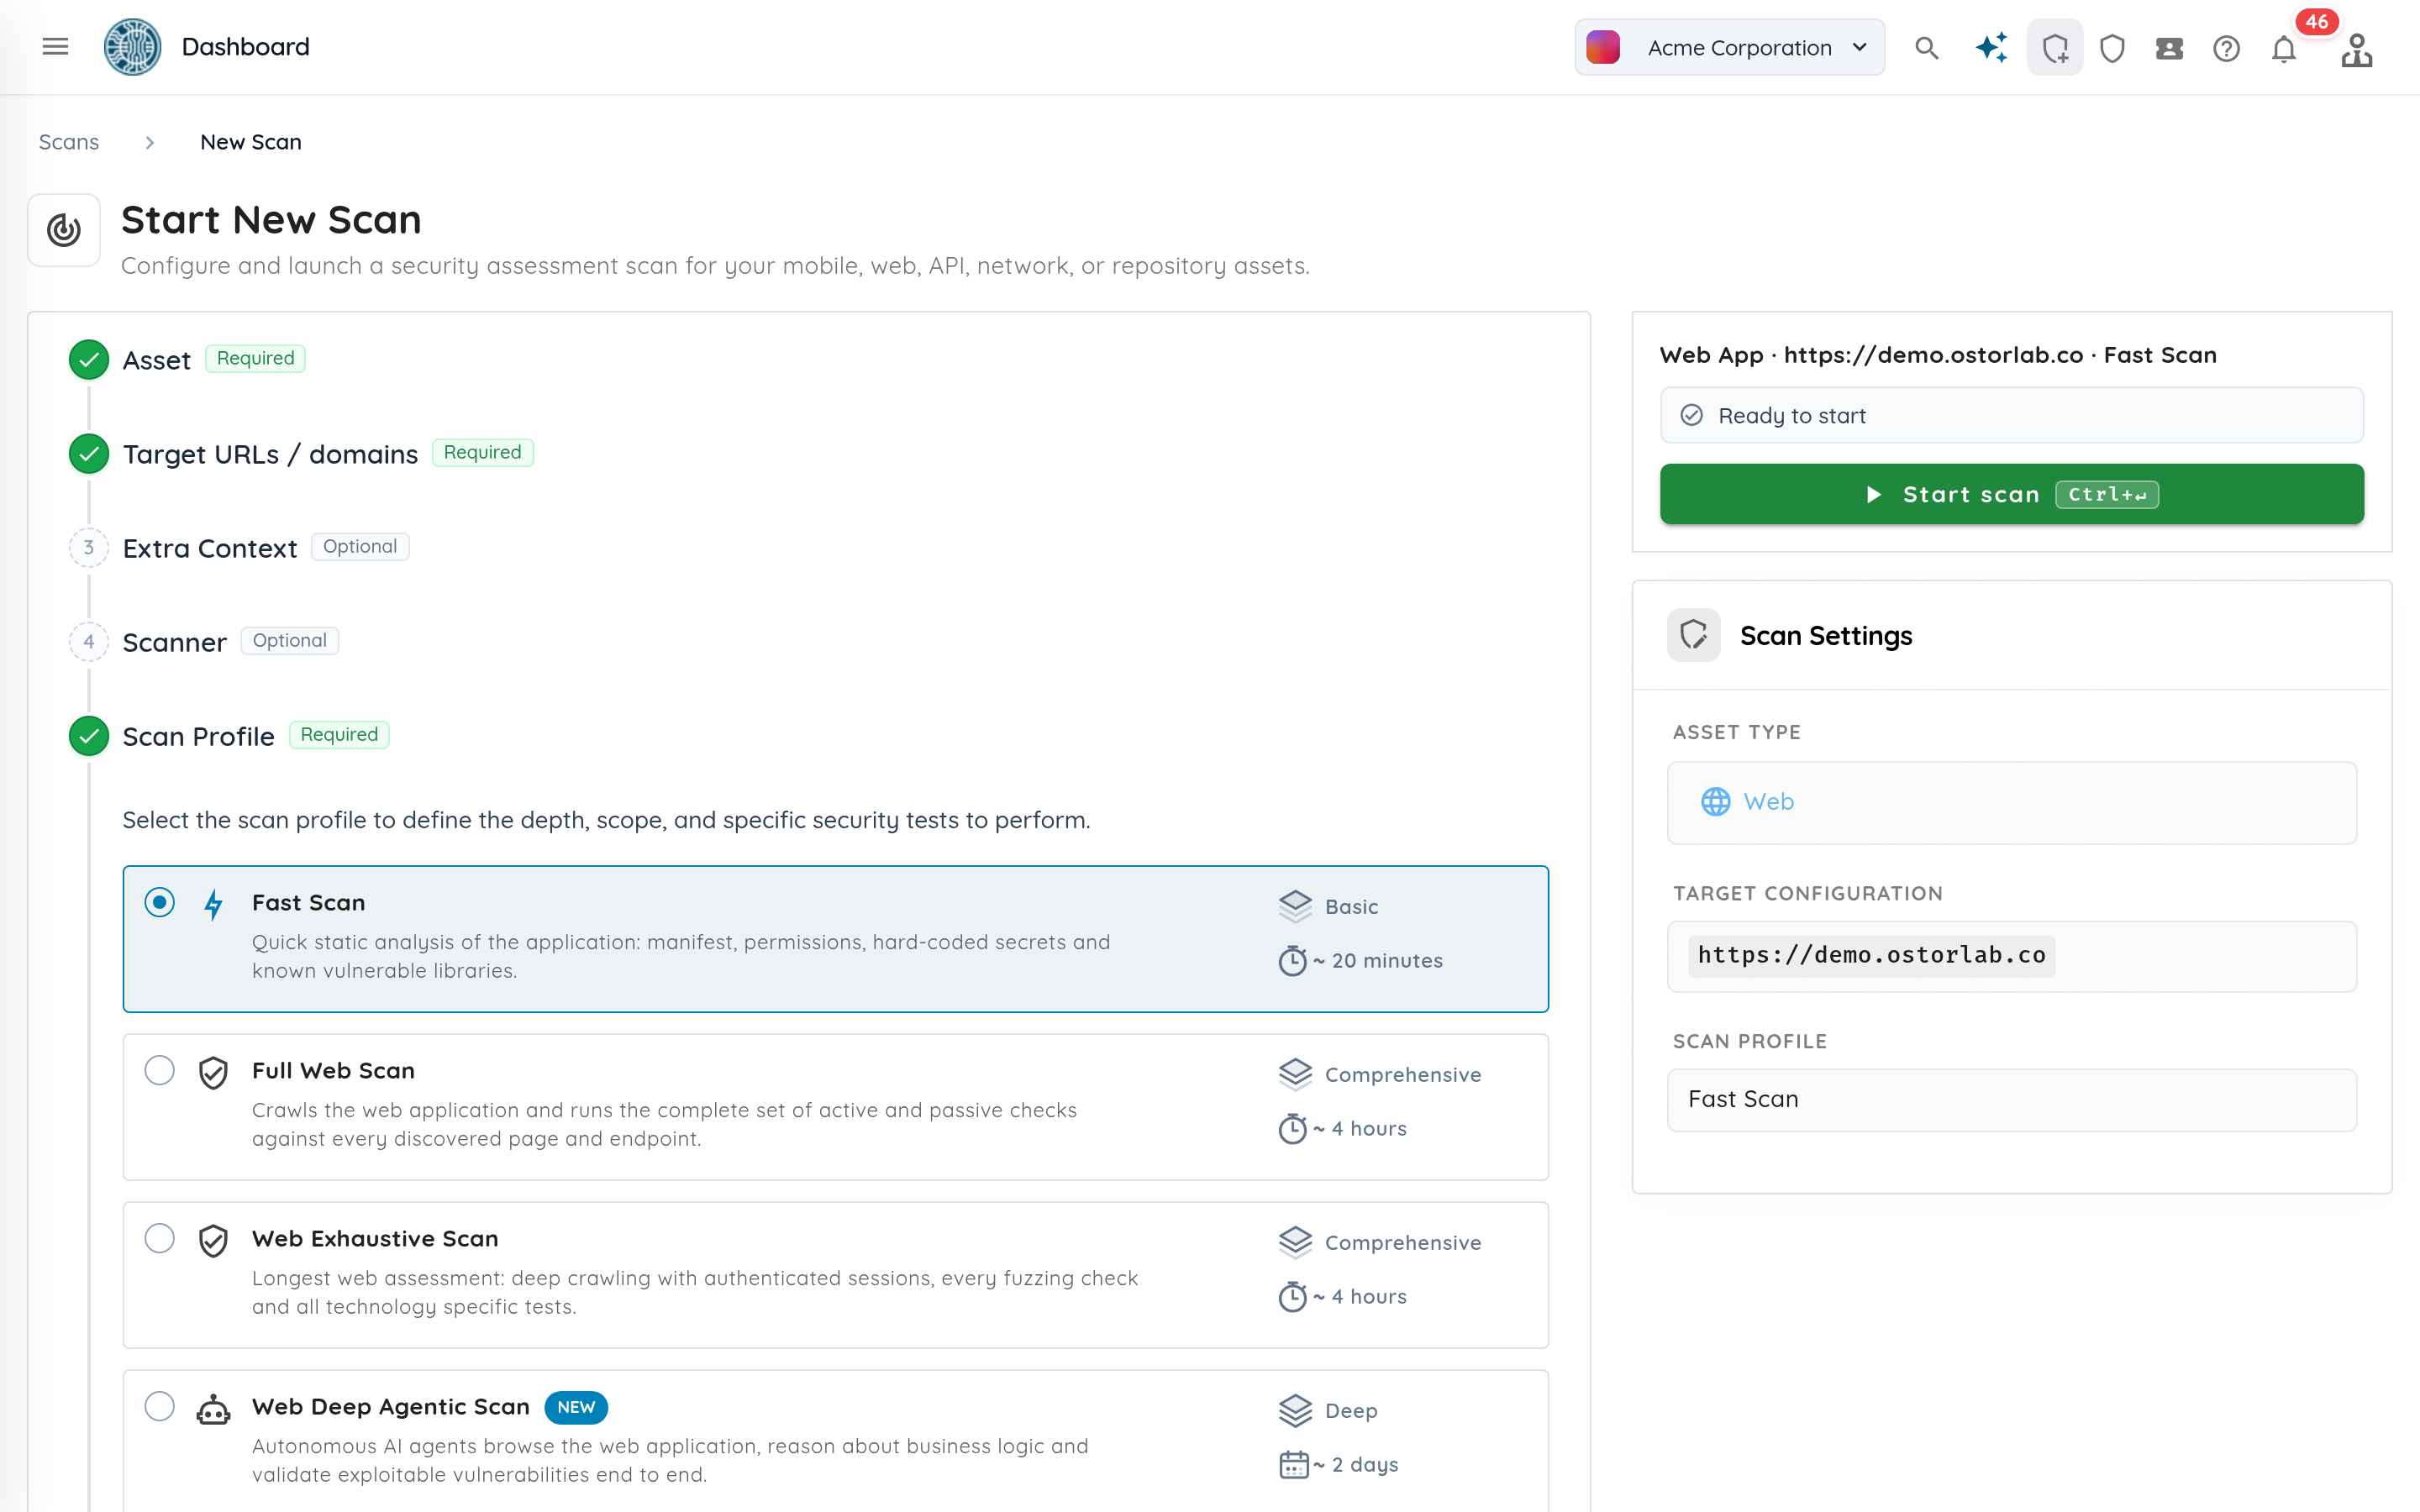
El panel de inicio mantiene el estado de preparación y la acción de lanzamiento junto a la configuración del escaneo. Datos de demostración.
Las cargas ahora muestran una barra de progreso, el porcentaje y el tamaño transferido, y después distinguen entre la finalización de la carga y la creación del escaneo. Esto se aplica a archivos de aplicaciones móviles, archivos de repositorios, esquemas de API, SBOM y cargas de múltiples activos. No se pueden seleccionar grupos de escáneres que no contengan escáneres.
Los detalles del escaneo muestran la lista de permitidos del alcance de vulnerabilidades y las IP bloqueadas. Los reescaneos conservan las listas de permitidos del alcance, y los reescaneos de red conservan los prompts personalizados y las instrucciones de límites de seguridad. Las teclas Intro y Escape, sin modificadores, mantienen su comportamiento habitual en lugar de avanzar o borrar el formulario inesperadamente.
Incorpore recursos de la nube al inventario
Los conectores de nube incorporan recursos expuestos a Internet de AWS, Google Cloud y Azure al inventario de Ostorlab. Configure un conector, sincronícelo manualmente o según un calendario y consulte su historial de sincronización.
Las operaciones compatibles de Model Context Protocol (MCP) también permiten que las automatizaciones gestionen conectores e inicien o comprueben sincronizaciones. Cuando un recurso desaparece de la nube conectada, el objetivo eliminado correspondiente se omite durante el escaneo.
Las correcciones de importación de activos e incorporación restablecen dos flujos existentes: las importaciones CSV cargan las filas para su validación y confirmación en producción, y las organizaciones con un inventario vacío pueden acceder a AI Seed Generator. Al confirmar los dominios seleccionados, ahora se crean los activos y se vuelve a la vista de inventario.
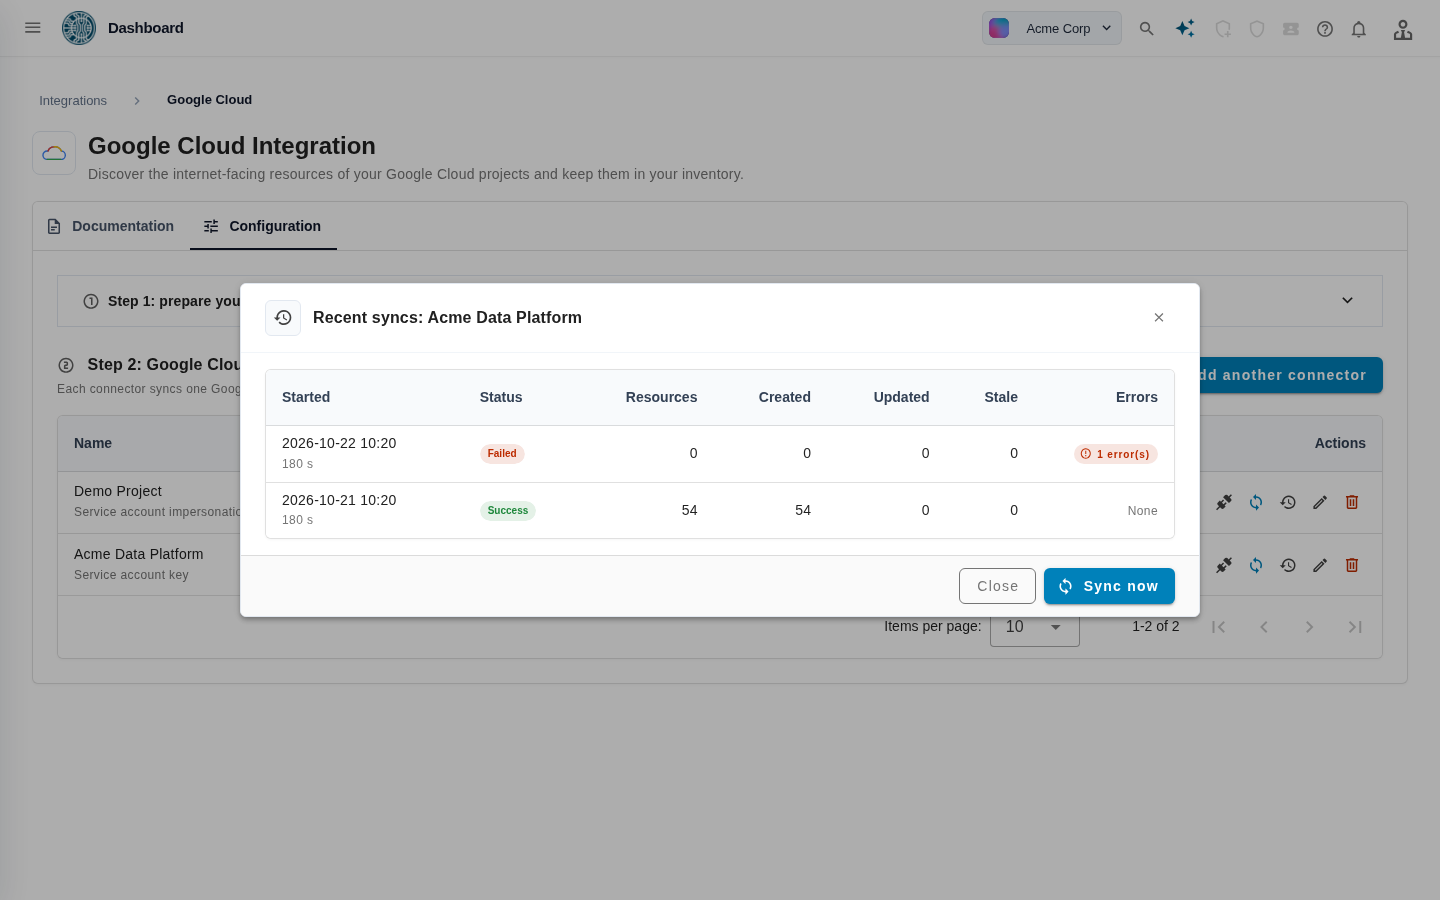
El historial de sincronización de un conector muestra los recursos descubiertos y los resultados de las ejecuciones. Datos de demostración.
Flujo de ejemplo. La selección de objetivos y la programación de evaluaciones son pasos manuales.
Ejecute evaluaciones dentro de las horas permitidas
Las ventanas de ejecución definen las horas, los días de la semana y la zona horaria en los que puede ejecutarse un escaneo. Un escaneo que admite pausas espera fuera de su ventana y se reanuda en la siguiente, conservando su estado. Los escaneos que no se pueden pausar continúan hasta terminar. La pausa y la reanudación manuales ofrecen otro control a los operadores, y una pausa manual explícita se conserva cuando se abre una ventana programada.
Elija una ventana sugerida o defina la suya, incluso una que cruce la medianoche. Un calendario recurrente determina cuándo iniciar las evaluaciones; una ventana de ejecución determina cuándo se permite que una evaluación siga trabajando.
Las ventanas también pueden proporcionarse mediante las operaciones compatibles de creación de escaneos de MCP y Copilot. Los reescaneos conservan la ventana original, y Verify Fix puede reutilizarla, de modo que las pruebas de seguimiento respeten las mismas horas permitidas que la evaluación inicial.
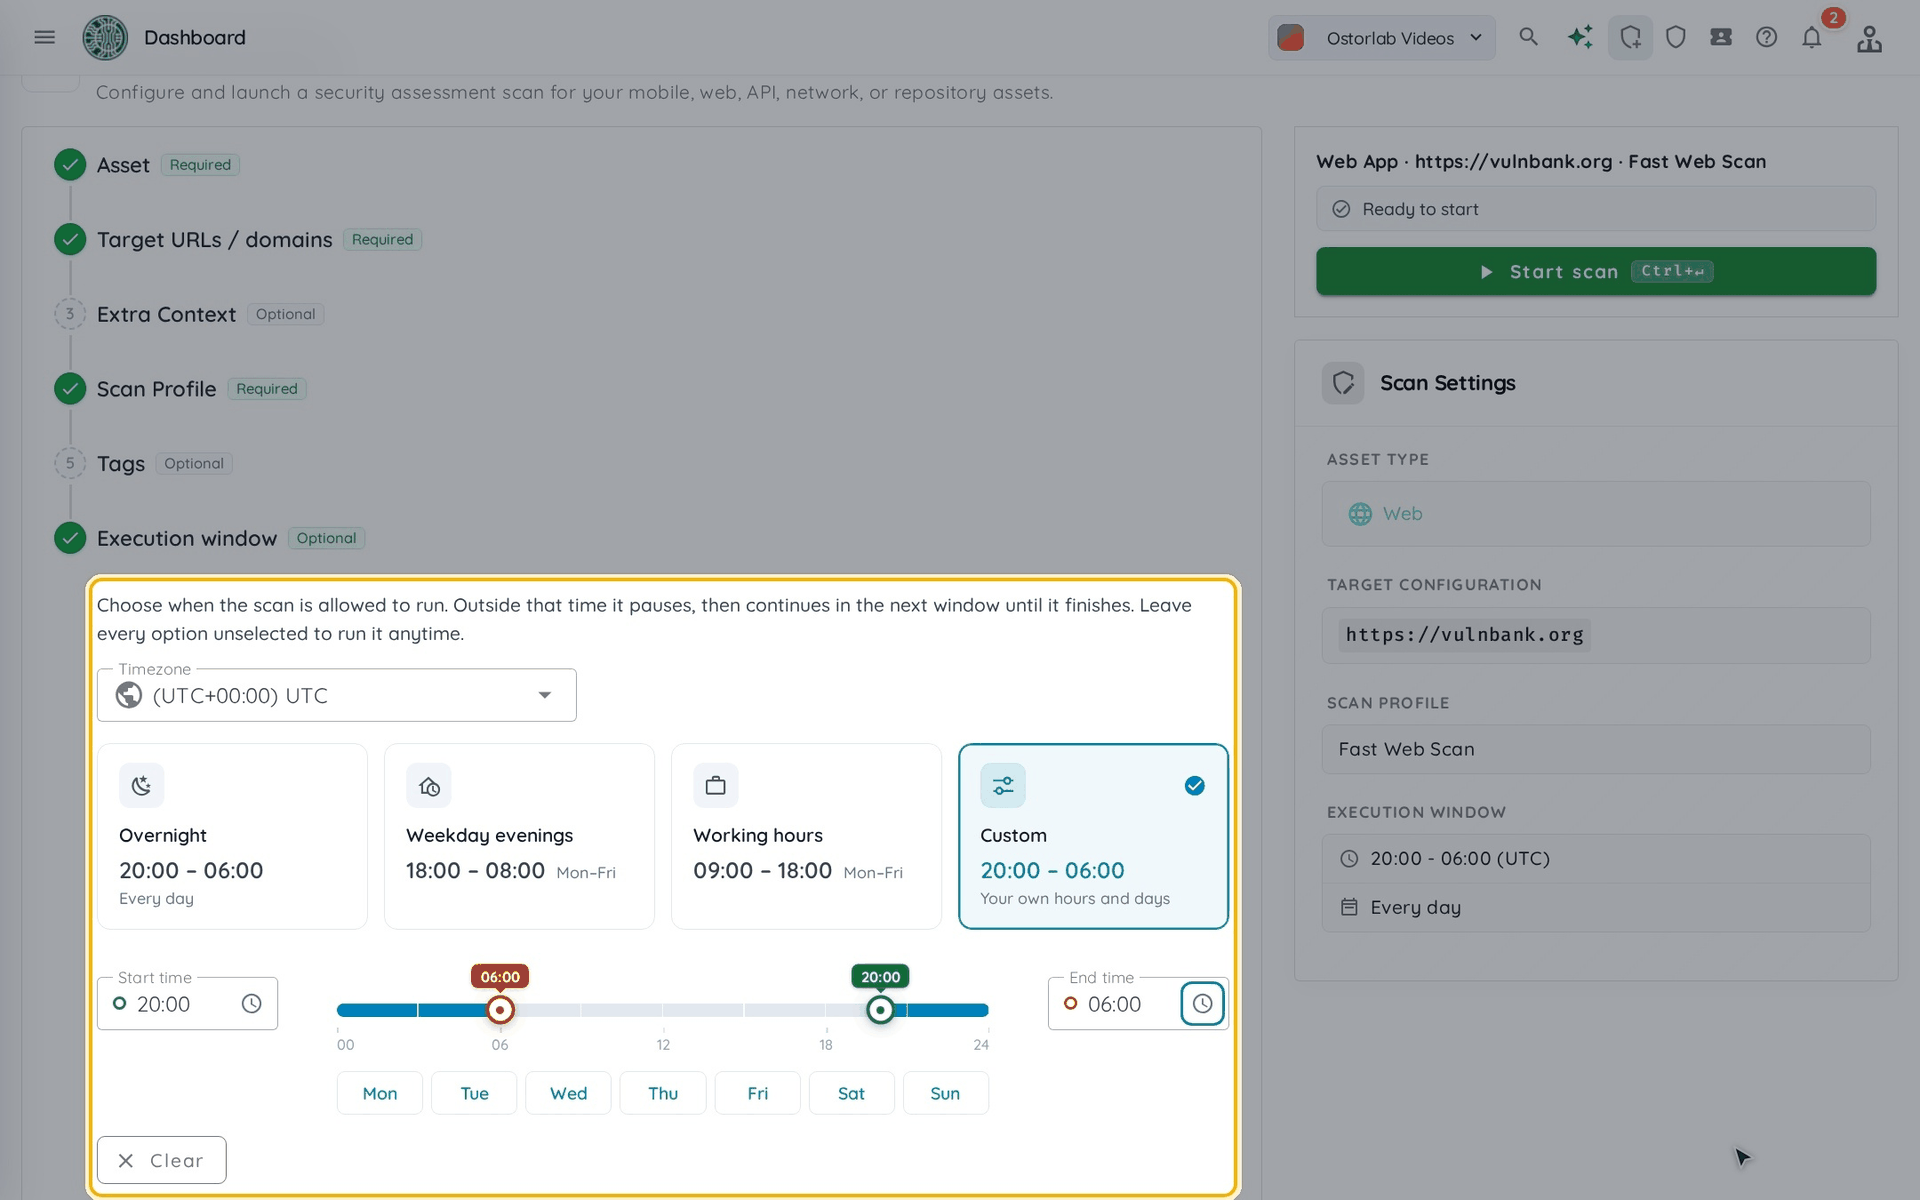
Los controles reales de la ventana de ejecución de la documentación, con un objetivo de demostración. Elija un ajuste preestablecido o defina sus propias horas y días.
Siga las pruebas a lo largo de una investigación
Una cronología unificada reúne capturas de pantalla, tráfico HTTP, instrumentación y registros del dispositivo en orden cronológico. Las vistas de investigación conectan estos eventos con las acciones de los agentes y la imagen cambiante de un objetivo. La reproducción del razonamiento muestra tareas y actividad de herramientas, mientras que la reproducción de la arquitectura permite a los revisores inspeccionar estados observados anteriormente.
La cronología admite filtros por fuente, un selector de intervalo temporal, eventos cercanos y reproducción de sesiones.
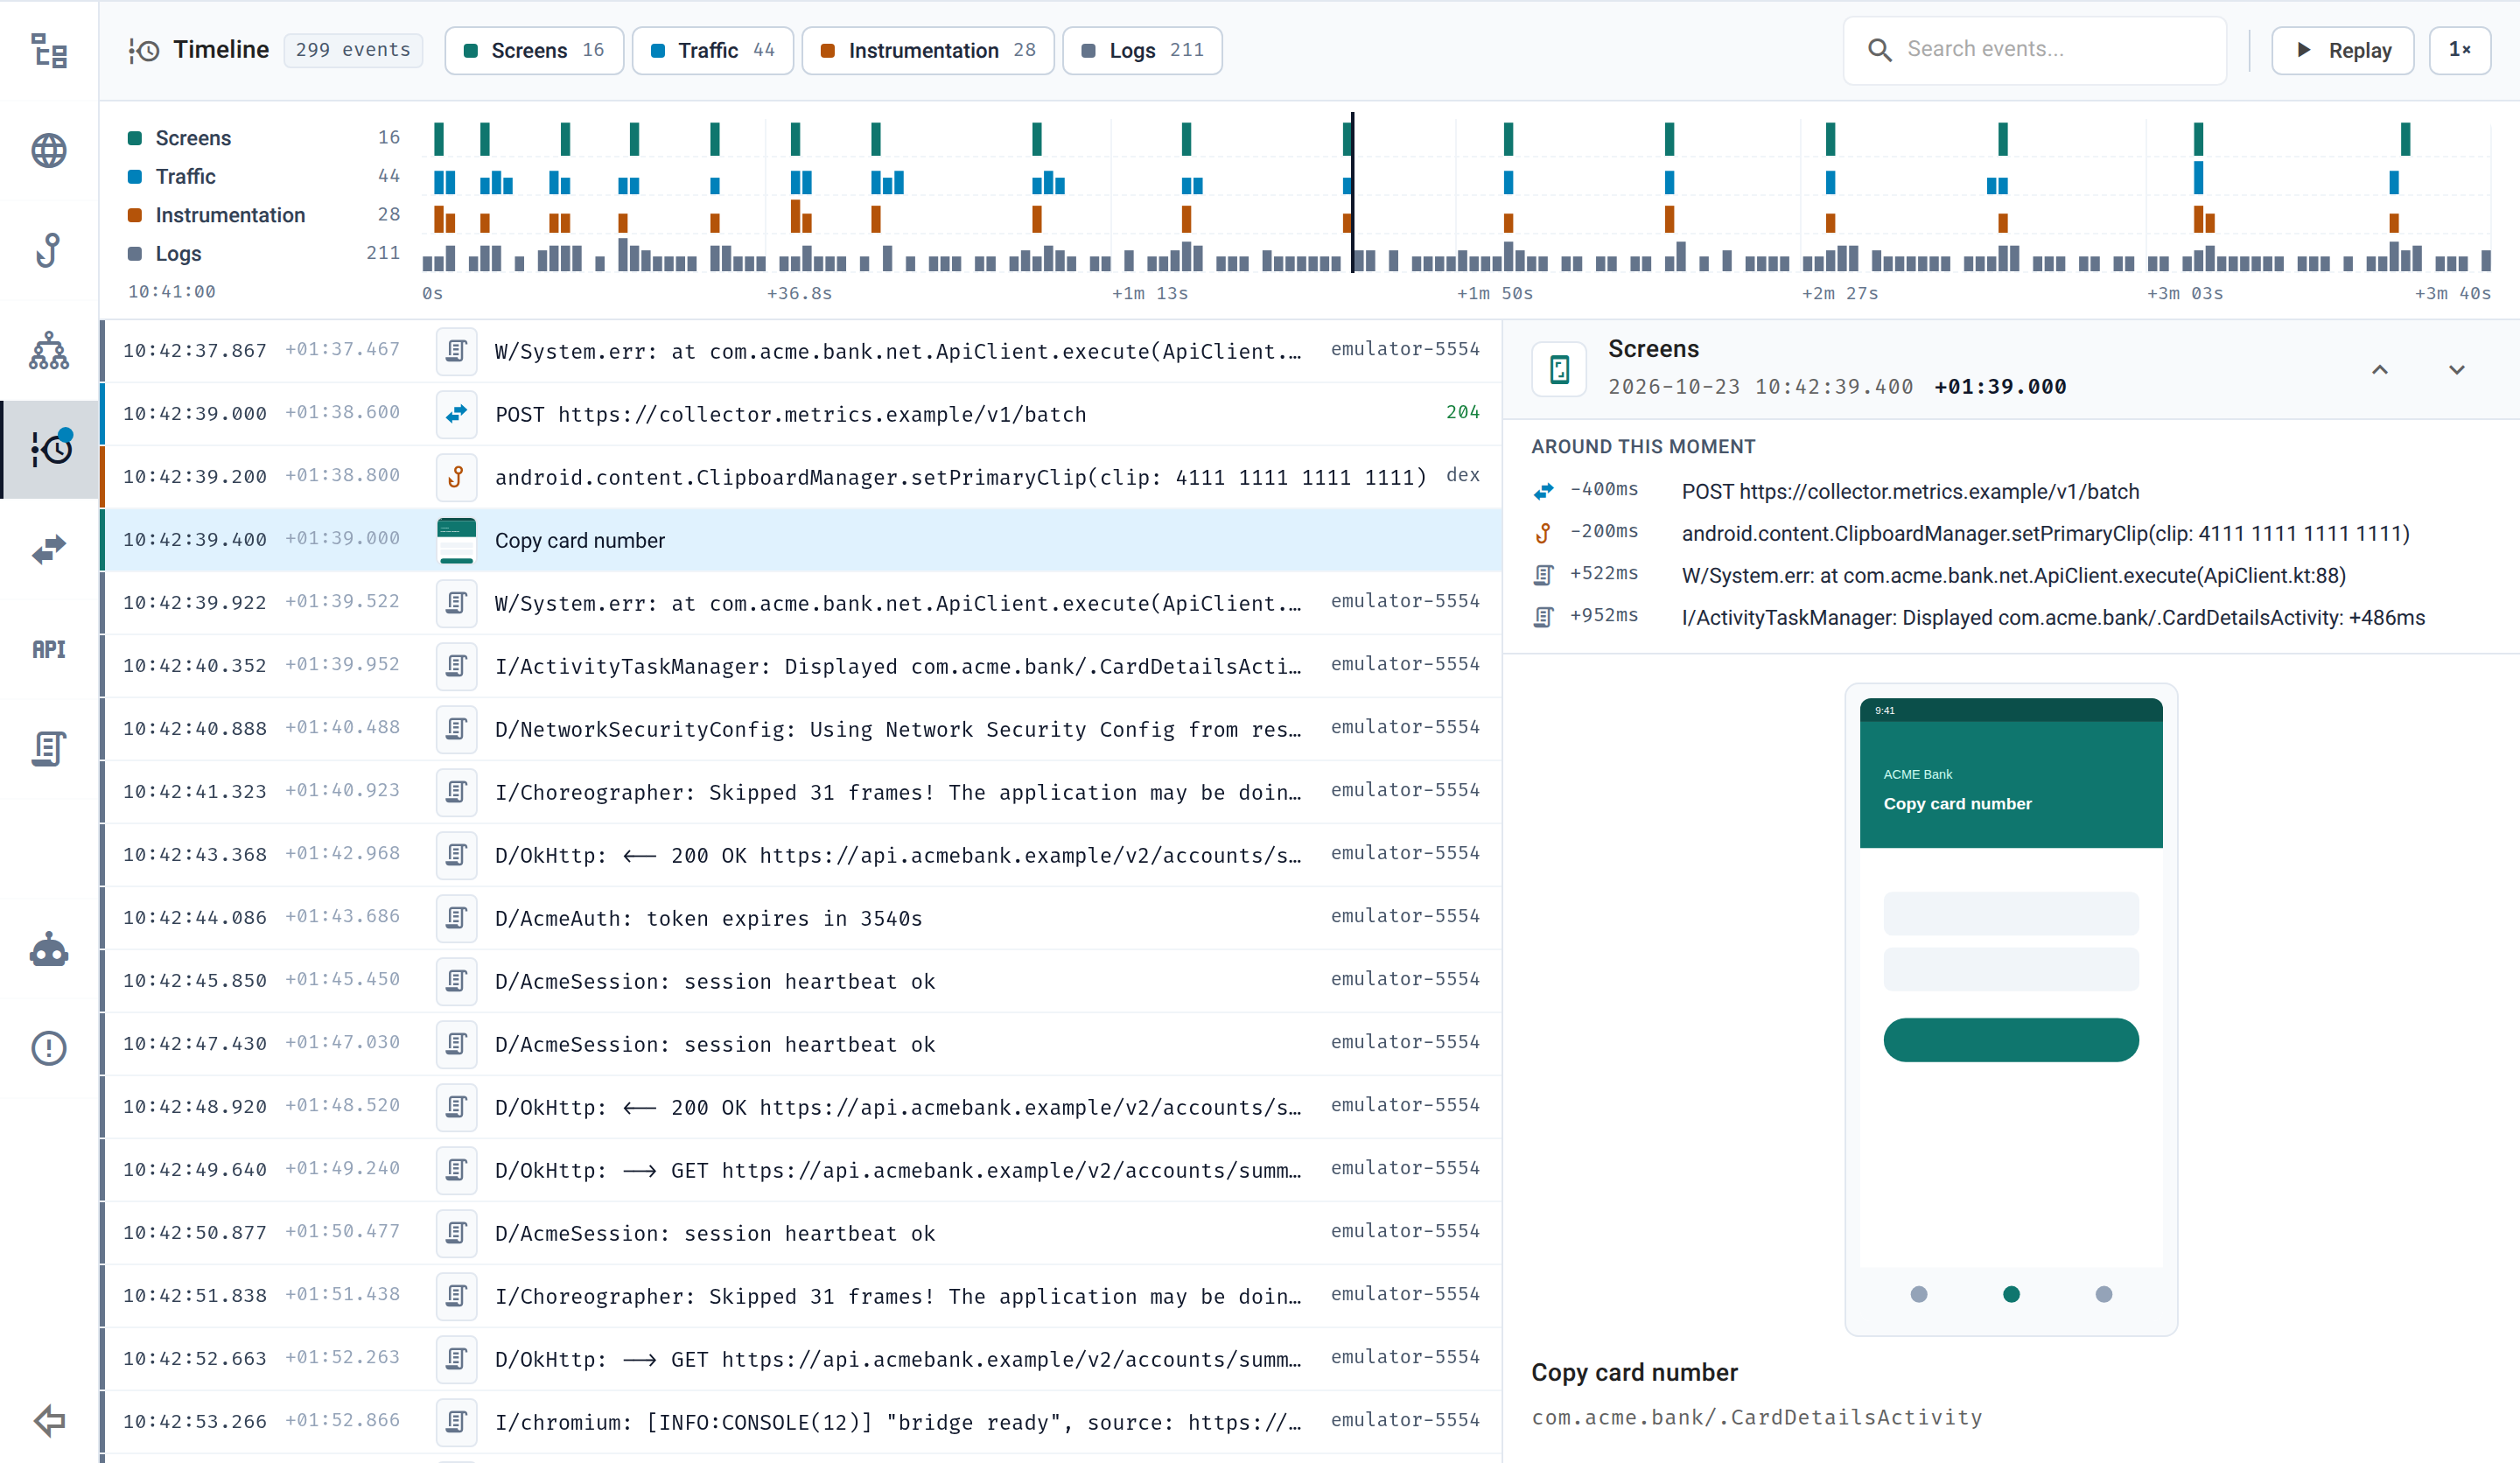
La interfaz real de investigación, con datos de demostración sintéticos.
La reproducción del razonamiento carga primero el esquema y recupera en segundo plano las salidas más pesadas de las herramientas. Los comandos, las salidas y las capturas de pantalla aparecen junto a la tarea actual, ayudando a los revisores a seguir los pasos que produjeron las pruebas.
La vista de arquitectura muestra nodos, enlaces, eventos observados y pruebas asociadas. La reproducción histórica conserva los estados anteriores cuando observaciones posteriores corrigen o retiran información.
Vista general de Mobile Full Scan
Las vistas generales de escaneos móviles también reúnen los recuentos por severidad, el resumen ejecutivo y el contexto de la superficie de ataque. En Full Scan, el explorador agrupa ubicaciones del backend, permisos y componentes móviles expuestos. Este explorador de la superficie de ataque se limita a Full Scan en esta actualización.
Escanee aplicaciones privadas de TestFlight
Private TestFlight permite a una organización escanear una aplicación iOS aprobada por su nombre, sin un enlace público de invitación. Solicite acceso desde la creación de escaneos o el inventario de aplicaciones privadas y, después, invite a Ostorlab como probador externo. La aplicación se puede seleccionar una vez aceptada la invitación y habilitado el acceso.
En el formulario de escaneo de TestFlight, elija Privado para seleccionar una aplicación habilitada. Solicite otra aplicación desde el formulario o desde Inventario → Aplicaciones privadas de TestFlight, donde se muestran las aplicaciones habilitadas y las solicitudes pendientes. La solicitud requiere una invitación de probador externo y su aceptación por parte del personal antes de poder escanear la aplicación. Las operaciones compatibles de MCP y Copilot también aceptan el nombre de la aplicación privada.
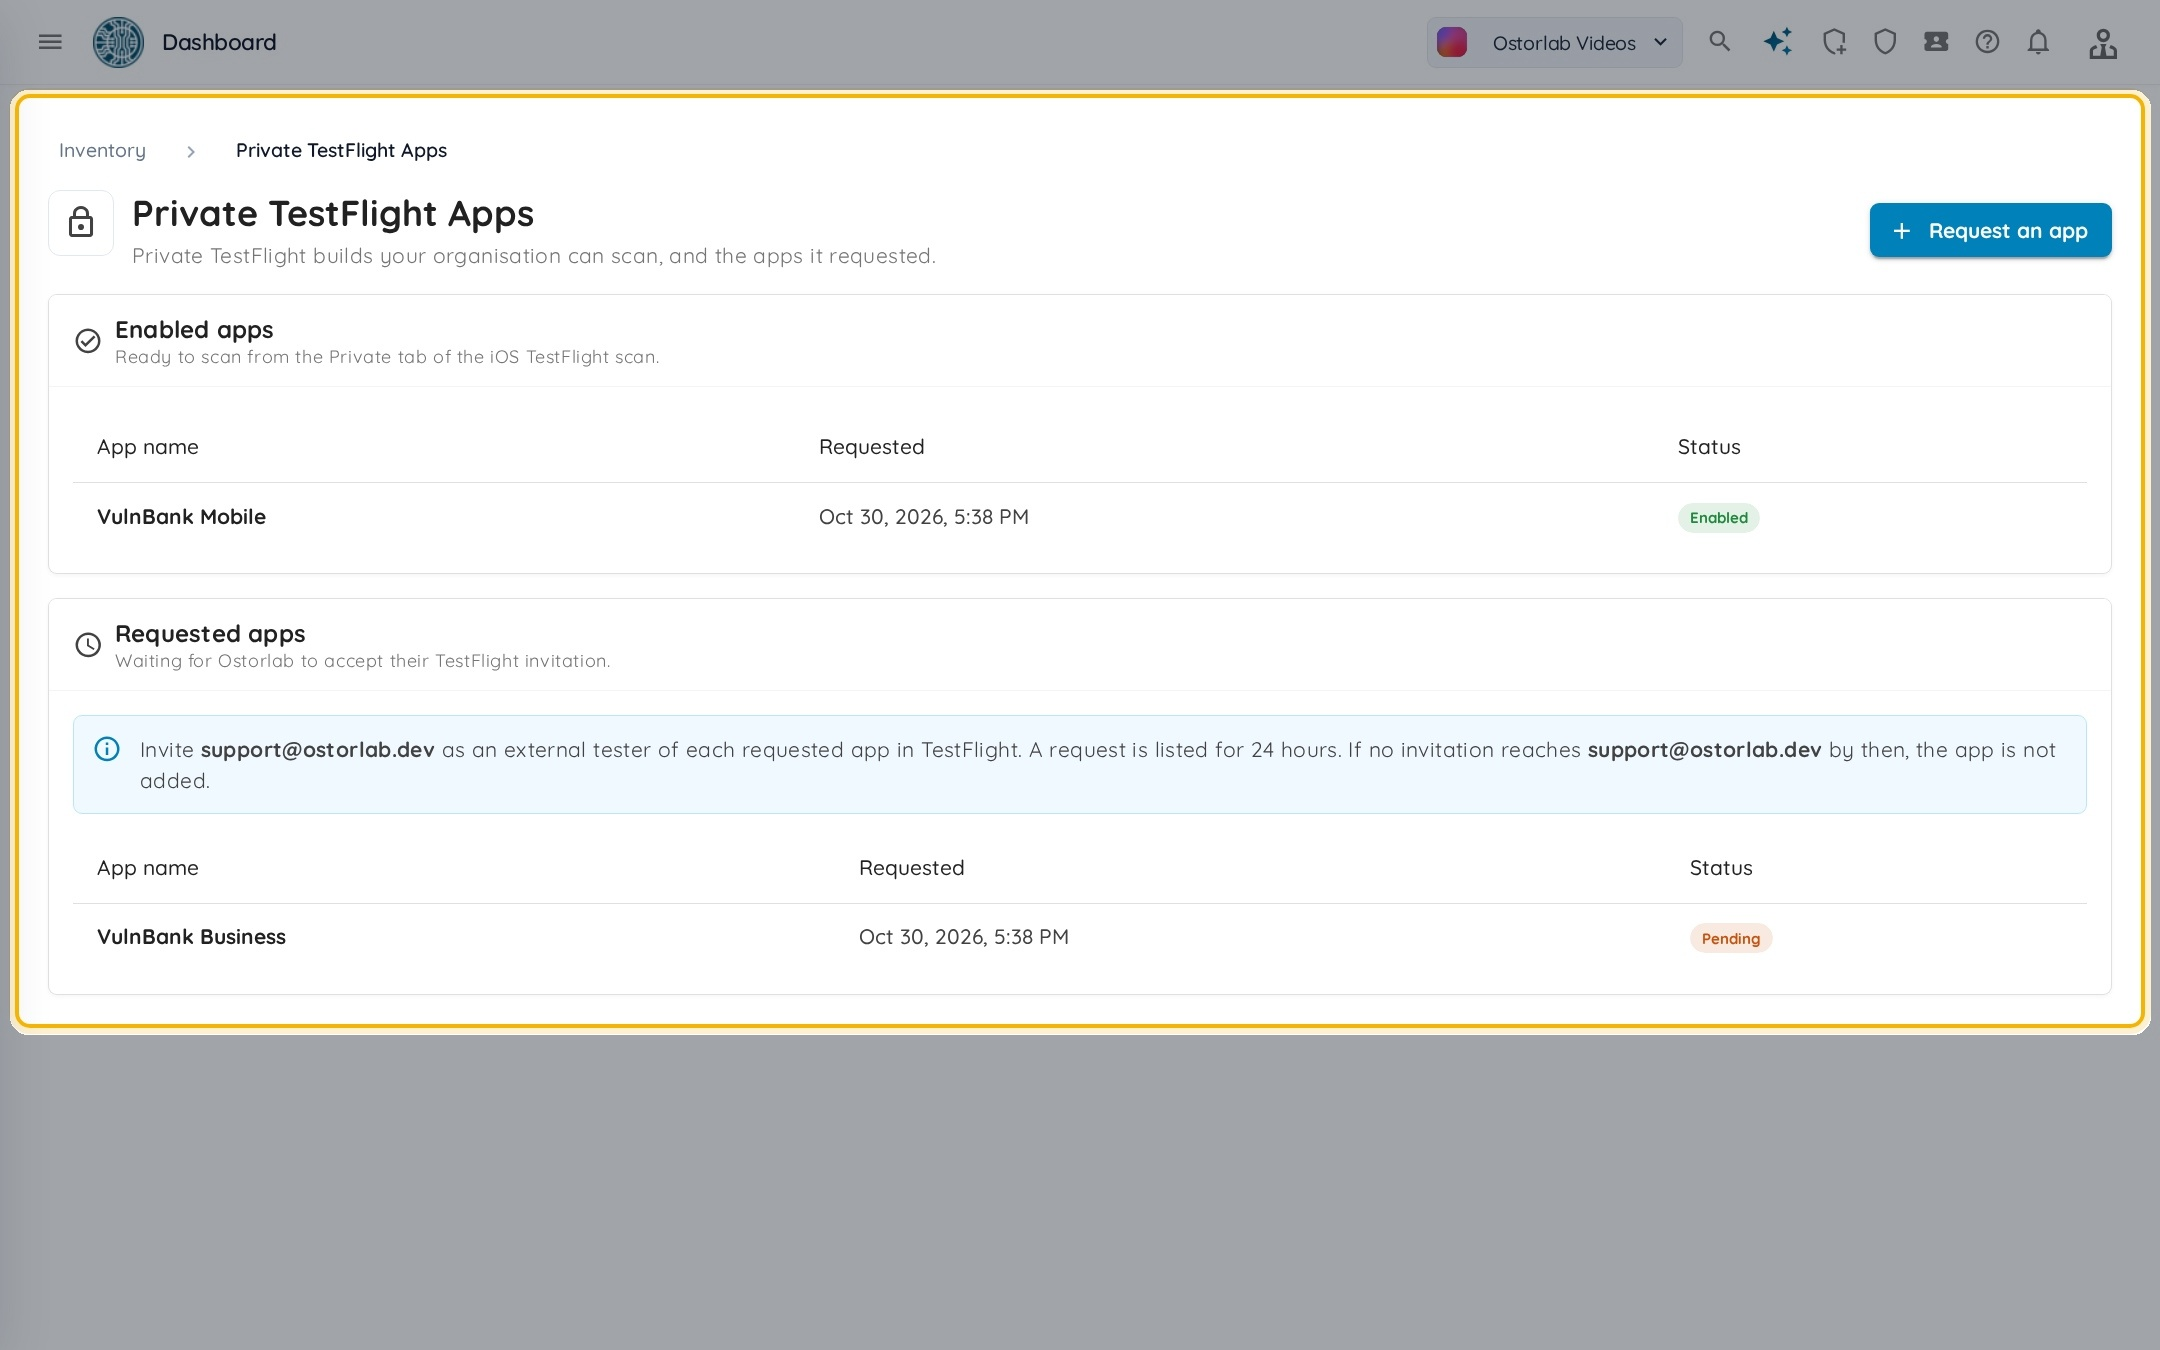
El inventario de aplicaciones privadas distingue las aplicaciones listas para escanear de las solicitudes pendientes. Captura de la documentación con aplicaciones de demostración.
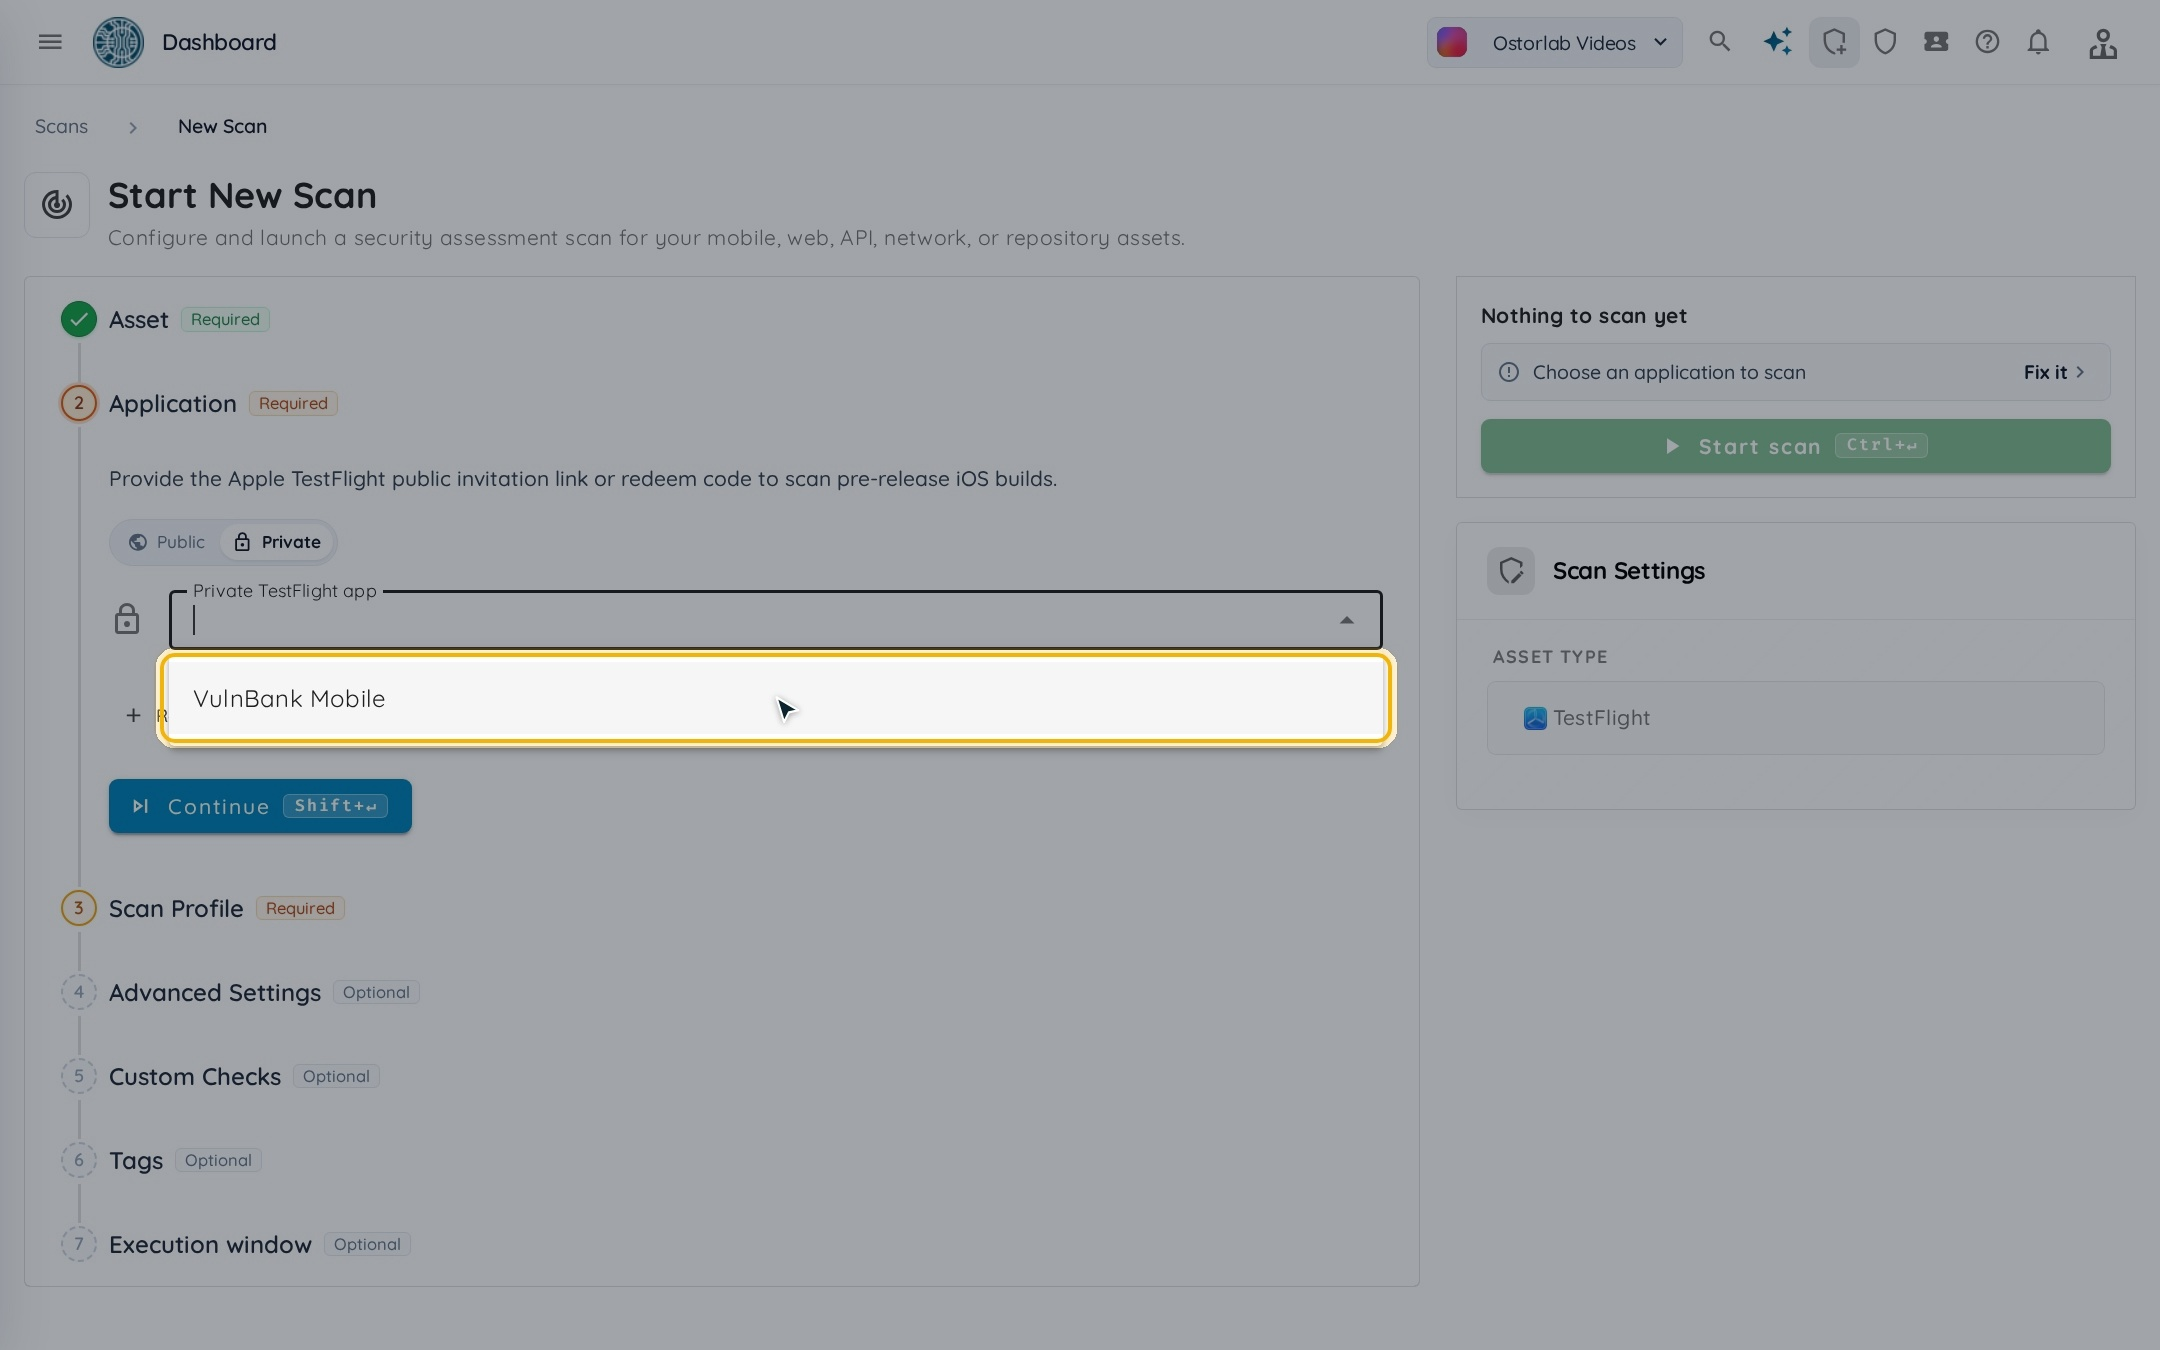
Elija una aplicación habilitada en la pestaña Privado al crear un escaneo de TestFlight.
Escanee automáticamente las compilaciones correctas de Appcircle
La integración con Appcircle conecta las compilaciones móviles completadas correctamente con escaneos de Ostorlab y registra el resultado de cada entrega. Admite Appcircle en la nube e instalaciones autoalojadas, con perfiles Fast Scan, Full Scan y Privacy Scan. Cuando una compilación exporta aplicaciones tanto de Android como de iOS, Ostorlab inicia un escaneo independiente para cada una.
Elija un perfil de compilación, un perfil de escaneo y, cuando sean compatibles, reglas de interfaz y credenciales de prueba. Pruebe la conexión guardada antes de usar el webhook. Una configuración se puede habilitar o deshabilitar sin recrearla; su historial de entregas distingue los resultados escaneados, omitidos, rechazados y con error.
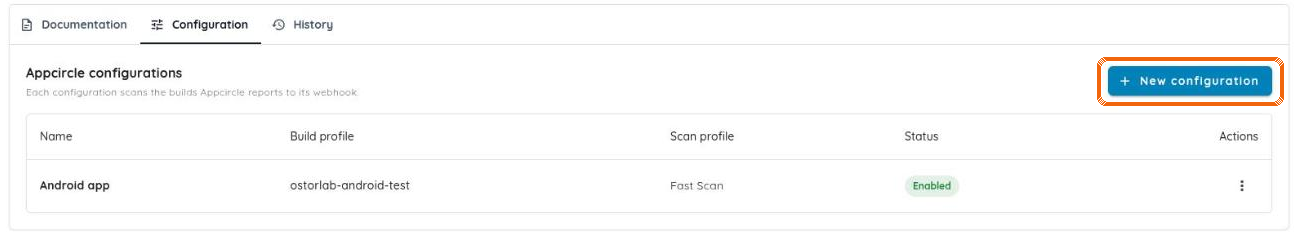
Una configuración de Appcircle conecta un perfil de compilación con un perfil de escaneo. Captura de la guía de integración.
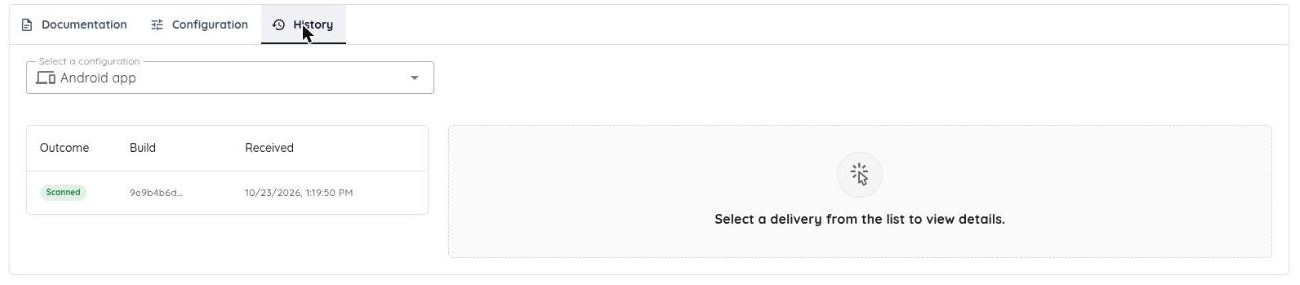
El historial de entregas muestra si cada compilación produjo un escaneo. La vista detallada explica las omisiones, los rechazos y los errores.
Lleve los tickets pendientes hasta la corrección y la verificación
Ticket Agents ahora admite la asignación por lotes de tickets pendientes aptos, y nuevos ajustes preestablecidos guían la corrección de vulnerabilidades y la verificación de correcciones. Bulk Verify Fix combina las vulnerabilidades seleccionadas en una evaluación y un informe, solicitando un veredicto independiente para cada una.
Seleccione tickets abiertos o reabiertos y sin asignar de la lista filtrada actual de tickets pendientes y asígnelos a un agente. El progreso de la asignación y los reintentos hacen visibles los fallos parciales. Una advertencia identifica a los agentes sin una regla de asignación habilitada, para que un lote no se confunda con un flujo de automatización configurado.
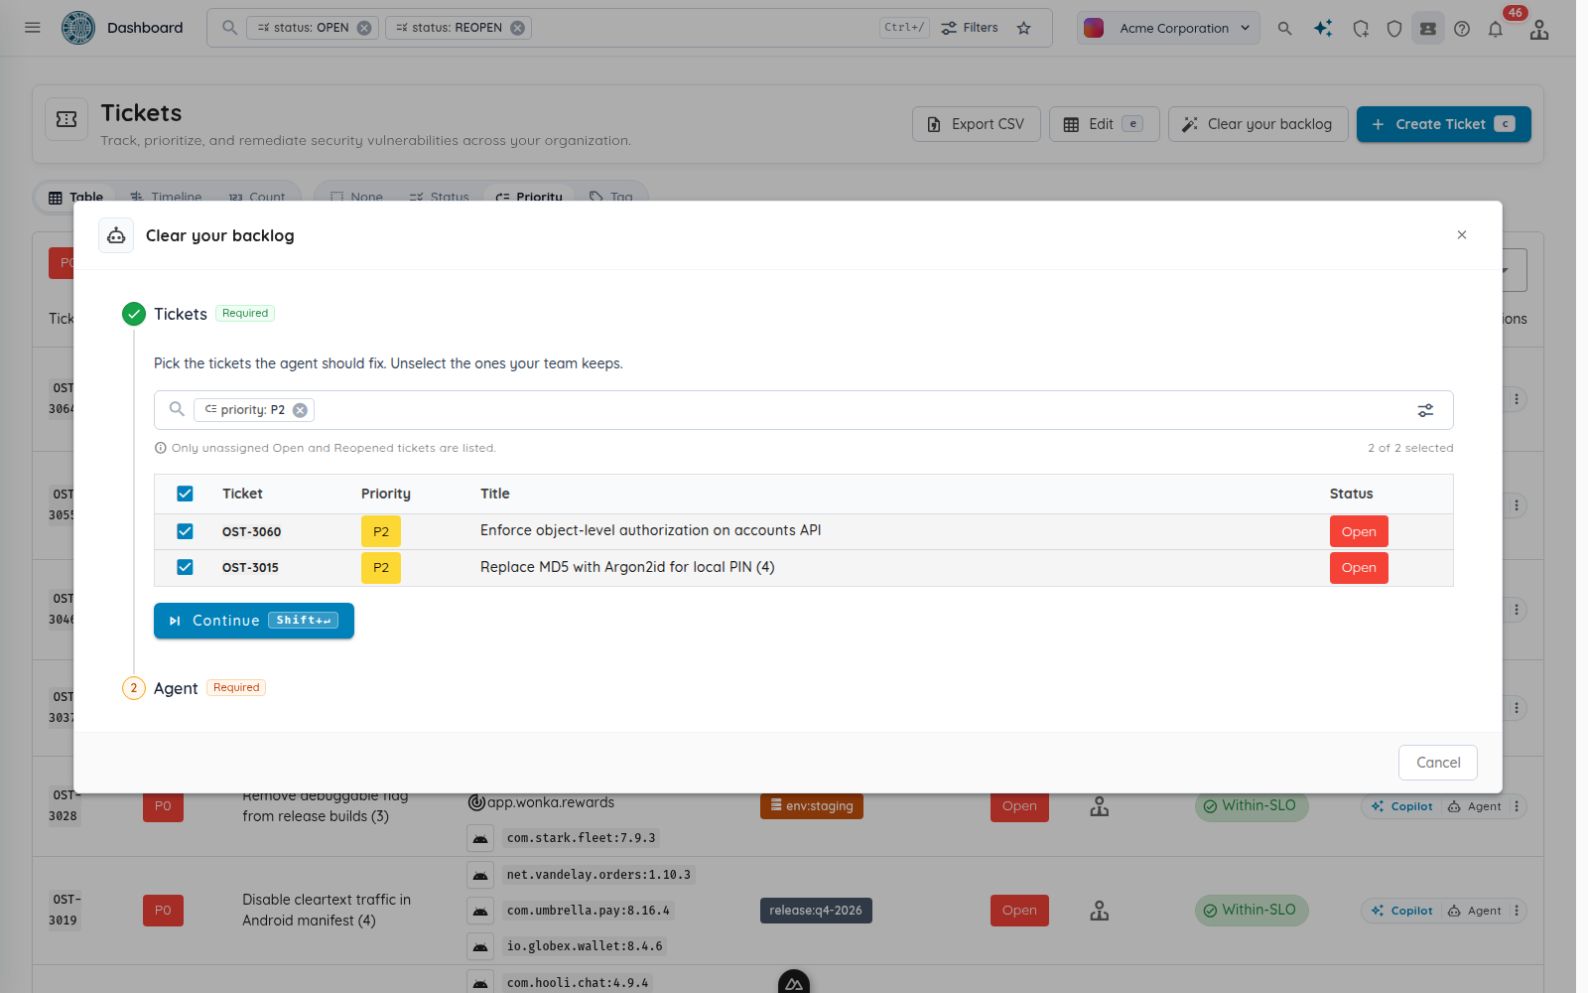
Seleccione los tickets aptos y elija el Ticket Agent que debe trabajar en ellos. Aplicación real con tickets de demostración sintéticos.
La configuración de Ticket Agent también es más breve: Crear agente está disponible una vez definidos los datos obligatorios y el modelo, y la configuración opcional de memoria, habilidades y MCP puede completarse después. Una lista de comprobación resumida muestra lo que queda pendiente. Los ajustes preestablecidos de activadores con un clic crean reglas habilitadas para la creación y asignación de tickets o los incumplimientos de SLO; son independientes de las reglas iniciales deshabilitadas de las plantillas de corrección y verificación.
Clone un agente de IA personalizado desde su ficha o página de detalles para abrir un formulario de creación rellenado previamente. La copia conserva su rol, instrucciones, modelo, memoria, habilidades y conexiones MCP. Las reglas copiadas son independientes y empiezan deshabilitadas; la memoria, las habilidades y las conexiones MCP siguen siendo recursos compartidos. Revise el formulario antes de crear el nuevo agente.
Los ajustes preestablecidos Vulnerability Fixing y Fix Verification se añaden a las plantillas existentes. Las instrucciones de corrección guían la preparación de parches, las pruebas de regresión y un borrador de pull request; las instrucciones de verificación guían la repetición independiente de las pruebas y el registro de pruebas. Cada ajuste incluye reglas iniciales de asignación de tickets que permanecen deshabilitadas hasta su revisión. El acceso a repositorios y las herramientas MCP deben configurarse antes de la ejecución.
La pestaña Ejecuciones vincula las ejecuciones con tickets y muestra el estado, las marcas de tiempo, los mensajes de error depurados y los informes contextuales. Los prompts y las habilidades se pueden leer en vistas con formato o de código fuente, con controles de copia y detalles de la fuente para las habilidades de GitHub.
Para verificar, seleccione vulnerabilidades en la tabla del escaneo y elija Verificar correcciones. La selección inicia una Single Vulnerability Assessment con un prompt que solicita un veredicto por vulnerabilidad. La evaluación usa el primer objetivo como enlace de riesgo; los hosts adicionales se incluyen en el prompt.
La nueva pestaña Tickets de un hallazgo muestra los tickets vinculados, las descripciones y los comentarios. La edición masiva limitada a un flujo y la búsqueda por clave de ticket ayudan a navegar por colas más grandes. La cronología de corrección también puede centrarse directamente en un flujo seleccionado sin abrirlo. Las acciones de guardado del editor ahora conservan los cambios concurrentes y los comentarios no enviados, envían solo los campos modificados y evitan guardados duplicados. Marcar un ticket como corregido restablece la solicitud de verificación.
Evaluaciones de Active Directory y de red
La evaluación de Active Directory ya está habilitada en la creación de escaneos. Las pruebas de directorio abarcan enumeración, servicios de certificados, relaciones de confianza y controles de acceso, con seguimiento que tiene en cuenta las credenciales, planificación de movimientos laterales y pruebas que tienen en cuenta los bloqueos de cuentas. Los escaneos Network Deep Agentic, incluido Active Directory, ahora exponen prompts personalizados, y los reescaneos de red conservan esos prompts y las instrucciones de límites de seguridad.
La investigación autenticada de MSSQL también añade comprobaciones básicas de solo lectura de los roles de inicio de sesión y del servidor, la configuración de confianza de las bases de datos, los servidores vinculados, la versión del servidor y si xp_cmdshell está habilitado.
Autenticación web y evaluaciones específicas de chatbots
La autenticación web admite códigos de un solo uso por correo electrónico y TOTP, ampliando los flujos de inicio de sesión que los agentes pueden completar durante las pruebas. Las sesiones autenticadas se pueden reutilizar entre enlaces y réplicas, con mejoras en la gestión de la estabilidad de las páginas y la recuperación del inicio de sesión. Las evaluaciones específicas de chatbots añaden una planificación centrada en inyección de prompts, autonomía excesiva, divulgación de datos y evasión de protecciones de seguridad.
Las comprobaciones de chatbots tienen en cuenta el contexto de país e idioma y pueden examinar el comportamiento respecto a las políticas de contenido. Son evaluaciones de seguridad, no certificaciones de cumplimiento legal.
Más cobertura y menos distracciones durante la revisión
La cobertura de las evaluaciones se amplía a aplicaciones web autenticadas, chatbots, código fuente e infraestructura expuesta. Los cambios de descubrimiento y análisis ayudan a recopilar pruebas relevantes, mientras que las correcciones específicas de falsos positivos reducen fuentes concretas de ruido. La siguiente tabla separa las nuevas capacidades de prueba de las mejoras de compatibilidad y los cambios en la interpretación de hallazgos.
| Área | Qué ha cambiado |
|---|---|
| Investigación del código fuente | La inspección con OpenGrep y la búsqueda bidireccional de código fuente/AST ayudan a los agentes a rastrear los posibles problemas hasta sus causas y seguir sus efectos. |
| Comprobaciones de exposición | Las comprobaciones adicionales de avisos de seguridad abarcan PHP, Node2Shell y productos como los equipos de red de HPE, LiteLLM, Collabora y Okta. Las señales pasivas y basadas en versiones indican exposición; no demuestran una explotación exitosa. |
| Precisión de los hallazgos | Las correcciones específicas reducen las coincidencias incorrectas de avisos de Rust con bibliotecas nativas de C++, y el ruido relacionado con valores públicos de Firebase, permisos del sandbox de iOS, frameworks de Apple, autenticación de correo alojado e inferencias de IP huérfanas. Los hallazgos agregados con el mismo título conservan la severidad más alta. |
| Descubrimiento de activos | La selección de dominios prioriza objetivos nunca escaneados y aquellos cuyo último escaneo es más antiguo, y registra el historial de escaneos. El descubrimiento nocturno comprueba los 1,000 puertos principales, recopila páginas del sitemap y concede más capacidad de procesamiento y muestreo a los objetivos más grandes. |
| Objetivos ASN | Los números de sistema autónomo se admiten como objetivos de inventario y escaneo mediante flujos de API/CLI, incluido OXO, la CLI de código abierto para escaneos de seguridad. |
| Compatibilidad móvil | El trabajo en la captura de tráfico de Android añade compatibilidad con WireGuard/TCP y túneles de escáner bajo demanda. La compatibilidad con Flutter 3.44/3.47, el análisis nativo cuando las clases de Dart no están disponibles y las mejoras de descarga y descifrado de binarios de iOS grandes o universales amplían la compatibilidad. |
Otros cambios en acceso, automatización y trabajo diario
Otras actualizaciones abarcan facturación, revisión de auditorías, automatización y navegación cotidiana.
| Área | Qué ha cambiado |
|---|---|
| Pago y monedero | Las suscripciones mensuales de AppSec y las compras puntuales de Agentic Pentest tienen carritos separados. Mejoran los controles de cantidad, la información de las compras, los filtros del registro y el historial de saldo, conservando las cantidades fraccionarias de tokens en saldos, reembolsos y liquidaciones. |
| API de postura de seguridad | Las claves security_auditor de solo lectura y las consultas organisationSecurity exponen la configuración de autenticación, miembros/MFA, grupos, roles, metadatos de claves de API, invitaciones, enlaces compartidos y resúmenes de integraciones sin devolver secretos. |
| Auditoría y acceso | La cobertura de auditoría incluye descargas explícitas de pruebas, exportaciones y decisiones de aprobación humana, con atribución a la organización de inicios/cierres de sesión y recopilación del último uso de claves de API. Se rechazan las claves MCP caducadas, se ocultan las contraseñas de la autenticación 2FA por correo electrónico y las respuestas de escaneos públicos exponen menos campos. |
| Operaciones MCP | Las nuevas operaciones admiten el recuento de tickets, la paginación compacta, el acuse de recibo de alertas por lotes y la búsqueda global de vulnerabilidades. Activar un Ticket Agent desde un comentario requiere habilitarlo explícitamente. |
| Flujos locales de OXO | Los escaneos locales se pueden pausar y reanudar desde instantáneas persistidas. Se admite el cierre de sesión y las sesiones guardadas rechazadas recurren a la tienda pública. |
| Espacio de investigación | Mejoran la búsqueda por nombre de archivo y la navegación exacta por clase/código fuente/smali de DEX, junto con la paginación de la pila de llamadas, los títulos y resultados de los pasos de reproducción traducidos para organizaciones con acceso a traducción, y los estados de carga. |
| Triaje y notificaciones | Las consultas de tickets y cobertura de la página de escaneo evitan cálculos de SLO que no se utilizan. Las ubicaciones de hallazgos de terceros son más claras, los filtros de estado de tickets persisten en las URL de escaneo y las listas de escaneos ofrecen tamaños de página más pequeños. Los errores son más legibles, los asuntos de correos de resultados nombran el activo y mejora la gestión del destino, la redirección y la entrega de notificaciones de finalización de los webhooks. |
Abra la consola de Ostorlab para revisar las integraciones, la configuración de evaluaciones y las herramientas de corrección disponibles para su organización.