
2026年10月アップデート:クラウドインベントリ、テストのスケジュール設定、調査の再生
2026年10月のアップデートでは、クラウドインベントリとの接続、テスト時間帯の設定、調査の再生に対応し、モバイルスキャンと修正の検証を拡充しました。
10月31日のアップデート動画
実際のスキャン設定の録画、製品デモ、インターフェースの拡大表示、音楽、日本語字幕を含む77秒の概要動画をご覧ください。録画された製品インターフェースは英語です。
今回の10月の追加アップデートでは、無料のWeb・ソースコードスキャン、わかりやすくなったスキャン作成フロー、アプリケーションをテストに取り込む方法の拡充が中心です。クラウドインベントリ、実行ウィンドウ、調査の再生、バックログの割り当てが、検出からテスト、修復までをつなぎます。
Ticket Agentsとテスト済み修正に関する10月17日のアップデートに続き、今回はプライベートTestFlightへのアクセス、Appcircleビルド連携、Active Directory評価を追加しました。また、アセットのインポートと検出の初期設定ワークフローを復旧し、Ticket Agentsの設定を簡単にしました。
Webサイト、ソースコード、モバイルアプリ審査の無料スキャン
無料スキャンがWebサイトのURL、ソースコード、モバイルアプリカードに対応しました。対応する有料プランがなくてもFast Web ScanやSource Code Fast Scanを開始でき、無料のApp Vettingでは共有されたアプリ判定を確認できます。それぞれ利用枠とレポートの制限が異なります。
Fast Web Scan
ダッシュボードまたは公開WebサイトからFast Web Scanを開始できます。有料Webプランを契約していない組織は、UIから24時間あたり5回スキャンできます。対象は一つのURLで、意図的に範囲を絞った設定と軽量なチェックを使用し、クロール、技術の識別、証明書の検査、露出したシークレットの検出などを行います。有料Webプランの枠は消費しません。
Source Code Fast Scan
Source Code Fast Scanは、リポジトリプランがなくても接続済みリポジトリとアップロードしたアーカイブで利用でき、24時間あたり5回スキャンできます。アカウントを持たない訪問者は公開WebサイトでメールアドレスとZIPを送信できます。公開サイトでのZIPアップロードの上限は50 MBです。既存のアカウントを持つユーザーはサインインしてスキャンを実行し、リポジトリ接続はコンソールで設定します。
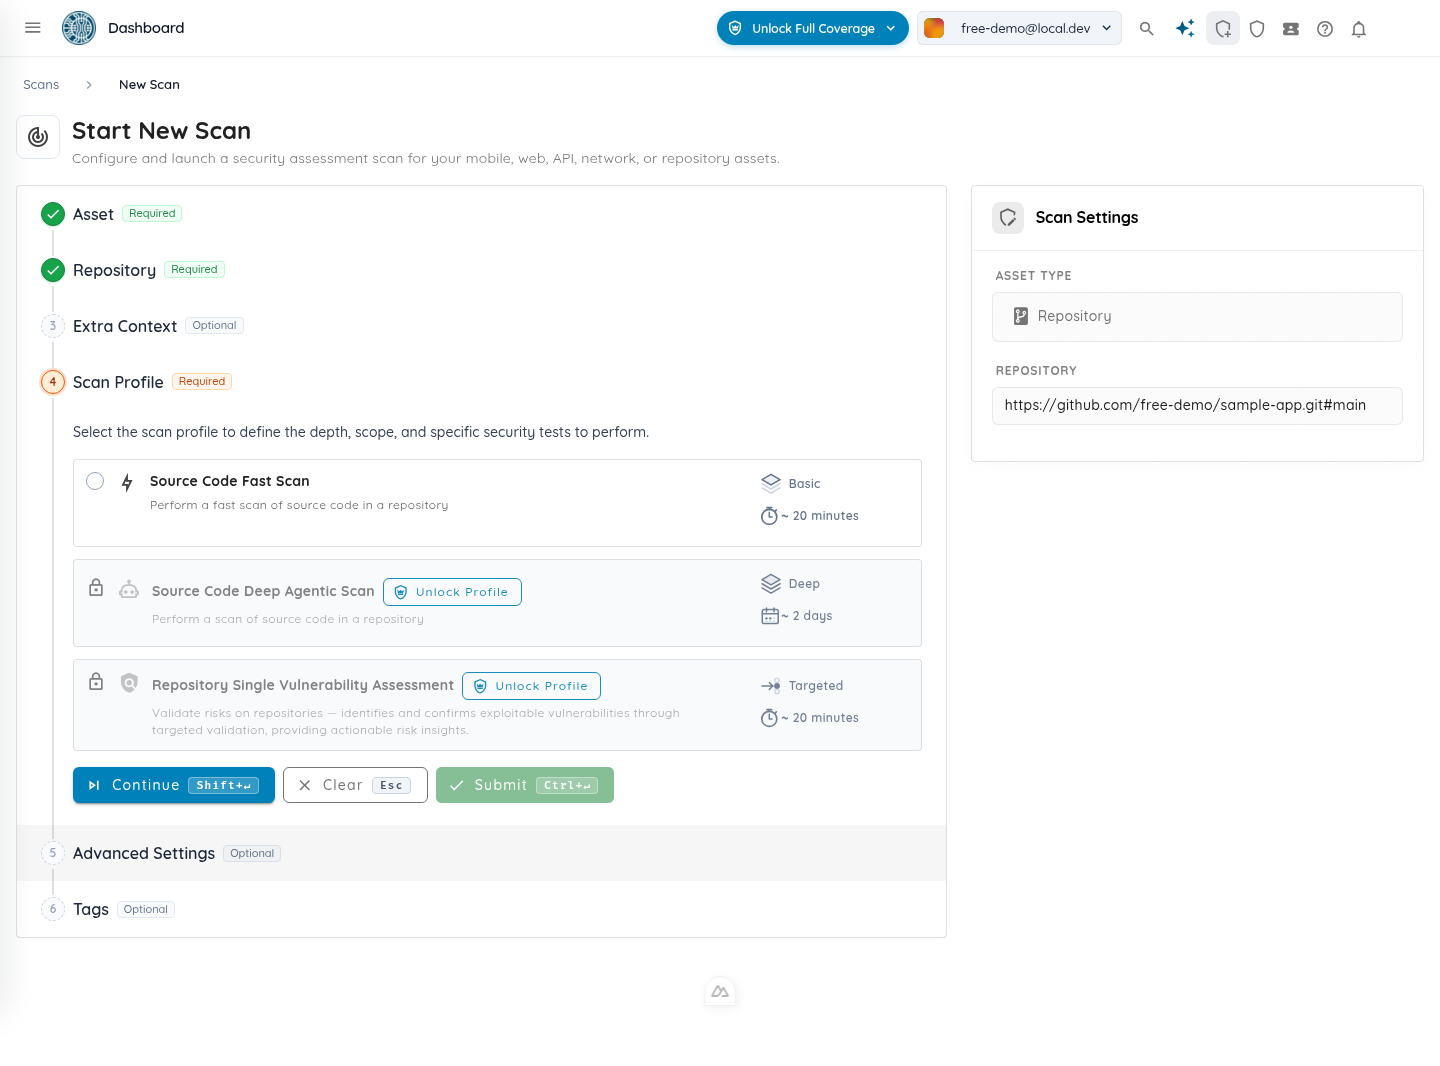
Source Code Fast Scanはリポジトリプランなしで利用できます。デモデータを使用した実際のアプリケーション画面です。
無料のApp Vetting
無料組織は、直近24時間の移動窓で5回のアプリカードリクエストを利用できます。評価済みアプリを監視に追加するとリクエストとして数えられますが、組織がすでに監視しているカードを再度開いても消費しません。追加したばかりのカードを削除しても、その日の利用枠はリセットされません。完全なスキャンレポートは引き続き有料機能です。
対象選択から開始まで、わかりやすくなったスキャン設定
スキャン作成では、フォームの横にStartパネルが常時表示され、小さい画面では下部に固定されるようになりました。パネルには対象とプロファイルの概要、不足している項目が表示され、対応が必要な手順に移動できます。作成に失敗しても入力内容は保持されるため、問題を修正して再試行できます。
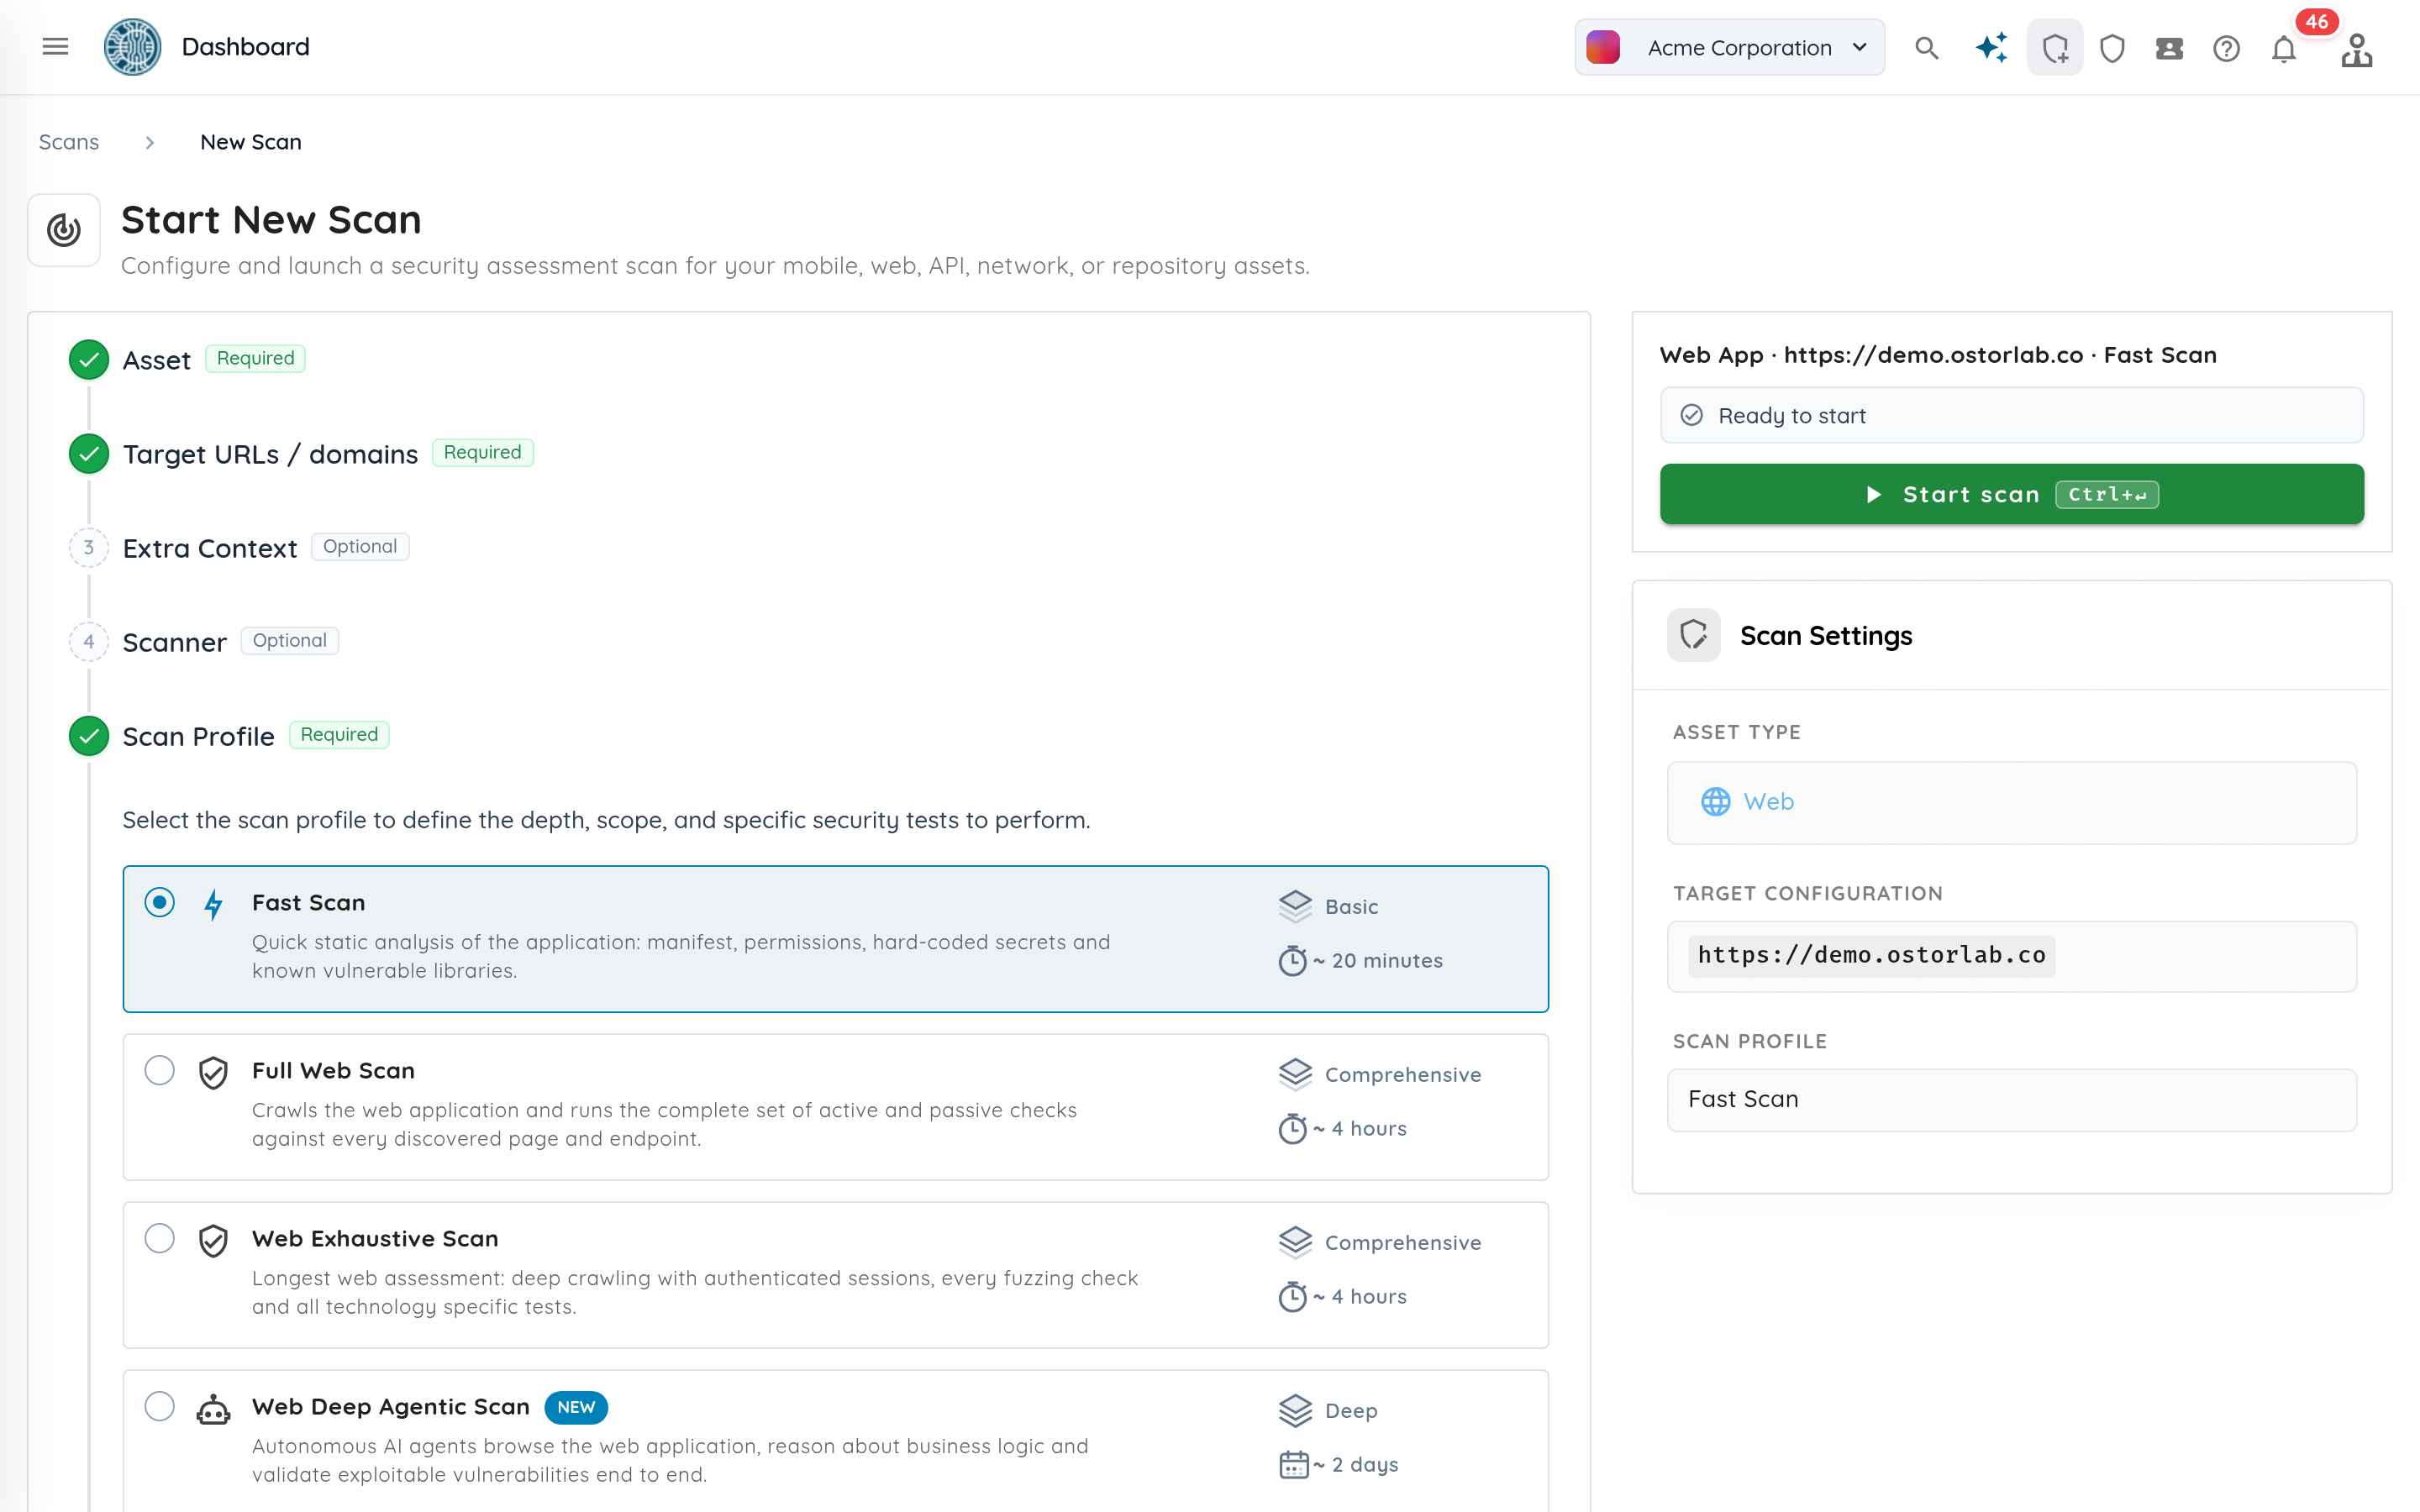
Startパネルでは、スキャン設定の横で準備状況を確認し、スキャンを開始できます。デモデータを使用しています。
アップロードでは進行状況バー、割合、転送済みサイズが表示され、アップロード完了とスキャン作成が区別されるようになりました。モバイルアプリケーションファイル、リポジトリアーカイブ、APIスキーマ、ソフトウェア部品表(SBOM)、複数アセットのアップロードが対象です。スキャナーが存在しないスキャナーグループは選択できません。
スキャン詳細には脆弱性スコープの許可リストとブロックされたIPが表示されます。再スキャンではスコープの許可リストを保持し、ネットワークの再スキャンではカスタムプロンプトとガードレール指示も保持します。修飾キーなしのEnterとEscapeは通常のキーボード動作を維持し、予期せずフォームを進めたり消去したりしません。
クラウドリソースをインベントリに取り込む
クラウドコネクターは、AWS、Google Cloud、Azureのインターネットに公開されたリソースをOstorlabのインベントリに取り込みます。コネクターを設定し、手動またはスケジュールに従って同期し、同期履歴を確認できます。
対応するModel Context Protocol(MCP)操作を使えば、自動化からコネクターを管理し、同期の実行や状態確認もできます。接続先のクラウドからリソースが削除されると、対応する削除済みの対象はスキャン時にスキップされます。
アセットのインポートと初期設定の修正により、既存の二つのワークフローを復旧しました。本番環境でCSVインポートの行を読み込み、検証と確認を行えます。また、インベントリが空の組織でもAI Seed Generatorにアクセスできます。選択したドメインを確定するとアセットが作成され、インベントリ画面に戻ります。
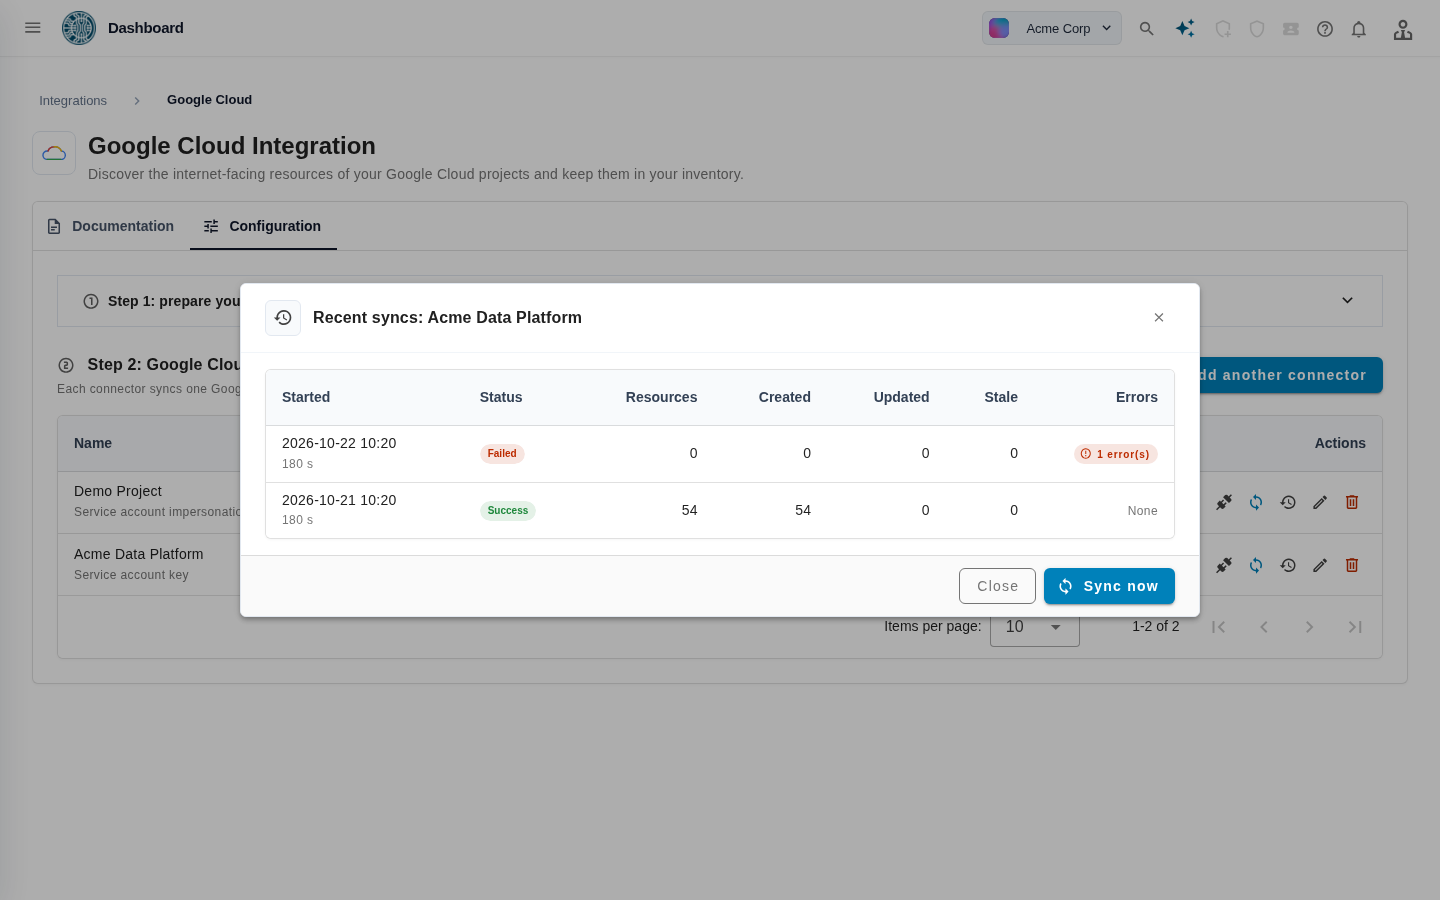
コネクターの同期履歴には、検出されたリソースと実行結果が表示されます。デモデータを使用しています。
ワークフローの例です。対象の選択と評価のスケジュール設定は手動で行います。
許可された時間帯に評価を実行
実行ウィンドウでは、スキャンを実行できる時間帯、曜日、タイムゾーンを定義します。一時停止可能なスキャンはウィンドウ外では待機し、状態を保持したまま次のウィンドウで再開します。一時停止できないスキャンは完了まで継続します。手動の一時停止と再開も利用でき、明示的に手動で一時停止した場合は、予定されたウィンドウが始まっても一時停止状態を維持します。
推奨ウィンドウを選ぶか、日付をまたぐウィンドウを含めて独自に定義できます。繰り返しスケジュールは評価を開始するタイミングを決め、実行ウィンドウは評価の処理を継続してよい時間帯を決めます。
対応するMCPとCopilotのスキャン作成操作でもウィンドウを指定できます。再スキャンでは元のウィンドウを保持し、Verify Fixでも再利用できるため、追加テストにも初回評価と同じ許可時間帯を適用できます。
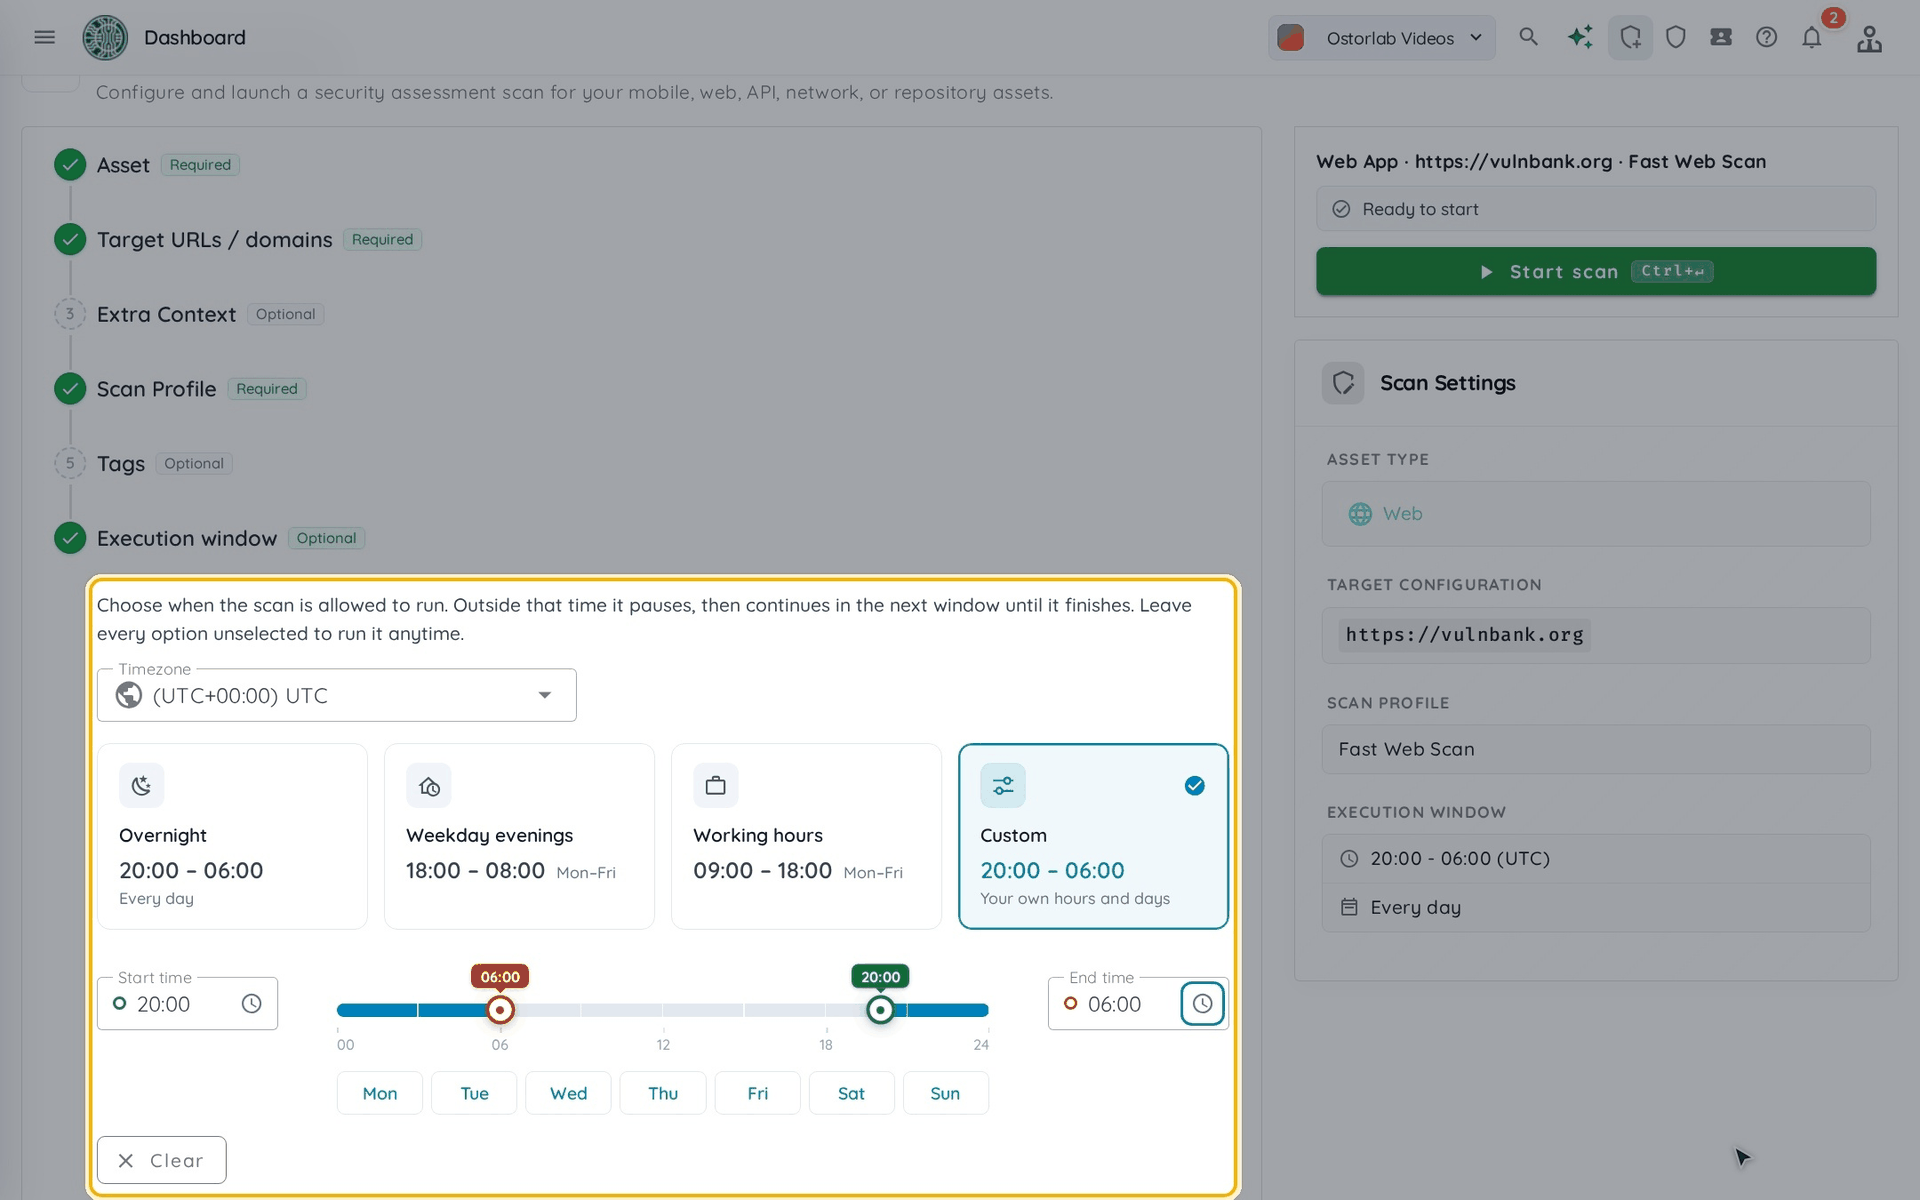
ドキュメントに掲載された実際の実行ウィンドウの設定項目です。デモ用対象を使用しています。プリセットを選ぶか、独自の時間帯と曜日を設定できます。
調査でエビデンスをたどる
統合タイムラインは、スクリーンショット、HTTPトラフィック、計装、端末ログを時系列にまとめます。調査画面では、これらのイベントをエージェントの操作や、調査とともに変化する対象の全体像と結び付けます。推論の再生ではタスクとツールの動作を確認でき、アーキテクチャの再生では過去に観測された状態を調べられます。
タイムラインは、ソースフィルター、時間範囲の選択、近接イベント、セッションの再生に対応しています。
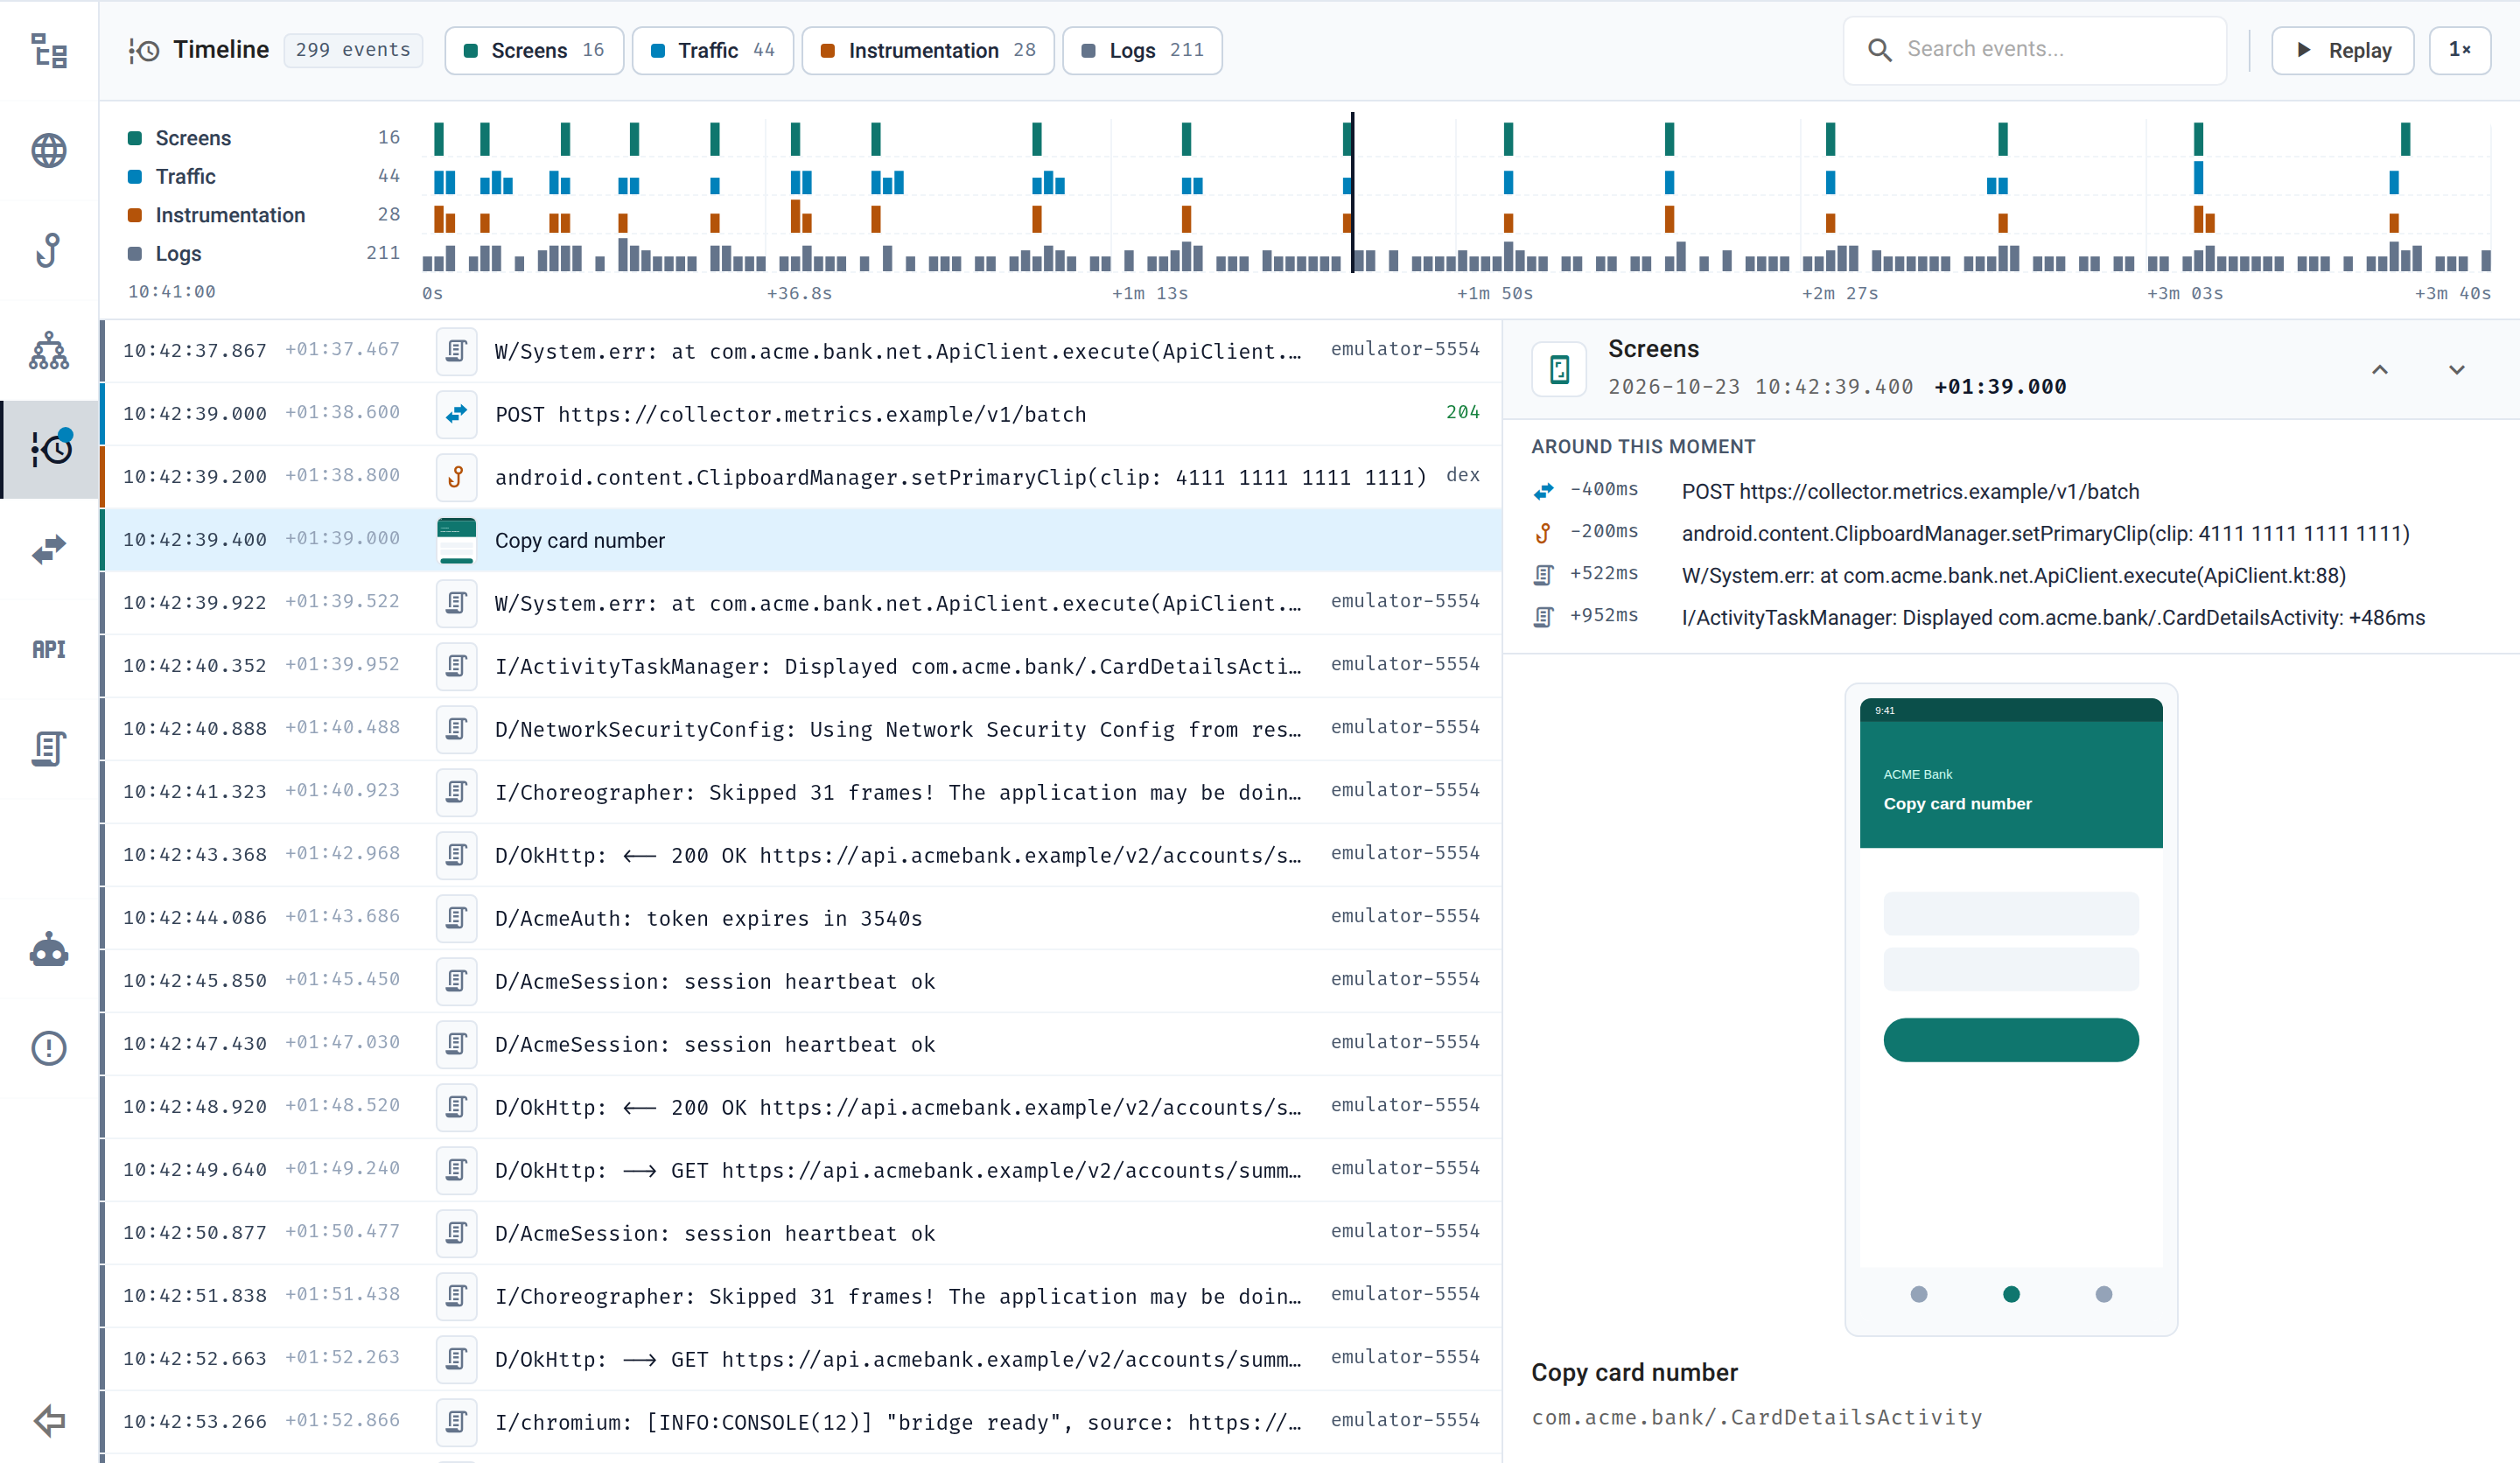
合成したデモデータを使用した実際の調査インターフェースです。
推論の再生では、まず概要を読み込み、容量の大きいツール出力はバックグラウンドで取得します。現在のタスクの横にコマンド、出力、スクリーンショットが表示されるため、レビュー担当者はエビデンスに至る手順をたどれます。
アーキテクチャ画面には、観測されたノード、リンク、イベントと関連するエビデンスが表示されます。後の観測で情報が訂正または撤回されても、履歴の再生では以前の状態を保持します。
モバイルFull Scanの概要
モバイルスキャンの概要にも、重大度別の件数、エグゼクティブサマリー、アタックサーフェスの情報がまとまります。Full Scanのエクスプローラーでは、バックエンドの場所、権限、公開されたモバイルコンポーネントをグループ化します。今回のアップデートでは、このアタックサーフェスエクスプローラーはFull Scanのみで利用できます。
プライベートTestFlightアプリケーションをスキャン
Private TestFlightでは、公開招待リンクを使わず、承認済みのiOSアプリケーションを組織が名前で指定してスキャンできます。スキャン作成画面またはプライベートアプリのインベントリからアクセスをリクエストし、Ostorlabを外部テスターとして招待してください。招待が承認され、アクセスが有効になると、アプリケーションを選択できます。
TestFlightスキャンフォームでPrivateを選択し、有効なアプリケーションを指定します。別のアプリはフォーム、または有効なアプリと保留中のリクエストが一覧表示されるInventory → Private TestFlight Appsからリクエストできます。スキャンが可能になるまでに、外部テスターへの招待とスタッフによる承認が必要です。対応するMCPとCopilotの操作もプライベートアプリケーション名を受け付けます。
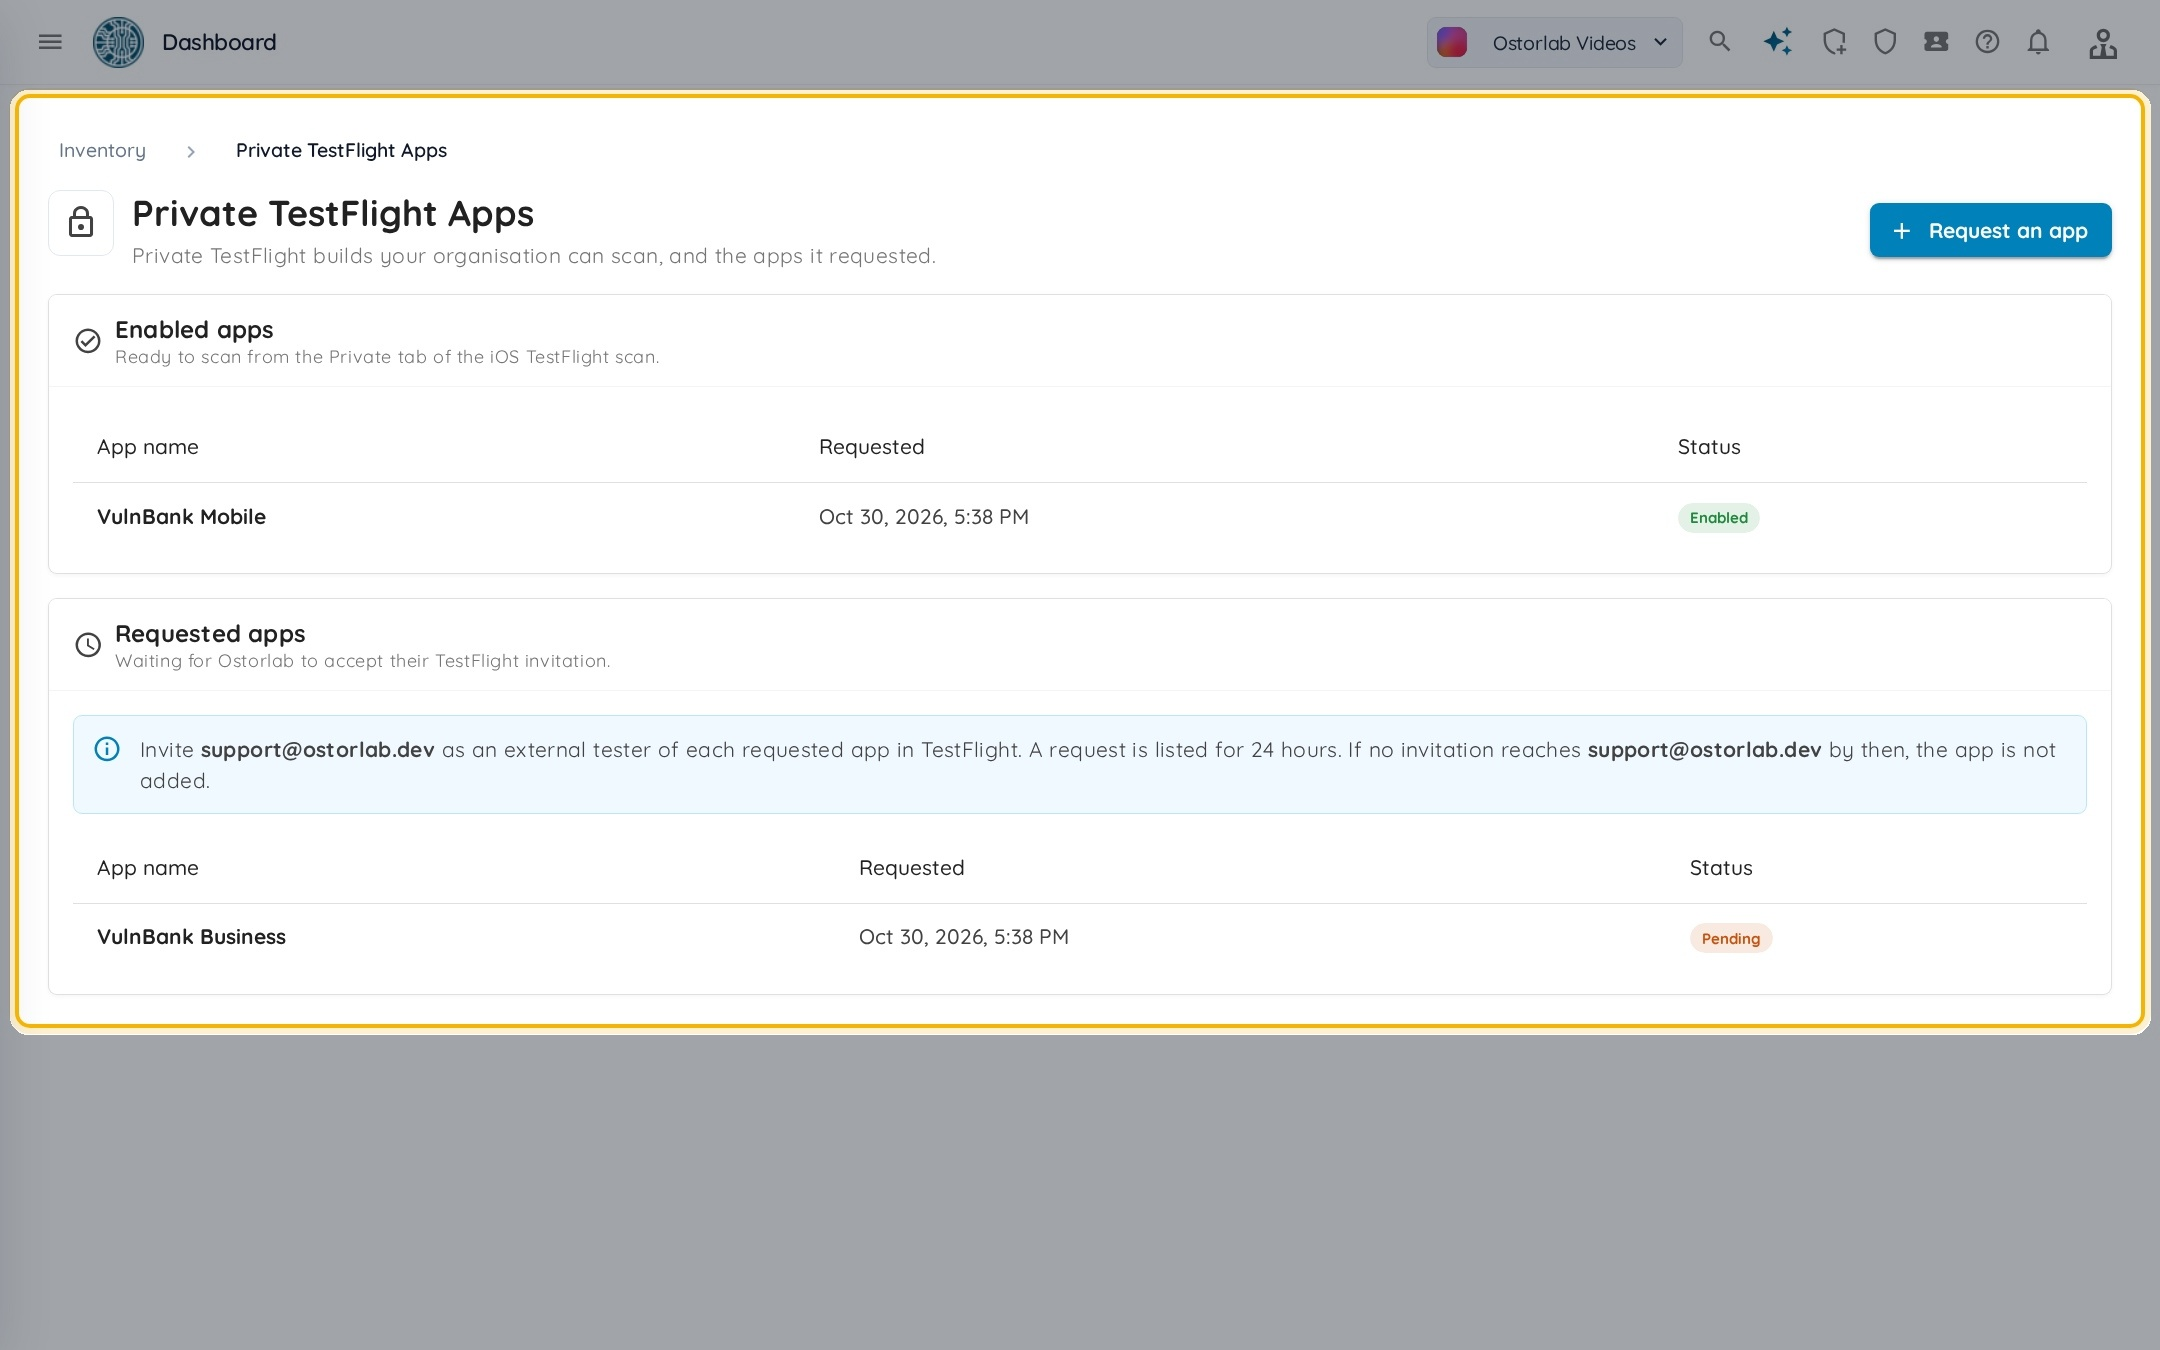
プライベートアプリのインベントリでは、スキャン可能なアプリケーションと保留中のリクエストを区別できます。デモアプリを使用したドキュメントの画面です。
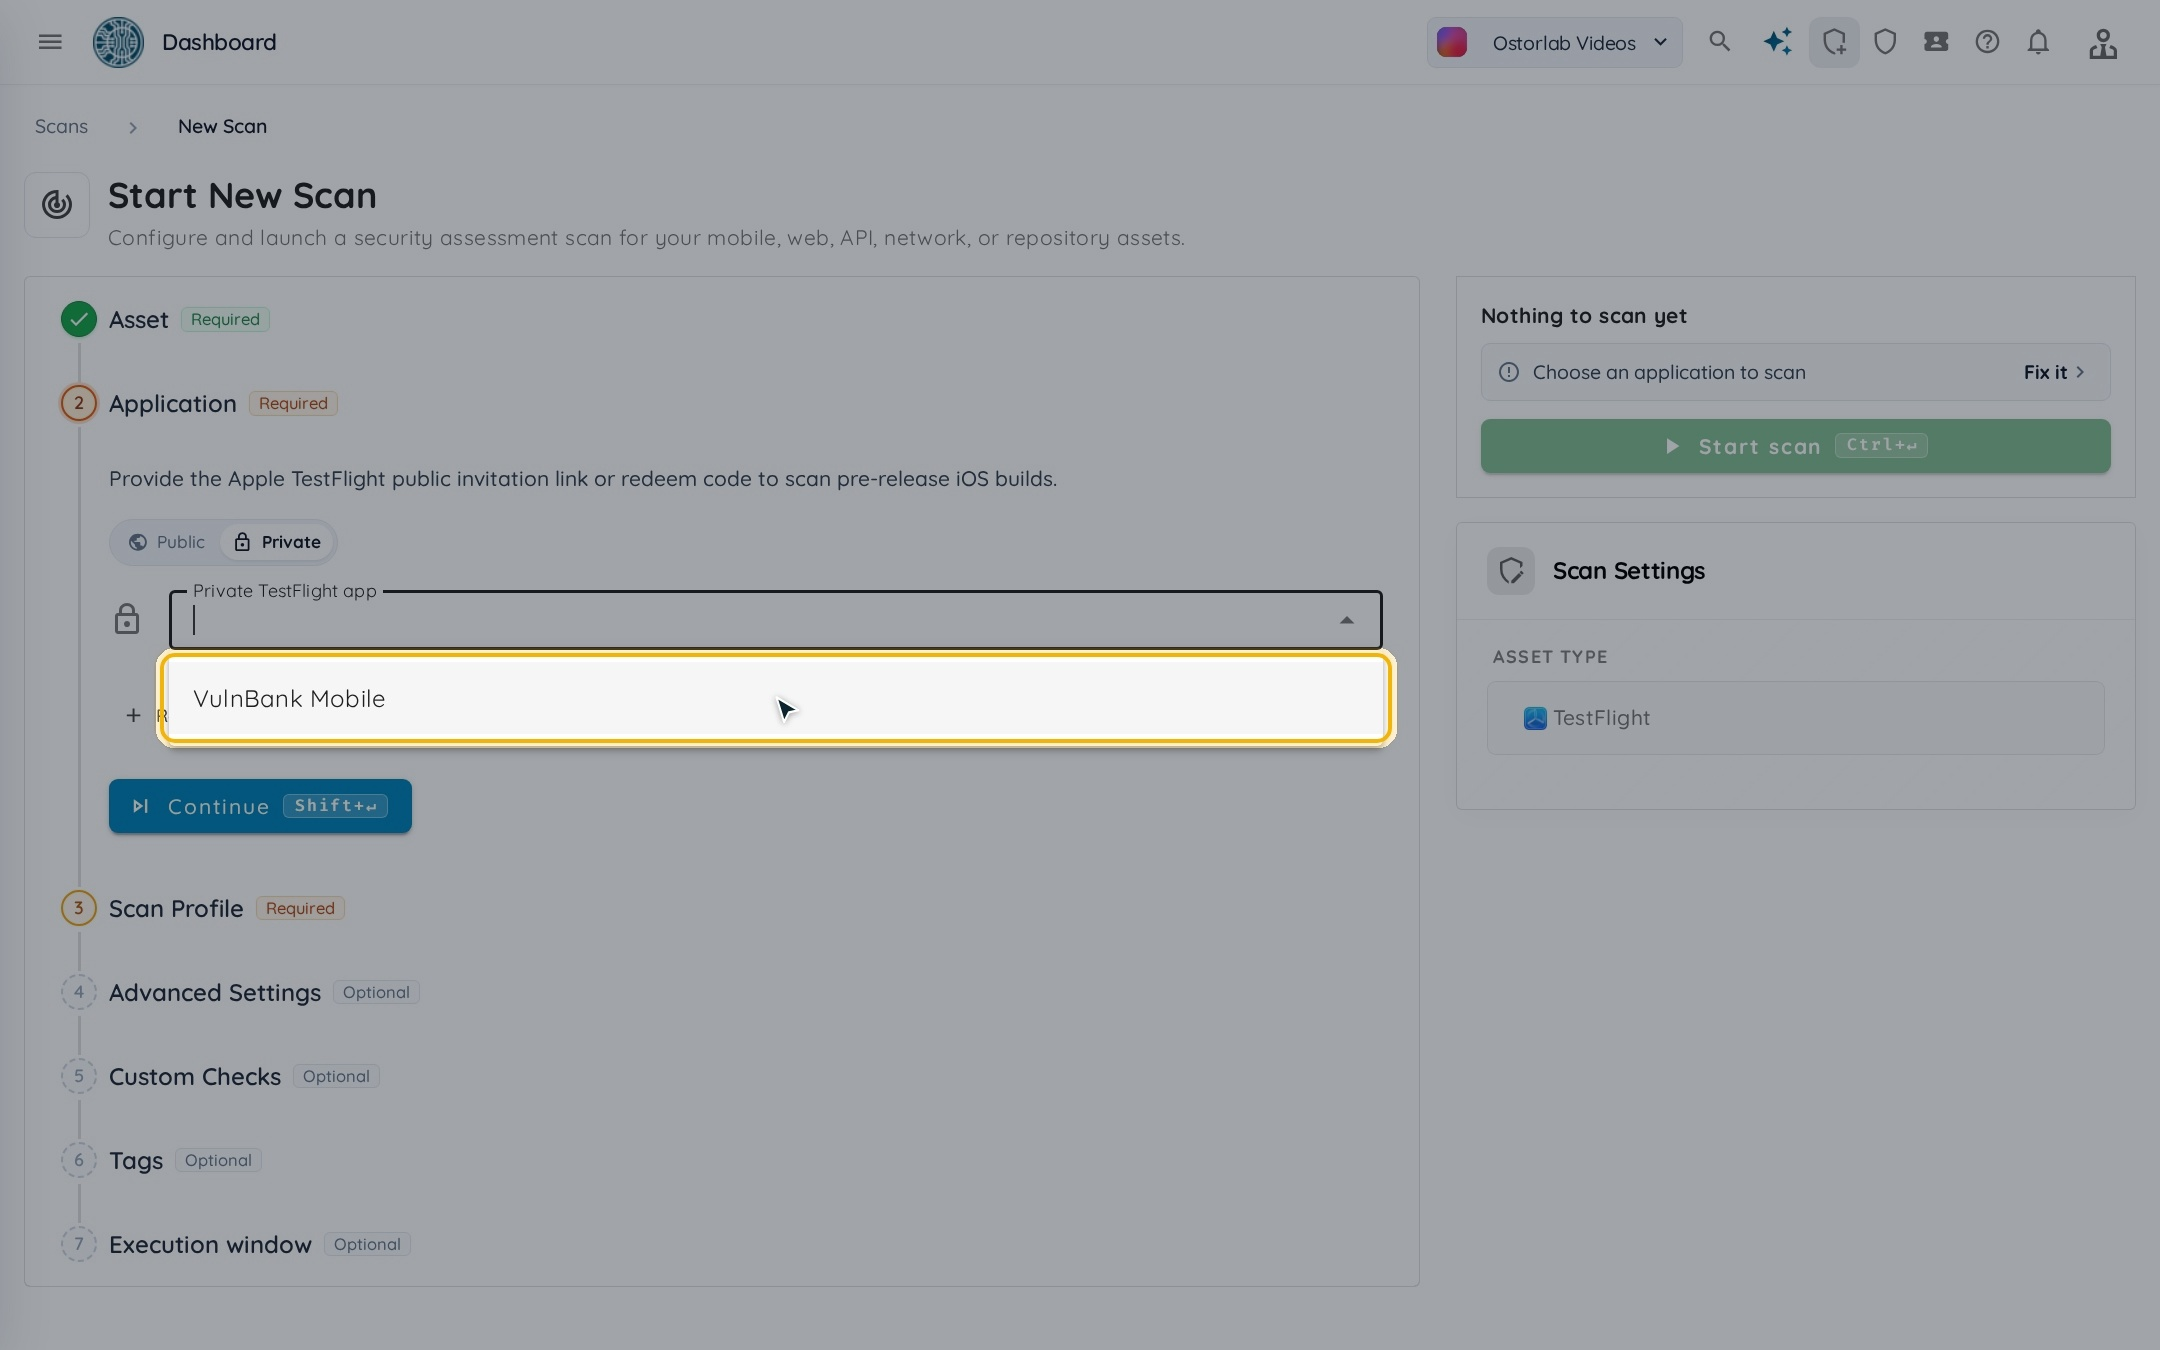
TestFlightスキャンを作成する際は、Privateタブから有効なアプリケーションを選択します。
成功したAppcircleビルドを自動でスキャン
Appcircle連携は、成功したモバイルビルドをOstorlabのスキャンにつなぎ、各配信の結果を記録します。Appcircleのクラウド環境とセルフホスト環境に対応し、Fast Scan、Full Scan、Privacy Scanプロファイルを利用できます。ビルドがAndroidとiOSの両方のアプリケーションを出力する場合、Ostorlabはそれぞれ個別のスキャンを開始します。
ビルドプロファイル、スキャンプロファイル、対応している場合はUIルールとテスト用認証情報を選択します。Webhookを使用する前に、保存した接続をテストしてください。設定は作り直さずに有効化・無効化できます。配信履歴では、スキャン済み、スキップ、拒否、エラーの結果を区別できます。
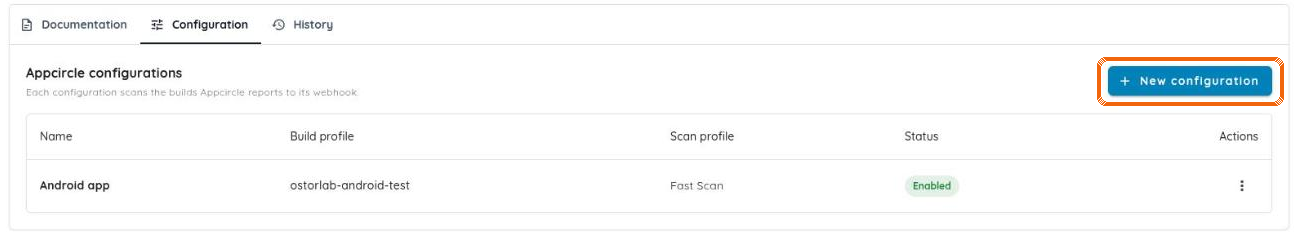
Appcircle設定はビルドプロファイルとスキャンプロファイルを結び付けます。連携ガイドのスクリーンショットです。
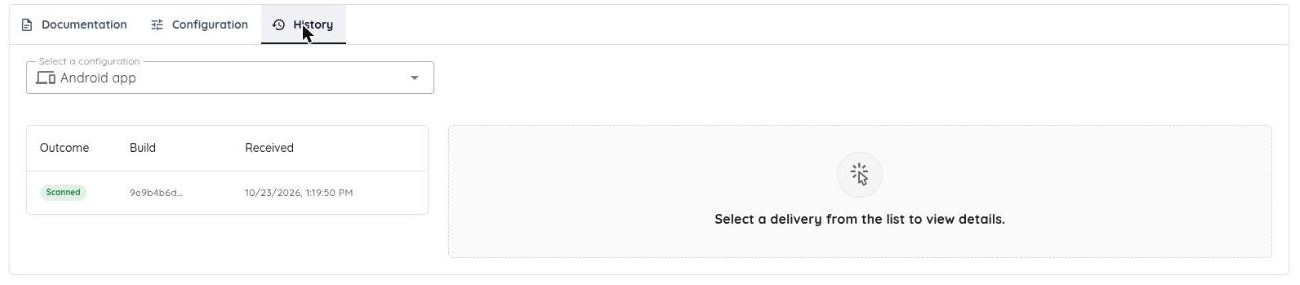
配信履歴では、各ビルドでスキャンが作成されたかを確認できます。詳細画面にはスキップ、拒否、エラーの理由が表示されます。
バックログを修正から検証へ進める
Ticket Agentsは、条件を満たすバックログチケットの一括割り当てに対応しました。また、新しいプリセットが脆弱性の修正と修正の検証を支援します。Bulk Verify Fixは、選択した脆弱性を一つの評価と一つのレポートにまとめ、それぞれに個別の判定を求めます。
現在フィルターで絞り込まれているバックログから、未割り当てで未解決または再オープンのチケットを選択し、エージェントに割り当てます。割り当ての進行状況と再試行により、一部の失敗を把握できます。有効な割り当てルールのないエージェントには警告が表示され、一括処理を設定済みの自動化ワークフローと誤解しないようにしています。
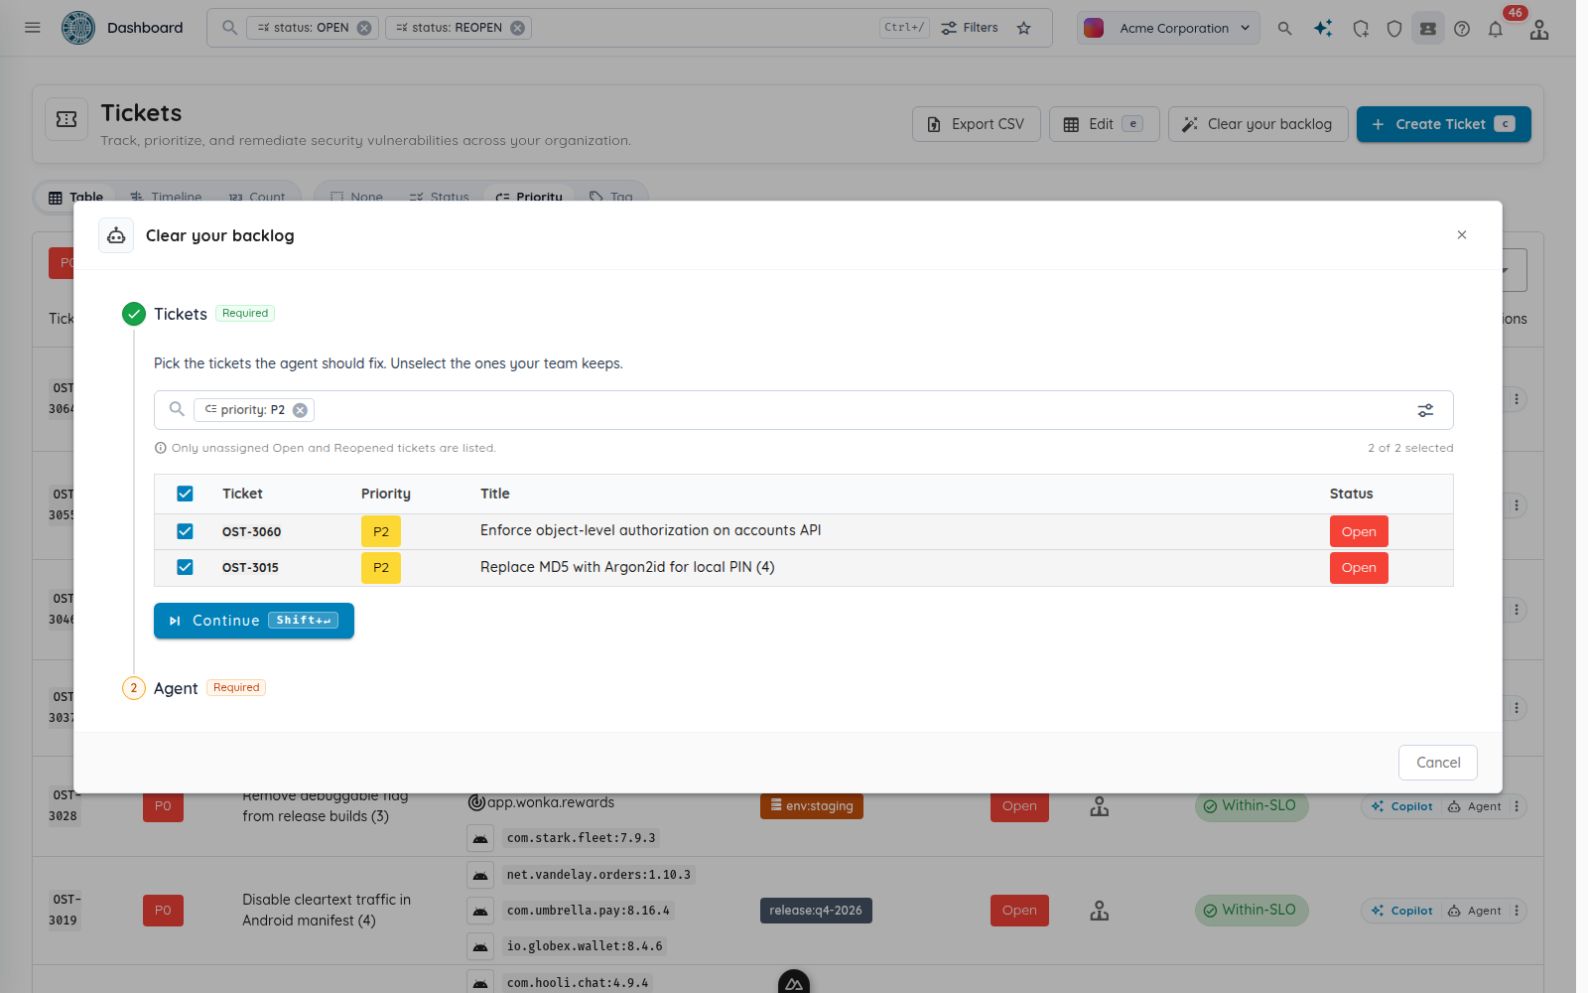
対象となるチケットを選び、処理を担当するTicket Agentを選択します。合成したデモ用チケットを使用した実際のアプリケーション画面です。
Ticket Agentの設定も短縮しました。必須項目とモデルを設定するとCreate Agentが利用可能になり、任意のメモリ、スキル、MCP設定は後から行えます。概要チェックリストに残りの項目が表示されます。ワンクリックのトリガープリセットは、チケット作成、割り当て、SLO違反に対応する有効なルールを作成します。これらは、修正・検証テンプレートの初期状態で無効なルールとは別です。
カードまたは詳細ページからカスタムAIエージェントを複製すると、入力済みの作成フォームが開きます。コピーには役割、指示、モデル、メモリ、スキル、MCP接続が引き継がれます。コピーされたルールは独立しており、無効な状態で始まります。メモリ、スキル、MCP接続は引き続き共有リソースです。新しいエージェントを作成する前にフォームを確認してください。
既存のテンプレートにVulnerability FixingとFix Verificationプリセットが加わります。修正用の指示はパッチの準備、回帰テスト、ドラフトプルリクエストを案内し、検証用の指示は独立した再テストとエビデンスの記録を案内します。各プリセットには初期のチケット割り当てルールが含まれ、レビューするまで無効のままです。実行前にリポジトリアクセスとMCPツールを設定する必要があります。
Runsタブでは実行とチケットを関連付け、ステータス、タイムスタンプ、サニタイズされたエラーメッセージ、関連レポートを表示します。プロンプトとスキルは整形表示またはソース表示で閲覧でき、コピー操作やGitHubスキルのソース詳細も利用できます。
検証するには、スキャンの表で脆弱性を選択し、Verify Fixesを選びます。この選択により、脆弱性ごとの判定を求めるプロンプトを伴う一つのSingle Vulnerability Assessmentが開始されます。評価では最初の対象をリスクのリンク先として使用し、追加のホストはプロンプトに含めます。
検出結果の新しいTicketsタブには、関連付けられたチケット、説明、コメントが表示されます。ストリーム単位の一括編集とチケットキー検索により、大きなキューを調べやすくなります。修復タイムラインでは、選択したストリームを開かずに、その位置を直接中央に表示することもできます。エディターでの保存は、同時に行われた変更と未送信コメントを保持し、変更したフィールドだけを送信し、重複保存を防ぎます。チケットを修正済みにすると、検証プロンプトが再表示されます。
Active Directoryとネットワークの評価
スキャン作成でActive Directory評価を利用できるようになりました。ディレクトリテストでは、列挙、証明書サービス、信頼関係、アクセス制御を対象に、認証情報を考慮した追加調査、ラテラルムーブメントの計画、アカウントロックアウトを考慮したテストを行います。Active Directoryを含むネットワークDeep Agenticスキャンでカスタムプロンプトが表示されるようになり、ネットワークの再スキャンではそのプロンプトとガードレール指示を保持します。
認証済みのMSSQL調査では、ログインロールとサーバーロール、データベースの信頼設定、リンクサーバー、サーバーバージョン、xp_cmdshellの有効状態について、読み取り専用のベースラインチェックも追加しました。
Web認証と専用のチャットボット評価
Web認証がメールのワンタイムコードとTOTPに対応し、テスト中にエージェントが完了できるログインフローを拡張しました。認証済みセッションはリンクやレプリカ間で再利用でき、ページの安定性への対応とログインの復旧も改善しました。専用のチャットボット評価には、プロンプトインジェクション、過剰な自律性、データ漏えい、安全対策の回避に焦点を当てた計画が加わります。
チャットボットのチェックは国と言語の文脈を考慮し、コンテンツポリシーに関する動作も調べられます。これはセキュリティ評価であり、法令遵守を認証するものではありません。
カバレッジの拡大とレビュー時のノイズ削減
認証済みWebアプリケーション、チャットボット、ソースコード、公開インフラストラクチャの評価カバレッジを拡大しました。検出と解析の変更により関連するエビデンスを収集しやすくなり、特定の誤検知(フォールスポジティブ)を修正してノイズを減らしました。以下の表では、新しいテスト機能、互換性の改善、検出結果の解釈方法の変更を区別しています。
| 分野 | 変更内容 |
|---|---|
| ソース調査 | OpenGrepによる検査とソース/ASTの双方向検索により、エージェントが疑わしい問題の原因をたどり、その影響を追跡しやすくなりました。 |
| 露出チェック | PHP、Node2Shell、およびHPEのネットワーク製品、LiteLLM、Collabora、Oktaなどを対象としたセキュリティアドバイザリのチェックを追加しました。パッシブなシグナルとバージョンに基づくシグナルは露出を示しますが、悪用の成功を証明するものではありません。 |
| 検出精度 | 個別の修正により、ネイティブC++ライブラリに対するRustアドバイザリの誤一致や、公開Firebase値、iOSサンドボックス権限、Appleフレームワーク、ホスティングされたメールの認証、未使用IPの推測に関するノイズを削減しました。同じタイトルで集約された検出結果は最も高い重大度を保持します。 |
| アセット検出 | ドメイン選択では未スキャンの対象と前回のスキャンから最も時間が経った対象を優先し、スキャン履歴を記録します。毎晩の検出では上位1,000ポートをチェックし、サイトマップのページを収集し、大規模な対象にはより多くの処理枠とサンプリングを割り当てます。 |
| ASN対象 | オープンソースのセキュリティスキャンCLIであるOXOを含むAPI/CLIワークフローで、自律システム番号をインベントリとスキャンの対象として利用できます。 |
| モバイル互換性 | Androidのトラフィック取得にWireGuard/TCP対応とオンデマンドのスキャナートンネルを追加しました。Flutter 3.44/3.47対応、Dartクラスを利用できない場合のネイティブ解析、大容量またはファットバイナリのiOSアプリのダウンロードと復号の改善により、互換性を広げました。 |
アクセス、自動化、日常業務に関するその他の変更
請求、監査レビュー、自動化、日常的な操作にも追加のアップデートがあります。
| 分野 | 変更内容 |
|---|---|
| 決済とウォレット | 月額AppSecサブスクリプションとAgentic Pentestの都度購入でカートを分離しました。数量操作、購入時のフィードバック、台帳フィルター、残高履歴を改善し、残高、返金、精算で小数のトークン量を保持します。 |
| セキュリティ態勢API | 読み取り専用のsecurity_auditorキーとorganisationSecurityクエリで、シークレットを返すことなく、認証設定、メンバー/MFA、グループ、ロール、APIキーのメタデータ、招待、共有リンク、連携の概要を確認できます。 |
| 監査とアクセス | 監査の対象に、明示的なエビデンスのダウンロード、エクスポート、人間による承認判断を含め、ログイン/ログアウトに組織情報を付与し、APIキーの最終使用情報を収集します。期限切れのMCPキーを拒否し、メール2FAのパスワードをマスクし、公開スキャンレスポンスのフィールドを削減しました。 |
| MCP操作 | チケット件数の取得、コンパクトなページネーション、アラートの一括確認、グローバルな脆弱性検索を新しい操作で利用できます。コメントからTicket Agentを起動するには明示的なオプトインが必要です。 |
| ローカルOXOワークフロー | ローカルスキャンは永続化したスナップショットから一時停止・再開できます。ログアウトに対応し、保存したセッションが拒否された場合は公開ストアに切り替わります。 |
| 調査ワークスペース | ファイル名検索、DEXクラス/ソース/smaliへの正確な移動、コールスタックのページネーション、翻訳アクセス権を持つ組織向けの再生ステップのタイトルと結果の翻訳、読み込み状態の表示を改善しました。 |
| トリアージと通知 | スキャンページのチケットとカバレッジのクエリで、不要なSLO計算を省きます。サードパーティの検出結果の場所を明確化し、チケット状態のフィルターをスキャンURLに保持し、スキャン一覧で小さいページサイズを選べるようにしました。エラーを読みやすくし、結果メールの件名にアセット名を含め、Webhookの送信先、リダイレクト、完了通知の配信処理を改善しました。 |
Ostorlabコンソールを開き、自社の組織で利用できる連携、評価設定、修復ツールをご確認ください。