2026年11月上旬:开源RASP、2026年银行报告和新CVE
我们的RASP已开源,Mobile ADR可将其添加到您已发布的应用中。我们发布了2026年移动银行应用安全报告,开始披露我们在开源软件中发现的漏洞,并推出了风险溯源、iOS污点分析和全新的扫描概览。
我们现在每月发布两次更新日志。11月的第一次更新涵盖11月1日至17日,接续10月31日的更新。
我们的RASP已开源,Mobile ADR可将其添加到您已经构建好的移动应用中。我们发布了2026年移动银行应用安全报告,并开始发现和披露开源软件中的漏洞:自10月7日以来披露了25个CVE和2个安全公告,并发布了70篇漏洞深度分析。扫描还能及时收到双因素登录的短信验证码,并新增了扫描概览、风险溯源和iOS应用的污点分析。
我们的RASP已开源
移动应用发布后,会运行在您无法控制的设备上。有的设备已root或越狱,有的运行着调试器或Frida,还有的把每个请求都转发到代理。RASP(runtime application self-protection,运行时应用自我保护)是应用内部的代码,在应用运行时检查这些情况。
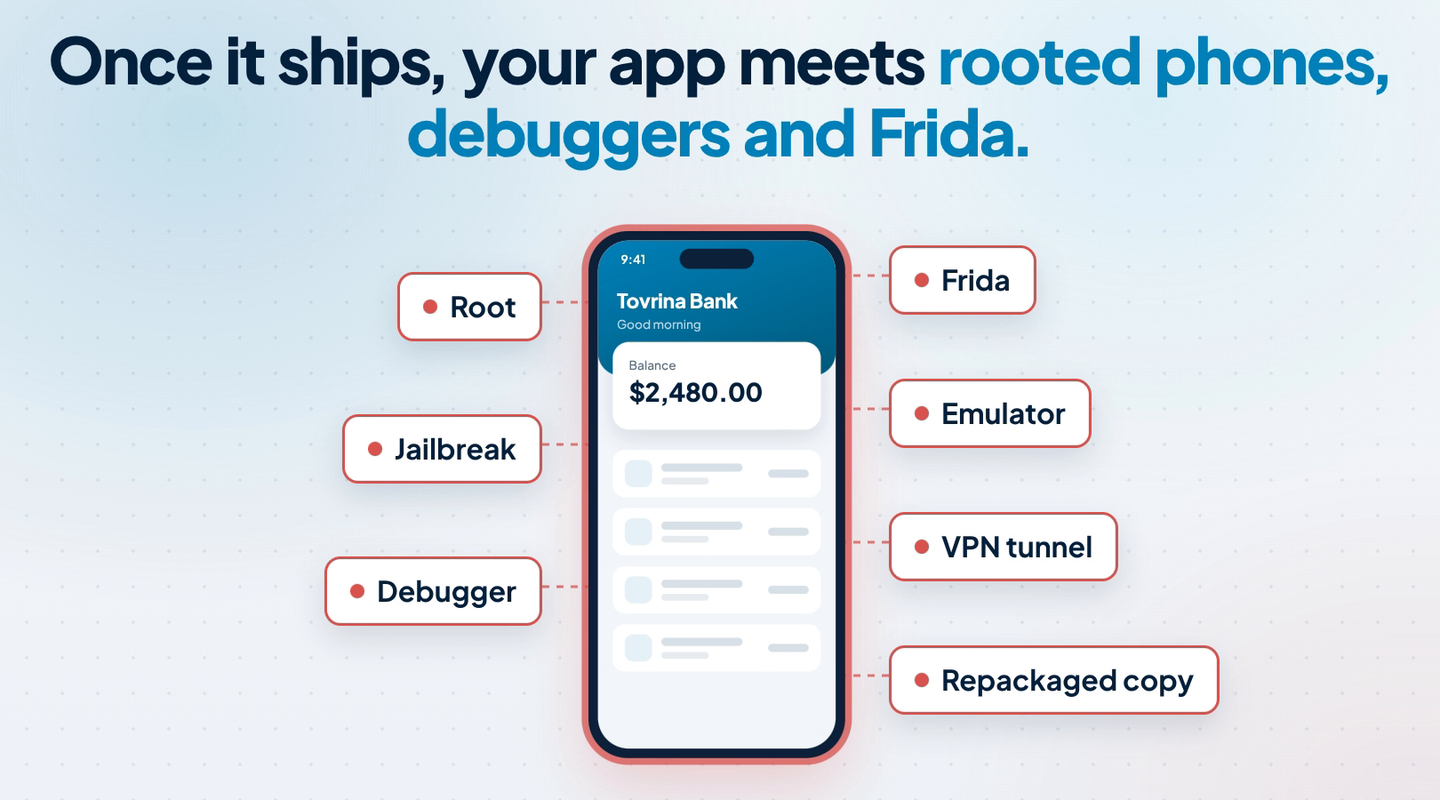
已发布的应用会遇到的情况。
在受保护应用内部运行的代码已在GitHub上开源,采用Apache-2.0许可证,您的安全团队可以阅读代码并自行构建。它检测已root和越狱的设备、调试器、Frida和其他hook、模拟器、应用克隆、代码完整性(Android)以及VPN和代理(iOS上仅检测代理)。
Mobile ADR为您已构建的应用添加RASP
Mobile ADR(Mobile Application Detection & Response)无需源代码、无需SDK,即可将RASP添加到您应用的副本中。上传您准备发布的APK、AAB或IPA,选择检查项,然后下载受保护的副本,签名并照常发布。
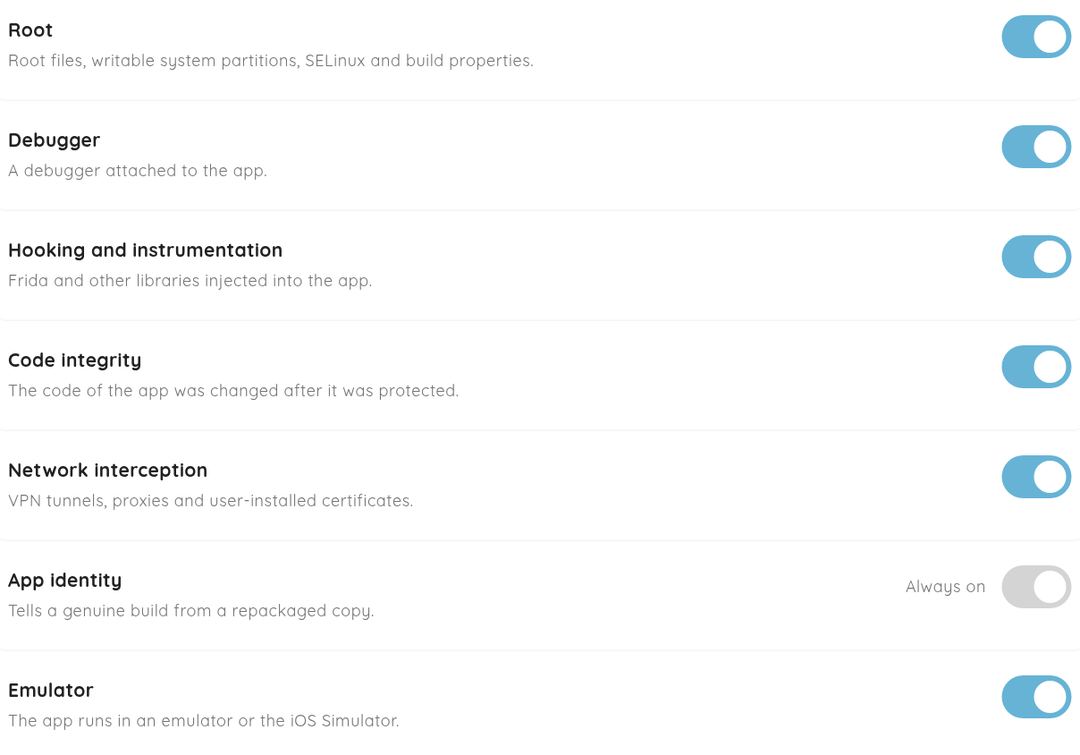
所有检查项默认开启,应用身份检查始终运行。演示应用。
- 由您选择运行哪些检查:关闭不适合您用户的检查项,例如所有用户都通过公司VPN访问的应用可以关闭VPN检查。
- 每个安装都会上报:检查在应用启动时运行,之后大约每分钟运行一次。Events标签页显示运行了哪项检查、观察到了什么,以及由哪个构建上报。
- 平台:Android 12及以上版本(支持所有Android CPU架构)和iOS 12及以上版本。受保护的Android副本无法安装在更旧的设备上。
Mobile ADR负责检测和上报,目前还不会为事件评分或发送告警。完整的发布文章请阅读Introducing Mobile ADR。
2026年移动银行应用安全报告
我们分析了来自64个国家、487家银行的2,686个银行应用,覆盖Android、iOS和HarmonyOS,均为应用商店中发布的版本。其中51.5%至少有一个高危或严重的检测结果。
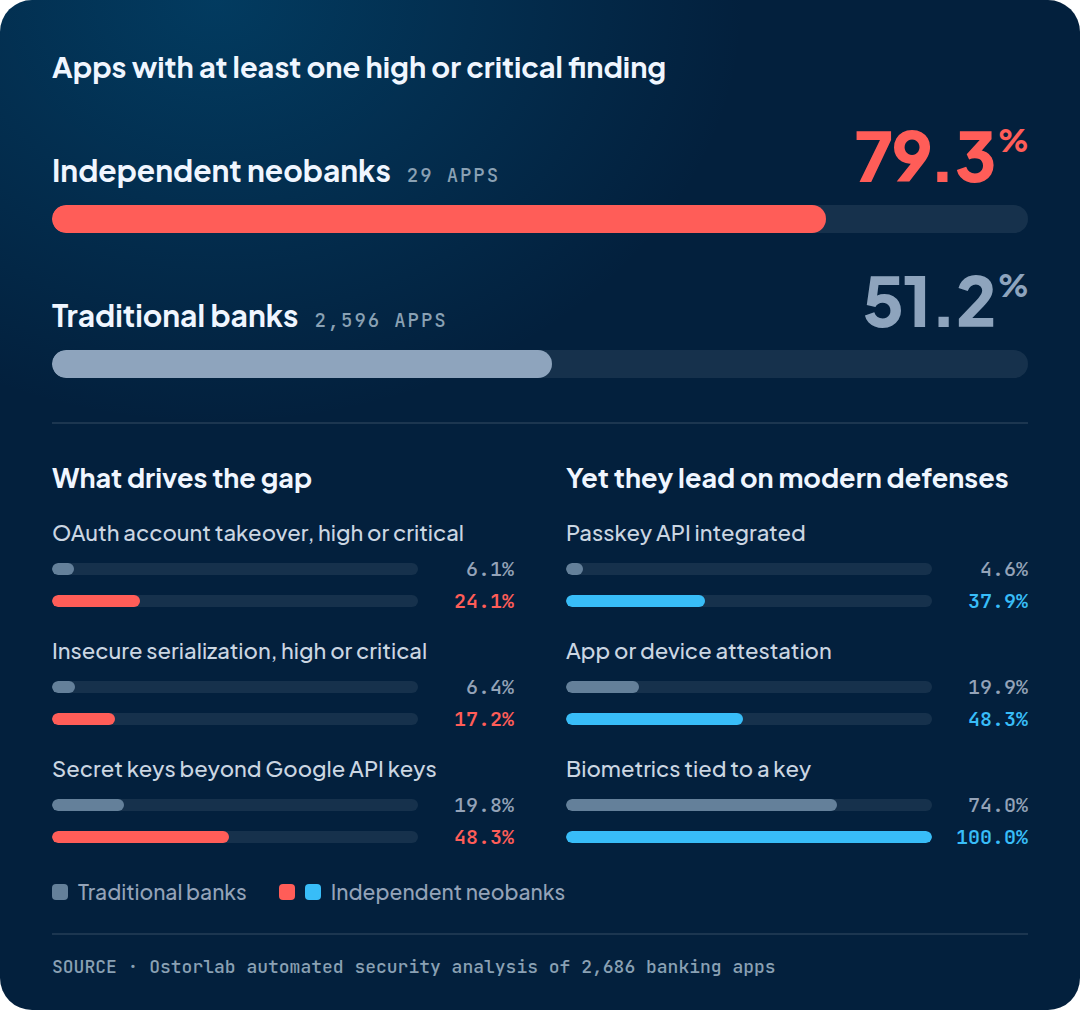
来源:Ostorlab对2,686个银行应用的自动化安全分析。
独立新型银行在通行密钥和应用认证方面领先,但其79.3%的应用存在高危或严重的检测结果,而传统银行的应用为51.2%。造成差距的是OAuth账户接管、不安全的反序列化,以及打包在应用中的密钥。这些是扫描器的检测结果,并不证明可被利用。
报告提供英文、法文、西班牙文、日文和中文版本:阅读2026年报告,或阅读博客摘要。
我们开始发现和披露开源软件中的漏洞
研究已成为我们日常交付的一部分。自10月7日以来,我们在12个广泛使用的开源项目中披露了25个CVE和2个安全公告,在11月1日至17日于本博客发布了70篇漏洞深度分析,并将这些成果汇集到新的研究页面上。
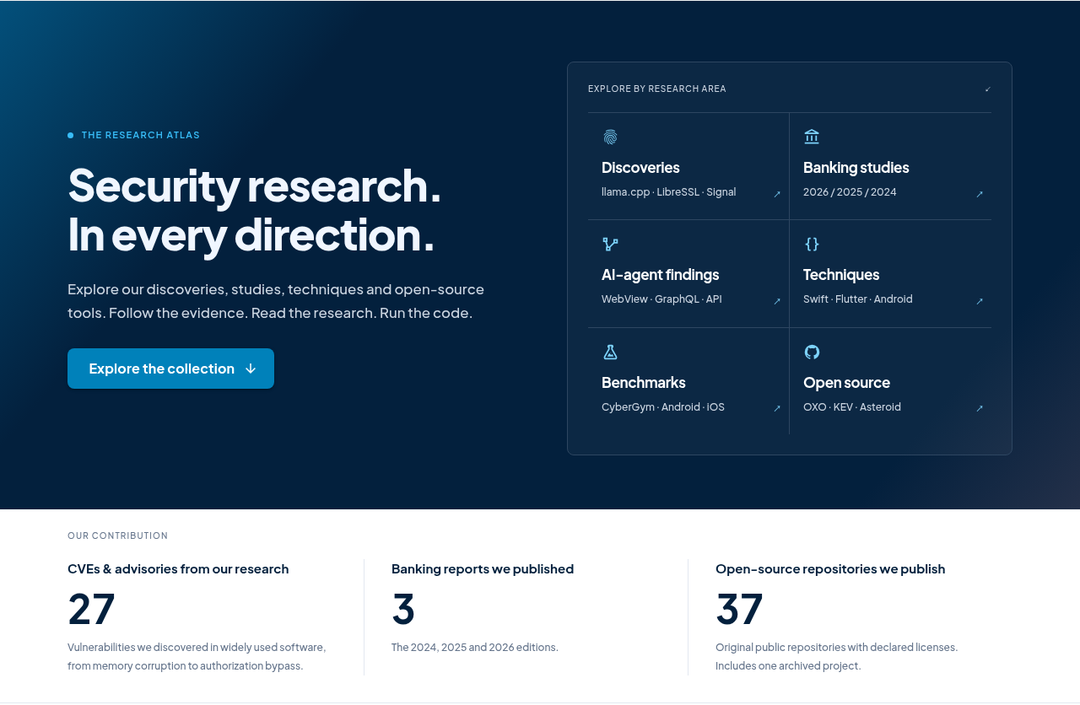
ostorlab.co上的研究页面:我们的漏洞披露、银行研究、AI智能体发现、技术文章、基准测试和开源工具。
我们发现并披露的漏洞
我们会将每个漏洞报告给维护者,并在披露后发布到研究页面。自10月7日以来:
| 项目 | 我们的发现 | 参考 |
|---|---|---|
| GoPhish | 5个漏洞:SSRF、XSS、速率限制绕过和对象接管 | CVE-2026-107269 to CVE-2026-107273 |
| Poppler | 打开加密PDF时Decrypt::revision6Hash中的栈缓冲区溢出 | CVE-2026-107705 |
| llama.cpp | ggml-rpc的RDMA接收路径中的栈缓冲区溢出,以及超长消息长度导致的拒绝服务(DoS) | CVE-2026-118375、CVE-2026-119052 |
| LibreSSL | OCSP中的CRLF注入、明文传输和内存耗尽 | CVE-2026-118371 to CVE-2026-118374 |
| HarfBuzz | WebAssembly塑形器中的越界写入和拒绝服务(DoS) | CVE-2026-113679, CVE-2026-113680 |
| VLC for Android | 通过伪造的邮件附件提供程序覆盖文件 | CVE-2026-115724 |
| Chatwoot | 通过Help Center视频嵌入链接实现的存储型XSS | CVE-2026-113355 |
| OpenImageIO | Cineon读取器中的堆越界读取 | CVE-2026-113681 |
| OpenEXR | DWA解码器中的堆越界写入,以及无上限的multipart头部导致的拒绝服务(DoS) | GHSA-whf5-29mj-gp53、GHSA-fp76-2fh4-4xww |
| Keycloak | 通过绕过kcSanitize在登录页实现的存储型XSS,以及通过超大的SAML日期和时长值造成的未授权拒绝服务(DoS) | CVE-2026-107889、CVE-2026-107123 |
| Expat | 通过xmlwf的输出目录跟随符号链接 | CVE-2026-128241 |
| Assimp | glTF、Ogre和MD2导入器中的5个缺陷,涵盖路径遍历、越界读取和整数溢出 | CVE-2026-117608、CVE-2026-129477 to CVE-2026-129480 |
还有一些发现仍在与维护者协调中,我们会在每个漏洞披露后发布。
70篇漏洞深度分析
11月1日至17日,我们针对新披露和正被积极利用的漏洞发布了70篇深度分析,说明受影响的范围、攻击的原理以及应对措施。其中包括SAP NetWeaver ICM2SHELL、N-able N-central的Able2Shell攻击链、Apache HTTP Server的HTTP/2 RCE、已被在野利用的Chrome XSLT释放后使用漏洞、musl环境下OpenSSH的密码绕过,以及WPPConnect npm后门和恶意Hugging Face模型等供应链攻击。
新的研究文章
- Does AI security testing hallucinate?:为什么模型的猜测必须先成为证据,Agentic Deep Scan才会报告。
- Can autonomous security testing break your application?:每项测试周围的范围、网络、审批和速率控制。
- How to vet a third-party mobile app:在公司内允许使用第三方移动应用之前如何审查。
- How FairPlay protects iOS app binaries:FairPlay的工作原理,以及一个账户层面的弱点。
- Building a security software factory:我们的检测引擎与智能体维护者如何协作。
短信验证码在过期前送达您的扫描
测试短信登录之后的功能,不再需要有人及时输入验证码。
- 移动应用:Android应用OTP Relay从短信中读取验证码并发送给正在运行的扫描,扫描会自动填入并继续。请仅在所有者同意的手机上安装,并仅在授权扫描期间使用。
- Web应用:AI登录在登录过程中会自行从Ostorlab读取短信验证码。
2FA扫描指南介绍了如何设置凭据和应用。
每次扫描都有新的概览
Web、网络、代码仓库和多资产扫描现在会打开新的概览:按严重程度显示的检测结果、覆盖范围、扫描发现的攻击面及其通信的服务,顶部还有一段简短的执行摘要。
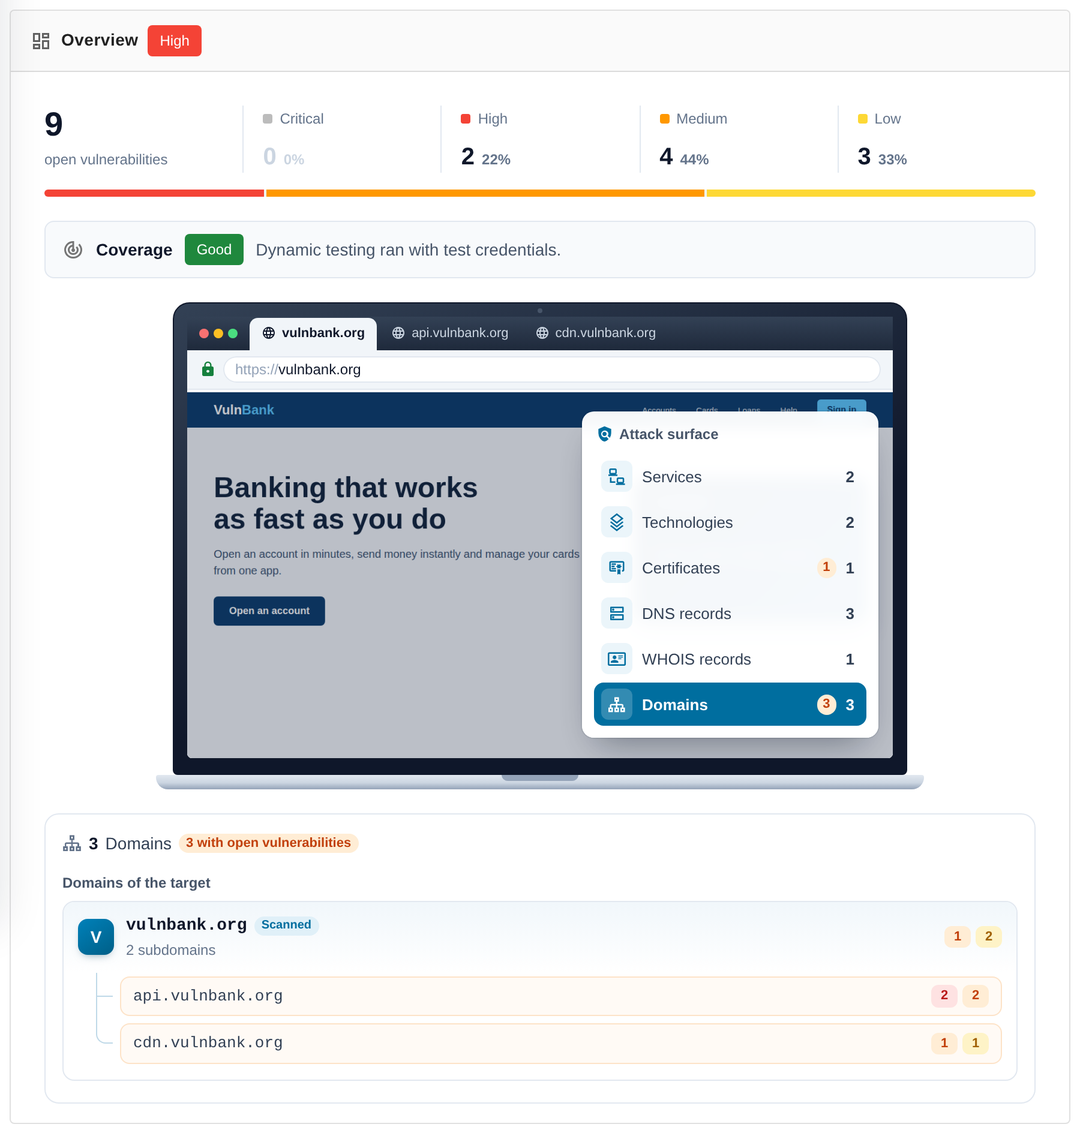
使用演示数据的真实应用截图。
风险溯源:查看风险由什么构成
打开一个风险,其推理现在会显示它背后的检测结果:攻击链组合的漏洞,或一次验证所检查的检测结果。您可以从一条高危攻击链追溯到使其成为可能的中危和低危检测结果。
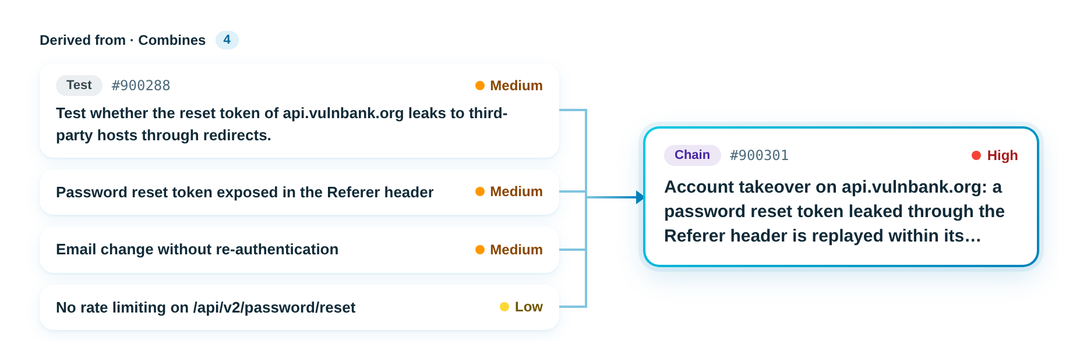
使用演示数据的真实应用截图。
污点分析现已支持iOS应用
完整和快速移动扫描现在也会对iOS应用运行污点分析。引擎加载真实的iOS二进制文件(包括arm64e),并在Swift和Objective-C代码中跟踪数据,从用户输入一直到造成危害的调用。原生污点检测结果会以易读的形式显示调用栈以及源和汇。
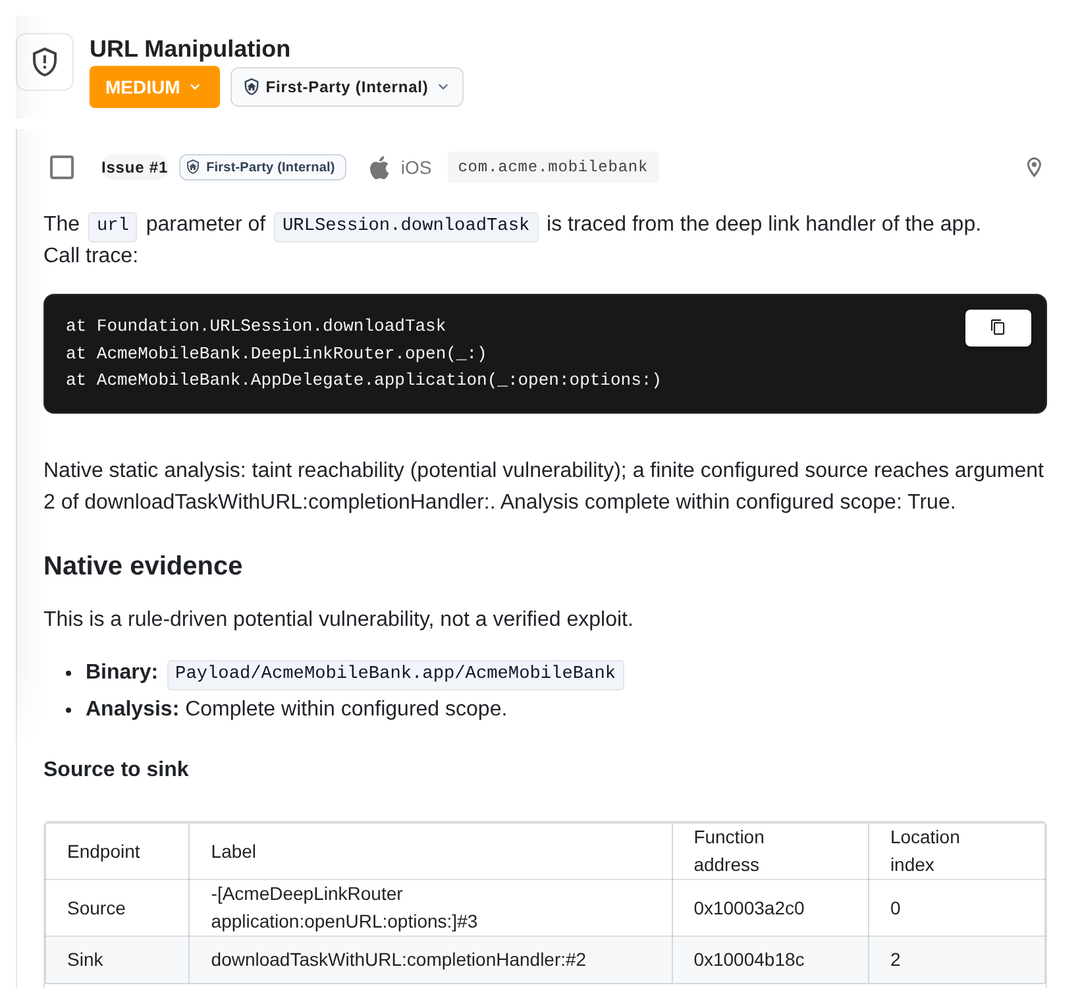
使用演示数据的真实应用截图。
选择哪些网络可以访问您的组织
管理员可以将组织限制为一组受信任的IP地址和地址段。启用允许列表后,Ostorlab会在Web应用、API、API密钥和MCP服务器上拒绝来自其他位置的请求。共享链接仍可访问。IP允许列表适用于企业版套餐。
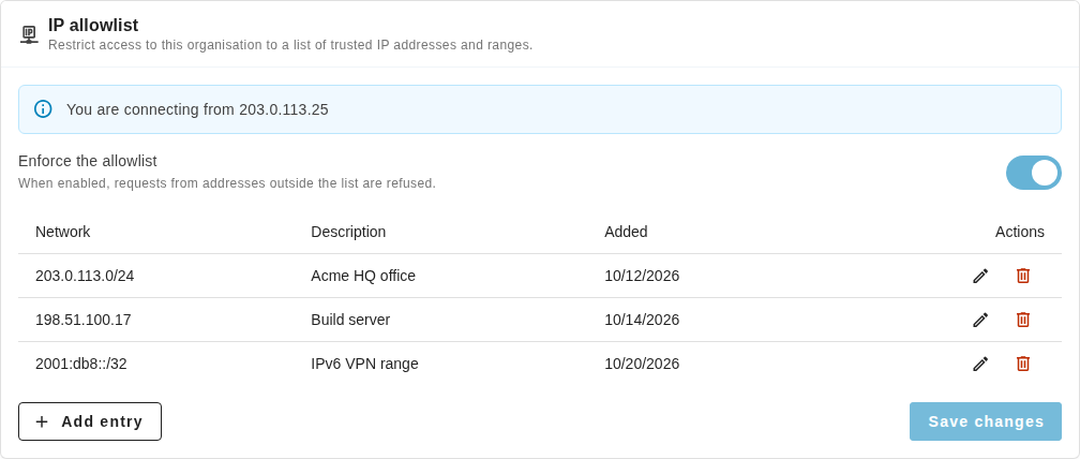
使用演示数据的真实应用截图。
- 安全审计员API密钥:供您的SSPM或安全态势工具使用的只读密钥。它可以读取您的安全设置、成员、密钥和共享链接,但无法更改任何内容,也无法读取任何机密。请参阅安全审计员密钥。
- 通过API读取审计日志:
auditActions查询返回登录、MFA检查、密码修改、导出和设置变更,每条记录都带有客户端IP。您可以逐页读取,也可以从SIEM定期拉取。请参阅审计日志。
阅读IP允许列表指南进行设置。
查看每个AI智能体正在做什么
仪表板上新的Agents视图显示每个智能体当前处理的工单、最新评论以及最近运行的情况。上次运行失败的智能体会列在Needs attention下,方便您打开运行记录查看问题所在。
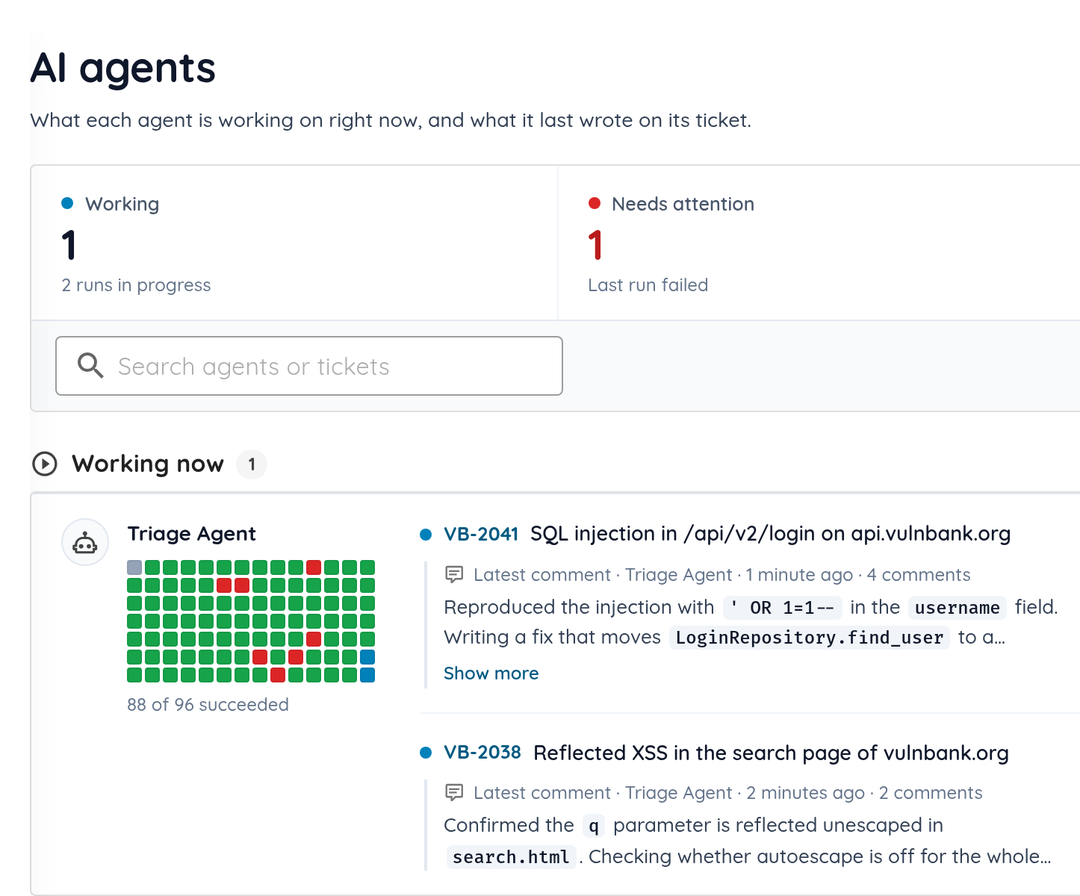
使用演示数据的真实应用截图。
- 立即运行智能体:在Ticket Agent的页面上直接启动它,无需等待触发器。
- 编辑已上传的技能:浏览、编辑和下载您上传的技能文件。
- 每次运行都记录在工单上:Ticket Agent的每次运行都会在工单上发布结果以及它创建的拉取请求。
其他变更
| 领域 | 变更内容 |
|---|---|
| API扫描 | API扫描会测试Postman集合(v2.0和v2.1)中的每个请求。 |
| 扫描范围 | 爬虫、Nuclei和其他智能体会收到扫描范围,范围外的主机只进行被动检查。 |
| 已知被利用漏洞 | 新增约255项已知被利用漏洞的检查。 |
| 检测结果准确性 | 密钥检测和移动静态分析中的误报更少。 |
| Appcircle | 将Ostorlab作为Appcircle工作流中的一个步骤运行。 |
| 案例研究 | 一家地区银行如何测试短信登录之后的功能。 |