2026年11月前半:オープンソースのRASP、2026年銀行レポート、新たなCVE
RASPをオープンソース化し、Mobile ADRがそれをすでに公開しているアプリに組み込みます。2026年版モバイルバンキングアプリセキュリティレポートを公開し、オープンソースソフトウェアで見つけた脆弱性の開示を始め、リスクの系譜、iOSのテイント解析、スキャンの新しい概要画面を提供しました。
チェンジログは月2回の公開になりました。11月最初のこの更新は11月1日から17日までを対象とし、10月31日の更新の続きです。
RASPがオープンソースになり、Mobile ADRがそれをすでにビルド済みのモバイルアプリに組み込みます。2026年版モバイルバンキングアプリセキュリティレポートを公開し、オープンソースソフトウェアの脆弱性を見つけて開示する取り組みを始め、10月7日以降に25件のCVEと2件のアドバイザリを開示し、70件の脆弱性ディープダイブを公開しました。スキャンでは、二要素認証のSMSコードが期限内に届くようになり、新しい概要画面、リスクの系譜、iOSアプリのテイント解析も加わりました。
RASPをオープンソース化しました
公開後のモバイルアプリは、自分では管理できない端末で動きます。root化やジェイルブレイクされた端末もあれば、デバッガーやFridaが動いている端末、すべてのリクエストをプロキシ経由で送る端末もあります。RASP(runtime application self-protection、実行時アプリケーション自己防御)は、アプリの実行中にこうした状況を確認する、アプリ内部のコードです。
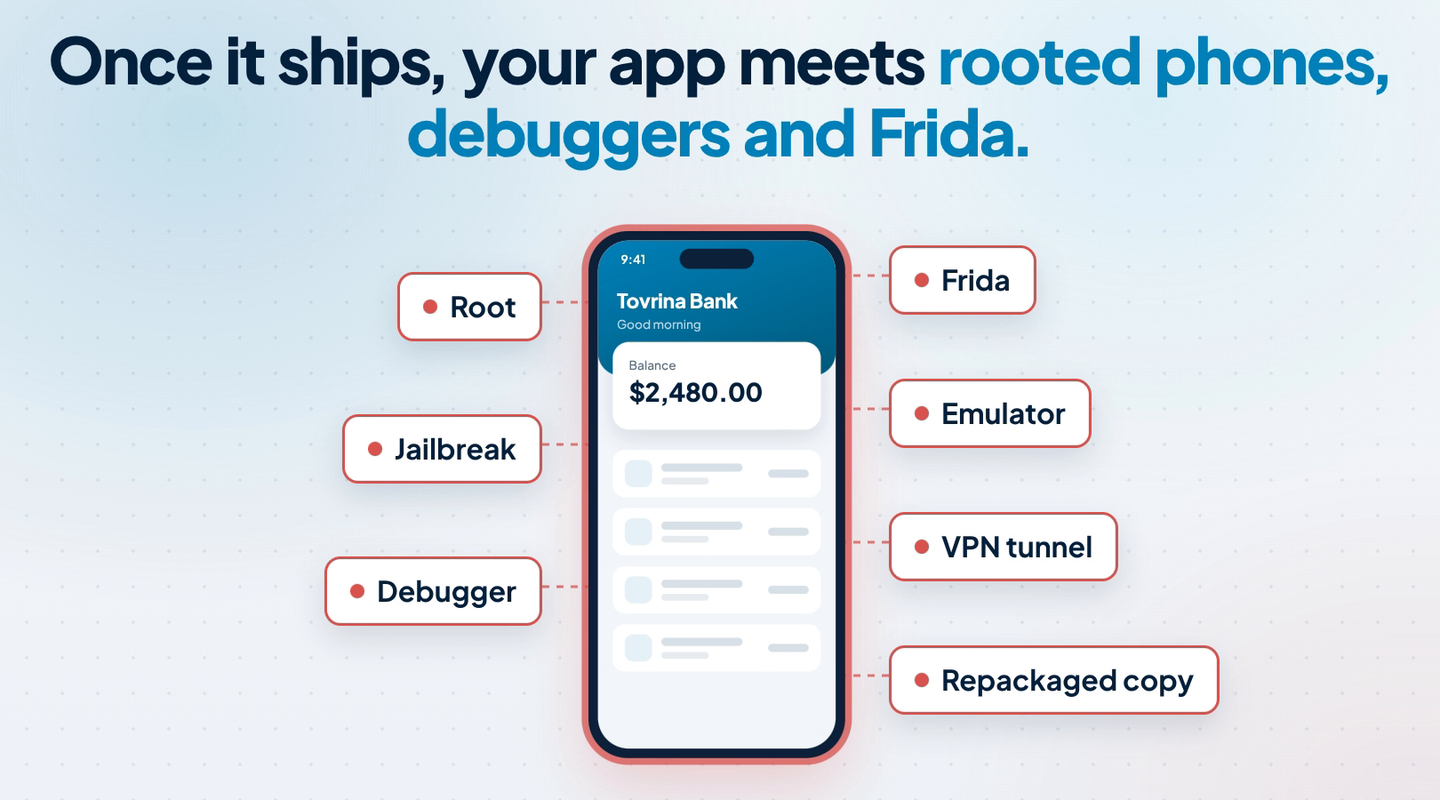
公開されたアプリが直面するもの。
保護されたアプリの中で動くコードは、Apache-2.0ライセンスでGitHubで公開しています。セキュリティチームはコードを読み、自分でビルドできます。root化・ジェイルブレイクされた端末、デバッガー、Fridaなどのフック、エミュレーターとシミュレーター、アプリのクローン、コードの完全性(Android)、VPNとプロキシ(iOSではプロキシのみ)を検知します。
Mobile ADRがビルド済みのアプリにRASPを組み込みます
Mobile ADR(Mobile Application Detection & Response)は、ソースコードもSDKも使わずに、アプリのコピーにRASPを組み込みます。公開する予定のAPK、AAB、IPAをアップロードしてチェックを選び、保護されたコピーをダウンロードして署名し、いつもどおり公開します。
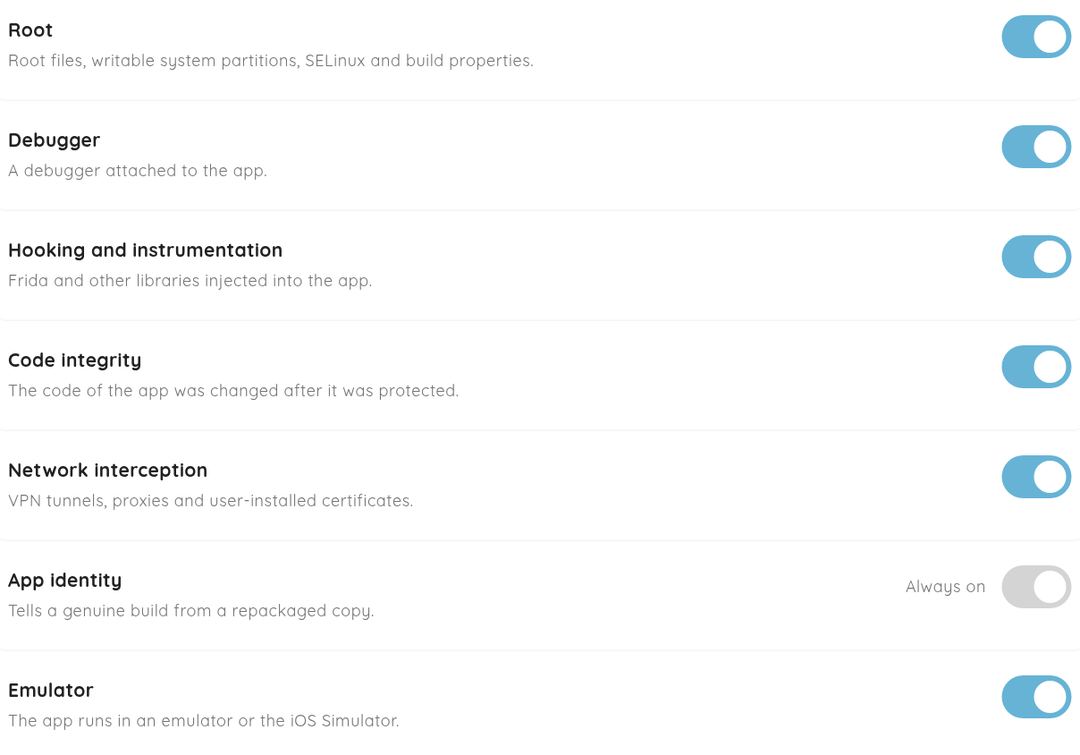
すべてのチェックはデフォルトで有効で、アプリの識別は常に実行されます。デモ用アプリ。
- 実行するチェックを選べます:ユーザーに合わないチェックはオフにできます。たとえば、全ユーザーが社内VPNを使うアプリではVPNのチェックをオフにします。
- インストールごとに報告します:チェックはアプリの起動時に実行され、その後はおよそ1分ごとに実行されます。Eventsタブには、どのチェックが実行され、何を観測し、どのビルドが報告したかが表示されます。
- プラットフォーム:Android 12以降(すべてのAndroid CPUアーキテクチャ)とiOS 12以降。保護されたAndroid版は、それより古い端末にはインストールできません。
Mobile ADRは検知して報告します。イベントのスコアリングやアラート送信にはまだ対応していません。ローンチ記事の全文はIntroducing Mobile ADRをご覧ください。
2026年版モバイルバンキングアプリセキュリティレポート
ストアで公開されている64か国487行の銀行アプリ2,686件を、Android、iOS、HarmonyOSで分析しました。その51.5%に、深刻度が高または重大の検出結果が少なくとも1件あります。
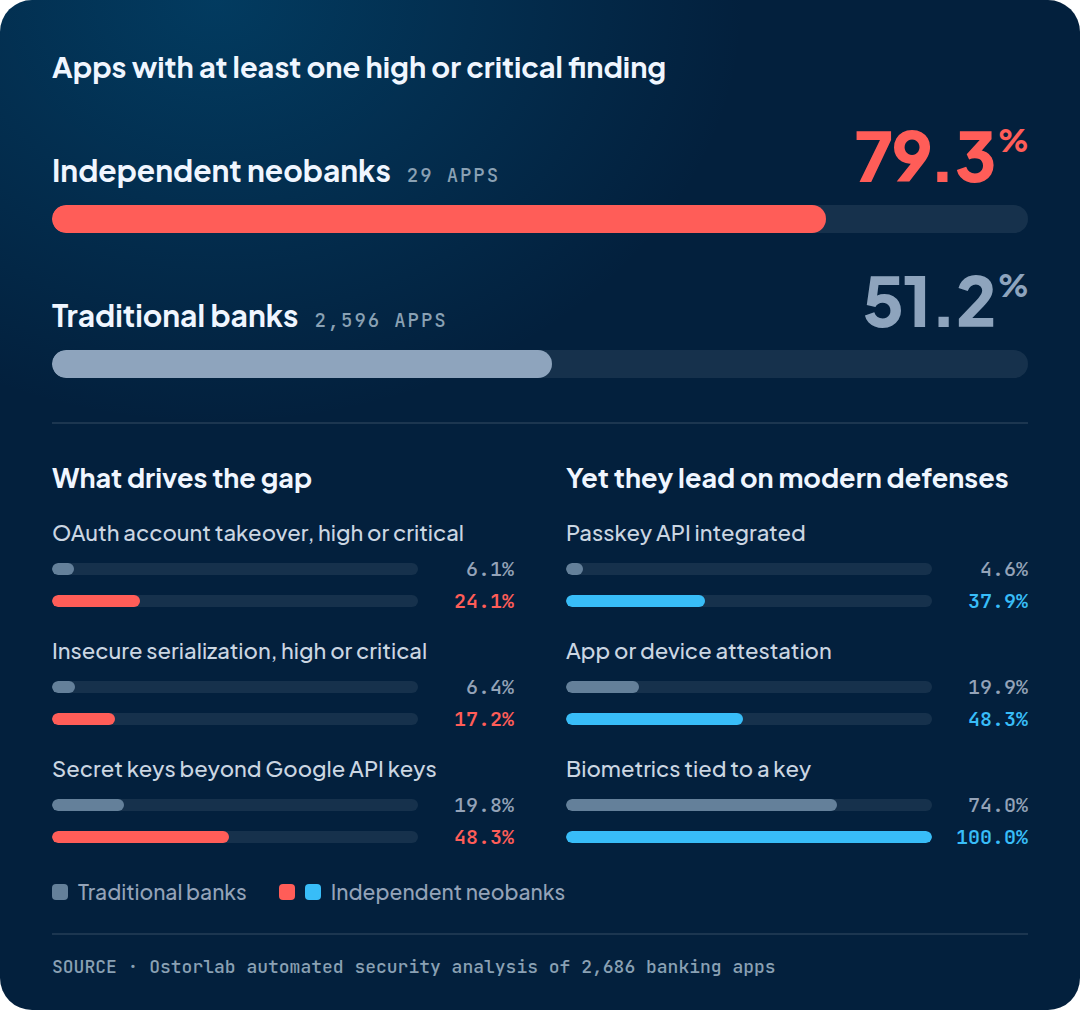
出典:銀行アプリ2,686件を対象としたOstorlabの自動セキュリティ分析。
独立系ネオバンクはパスキーとアプリのアテステーションで先行していますが、そのアプリの79.3%に高または重大の検出結果があり、従来型銀行のアプリでは51.2%です。OAuthによるアカウント乗っ取り、安全でないシリアライズ、アプリに埋め込まれた秘密鍵が差を生んでいます。これはスキャナーの検出結果であり、悪用可能性の証明ではありません。
レポートは英語、フランス語、スペイン語、日本語、中国語で公開しています。2026年版レポートを読むか、ブログの要約をご覧ください。
オープンソースソフトウェアの脆弱性を見つけて開示する取り組みを始めました
研究は、私たちが提供するものの一部になりました。10月7日以降、広く使われている12のオープンソースプロジェクトで25件のCVEと2件のアドバイザリを開示し、11月1日から17日にかけてこのブログで70件の脆弱性ディープダイブを公開し、その成果を新しい研究ページにまとめました。
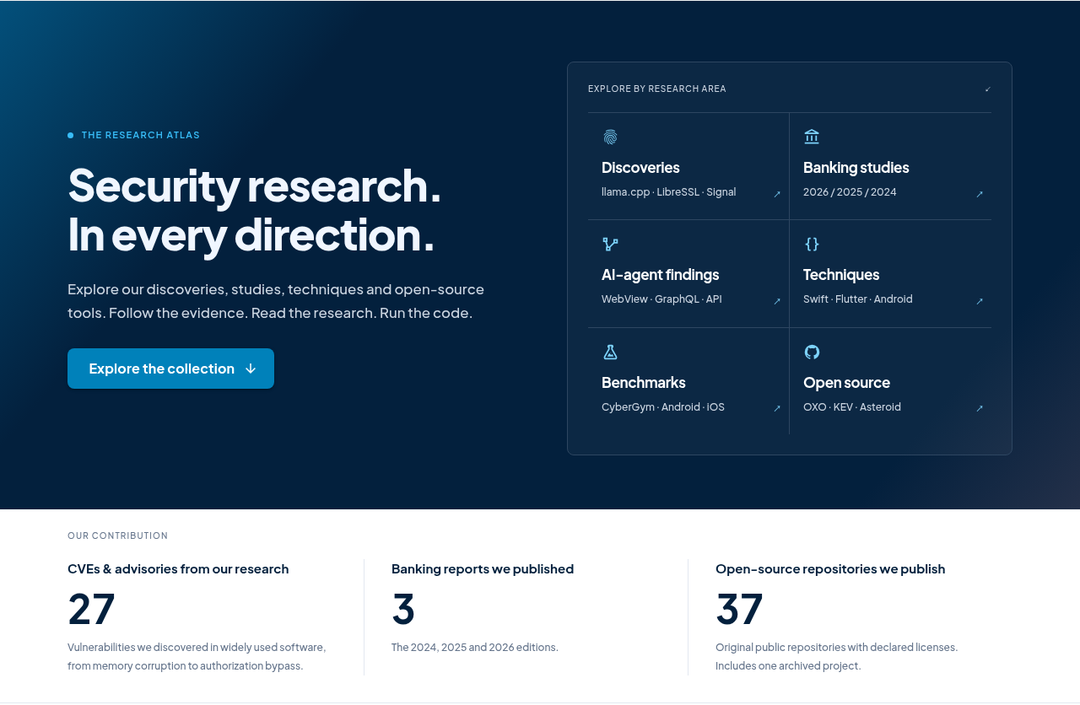
ostorlab.coの研究ページ:開示した脆弱性、銀行の調査、AIエージェントによる発見、テクニック、ベンチマーク、オープンソースツール。
発見して開示した脆弱性
各脆弱性はメンテナーに報告し、開示された時点で研究ページに掲載しています。10月7日以降の開示:
| プロジェクト | 発見した内容 | 参照 |
|---|---|---|
| GoPhish | 5件の脆弱性:SSRF、XSS、レート制限の回避、オブジェクトの乗っ取り | CVE-2026-107269 to CVE-2026-107273 |
| Poppler | 暗号化PDFを開く際のDecrypt::revision6Hashでのスタックバッファオーバーフロー | CVE-2026-107705 |
| llama.cpp | ggml-rpcのRDMA受信処理でのスタックバッファオーバーフローと、過大なメッセージ長によるサービス拒否(DoS) | CVE-2026-118375、CVE-2026-119052 |
| LibreSSL | OCSPでのCRLFインジェクション、平文での送信、メモリ枯渇 | CVE-2026-118371 to CVE-2026-118374 |
| HarfBuzz | WebAssemblyシェーパーでの領域外書き込みとサービス拒否(DoS) | CVE-2026-113679, CVE-2026-113680 |
| VLC for Android | なりすましたメール添付ファイルプロバイダーによるファイルの上書き | CVE-2026-115724 |
| Chatwoot | Help Centerの動画埋め込みリンクを使った格納型XSS | CVE-2026-113355 |
| OpenImageIO | Cineonリーダーでのヒープ領域外読み取り | CVE-2026-113681 |
| OpenEXR | DWAデコーダーでのヒープ領域外書き込みと、上限のないマルチパートヘッダーによるサービス拒否(DoS) | GHSA-whf5-29mj-gp53、GHSA-fp76-2fh4-4xww |
| Keycloak | kcSanitizeの回避によるログインページの格納型XSSと、過大なSAMLの日時・期間の値による認証不要のサービス拒否(DoS) | CVE-2026-107889、CVE-2026-107123 |
| Expat | xmlwfの出力ディレクトリを経由したシンボリックリンクの追従 | CVE-2026-128241 |
| Assimp | glTF、Ogre、MD2インポーターの5件のバグ(パストラバーサル、領域外読み取り、整数オーバーフロー) | CVE-2026-117608、CVE-2026-129477 to CVE-2026-129480 |
ほかにも、メンテナーとの調整中の発見があります。開示され次第、一つずつ公開します。
70件の脆弱性ディープダイブ
11月1日から17日にかけて、新たに開示された脆弱性や実際に悪用されている脆弱性について、70件のディープダイブを公開しました。影響範囲、攻撃の仕組み、取るべき対策を解説しています。SAP NetWeaver ICM2SHELL、N-able N-centralのAble2Shellチェーン、Apache HTTP ServerのHTTP/2 RCE、実際に悪用されたChromeのXSLT use-after-free、musl環境のOpenSSHのパスワード回避のほか、WPPConnectのnpmバックドアや悪意のあるHugging Faceモデルといったサプライチェーン攻撃も取り上げています。
新しい研究記事
- Does AI security testing hallucinate?:Agentic Deep Scanが報告する前に、モデルの推測を証明に変える必要がある理由。
- Can autonomous security testing break your application?:各テストを取り巻くスコープ、ネットワーク、承認、レートの制御。
- How to vet a third-party mobile app:社内での利用を許可する前にサードパーティのモバイルアプリを審査する方法。
- How FairPlay protects iOS app binaries:FairPlayの仕組みと、アカウントレベルの弱点。
- Building a security software factory:検出エンジンとエージェントのメンテナーの連携。
SMSコードが期限切れになる前にスキャンへ届きます
SMSログインの裏側をテストするのに、誰かが期限内にコードを入力する必要はなくなりました。
- モバイルアプリ:AndroidアプリOTP RelayがSMSからコードを読み取り、実行中のスキャンに送ります。スキャンはコードを入力して続行します。所有者が同意した端末にのみ、許可されたスキャンの期間に限ってインストールしてください。
- Webアプリ:AIログインがサインイン中に、OstorlabからSMSコードを自動で読み取ります。
認証情報とアプリの設定方法は、2FAスキャンのガイドで説明しています。
すべてのスキャンに新しい概要画面
Web、ネットワーク、リポジトリ、マルチアセットのスキャンは、新しい概要画面で開きます。深刻度別の検出結果、カバレッジ、スキャンが見つけたアタックサーフェス、通信先のサービスを表示し、上部に短いエグゼクティブサマリーを載せています。
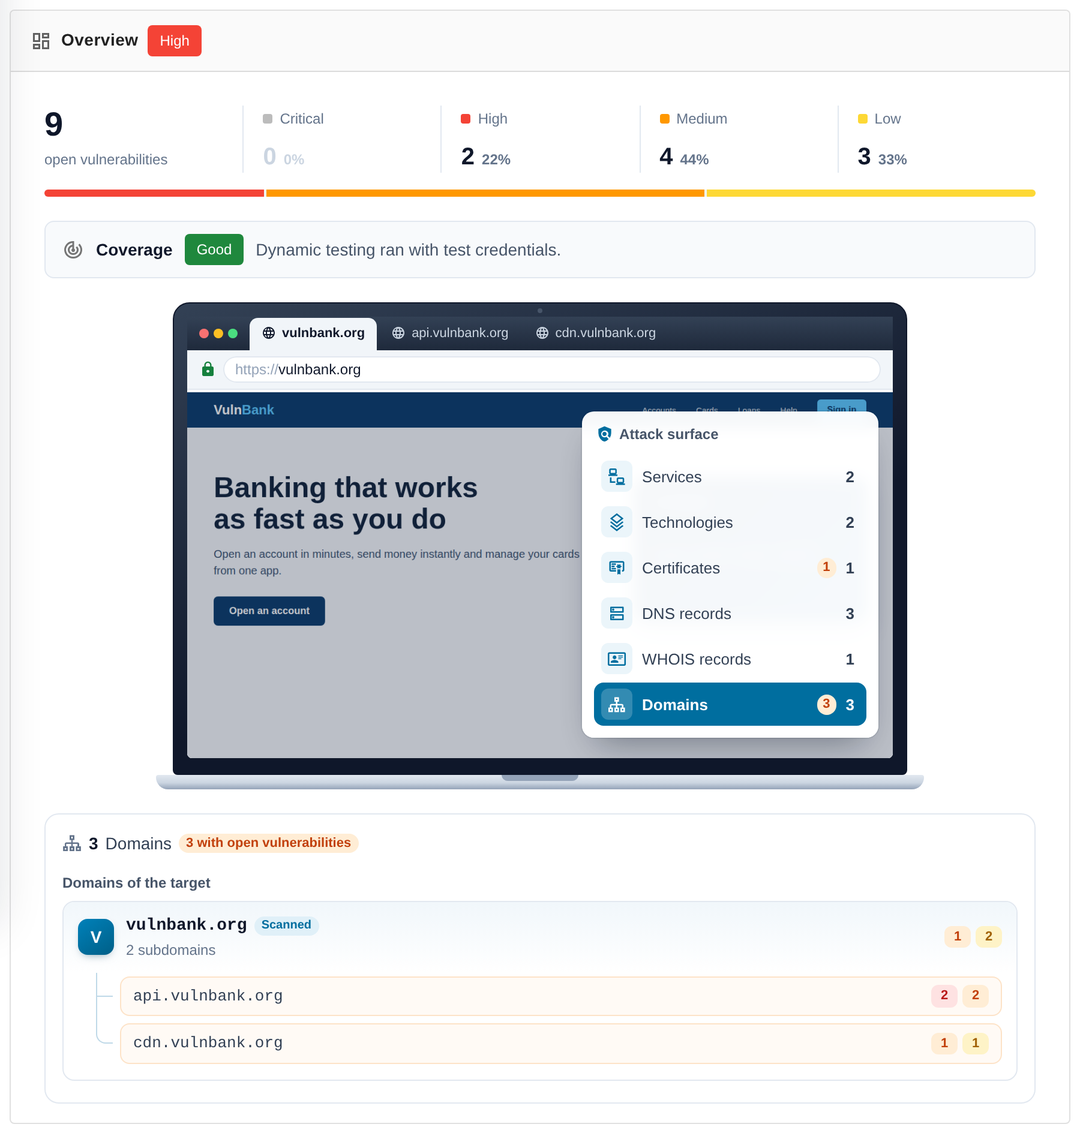
デモデータを使った実際のアプリケーション画面。
リスクの系譜:リスクが何から構成されているかを確認
リスクを開くと、その推論に元となる検出結果が表示されるようになりました。攻撃チェーンが組み合わせる脆弱性や、検証が確認した検出結果です。深刻度が高のチェーンから、それを可能にしている中・低の検出結果までたどれます。
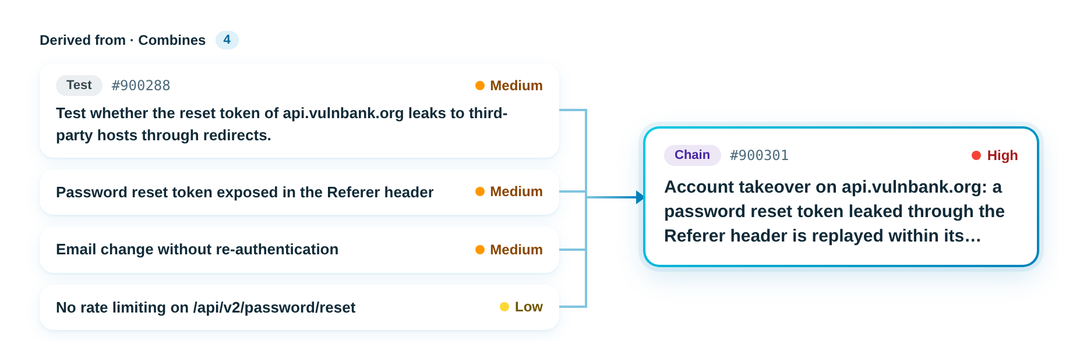
デモデータを使った実際のアプリケーション画面。
テイント解析がiOSアプリに対応しました
モバイルのフルスキャンと高速スキャンで、iOSアプリにもテイント解析を実行するようになりました。エンジンはarm64eを含む実際のiOSバイナリを読み込み、SwiftとObjective-Cのコードをまたいで、ユーザー入力から被害を生む呼び出しまでデータを追跡します。ネイティブのテイント検出結果には、コールトレースとソース / シンクが読みやすい形で表示されます。
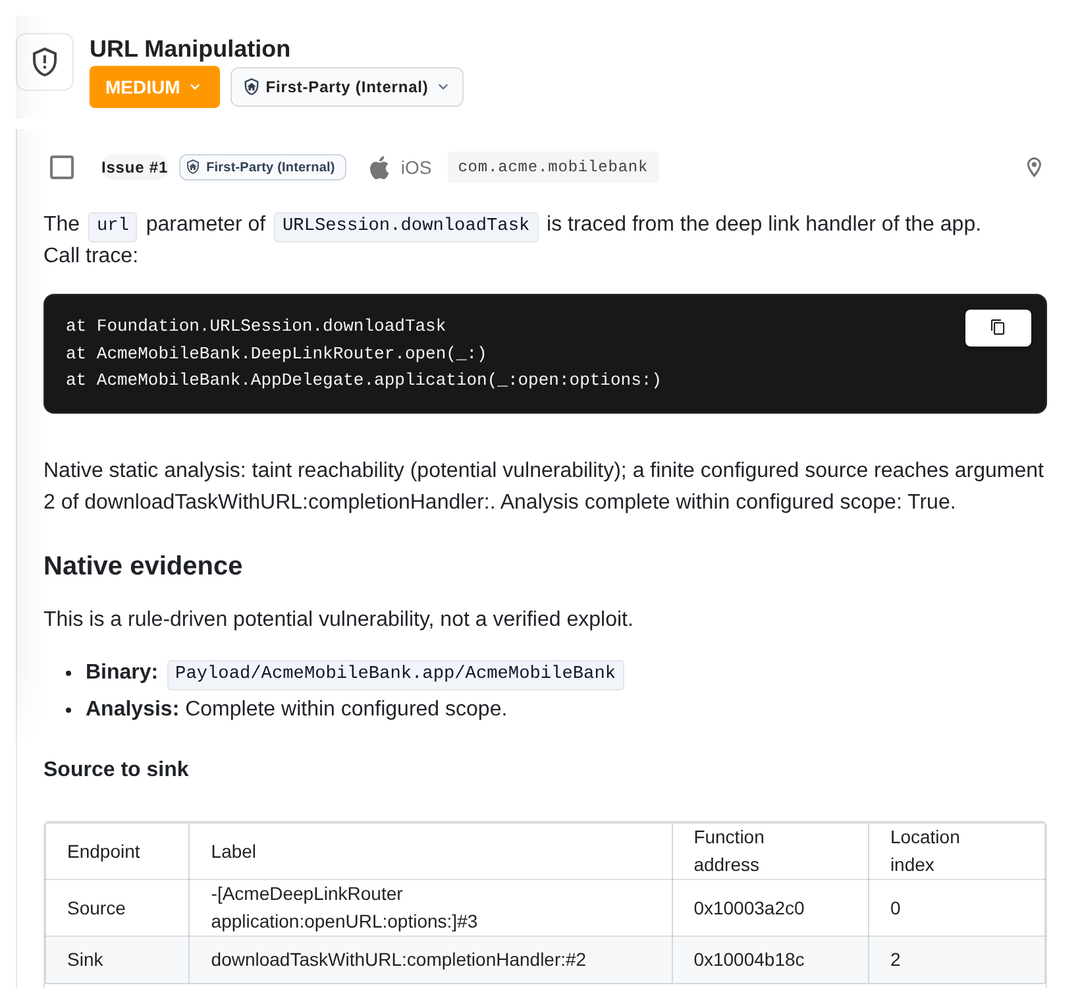
デモデータを使った実際のアプリケーション画面。
組織にアクセスできるネットワークを選べます
管理者は、組織へのアクセスを信頼できるIPアドレスと範囲のリストに限定できます。許可リストを有効にすると、Webアプリ、API、APIキー、MCPサーバーのいずれでも、それ以外の場所からのリクエストをOstorlabが拒否します。共有リンクには引き続きアクセスできます。IP許可リストはエンタープライズプランで利用できます。
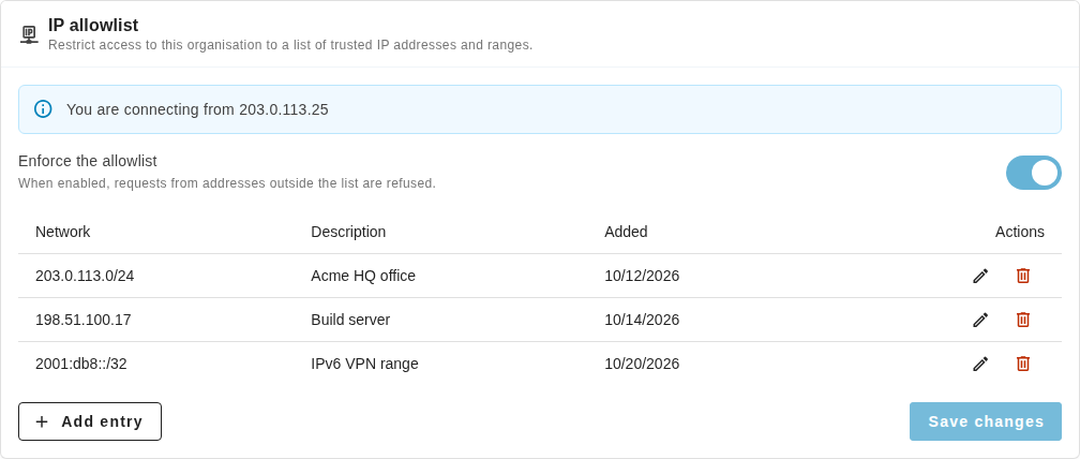
デモデータを使った実際のアプリケーション画面。
- セキュリティ監査人用APIキー:SSPMやセキュリティポスチャー管理ツール向けの読み取り専用キーです。セキュリティ設定、メンバー、キー、共有リンクを読み取れますが、何も変更できず、シークレットも読み取れません。詳しくはセキュリティ監査人用キーをご覧ください。
- API経由の監査ログ:
auditActionsクエリが、ログイン、MFAの確認、パスワード変更、エクスポート、設定変更を、それぞれのクライアントIPとともに返します。ページ単位で読むことも、SIEMから定期的に取得することもできます。詳しくは監査ログをご覧ください。
設定方法はIP許可リストのガイドをご覧ください。
各AIエージェントの作業内容を確認
ダッシュボードの新しいAgentsビューに、各エージェントが対応中のチケット、最新のコメント、最近の実行結果が表示されます。直近の実行が失敗したエージェントはNeeds attentionに表示されるので、実行を開いて何が起きたかを確認できます。
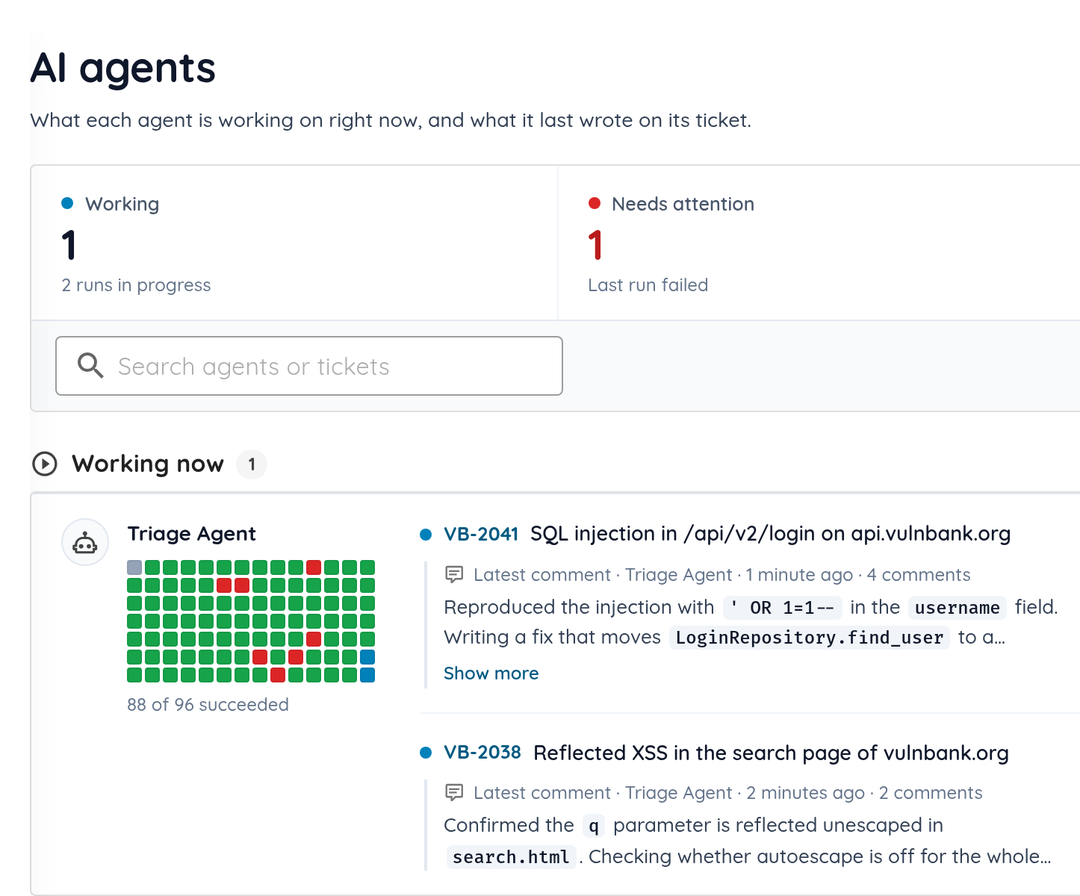
デモデータを使った実際のアプリケーション画面。
- エージェントを今すぐ実行:トリガーを待たずに、ページからTicket Agentを開始できます。
- アップロードしたスキルを編集:アップロードしたスキルのファイルを閲覧、編集、ダウンロードできます。
- すべての実行をチケットに記録:Ticket Agentの各実行が、結果と作成したプルリクエストをチケットに投稿します。
その他の変更
| 領域 | 変更内容 |
|---|---|
| APIスキャン | APIスキャンがPostmanコレクション(v2.0とv2.1)のすべてのリクエストをテストします。 |
| スキャンの範囲 | クローラー、Nucleiなどのエージェントがスキャンの範囲を受け取り、範囲外のホストにはパッシブなチェックだけを行います。 |
| 悪用が確認された既知の脆弱性 | 悪用が確認された既知の脆弱性のチェックを約255件追加しました。 |
| 検出結果の精度 | シークレット検出とモバイルの静的解析で誤検知が減りました。 |
| Appcircle | AppcircleのワークフローのステップとしてOstorlabを実行できます。 |
| 導入事例 | 地方銀行がSMSログインの裏側をテストする方法。 |