Début novembre 2026 : RASP open source, rapport bancaire 2026 et nouvelles CVE
Notre RASP est désormais open source et Mobile ADR l’ajoute aux apps que vous publiez déjà. Nous avons publié le rapport 2026 sur la sécurité des applications bancaires mobiles, commencé à divulguer les vulnérabilités que nous trouvons dans les logiciels open source, et livré la généalogie des risques, l’analyse de taint iOS et de nouvelles vues d’ensemble des scans.
Nous publions désormais deux changelogs par mois. Cette première mise à jour de novembre couvre du 1er au 17 novembre et fait suite à la mise à jour du 31 octobre.
Notre RASP est désormais open source, et Mobile ADR l’ajoute à une application mobile que vous avez déjà construite. Nous avons publié le rapport 2026 sur la sécurité des applications bancaires mobiles, et nous trouvons et divulguons désormais des vulnérabilités dans les logiciels open source : 25 CVE et 2 avis de sécurité depuis le 7 octobre, avec 70 analyses approfondies de vulnérabilités. Les scans reçoivent aussi à temps les codes SMS des connexions à deux facteurs, une nouvelle vue d’ensemble, la généalogie des risques et l’analyse de taint pour les apps iOS.
Notre RASP est désormais open source
Une fois publiée, une application mobile tourne sur des appareils que vous ne contrôlez pas. Certains sont rootés ou jailbreakés, certains exécutent un débogueur ou Frida, et d’autres font passer chaque requête par un proxy. Le RASP (runtime application self-protection, ou autoprotection de l’application à l’exécution) est du code intégré à l’application qui vérifie ces conditions pendant qu’elle tourne.
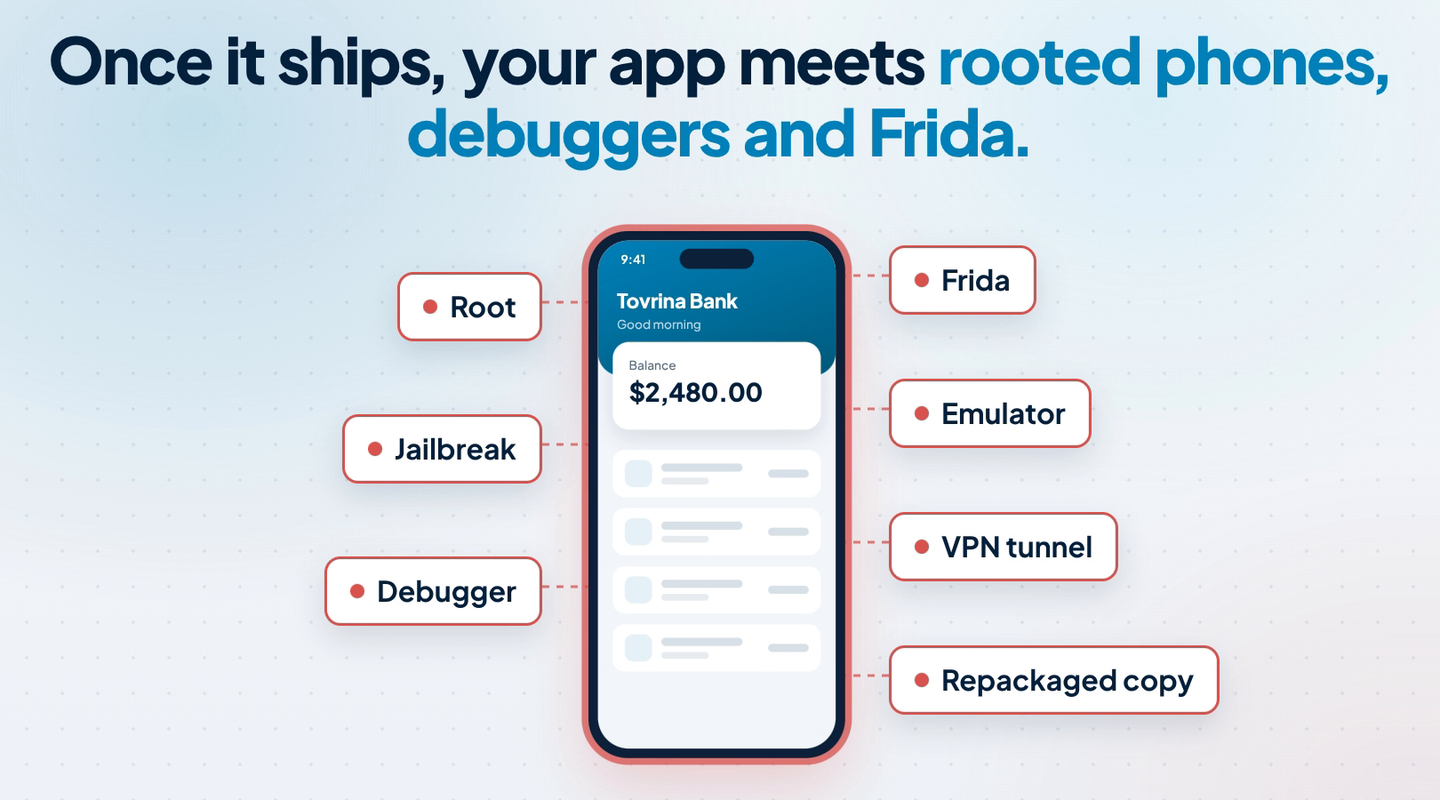
Ce qu’une app publiée rencontre.
Le code qui s’exécute dans l’application protégée est sur GitHub sous licence Apache-2.0 : votre équipe de sécurité peut lire le code et le compiler. Il détecte les appareils rootés et jailbreakés, les débogueurs, Frida et les autres hooks, les émulateurs et simulateurs, le clonage d’app, l’intégrité du code (Android) ainsi que les VPN et les proxys (proxys seulement sur iOS).
Mobile ADR ajoute le RASP à une app que vous avez déjà construite
Mobile ADR (Mobile Application Detection & Response) ajoute le RASP à une copie de votre application, sans code source ni SDK. Importez l’APK, l’AAB ou l’IPA que vous publieriez, choisissez les vérifications, puis téléchargez la copie protégée, signez-la et publiez-la comme d’habitude.
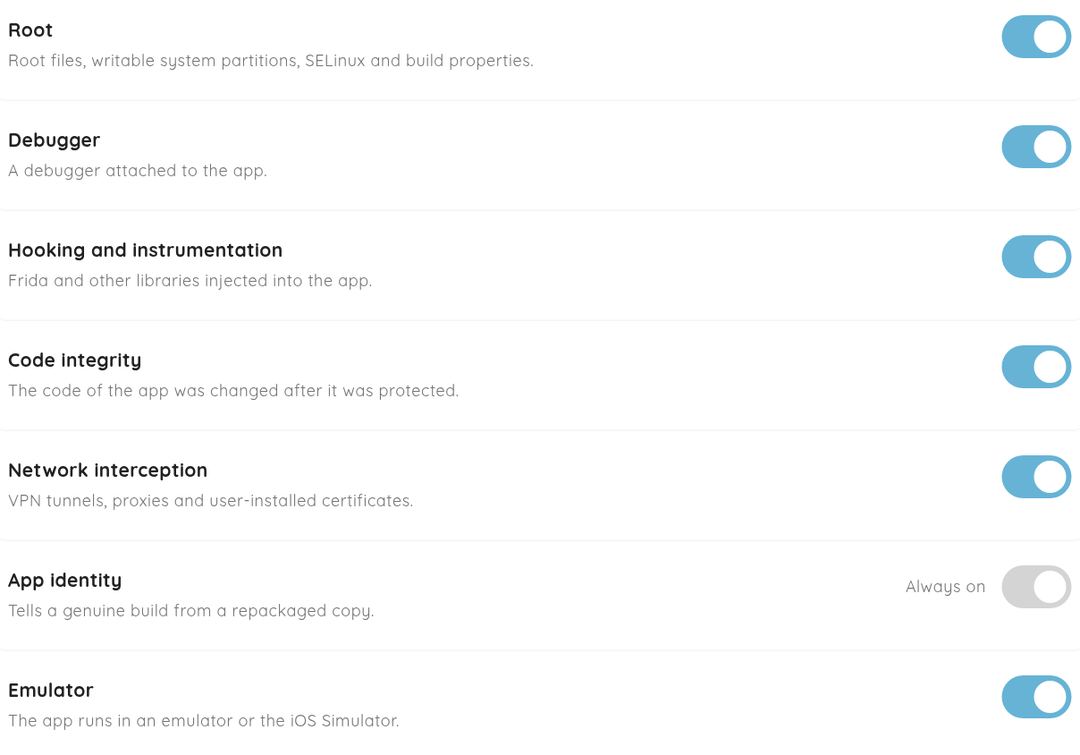
Toutes les vérifications sont actives par défaut ; l’identité de l’app s’exécute toujours. Application de démonstration.
- Vous choisissez ce qui s’exécute : désactivez les vérifications qui ne conviennent pas à vos utilisateurs, par exemple la vérification VPN pour une app dont tous les utilisateurs passent par le VPN de l’entreprise.
- Chaque installation remonte ses résultats : les vérifications s’exécutent au démarrage de l’app, puis environ toutes les minutes. L’onglet Events indique quelle vérification a tourné, ce qu’elle a observé et quel build l’a remonté.
- Plateformes : Android 12 et versions ultérieures, sur toutes les architectures de processeur Android, et iOS 12 et versions ultérieures. La copie Android protégée ne s’installe pas sur les appareils plus anciens.
Mobile ADR détecte et remonte : il ne note pas encore les événements et n’envoie pas d’alertes. Lisez Introducing Mobile ADR pour l’article de lancement complet.
Le rapport 2026 sur la sécurité des applications bancaires mobiles
Nous avons analysé 2 686 applications bancaires de 487 banques dans 64 pays, sur Android, iOS et HarmonyOS, telles que publiées dans les stores. 51,5 % d’entre elles présentent au moins une vulnérabilité haute ou critique.
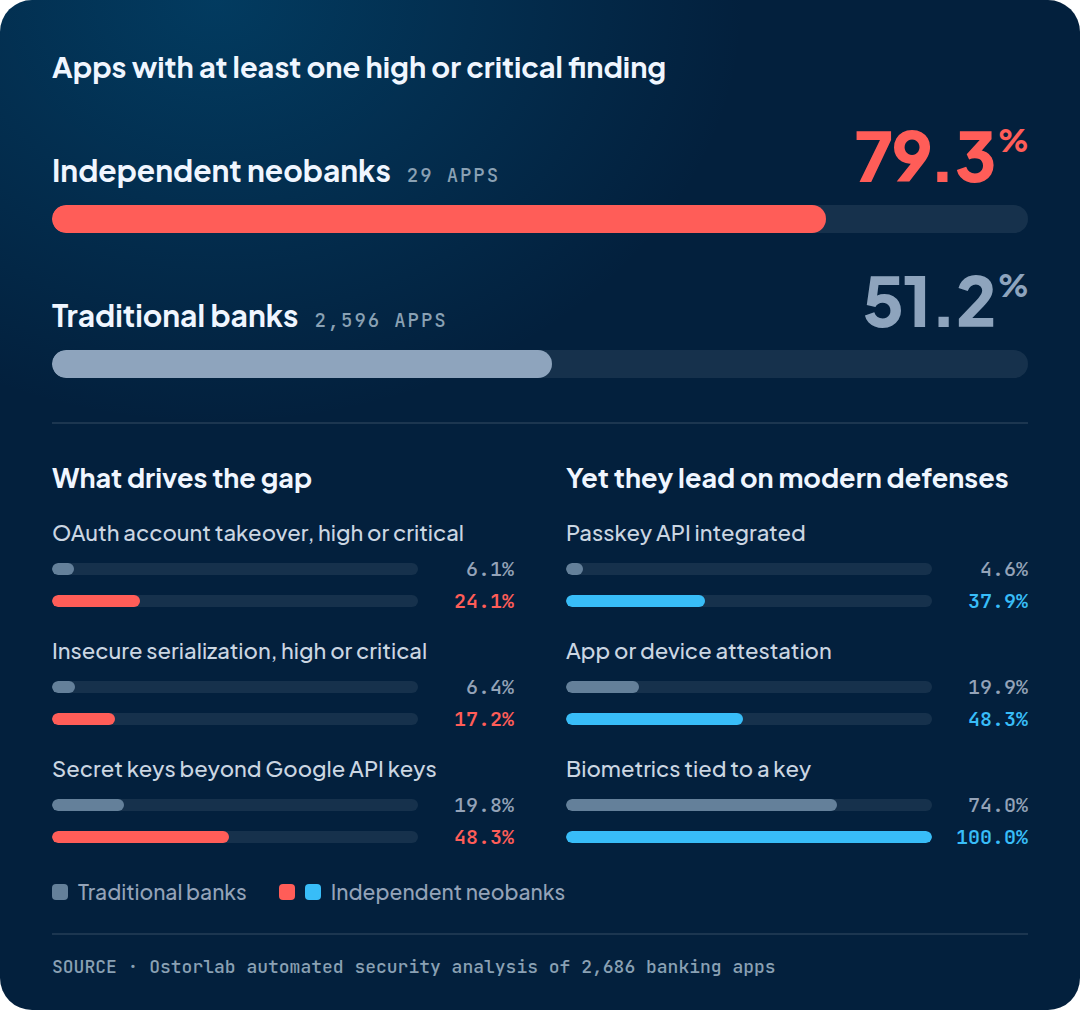
Source : analyse de sécurité automatisée d’Ostorlab portant sur 2 686 applications bancaires.
Les néobanques indépendantes sont en avance sur les passkeys et l’attestation d’application, et pourtant 79,3 % de leurs apps présentent une vulnérabilité haute ou critique, contre 51,2 % des apps de banques traditionnelles. La prise de contrôle de compte via OAuth, la désérialisation non sécurisée et les clés secrètes embarquées dans l’app expliquent l’écart. Il s’agit de résultats de scanner, pas de preuves d’exploitabilité.
Le rapport est disponible en anglais, français, espagnol, japonais et chinois : lisez le rapport 2026, ou le résumé sur le blog.
Nous trouvons et divulguons désormais des vulnérabilités dans les logiciels open source
La recherche fait désormais partie de ce que nous livrons. Depuis le 7 octobre, nous avons divulgué 25 CVE et 2 avis de sécurité dans 12 projets open source largement utilisés, publié 70 analyses approfondies de vulnérabilités sur ce blog du 1er au 17 novembre, et réuni nos travaux sur une nouvelle page de recherche.
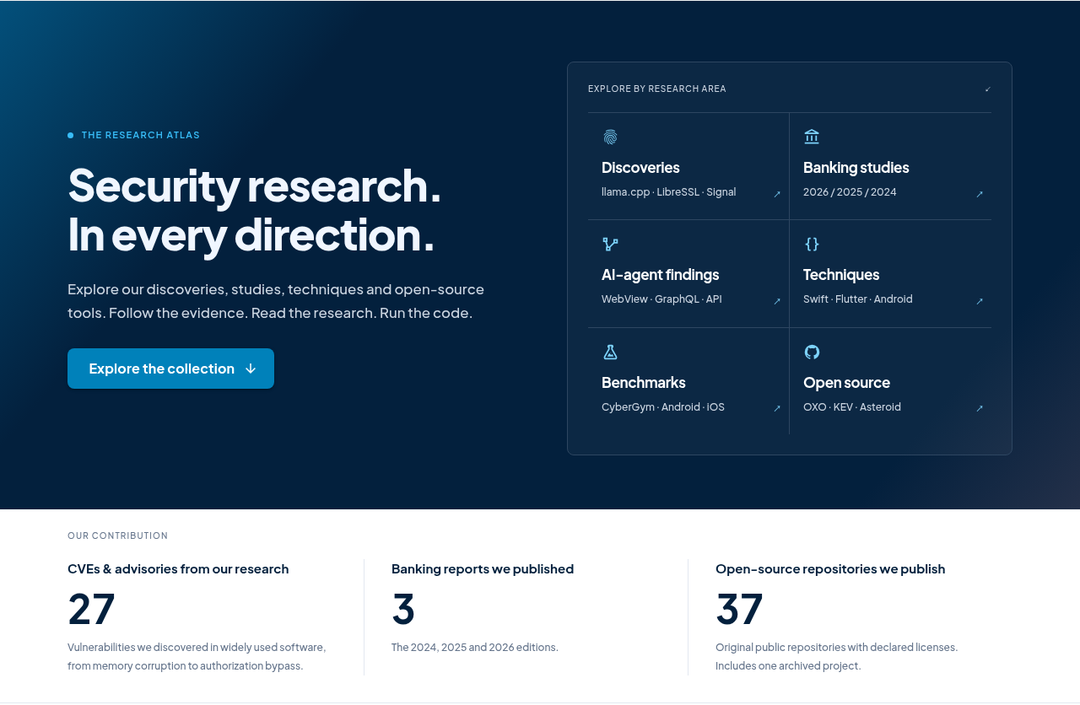
La page de recherche sur ostorlab.co : nos divulgations, études bancaires, découvertes d’agents IA, techniques, benchmarks et outils open source.
Les vulnérabilités que nous avons trouvées et divulguées
Nous signalons chaque vulnérabilité à ses mainteneurs, puis nous la publions sur la page de recherche une fois divulguée. Depuis le 7 octobre :
| Projet | Ce que nous avons trouvé | Référence |
|---|---|---|
| GoPhish | Cinq vulnérabilités : SSRF, XSS, contournement de limite de débit et prise de contrôle d’objets | CVE-2026-107269 to CVE-2026-107273 |
| Poppler | Un dépassement de tampon sur la pile dans Decrypt::revision6Hash à l’ouverture de PDF chiffrés | CVE-2026-107705 |
| llama.cpp | Un dépassement de tampon sur la pile dans la réception RDMA de ggml-rpc, et un déni de service via une longueur de message surdimensionnée | CVE-2026-118375, CVE-2026-119052 |
| LibreSSL | Injection CRLF, transmission en clair et épuisement de la mémoire dans OCSP | CVE-2026-118371 to CVE-2026-118374 |
| HarfBuzz | Une écriture hors limites et un déni de service dans le shaper WebAssembly | CVE-2026-113679, CVE-2026-113680 |
| VLC for Android | Un écrasement de fichier via un fournisseur de pièces jointes de messagerie usurpé | CVE-2026-115724 |
| Chatwoot | Une XSS stockée via les liens vidéo intégrés du Help Center | CVE-2026-113355 |
| OpenImageIO | Une lecture hors limites du tas dans le lecteur Cineon | CVE-2026-113681 |
| OpenEXR | Une écriture hors limites du tas dans le décodeur DWA, et un déni de service via un en-tête multipart non borné | GHSA-whf5-29mj-gp53, GHSA-fp76-2fh4-4xww |
| Keycloak | Une XSS stockée sur la page de connexion via un contournement de kcSanitize, et un déni de service non authentifié via des valeurs de date et de durée SAML surdimensionnées | CVE-2026-107889, CVE-2026-107123 |
| Expat | Le suivi de lien symbolique via le répertoire de sortie de xmlwf | CVE-2026-128241 |
| Assimp | Cinq bugs dans les importeurs glTF, Ogre et MD2, de la traversée de répertoire aux lectures hors limites et à un dépassement d’entier | CVE-2026-117608, CVE-2026-129477 to CVE-2026-129480 |
D’autres découvertes sont encore entre les mains de leurs mainteneurs. Nous publions chacune dès qu’elle est divulguée.
70 analyses approfondies de vulnérabilités
Du 1er au 17 novembre, nous avons publié 70 analyses approfondies sur des vulnérabilités récemment divulguées et activement exploitées : ce qui est touché, comment fonctionne l’attaque et que faire. On y trouve SAP NetWeaver ICM2SHELL, la chaîne Able2Shell de N-able N-central, la RCE HTTP/2 d’Apache HTTP Server, l’use-after-free XSLT de Chrome exploitée dans la nature et le contournement de mot de passe d’OpenSSH avec musl, ainsi que des attaques de la chaîne d’approvisionnement comme la porte dérobée npm WPPConnect et des modèles Hugging Face malveillants.
Nouveaux articles de recherche
- Does AI security testing hallucinate? Pourquoi l’hypothèse d’un modèle doit devenir une preuve avant qu’Agentic Deep Scan ne la signale.
- Can autonomous security testing break your application? Les contrôles de périmètre, de réseau, d’approbation et de débit autour de chaque test.
- How to vet a third-party mobile app avant de l’autoriser dans votre entreprise.
- How FairPlay protects iOS app binaries, et une faiblesse au niveau du compte.
- Building a security software factory : comment nos moteurs de détection et nos mainteneurs d’agents travaillent ensemble.
Les codes SMS arrivent dans vos scans avant d’expirer
Tester derrière une connexion par SMS ne demande plus que quelqu’un saisisse le code à temps.
- Applications mobiles : l’app Android OTP Relay lit le code dans le SMS et l’envoie au scan en cours, qui le saisit et continue. Installez-la uniquement sur un téléphone dont le propriétaire a donné son accord, pour la durée d’un scan autorisé.
- Applications web : la connexion IA lit elle-même le code SMS depuis Ostorlab pendant qu’elle se connecte.
Le guide des scans 2FA explique comment configurer l’identifiant et l’app.
Une nouvelle vue d’ensemble pour chaque scan
Les scans web, réseau, de dépôt et multi-actifs s’ouvrent sur une nouvelle vue d’ensemble : vulnérabilités par sévérité, couverture, surface d’attaque trouvée par le scan et services avec lesquels la cible communique, avec un court résumé exécutif en haut.
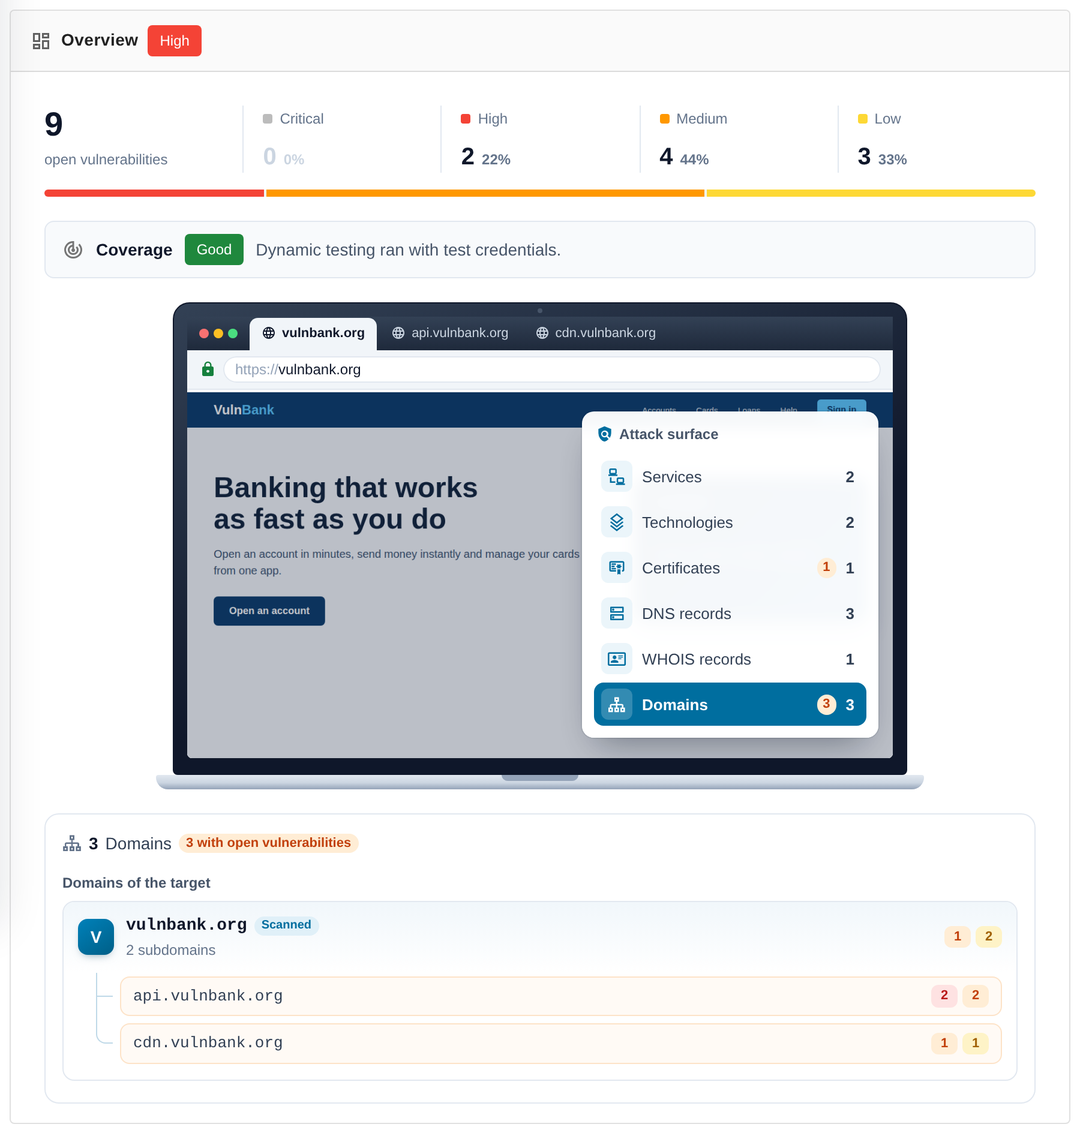
Capture d’écran réelle de l’application avec des données de démonstration.
Généalogie des risques : voyez de quoi un risque est construit
Ouvrez un risque : son raisonnement montre désormais les vulnérabilités qui le composent, celles qu’une chaîne d’attaque combine ou celle qu’une validation a vérifiée. Vous pouvez remonter d’une chaîne de sévérité haute jusqu’aux vulnérabilités moyennes et faibles qui la rendent possible.
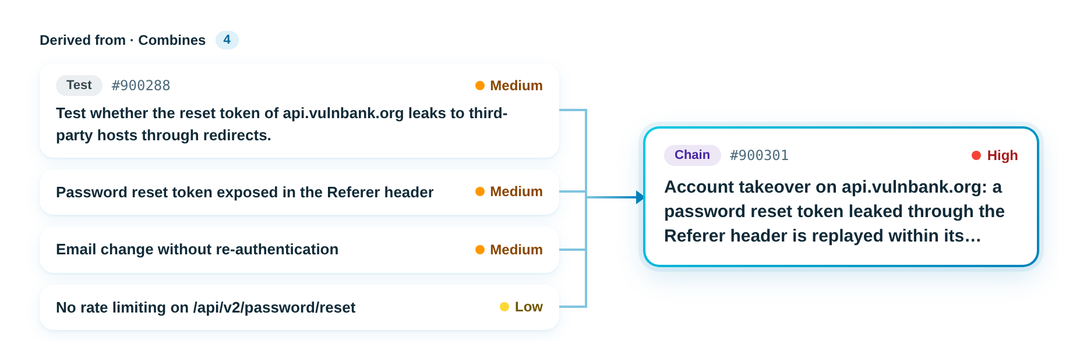
Capture d’écran réelle de l’application avec des données de démonstration.
L’analyse de taint couvre désormais les apps iOS
Les scans mobiles complets et rapides exécutent désormais aussi l’analyse de taint sur les apps iOS. Le moteur charge de vrais binaires iOS, y compris arm64e, et suit les données à travers le code Swift et Objective-C, de l’entrée utilisateur jusqu’à l’appel où elles causent des dégâts. Les résultats natifs de l’analyse de taint affichent la trace d’appels ainsi que la source et le puits de manière lisible.
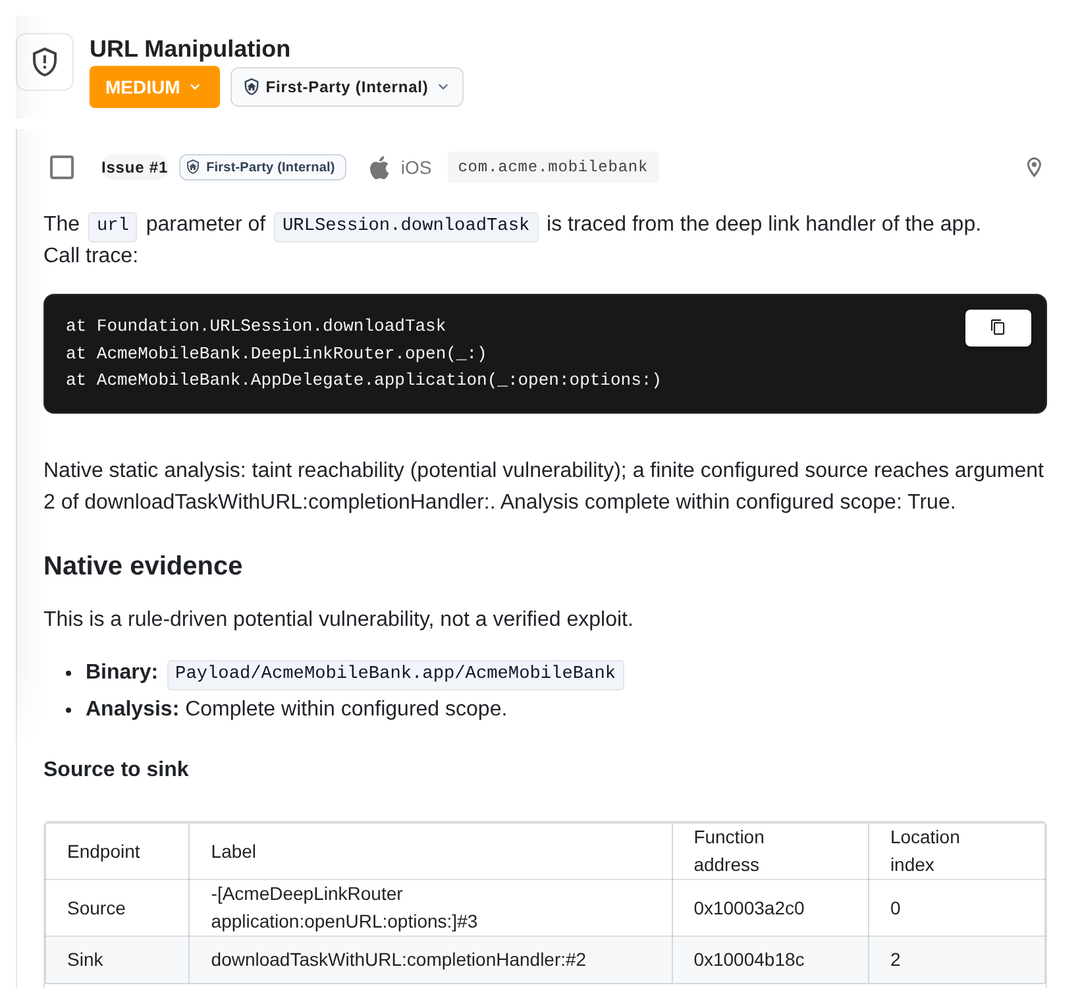
Capture d’écran réelle de l’application avec des données de démonstration.
Choisissez les réseaux qui peuvent accéder à votre organisation
Les administrateurs peuvent limiter leur organisation à une liste d’adresses et de plages IP de confiance. Une fois la liste d’autorisation activée, Ostorlab refuse les requêtes venant d’ailleurs, sur l’application web, l’API, les clés d’API et le serveur MCP. Les liens partagés restent accessibles. La liste d’autorisation IP est disponible avec les offres entreprise.
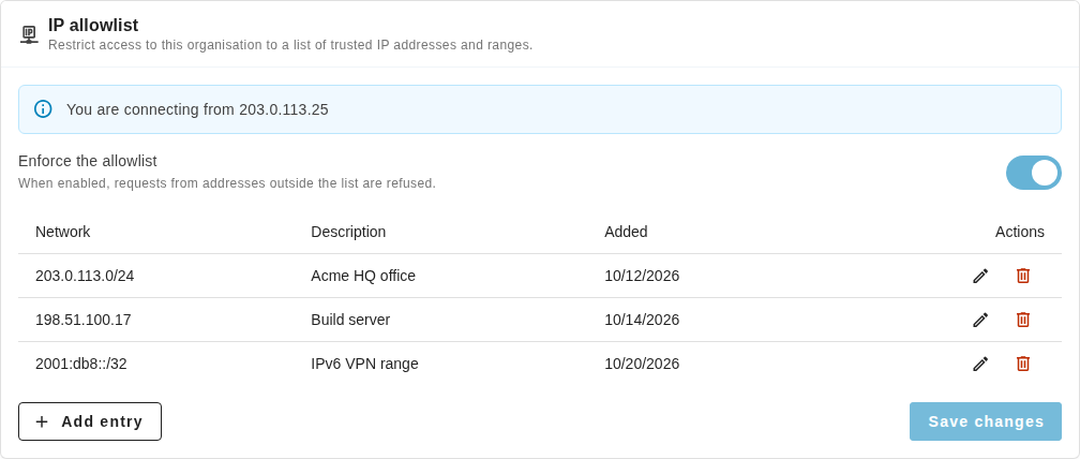
Capture d’écran réelle de l’application avec des données de démonstration.
- Clé d’API auditeur de sécurité : une clé en lecture seule pour votre outil SSPM ou de posture de sécurité. Elle lit vos paramètres de sécurité, vos membres, vos clés et vos liens partagés, et ne peut rien modifier ni lire de secret. Voir la clé auditeur de sécurité.
- Journal d’audit via l’API : la requête
auditActionsrenvoie les connexions, les vérifications MFA, les changements de mot de passe, les exports et les changements de paramètres, chacun avec son IP client. Lisez-le page par page, ou interrogez-le depuis votre SIEM. Voir le journal d’audit.
Lisez le guide de la liste d’autorisation IP pour la configurer.
Voyez sur quoi travaille chaque agent IA
Une nouvelle vue Agents du tableau de bord montre le ticket en cours de chaque agent, son dernier commentaire et le déroulement de ses exécutions récentes. Les agents dont la dernière exécution a échoué apparaissent sous Needs attention, pour que vous puissiez ouvrir l’exécution et voir ce qui n’a pas marché.
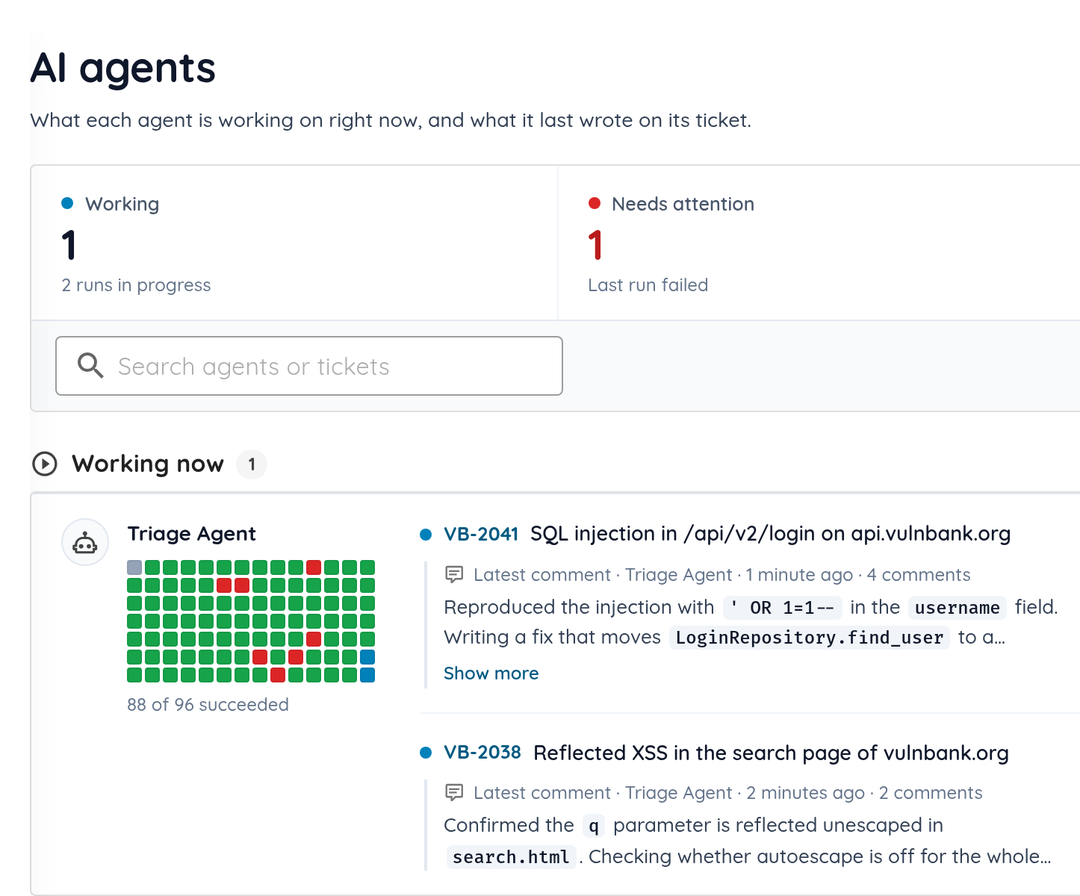
Capture d’écran réelle de l’application avec des données de démonstration.
- Lancer un agent maintenant : démarrez un Ticket Agent depuis sa page sans attendre son déclencheur.
- Modifier les skills importés : parcourez, modifiez et téléchargez les fichiers d’un skill que vous avez importé.
- Chaque exécution sur le ticket : chaque exécution d’un Ticket Agent publie son résultat et les pull requests qu’elle a ouvertes sur le ticket.
Autres changements
| Domaine | Ce qui a changé |
|---|---|
| Scans d’API | Les scans d’API testent chaque requête d’une collection Postman (v2.0 et v2.1). |
| Périmètre des scans | Le crawler, Nuclei et les autres agents reçoivent le périmètre du scan, et les hôtes hors périmètre ne font l’objet que de vérifications passives. |
| Vulnérabilités exploitées connues | Environ 255 nouvelles vérifications de vulnérabilités exploitées connues. |
| Précision des résultats | Moins de faux positifs dans la détection de secrets et l’analyse statique mobile. |
| Appcircle | Exécutez Ostorlab comme une étape de votre workflow Appcircle. |
| Étude de cas | Comment une banque régionale teste derrière sa connexion par SMS. |
Tags :
changelog, mobile-adr, open-source, banking-report, research, cve, 2fa, risk-lineage, ios, taint-analysis, ip-allowlist, audit-log, ticket-agents