Principios de noviembre de 2026: RASP de código abierto, el informe bancario 2026 y nuevas CVE
Nuestro RASP ya es de código abierto y Mobile ADR lo añade a las apps que ya publica. Publicamos el informe 2026 sobre la seguridad de las aplicaciones de banca móvil, empezamos a divulgar las vulnerabilidades que encontramos en software de código abierto y lanzamos el linaje de riesgos, el análisis de taint para iOS y nuevas vistas generales de los escaneos.
Ahora publicamos dos changelogs al mes. Esta primera actualización de noviembre cubre del 1 al 17 de noviembre y sigue a la actualización del 31 de octubre.
Nuestro RASP ya es de código abierto, y Mobile ADR lo añade a una aplicación móvil que ya ha creado. Publicamos el informe 2026 sobre la seguridad de las aplicaciones de banca móvil, y ahora encontramos y divulgamos vulnerabilidades en software de código abierto: 25 CVE y 2 avisos de seguridad desde el 7 de octubre, junto con 70 análisis en profundidad de vulnerabilidades. Los escaneos también reciben a tiempo los códigos SMS de los inicios de sesión con dos factores, una nueva vista general, el linaje de riesgos y el análisis de taint para apps de iOS.
Nuestro RASP ya es de código abierto
Una vez publicada, una aplicación móvil se ejecuta en dispositivos que usted no controla. Algunos tienen root o jailbreak, otros ejecutan un depurador o Frida, y otros envían cada petición a través de un proxy. RASP (autoprotección de aplicaciones en tiempo de ejecución) es código dentro de la aplicación que comprueba estas condiciones mientras la aplicación se ejecuta.
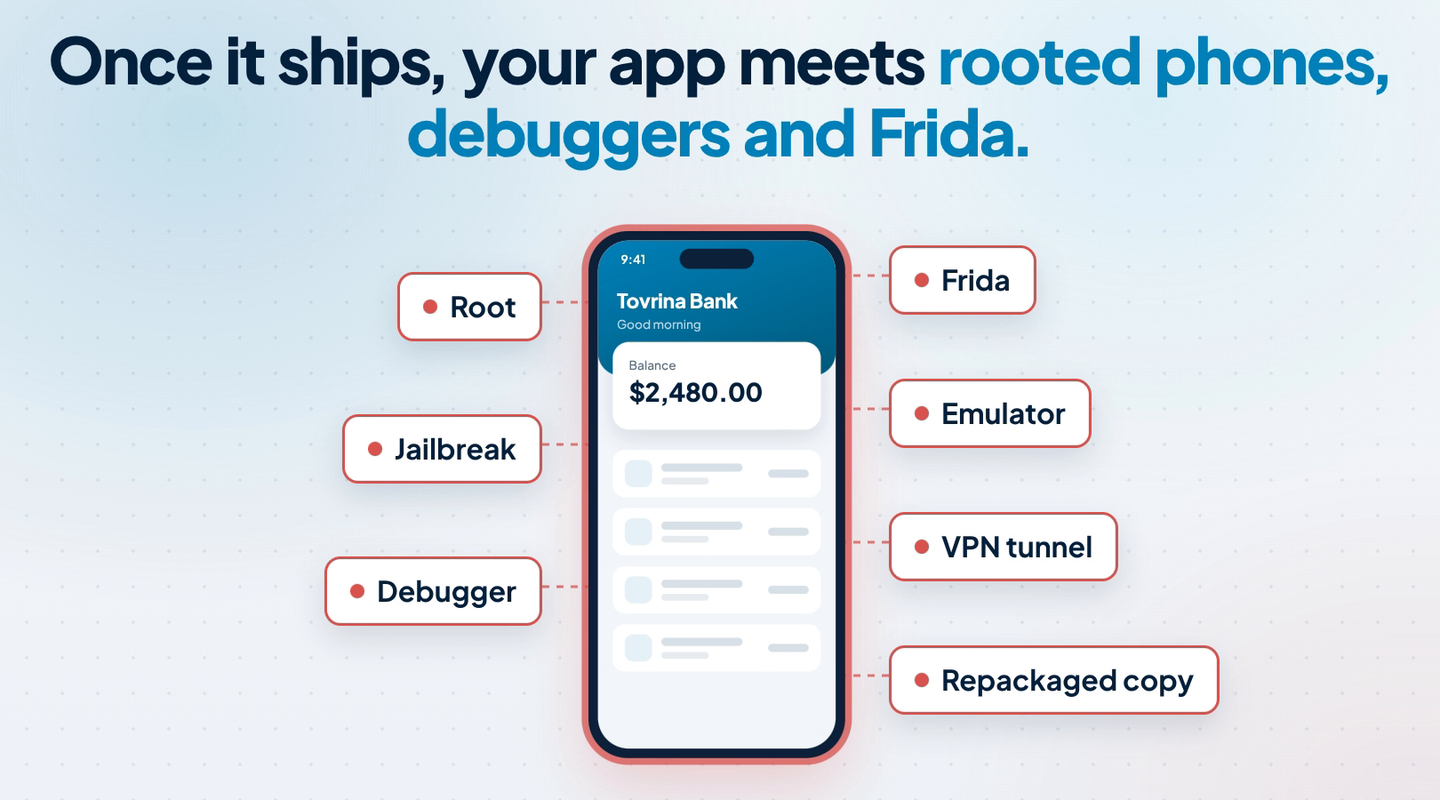
Lo que encuentra una app publicada.
El código que se ejecuta dentro de la aplicación protegida está en GitHub bajo licencia Apache-2.0, así que su equipo de seguridad puede leer el código y compilarlo. Detecta dispositivos con root y jailbreak, depuradores, Frida y otros hooks, emuladores y simuladores, clonación de apps, integridad del código (Android), y VPN y proxies (solo proxies en iOS).
Mobile ADR añade RASP a una app que ya ha creado
Mobile ADR (Mobile Application Detection & Response) añade RASP a una copia de su aplicación, sin código fuente y sin SDK. Suba el APK, AAB o IPA que publicaría, elija las comprobaciones, descargue la copia protegida, fírmela y publíquela como siempre.
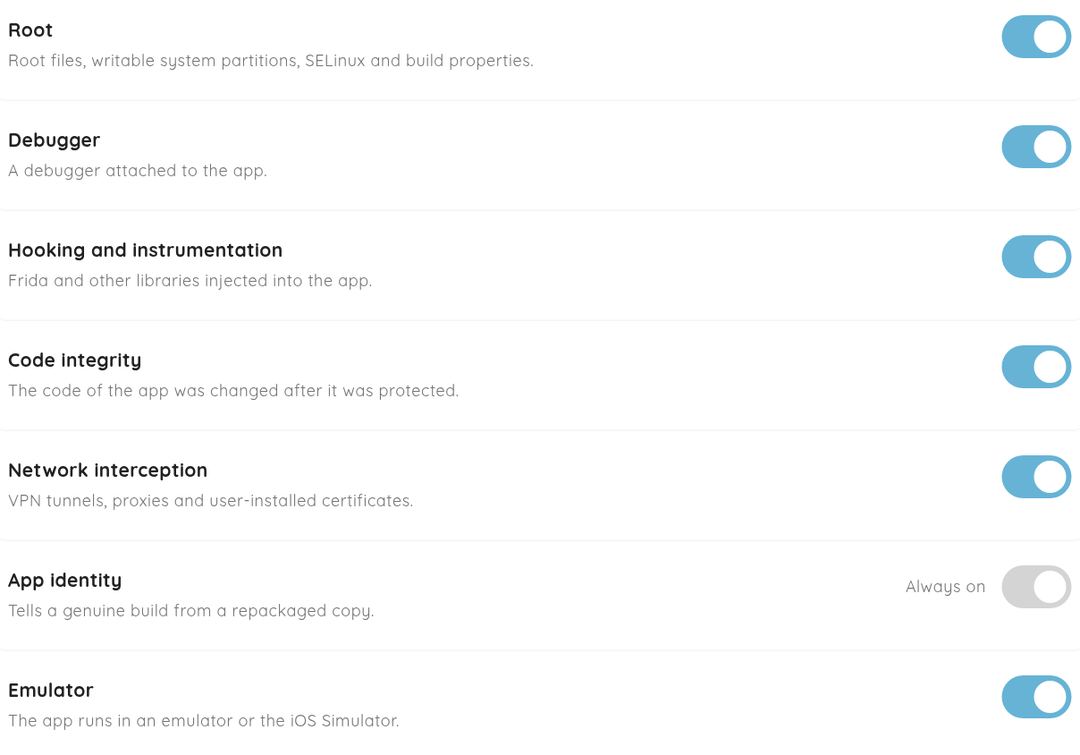
Todas las comprobaciones están activas por defecto; la identidad de la app siempre se ejecuta. App de demostración.
- Usted elige qué se ejecuta: desactive las comprobaciones que no encajan con sus usuarios, por ejemplo la comprobación de VPN en una app cuyos usuarios pasan todos por la VPN de la empresa.
- Cada instalación informa: las comprobaciones se ejecutan al iniciar la app y después aproximadamente cada minuto. La pestaña Events muestra qué comprobación se ejecutó, qué observó y qué build lo informó.
- Plataformas: Android 12 y posteriores, en todas las arquitecturas de CPU de Android, e iOS 12 y posteriores. La copia protegida de Android no se instala en dispositivos más antiguos.
Mobile ADR detecta e informa: todavía no puntúa los eventos ni envía alertas. Lea Introducing Mobile ADR para ver el anuncio completo.
El informe 2026 sobre la seguridad de las aplicaciones de banca móvil
Analizamos 2,686 aplicaciones bancarias de 487 bancos en 64 países, en Android, iOS y HarmonyOS, tal como se publican en las tiendas. El 51.5% tiene al menos un hallazgo alto o crítico.
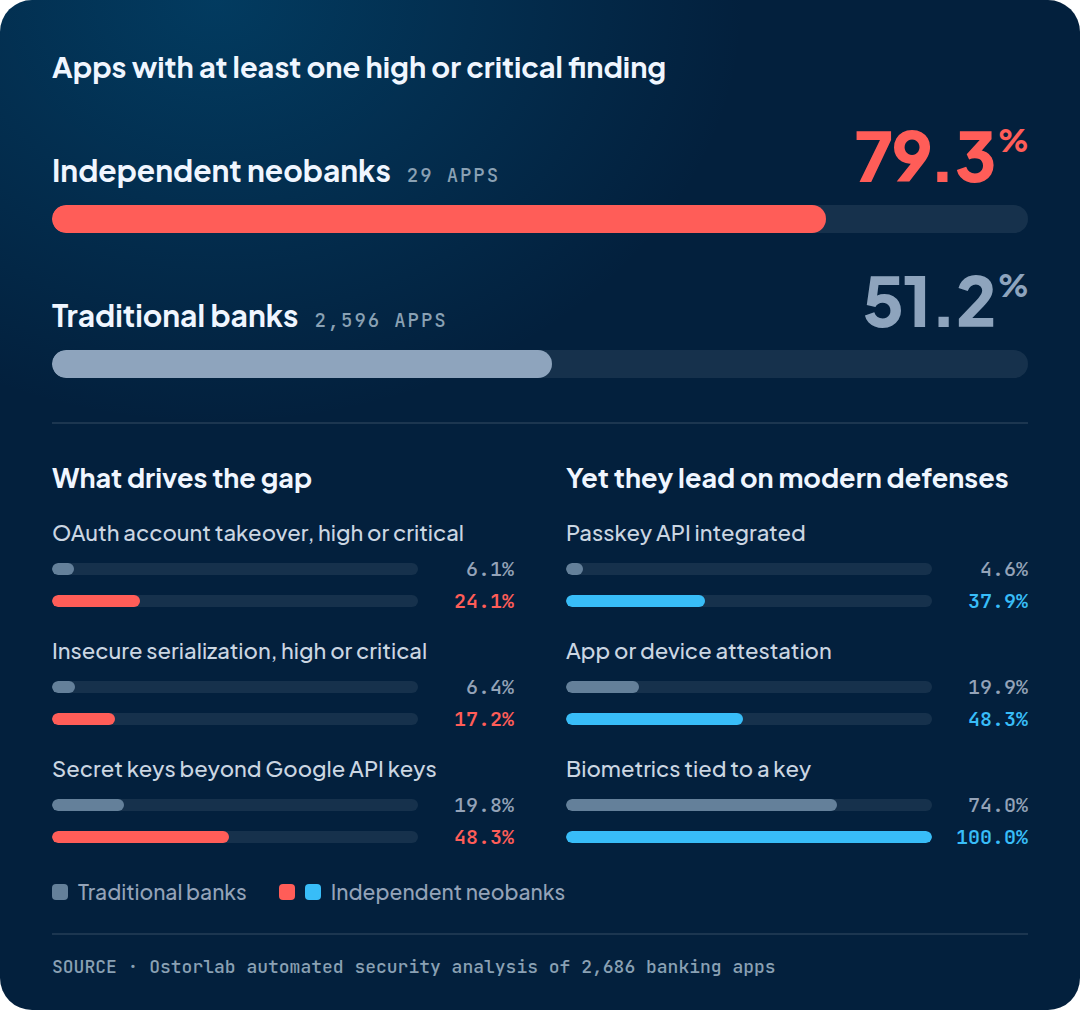
Fuente: análisis de seguridad automatizado de Ostorlab sobre 2,686 aplicaciones bancarias.
Los neobancos independientes van por delante en passkeys y en atestación de aplicaciones y, aun así, el 79.3% de sus apps tiene un hallazgo alto o crítico, frente al 51.2% de las apps de bancos tradicionales. La toma de control de cuentas por OAuth, la deserialización insegura y las claves secretas incluidas en la app explican la diferencia. Son hallazgos de escáner, no pruebas de explotabilidad.
El informe está disponible en inglés, francés, español, japonés y chino: lea el informe 2026, o el resumen en el blog.
Ahora encontramos y divulgamos vulnerabilidades en software de código abierto
La investigación es ahora una parte habitual de lo que publicamos. Desde el 7 de octubre hemos divulgado 25 CVE y 2 avisos de seguridad en 12 proyectos de código abierto muy utilizados, publicado 70 análisis en profundidad de vulnerabilidades en este blog del 1 al 17 de noviembre y reunido nuestro trabajo en una nueva página de investigación.
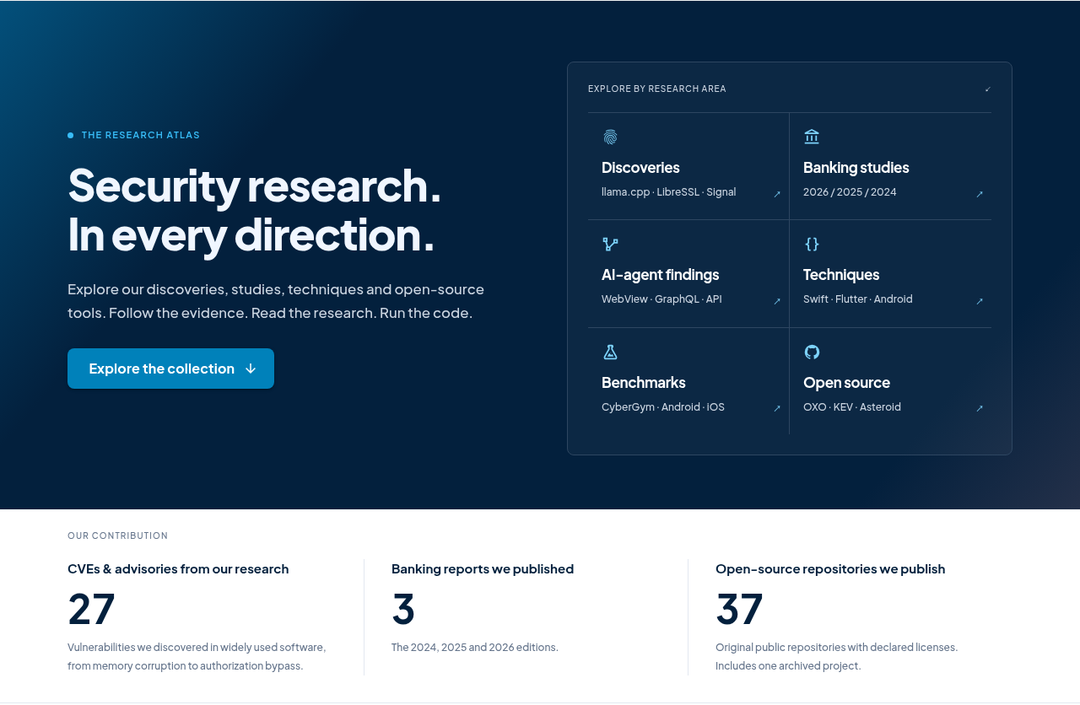
La página de investigación en ostorlab.co: nuestras divulgaciones, estudios bancarios, hallazgos de agentes de IA, técnicas, benchmarks y herramientas de código abierto.
Vulnerabilidades que encontramos y divulgamos
Comunicamos cada vulnerabilidad a sus mantenedores y la publicamos en la página de investigación una vez divulgada. Desde el 7 de octubre:
| Proyecto | Qué encontramos | Referencia |
|---|---|---|
| GoPhish | Cinco vulnerabilidades: SSRF, XSS, elusión del límite de frecuencia y toma de control de objetos | CVE-2026-107269 to CVE-2026-107273 |
| Poppler | Un desbordamiento de búfer en la pila en Decrypt::revision6Hash al abrir PDF cifrados | CVE-2026-107705 |
| llama.cpp | Un desbordamiento de búfer en la pila en la recepción RDMA de ggml-rpc, y una denegación de servicio mediante una longitud de mensaje sobredimensionada | CVE-2026-118375, CVE-2026-119052 |
| LibreSSL | Inyección CRLF, transmisión en claro y agotamiento de memoria en OCSP | CVE-2026-118371 to CVE-2026-118374 |
| HarfBuzz | Una escritura fuera de límites y una denegación de servicio en el shaper de WebAssembly | CVE-2026-113679, CVE-2026-113680 |
| VLC for Android | Una sobrescritura de archivos mediante un proveedor de adjuntos de correo suplantado | CVE-2026-115724 |
| Chatwoot | XSS almacenado mediante los enlaces de vídeo incrustados del Help Center | CVE-2026-113355 |
| OpenImageIO | Una lectura fuera de límites del heap en el lector Cineon | CVE-2026-113681 |
| OpenEXR | Una escritura fuera de límites del heap en el decodificador DWA, y una denegación de servicio por una cabecera multipart sin límite | GHSA-whf5-29mj-gp53, GHSA-fp76-2fh4-4xww |
| Keycloak | Un XSS almacenado en la página de inicio de sesión mediante una elusión de kcSanitize, y una denegación de servicio sin autenticación mediante valores de fecha y duración SAML sobredimensionados | CVE-2026-107889, CVE-2026-107123 |
| Expat | Seguimiento de enlaces simbólicos a través del directorio de salida de xmlwf | CVE-2026-128241 |
| Assimp | Cinco fallos en los importadores glTF, Ogre y MD2, desde path traversal hasta lecturas fuera de límites y un desbordamiento de entero | CVE-2026-117608, CVE-2026-129477 to CVE-2026-129480 |
Otros hallazgos siguen en manos de sus mantenedores. Publicamos cada uno en cuanto se divulga.
70 análisis en profundidad de vulnerabilidades
Del 1 al 17 de noviembre publicamos 70 análisis en profundidad sobre vulnerabilidades recién divulgadas y explotadas activamente: qué está afectado, cómo funciona el ataque y qué hacer. Entre ellos están SAP NetWeaver ICM2SHELL, la cadena Able2Shell de N-able N-central, el RCE de HTTP/2 de Apache HTTP Server, el use-after-free de XSLT de Chrome explotado activamente y la elusión de contraseña de OpenSSH con musl, además de ataques a la cadena de suministro como la puerta trasera npm de WPPConnect y modelos maliciosos de Hugging Face.
Nuevos artículos de investigación
- Does AI security testing hallucinate? Por qué la suposición de un modelo debe convertirse en una prueba antes de que Agentic Deep Scan la informe.
- Can autonomous security testing break your application? Los controles de alcance, red, aprobación y frecuencia en torno a cada prueba.
- How to vet a third-party mobile app antes de permitirla en su empresa.
- How FairPlay protects iOS app binaries, y una debilidad a nivel de cuenta.
- Building a security software factory: cómo trabajan juntos nuestros motores de detección y los mantenedores de agentes.
Los códigos SMS llegan a sus escaneos antes de caducar
Probar detrás de un inicio de sesión por SMS ya no requiere que alguien escriba el código a tiempo.
- Apps móviles: la app Android OTP Relay lee el código del SMS y lo envía al escaneo en curso, que lo introduce y continúa. Instálela solo en un teléfono cuyo propietario haya dado su consentimiento, durante un escaneo autorizado.
- Apps web: el inicio de sesión con IA lee por sí mismo el código SMS desde Ostorlab mientras inicia sesión.
La guía de escaneos con 2FA explica cómo configurar la credencial y la app.
Una nueva vista general para cada escaneo
Los escaneos web, de red, de repositorios y multiactivo se abren en una nueva vista general: hallazgos por severidad, cobertura, la superficie de ataque que encontró el escaneo y los servicios con los que se comunica, con un breve resumen ejecutivo arriba.
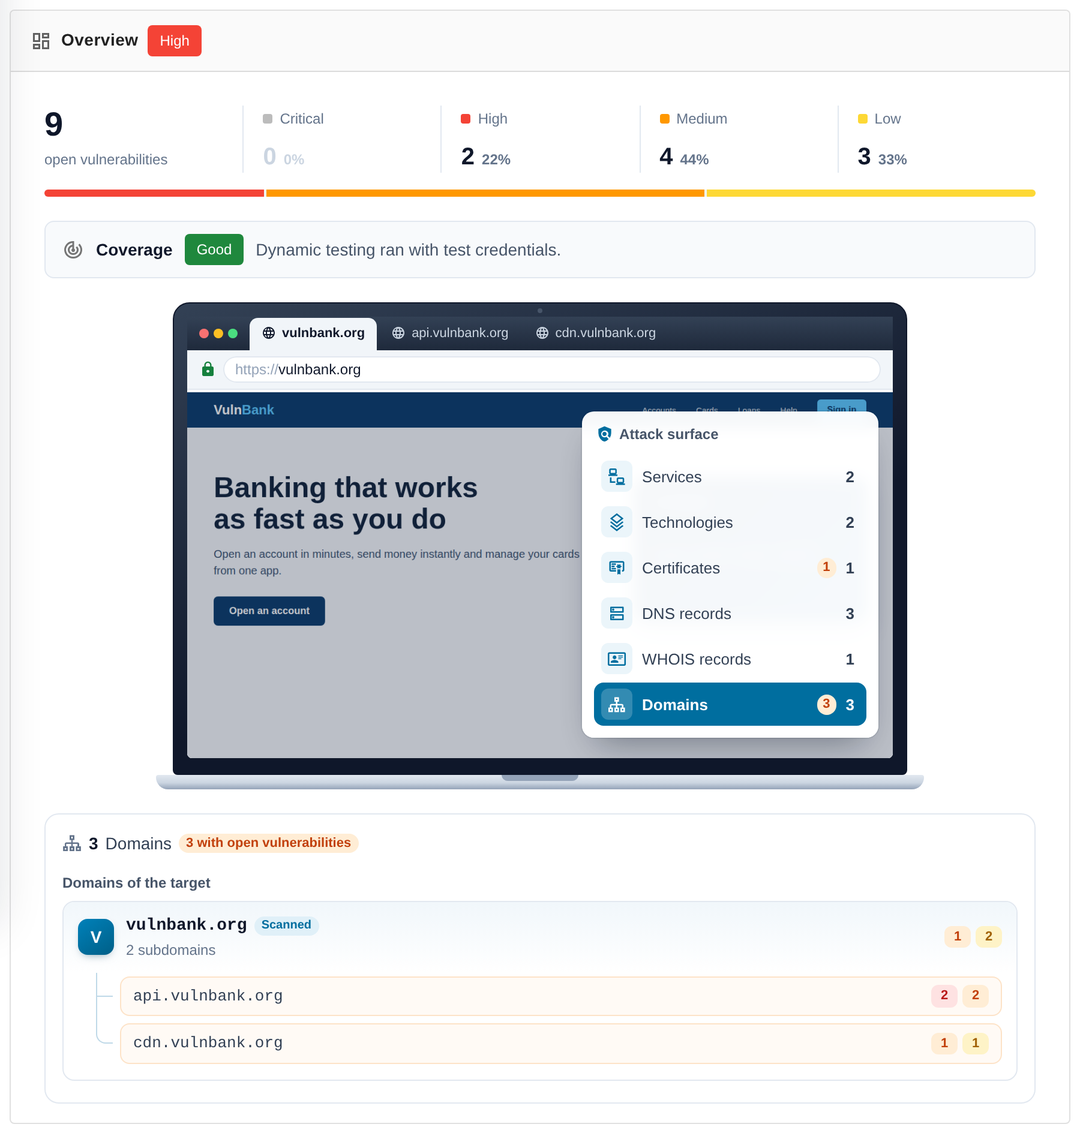
Captura de pantalla real de la aplicación con datos de demostración.
Linaje de riesgos: vea de qué está hecho un riesgo
Abra un riesgo y su razonamiento muestra ahora los hallazgos que lo componen: las vulnerabilidades que combina una cadena de ataque, o el hallazgo que comprobó una validación. Puede seguir una cadena de severidad alta hasta los hallazgos medios y bajos que la hacen posible.
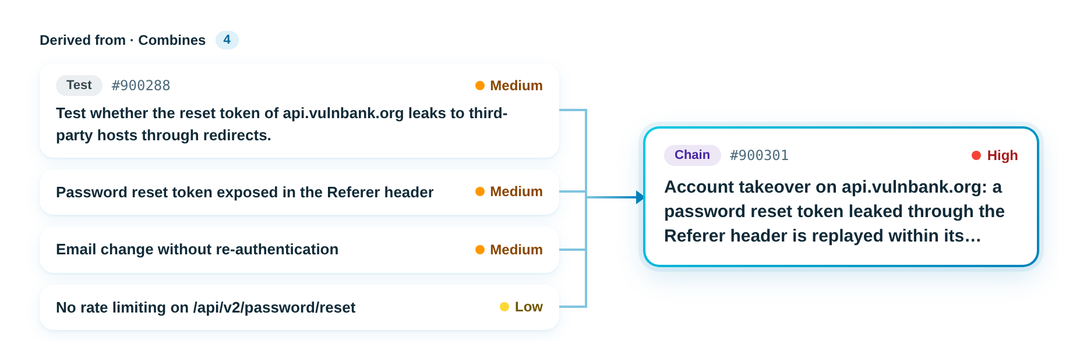
Captura de pantalla real de la aplicación con datos de demostración.
El análisis de taint ahora cubre las apps de iOS
Los escaneos móviles completos y rápidos ahora también ejecutan el análisis de taint en apps de iOS. El motor carga binarios reales de iOS, incluido arm64e, y sigue los datos a través del código Swift y Objective-C, desde la entrada del usuario hasta la llamada donde causan daño. Los hallazgos de taint nativos muestran la traza de llamadas y el origen y el destino de forma legible.
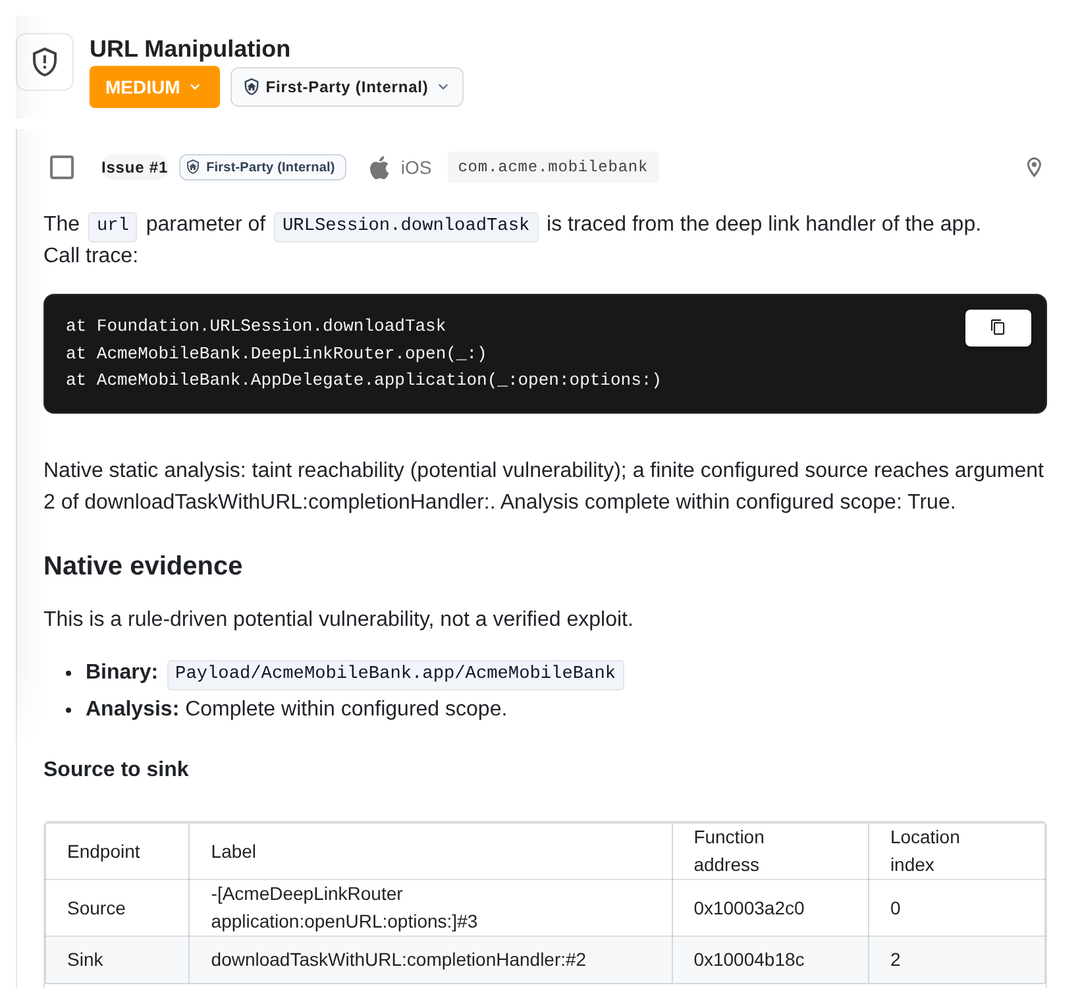
Captura de pantalla real de la aplicación con datos de demostración.
Elija qué redes pueden acceder a su organización
Los administradores pueden limitar su organización a una lista de direcciones y rangos IP de confianza. Con la lista de permitidos activa, Ostorlab rechaza las peticiones que llegan desde cualquier otro lugar, en la app web, la API, las claves de API y el servidor MCP. Los enlaces compartidos siguen accesibles. La lista de IP permitidas está disponible en los planes empresariales.
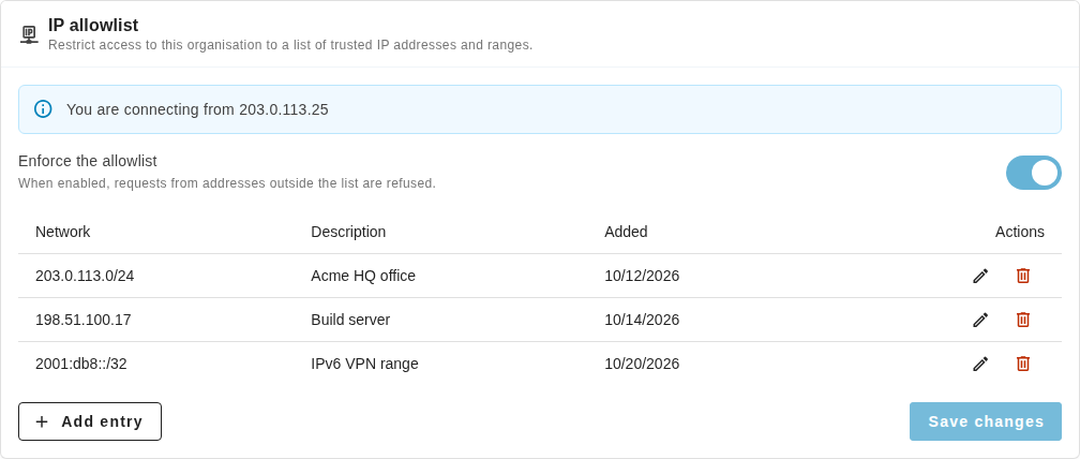
Captura de pantalla real de la aplicación con datos de demostración.
- Clave de API de auditor de seguridad: una clave de solo lectura para su herramienta SSPM o de postura de seguridad. Lee sus ajustes de seguridad, miembros, claves y enlaces compartidos, y no puede cambiar nada ni leer ningún secreto. Consulte la clave de auditor de seguridad.
- Registro de auditoría por API: la consulta
auditActionsdevuelve inicios de sesión, comprobaciones MFA, cambios de contraseña, exportaciones y cambios de ajustes, cada uno con su IP de cliente. Léalo página a página o consúltelo periódicamente desde su SIEM. Consulte el registro de auditoría.
Lea la guía de la lista de IP permitidas para configurarla.
Vea en qué trabaja cada agente de IA
Una nueva vista Agents en el panel muestra el ticket actual de cada agente, su último comentario y cómo fueron sus ejecuciones recientes. Los agentes cuya última ejecución falló aparecen en Needs attention, para que pueda abrir la ejecución y ver qué salió mal.
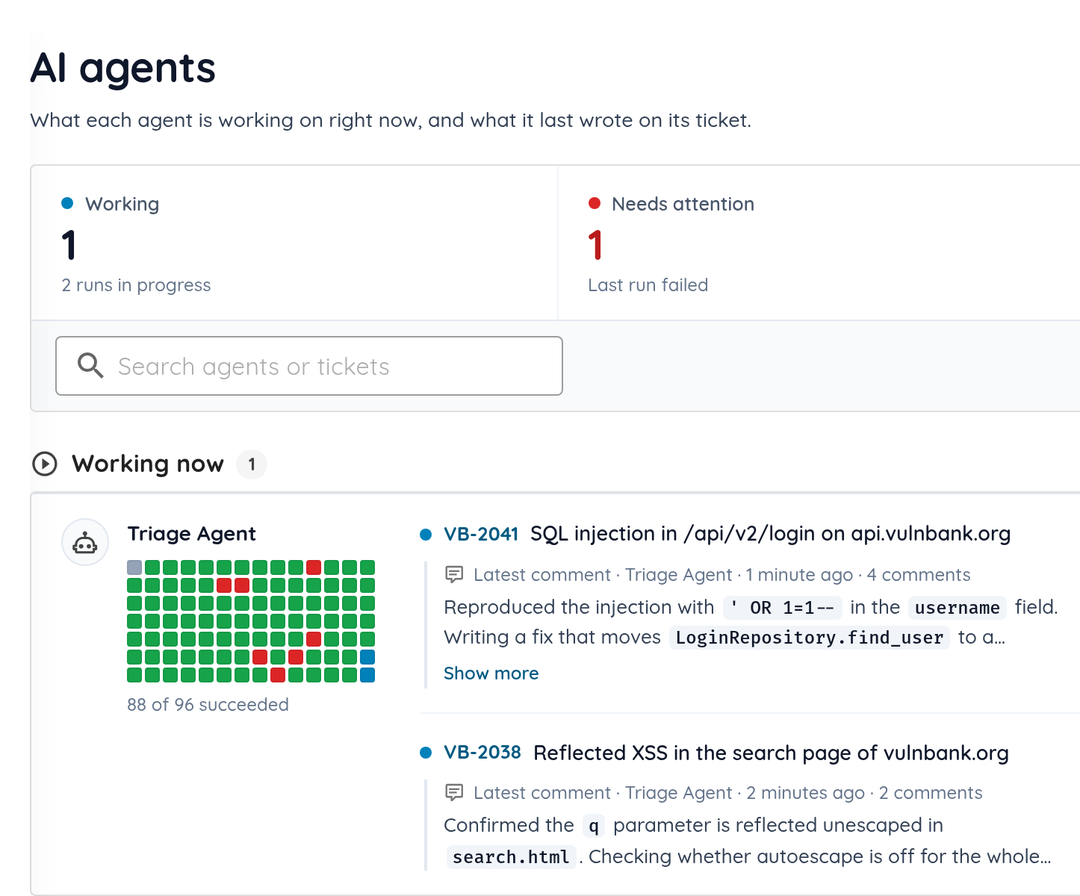
Captura de pantalla real de la aplicación con datos de demostración.
- Ejecutar un agente ahora: inicie un Ticket Agent desde su página sin esperar a su disparador.
- Editar skills subidos: explore, edite y descargue los archivos de un skill que haya subido.
- Cada ejecución en el ticket: cada ejecución de un Ticket Agent publica en el ticket su resultado y las pull requests que abrió.
Más cambios
| Área | Qué cambió |
|---|---|
| Escaneos de API | Los escaneos de API prueban cada petición de una colección de Postman (v2.0 y v2.1). |
| Alcance del escaneo | El crawler, Nuclei y los demás agentes reciben el alcance del escaneo, y los hosts fuera de él solo reciben comprobaciones pasivas. |
| Vulnerabilidades explotadas conocidas | Unas 255 nuevas comprobaciones de vulnerabilidades explotadas conocidas. |
| Precisión de los hallazgos | Menos falsos positivos en la detección de secretos y en el análisis estático móvil. |
| Appcircle | Ejecute Ostorlab como un paso de su workflow de Appcircle. |
| Caso de estudio | Cómo un banco regional prueba detrás de su inicio de sesión por SMS. |
Etiquetas:
changelog, mobile-adr, open-source, banking-report, research, cve, 2fa, risk-lineage, ios, taint-analysis, ip-allowlist, audit-log, ticket-agents