Así funciona el RASP de código abierto de Ostorlab para aplicaciones móviles
Una aplicación móvil puede ejecutarse en un entorno hostil aunque su binario esté intacto. El RASP de código abierto de Ostorlab permite examinar el componente de Android e iOS que usa Mobile ADR y conocer las señales que comunica tras publicar la aplicación.
Imagina que un cliente abre su aplicación bancaria, inicia sesión y consulta su saldo. El inicio de sesión parece normal tanto para el cliente como para el banco. Sin embargo, la aplicación se ejecuta dentro de otra, donde un programa malicioso puede observar las acciones del cliente. Así funcionaba FjordPhantom, un troyano bancario para Android que ejecutaba aplicaciones bancarias auténticas en un entorno virtual. En 2023, Promon informó de que un cliente había perdido unos 280 000 dólares.
La aplicación del banco podía formar parte del ataque con su código original intacto. Por eso es tan importante examinar el entorno en el que se ejecuta como el archivo que publicaste.
Tu aplicación deja de estar bajo tu control el día que la publicas
Cualquiera puede descargar un APK o IPA y examinar cómo funciona. Los asistentes de IA ya ayudan a interpretar el código descompilado. OWASP recoge este riesgo en su Mobile Top 10 como M7, protecciones binarias insuficientes, una categoría que incluye la ingeniería inversa y la manipulación del código.
Algunos atacantes distribuyen aplicaciones modificadas. En 2022, Kaspersky encontró Triada en YoWhatsApp, una versión modificada de WhatsApp, e informó de que más de 3600 usuarios fueron objetivo de la campaña en dos meses. En 2023, ESET descubrió copias de Telegram y WhatsApp con troyanos que sustituían las direcciones de carteras de criptomonedas en las conversaciones. En 2024, Group-IB informó de que GoldPickaxe para iOS recopilaba escaneos faciales y documentos de identidad que podían utilizarse para cometer fraudes.
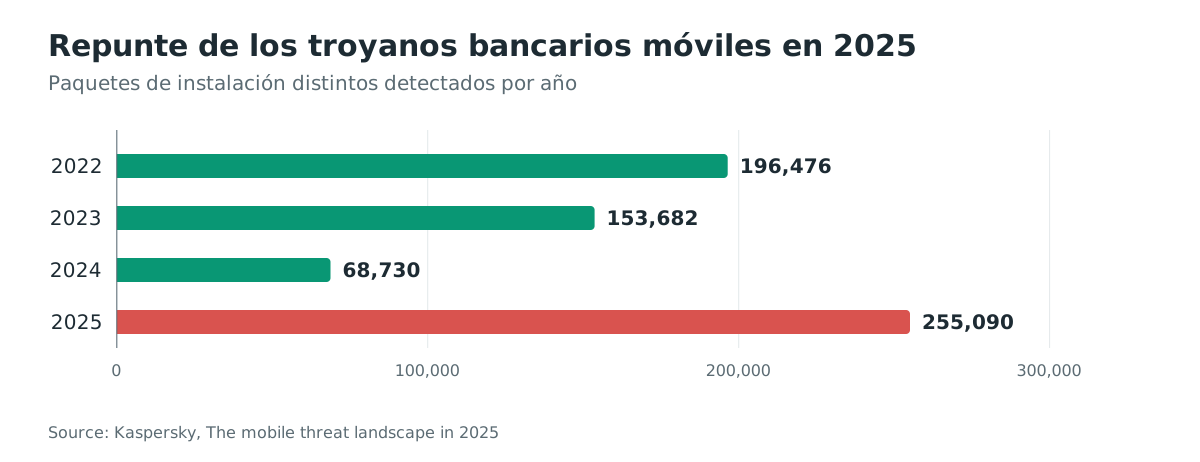
El número de variantes de malware bancario para Android puede cambiar con rapidez. En su informe de amenazas móviles de 2025, Kaspersky registró 255 090 paquetes de instalación distintos de troyanos bancarios móviles en 2025, frente a 68 730 en 2024. Cada cifra representa paquetes maliciosos distintos que detectó Kaspersky.
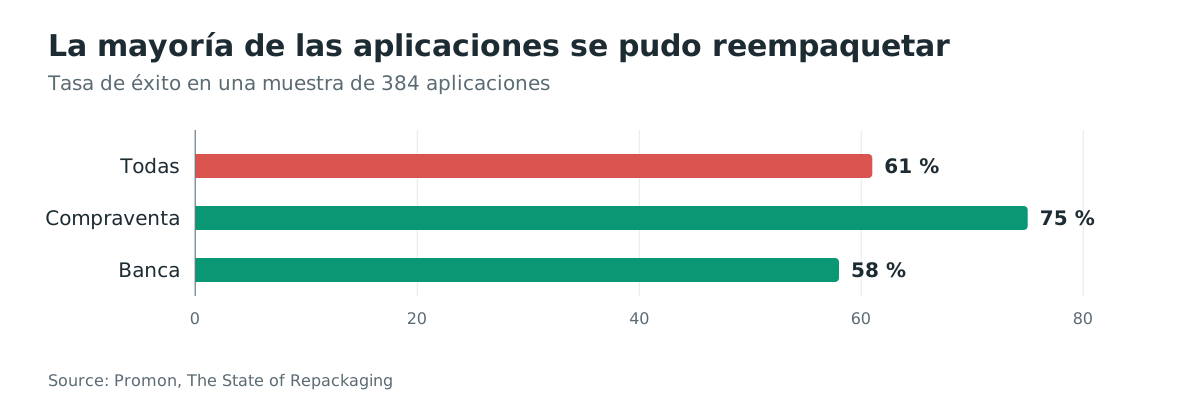
¿Con qué frecuencia sigue funcionando una aplicación modificada? En un estudio de 384 aplicaciones de servicios financieros de ocho mercados, Promon logró reempaquetar el 61 % de la muestra. La tasa fue del 75 % en las aplicaciones de compraventa de activos y del 58 % en las aplicaciones bancarias.
FjordPhantom ilustra otro problema. Un binario auténtico puede acabar ejecutándose en un entorno inesperado. Las solicitudes habituales a la API ofrecen al backend poca visibilidad sobre lo que sucede en el teléfono.
Para la autenticación reforzada de clientes en dispositivos multifunción, el artículo 9 de las normas técnicas de regulación de la PSD2 exige medidas que incluyen comprobar si el software o el dispositivo se han alterado. Las señales recogidas dentro de la aplicación en ejecución pueden dar al banco más contexto sobre la sesión.
Qué observa el RASP dentro de tu aplicación
La autoprotección de aplicaciones en tiempo de ejecución (RASP) es código de seguridad que se ejecuta dentro de la aplicación y observa su entorno. El componente que usa Mobile ADR comprueba si hay señales de root, jailbreak, emulación, depuradores, herramientas de hooking, VPN o proxies. También examina la identidad de la aplicación y la información de firma. En Android puede verificar la integridad de su propio código en memoria.
Mobile ADR añade ese componente al APK, AAB o IPA que ya generas, sin requerir el código fuente de la aplicación ni la integración de un SDK. El componente informa de lo que observa en cada instalación y Mobile ADR agrupa los resultados por aplicación y compilación para que tu equipo pueda investigarlos.
Añadir protección supone incorporar código de terceros a la aplicación en los teléfonos de los usuarios. Ese código se ejecuta con los permisos de la aplicación. Tu equipo debe poder examinarlo antes de publicarlo.
Por qué publicamos el código
El código está disponible en GitHub bajo la licencia Apache-2.0. Los equipos de seguridad pueden leer las comprobaciones, compilar el componente y aprovechar ese trabajo para evaluar a sus proveedores, también en revisiones relacionadas con DORA. El archivo TODO.md documenta las limitaciones conocidas.
Una aplicación distribuida ya lleva su código de seguridad a cada dispositivo. Publicar el código fuente permite examinarlo directamente y evaluar su diseño, incluida la recopilación de varias observaciones y la repetición de las comprobaciones mientras la aplicación está activa. Los equipos pueden combinar esas observaciones con otras señales para decidir cómo responder.
Durante el desarrollo usamos pruebas asistidas por IA para evaluar las defensas en tiempo de ejecución. Nuestro trabajo con Mobile Shielding Scan también mostró por qué importa la visibilidad después de detectar un problema. El equipo necesita descubrir a tiempo qué sucedió en el dispositivo para poder investigarlo. Este componente de RASP sigue el camino de OXO, nuestro orquestador de análisis de seguridad de código abierto, disponible públicamente desde 2021.
Pruébalo
El componente es gratuito. Clona el repositorio, lee el código y pruébalo con una aplicación de prueba.
git clone https://github.com/Ostorlab/rasp
El README contiene los pasos de compilación y SECURITY.md explica cómo informar de una vulnerabilidad. Las incidencias y las solicitudes de cambios son bienvenidas.
Para los equipos que prefieren un servicio gestionado, Mobile ADR incorpora el componente al APK, AAB o IPA que subas y reúne en un solo lugar lo que comunica cada instalación protegida.