Presentamos un blindaje móvil capaz de resistir ataques de IA
Ostorlab ha lanzado Mobile Shielding Scan, una solución de pruebas automatizada y basada en IA diseñada específicamente para la detección y validación del blindaje. Ofrece a los equipos de seguridad una validación continua y ágil de las protecciones críticas en tiempo de ejecución de iOS y Android, e identifica si los escudos de seguridad realmente están presentes y si resisten ataques reales. Así, las organizaciones disponen de una forma automatizada, escalable y potente de validar de manera continua las herramientas RASP y las capas de autodefensa móvil en cada versión.
Imagine la primera hora tras la próxima versión de su aplicación móvil. La compilación ha pasado las pruebas, los controles de blindaje parecen activos, la protección contra manipulaciones está habilitada, la detección de root está presente y el SSL pinning está configurado. Desde el punto de vista de la empresa, la aplicación parece protegida. Desde el punto de vista de otra persona, se acaba de convertir en un archivo que puede descargar, descomprimir, inspeccionar, modificar, instrumentar, reempaquetar y volver a ejecutar.
Esa es la parte que los equipos de seguridad móvil no pueden permitirse olvidar. Un desconocido no necesita su código fuente ni su infraestructura para poner a prueba sus defensas. Solo necesita la aplicación que usted ya ha publicado. Una vez que el binario está en su laboratorio, la cuestión ya no es solo si existe protección. La cuestión es si la protección puede eludirse mientras la aplicación sigue funcionando con normalidad.
La incómoda verdad es que muchos fallos de seguridad móvil no comienzan por la ausencia de defensas. Comienzan con defensas que existen, parecen activas y en las que la organización confía, pero que no han sido puestas a prueba de forma continua después de la publicación.
Los escáneres de vulnerabilidades tradicionales sobresalen en el análisis estático de código, pero los riesgos de las aplicaciones móviles modernas suelen aflorar en tiempo de ejecución. Para cerrar esta brecha, Ostorlab presenta Mobile Shielding Scan. Esta solución de pruebas automatizada y basada en IA se especializa en la detección del blindaje y evalúa hasta qué punto una aplicación móvil se defiende a sí misma y si esas defensas realmente resisten ataques reales.
El escaneo opera directamente a nivel de binario para responder dos preguntas fundamentales sobre cada protección de una aplicación:
1. ¿La protección está realmente presente? (detección del blindaje)
2. ¿Realmente resiste cuando se la ataca? (validación del blindaje)
Convierte «creemos que nuestra aplicación está protegida» en «la hemos probado, y esta es la prueba».
¿Por qué validar los mecanismos de blindaje?
Las pruebas de seguridad móvil están pasando del cumplimiento de listas de verificación a la validación en condiciones reales. Eso cambia el paradigma. Lo difícil ya no es solo incorporar funciones de seguridad; lo difícil es ejecutar una detección continua del blindaje que demuestre que funcionan bajo una explotación activa.
Los equipos de seguridad necesitan saber si sus defensas en tiempo de ejecución pueden eliminarse, si su aplicación es ciega a los dispositivos con jailbreak y si las inversiones en blindaje comercial ofrecen una protección real.
Confiar en las promesas de los proveedores ofrece una falsa sensación de seguridad. Un error menor de configuración o un cambio sutil en el pipeline de compilación puede neutralizar por completo una capa de blindaje sin lanzar ningún error durante el ensamblaje. Para muchas organizaciones, descubrir una defensa rota después de una brecha en producción es una pesadilla operativa más en un programa de seguridad que ya tiene suficientes fuegos que apagar.
Mobile Shielding Scan elimina ese punto ciego. Ostorlab gestiona la capa de explotación automatizada, mientras que los equipos de seguridad obtienen de inmediato, directamente desde el Portal, claridad sobre la detección del blindaje, la exposición de las debilidades y la correspondencia con los estándares.
Requisitos regulatorios y de cumplimiento normativo
Verificar la autodefensa de las aplicaciones móviles ya no es solo una buena práctica estructural. Los marcos regulatorios globales lo están convirtiendo en una obligación estricta para los sectores altamente regulados. Confiar en configuraciones sin verificar expone a las organizaciones a sanciones por incumplimiento:
- DORA de la UE (Digital Operational Resilience Act): este marco exige a las entidades financieras identificar los riesgos de las TIC, protegerse frente a ellos, detectarlos, responder a ellos y recuperarse de ellos. Se aplica a los bancos y a otras empresas financieras que operan en la Unión Europea.
- Directrices MAS TRM (Singapur): la Autoridad Monetaria de Singapur exige de forma explícita controles estrictos para las aplicaciones móviles. Entre ellos figuran la protección contra manipulaciones, la protección contra el hooking, la ofuscación del código, las comprobaciones de integridad, la fijación de certificados y la vinculación al dispositivo, que suelen implementarse mediante RASP (Runtime Application Self-Protection) o herramientas de blindaje de aplicaciones.
- Guía de PCI para aplicaciones móviles y de pago y PCI DSS 4.0: los estándares actualizados de la industria de tarjetas de pago llevan a las organizaciones a prevenir de forma activa la manipulación, la ingeniería inversa, los ataques en tiempo de ejecución y los cambios no autorizados en las aplicaciones de pago. La validación de RASP es una forma habitual de satisfacer estas rigurosas expectativas regulatorias.
Principales beneficios
- Detección automatizada del blindaje: escanea la aplicación para verificar si las funciones de seguridad están realmente presentes.
- Análisis de explotación automatizado: sustituye las listas de verificación teóricas por simulaciones de ataque activas en tiempo de ejecución para romper esas defensas.
- Evaluación en dispositivos reales: despliega y ejecuta los binarios en dispositivos físicos reales para observar el comportamiento genuino en tiempo de ejecución.
- Validación continua de cada versión: automatiza un proceso que antes requería intervenciones manuales de especialistas y permite comprobar el blindaje en cada versión.
- Auditoría del blindaje comercial: valida si los proveedores comerciales de blindaje de terceros ofrecen la protección por la que usted ha pagado.
- Correspondencia con estándares: alinea los hallazgos de las pruebas directamente con los estándares globales reconocidos de seguridad móvil.
Matriz de detección de blindaje: protecciones cubiertas frente a bypass con IA
Al configurar un Mobile Shielding Scan, el sistema ejecuta la detección del blindaje tanto en Android como en iOS antes de desplegar a un analista de IA que intenta activamente los bypass.
| Tipo de blindaje detectado | Qué hace | Ejecución del método de bypass con IA |
|---|---|---|
| Protección contra manipulaciones / integridad | Detecta la modificación del código, el reempaquetado o la nueva firma. | Modifica la estructura del binario; supervisa si la aplicación bloquea la ejecución o se cierra en silencio. |
| Detección de root y jailbreak | Identifica entornos comprometidos que exponen los datos locales de la aplicación. | Simula entornos con privilegios; comprueba si la aplicación se niega a ejecutarse en capas de sistema operativo comprometidas. |
| Protección contra instrumentación / depuración | Resiste los hooks en vivo diseñados para extraer secretos o alterar la ejecución. | Inyecta depuradores y hooks en vivo; la IA adapta la lógica en tiempo de ejecución para subvertir las rutinas de detección activas. |
| Protección contra clonación / origen de instalación | Verifica el origen de la instalación; bloquea la distribución no autorizada. | Instala paquetes fuera de las tiendas de aplicaciones oficiales; evalúa las defensas contra la instalación no oficial (sideloading). |
| Ofuscación de código y datos | Evalúa la visibilidad de la lógica de la aplicación y de los secretos incrustados. | Analiza los binarios compilados; determina si el código operativo está expuesto o correctamente oculto. |
| Protección de red (SSL Pinning) | Rechaza las conexiones de red interceptadas o fraudulentas. | Orquesta ataques de intermediario (man-in-the-middle); comprueba si la aplicación rechaza las cadenas de certificados no válidas. |
Si su equipo quiere análisis estático, los escáneres estándar están ahí. Si su equipo quiere una detección profunda del blindaje para ver si las defensas de su aplicación sobreviven a un adversario activo y adaptativo, Mobile Shielding Scan es el camino más sencillo.
Cómo funciona el motor de detección y bypass del blindaje basado en IA
Detectar que existe una protección es fácil; demostrar si puede eludirse es la parte difícil y valiosa. Mobile Shielding Scan incluye una capacidad de explotación basada en IA que va más allá de la lectura de código estático.
El ciclo de pruebas en tiempo de ejecución se desarrolla en tres fases diferenciadas:
1. Despliegue del entorno
El escaneo aprovisiona un entorno de ejecución limpio y controlado en hardware móvil real. El binario de la aplicación se instala, se inicializa y se supervisa para establecer una línea base del rendimiento, del mapeo de memoria y del comportamiento de las llamadas de red.
2. Bucles adaptativos de detección del blindaje y explotación
Un analista de IA interactúa con la aplicación y observa cómo reacciona en cada paso. En lugar de ejecutar un script estático, la IA observa la pantalla en vivo e interpreta las advertencias, los fallos y las negativas. Si una defensa antidepuración bloquea un hook estándar, la IA interpreta esa respuesta y adapta su enfoque de forma dinámica, reproduciendo el criterio y la persistencia de un atacante humano experto.
3. Verificación concreta
Cuando una protección puede romperse, el escaneo demuestra que se rompió y aporta una prueba explícita del bypass. Si la defensa resiste, se valida su solidez, lo que da a los equipos la confianza de que sus capas de blindaje funcionan con eficacia bajo presión.
Resultados de seguridad accionables
Los resultados de un Mobile Shielding Scan se entregan en formatos claros y accionables dentro del Ostorlab Portal:
- Calificaciones de solidez: indicadores claros que separan las defensas robustas de las vulnerabilidades débiles y fáciles de eludir.
- Prueba del bypass: evidencia concreta de dónde fallaron las defensas, que elimina la ambigüedad operativa en torno al riesgo.
- Confirmación de solidez: validación de las defensas que funcionan, que confirma que las inversiones en seguridad son operativas.
- Correspondencia con estándares: los hallazgos se alinean directamente con los marcos de seguridad móvil reconocidos.
Este desglose estructural elimina las conjeturas de la ingeniería móvil y proporciona a los desarrolladores la información precisa que necesitan para la corrección.
Cómo ejecutar un Mobile Shielding Scan
Para lanzar una validación automatizada de las defensas de su aplicación, siga la guía paso a paso que se muestra a continuación:
Paso 1: conectar los activos y seleccionar el perfil de escaneo
1. Seleccione Scanning -> New Scan.
2. Seleccione el origen del activo de destino: busque y seleccione la aplicación directamente en PlayStore / AppStore, suba su binario ya compilado (APK/AAB/IPA) o seleccione TestFlight.
3. En las opciones del perfil de escaneo, seleccione Mobile Shielding Scan. Esto configura el motor para ejecutar pruebas especializadas de bastionado estáticas y dinámicas.
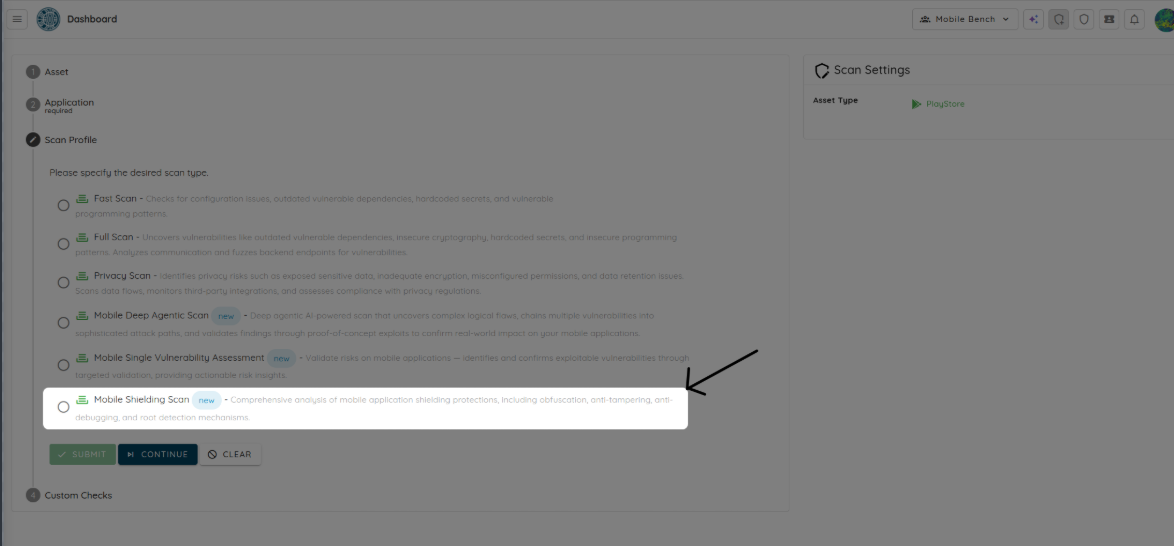
4. Haga clic en Continue.
Paso 2: configurar el proveedor de IA y el nivel de esfuerzo
Mobile Shielding Scan es un escaneo agéntico, impulsado por IA, que puede ejecutarse con los Cybermodels de Ostorlab o con su propia clave de API mediante Bring Your Own Key (BYOK).
1. Seleccione el proveedor de IA que desea utilizar para el escaneo.
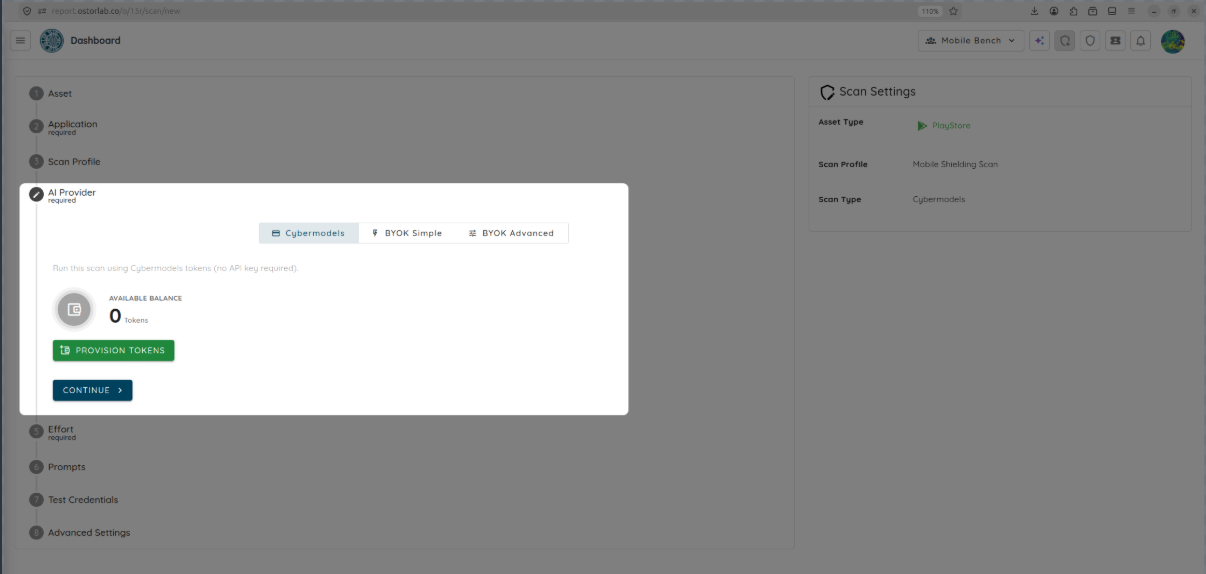
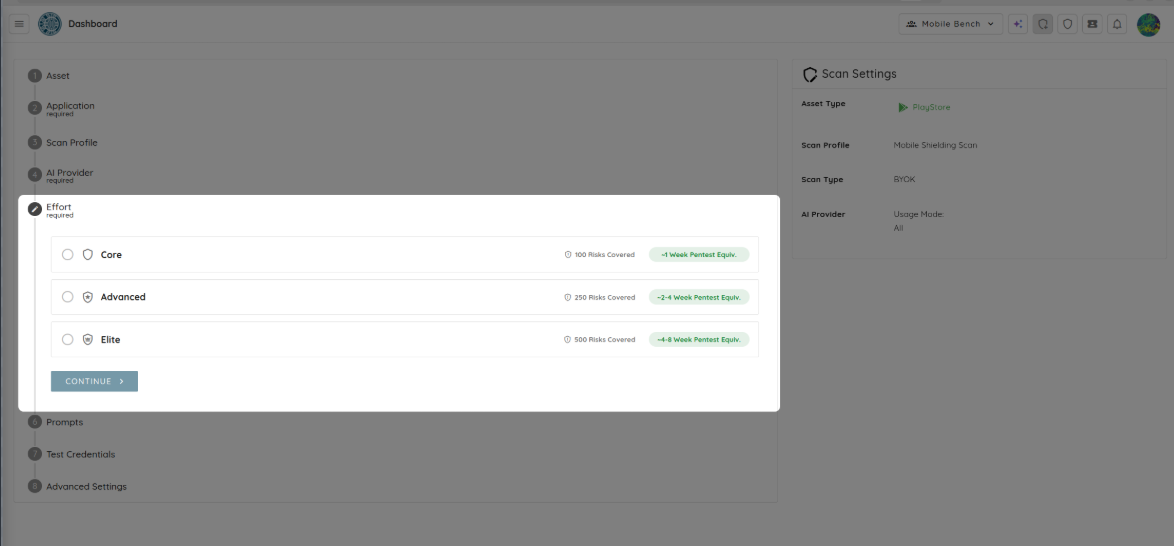
2. Si elige Cybermodels (Token-based), escoja entre tres niveles de esfuerzo preestablecidos según la complejidad y el tamaño de su aplicación:
- Core (200 tokens): verificación rápida de la línea base de los indicadores de bastionado estándar.
- Advanced (500 tokens): exploración profunda de la resiliencia del binario con una cobertura de ejecución moderada.
- Elite (1000 tokens): evaluación exhaustiva y altamente paralelizada que simula un esfuerzo de ingeniería inversa amplio y coordinado.
- Si elige Bring Your Own Key (BYOK), seleccione de su perfil una clave de proveedor de IA ya configurada para ejecutar el escaneo.
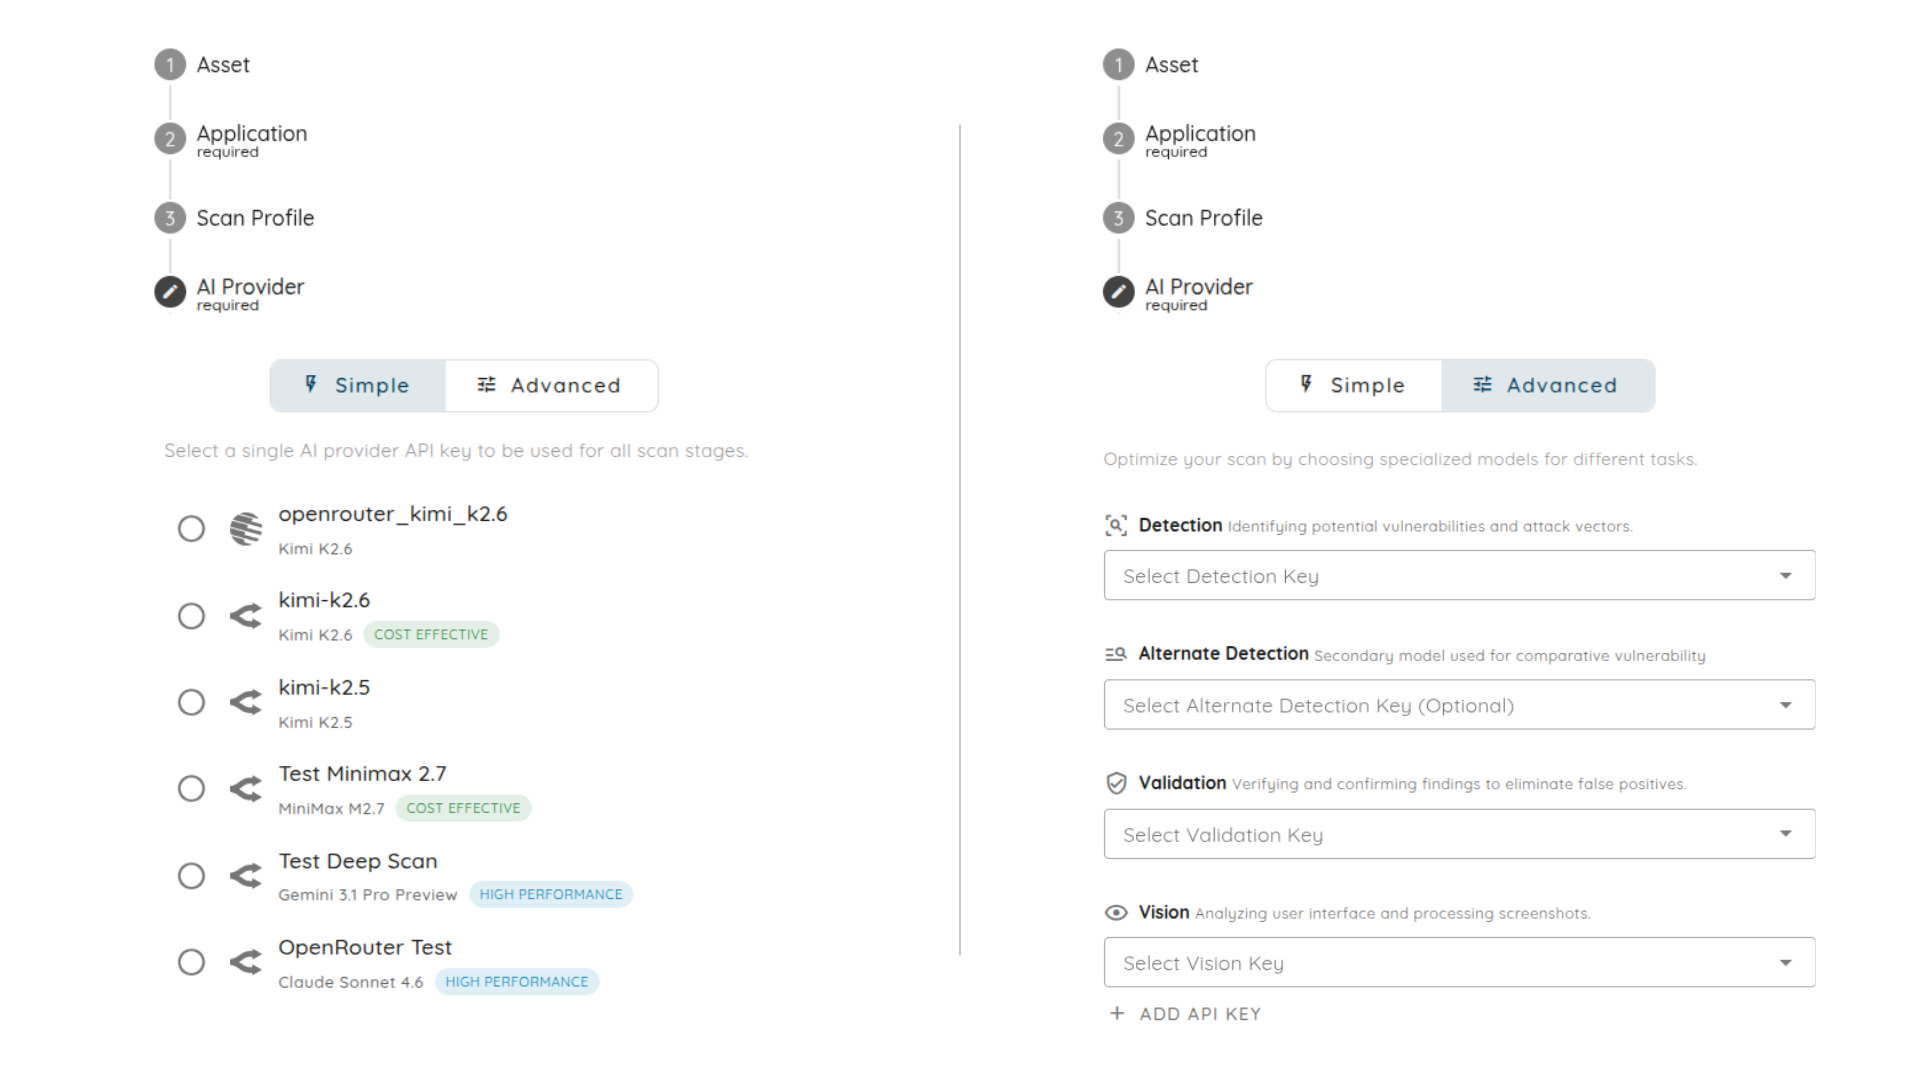
3. Haga clic en Continue.
Paso 3: añadir prompts y credenciales de prueba (opcional)
1. Añada o seleccione Prompts personalizados de automatización de la interfaz para guiar la interacción del agente.
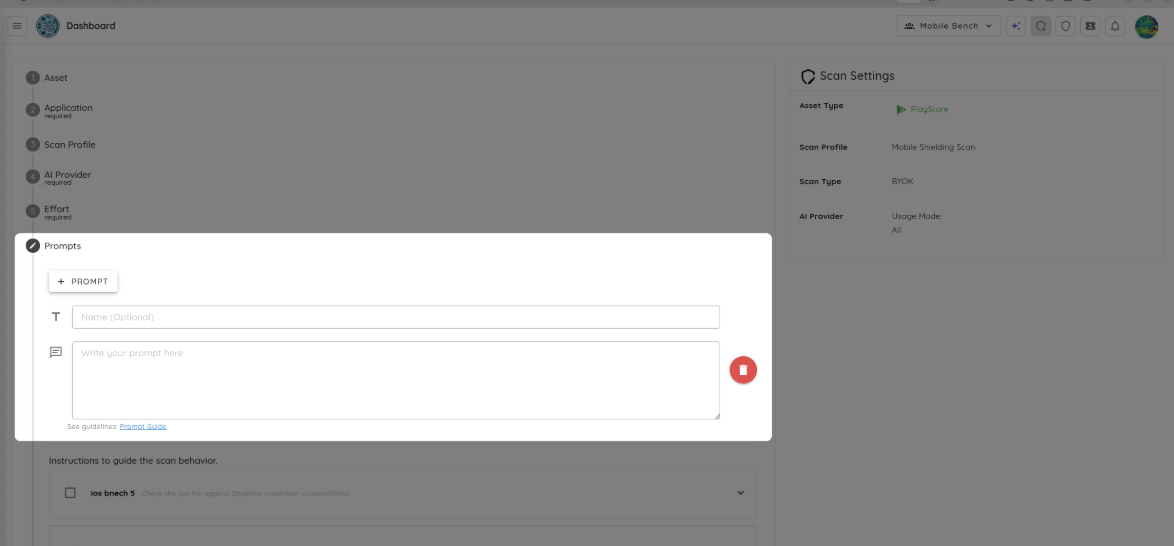
2. Si su aplicación requiere autenticación, seleccione o cree Test Credentials para que el agente pueda eludir con éxito las pantallas de inicio de sesión y probar los controles de blindaje en estados posteriores a la autenticación.
3. Haga clic en Submit para poner en cola y lanzar su escaneo.
Paso 4: revisar los resultados del escaneo
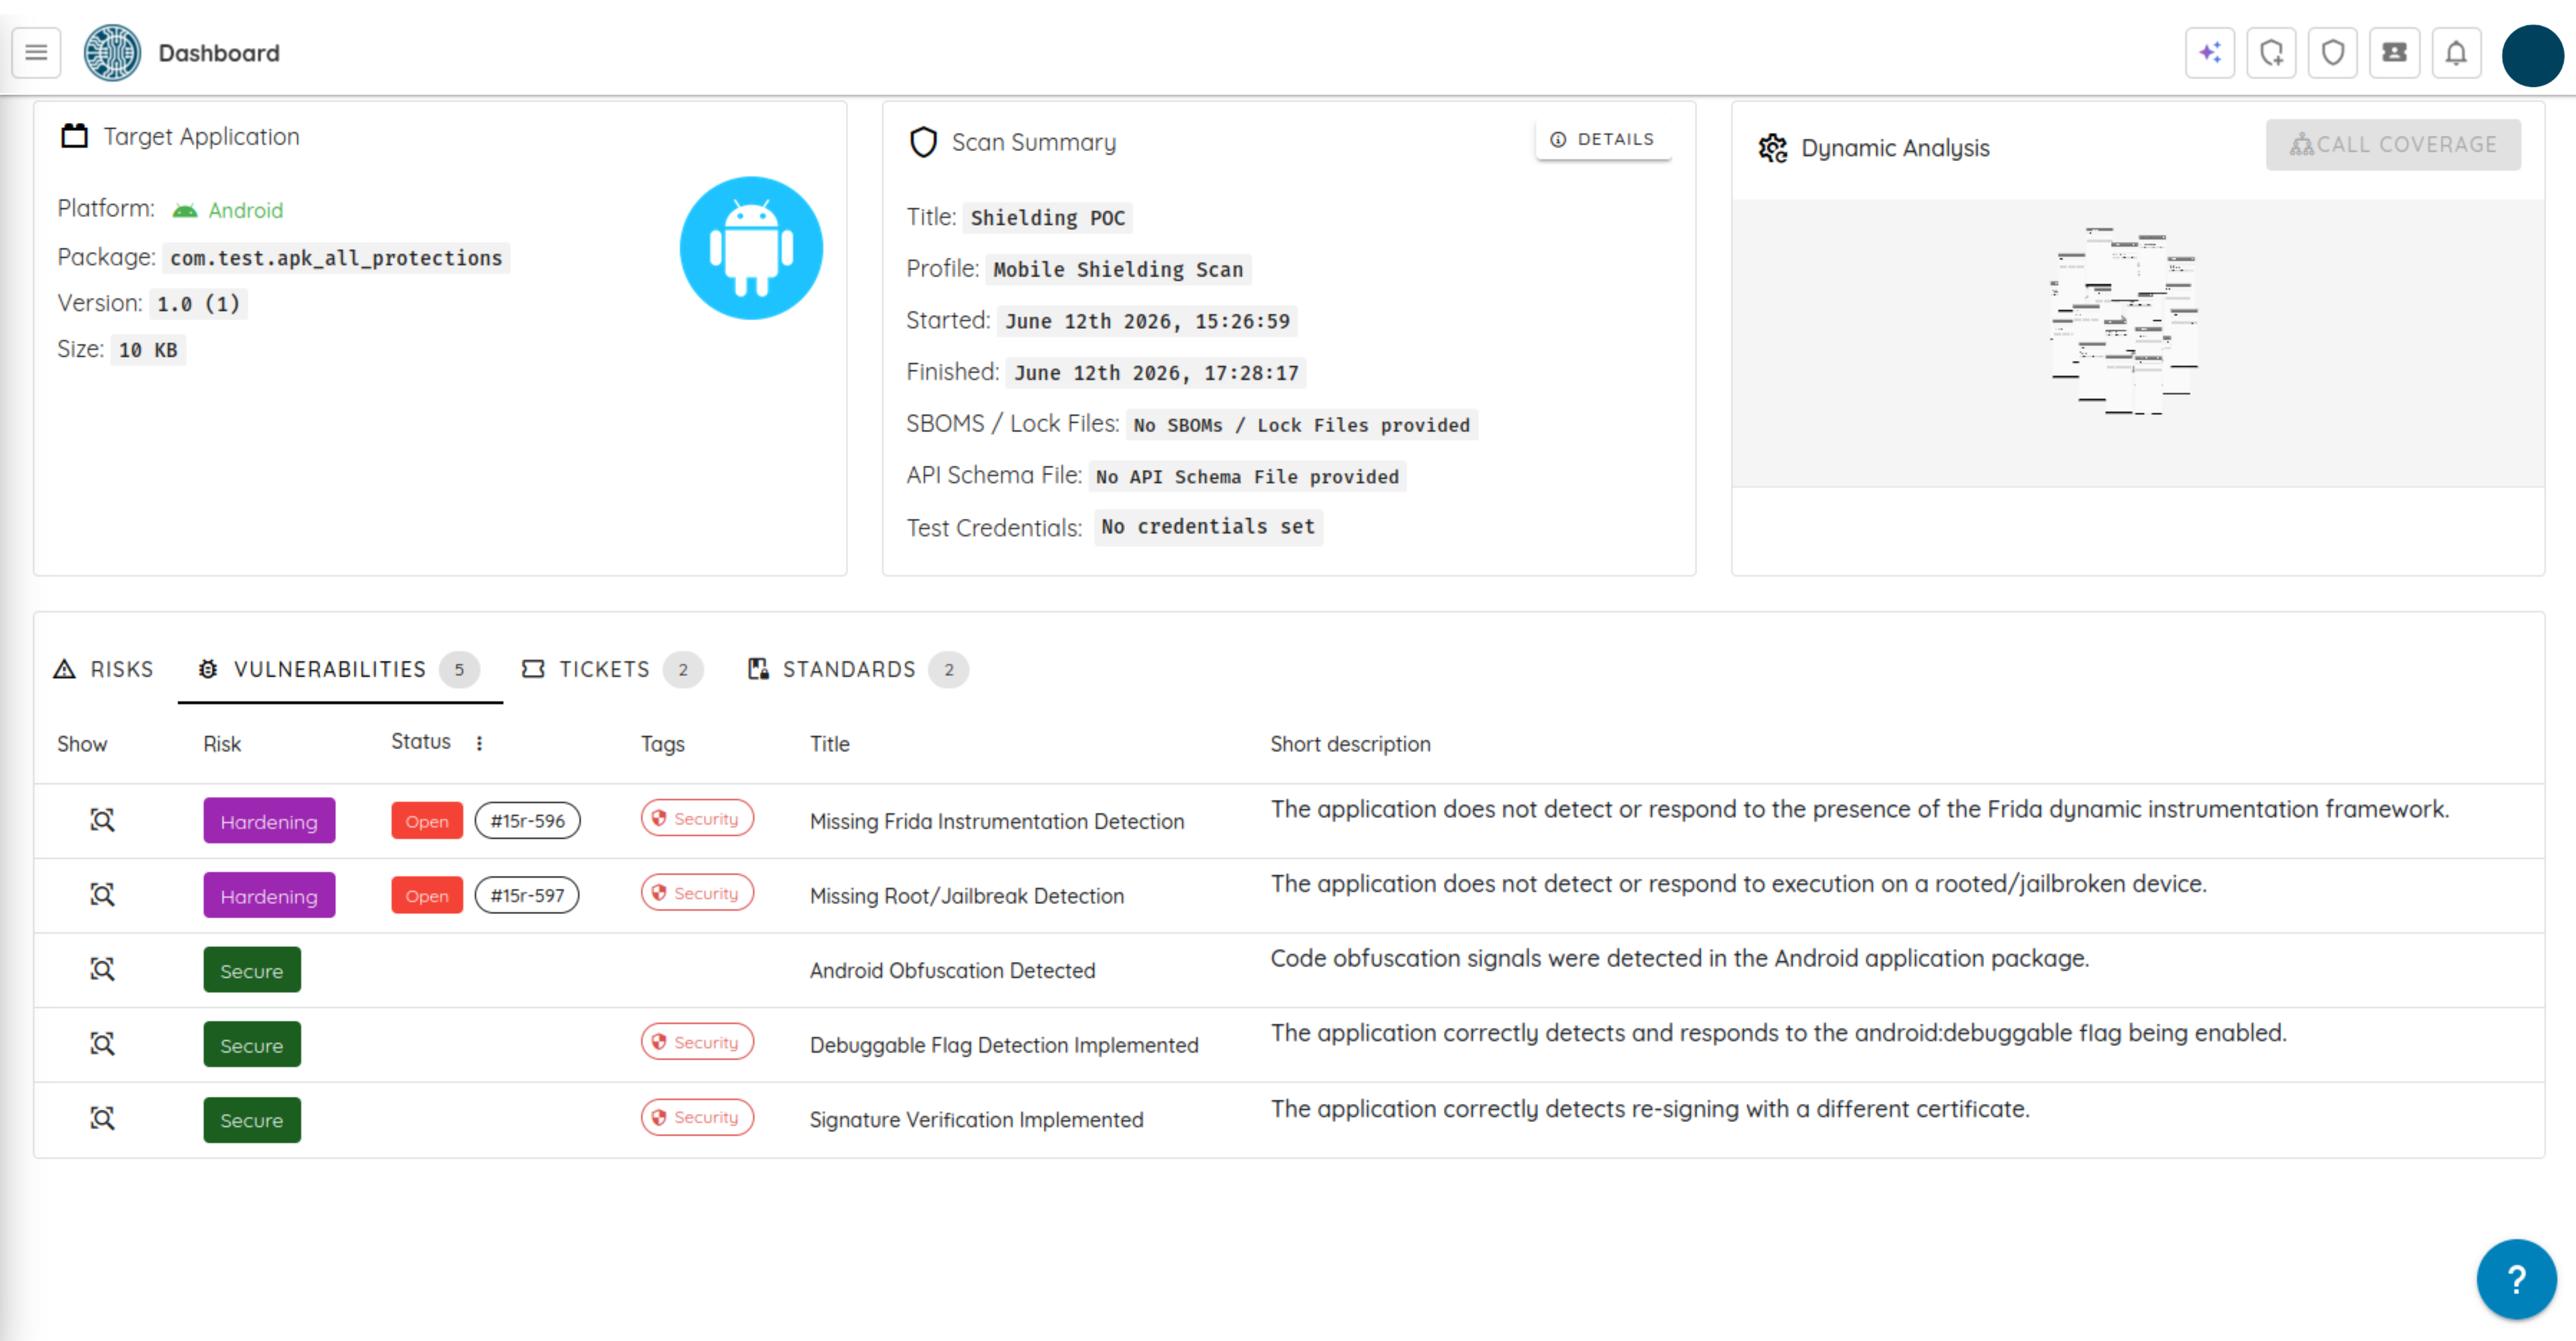
Una vez completada la evaluación, el panel muestra una visión general completa de la postura defensiva de su binario:
- Security Hardening Score: una puntuación global de cobertura (del 0% al 100%) que indica la eficacia de las protecciones del binario.
- Análisis de vectores: calificaciones específicas de superado/no superado y estadísticas detalladas de cobertura de Obfuscation, Anti-Tampering y Anti-Debugging.
- Funciones de blindaje validadas: un registro detallado de las comprobaciones verificadas con éxito, entre ellas String Encryption, Code Protection, Jailbreak Detection e Integrity Verification.
Profundidad controlada para aplicaciones críticas
Mobile Shielding Scan está pensado para los equipos que necesitan una verificación de seguridad más profunda sin perder velocidad operativa. El objetivo no es una automatización caótica; el objetivo es la profundidad controlada: un razonamiento más profundo, una ejecución acotada y una prueba clara de seguridad.
Los equipos de seguridad pueden aprovechar este escaneo para respaldar:
- Encontrar los eslabones débiles de las defensas móviles por capas antes que los atacantes.
- Validar frente a la ingeniería inversa las aplicaciones de servicios financieros, banca digital y pagos.
- Proteger las aplicaciones sanitarias que manejan datos sensibles de pacientes para que no se ejecuten en dispositivos comprometidos.
- Reforzar las aplicaciones de juegos y medios frente al robo de propiedad intelectual, la manipulación del código y la clonación.
- Garantizar el cumplimiento de las normativas de despliegue de aplicaciones móviles empresariales altamente reguladas.
Ofrece a los equipos de desarrollo la profundidad automatizada que desean, a la dirección ejecutiva la validación que necesita y menos motivos para adivinar si una aplicación es segura antes de llegar a la tienda de aplicaciones, lo que supone un raro triunfo tanto para la seguridad como para la cordura.
Despliegue su primer Mobile Shielding Scan
La funcionalidad Mobile Shielding Scan ya está disponible en el Ostorlab Portal. No deje las defensas en tiempo de ejecución al azar ni a simples suposiciones. Ejecute un nuevo escaneo de blindaje móvil.