推出可抵御 AI 攻击的移动应用加固检测
Ostorlab 推出 Mobile Shielding Scan,这是一款由 AI 驱动的自动化测试解决方案,专为加固检测与验证而设计。它让安全团队能够以简化、持续的方式验证关键的 iOS 和 Android 运行时防护,识别安全加固措施是否真实存在,以及能否经受住真实攻击。由此,企业获得了一种自动化、可扩展且强大的方式,在每一个版本中持续验证 RASP 工具和移动应用自我防御层。
设想一下您下一次移动应用发布后的第一个小时。构建版本已通过,加固控制看起来处于激活状态,防篡改已启用,Root 检测已就位,SSL 证书锁定也已配置。在公司看来,应用已受到保护。而在其他人看来,它只不过刚刚变成了一个可以下载、解包、检查、修改、插桩、重新打包并再次运行的文件。
这正是移动安全团队绝不能忘记的一点。陌生人无需您的源代码或基础设施,就能测试您的防御。他们只需要您已经发布的应用。一旦二进制文件进入他们的实验室,问题就不再只是防护是否存在,而是防护能否在应用保持正常运行的同时被绕过。
令人不安的事实是,许多移动安全失败并非始于防御缺失。它们始于那些确实存在、看似有效、并受到组织信任,却在发布后未被持续检验的防御。
传统漏洞扫描器擅长静态代码分析,但现代移动应用的风险往往在运行时才显现。为弥合这一差距,Ostorlab 推出 Mobile Shielding Scan。这一由 AI 驱动的自动化测试解决方案专注于加固检测,评估移动应用自我防御的能力,以及这些防御在真实攻击下能否真正奏效。
该扫描直接在二进制层面运行,针对应用中的每一项防护回答两个核心问题:
1. 防护是否真的存在?(加固检测)
2. 遭受攻击时它是否真的有效?(加固验证)
它把“我们认为我们的应用受到了保护”变成“我们已经测试过了,这是证据”。
为什么要验证加固机制?
移动安全测试正在从勾选式合规转向真实环境下的验证。这改变了整个范式。难点不再只是注入安全功能,而是持续执行加固检测,以证明这些功能在主动利用下依然有效。
安全团队需要知道其运行时防御能否被剥离、其应用是否对越狱设备毫无察觉,以及在商业加固产品上的投入是否带来了真正的保护。
依赖供应商的承诺只会带来虚假的安全感。一个微小的配置错误或编译流水线中的细微变化,就可能让加固层完全失效,而在打包过程中却不会抛出任何错误。对许多组织而言,在生产环境发生安全事件后才发现防御已失效,会让本已疲于应对各种问题的安全计划再添一场运营噩梦。
Mobile Shielding Scan 消除了这一盲区。Ostorlab 负责自动化漏洞利用层,安全团队则可以直接在 Portal 中即时清晰地了解加固检测结果、弱点暴露情况以及与标准的对应关系。
监管与合规要求
验证移动应用的自我防御能力已不再只是一项结构性的最佳实践。全球监管框架正在将其变为高度监管行业的硬性要求。依赖未经验证的配置,会让组织面临不合规处罚的风险:
- 欧盟 DORA(《数字运营韧性法案》): 该框架要求金融实体识别、防范、检测、响应 ICT 风险并从中恢复。它适用于在欧盟境内运营的银行及其他金融公司。
- MAS TRM 指南(新加坡): 新加坡金融管理局明确要求实施严格的移动应用控制措施,包括防篡改、反 Hook、代码混淆、完整性检查、证书锁定和设备绑定,这些措施通常通过 RASP(运行时应用自我保护)或应用加固工具来实现。
- PCI 移动/支付指南与 PCI DSS 4.0: 更新后的支付卡行业标准要求组织主动防止支付应用遭受篡改、逆向工程、运行时攻击和未经授权的更改。RASP 验证是满足这些严格监管要求的标准方式。
主要优势
- 自动化加固检测: 扫描应用,验证安全功能是否真实存在。
- 自动化漏洞利用分析: 以主动的运行时攻击模拟取代理论上的检查清单,尝试突破这些防御。
- 真机评估: 在真实的物理设备上部署并执行二进制文件,观察真实的运行时行为。
- 持续的版本验证: 将以往需要专家人工参与的流程自动化,从而对每一个版本进行加固检查。
- 商业加固审计: 验证第三方商业加固供应商是否提供了您所购买的保护。
- 标准映射: 将测试发现直接与公认的全球移动安全标准对应。
加固检测矩阵:覆盖的防护与 AI 驱动的绕过
配置 Mobile Shielding Scan 时,系统会在 Android 和 iOS 两个平台上运行加固检测,然后部署 AI 分析师主动尝试绕过。
| 检测的加固类型 | 作用 | AI 绕过方法的执行 |
|---|---|---|
| 防篡改 / 完整性 | 检测代码修改、重新打包或重新签名。 | 修改二进制结构;监测应用是否阻止执行或静默终止。 |
| Root 与越狱检测 | 识别会暴露本地应用数据的已被攻破的环境。 | 模拟特权环境;测试应用是否拒绝在已被攻破的操作系统层上运行。 |
| 反插桩 / 反调试 | 抵御旨在提取密钥或改变执行流程的实时 Hook。 | 注入实时调试器和 Hook;AI 调整运行时逻辑以破坏主动检测例程。 |
| 防克隆 / 安装来源 | 验证安装来源;阻止未经授权的分发。 | 在官方应用商店之外安装软件包;评估针对侧载的防御。 |
| 代码与数据混淆 | 评估应用逻辑和内嵌密钥的可见程度。 | 解析编译后的二进制文件;判断运行代码是被暴露还是得到妥善隐藏。 |
| 网络防护(SSL 证书锁定) | 拒绝被拦截或伪造的网络连接。 | 编排中间人攻击;检查应用是否拒绝无效的证书链。 |
如果您的团队需要静态分析,标准扫描器就能满足。如果您的团队需要深入的加固检测,以了解应用防御能否在主动且具备适应能力的对手面前幸存,Mobile Shielding Scan 是更顺畅的途径。
AI 驱动的加固检测与绕过引擎如何工作
检测到某项防护存在很容易;证明它能否被绕过才是困难且有价值的部分。Mobile Shielding Scan 包含一项 AI 驱动的漏洞利用能力,远不止于阅读静态代码。
运行时测试生命周期包括三个不同的阶段:
1. 环境部署
扫描在真实的移动硬件上准备一个干净、受控的运行时环境。应用二进制文件被安装、初始化并受到监控,以建立性能、内存映射和网络调用行为的基线。
2. 自适应的加固检测与漏洞利用循环
AI 分析师与应用交互,观察它在每一步的反应。AI 并非执行静态脚本,而是观察实时屏幕,解读警告、崩溃和拒绝。如果反调试防御阻止了标准 Hook,AI 会解读这一响应并动态调整方法,复现经验丰富的人类攻击者的判断力和坚持。
3. 具体验证
当某项防护可以被突破时,扫描会证明它已被突破,提供明确的绕过证据。如果防御经受住了考验,其强度就得到了验证,让团队确信其加固层在压力下有效运行。
可直接落实的安全交付成果
Mobile Shielding Scan 的结果以清晰、可直接采取行动的形式在 Ostorlab Portal 中交付:
- 强度评级: 清晰的指标,将稳健的防御与薄弱、易被绕过的漏洞区分开来。
- 绕过证据: 防御失效之处的具体证据,消除风险判断上的运营模糊性。
- 强度确认: 对成功防御的验证,确认安全投入切实发挥作用。
- 标准映射: 发现直接与公认的移动安全框架对应。
这种结构化的分解消除了移动工程中的猜测,为开发人员提供修复所需的精确洞察。
如何运行 Mobile Shielding Scan
要对应用防御启动自动化验证,请按照以下分步指南操作:
第 1 步:连接资产并选择扫描配置
1. 选择 Scanning -> New Scan。
2. 选择目标资产来源:直接从 PlayStore / AppStore 搜索并选择应用,或上传预编译的二进制文件(APK/AAB/IPA),或选择 TestFlight。
3. 在扫描配置选项中,选择 Mobile Shielding Scan。这会将引擎配置为运行专门的静态和动态加固测试。
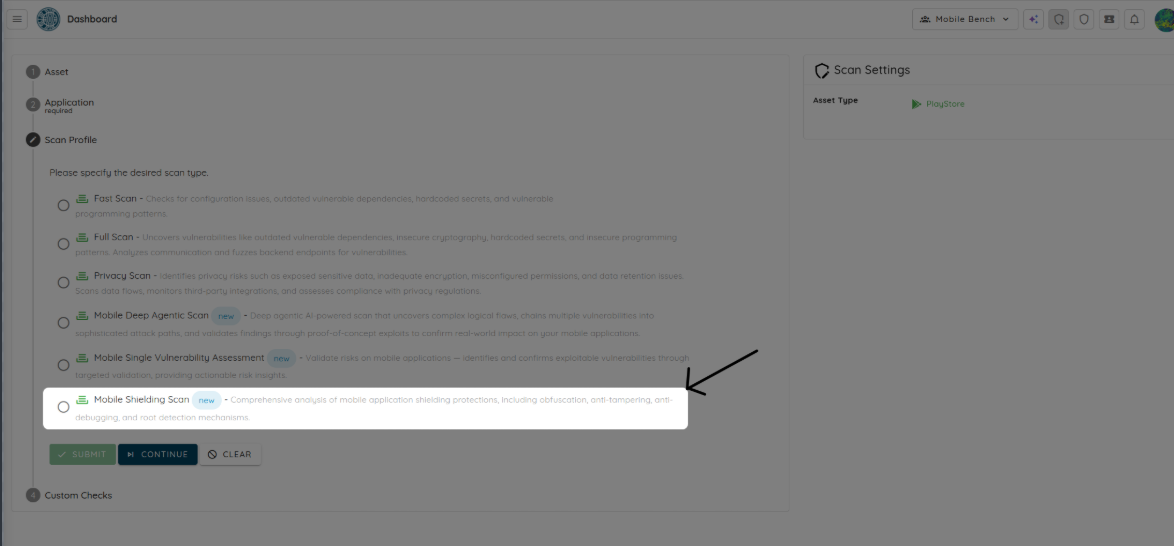
4. 点击 Continue。
第 2 步:配置 AI 提供商和投入级别
Mobile Shielding Scan 是一种智能体驱动的 AI 扫描,可以使用 Ostorlab 的 Cybermodels 运行,也可以通过 Bring Your Own Key (BYOK) 使用您自定义的 API 密钥运行。
1. 选择您希望用于此次扫描的 AI provider。
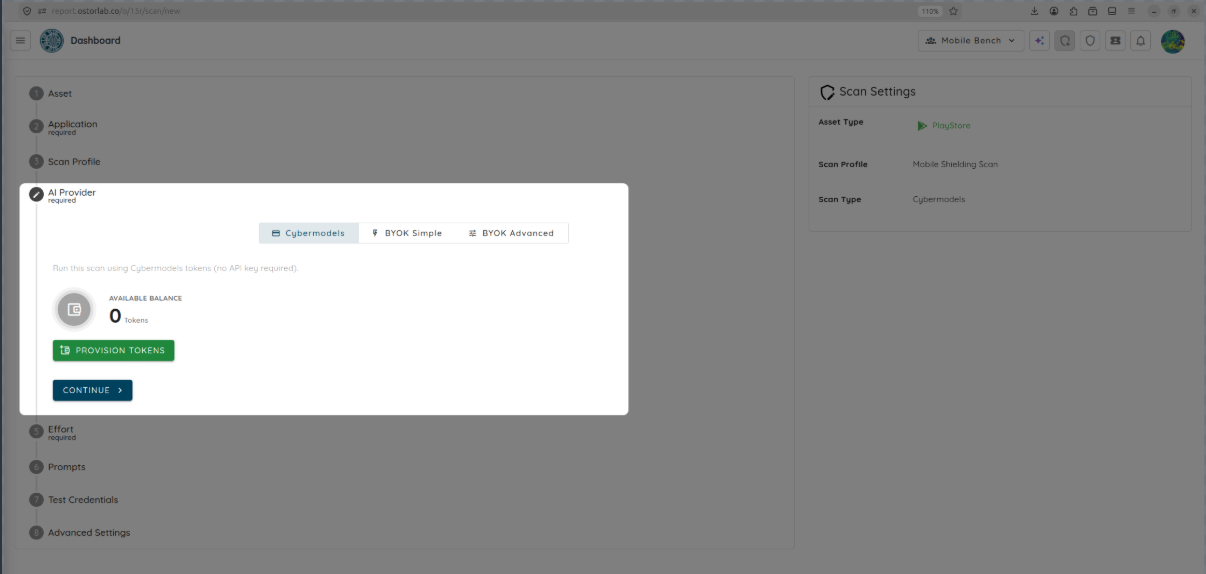
2. 如果您选择 Cybermodels (Token-based),请根据应用的复杂度和规模,从三个预设的投入级别中进行选择:
- Core(200 tokens): 对标准加固指标进行快速的基线验证。
- Advanced(500 tokens): 深入探索二进制文件的韧性,执行覆盖率适中。
- Elite(1000 tokens): 详尽且高度并行化的评估,模拟一次大规模、协同的逆向工程行动。
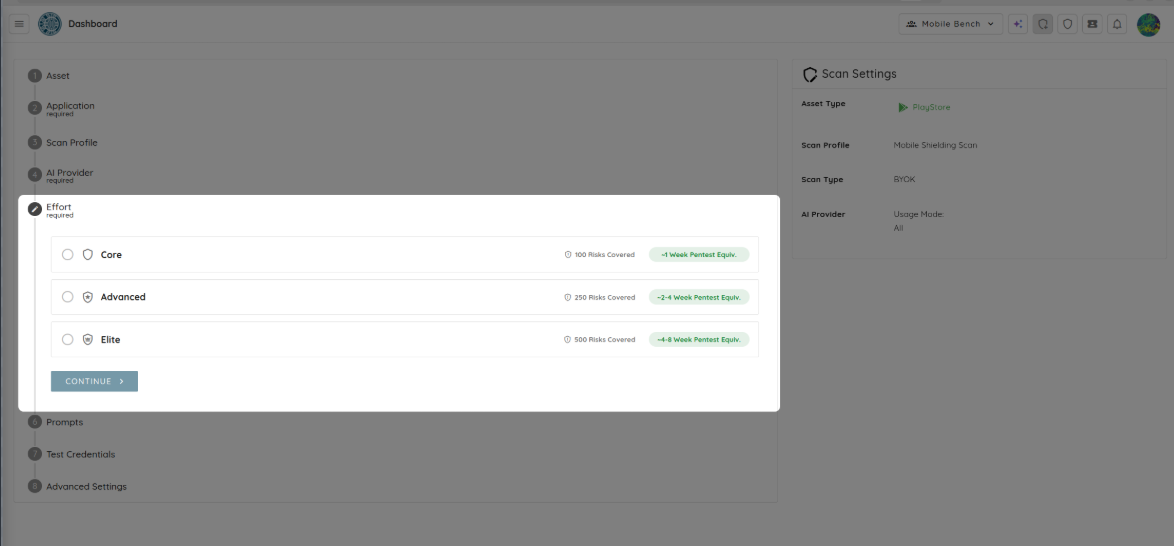
- 如果您选择 Bring Your Own Key (BYOK),请从您的配置文件中选择一个预先配置的 AI 提供商密钥来运行扫描。
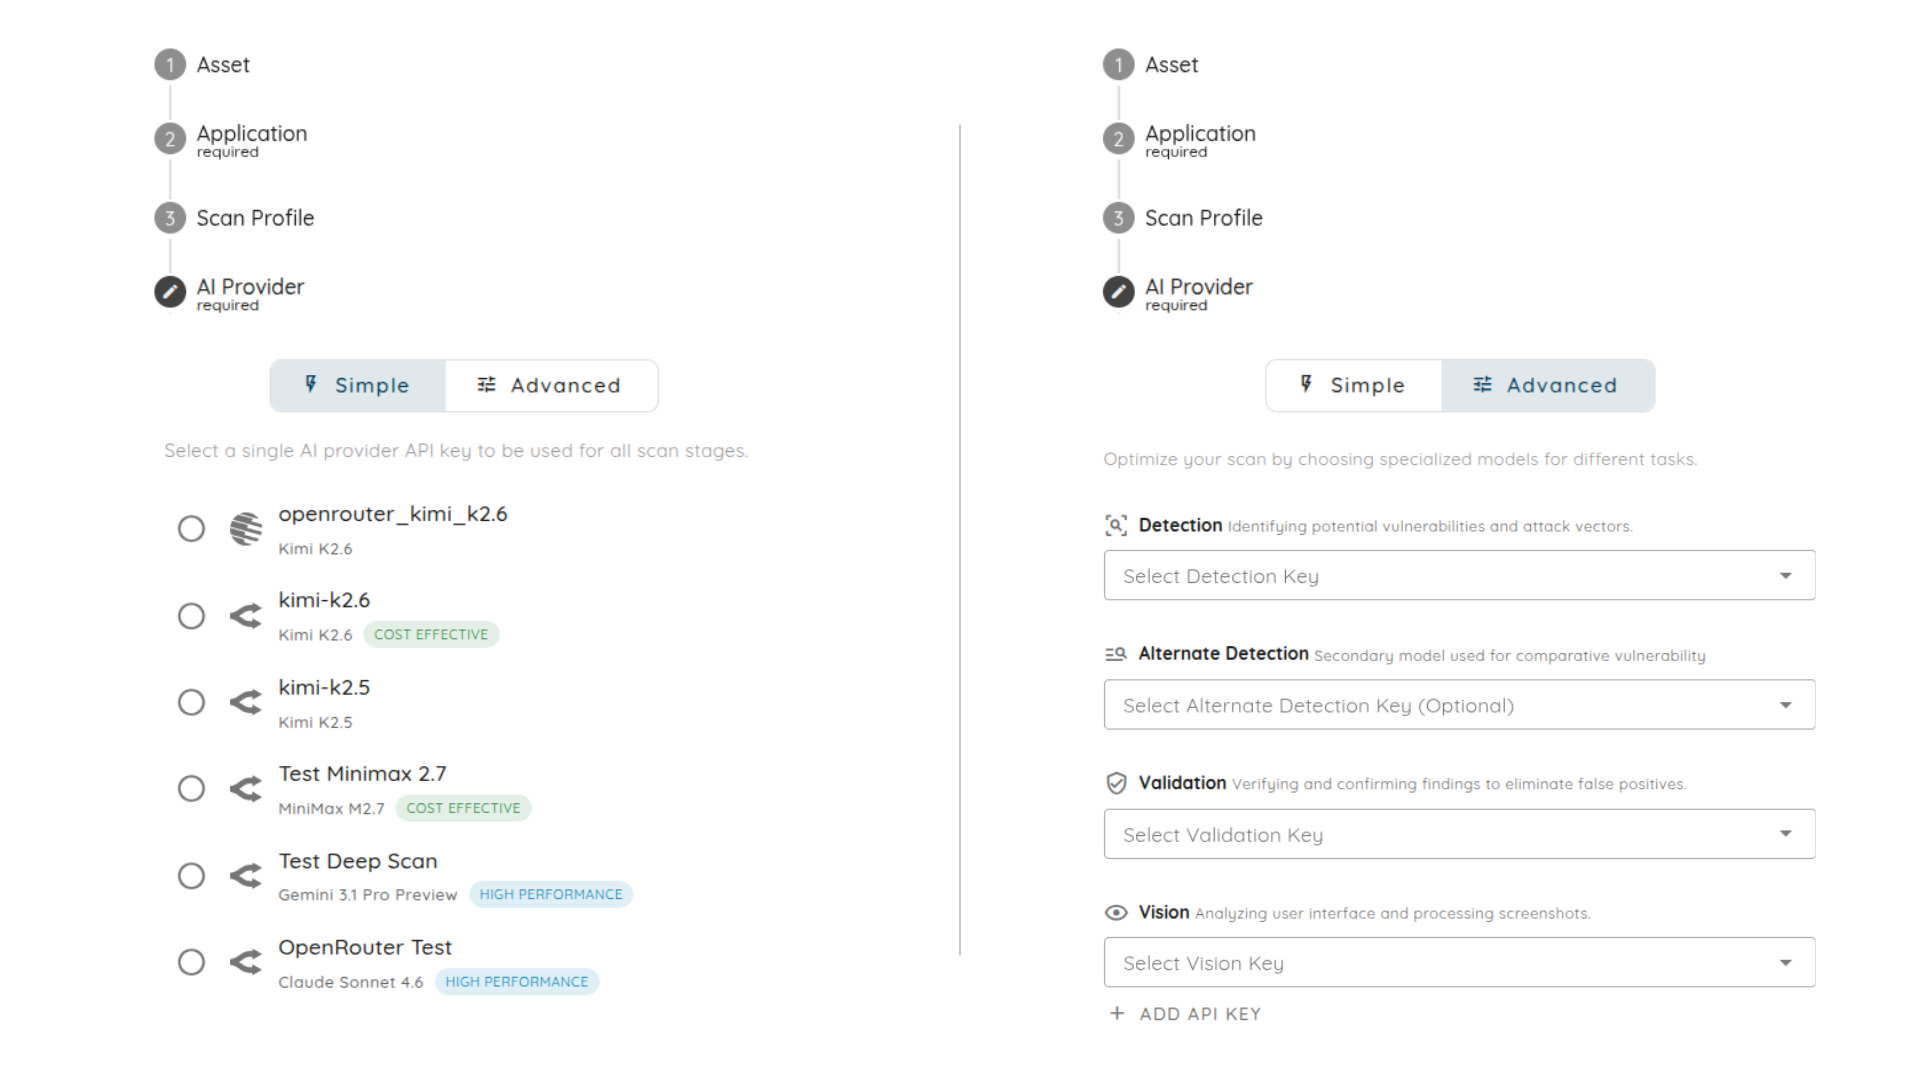
3. 点击 Continue。
第 3 步:添加提示词和测试凭据(可选)
1. 添加或选择自定义的 UI 自动化 Prompts,以引导智能体的交互。
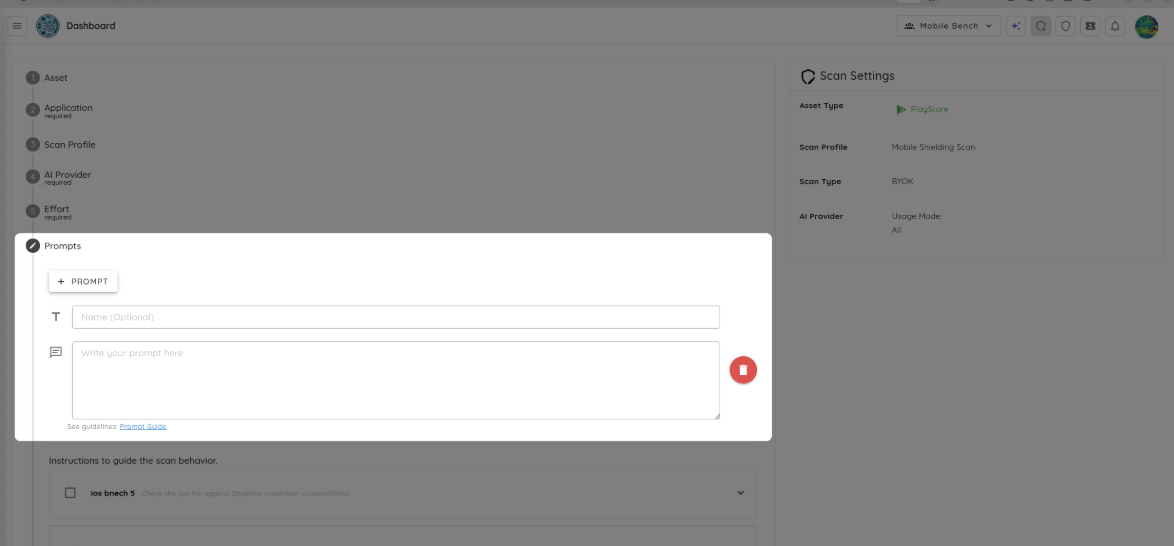
2. 如果您的应用需要身份验证,请选择或创建 Test Credentials,使智能体能够顺利通过登录关卡,并在登录后的状态下测试加固控制。
3. 点击 Submit,将扫描加入队列并启动。
第 4 步:查看扫描结果
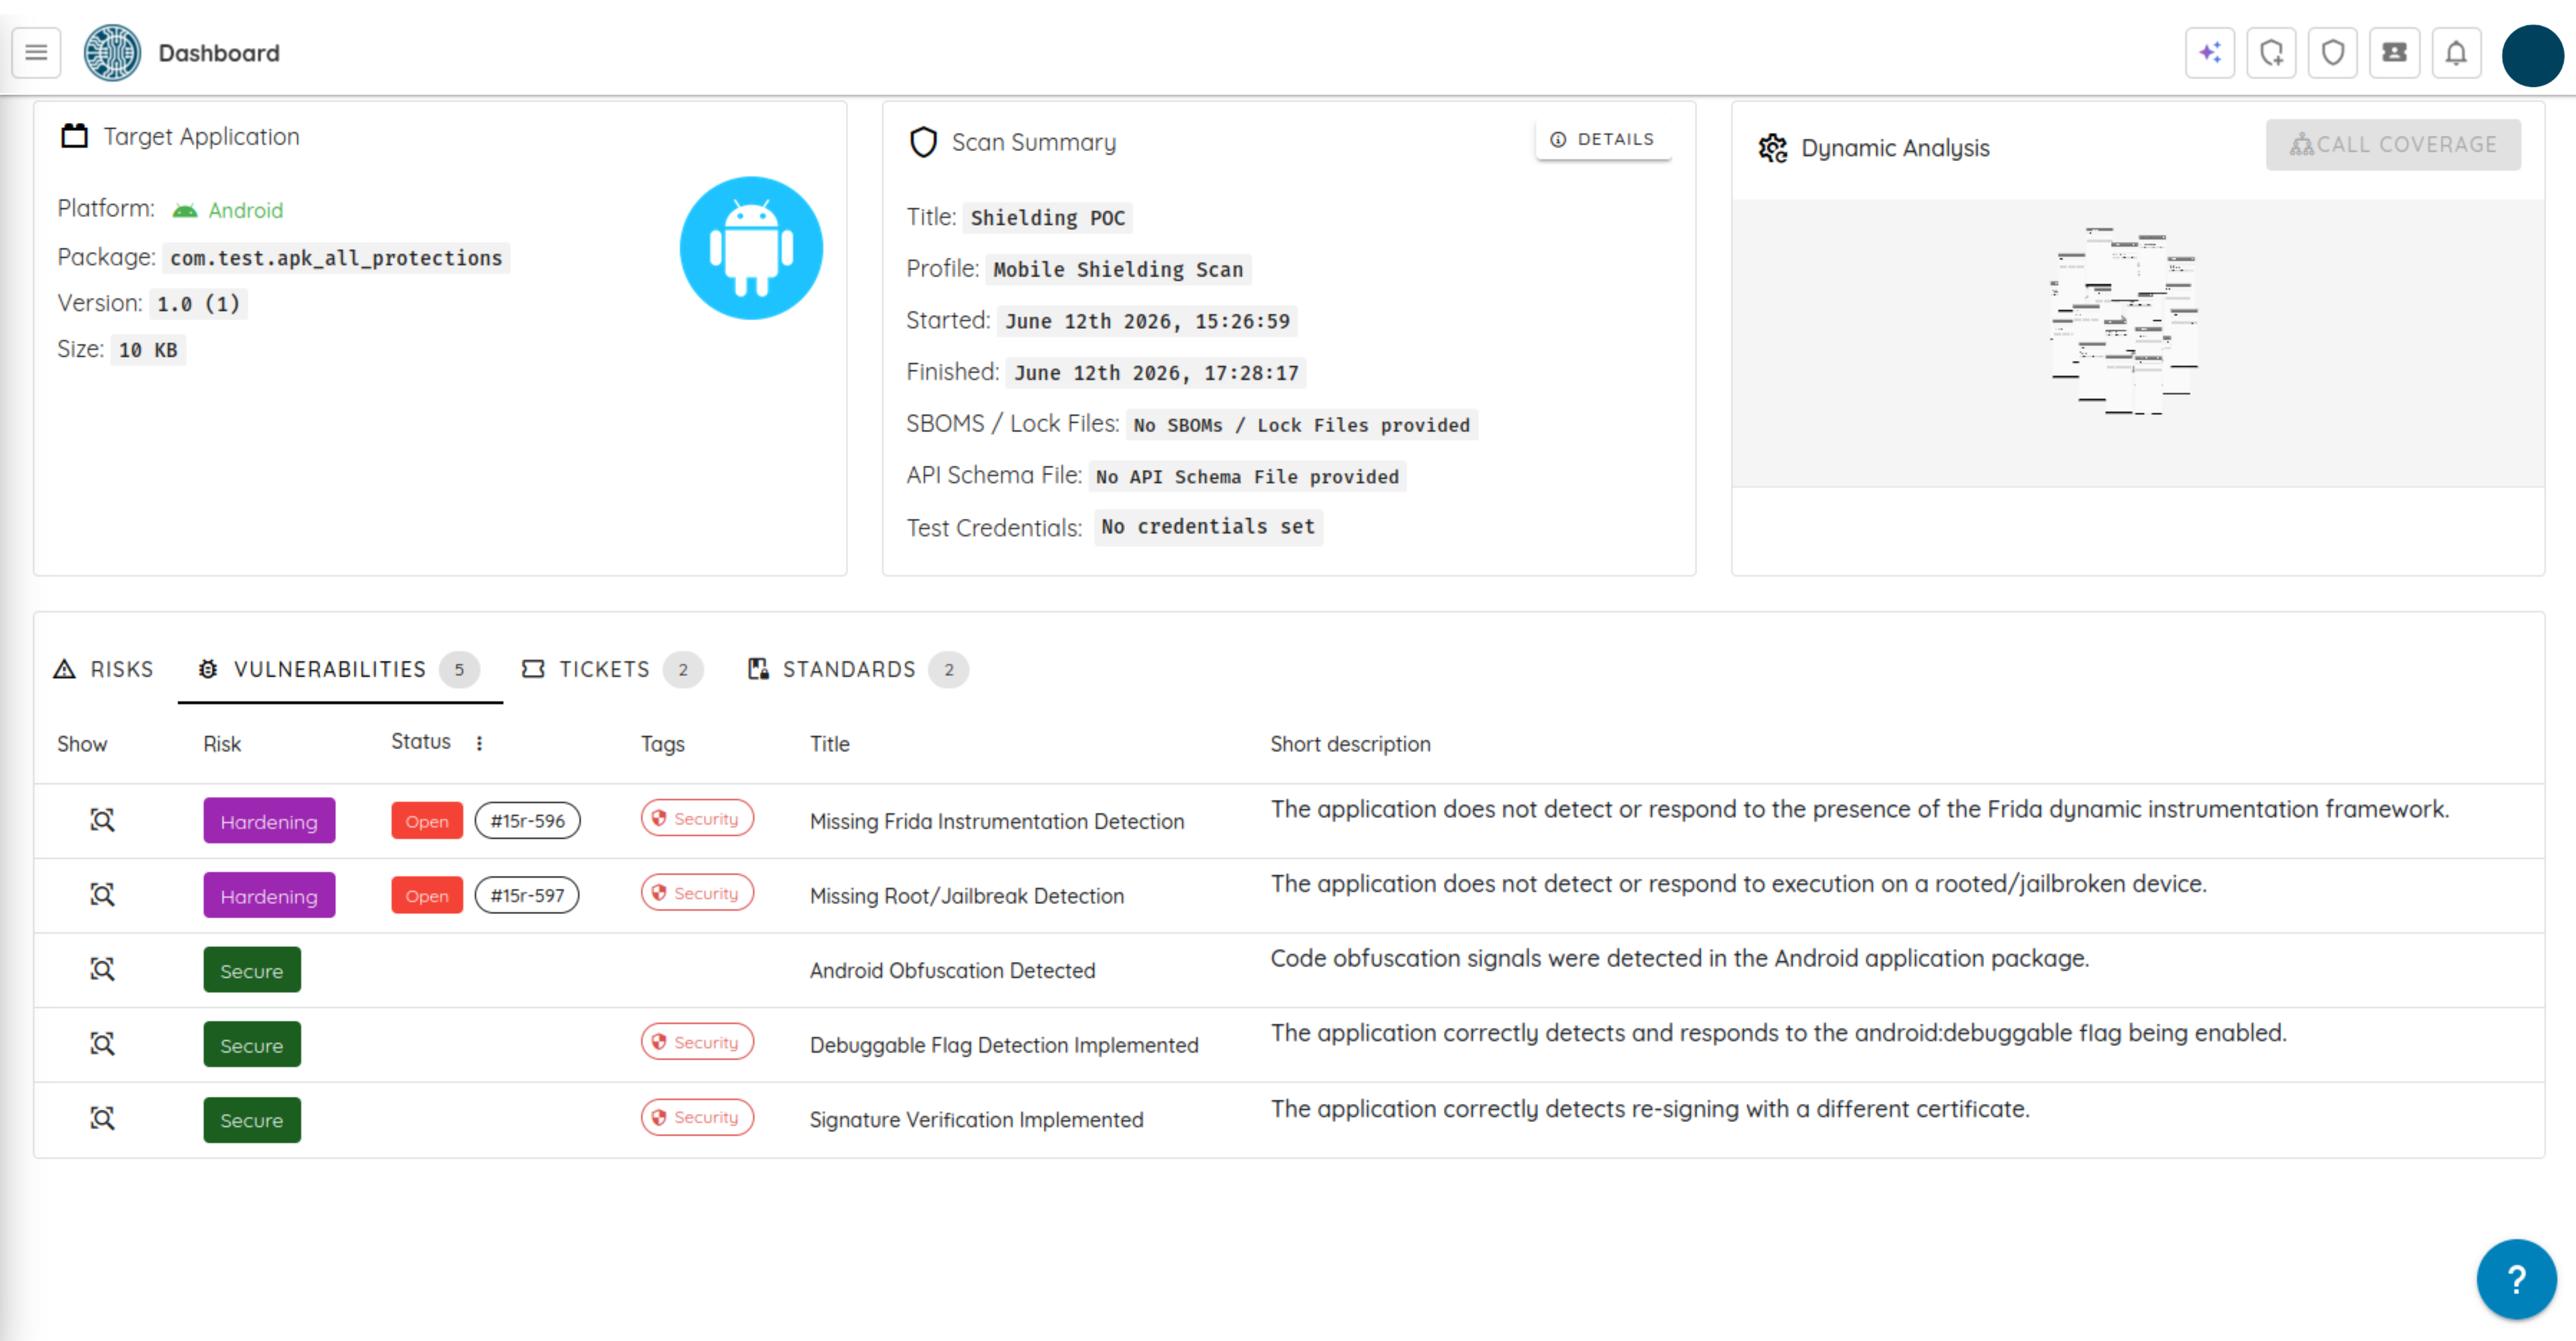
评估完成后,控制台会全面展示二进制文件的防御态势:
- 安全加固评分: 一个整体覆盖评分(从 0% 到 100%),表示二进制防护的有效性。
- 向量分析: 针对代码混淆、防篡改和反调试的具体通过/未通过评级和详细覆盖统计。
- 已验证的加固功能: 一份已成功验证的检查项详细清单,包括字符串加密、代码保护、越狱检测和完整性验证。
为关键任务应用提供受管控的深度
Mobile Shielding Scan 专为需要更深入的安全验证、同时又不想牺牲运营速度的团队而设计。目标不是混乱的自动化,而是受管控的深度:更深入的推理、有边界的执行,以及清晰的安全证明。
安全团队可以利用这一扫描来支持:
- 抢在攻击者之前找出多层移动防御中的薄弱环节。
- 验证金融服务、数字银行和支付应用抵御逆向工程的能力。
- 防止承载敏感患者数据的医疗应用在已被攻破的设备上运行。
- 加固游戏和媒体应用,抵御知识产权盗窃、代码篡改和克隆。
- 确保符合高度监管的移动企业部署要求。
它为开发团队提供所需的自动化深度,为管理层提供所需的验证,并让团队在应用上架应用商店之前,少一些对其是否安全的猜测,这对安全和团队的心态而言都是难得的双赢。
部署您的第一次 Mobile Shielding Scan
Mobile Shielding Scan 功能现已在 Ostorlab Portal 中提供。不要让您的运行时防御依赖猜测或未经检验的假设。立即运行一次新的 移动应用加固扫描。