Présentation du mobile shielding capable de résister aux attaques par IA
Ostorlab lance Mobile Shielding Scan, une solution de test automatisée et pilotée par l'IA, conçue spécifiquement pour la détection et la validation du shielding. Elle offre aux équipes sécurité une validation continue et simplifiée des protections d'exécution critiques sur iOS et Android, en identifiant si les protections sont réellement présentes et si elles résistent à des attaques réelles. Les organisations disposent ainsi d'un moyen automatisé, évolutif et puissant de valider en continu les outils RASP et les couches d'autodéfense mobile, à chaque version.
Imaginez la première heure qui suit votre prochaine version mobile. Le build est passé, les contrôles de shielding semblent actifs, l'anti-falsification est activé, la détection du root est présente et le SSL pinning est configuré. Du point de vue de l'entreprise, l'application semble protégée. Du point de vue d'un tiers, elle vient de devenir un fichier qu'il peut télécharger, décompresser, inspecter, modifier, instrumenter, reconditionner et exécuter à nouveau.
C'est ce que les équipes de sécurité mobile ne peuvent pas se permettre d'oublier. Un inconnu n'a besoin ni de votre code source ni de votre infrastructure pour tester vos défenses. Il lui suffit de l'application que vous avez déjà livrée. Une fois le binaire dans son laboratoire, la question n'est plus seulement de savoir si une protection existe. La question est de savoir si la protection peut être contournée sans que l'application cesse de fonctionner normalement.
La vérité qui dérange, c'est que de nombreuses défaillances de sécurité mobile ne commencent pas par l'absence de défenses. Elles commencent par des défenses qui existent, qui semblent actives et auxquelles l'organisation fait confiance, mais qui n'ont pas été remises en question en continu après la publication.
Les scanners de vulnérabilités traditionnels excellent dans l'analyse statique du code, mais les risques des applications mobiles modernes apparaissent souvent à l'exécution. Pour combler cet écart, Ostorlab présente Mobile Shielding Scan. Cette solution de test automatisée et pilotée par l'IA est spécialisée dans la détection du shielding : elle évalue dans quelle mesure une application mobile se défend et si ces défenses résistent réellement à des attaques réelles.
Le scan opère directement au niveau du binaire pour répondre à deux questions essentielles pour chaque protection d'une application :
1. La protection est-elle réellement présente ? (détection du shielding)
2. Résiste-t-elle réellement à une attaque ? (validation du shielding)
Il transforme « nous pensons que notre application est protégée » en « nous l'avons testée, et voici la preuve ».
Pourquoi valider les mécanismes de shielding ?
Le test de sécurité mobile passe de la conformité par cases à cocher à la validation en conditions réelles. Cela change le paradigme. Le plus difficile n'est plus seulement d'injecter des fonctions de sécurité ; le plus difficile est d'exécuter une détection continue du shielding pour prouver qu'elles fonctionnent face à une exploitation active.
Les équipes sécurité doivent savoir si leurs défenses d'exécution peuvent être retirées, si leur application est aveugle aux appareils jailbreakés et si les investissements dans un shielding commercial offrent une protection réelle.
S'en remettre aux promesses des éditeurs donne un faux sentiment de sécurité. Une erreur de configuration mineure ou un changement subtil dans la chaîne de compilation peut neutraliser complètement une couche de shielding sans générer la moindre erreur lors de l'assemblage. Pour de nombreuses organisations, découvrir une défense défaillante après une compromission en production est un cauchemar opérationnel de plus dans un programme de sécurité qui a déjà assez d'incendies à éteindre.
Mobile Shielding Scan supprime cet angle mort. Ostorlab gère la couche d'exploitation automatisée, tandis que les équipes sécurité obtiennent une visibilité immédiate sur la détection du shielding, l'exposition aux faiblesses et la correspondance avec les standards, directement depuis le Portal.
Exigences réglementaires et de conformité
Vérifier l'autodéfense des applications mobiles n'est plus seulement une bonne pratique structurelle. Les cadres réglementaires mondiaux en font une obligation stricte pour les secteurs fortement réglementés. S'appuyer sur des configurations non vérifiées expose les organisations à des sanctions pour non-conformité :
- DORA de l'UE (Digital Operational Resilience Act) : ce cadre exige que les entités financières identifient les risques liés aux TIC, s'en protègent, les détectent, y répondent et s'en remettent. Il s'applique aux banques et aux autres entreprises financières opérant dans l'Union européenne.
- Lignes directrices MAS TRM (Singapour) : la Monetary Authority of Singapore exige explicitement des contrôles stricts pour les applications mobiles. Il s'agit notamment de l'anti-falsification, de l'anti-hooking, de l'obfuscation du code, des contrôles d'intégrité, du certificate pinning et de la liaison à l'appareil, couramment mis en œuvre au moyen d'outils RASP (Runtime Application Self-Protection) ou de shielding d'applications.
- Recommandations PCI Mobile/Payment et PCI DSS 4.0 : les normes actualisées du secteur des cartes de paiement poussent les organisations à empêcher activement la falsification, la rétro-ingénierie, les attaques à l'exécution et les modifications non autorisées dans les applications de paiement. La validation RASP est un moyen courant de répondre à ces exigences réglementaires rigoureuses.
Principaux avantages
- Détection automatisée du shielding : analyse l'application pour vérifier que les fonctions de sécurité sont réellement présentes.
- Analyse d'exploitation automatisée : remplace les listes de contrôle théoriques par des simulations d'attaque actives à l'exécution, visant à briser ces défenses.
- Évaluation sur appareils réels : déploie et exécute les binaires sur de véritables appareils physiques pour observer le comportement réel à l'exécution.
- Validation continue à chaque version : automatise un processus qui nécessitait auparavant l'intervention manuelle de spécialistes, et permet de vérifier le shielding à chaque version.
- Audit du shielding commercial : valide que les éditeurs tiers de solutions de shielding commerciales fournissent bien la protection pour laquelle vous avez payé.
- Correspondance avec les standards : aligne directement les résultats des tests sur les standards mondiaux reconnus de sécurité mobile.
Matrice de détection du shielding : protections couvertes et contournement par IA
Lors de la configuration d'un Mobile Shielding Scan, le système exécute la détection du shielding sur les plateformes Android et iOS avant de déployer un analyste IA qui tente activement des contournements.
| Type de shielding détecté | Fonction | Méthode de contournement par IA |
|---|---|---|
| Anti-falsification / intégrité | Détecte la modification du code, le reconditionnement ou la re-signature. | Modifie la structure du binaire ; surveille si l'application bloque l'exécution ou se termine silencieusement. |
| Détection du root et du jailbreak | Identifie les environnements compromis qui exposent les données locales de l'application. | Simule des environnements privilégiés ; teste si l'application refuse de s'exécuter sur des couches d'OS compromises. |
| Anti-instrumentation / anti-débogage | Résiste aux hooks en direct conçus pour extraire des secrets ou altérer l'exécution. | Injecte des débogueurs et des hooks en direct ; l'IA adapte la logique d'exécution pour déjouer les routines de détection actives. |
| Anti-clonage / source d'installation | Vérifie l'origine de l'installation ; bloque la distribution non autorisée. | Installe des paquets en dehors des stores officiels ; évalue les défenses contre le sideloading. |
| Obfuscation du code et des données | Évalue la visibilité de la logique applicative et des secrets embarqués. | Analyse les binaires compilés ; détermine si le code opérationnel est exposé ou correctement dissimulé. |
| Protection réseau (SSL pinning) | Refuse les connexions réseau interceptées ou frauduleuses. | Orchestre des attaques de l'homme du milieu ; vérifie si l'application rejette les chaînes de certificats invalides. |
Si votre équipe veut de l'analyse statique, les scanners standards sont là. Si elle veut une détection approfondie du shielding pour voir si les défenses de votre application résistent à un adversaire actif et adaptatif, Mobile Shielding Scan est la voie la plus fluide.
Comment fonctionne le moteur de détection et de contournement du shielding piloté par l'IA
Détecter qu'une protection existe est facile ; prouver si elle peut être contournée est la partie difficile et précieuse. Mobile Shielding Scan inclut une capacité d'exploitation pilotée par l'IA qui va au-delà de la lecture du code statique.
Le cycle de test à l'exécution se déroule en trois phases distinctes :
1. Déploiement de l'environnement
Le scan met en place un environnement d'exécution propre et contrôlé sur du matériel mobile réel. Le binaire de l'application est installé, initialisé et surveillé afin d'établir une référence pour les performances, la cartographie mémoire et le comportement des appels réseau.
2. Boucles adaptatives de détection et d'exploitation du shielding
Un analyste IA interagit avec l'application et observe sa réaction à chaque étape. Plutôt que d'exécuter un script statique, l'IA observe l'écran en direct et interprète les avertissements, les plantages et les refus. Si une défense anti-débogage bloque un hook standard, l'IA interprète cette réponse et adapte dynamiquement son approche, en reproduisant le jugement et la persévérance d'un attaquant humain expérimenté.
3. Vérification concrète
Lorsqu'une protection peut être brisée, le scan démontre qu'elle l'a été et fournit une preuve explicite du contournement. Si la défense tient, sa solidité est validée, ce qui donne aux équipes l'assurance que leurs couches de shielding fonctionnent efficacement sous pression.
Livrables de sécurité exploitables
Les résultats d'un Mobile Shielding Scan sont fournis sous des formats clairs et exploitables dans l'Ostorlab Portal :
- Indicateurs de solidité : des indicateurs clairs qui distinguent les défenses robustes des vulnérabilités faibles et facilement contournées.
- Preuve de contournement : des éléments concrets là où les défenses ont échoué, qui lèvent toute ambiguïté opérationnelle sur le risque.
- Confirmation de solidité : la validation des défenses efficaces, qui confirme que les investissements de sécurité sont fonctionnels.
- Correspondance avec les standards : les résultats sont alignés directement sur les référentiels reconnus de sécurité mobile.
Cette décomposition structurelle supprime les approximations de l'ingénierie mobile et donne aux développeurs les informations précises nécessaires à la remédiation.
Comment lancer un Mobile Shielding Scan
Pour lancer une validation automatisée des défenses de votre application, suivez le guide pas à pas ci-dessous :
Étape 1 : connecter les actifs et sélectionner le profil de scan
1. Sélectionnez Scanning -> New Scan.
2. Sélectionnez la source de l'actif cible : recherchez et sélectionnez l'application directement depuis le PlayStore / AppStore, ou importez votre binaire précompilé (APK/AAB/IPA), ou sélectionnez TestFlight.
3. Dans les options de profil de scan, sélectionnez Mobile Shielding Scan. Cela configure le moteur pour exécuter des tests de durcissement statiques et dynamiques spécialisés.
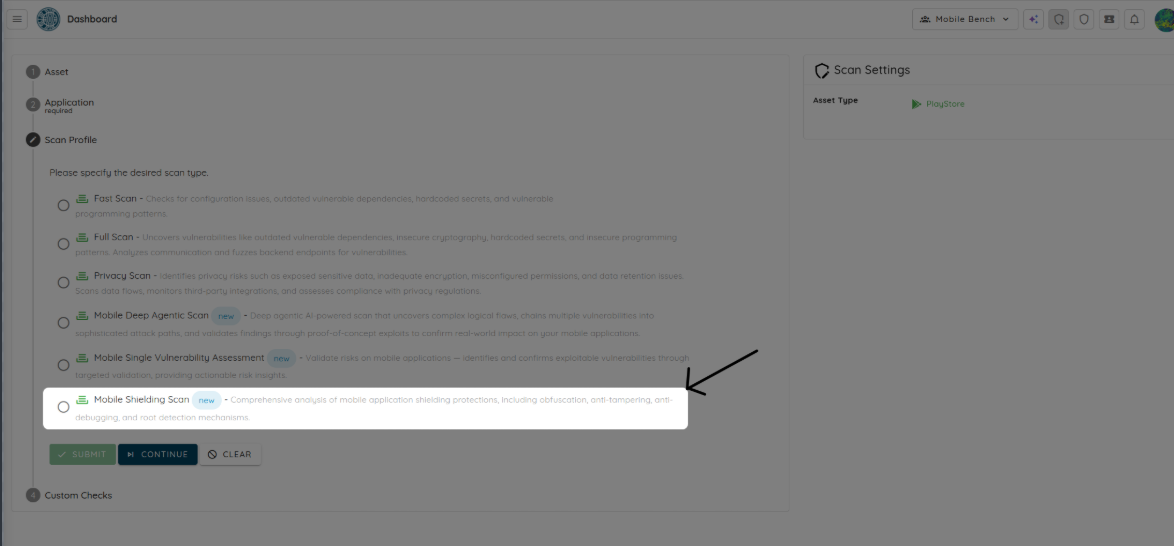
4. Cliquez sur Continue.
Étape 2 : configurer le fournisseur d'IA et le niveau d'effort
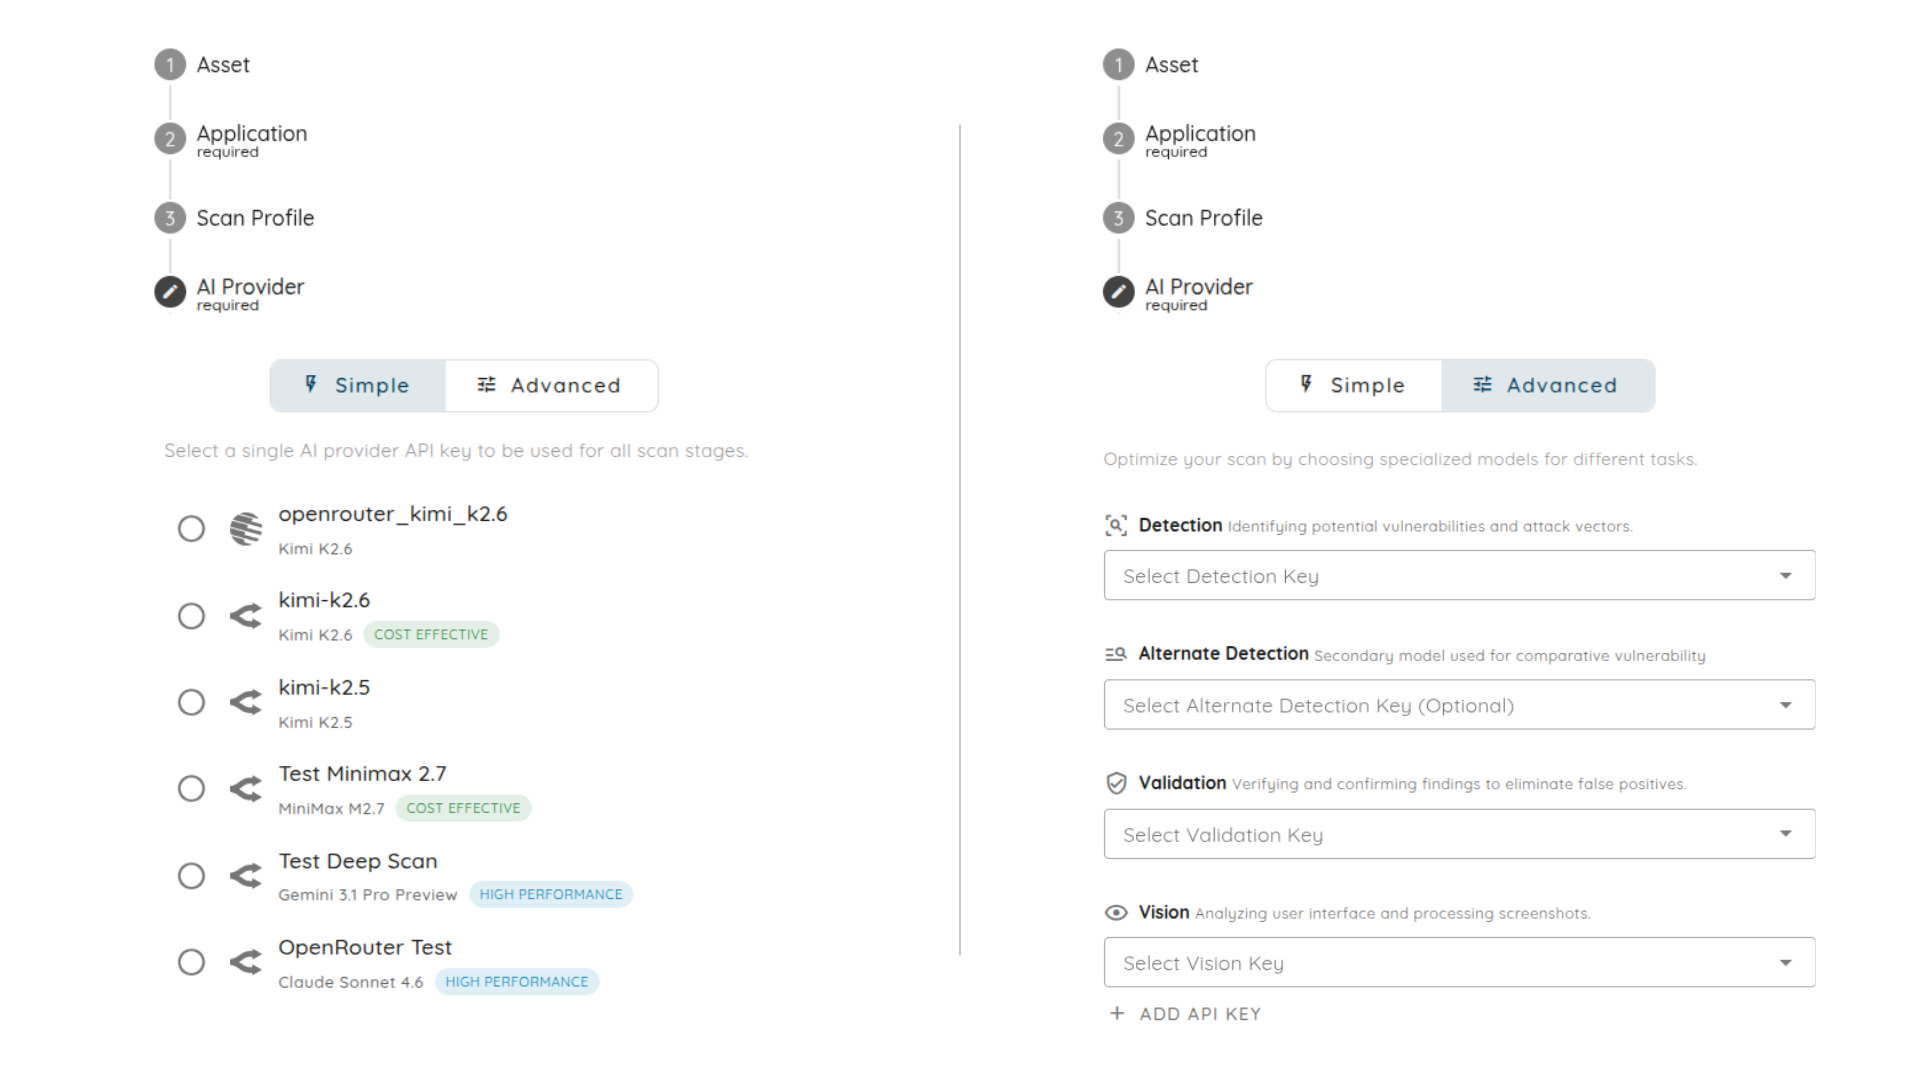
Mobile Shielding Scan est un scan agentique, piloté par l'IA, qui peut s'exécuter avec les Cybermodels d'Ostorlab ou avec votre propre clé d'API via Bring Your Own Key (BYOK).
1. Sélectionnez le fournisseur d'IA que vous souhaitez utiliser pour le scan.
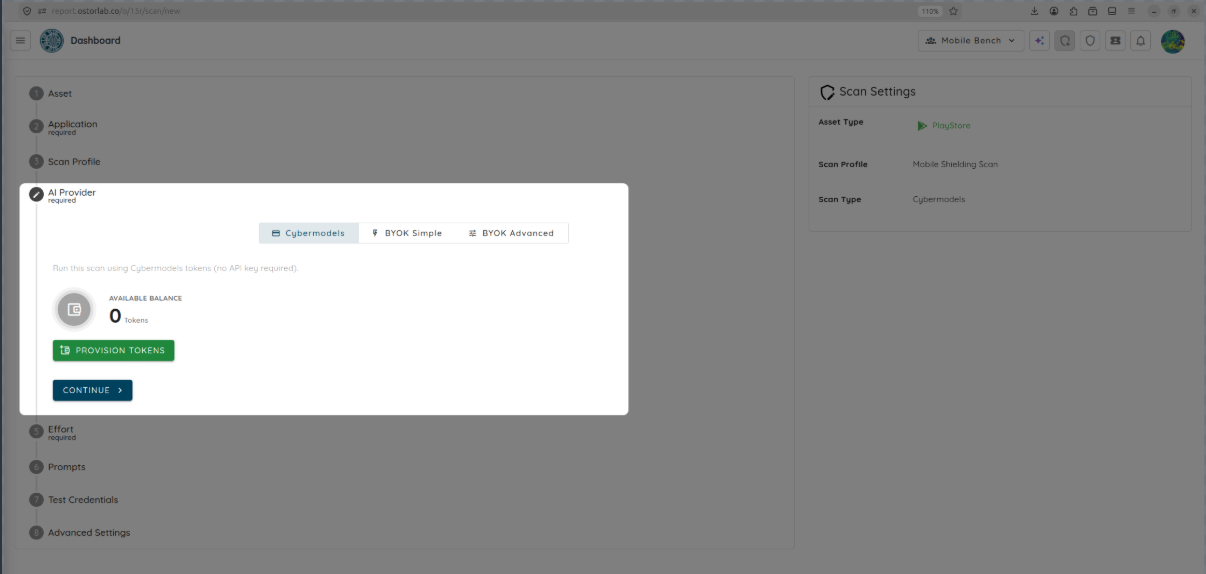
2. Si vous choisissez Cybermodels (Token-based), choisissez parmi trois niveaux d'effort prédéfinis selon la complexité et la taille de votre application :
- Core (200 tokens) : vérification rapide de référence des indicateurs de durcissement standards.
- Advanced (500 tokens) : exploration approfondie de la résilience du binaire avec une couverture d'exécution modérée.
- Elite (1000 tokens) : évaluation exhaustive et fortement parallélisée, qui simule un effort de rétro-ingénierie vaste et coordonné.
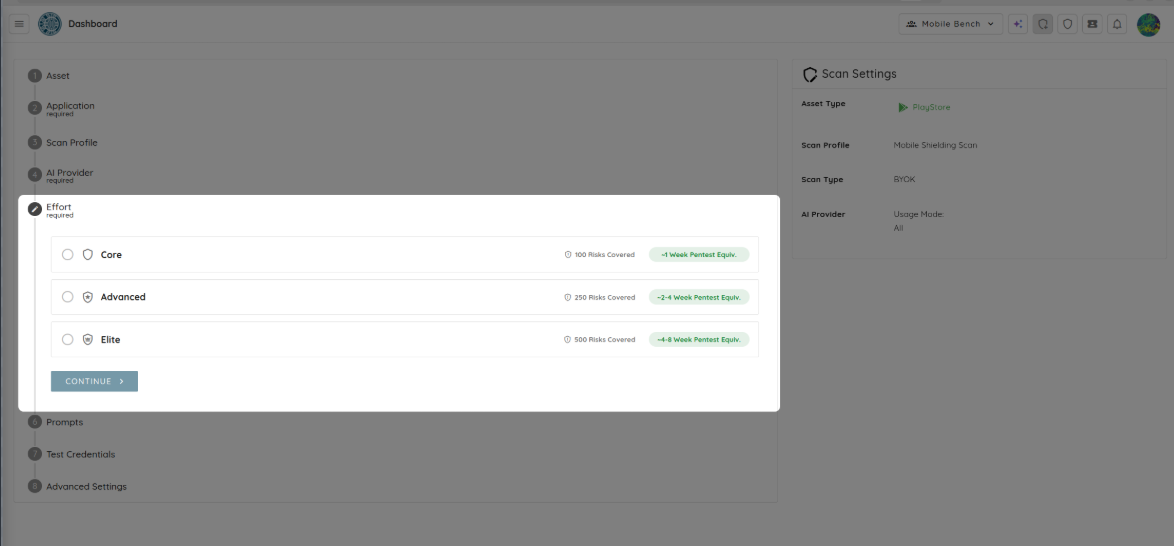
- Si vous choisissez Bring Your Own Key (BYOK), sélectionnez dans votre profil une clé de fournisseur d'IA préconfigurée pour exécuter le scan.
3. Cliquez sur Continue.
Étape 3 : ajouter des prompts et des identifiants de test (facultatif)
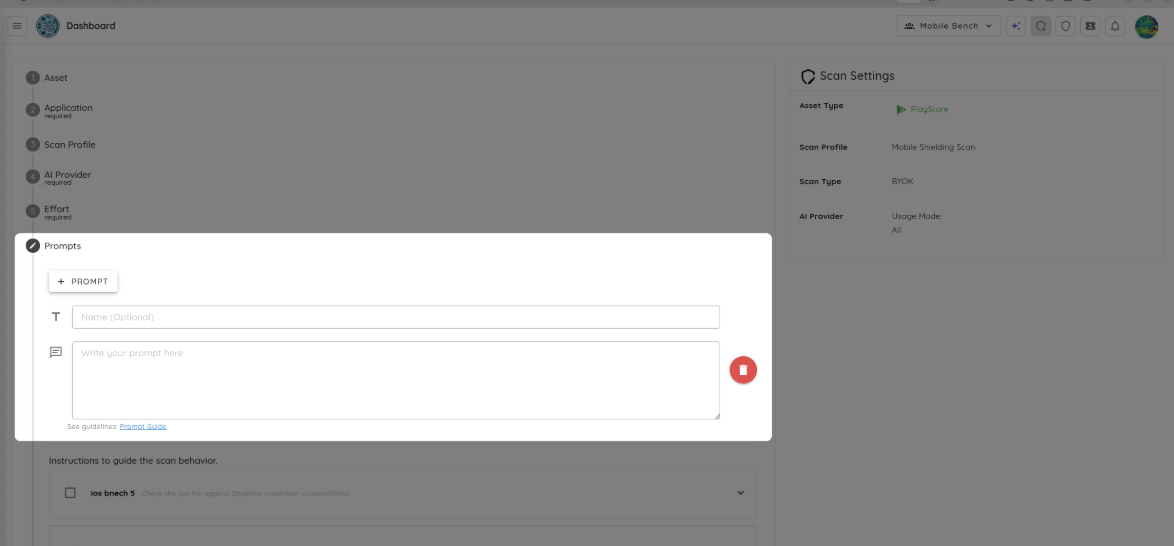
1. Ajoutez ou sélectionnez des Prompts d'automatisation de l'interface personnalisés pour orienter l'interaction de l'agent.
2. Si votre application nécessite une authentification, sélectionnez ou créez des Test Credentials afin que l'agent puisse contourner les écrans de connexion et tester les contrôles de shielding dans les états post-authentification.
3. Cliquez sur Submit pour mettre en file d'attente et lancer votre scan.
Étape 4 : consulter les résultats du scan
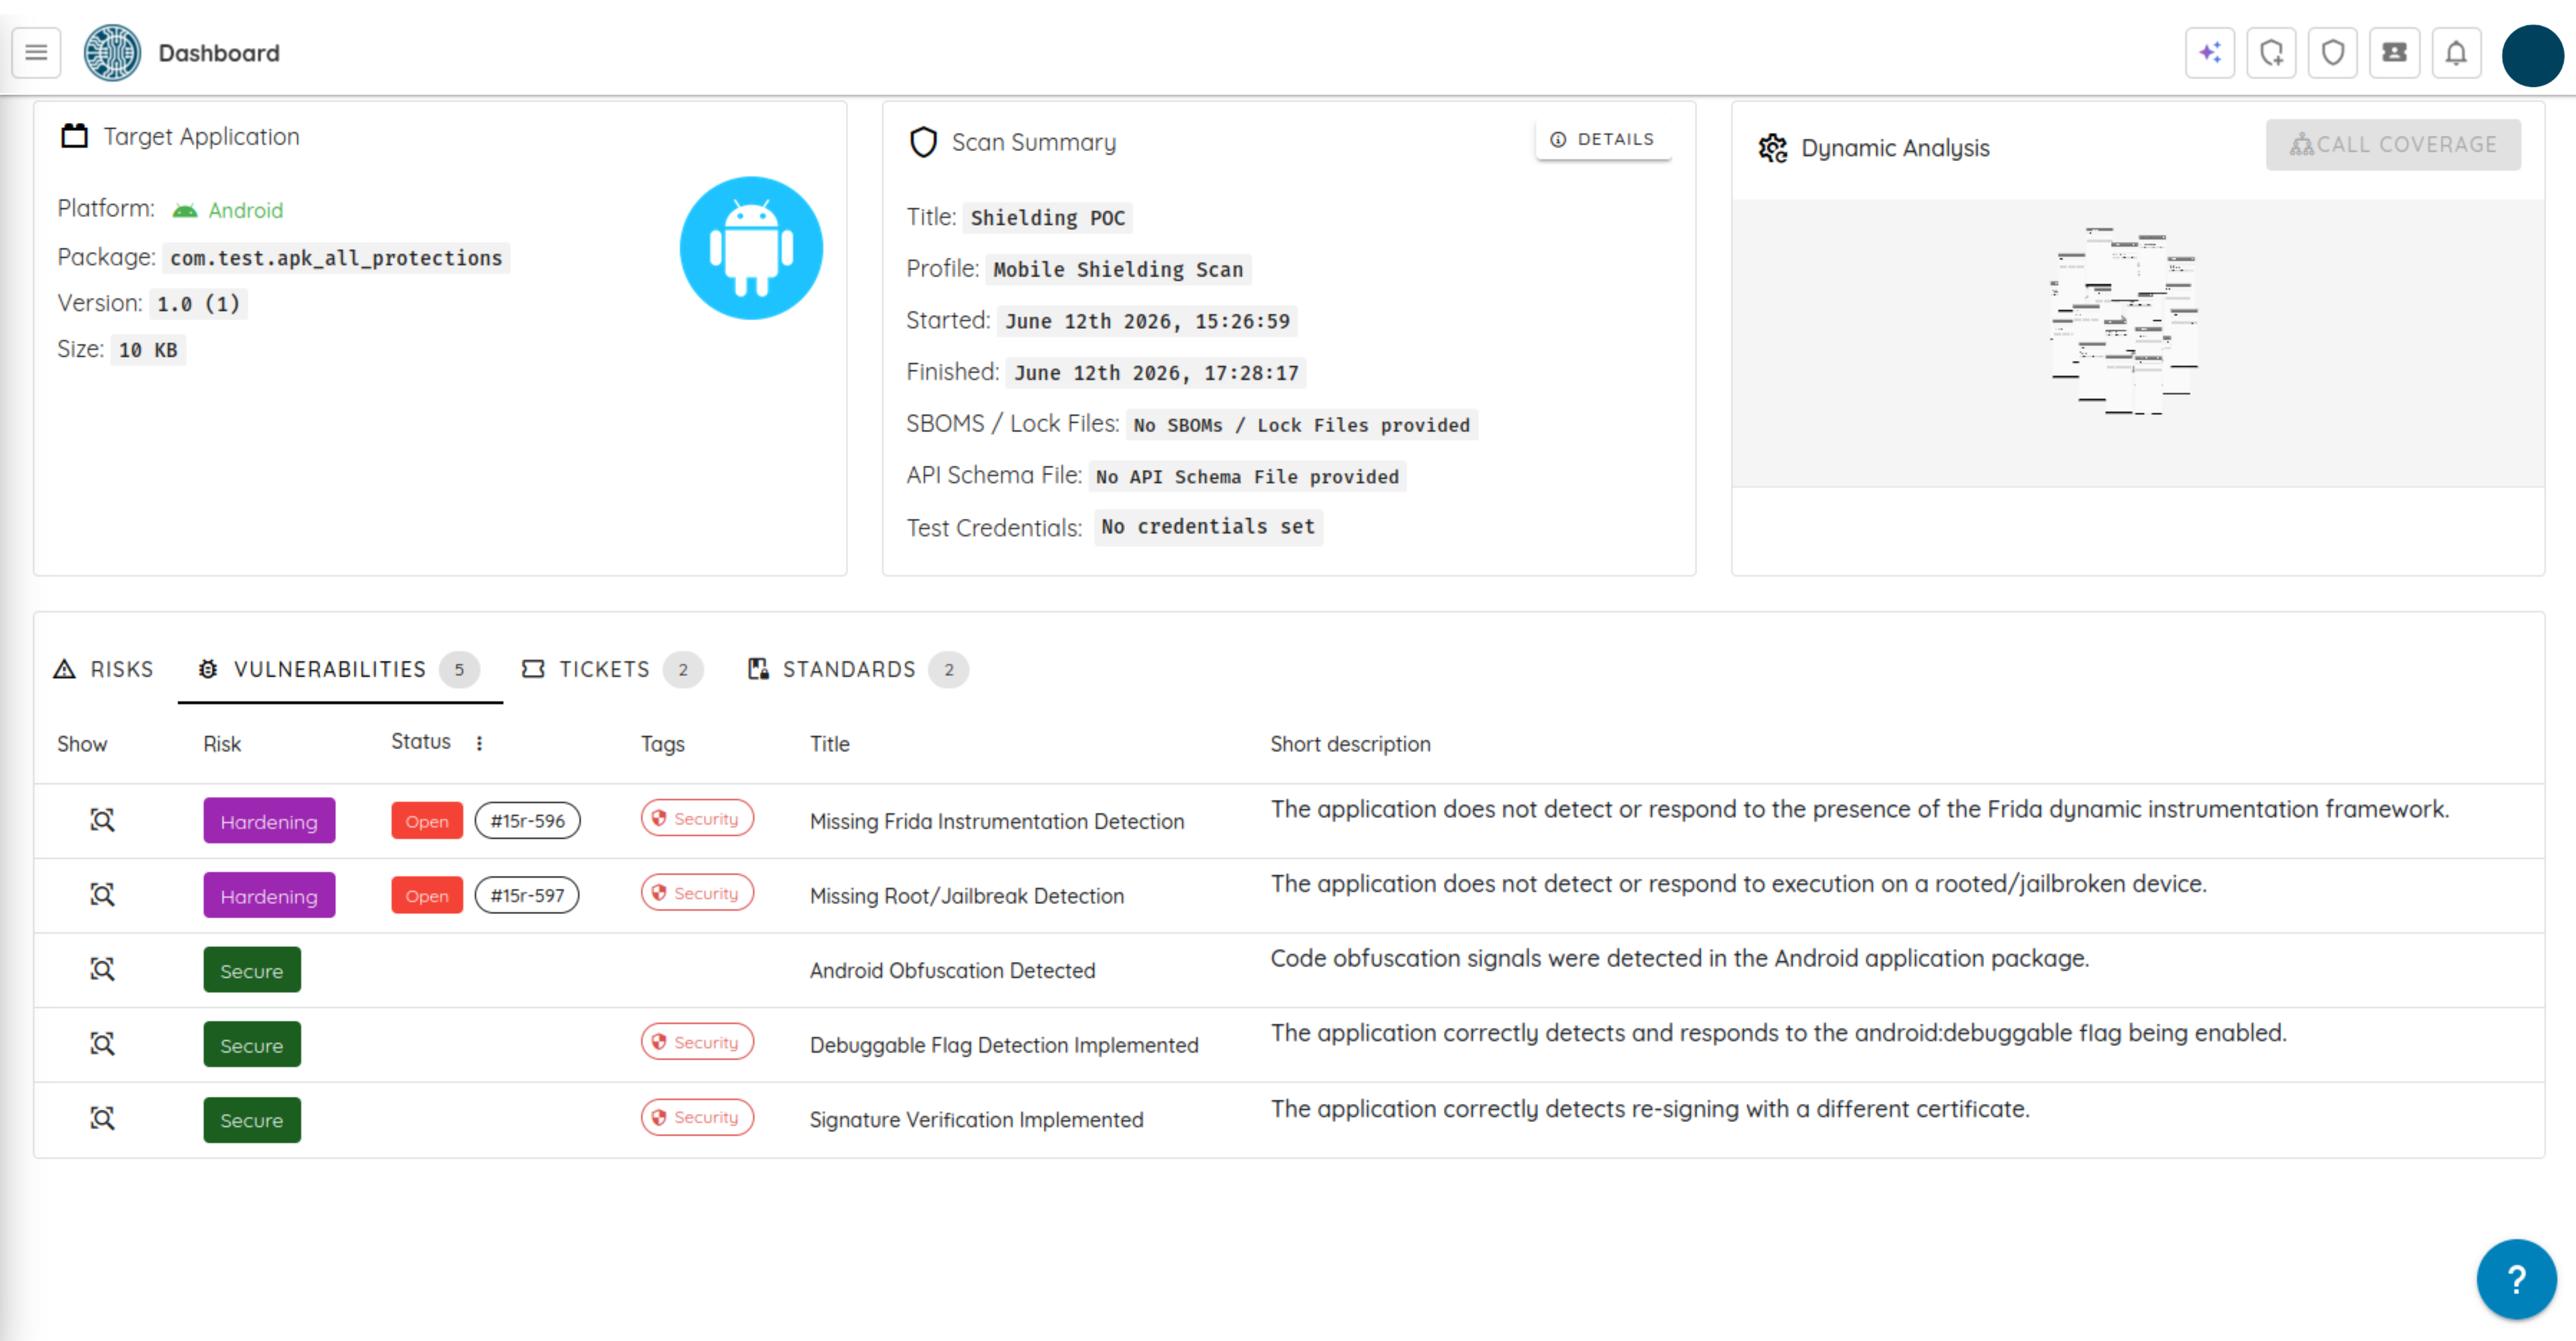
Une fois l'évaluation terminée, le tableau de bord affiche une vue d'ensemble complète de la posture défensive de votre binaire :
- Security Hardening Score : un score de couverture global (de 0 % à 100 %) qui indique l'efficacité des protections du binaire.
- Vector Analysis : des notes de réussite/échec précises et des statistiques de couverture détaillées pour l'obfuscation, l'anti-falsification et l'anti-débogage.
- Validated Shielding Features : un registre détaillé des contrôles vérifiés avec succès, notamment le chiffrement des chaînes, la protection du code, la détection du jailbreak et la vérification d'intégrité.
Une profondeur maîtrisée pour les applications critiques
Mobile Shielding Scan est conçu pour les équipes qui ont besoin d'une vérification de sécurité plus approfondie sans perdre en rapidité opérationnelle. L'objectif n'est pas une automatisation chaotique ; l'objectif est une profondeur maîtrisée : un raisonnement plus poussé, une exécution encadrée et une preuve claire de sécurité.
Les équipes sécurité peuvent s'appuyer sur ce scan pour :
- Trouver les maillons faibles des défenses mobiles en couches avant les attaquants.
- Valider les applications de services financiers, de banque numérique et de paiement face à la rétro-ingénierie.
- Empêcher que les applications de santé qui manipulent des données patients sensibles s'exécutent sur des appareils compromis.
- Durcir les applications de jeux et de médias contre le vol de propriété intellectuelle, la falsification du code et le clonage.
- Garantir la conformité aux exigences de déploiement mobile en entreprise fortement réglementé.
Il donne aux équipes de développement la profondeur automatisée qu'elles souhaitent, à la direction la validation dont elle a besoin, et moins de raisons de deviner si une application est sécurisée avant son arrivée sur le store : une rare victoire à la fois pour la sécurité et pour la tranquillité d'esprit.
Déployez votre premier Mobile Shielding Scan
La capacité Mobile Shielding Scan est désormais disponible dans l'Ostorlab Portal. Ne laissez pas vos défenses d'exécution au hasard ni à de simples suppositions. Lancez un nouveau mobile shielding scan.