AI攻撃に耐え得るモバイルシールディングの登場
Ostorlabは、シールディングの検出と検証に特化して設計された、自動化されたAIによるテストソリューションMobile Shielding Scanをリリースしました。これにより、セキュリティチームはiOSとAndroidの重要な実行時保護を効率的かつ継続的に検証でき、セキュリティのシールドが実際に存在するか、そして現実世界の攻撃に耐えられるかを特定できます。組織は、あらゆるリリースにわたってRASPツールとモバイルの自己防御レイヤーを継続的に検証する、自動化されスケーラブルで強力な手段を手にします。
次のモバイルリリース直後の1時間を思い浮かべてください。ビルドは通り、シールディングの制御は有効に見え、改ざん防止が有効化され、root検知が備わり、SSLピンニングが設定されています。企業の側から見れば、アプリは保護されているように見えます。しかし、他者の側から見れば、それはダウンロードし、展開し、調べ、改変し、計装し、再パッケージ化し、再び実行できるファイルになったにすぎません。
それこそが、モバイルセキュリティチームが決して忘れてはならない点です。見知らぬ相手は、自社の防御をテストするのに、自社のソースコードやインフラを必要としません。必要なのは、すでに出荷済みのアプリだけです。バイナリがひとたびその相手のラボに渡れば、問われるのはもはや保護が存在するかどうかだけではありません。問われるのは、アプリが通常どおり動作し続けたまま、その保護を回避できるかです。
不都合な真実は、多くのモバイルセキュリティの失敗が、防御の欠如から始まるわけではないということです。それらは、存在し、有効に見え、組織から信頼されている一方で、リリース後に継続的に試されてこなかった防御から始まります。
従来の脆弱性スキャナーは静的コード解析に優れていますが、現代のモバイルアプリケーションのリスクは実行時に表面化することが多くあります。このギャップを埋めるため、OstorlabはMobile Shielding Scanを提供します。この自動化されたAIによるテストソリューションはシールディングの検出に特化しており、モバイルアプリがどれだけ自己を防御できるか、そしてその防御が現実世界の攻撃のもとで実際に持ちこたえるかを評価します。
このスキャンはバイナリレベルで直接動作し、アプリ内のあらゆる保護について2つの核心的な問いに答えます。
1. その保護は実際に存在するか。(シールディング検出)
2. 攻撃されたときに実際に持ちこたえるか。(シールディング検証)
これは、「当社のアプリは保護されていると思う」を、「テストしました、そしてこれがその証拠です」へと変えます。
なぜシールディングの仕組みを検証するのか
モバイルのセキュリティテストは、チェックボックス的なコンプライアンスから現実世界での検証へと移行しつつあります。これはパラダイムを変えるものです。難しいのはもはやセキュリティ機能を組み込むことだけではありません。難しいのは、それらが実際の悪用のもとで機能することを証明するために、継続的なシールディング検出を実行することです。
セキュリティチームは、自分たちの実行時防御が剥ぎ取られ得るのか、アプリケーションがジェイルブレイクされた端末を見抜けないのか、そして商用シールディングへの投資が実際の保護をもたらしているのかを知る必要があります。
ベンダーの約束に頼ることは、偽りの安心感を与えます。わずかな設定ミスや、コンパイルパイプラインでの些細な変更が、アセンブル時にエラーを出すことなく、シールディングのレイヤーを完全に無効化してしまうことがあります。多くの組織にとって、本番環境での侵害の後に破綻した防御を見つけることは、すでに消すべき火種を十分すぎるほど抱えているセキュリティプログラムにおける、さらなる運用上の悪夢です。
Mobile Shielding Scanは、その盲点を取り除きます。Ostorlabが自動化された悪用のレイヤーを管理し、セキュリティチームはシールディングの検出、弱点の露出、標準へのマッピングを、Portalから直接、即座に明確に把握できます。
規制とコンプライアンスの義務
モバイルアプリケーションの自己防御を検証することは、もはや単なる構造上のベストプラクティスではありません。世界各国の規制フレームワークは、厳しく規制される分野において、それを厳格な義務にしつつあります。検証されていない設定に頼ることは、組織をコンプライアンス違反の罰則にさらします。
- EU DORA(デジタル・オペレーショナル・レジリエンス法):このフレームワークは、金融機関に対し、ICTリスクの特定、保護、検出、対応、そして回復を求めています。欧州連合内で事業を行う銀行やその他の金融企業に適用されます。
- MAS TRMガイドライン(シンガポール):シンガポール金融管理局は、厳格なモバイルアプリの制御を明示的に求めています。これには、改ざん防止、アンチフッキング、コードの難読化、完全性チェック、証明書ピンニング、デバイスバインディングが含まれ、これらは一般的にRASP(実行時アプリケーション自己保護)やアプリシールディングのツールを通じて実装されます。
- PCIモバイル/決済ガイダンスおよびPCI DSS 4.0:更新された決済カード業界の標準は、組織に対し、決済アプリケーションにおける改ざん、リバースエンジニアリング、実行時攻撃、不正な変更を能動的に防止するよう促しています。RASPの検証は、これらの厳格な規制上の期待を満たす標準的な手段です。
主な利点
- 自動化されたシールディング検出:アプリケーションをスキャンし、セキュリティ機能が実際に存在するかを検証します。
- 自動化された悪用分析:理論的なチェックリストを、それらの防御を破るための能動的な実行時攻撃のシミュレーションに置き換えます。
- 実機での評価:実際の物理端末にバイナリを配置して実行し、本物の実行時の挙動を観察します。
- 継続的なリリース検証:以前は専門家による手動の関与を必要としたプロセスを自動化し、あらゆるリリースでシールディングのチェックを可能にします。
- 商用シールディングの監査:サードパーティの商用シールディングベンダーが、支払った対価に見合う保護を提供しているかを検証します。
- 標準へのマッピング:テストの検出結果を、認知された世界的なモバイルセキュリティ標準に直接対応付けます。
シールディング検出マトリクス:カバーされる保護とAIによる回避
Mobile Shielding Scanを設定すると、システムはAIアナリストを投入して能動的に回避を試みる前に、AndroidとiOSの両プラットフォームでシールディング検出を実行します。
| 検出されるシールディングの種類 | その役割 | AIによる回避手法の実行 |
|---|---|---|
| 改ざん防止/完全性 | コードの改変、再パッケージ化、再署名を検知する。 | バイナリ構造を改変し、アプリが実行をブロックするか、あるいは何も通知せず終了するかを監視する。 |
| root&ジェイルブレイク検知 | ローカルのアプリデータを露出させる、侵害された環境を特定する。 | 特権的な環境をシミュレートし、侵害されたOSレイヤー上でアプリが実行を拒否するかをテストする。 |
| アンチ計装/デバッグ | シークレットの抽出や実行の改変を狙うライブフックに抵抗する。 | ライブのデバッガーとフックを注入し、AIが実行時のロジックを適応させて、能動的な検知ルーチンを無力化する。 |
| アンチクローニング/インストール元 | インストール元を検証し、不正な配布をブロックする。 | 公式アプリストア以外からパッケージをインストールし、サイドローディングへの防御を評価する。 |
| コードとデータの難読化 | アプリケーションのロジックと埋め込まれたシークレットの可視性を評価する。 | コンパイルされたバイナリを解析し、動作上のコードが露出しているか、適切に隠されているかを判断する。 |
| ネットワーク保護(SSLピンニング) | 傍受された、あるいは不正なネットワーク接続を拒否する。 | 中間者攻撃を仕掛け、アプリが無効な証明書チェーンを拒否するかを確認する。 |
静的解析が欲しいなら、標準的なスキャナーがあります。アプリケーションの防御が、能動的で適応的な敵に耐えられるかを確かめる深いシールディング検出が欲しいなら、Mobile Shielding Scanがよりスムーズな道です。
AIによるシールディング検出・回避エンジンの仕組み
保護が存在することを検出するのは簡単です。それを回避できるかどうかを証明することこそ、難しく価値のある部分です。Mobile Shielding Scanには、静的なコードを読むことにとどまらない、AIによる悪用能力が含まれています。
実行時テストのライフサイクルは、3つの異なるフェーズを通じて動作します。
1. 環境の配置
このスキャンは、実際のモバイルハードウェア上に、クリーンで管理された実行時環境をプロビジョニングします。アプリのバイナリをインストールし、初期化し、監視することで、パフォーマンス、メモリマッピング、ネットワーク呼び出しの挙動のベースラインを確立します。
2. 適応的なシールディング検出と悪用のループ
AIアナリストがアプリケーションと対話し、各ステップでアプリがどう反応するかを観察します。静的なスクリプトを実行するのではなく、AIはライブの画面を見て、警告、クラッシュ、拒否を解釈します。アンチデバッグの防御が標準的なフックをブロックした場合、AIはその反応を解釈し、熟練した人間の攻撃者の判断力と粘り強さを再現しながら、アプローチを動的に適応させます。
3. 具体的な検証
保護を破れる場合、このスキャンはそれが破られたことを実演し、回避の明確な証拠を提供します。防御が持ちこたえる場合は、その強度が検証され、チームはシールディングのレイヤーが圧力のもとで効果的に機能しているという確信を得られます。
実行可能なセキュリティの成果物
Mobile Shielding Scanの結果は、Ostorlab Portal内で、明確で実行可能な形式で提供されます。
- 強度の評価:堅牢な防御と、脆弱で容易に回避される脆弱性とを切り分ける、明確な指標です。
- 回避の証拠:防御が破られた箇所の具体的なエビデンスであり、リスクをめぐる運用上の曖昧さを取り除きます。
- 強度の確認:成功した防御の検証であり、セキュリティへの投資が機能していることを裏付けます。
- 標準へのマッピング:検出結果は、認知されたモバイルセキュリティのフレームワークに直接対応付けられます。
この構造的な内訳は、モバイルエンジニアリングから当て推量を排除し、開発者が修復に必要とする正確な知見を提供します。
Mobile Shielding Scanの実行方法
アプリケーションの防御の自動検証を開始するには、以下のステップバイステップのガイドに従ってください。
ステップ1:アセットの接続とスキャンプロファイルの選択
1. Scanning -> New Scanを選択します。
2. 対象のアセットソースを選択します。PlayStore/AppStoreからアプリケーションを直接検索して選択するか、コンパイル済みのバイナリ(APK/AAB/IPA)をアップロードするか、TestFlightを選択します。
3. スキャンプロファイルのオプションからMobile Shielding Scanを選択します。これにより、エンジンが専門的な静的・動的なハードニングのテストを実行するよう設定されます。
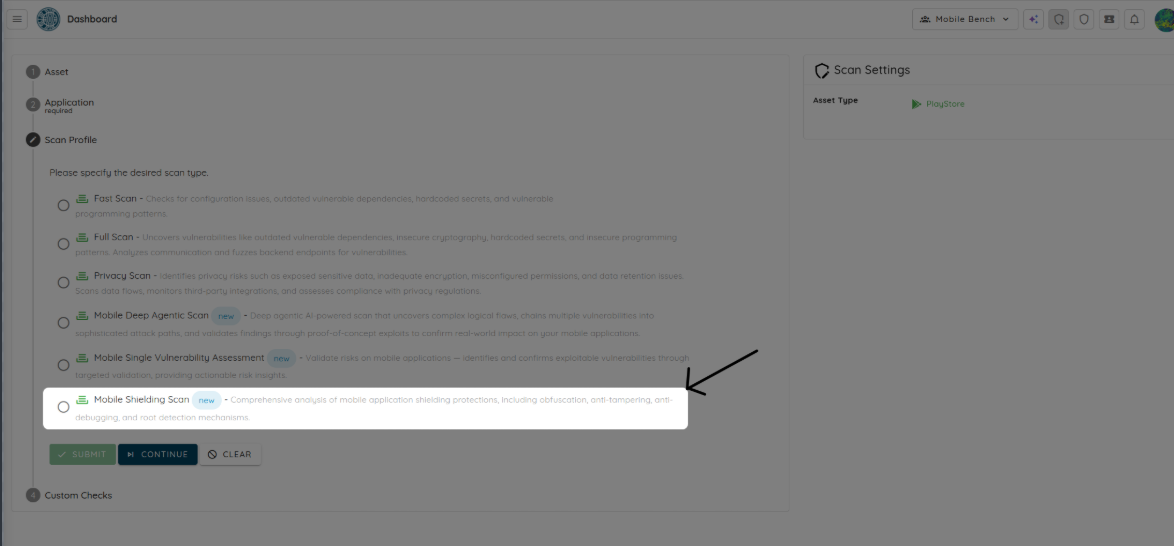
4. Continueをクリックします。
ステップ2:AIプロバイダーとエフォートの設定
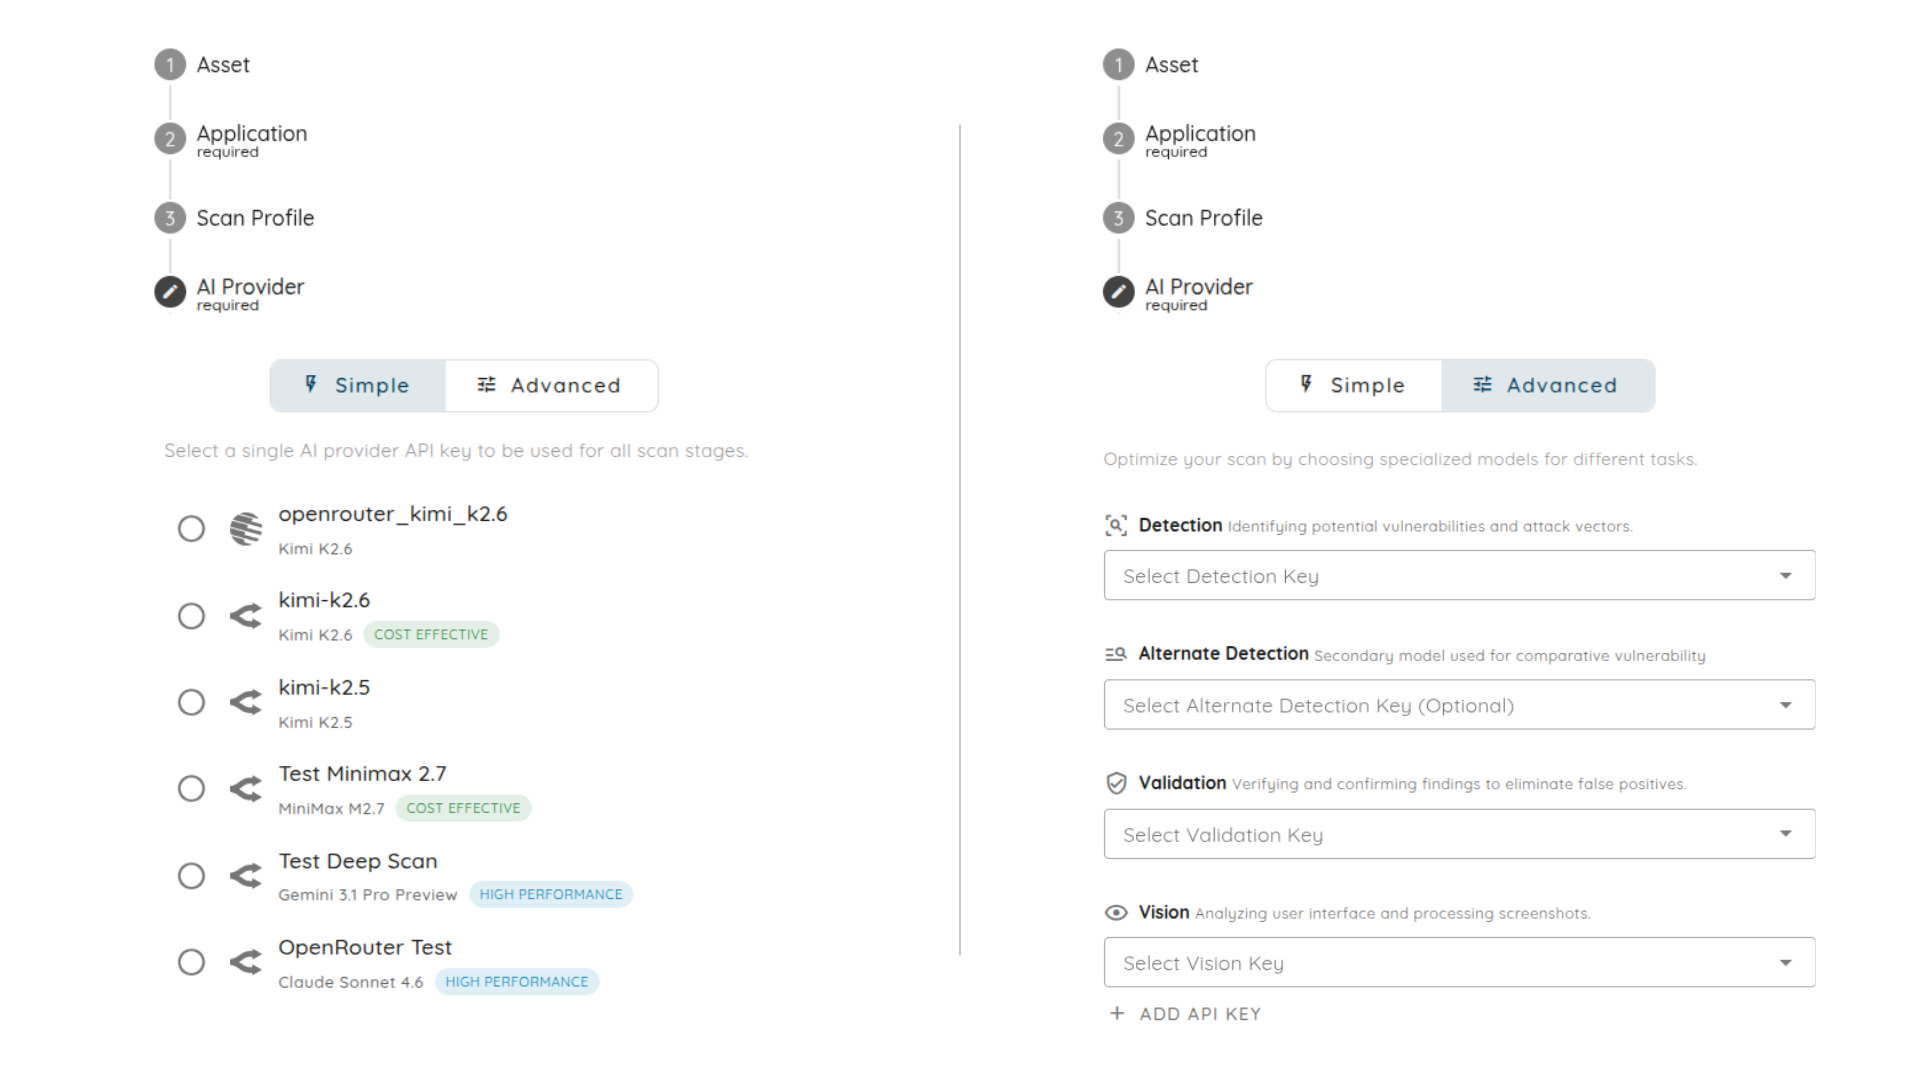
Mobile Shielding Scanはエージェント型のAI駆動のスキャンで、OstorlabのCybermodelsを使って実行することも、Bring Your Own Key(BYOK)によって独自のAPIキーを使って実行することもできます。
1. スキャンに使用したいAIプロバイダーを選択します。
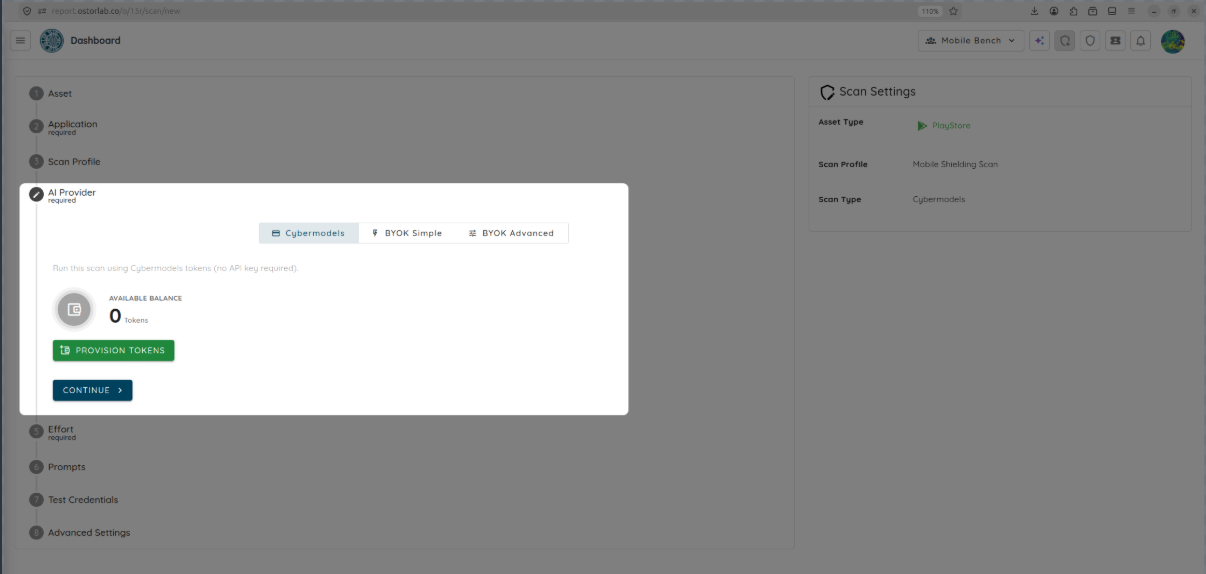
2. Cybermodels(トークンベース)を選んだ場合は、アプリケーションの複雑さと規模に応じて、3つのプリセットされたエフォートレベルから選びます。
- Core(200トークン):標準的なハードニングの指標を素早くベースライン検証します。
- Advanced(500トークン):中程度の実行カバレッジで、バイナリのレジリエンスを深く探索します。
- Elite(1000トークン):大規模で協調的なリバースエンジニアリングの取り組みをシミュレートする、網羅的で高度に並列化された評価です。
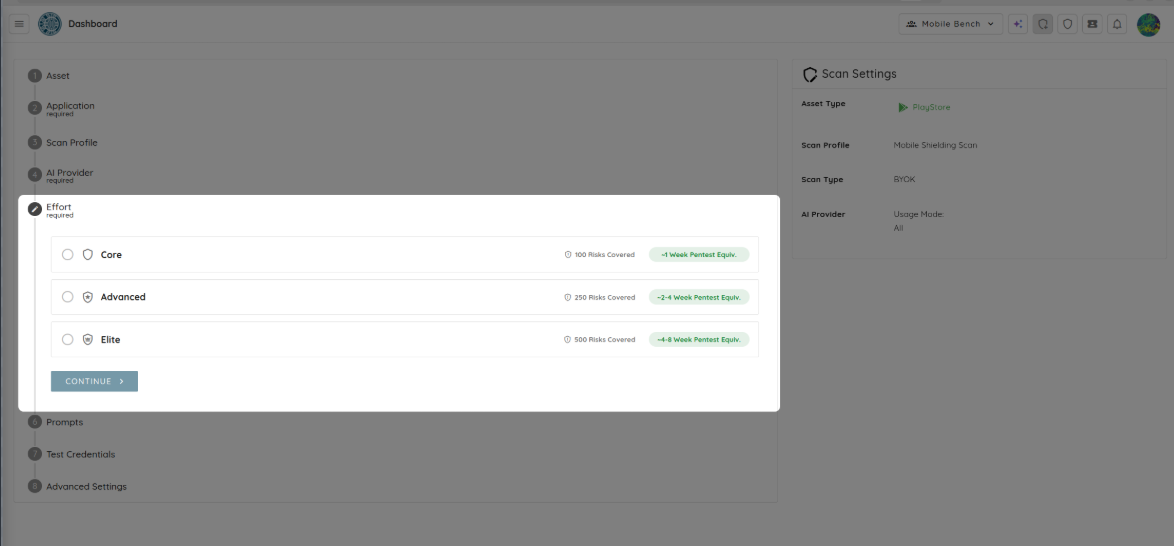
- Bring Your Own Key(BYOK)を選んだ場合は、プロファイルから設定済みのAIプロバイダーのキーを選択してスキャンを実行します。
3. Continueをクリックします。
ステップ3:プロンプトとテスト認証情報の追加(任意)
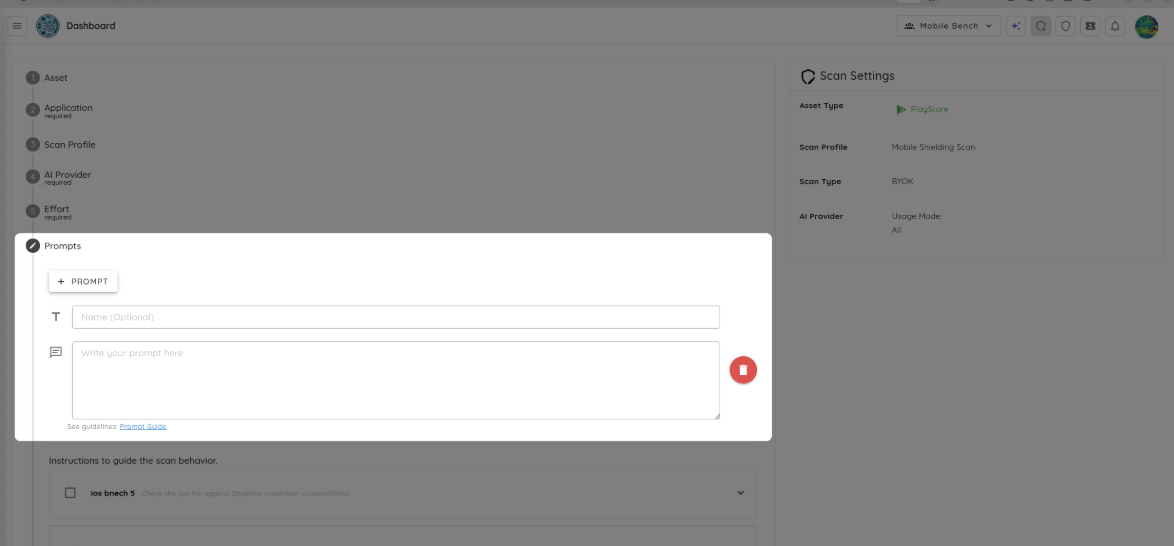
1. エージェントの対話を誘導するために、カスタムのUI自動化Promptsを追加または選択します。
2. アプリケーションが認証を必要とする場合は、Test Credentialsを選択または作成します。これにより、エージェントがログインの関門を無事に通過し、認証後の状態でシールディングの制御をテストできるようになります。
3. Submitをクリックして、スキャンをキューに入れて開始します。
ステップ4:スキャン結果の確認
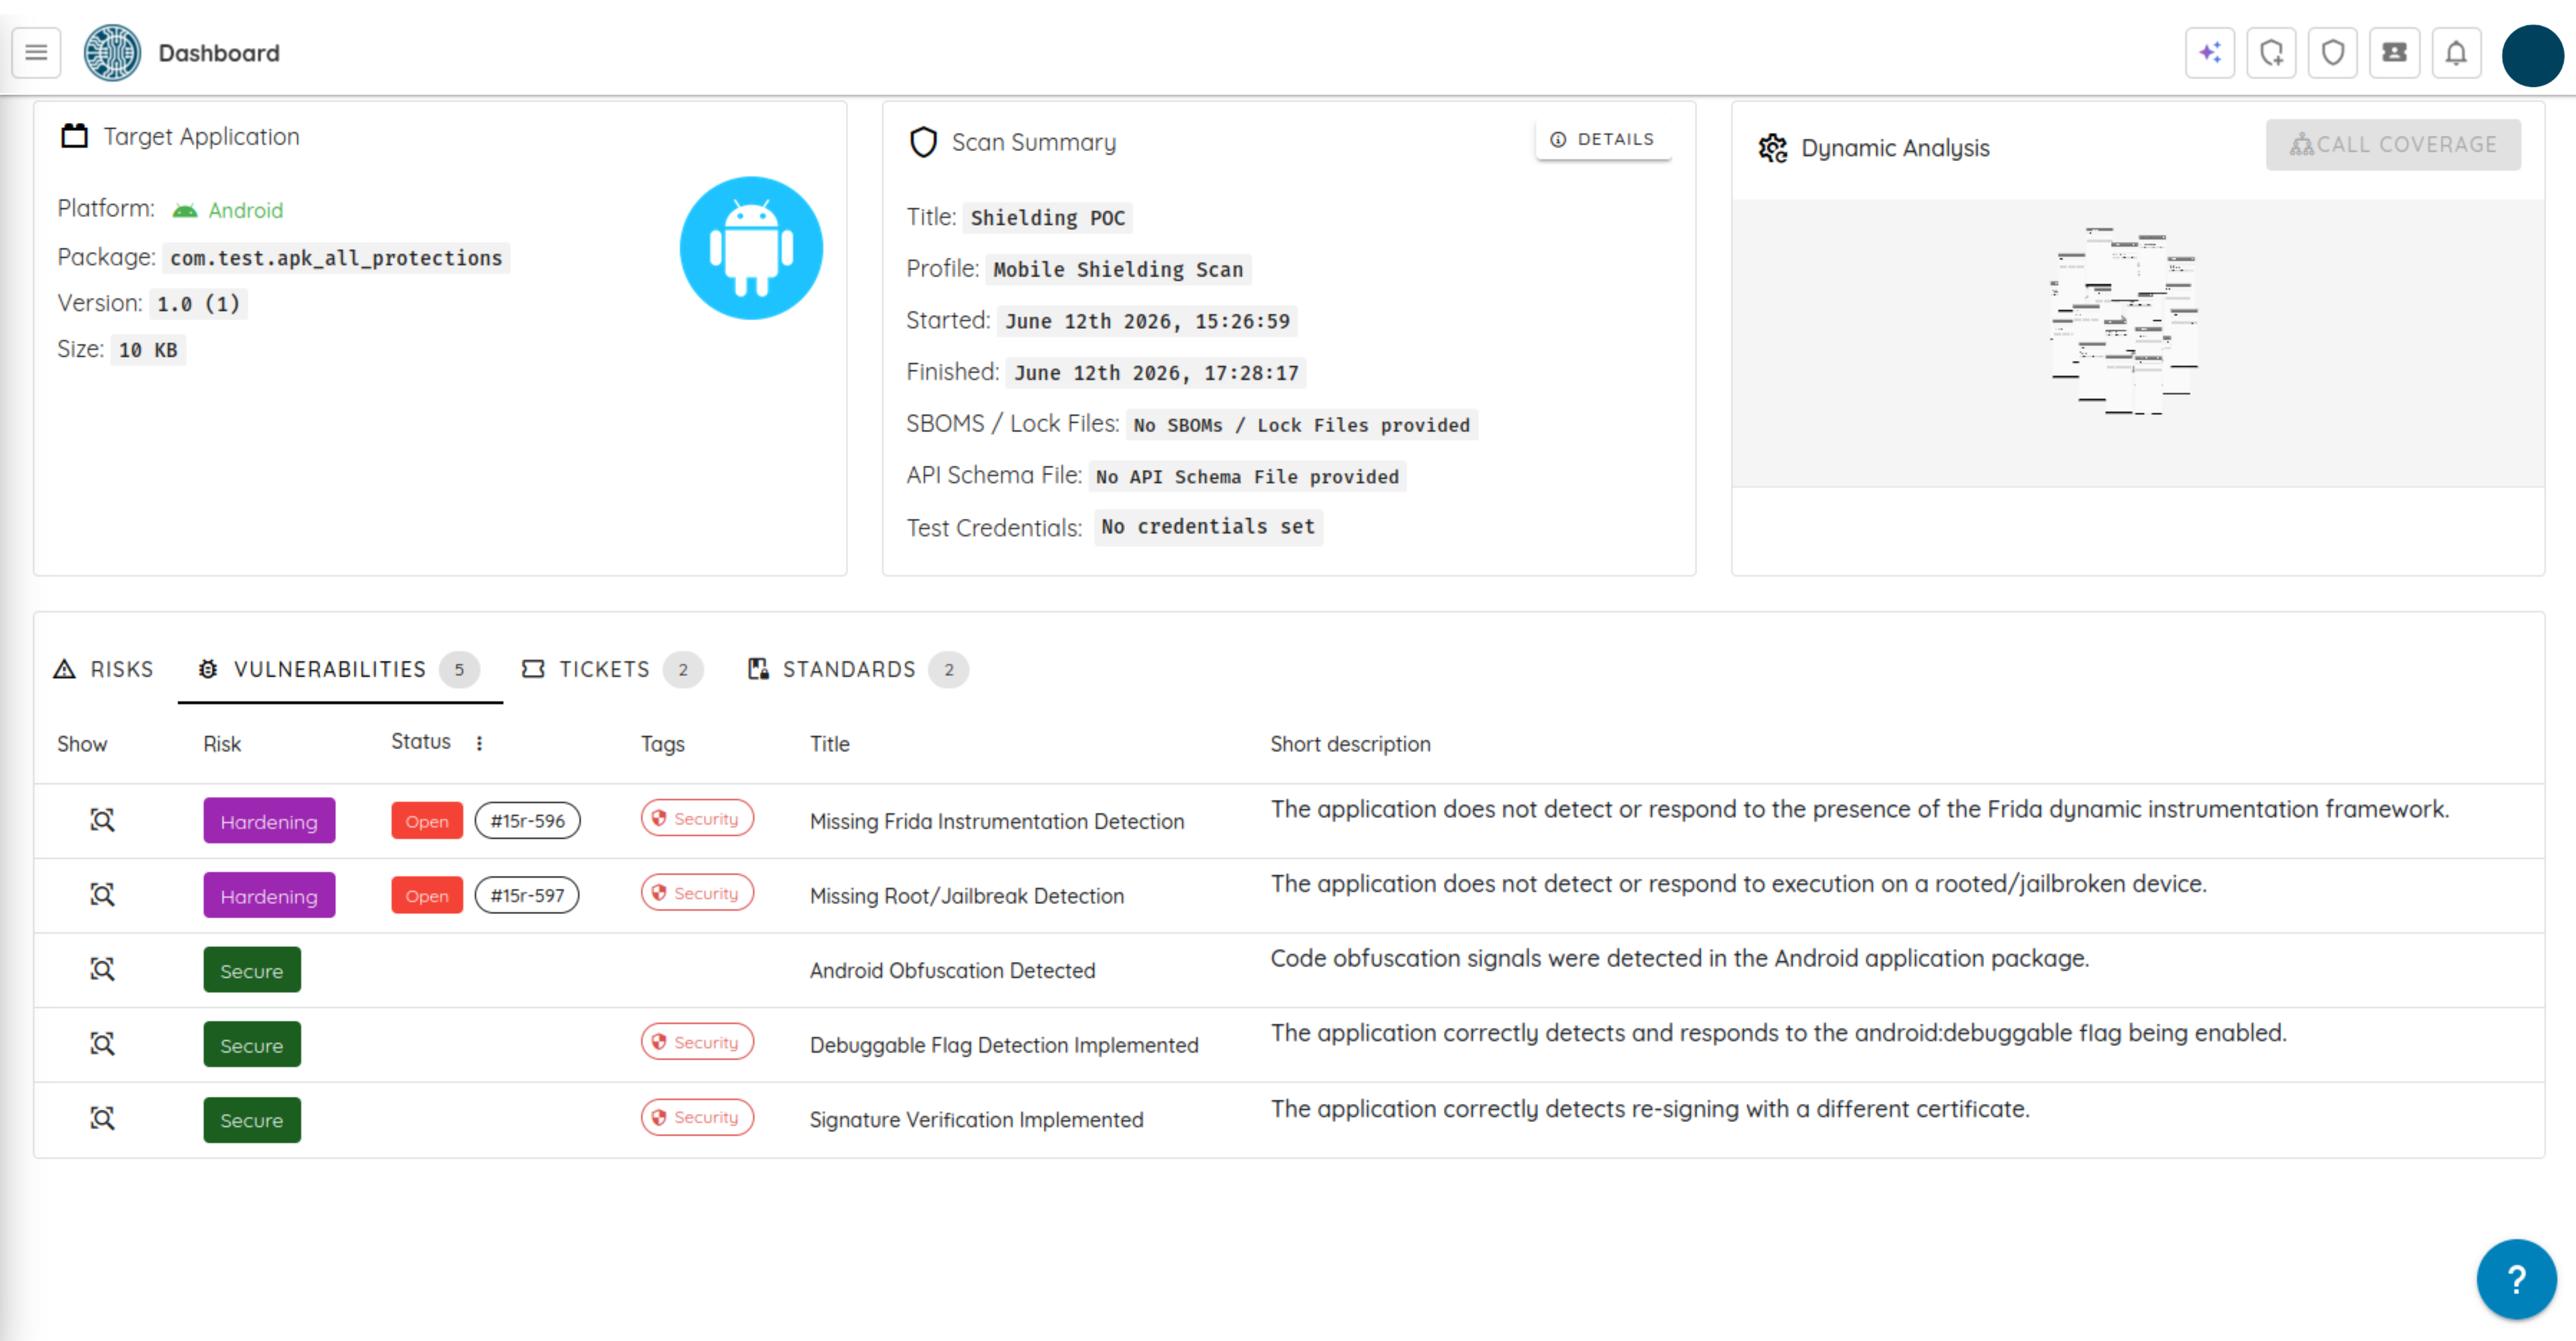
評価が完了すると、ダッシュボードにバイナリの防御態勢の包括的な概要が表示されます。
- セキュリティハードニングスコア:バイナリ保護の有効性を示す、全体のカバレッジスコア(0%から100%)です。
- ベクター分析:難読化、改ざん防止、アンチデバッグについての、個別の合格/不合格の評価と詳細なカバレッジの統計です。
- 検証済みのシールディング機能:文字列の暗号化、コードの保護、ジェイルブレイク検知、完全性の検証など、無事に検証されたチェックの詳細な記録です。
ミッションクリティカルなアプリのための統制された深さ
Mobile Shielding Scanは、運用上のスピードを損なうことなく、より深いセキュリティの検証を必要とするチームのために設計されています。目指すのは無秩序な自動化ではなく、統制された深さ、すなわちより深い推論、境界が定められた実行、そしてセキュリティの明確な証拠です。
セキュリティチームは、このスキャンを次の目的に活用できます。
- 多層化されたモバイル防御の弱い部分を、攻撃者より先に見つける。
- 金融サービス、デジタルバンキング、決済のアプリケーションを、リバースエンジニアリングに対して検証する。
- 機微な患者データを扱う医療アプリケーションを、侵害された端末での実行から保護する。
- ゲームやメディアのアプリケーションを、知的財産の窃取、コードの改ざん、クローニングに対してハードニングする。
- 厳しく規制されるモバイルのエンタープライズ展開の義務へのコンプライアンスを確保する。
これは、開発チームには求める自動化された深さを、経営層には必要とする検証を与え、アプリがアプリストアに届く前にそれが安全かどうかを当て推量する理由を減らします。セキュリティと健全さの両方にとって、まれな勝利です。
最初のMobile Shielding Scanを実行する
Mobile Shielding Scanの機能は、Ostorlab Portalで利用可能になりました。実行時の防御を当て推量や根拠のない思い込みに委ねないでください。新しいMobile Shielding Scanを実行しましょう。