Dans les coulisses du RASP open source d’Ostorlab pour les applications mobiles
Une application mobile peut s’exécuter dans un environnement hostile même si son binaire est intact. Le RASP open source d’Ostorlab permet aux équipes d’examiner le code Android et iOS utilisé par Mobile ADR et de comprendre les signaux qu’il remonte après la publication de l’application.
Imaginez qu’un client ouvre son application bancaire, se connecte et consulte son solde. La connexion paraît normale au client comme à la banque. Pourtant, l’application s’exécute à l’intérieur d’une autre, où un logiciel malveillant peut observer les actions du client. C’est le principe de FjordPhantom, un cheval de Troie bancaire pour Android qui exécutait de véritables applications bancaires dans un environnement virtuel. En 2023, Promon a indiqué qu’un client avait perdu environ 280 000 dollars.
L’application de la banque pouvait servir à l’attaque alors même que son code d’origine était intact. Examiner l’environnement dans lequel elle s’exécute est donc aussi important qu’examiner le fichier publié.
Votre application vous échappe dès sa publication
Un APK ou un IPA est téléchargeable et son fonctionnement peut être étudié. Les assistants IA facilitent désormais la lecture du code décompilé. L’OWASP recense ce risque dans son Mobile Top 10, à la rubrique M7, protections binaires insuffisantes, qui couvre la rétro-ingénierie et l’altération du code.
Certains attaquants diffusent des applications modifiées. En 2022, Kaspersky a découvert Triada dans YoWhatsApp, une version modifiée de WhatsApp, et a fait état de plus de 3 600 utilisateurs ciblés en deux mois. En 2023, ESET a identifié des copies infectées de Telegram et WhatsApp qui remplaçaient les adresses de portefeuilles de cryptomonnaies dans les conversations. En 2024, Group-IB a signalé que GoldPickaxe pour iOS collectait des scans du visage et des pièces d’identité susceptibles de servir à des fraudes.
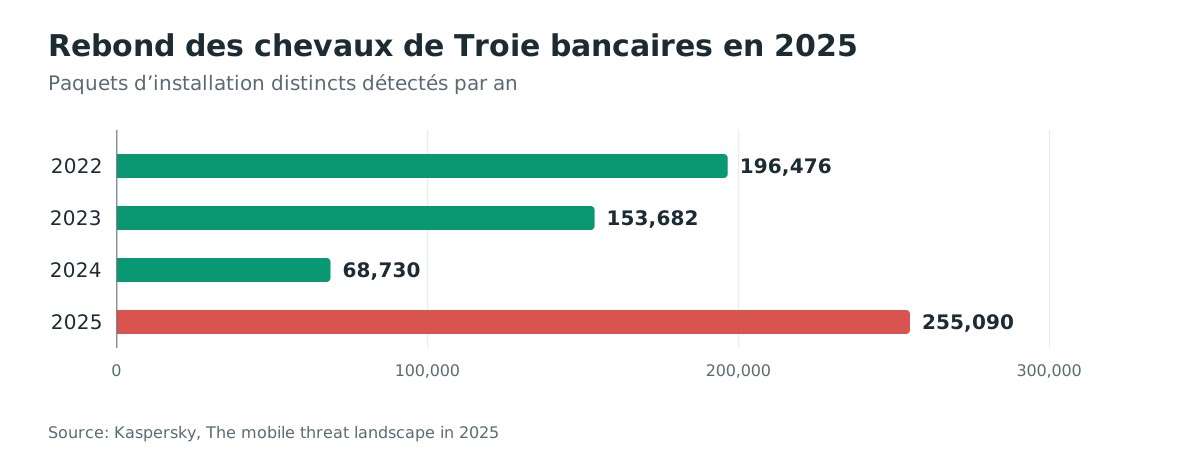
Le nombre de variantes de logiciels malveillants bancaires pour Android peut évoluer rapidement. Dans son rapport 2025 sur les menaces mobiles, Kaspersky a recensé 255 090 paquets d’installation distincts de chevaux de Troie bancaires mobiles en 2025, contre 68 730 en 2024. Chaque total correspond aux paquets malveillants distincts détectés par Kaspersky.
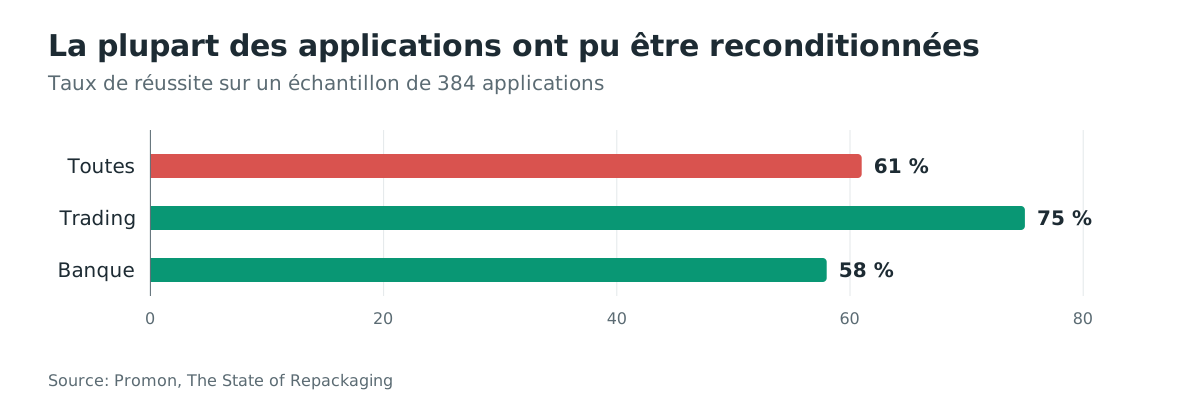
À quelle fréquence une application modifiée continue-t-elle à fonctionner ? Dans une étude portant sur 384 applications de services financiers sur huit marchés, Promon a réussi à reconditionner 61 % des applications de l’échantillon. Le taux atteignait 75 % pour les applications de trading et 58 % pour les applications bancaires.
FjordPhantom illustre un autre problème. Un binaire authentique peut s’exécuter dans un environnement inattendu. Les requêtes API ordinaires donnent au backend peu de visibilité sur ce qui se passe sur le téléphone.
Pour l’authentification forte du client sur un appareil à usages multiples, l’article 9 des normes techniques de réglementation de la DSP2 prévoit notamment de vérifier si le logiciel ou l’appareil a été altéré. Les signaux recueillis dans l’application en cours d’exécution donnent à la banque davantage de contexte sur la session.
Ce que le RASP observe dans votre application
Le RASP (autoprotection des applications à l’exécution) est un code de sécurité qui s’exécute dans l’application et observe son environnement. Le composant utilisé par Mobile ADR recherche des signaux de root ou de jailbreak et surveille la présence d’émulateurs, de débogueurs, d’outils de hooking, de VPN et de proxys. Il examine aussi l’identité de l’application et les informations de signature. Sur Android, il peut vérifier l’intégrité de son propre code en mémoire.
Mobile ADR ajoute ce composant à un APK, un AAB ou un IPA que vous compilez déjà, sans nécessiter le code source de l’application ni l’intégration d’un SDK. Le composant fait remonter les observations de chaque installation. Mobile ADR les regroupe par application et par build pour faciliter les investigations.
Ajouter une protection revient à intégrer du code tiers à l’application sur les téléphones des utilisateurs. Ce code s’exécute avec les autorisations de l’application. Votre équipe doit pouvoir l’examiner avant sa mise en production.
Pourquoi nous avons publié le code
Le code est disponible sur GitHub sous licence Apache-2.0. Les équipes de sécurité peuvent lire les contrôles, compiler le composant et s’appuyer sur ce travail pour évaluer leurs fournisseurs, notamment dans le cadre de DORA. Le fichier TODO.md recense les limites connues.
Une application distribuée emporte déjà ce code sur chaque appareil. La publication du code source permet aux équipes de l’examiner directement et d’évaluer sa conception, notamment la collecte de plusieurs signaux et la répétition des contrôles tant que l’application est active. Elles peuvent associer ces observations à d’autres signaux pour décider de la réponse à apporter.
Nous utilisons des tests assistés par IA pour évaluer les défenses à l’exécution pendant le développement. Nos travaux sur Mobile Shielding Scan ont aussi montré l’importance de la visibilité après la détection. L’équipe doit savoir ce qui s’est passé sur l’appareil assez tôt pour enquêter. Ce composant RASP s’inscrit dans la continuité d’OXO, notre orchestrateur open source de scans de sécurité, public depuis 2021.
Essayer le RASP
Le composant est gratuit. Clonez le dépôt, lisez le code et essayez-le avec une application de test.
git clone https://github.com/Ostorlab/rasp
Le README détaille les étapes de compilation et SECURITY.md explique comment signaler une vulnérabilité. Les issues et les pull requests sont les bienvenues.
Pour les équipes qui souhaitent un service géré, Mobile ADR intègre le composant dans l’APK, l’AAB ou l’IPA que vous téléversez et centralise les observations de chaque installation protégée.