
HTTP2、私有自定义检查、正遭积极利用的 CVE 以及更多更新
最新版本新增了 HTTP/2 支持,改进了界面和检测,加强了隐私和安全措施,并更新了自定义检查和分析环境,以获得更好的性能。
网络拦截 🚦
- 新增 HTTP2 支持:实现了对 HTTP2 流量提取的支持。HTTP2 比 HTTP1 更强大,但重建流量的复杂度也更高。
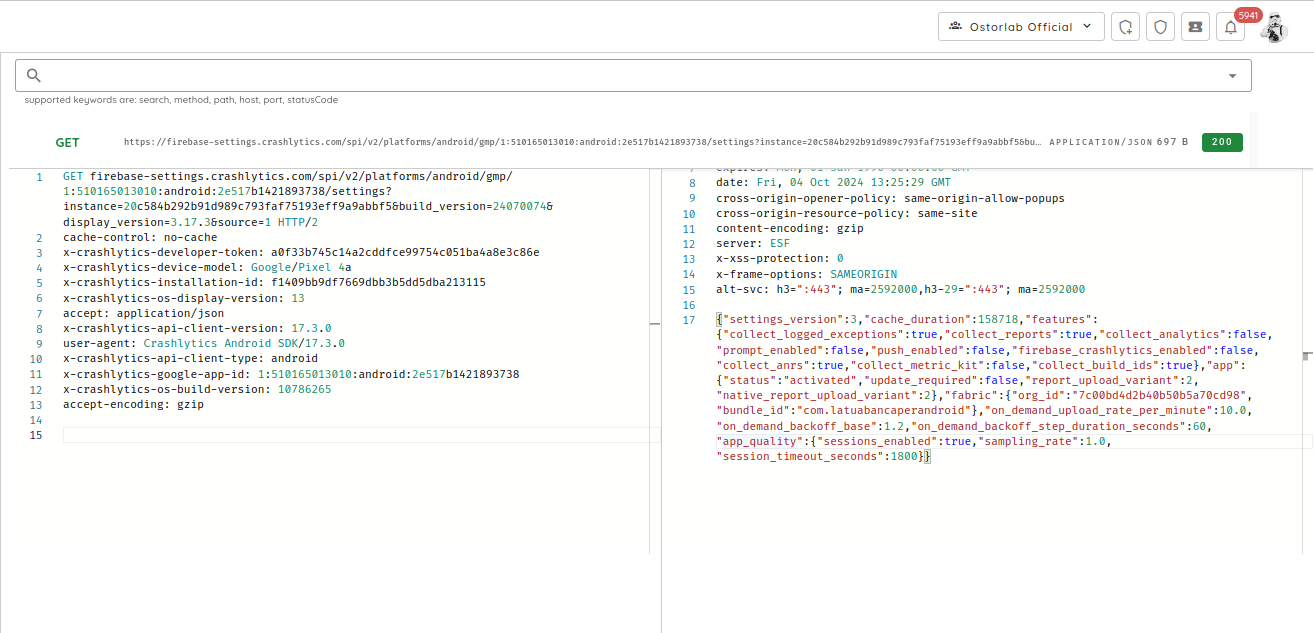
- 修复 HTTP1 处理:解决了在 HTTP1 协议下处理请求时的问题,以保持兼容性。
界面 🎨
-
改进过时依赖的报告:改进了对过时依赖所致漏洞的报告,让您更清楚地了解问题本身及其所在位置。
-
改进隐私问题检测:升级了检测机制,以更好地识别和管理与隐私相关的问题。
-
修复 Oxotitan 界面:解决了界面故障,并提升了用户界面的整体一致性,带来更流畅的用户体验。
-
新增按风险对发现排序:新增基于风险的发现排序功能,使优先级排序更加高效。
-
改进标签列表和自动补全:增强了标签列表和自动补全功能,提升了易用性和用户交互体验。
检测 🔍
-
API 自动发现支持更多标量类型:扩展了对更多标量类型的支持,提升了与各种 API schema 的兼容性。
-
新增多个 CVE 的检测和指纹识别:实现了对多个 CVE 的检测和指纹识别机制,加强了安全态势,具体包括:
-
CVE-2024-47176 —— 该漏洞涉及 CUPS(Common UNIX Printing System,通用 UNIX 打印系统),攻击者可利用不当的输入验证以及绑定到不受限制的 IP 地址的问题,远程执行任意代码 [1][2]。
- CVE-2024-8963 —— Ivanti Cloud Services Appliance 4.6 Patch 519 之前版本中的路径遍历漏洞,允许未经授权的远程访问受限功能 [1]。
- CVE-2024-8522 —— LearnPress WordPress 插件中的 SQL 注入漏洞,未经身份验证的攻击者可通过 '/wp-json/learnpress/v1/courses' API 端点执行任意 SQL 查询,可能窃取敏感数据。
- CVE-2024-45409 —— Ruby SAML 库中的一个漏洞未能正确验证 SAML 响应的签名,未经身份验证的攻击者可伪造 SAML 断言,并可能以任意用户身份登录 [1][2]。
- CVE-2024-40711 —— ImageMagick 软件套件中的越界写入漏洞,攻击者可通过特制的图像文件触发该问题,可能导致任意代码执行。
自定义检查 ✔️
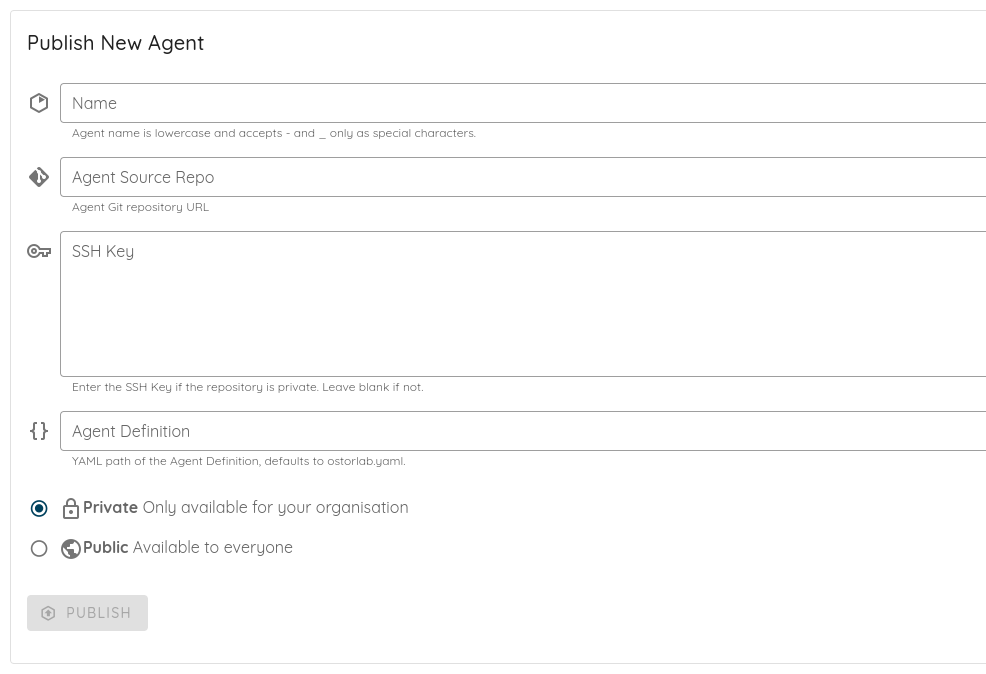
- 支持私有代码仓库:支持安全地使用私有代码仓库。
-
使用部署 SSH 密钥:引入部署 SSH 密钥,用于在私有环境中安全地进行操作。
-
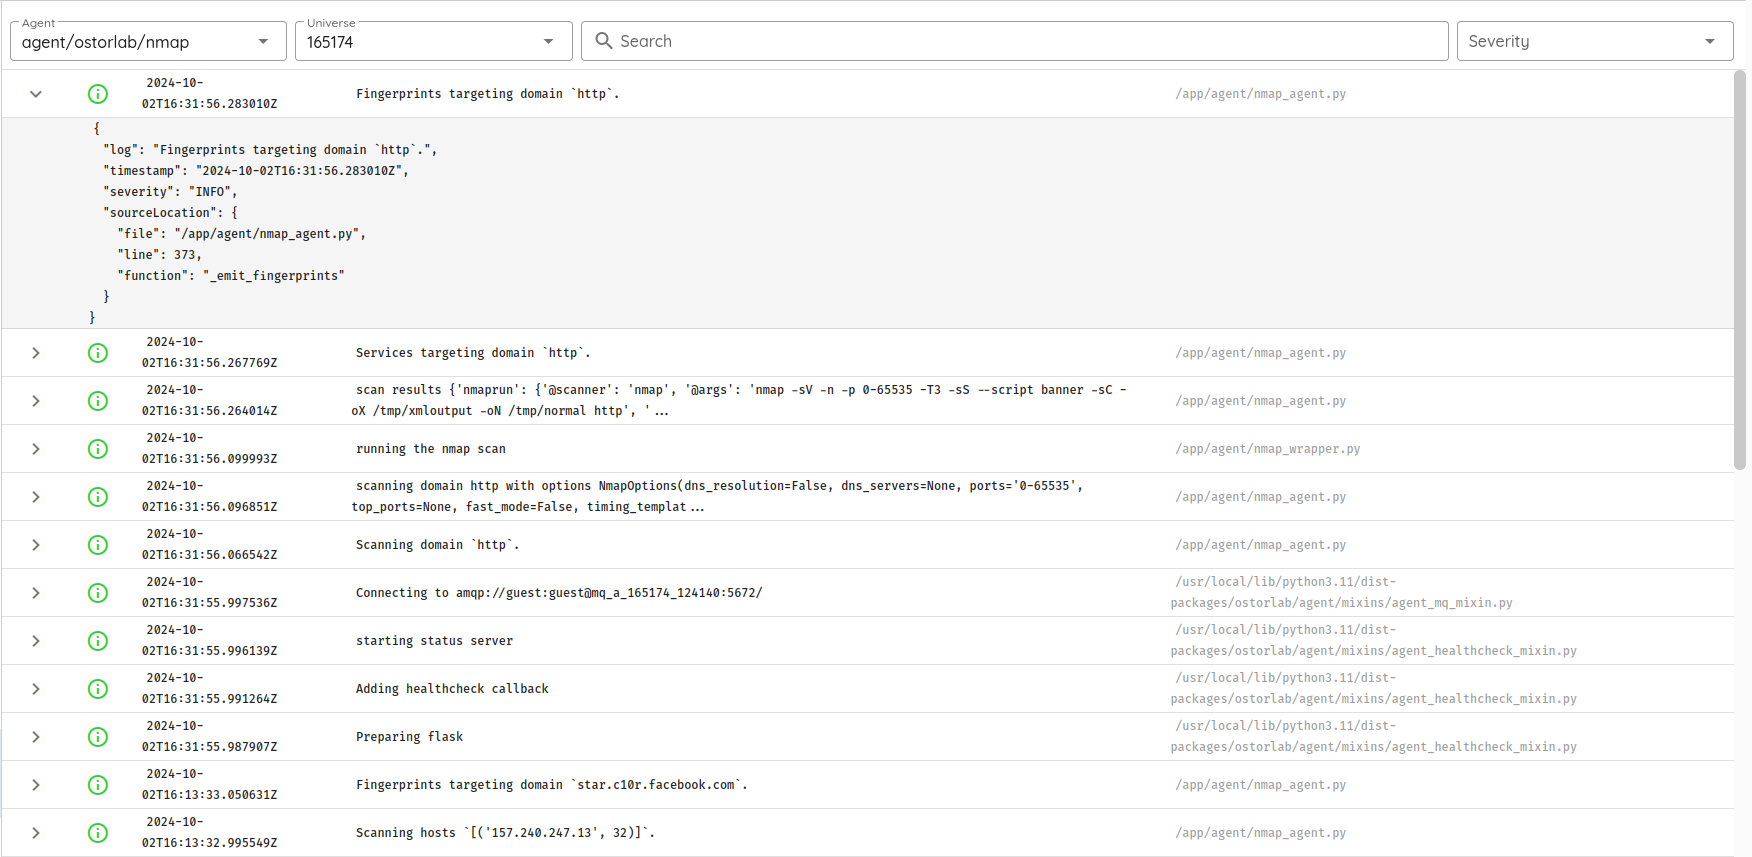
支持自定义 Agent 日志:便于生成和管理自定义日志,以监控 Agent 的活动。
分析环境 🧩
-
为扫描分析环境新增 API 端点:新增 API 端点,增强扫描分析并改进调查流程。
-
改进请求-响应研究:优化了分析请求-响应交互的方法,性能更佳。
-
支持混合 Java 和 C 堆栈跟踪:支持对 Java 和 C 混合堆栈跟踪进行分析,增强了调试能力。
攻击面 🎯
- 通过加入操作系统信息修复攻击面中的指纹分组:改进了指纹分组,纳入操作系统数据,优化分析和识别。
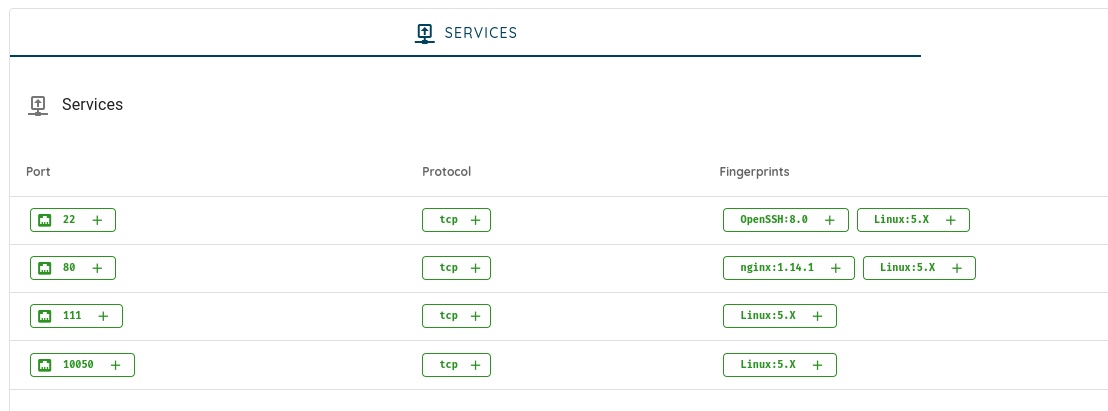
- 修复 IP 资产的指纹收集:改进了 IP 资产相关指纹的收集流程,评估更加准确。
插桩 📏
- 修复 Flutter/Dart 应用中整数参数的解析:修正了 Flutter/Dart 应用中整数参数的解析逻辑,确保准确性。
授权绕过 🔐
-
修复 4xx 绕过检测以消除误报:提升了检测准确性,减少 4xx 绕过场景中的误报。
-
支持检测已归档页面:实现了识别和处理已归档页面的支持,有助于历史数据分析。
RSS 订阅源 📡
- 新增 RSS 订阅源:推出 RSS 订阅源,让用户及时了解最新变更。访问地址:
https://blog.ostorlab.co/feed/rss.xml或https://blog.ostorlab.co/feed/atom.xml