
HTTP2、プライベートなカスタムチェック、実際に悪用されているCVEなど
最新のリリースでは、HTTP/2のサポートを導入し、UIと検出を改善し、プライバシーとセキュリティの対策を強化したほか、パフォーマンス向上のためにカスタムチェックと解析環境を更新しました。
ネットワーク傍受 🚦
- HTTP2のサポートを追加:HTTP2トラフィックの抽出をサポートしました。HTTP2はHTTP1より強力ですが、トラフィックの再構築はより複雑になります。
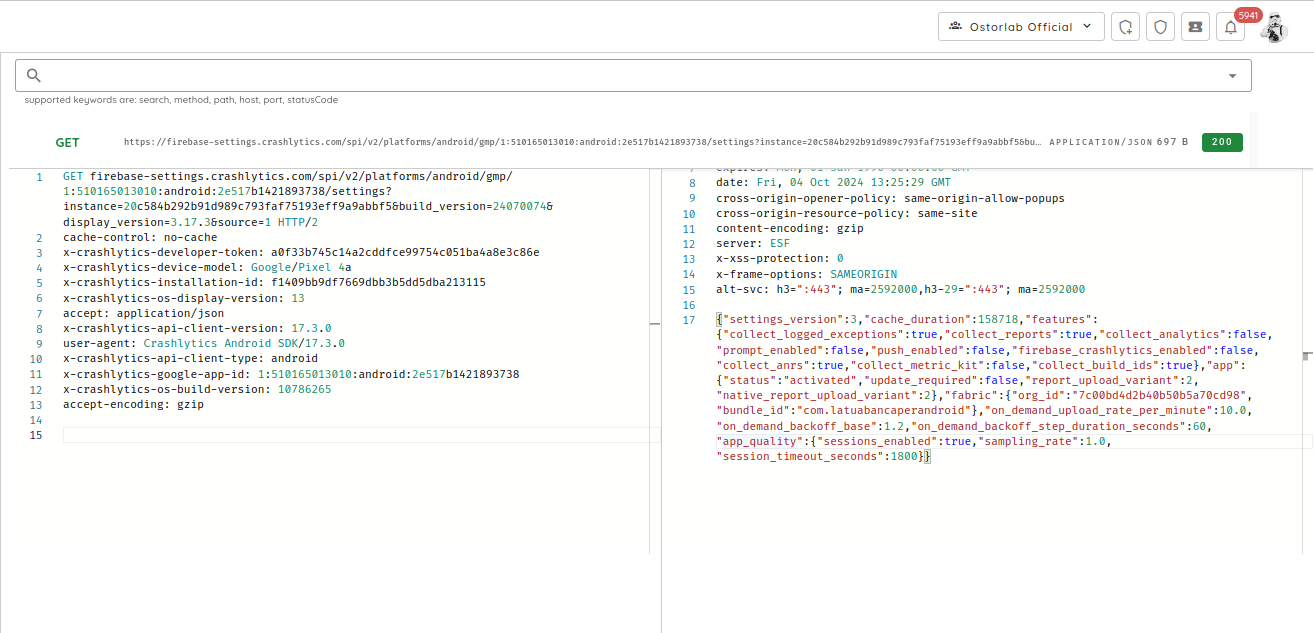
- HTTP1の処理を修正:互換性を維持するため、HTTP1プロトコルでのリクエストの処理に関する問題を解決しました。
UI 🎨
-
古い依存関係のレポートを改善:古い依存関係に起因する脆弱性のレポートを強化し、問題の内容と場所をより明確に把握できるようにしました。
-
プライバシーの問題の検出を改善:プライバシー関連の問題をより的確に特定・管理できるよう、検出の仕組みをアップグレードしました。
-
Oxotitan UIの修正:UIの不具合に対処し、ユーザーインターフェース全体の一貫性を高めて、よりスムーズなユーザー体験を実現しました。
-
リスクによる検出結果の並べ替えを追加:リスクに基づいて検出結果を並べ替える機能を導入し、優先順位付けを効率化しました。
-
タグの一覧とオートコンプリートの改善:タグの一覧とオートコンプリートの機能を強化し、使いやすさと操作性を向上させました。
検出 🔍
-
APIのオートディスカバリーで対応するスカラー型を追加:追加のスカラー型をサポートし、多様なAPIスキーマとの互換性を高めました。
-
複数のCVEの検出とフィンガープリントを追加:複数のCVEを検出し、フィンガープリントを取得する仕組みを実装し、セキュリティ態勢を強化しました。具体的には次のとおりです。
-
CVE-2024-47176:CUPS(Common UNIX Printing System)に関わる脆弱性で、不適切な入力検証と制限のないIPアドレスへのバインドを悪用して、任意のコードをリモートで実行される可能性があります[1][2]。
- CVE-2024-8963:Ivanti Cloud Services Applianceの4.6 Patch 519より前のバージョンにおけるパストラバーサル脆弱性で、制限された機能に認可なくリモートからアクセスできます[1]。
- CVE-2024-8522:WordPressプラグインLearnPressのSQLインジェクション脆弱性で、認証されていない攻撃者が/wp-json/learnpress/v1/courses APIエンドポイントを介して任意のSQLクエリを実行でき、機密データを抽出される可能性があります。
- CVE-2024-45409:Ruby SAMLライブラリの脆弱性で、SAMLレスポンスの署名を不適切に検証するため、認証されていない攻撃者がSAMLアサーションを偽造し、任意のユーザーとしてログインできる可能性があります[1][2]。
- CVE-2024-40711:ImageMagickソフトウェアスイートの境界外書き込みの脆弱性で、攻撃者は細工した画像ファイルによって問題を引き起こすことができ、任意のコード実行につながる可能性があります。
カスタムチェック ✔️
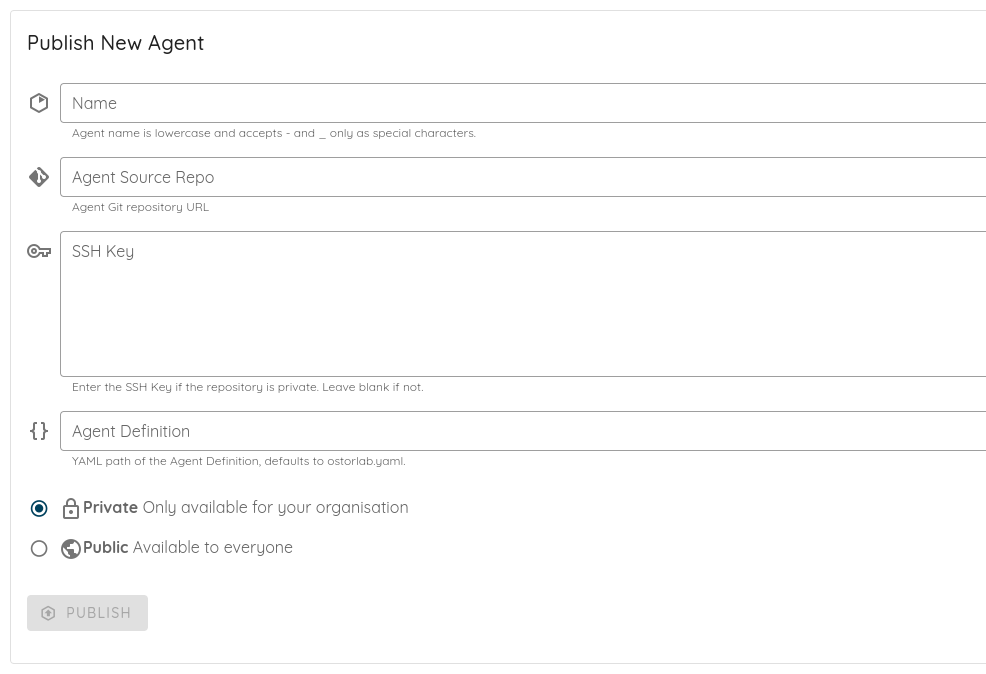
- プライベートリポジトリのサポートを追加:プライベートリポジトリを安全に扱えるようにしました。
-
デプロイ用SSHキーの使用:プライベートな環境で安全に操作するため、デプロイ用SSHキーの使用を導入しました。
-
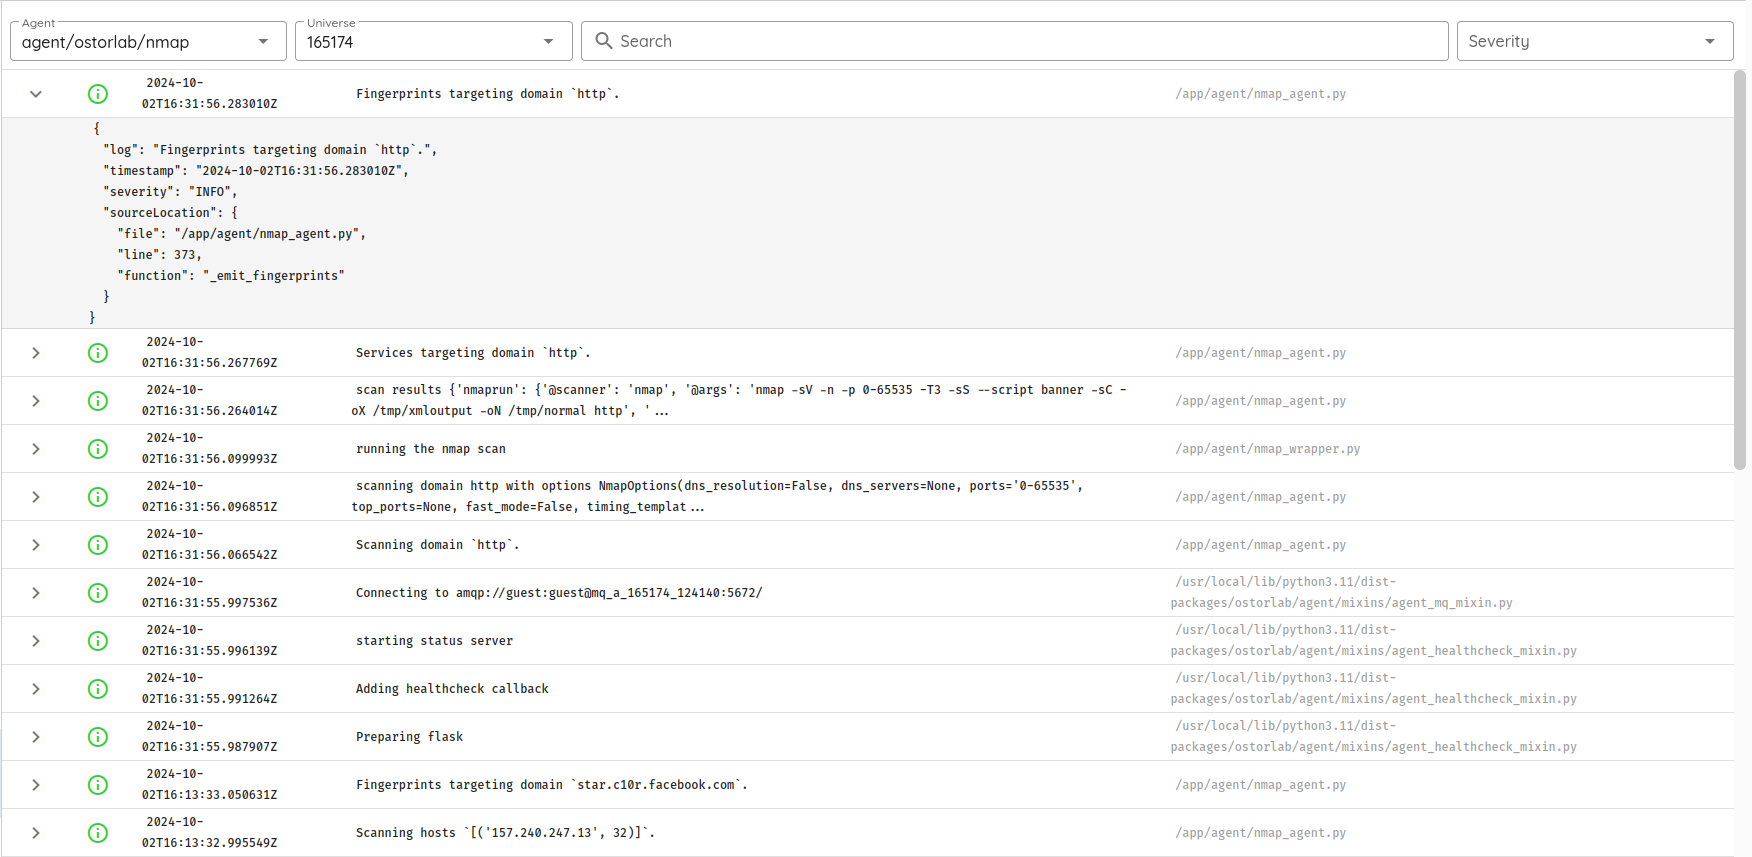
カスタムエージェントログのサポートを追加:エージェントの活動を監視するためのカスタムログの生成と管理を容易にしました。
解析環境 🧩
-
スキャンの解析環境にAPIエンドポイントを追加:スキャンの解析を強化し、調査のプロセスを改善するため、新しいAPIエンドポイントを追加しました。
-
リクエストとレスポンスの調査を改善:リクエストとレスポンスのやり取りを解析する手法を最適化し、パフォーマンスを向上させました。
-
JavaとCのスタックトレースの混在表示を追加:JavaとCが混在するスタックトレースを解析できるようにし、デバッグ機能を強化しました。
アタックサーフェス 🎯
- OSを追加してアタックサーフェスでのフィンガープリントのグループ化を修正:フィンガープリントのグループ化にOSのデータを含めるよう改善し、解析と識別を最適化しました。
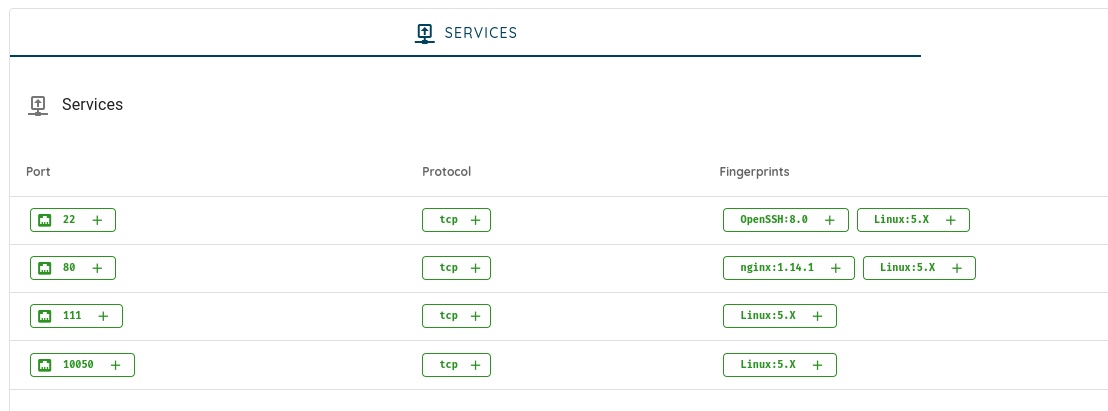
- IPアセットのフィンガープリント収集を修正:IPアセットに関するフィンガープリントの収集プロセスを強化し、より正確な評価を実現しました。
計装 📏
- Flutter/Dartアプリにおける整数の引数の解析を修正:Flutter/Dartアプリケーション内の整数の引数の解析ロジックを修正し、正確性を確保しました。
認可バイパス 🔐
-
誤検知を解消するための4xxバイパス検出の修正:検出の精度を高め、4xxバイパスのシナリオにおける誤検知(フォールスポジティブ)を減らしました。
-
アーカイブされたページの検出をサポート:アーカイブされたページを特定して処理できるようにし、過去のデータの解析に役立てられるようにしました。
RSSフィード 📡
- RSSフィードを追加:最新の変更をユーザーにお知らせするRSSフィードを導入しました。
https://blog.ostorlab.co/feed/rss.xmlまたはhttps://blog.ostorlab.co/feed/atom.xmlからアクセスできます。