Cisco ASAとFTDのSSL VPN DoS、実際に悪用される (CVE-2026-76418)
認証なしの細工したSSL VPNリクエストが、セカンダリ認証を使うCisco ASA/FTDファイアウォールを再起動させます。High 8.6、積極的に悪用中。
要点
- CVE-2026-76418は、Cisco Secure Firewall ASAとFTD SoftwareのリモートアクセスSSL VPNサービスにおけるサービス拒否の欠陥です。認証なしのリモート攻撃者がSSL VPNへの接続中に細工したリクエストを送ると、機器が予期せず再起動します。CiscoはHigh、CVSS v3.1 8.6、ベクトル CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:N/I:N/A:H と評価しています。
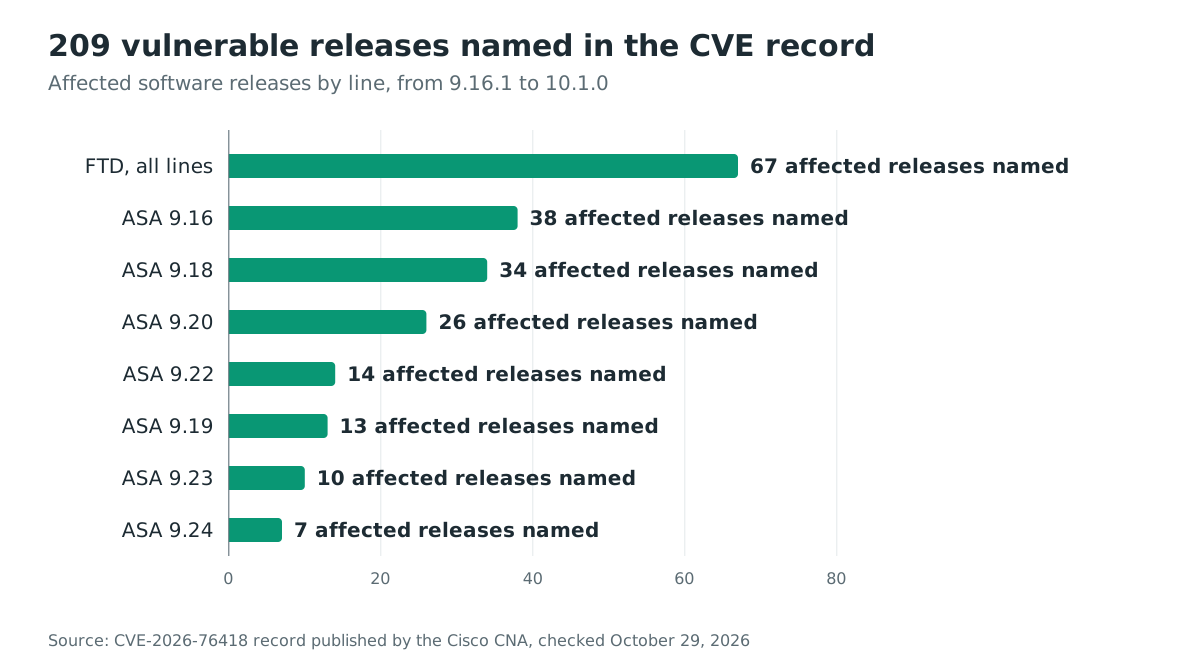
- CVEレコードは、影響を受けるASAとFTDのリリースを合計209挙げています。ライン別の内訳は下の表のとおりです。機器が露出するのは3条件が揃う場合だけです。脆弱なリリースを実行していること、SSLリモートアクセスVPNのログインサービスに到達できること、そしてtunnel groupにセカンダリ認証が設定されていることです。影響を受ける処理経路に達するのにVPNログインの成功は不要です。
- Ciscoは2026年10月に、自社のProduct Security Incident Response Teamがこの脆弱性の積極的な悪用を把握したと述べており、日時、攻撃者、規模は明らかにしていません。この欠陥は2026年10月29日時点でCISA KEVカタログに登録されていません。
- いますぐ対象ラインの最初の修正版へ更新してください。下の表は影響を受ける15ラインすべてを示します。アドバイザリが修正版を示すのはそのうち13ラインで、ASA 9.19とFTD 7.3は表の後の注記で扱います。今日更新できない場合のCiscoの緩和策(2つのケース)とその代償は、「修正方法」にあります。
影響を受けるか
次のすべてが成り立つ場合にのみ、機器は危険にさらされます。
- Cisco Secure Firewall ASA SoftwareまたはCisco Secure FTD Softwareの脆弱なリリースを実行している。Ciscoは、Cloud-delivered Firewall (CDFW)、Cloud-delivered Firewall Management Center (cdFMC)、Secure Access (CSA)、Secure FMC Softwareが影響を受けないことを確認しています。
- SSLリモートアクセスVPNのログインサービスに到達できる。実行中の設定に
webvpnキーワードが含まれ、少なくとも1つのインターフェースでSSL VPNが有効です。FTDでは、Secure FMCのDevices > VPN > Remote AccessまたはSecure FDMのRemote Access VPNから有効化します。 - セカンダリ認証がtunnel groupのスコープに設定されている。
tunnel-group-list enableが設定されている場合は、デフォルトのtunnel groupDefaultWEBVPNGroupを含め全tunnel groupのsecondary-authentication-server-groupを確認してください。グループリストが存在しない、またはno tunnel-group-list enableで削除された場合もDefaultWEBVPNGroupを確認してください。グループリストの無効化は、デフォルトグループがセカンダリ認証を使う場合の危険を取り除きません。
| ソフトウェアとブランチ | CVEレコードが挙げる影響を受けるバージョン(最低~最高) | 最初の修正版(アドバイザリ) |
|---|---|---|
| ASA 9.16以前 | 9.16.1~9.16.4.103 | 9.16.4.104 |
| ASA 9.18 | 9.18.1~9.18.4.135 | 9.18.4.96 |
| ASA 9.19 | 9.19.1~9.19.1.42 | アドバイザリの修正版表に記載なし |
| ASA 9.20 | 9.20.1~9.20.4.235 | 9.20.4.50 |
| ASA 9.22 | 9.22.1.1~9.22.3.26 | 9.22.3.200 |
| ASA 9.23 | 9.23.1~9.23.1.195 | 9.23.1.48 |
| ASA 9.24 | 9.24.1~9.24.10 | 9.24.1.27、または9.24.10.1 |
| FTD 7.0以前 | 7.0.0~7.0.10 | 7.0.11 |
| FTD 7.2 | 7.2.0~7.2.12 | 7.2.13 |
| FTD 7.3 | 7.3.0~7.3.1.2 | アドバイザリの修正版表に記載なし |
| FTD 7.4 | 7.4.0~7.4.8 | 7.4.9 |
| FTD 7.6 | 7.6.0~7.6.6 | 7.6.7 |
| FTD 7.7 | 7.7.0~7.7.13 | 7.7.14 |
| FTD 10.0 | 10.0.0~10.0.2 | 10.0.3 |
| FTD 10.1 | 10.1.0 | 10.1.1 |
CVEレコードが影響ありとするビルドを含むのに、アドバイザリの修正版表にない行が2つあります。ASA 9.19.1~9.19.1.42とFTD 7.3.0~7.3.1.2です。これらの管理者は、アドバイザリにリンクされ、特定のリリース番号に対して最初の修正版を返すCisco Software Checkerを使うべきです。CVEレコードはASA 142、FTD 67の影響を受けるリリースを挙げており、すべてにパッチが必要です。
4つのラインでは、レコードはアドバイザリの最初の修正版より大きい番号のビルドも挙げています。9.18.4.135、9.20.4.235、9.23.1.195、9.24.1.155です。どちらの情報源もこれらを説明していないため、このようなビルドは表と比較せず、正確なリリース番号をSoftware Checkerで確認してください。
各機器で、実行中のソフトウェアと2つの設定条件を確認してください。
show version                          # running software release and uptime
show run webvpn                       # webvpn enable <interface> lines: is the SSL VPN service on?
show run tunnel-group | include tunnel-group|secondary-authentication-server-group   # each tunnel group, followed by its secondary authentication line if any
show run tunnel-group DefaultWEBVPNGroup | include secondary-authentication-server-group   # the default group, even without a group list
後半の3つのコマンドは、Ciscoのアドバイザリが挙げる設定キーワード(webvpn enable、tunnel-group-list enable、secondary-authentication-server-group)から構成しています。secondary-authentication-server-group の行が none ではなくサーバーグループ名を示していれば、そのtunnel groupでセカンダリ認証が有効です。
FTDでは、tunnel groupはSecure FMCまたはSecure FDMが機器に展開するリモートアクセスVPNポリシー内にあります。そこで展開済みのポリシーと、結果としての実行中の設定を確認してください。お使いのビルドの修正版は、上でリンクしたSoftware Checkerで確認できます。
修正方法
上の表の対象ブランチの最初の修正版へ、CiscoのASAまたはFTDのアップグレードガイドに従って更新してください。FTD機器では、更新はCisco Secure FMCまたはSecure FDM経由で行われ、機器上で手動には行いません。Ciscoは、更新が完了するまでどの緩和策も一時的なものとみなしています。
Ciscoのアドバイザリは回避策なしと明記しています。ただし1つの緩和策を示しており、攻撃に必要な設定条件を取り除くものです。
- ケース1:
DefaultWEBVPNGroupがセカンダリ認証を使わない場合、tunnel groupリストを無効化します。webvpn設定モードでno tunnel-group-list enableを入力します。ユーザーはログインページのリストから接続プロファイルを選べなくなり、使うプロファイル名を知る必要があります。 - ケース2:
DefaultWEBVPNGroupがセカンダリ認証を使う場合、no secondary-authentication-server-groupコマンドでセカンダリ認証を削除します。リモートアクセスVPNのセキュリティ水準が下がり、ログインは第2認証ステップを失います。
両ケースのコストは明示されています。緩和策は、ユーザー向けのログイン機能か第2認証要素と引き換えに、脆弱な処理経路を取り除きます。Ciscoはテスト環境でこの緩和策を展開し、各顧客に自社環境での評価を求めています。どちらのケースもソフトウェアを変えないため、更新が引き続き修正です。
根本原因
リモートアクセスSSL VPNサービスは、tunnel groupにセカンダリ認証が設定されている間に到着するリクエストを誤って処理し、その誤処理は未検証の戻り値がNULLポインタ逆参照に至るものです。
Ciscoはこの欠陥にCWE-690(Unchecked Return Value to NULL Pointer Dereference)を割り当てています。アドバイザリの因果連鎖は3つの環です。脆弱性は「tunnel groupにセカンダリ認証が設定されているときの論理エラー」によるもので、攻撃者は「SSLリモートアクセスVPNへの接続中に細工したリクエストを送る」ことで悪用し、悪用成功は「攻撃者に機器を再起動させる可能性がある」結果をもたらします。
アドバイザリの3つの詳細が危険を正確に区切ります。第1に、リクエストは接続の一部であって認証の一部ではありません。「VPNログインの成功は影響を受ける処理経路に到達するために必要ない」。第2に、トリガーは設定に依存します。tunnel groupにセカンダリ認証がない場合、細工したリクエストは欠陥のある論理に決して届きません。第3に、この欠陥はCisco Technical Assistance Centerのサポート案件の解決中にEric Fernaldが発見したもので、クラッシュは研究ではなく顧客環境で最初に観測されたことがうかがえます。
CiscoはASAやFTD Softwareのソースコードを公開していないため、正確な欠陥の呼び出しは非公開です。公開されているのは欠陥の境界です。ログイン前に到達可能で、セカンダリ認証の設定を必要とし、文書化された唯一の影響は機器の再起動です。
悪用の仕組み
公開PoCはないため、以下の手順はアドバイザリの攻撃記述に基づきます。
- 攻撃者は機器のSSLリモートアクセスVPNエンドポイント、つまり資格情報が受け入れられる前にリモートユーザーが届くログインページに接続します。
- 接続中、攻撃者は通常のログイン試行の代わりに細工したリクエストを送ります。リクエストは、tunnel groupのセカンダリ認証を適用するコード経路に届きます。
- そのコード経路は細工したリクエストを論理エラーで処理します。未検証の戻り値がNULLポインタ逆参照となり、VPNサービス内で発生します。
- 逆参照がプロセスをクラッシュさせ、機器が再起動します。機器上のすべてのVPNセッションが落ち、停止は再起動中ずっと続きます。
- どの段階でも攻撃者は認証されず、機器が戻り次第同じ細工したリクエストを再送することを防ぐ仕組みはアドバイザリに記載されていないため、1回の再起動が長期の停止になり得ます。
攻撃フロー
連鎖は短いものです。認証なしの細工したリクエストがセカンダリ認証経路に届き、未検証の値がNULL逆参照になり、機器全体が再起動します。
ログインページに接続"] --> B["ログイン前に細工した
リクエストを送信"] B --> C["セカンダリ認証が設定された
tunnel group"] C --> D["論理エラー:未検証の戻り値が
NULLポインタ逆参照になる"] D --> E["VPNサービスのプロセスがクラッシュ"] E --> F["機器が再起動:
全VPNセッションが切断、
好きなだけ繰り返し可能"]
攻撃者に可能なこと
攻撃者は、露出したファイアウォールやVPN機器をリモートから、資格情報なしでクラッシュさせることができ、アドバイザリは繰り返しに対する制限を示していません。CVSSベクトルの影響は可用性のみです。機密性None、完全性None、可用性High。スコープはChangedです。Ciscoはその理由を説明していませんが、VPNサービス内の欠陥が機器全体を停止させることと整合します。
攻撃に必要な条件は具体的で、誰が危険にさらされるかを絞り込みます。
- SSLリモートアクセスVPNログインサービスへのネットワークアクセス。攻撃者にVPNアカウント、有効な資格情報、ログイン成功は不要です。
- tunnel groupのスコープに設定されたセカンダリ認証。ユーザー定義のグループでも
DefaultWEBVPNGroupでも構いません。どこにもセカンダリ認証がない機器は、リリースに関係なく露出しません。 - 脆弱なリリース。CVEレコードの影響リストはASA 9.16.1とFTD 7.0.0から始まり、アドバイザリの修正版表はASA 9.16以前とFTD 7.0以前も対象にしています。
修正が機能する理由
各ラインの修正版は同じアドバイザリで提供され、セカンダリ認証経路の論理エラーを修正します。Ciscoは影響ありと修正済みのリリース情報を自ら検証しており、パッチのdiffは公開しないため、修正の完全性は「最初の修正版が最初にそれを含む」というベンダーの宣言に基づきます。
緩和策は代わりに設定に作用します。ケース2は露出の第3条件であるセカンダリ認証を削除するため、細工したリクエストが届く欠陥のある論理がなくなります。ケース1は DefaultWEBVPNGroup にセカンダリ認証がない場合にのみ示され、代わりにtunnel groupリストを無効化します。Ciscoはこの緩和策がテスト環境で有効と確認されたと報告していますが、引き続き一時的なものと見なしており、設定を元に戻した瞬間に効かなくなります。
侵害されたかを確認する方法
Ciscoは欠陥が悪用されていると述べていますが、指標、攻撃の詳細、日時、規模を公表していないため、探すべきベンダーIOCはありません。管理者が確認できるのはクラッシュそのものです。NULLポインタ逆参照は再起動を残すためです。
show version          # uptime since the last reload
show crashinfo        # the crash dump from the last software fault, when one was written
自分で再起動した機器、あるいはリモートアクセスVPNサービスのコードを指すクラッシュダンプが、3つの露出条件に当てはまる機器で見つかった場合は、悪用の試みの可能性として扱ってください。crashinfoを保存し、再起動前後のVPNログの送信元アドレスを記録し、積極的な悪用を把握していると述べるCisco PSIRTに事例を報告してください。機器をクラッシュさせなかった試みは再起動もクラッシュダンプも残さないため、稼働時間が途切れていなくても、機器が標的にされなかった証明にはなりません。
経緯
- 2026年10月:Cisco PSIRTがこの脆弱性の積極的な悪用を把握。Ciscoは月より細かい日時を公表していません。
- 2026-10-28:Ciscoがアドバイザリ cisco-sa-asaftd-tunnel-dos-s6mgkb75 を、13ソフトウェアラインの最初の修正版とCVSS v3.1 8.6の評価付きで公開。同日、CWE-690付きのCVE-2026-76418レコードが公開。
- 2026-10-29:The Hacker Newsがアドバイザリと積極的悪用の声明を報じる。
よくある質問
セカンダリ認証を設定したことがなければ、機器は露出していますか?
いいえ。露出には3条件すべてが必要です。脆弱なリリース、到達可能なSSLリモートアクセスVPNログインサービス、そしてtunnel groupのスコープに設定されたセカンダリ認証です。最後の条件がなければ細工したリクエストは欠陥のある論理に届かず、Ciscoの緩和策のケース2はまさにそれを取り除くものです。
攻撃者は有効なVPN資格情報が必要ですか?
いいえ。アドバイザリは「VPNログインの成功は影響を受ける処理経路に到達するために必要ない」と明記し、CVSSベクトルは Privileges Required: None です。攻撃は接続中、どんな資格情報の検証よりも前に起こります。
tunnel groupリストを無効化すれば危険はなくなりますか?
それだけではありません。Ciscoは、tunnel-group-list enable が存在しないか no tunnel-group-list enable で削除されていても、デフォルトのtunnel group DefaultWEBVPNGroup がセカンダリ認証を使う場合に機器を露出させ続けると警告しています。グループリストの設定にかかわらず、デフォルトグループの secondary-authentication-server-group を確認してください。
この脆弱性はCISA KEVカタログにありますか?
いいえ。CISAのKnown Exploited Vulnerabilitiesカタログは、2026年10月29日時点でCVE-2026-76418を登録していません。同日、カタログのJSONフィードで直接確認しました。積極的悪用の声明は、2026年10月28日のCiscoのアドバイザリによるものです。
どの修正版へ更新すべきですか?
アドバイザリはブランチごとに最初の修正版を1つ挙げていますが、9.24ブランチだけは9.24.1.27と9.24.10.1の2つです。Cisco Software Checkerは特定のリリース番号を受け付け、影響する全アドバイザリについて最初の修正版を返すため、通常と異なるビルドを実行する機器の更新先を選ぶ最も安全な方法です。
Ostorlabで露出したASAとFTDのVPNエンドポイントを見つける
Ostorlab Attack Surface Discoveryで自社が所有するインターネット公開ホストを棚卸しし、SSLリモートアクセスVPNのログインサービスを公開しているASAとFTDの機器を見つけてください。セカンダリ認証を確認し、先に更新すべき機器がわかります。
参考資料
- Ciscoセキュリティアドバイザリ cisco-sa-asaftd-tunnel-dos-s6mgkb75「Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability」、2026年10月28日19:15 GMT初出。要約、3つの露出条件、tunnel group設定の指針、2つの緩和ケース、修正版表、積極的悪用の声明、TAC案件経由のEric Fernaldのクレジットを含む:https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-tunnel-dos-s6mgkb75 (2026年10月29日確認)
- CVE-2026-76418レコード、2026年10月28日にCisco CNAが公開。CVSS v3.1 8.6基本ベクトル、CWE-690、リリースごとの影響リスト付き:https://www.cve.org/CVERecord?id=CVE-2026-76418 (2026年10月29日確認)
- The Hacker News「Cisco Patches Actively Exploited ASA and FTD VPN Flaw That Can Crash Firewalls」、2026年10月29日:https://thehackernews.com/2026/10/cisco-patches-actively-exploited-asa.html (2026年10月29日確認)
- CISA Known Exploited VulnerabilitiesカタログのJSONフィード、2026年10月29日にCVE-2026-76418について確認(未登録):https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json