DoS de SSL VPN en Cisco ASA y FTD explotado en el mundo real (CVE-2026-76418)
Una petición SSL VPN sin autenticar reinicia los firewalls Cisco ASA y FTD que usan autenticación secundaria; High 8.6, explotada activamente.
Resumen
- CVE-2026-76418 es una falla de denegación de servicio en el servicio SSL VPN de acceso remoto de Cisco Secure Firewall ASA y FTD Software. Un atacante remoto sin autenticar envía una petición manipulada mientras se conecta a la VPN SSL y el dispositivo se reinicia de forma inesperada. Cisco la califica High, CVSS v3.1 8.6 con el vector CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:N/I:N/A:H.
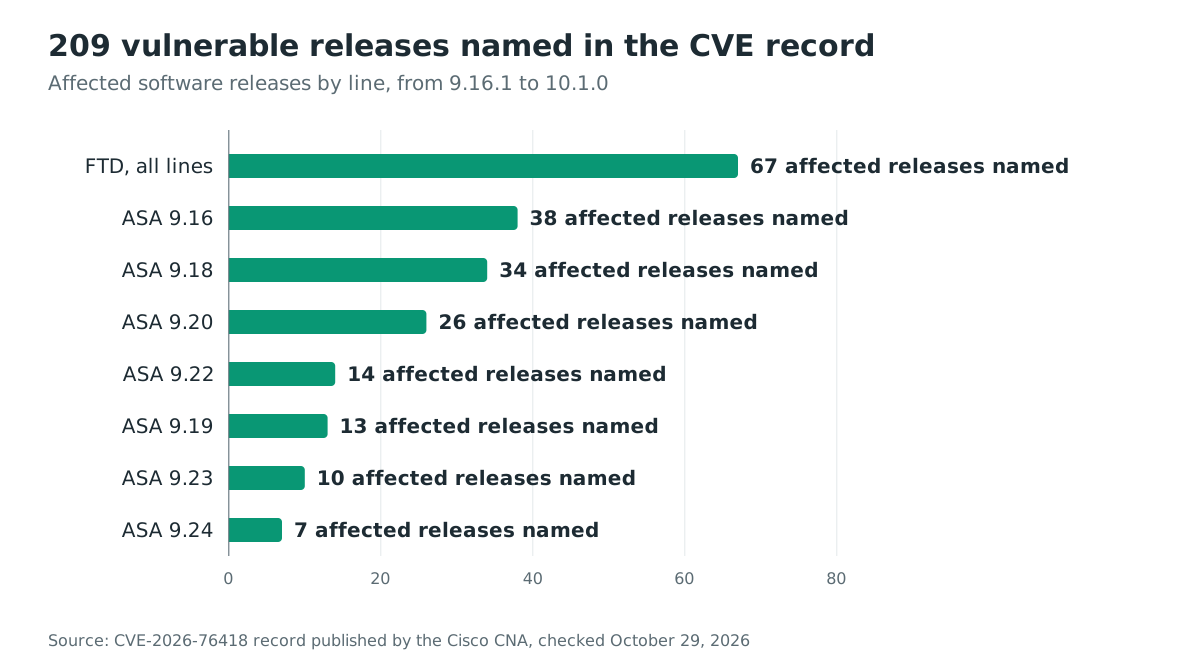
- El registro CVE nombra 209 versiones afectadas de ASA y FTD; la tabla siguiente las reparte por línea. Un dispositivo solo está expuesto cuando se cumplen tres condiciones: ejecuta una versión vulnerable, el servicio de inicio de sesión SSL VPN de acceso remoto es alcanzable y la autenticación secundaria está configurada en un grupo de túnel. Un inicio de sesión VPN correcto no es necesario para alcanzar la ruta de procesamiento afectada.
- Cisco declara que su Product Security Incident Response Team tuvo conocimiento de una explotación activa de esta vulnerabilidad en octubre de 2026, sin dar fechas, actores ni escala. La falla no figura en el catálogo CISA KEV al 29 de octubre de 2026.
- Actualice ya a la primera versión corregida de su línea. La tabla siguiente cubre las quince líneas afectadas: el aviso da una versión corregida para trece, y la nota tras la tabla trata ASA 9.19 y FTD 7.3. Si no puede actualizar hoy, la mitigación de Cisco, sus dos casos y sus contrapartidas están en «¿Cómo lo corrijo?».
¿Estoy afectado?
Su dispositivo solo está expuesto si se cumplen todas estas condiciones:
- Ejecuta una versión vulnerable de Cisco Secure Firewall ASA Software o Cisco Secure FTD Software. Cisco confirmó que Cloud-delivered Firewall (CDFW), Cloud-delivered Firewall Management Center (cdFMC), Secure Access (CSA) y Secure FMC Software no están afectados.
- El servicio de inicio de sesión SSL VPN de acceso remoto es alcanzable: la configuración en ejecución contiene la palabra clave
webvpncon la VPN SSL activada en al menos una interfaz. En FTD, las funciones de VPN de acceso remoto se activan desde Devices > VPN > Remote Access en Secure FMC o desde Remote Access VPN en Secure FDM. - La autenticación secundaria está configurada en el ámbito de un grupo de túnel. Si
tunnel-group-list enableestá configurado, revise todos los grupos de túnel, incluido el grupo predeterminadoDefaultWEBVPNGroup, buscandosecondary-authentication-server-group. Si la lista de grupos está ausente o se eliminó conno tunnel-group-list enable, reviseDefaultWEBVPNGroupde todos modos: desactivar la lista de grupos no elimina la exposición cuando el grupo predeterminado usa autenticación secundaria.
| Software y rama | Versiones afectadas nombradas en el registro CVE, de la más baja a la más alta | Primera versión corregida, según el aviso |
|---|---|---|
| ASA 9.16 y anteriores | 9.16.1 a 9.16.4.103 | 9.16.4.104 |
| ASA 9.18 | 9.18.1 a 9.18.4.135 | 9.18.4.96 |
| ASA 9.19 | 9.19.1 a 9.19.1.42 | no aparece en la tabla de versiones corregidas del aviso |
| ASA 9.20 | 9.20.1 a 9.20.4.235 | 9.20.4.50 |
| ASA 9.22 | 9.22.1.1 a 9.22.3.26 | 9.22.3.200 |
| ASA 9.23 | 9.23.1 a 9.23.1.195 | 9.23.1.48 |
| ASA 9.24 | 9.24.1 a 9.24.10 | 9.24.1.27, o 9.24.10.1 |
| FTD 7.0 y anteriores | 7.0.0 a 7.0.10 | 7.0.11 |
| FTD 7.2 | 7.2.0 a 7.2.12 | 7.2.13 |
| FTD 7.3 | 7.3.0 a 7.3.1.2 | no aparece en la tabla de versiones corregidas del aviso |
| FTD 7.4 | 7.4.0 a 7.4.8 | 7.4.9 |
| FTD 7.6 | 7.6.0 a 7.6.6 | 7.6.7 |
| FTD 7.7 | 7.7.0 a 7.7.13 | 7.7.14 |
| FTD 10.0 | 10.0.0 a 10.0.2 | 10.0.3 |
| FTD 10.1 | 10.1.0 | 10.1.1 |
Faltan dos líneas en la tabla de versiones corregidas del aviso aunque el registro CVE nombra compilaciones afectadas en ellas: ASA 9.19.1 a 9.19.1.42 y FTD 7.3.0 a 7.3.1.2. Los responsables de esas líneas deberían usar el Cisco Software Checker enlazado en el aviso, que devuelve la primera versión corregida para un número de versión concreto. El registro CVE nombra 142 versiones afectadas de ASA y 67 de FTD, y todas necesitan el parche.
En cuatro líneas, el registro también nombra compilaciones numeradas por encima de la primera versión corregida del aviso: 9.18.4.135, 9.20.4.235, 9.23.1.195 y 9.24.1.155. Ninguna de las dos fuentes las explica, así que, para una compilación así, compruebe el número de versión exacto en el Software Checker en lugar de compararlo con la tabla.
Compruebe el software en ejecución y las dos condiciones de configuración en cada dispositivo:
show version                          # running software release and uptime
show run webvpn                       # webvpn enable <interface> lines: is the SSL VPN service on?
show run tunnel-group | include tunnel-group|secondary-authentication-server-group   # each tunnel group, followed by its secondary authentication line if any
show run tunnel-group DefaultWEBVPNGroup | include secondary-authentication-server-group   # the default group, even without a group list
Los tres últimos comandos están adaptados de las palabras clave de configuración que cita el aviso de Cisco (webvpn enable, tunnel-group-list enable, secondary-authentication-server-group). Una línea secondary-authentication-server-group que nombra un grupo de servidores, y no none, significa que la autenticación secundaria está activa en ese grupo de túnel.
En FTD, los grupos de túnel viven dentro de la política de VPN de acceso remoto que Secure FMC o Secure FDM despliega en el dispositivo. Revise allí esa política desplegada y la configuración en ejecución resultante. Para encontrar la versión corregida de su compilación exacta, pásela por el Software Checker enlazado más arriba.
¿Cómo lo corrijo?
Actualice a la primera versión corregida de su rama en la tabla anterior, siguiendo las guías de actualización de ASA o FTD de Cisco. En dispositivos FTD, la actualización se ejecuta a través de Cisco Secure FMC o Secure FDM, no a mano en el dispositivo. Cisco considera cualquier mitigación temporal hasta completar la actualización.
El aviso de Cisco declara que no hay soluciones alternativas. Sí ofrece una mitigación, que elimina la condición de configuración que el ataque necesita:
- Caso 1: si
DefaultWEBVPNGroupno usa autenticación secundaria, desactive la lista de grupos de túnel. En el modo de configuración webvpn, introduzcano tunnel-group-list enable. Los usuarios ya no podrán elegir un perfil de conexión de una lista en la página de inicio de sesión y deberán conocer el nombre del perfil que deben usar. - Caso 2: si
DefaultWEBVPNGroupusa autenticación secundaria, elimínela con el comandono secondary-authentication-server-group. Esto reduce la postura de seguridad de la VPN de acceso remoto, porque los inicios de sesión pierden su segundo paso de autenticación.
Ambos casos declaran su coste con claridad: la mitigación intercambia una función de inicio de sesión o un segundo factor de autenticación por la eliminación de la ruta de procesamiento vulnerable. Cisco desplegó la mitigación en un entorno de prueba y pide a cada cliente que la evalúe en el suyo. Ningún caso cambia el software, así que la actualización sigue siendo la corrección.
¿Cuál es la causa raíz?
El servicio SSL VPN de acceso remoto gestiona mal una petición que llega mientras la autenticación secundaria está configurada en un grupo de túnel, y ese mal manejo es un valor de retorno sin comprobar que termina en una desreferencia de puntero NULL.
Cisco asigna CWE-690, Unchecked Return Value to NULL Pointer Dereference, a esta falla. La cadena causal del aviso tiene tres eslabones: la vulnerabilidad se debe a «errores de lógica cuando la autenticación secundaria está configurada en un grupo de túnel»; el atacante la explota «enviando una petición manipulada al conectarse a la VPN SSL de acceso remoto»; y una explotación con éxito «podría permitir al atacante provocar el reinicio del dispositivo».
Tres detalles del aviso delimitan la exposición. Primero, la petición forma parte de la conexión, no de la autenticación: «no se requiere un inicio de sesión VPN correcto para alcanzar la ruta de procesamiento afectada». Segundo, el desencadenante depende de la configuración: sin autenticación secundaria en un grupo de túnel, la petición manipulada nunca alcanza la lógica defectuosa. Tercero, Eric Fernald encontró la falla durante la resolución de un caso de soporte del Cisco Technical Assistance Center, lo que sugiere que el fallo se vio primero en el despliegue de un cliente y no en investigación.
Cisco no publica el código fuente de ASA ni de FTD Software, así que la llamada defectuosa exacta no es pública. Lo público es el perímetro del fallo: es alcanzable antes del inicio de sesión, requiere la configuración de autenticación secundaria y su único impacto documentado es un reinicio del dispositivo.
¿Cómo se explota?
No hay prueba de concepto pública, así que los pasos siguientes siguen la descripción del ataque del aviso.
- El atacante se conecta al punto de acceso SSL VPN de acceso remoto del dispositivo, la página de inicio de sesión que un usuario remoto alcanza antes de que se acepte ninguna credencial.
- Durante la conexión, el atacante envía una petición manipulada en lugar de un intento de inicio de sesión normal. La petición llega a la ruta de código que aplica la autenticación secundaria de un grupo de túnel.
- Esa ruta de código trata la petición manipulada con un error de lógica: un valor de retorno sin comprobar termina en una desreferencia de puntero NULL dentro del servicio VPN.
- La desreferencia hace fallar el proceso y el dispositivo se reinicia. Todas las sesiones VPN del aparato caen con él, y el corte dura todo el arranque.
- Nada autentica al atacante en ningún paso, y el aviso no menciona nada que impida enviar de nuevo la misma petición manipulada en cuanto el dispositivo vuelve, lo que podría convertir un reinicio en una interrupción prolongada.
¿Cómo se desarrolla el ataque?
La cadena es corta: una petición manipulada sin autenticar llega a la ruta de autenticación secundaria, un valor sin comprobar se convierte en una desreferencia NULL y todo el aparato se reinicia.
página de inicio de sesión SSL VPN"] --> B["Petición manipulada enviada
antes de cualquier inicio de sesión"] B --> C["Grupo de túnel con autenticación
secundaria configurada"] C --> D["Error de lógica: valor de retorno sin comprobar
convertido en desreferencia de puntero NULL"] D --> E["El proceso del servicio VPN falla"] E --> F["El dispositivo se reinicia:
sesiones VPN caídas,
repetible a voluntad"]
¿Qué puede hacer un atacante?
El atacante puede provocar el fallo de un firewall o aparato VPN expuesto de forma remota, sin credenciales, y el aviso no indica ningún límite para repetirlo. El vector CVSS puntúa el impacto solo en disponibilidad: confidencialidad None, integridad None, disponibilidad High. El alcance es Changed; Cisco no explica esa elección, que es coherente con una falla que vive en el servicio VPN pero tumba todo el aparato.
Las condiciones que el ataque necesita son concretas y reducen quién está expuesto:
- Acceso de red al servicio de inicio de sesión SSL VPN de acceso remoto. El atacante no necesita una cuenta VPN, credenciales válidas ni un inicio de sesión correcto.
- Autenticación secundaria configurada en el ámbito de un grupo de túnel, en un grupo definido por el usuario o en
DefaultWEBVPNGroup. Un dispositivo sin autenticación secundaria en ningún sitio no está expuesto, sea cual sea su versión. - Una versión vulnerable. La lista de versiones afectadas del registro CVE empieza en ASA 9.16.1 y FTD 7.0.0, y la tabla de versiones corregidas del aviso también cubre ASA 9.16 y anteriores y FTD 7.0 y anteriores.
¿Por qué funciona la corrección?
Las versiones corregidas de cada línea llegan en el mismo aviso y corrigen los errores de lógica de la ruta de autenticación secundaria. Cisco valida la información de versiones afectadas y corregidas y no publica ningún diff del parche, así que la completitud de la corrección descansa en la declaración del proveedor de que las primeras versiones corregidas listadas son las primeras que la contienen.
La mitigación actúa en cambio sobre la configuración. El caso 2 elimina la autenticación secundaria, la tercera condición de exposición, así que la petición manipulada ya no tiene lógica defectuosa que alcanzar. El caso 1, ofrecido solo cuando DefaultWEBVPNGroup no tiene autenticación secundaria, desactiva en su lugar la lista de grupos de túnel. Cisco informa de que la mitigación resultó eficaz en un entorno de prueba y aun así la considera temporal, y deja de funcionar en cuanto se revierte la configuración.
¿Cómo compruebo si he sufrido una intrusión?
Cisco declara que la falla se está explotando pero no ha publicado indicadores, detalles de ataque, fechas ni escala, así que no hay IOCs del proveedor que buscar. Lo que un administrador puede comprobar es el fallo en sí, porque una desreferencia de puntero NULL deja un reinicio detrás:
show version          # uptime since the last reload
show crashinfo        # the crash dump from the last software fault, when one was written
Un dispositivo que se reinició por sí solo, o un volcado de fallo que apunta al código del servicio VPN de acceso remoto, en un dispositivo que cumple las tres condiciones de exposición, debe tratarse como un posible intento de explotación. Capture el crashinfo, anote las direcciones de origen en los registros VPN alrededor del reinicio e informe del caso al PSIRT de Cisco, que declara estar al tanto de una explotación activa. Un intento que no hizo fallar el dispositivo no deja reinicio ni volcado de fallo, así que un tiempo de actividad sin interrupciones no demuestra que el dispositivo nunca haya sido atacado.
Cronología
- Octubre de 2026: el PSIRT de Cisco tiene conocimiento de una explotación activa de esta vulnerabilidad. Cisco no ha publicado una fecha más precisa que el mes.
- 2026-10-28: Cisco publica el aviso cisco-sa-asaftd-tunnel-dos-s6mgkb75 con las primeras versiones corregidas de trece líneas de software y la calificación CVSS v3.1 8.6. El mismo día se publica el registro CVE-2026-76418 con CWE-690.
- 2026-10-29: The Hacker News informa del aviso y de la declaración de explotación activa.
Preguntas frecuentes
¿Mi dispositivo está expuesto si nunca configuré autenticación secundaria?
No. La exposición necesita las tres condiciones: una versión vulnerable, un servicio de inicio de sesión SSL VPN de acceso remoto alcanzable y autenticación secundaria configurada en el ámbito de un grupo de túnel. Sin la última condición, la petición manipulada nunca alcanza la lógica defectuosa, y el caso 2 de la mitigación de Cisco es precisamente retirarla.
¿Necesita el atacante credenciales VPN válidas?
No. El aviso declara que «no se requiere un inicio de sesión VPN correcto para alcanzar la ruta de procesamiento afectada», y el vector CVSS lleva Privileges Required: None. El ataque ocurre durante la conexión, antes de que ninguna credencial pueda comprobarse.
¿Desactivar la lista de grupos de túnel elimina la exposición?
No por sí sola. Cisco advierte de que si tunnel-group-list enable está ausente o se eliminó con no tunnel-group-list enable, el grupo predeterminado DefaultWEBVPNGroup sigue exponiendo el dispositivo cuando usa autenticación secundaria. Compruebe si secondary-authentication-server-group aparece en el grupo predeterminado, sea cual sea el ajuste de la lista de grupos.
¿Está esta vulnerabilidad en el catálogo CISA KEV?
No. El catálogo Known Exploited Vulnerabilities de CISA no lista CVE-2026-76418 al 29 de octubre de 2026, comprobado contra el feed JSON del catálogo en esa fecha. La declaración de explotación activa procede del aviso de Cisco del 28 de octubre de 2026.
¿A qué versión corregida debo actualizar?
El aviso lista una primera versión corregida por rama, salvo 9.24, que tiene dos: 9.24.1.27 y 9.24.10.1. El Cisco Software Checker acepta un número de versión concreto y devuelve la primera versión corregida para todos los avisos que lo afectan, que es la forma más segura de elegir un destino para un dispositivo con una compilación inusual.
Encuentre puntos de acceso VPN de ASA y FTD expuestos con Ostorlab
Use Ostorlab Attack Surface Discovery para inventariar los hosts expuestos a internet que le pertenecen y encontrar los dispositivos ASA y FTD que exponen el servicio de inicio de sesión SSL VPN de acceso remoto, para saber cuáles revisar en busca de autenticación secundaria y actualizar primero.
Referencias
- Aviso de seguridad de Cisco cisco-sa-asaftd-tunnel-dos-s6mgkb75, «Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability», publicado el 28 de octubre de 2026 a las 19:15 GMT: el resumen, las tres condiciones de exposición, la guía de configuración de grupos de túnel, los dos casos de mitigación, las tablas de versiones corregidas, la declaración de explotación activa y el crédito a Eric Fernald a través de un caso TAC: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-tunnel-dos-s6mgkb75 (consultado el 29 de octubre de 2026)
- Registro CVE-2026-76418, publicado el 28 de octubre de 2026 por el CNA de Cisco, con el vector base CVSS v3.1 8.6, CWE-690 y la lista de versiones afectadas: https://www.cve.org/CVERecord?id=CVE-2026-76418 (consultado el 29 de octubre de 2026)
- The Hacker News, «Cisco Patches Actively Exploited ASA and FTD VPN Flaw That Can Crash Firewalls», 29 de octubre de 2026: https://thehackernews.com/2026/10/cisco-patches-actively-exploited-asa.html (consultado el 29 de octubre de 2026)
- Feed JSON del catálogo CISA Known Exploited Vulnerabilities, comprobado para CVE-2026-76418 el 29 de octubre de 2026 (no incluido): https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json