n0n: qué muestran las pruebas sobre Visa, Mastercard y JPMorgan
n0n incluyó a Visa, Mastercard y JPMorgan Chase con una cuenta atrás de 48 horas. Visa señala a un proveedor de Asia-Pacífico, Chase a un error de software para su caída, y no se confirman datos de tarjetas.
En resumen
- El 2026-11-16, el grupo de extorsión n0n incluyó a Visa, Mastercard y JPMorgan Chase en su sitio de filtraciones y puso en marcha una cuenta atrás de 48 horas antes de publicar datos presuntamente robados.
- Visa confirmó un incidente en un proveedor de servicios externo de la región de Asia-Pacífico, afirmó que sus propios sistemas no estaban implicados y que no hay indicios de que se hayan visto afectados números de tarjeta.
- JPMorgan Chase atribuyó la caída del mismo día en Chase y en otros bancos a un error de software en hardware local y dijo que no había pruebas de que la caída tuviera relación con un ciberataque. No ha confirmado la afirmación de n0n.
- Las pruebas revisadas aquí no demuestran que n0n haya comprometido a Visa, Mastercard o JPMorgan Chase. Una entrada en un sitio de filtraciones es una afirmación, y la entrada de Chase describe datos de marketing y de titulares de tarjetas, no los sistemas de procesamiento de pagos.
- n0n es un grupo de extorsión asistido por IA que se apoya en credenciales comprometidas y llegó al top tres de los actores de ransomware publicados en un mes. Su cifrador usa una clave AES de 32 bytes codificada de forma fija por versión, y dos versiones comparten la misma clave, por lo que el descifrador de una víctima probablemente desbloquearía los archivos de otra.
- Trate las afirmaciones como no verificadas, proteja a los clientes de la ola de phishing que invita la caída y cierre las vías de acceso documentadas de n0n: FortiGate SSL-VPN, RDP y WinRM, claves de AWS de larga duración y sesiones administrativas expuestas.
¿Estoy afectado?
Una organización está afectada cuando se cumple cualquiera de estas condiciones:
- Utiliza un programa de red de pagos, un proveedor de marketing o un proveedor analítico en la región de Asia-Pacífico que almacena datos de titulares de tarjetas.
- Expone FortiGate SSL-VPN, RDP o WinRM a Internet sin MFA resistente al phishing.
- Almacena claves de AWS de larga duración con permisos de listado, lectura y borrado, o mantiene sesiones de navegador administrativas en un puesto compartido.
- Recibió un correo de extorsión de
notice@n0n-cases[.]neto encontró su nombre en el sitio de filtraciones de n0n.
Un titular de tarjeta está afectado cuando se cumplen estas dos condiciones:
- Tiene un producto Visa, Mastercard o Chase cuyos correos de programa utilizan la dirección que n0n afirma tener.
- Recibe un mensaje no solicitado sobre la brecha que le pide hacer clic, llamar o pagar.
¿Qué ocurrió el 16 de noviembre?
La secuencia pública empieza con una publicación en un sitio de filtraciones y termina con dos explicaciones distintas para dos problemas distintos. No demuestra que los problemas estén conectados.
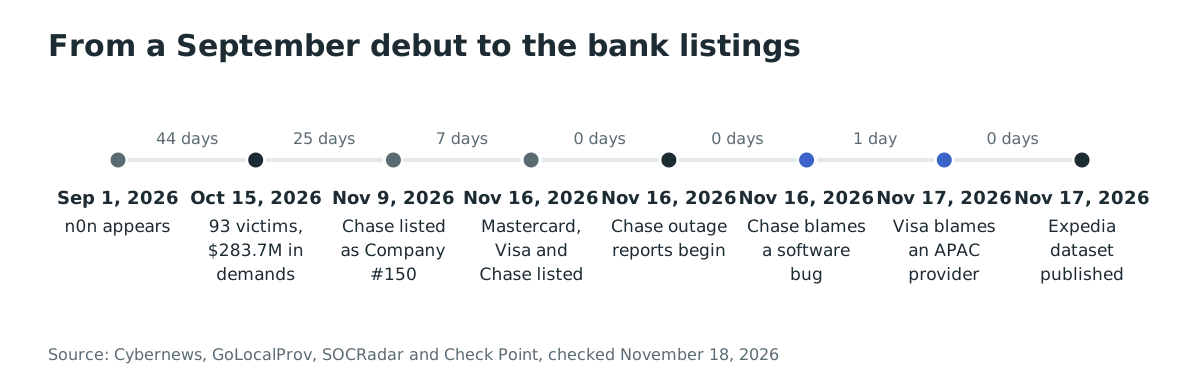
- 2026-11-09: n0n añadió una víctima que etiquetó como «Company #150» en su sitio de extorsión, según la reconstrucción de Jay Longley para GoLocalProv, que cita el rastreador ransomware.live.
- 2026-11-16 07:07 EST: ransomware.live registró que n0n incluyó a Mastercard, luego a Visa a las 07:08 y después nombró a «JPMorgan Chase & Co.» como «Company #150» a las 07:09, según la misma reconstrucción.
- 2026-11-16 09:53 EST: Downdetector empezó a mostrar informes de problemas en Chase. Más de 2,000 usuarios habían presentado informes a las 11:04, y el gráfico de Chase mostraba más de 4,500 informes por la tarde. Los usuarios también informaron de problemas en Bank of America, U.S. Bank, Wells Fargo, Truist y Zelle.
- 2026-11-16: Chase dijo a Reuters que el banco había sufrido un «problema temporal relacionado con un error de software en sistemas de hardware locales» y que «no hay pruebas de que tenga relación con un ciberataque». Otras entidades, dijo el portavoz, podrían haberse visto afectadas «solo en la medida en que fueran parte de una transacción con nosotros».
- 2026-11-17 09:48 UTC: Cybernews publicó la respuesta de Visa: el incidente se originó en un proveedor de servicios externo de la región de Asia-Pacífico, los sistemas de Visa «no estuvieron implicados y no se vieron afectados», y «no hay indicios de que se hayan visto afectados datos de pago como números de tarjeta».
- 2026-11-17 13:03 UTC: Cybernews informó de que JPMorgan Chase no había confirmado si la caída tenía alguna conexión con las afirmaciones del grupo de ransomware.
- 2026-11-17 14:23 UTC: Cybernews informó de que se había publicado un conjunto de datos de más de 500 MB atribuido a Expedia. n0n había incluido a Expedia a principios de octubre y afirmaba haber robado mil millones de registros.
La información revisada para este artículo describía una cuenta atrás de 48 horas. No había aparecido ningún informe público de una filtración de datos de Visa o JPMorgan Chase en la mañana del 2026-11-18.
¿Qué afirmó n0n sobre cada empresa?
n0n dio pocos detalles sobre las entradas de Visa y Mastercard. La entrada de Chase es más concreta, y su objeto importa: describe datos de marketing y de programa, no los sistemas que mueven el dinero.
Según el relato de la entrada que hace GoLocalProv, n0n dijo que publicaría tres conjuntos de datos si no se alcanzaba un acuerdo:
- Registros de interacción de «un programa Reserve premium de un banco global», que según la entrada incluyen cientos de miles de interacciones de campaña y decenas de miles de direcciones de correo de titulares de tarjetas.
- El directorio de miembros detrás de esos registros, con etiquetas de programa y códigos postales.
- Correos de campaña «cuyos asuntos y direcciones de remitente llevan la imagen del propio banco».
La entrada estaba marcada como «not paid» y tenía un reloj que descontaba las horas «hasta la filtración», según el mismo relato. Ese lunes, ransomware.live registró que n0n nombró a 59 organizaciones, entre ellas Walmart, Airbnb, Visa, Mastercard y AARP.
Es una afirmación sobre un conjunto de datos de marketing, no una afirmación de acceso a la autorización de tarjetas, la liquidación o el libro mayor bancario central. Sigue siendo sensible: los correos de titulares de tarjetas, la pertenencia a un programa y los códigos postales son exactamente el material que necesita una campaña de phishing convincente.
¿Fue la caída de Chase un ciberataque?
La posición pública de Chase es que la caída fue un error de software, no un ciberataque. Cybernews recoge esa posición como explicación declarada del banco, y no aporta pruebas de que n0n causara la caída.
El momento es la razón por la que persiste la pregunta. La entrada de Chase apareció dos horas y 44 minutos antes de que Downdetector empezara a registrar informes de Chase. Una coincidencia no es una causa, y una afirmación en un sitio de filtraciones no es una prueba de una brecha. Los dos hechos pueden ser ciertos: un grupo criminal puede reclamar una empresa el mismo día en que esta sufre una caída no relacionada.
La declaración de Chase también es más limitada que una negación de la afirmación de n0n. Niega que la caída tuviera relación con un ciberataque. No dice que n0n no tenga datos de Chase. Cybernews informó de que Chase no había confirmado si la caída tenía alguna conexión con las afirmaciones del grupo.
¿Quién es n0n y cómo opera?
n0n es un grupo de exfiltración de datos y extorsión destructiva con motivación financiera que apareció en septiembre de 2026. La unidad de investigación de amenazas de SOCRadar, que encontró un servidor de preparación de un operador expuesto, describe a un equipo que exfiltra datos, cifra o destruye infraestructura y después lleva a las víctimas por salas de negociación con clave, carteras de Bitcoin por víctima y un sitio de filtraciones público con la marca «n0n | no js | no mercy».
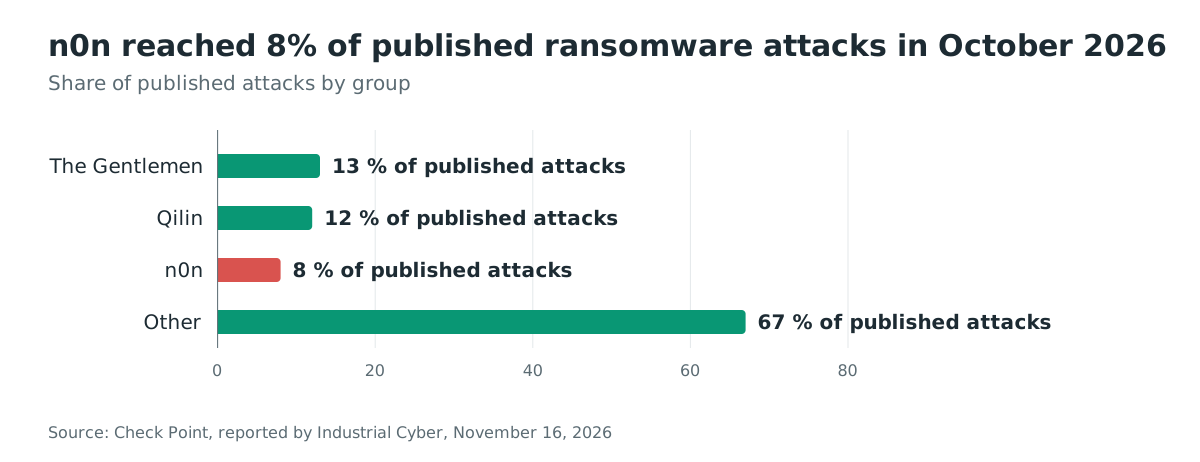
El grupo creció rápido. SOCRadar contó 93 víctimas listadas el 2026-10-15, en 27 países, con la mayor concentración en Estados Unidos y Corea del Sur. El 2026-10-19, las demandas listadas sumaban 283.7 millones de dólares. Check Point, en su panorama de amenazas de octubre de 2026, contó más de 170 víctimas a principios de noviembre y situó a n0n entre los tres principales actores de ransomware publicados, con el 8% de los ataques publicados en octubre.
El modelo de extorsión tiene tres etapas, según SOCRadar:
- Ataque: exfiltrar datos y cifrar o destruir sistemas mientras el incidente se mantiene privado.
- Exposición pública: incluir a la víctima en el sitio de filtraciones para aumentar la presión mediante los medios y la visibilidad en los buscadores.
- Filtración de archivos: publicar archivos mediante descargas ZIP y torrents sembrados desde la web.
En la ola de octubre, n0n abandonó la negociación. Las víctimas tenían que pagar la dirección indicada en su totalidad o enfrentarse a la publicación automática cuando expirara la cuenta atrás, según SOCRadar: 96 horas para las entradas de mediados de octubre y siete días para un lote marítimo. Antes, el grupo cobraba una tarifa inicial del 10% solo para acceder a su portal de negociación, lo que impedía a las víctimas inspeccionar los archivos robados antes de pagar.
El rastro de pagos es escaso. n0n solo acepta Bitcoin y deriva una dirección única por víctima a partir de una sola semilla BIP84. SOCRadar recogió 55 direcciones y no encontró ninguna transacción, saldo ni actividad pendiente en la mempool en ninguna de ellas el 2026-10-16.
¿Cómo funciona el flujo de extorsión?
n0n convierte un conjunto de credenciales robadas en una cuenta atrás pública: acceso, exfiltración, cifrado o destrucción, inclusión en el sitio y publicación.
FortiGate, RDP, AWS"] --> B["Exfiltración
1-110 GB por depósito"] B --> C["Cifrado o destrucción
copias de sombra borradas"] C --> D["Entrada en el sitio de filtraciones
cuenta atrás de 48 horas a 7 días"] D --> E["Publicación
ZIP y torrent"] D --> F["Pago
dirección Bitcoin"]
¿Cómo entra n0n?
Las intrusiones documentadas de n0n empiezan con credenciales, no con exploits. SOCRadar no encontró ninguna carga útil de exploit ni referencia a CVE en el espacio de trabajo del operador. Las vías de acceso que describe son ordinarias y conocidas:
- Relleno de credenciales contra FortiGate SSL-VPN a través de grupos de proxies residenciales, contra un índice de 305 dispositivos, con una rutina de 15 hilos y la cabecera
Cookie: APBSID=n0n. - Barridos de RDP y WinRM en busca de contraseñas por defecto o débiles, impulsados por scripts asistidos por OCR.
- Claves de AWS IAM de larga duración con permisos de listado, lectura y borrado.
- Sesiones de navegador administrativas almacenadas para portales de gestión, facturación y monitorización de proveedores de alojamiento.
- Tokens de API y credenciales de nube recogidos del código fuente y de las canalizaciones CI/CD.
Tras el acceso, el operador crea cuentas de administrador ocultas disfrazadas de servicios, como svc_upd y svc_reg, restablece root mediante GRUB init=/bin/bash en consolas controladas por OCR, ejecuta un proxy SOCKS5 gost como tarea programada e inicia OpenSSH en el puerto 2222. La exfiltración pasa por canalizaciones dedicadas por víctima, con presupuestos de 1 GB a 110 GB por depósito en la nube, y termina en POST ZIP codificados en Base64, peticiones SigV4 sobre Tor y archivos TAR tunelizados por SSH.
¿Cuál es la debilidad del cifrado de n0n?
La principal debilidad del cifrador es la reutilización de la clave. SOCRadar recuperó el código fuente C++ original del cifrador del servidor de preparación. Describe un cifrador de archivos ligero AES-256-CBC, sin capacidad de red, sin intercambio de claves, sin claves por víctima, sin lógica de nota de rescate, sin persistencia y sin anti-análisis. Todo eso viene de scripts envoltorio externos.
Cada versión usa una sola clave de 32 bytes codificada de forma fija. La versión nenc.cpp y el cifrador de PowerShell usado contra FinSoft comparten una clave idéntica, por lo que un descifrador obtenido por una víctima probablemente desbloquearía los archivos de la otra. La conclusión de SOCRadar es directa: los «descifradores» de pago son esa clave estática.
Eso no hace recuperable a todas las víctimas de n0n. Los scripts envoltorio borran las copias de sombra, sobrescriben el espacio libre y sobrescriben los archivos originales, por lo que una clave estática solo ayuda cuando sobrevive una copia cifrada. La vía de recuperación fiable sigue siendo una copia de seguridad fuera de línea o inmutable.
El envoltorio de Windows coloca sus herramientas en C:\Users\Public\n0n\, detiene MSSQL, MySQL y W3SVC, desactiva Symantec Endpoint Protection, ejecuta vssadmin delete shadows /all /quiet, borra el espacio libre con cipher /w y repite el cifrado cada cinco minutos como tarea programada de SYSTEM. Deja n0n_READ_ME.txt en raíces, recursos compartidos y escritorios, y crea una clave Run que abre la nota al iniciar sesión. La variante de Linux es más cuidadosa: escribe en un archivo .n0n.tmp, descifra y verifica el resultado con una suma MD5, y solo entonces renombra el archivo.
¿Por qué es n0n técnicamente interesante?
Dos cosas distinguen a n0n de un equipo de ransomware convencional: utiliza un agente de codificación con IA como parte de sus herramientas, y su propio servidor de preparación quedó expuesto.
SOCRadar encontró al operador trabajando con opencode, un agente de codificación con IA de código abierto, configurado con 154 entradas de modelos de siete proveedores. La configuración incluye pasarelas comerciales, modelos «uncensored» y «abliterated» a los que se ha retirado el entrenamiento de seguridad, y un modelo Qwen 27B autoalojado en un servidor GPU alquilado. Los registros de facturación mostraban más de 7,216 dólares de gasto en API el 2026-10-22, concentrado en los modelos sin seguridad.
El agente produjo cientos de scripts numerados y corregidos de forma iterativa, almacenó claves de cifrado en su propio archivo de memoria y controló el panel de mando y control mediante cookies de sesión guardadas. SOCRadar describe una operación dirigida por humanos y asistida por IA, no un sistema de ataque totalmente autónomo. La IA está detrás de la puerta, no delante: el vector de entrada seguía siendo una contraseña.
El servidor de preparación en 185.157.161[.]148:8877 exponía el directorio de trabajo activo en dos instantáneas, el 2026-09-25 y el 2026-09-26. Contenía 1,719 archivos, entre ellos 829 scripts, cinco fuentes de cifrador en C++ y la configuración del agente de IA. Los archivos abarcaban 23 organizaciones de 14 países y una ventana operativa del 2026-09-10 al 2026-09-28. Esa exposición explica por qué el perfil de SOCRadar puede describir los métodos de n0n con tanto detalle.
¿Qué puede hacer un atacante con los datos reclamados?
Los datos reclamados de Chase son un conjunto de datos de marketing y de titulares de tarjetas, no un volcado de tarjetas de pago. Por sí solo, permite ingeniería social dirigida más que fraude con tarjeta.
- Phishing y toma de control de cuentas. Los correos de titulares de tarjetas, las etiquetas de programa y los códigos postales permiten a un atacante escribir un mensaje que parece venir del propio programa del banco. Los mismos datos alimentan intentos de relleno de credenciales contra el banco y contra otros servicios donde los clientes reutilizaron contraseñas.
- Compromiso de correo empresarial. Los correos de campaña con la imagen del banco dan al atacante asuntos, patrones de remitente y plantillas listos para imitar.
- Creación de perfiles. Combinados con otras brechas, los registros pueden confirmar una relación bancaria, una ubicación aproximada y la pertenencia a un programa. Eso basta para que una llamada fraudulenta o un intento de restablecimiento de contraseña resulten más creíbles.
- Señuelos relacionados con la caída. Una caída bancaria es un pretexto natural. Los mensajes que dicen que una cuenta está bloqueada, que una transacción ha fallado o que hay un reembolso pendiente son más creíbles durante una interrupción, aunque esta no tenga relación con la afirmación sobre los datos.
Los datos reclamados no incluyen números de tarjeta, fechas de caducidad ni CVV en la información pública disponible al publicar. Visa afirma que no hay indicios de que se hayan visto afectados datos de pago como números de tarjeta. Es una declaración sobre los propios sistemas de Visa y sobre el incidente de terceros que describió, no una garantía sobre todos los conjuntos de datos que n0n pueda tener.
¿Qué deben hacer los defensores?
Trate la entrada como una afirmación no verificada, preserve las pruebas y cierre las vías de acceso documentadas de n0n. El trabajo defensivo se divide entre la respuesta a incidentes y los controles que habrían bloqueado la intrusión.
- Preserve la entrada, las cabeceras de los correos de extorsión, las direcciones de cartera y la cronología antes de que cambien. No se comunique con el grupo a través de su propio portal.
- Implante MFA resistente al phishing en SSL-VPN, RDP, WinRM y todos los portales administrativos. Vigile
/remote/logincheckpara detectar relleno de credenciales e invalide las credenciales encontradas en registros de ladrones de información. - Restrinja las interfaces de FortiManager y FMC con listas de permitidos por IP y MFA. Elimine las credenciales compartidas y por defecto, exija aprobación para los cambios de política y alerte sobre la creación de tokens REST desde IP desconocidas.
- Sustituya las claves de nube de larga duración por roles de corta duración. No mantenga permisos de listado, lectura y borrado de S3 en una sola identidad, active Object Lock y el versionado, y alerte sobre llamadas
DeleteObjectsde gran volumen. - Mantenga una copia de seguridad fuera de línea o inmutable. n0n borra las copias de sombra, llena de ceros el espacio libre y elimina las copias alojadas por el proveedor, así que una copia que el administrador del dominio pueda borrar no es un plan de recuperación.
- Aísle los navegadores administrativos. Los operadores de alojamiento y SaaS deberían usar los portales de gestión desde puestos dedicados con controles de sesión respaldados por hardware, y mantener los códigos MFA fuera de los buzones de administración locales.
- Cace los comportamientos publicados:
C:\Users\Public\n0n\, los renombrados.n0ntras detenerse MSSQL, W3SVC o MySQL, tareas de SYSTEM como SvcSync o NetAssist, Chrome iniciado con--remote-debugging-port, las cuentassvc_updysvc_reg, OpenSSH en el puerto 2222, un proxy SOCKS5gosty correos denotice@n0n-cases[.]net. - Mapee el flujo de datos de terceros. Si un proveedor de marketing, analítica o programas de la región de Asia-Pacífico tiene correos de titulares de tarjetas, pregunte qué guarda, quién puede acceder y cómo le notificaría.
Use el descubrimiento de superficie de ataque de Ostorlab para identificar sus activos externos antes de revisar qué servicios de acceso remoto están expuestos.
¿Qué deben hacer los clientes?
La declaración de Visa indica que no hay indicios de que los números de tarjeta se hayan visto afectados. La respuesta práctica es vigilar el phishing, no cancelar una tarjeta por una afirmación no verificada en un sitio de filtraciones.
- Utilice la aplicación oficial del banco o el número del reverso de la tarjeta. No use un enlace ni un número de teléfono de un correo, un SMS o una publicación en redes sociales sobre la brecha.
- Trate como sospechosos los mensajes que mencionen la caída, una cuenta bloqueada, una transacción fallida o un reembolso hasta verificarlos de forma independiente.
- Active la autenticación de dos factores en las cuentas bancarias y de correo, y use una contraseña única para cada cuenta.
- Revise los extractos y las alertas. Si ve una transacción que no reconoce, contacte con el emisor por su canal publicado.
- Si reutilizó la contraseña de la cuenta vinculada al correo filtrado, cámbiela en todos los lugares donde la reutilizó.
- Un bloqueo de crédito o una alerta de fraude es una precaución razonable si sus datos de identidad, y no solo una dirección de correo, pueden estar expuestos. No impide el fraude con una tarjeta existente.
¿Qué sigue sin confirmarse?
Al publicar, siguen abiertas varias preguntas. Pertenecen a la evaluación de riesgos, no a un titular.
- Qué proveedor externo de la región de Asia-Pacífico describe Visa, y si también presta servicio a Mastercard o JPMorgan Chase.
- Si los datos que n0n listó para Visa, Mastercard o Chase son auténticos, y cuántos existen.
- Si el plazo de 48 horas produjo una publicación, y qué se publicó.
- La respuesta de Mastercard. No había una declaración pública de Mastercard al publicar.
- El alcance exacto de la entrada de Chase, incluido si los datos del «programa Reserve premium» procedían directamente de Chase o de un proveedor.
- Si la caída de Chase y la entrada de n0n tienen alguna conexión causal. Las pruebas públicas no establecen ninguna.
Cronología
La cronología siguiente separa las afirmaciones de extorsión de la caída y de las declaraciones de las empresas. No es una cadena causal.
FAQ
¿Comprometió n0n la red de pagos central de Visa?
Visa afirma que sus sistemas no estuvieron implicados y no se vieron afectados. Dice que el incidente se originó en un proveedor de servicios externo de la región de Asia-Pacífico y que no hay indicios de que se hayan visto afectados datos de pago como números de tarjeta. Es la declaración de Visa, no una auditoría independiente.
¿Fue la caída de Chase causada por n0n?
Chase afirma que la caída fue un error de software en hardware local y que no hay pruebas de que tuviera relación con un ciberataque. La cronología pública muestra la entrada de n0n dos horas y 44 minutos antes de los primeros informes de Downdetector, pero el momento por sí solo no establece causalidad. Chase no ha confirmado la afirmación de n0n.
¿Están expuestos los datos de mi tarjeta?
Visa afirma que no hay indicios de que los números de tarjeta se hayan visto afectados. La entrada de Chase describía datos de marketing y de titulares de tarjetas, no números de tarjeta, fechas de caducidad ni CVV. Ninguna información revisada para este artículo muestra un volcado de tarjetas. Trate como un intento de phishing cualquier mensaje que afirme lo contrario hasta que el emisor lo confirme.
¿Se han publicado los datos?
Ningún informe público de una filtración de datos de Visa o JPMorgan Chase había aparecido en la mañana del 2026-11-18. Un conjunto de datos atribuido a Expedia sí se publicó el 2026-11-17, lo que demuestra que al menos algunos de los plazos del grupo terminan en publicación.
¿Hay un CVE o una entrada en KEV?
No. n0n es un actor de amenazas y una campaña de extorsión, no una vulnerabilidad de software, así que no hay CVE que asignar ni entrada en el catálogo KEV de CISA para la campaña. El catálogo KEV enumera vulnerabilidades explotadas, no grupos de ransomware.
¿Cuál es la debilidad del cifrado de n0n?
Cada versión usa una clave AES de 32 bytes codificada de forma fija, y dos versiones recuperadas por SOCRadar comparten la misma clave. Un descifrador de una víctima probablemente desbloquearía los archivos de la otra. Los «descifradores» de pago son esa clave estática. Los scripts envoltorio siguen borrando las copias de sombra y sobrescribiendo el espacio libre, así que una copia cifrada superviviente y una copia de seguridad fuera de línea siguen siendo las vías de recuperación fiables.
¿Qué debo hacer si recibo un correo de n0n?
No responda, no abra el portal de negociación y no pague. Preserve el mensaje y sus cabeceras, avise a sus equipos jurídicos y de respuesta a incidentes, y denúncielo a las fuerzas del orden. La dirección publicada del grupo es notice@n0n-cases[.]net; un mensaje procedente de ella es una pista para los investigadores, no un canal para la víctima.
Referencias
- Cybernews, «Visa confirms cyberattack as hackers claim JPMorgan was hit too», 2026-11-17 (verificado el 18 de noviembre de 2026). https://cybernews.com/security/visa-jpmorgan-data-breach/
- Cybernews, «Major US Banks Outage Blamed on JPMorgan Software Bug», 2026-11-17 (verificado el 18 de noviembre de 2026). https://cybernews.com/security/jpmorgan-bug-causes-major-bank-outage/
- Cybernews, «Expedia data leak exposes millions of travel records», 2026-11-17 (verificado el 18 de noviembre de 2026). https://cybernews.com/security/expedia-customer-data-leak/
- OODA Loop, «Visa Confirms Third-Party Cyberattack as Ransomware Gang 'n0n' Targets Financial Giants», 2026-11-17 (verificado el 18 de noviembre de 2026). https://oodaloop.com/briefs/cyber/visa-confirms-third-party-cyberattack-as-ransomware-gang-n0n-targets-financial-giants/
- SOCRadar, «Dark Web Profile: n0n Ransomware», 2026-11-12, actualizado el 2026-11-17 (verificado el 18 de noviembre de 2026). https://socradar.io/blog/dark-web-profile-n0n-ransomware/
- Crypto Briefing, «N0n ransomware group spends $7K on AI tools, then leaves its own server wide open», 2026-10-30 (verificado el 18 de noviembre de 2026). https://cryptobriefing.com/n0n-ransomware-ai-tools-exposed-server/
- Industrial Cyber, «Check Point finds ransomware at record levels as n0n rises into top three and high-risk GenAI prompts increase», 2026-11-16 (verificado el 18 de noviembre de 2026). https://industrialcyber.co/ransomware/check-point-finds-ransomware-at-record-levels-as-n0n-rises-into-top-three-and-high-risk-genai-prompts-increase/
- GoLocalProv, «Hours Before the Chase Outage, a Ransomware Group Listed Chase as a Victim», 2026-11-17 (verificado el 18 de noviembre de 2026). https://www.golocalprov.com/news/hours-before-the-chase-outage-a-ransomware-group-listed-chase-as-a-victim-jay-longley
- CISA Known Exploited Vulnerabilities catalog, verificado el 18 de noviembre de 2026. https://www.cisa.gov/known-exploited-vulnerabilities-catalog