n0n : ce que montrent les preuves sur Visa, Mastercard et JPMorgan
n0n a inscrit Visa, Mastercard et JPMorgan Chase avec un compte à rebours de 48 heures. Visa invoque un prestataire en Asie-Pacifique, Chase un bug logiciel pour sa panne, et aucune donnée de carte n'est confirmée.
En bref
- Le 2026-11-16, le groupe d'extorsion n0n a inscrit Visa, Mastercard et JPMorgan Chase sur son site de fuite et a lancé un compte à rebours de 48 heures avant la publication de données présumées.
- Visa a confirmé un incident chez un prestataire tiers dans la région Asie-Pacifique, affirmé que ses propres systèmes n'étaient pas impliqués et qu'aucun numéro de carte ne semblait affecté.
- JPMorgan Chase a attribué la panne du même jour chez Chase et d'autres banques à un bug logiciel dans du matériel sur site, et a déclaré qu'aucun élément ne suggérait une origine cyber. La banque n'a pas confirmé la revendication de n0n.
- Les éléments examinés ici n'établissent pas que n0n ait compromis Visa, Mastercard ou JPMorgan Chase. Une inscription sur un site de fuite est une revendication, et l'inscription Chase décrit des données marketing et de porteurs de carte, pas les systèmes de traitement des paiements.
- n0n est un groupe d'extorsion assisté par IA, qui s'appuie sur des identifiants compromis et a atteint le top trois des acteurs de rançongiciels publiés en un mois. Son chiffreur utilise une clé AES de 32 octets codée en dur par version, et deux versions partagent la même clé : le décrypteur d'une victime débloquerait probablement les fichiers d'une autre.
- Traitez les revendications comme non vérifiées, protégez les clients de la vague d'hameçonnage qu'invite la panne, et fermez les voies d'accès documentées de n0n : FortiGate SSL-VPN, RDP et WinRM, clés AWS de longue durée et sessions administratives exposées.
Suis-je concerné ?
Une organisation est concernée lorsque l'une de ces conditions est réunie :
- Elle utilise un programme de réseau de paiement, un prestataire marketing ou analytique dans la région Asie-Pacifique qui détient des données de porteurs de carte.
- Elle expose FortiGate SSL-VPN, RDP ou WinRM sur Internet sans MFA résistante au hameçonnage.
- Elle stocke des clés AWS de longue durée avec des droits de liste, de lecture et de suppression, ou conserve des sessions de navigateur administratives sur un poste partagé.
- Elle a reçu un courriel d'extorsion de
notice@n0n-cases[.]netou a trouvé son nom sur le site de fuite de n0n.
Un porteur de carte est concerné lorsque ces deux conditions sont réunies :
- Vous détenez un produit Visa, Mastercard ou Chase dont les courriels de programme utilisent l'adresse que n0n prétend détenir.
- Vous recevez un message non sollicité au sujet de la violation qui vous demande de cliquer, d'appeler ou de payer.
Que s'est-il passé le 16 novembre ?
La séquence publique commence par une publication sur un site de fuite et se termine par deux explications différentes pour deux problèmes différents. Elle ne prouve pas que les problèmes sont liés.
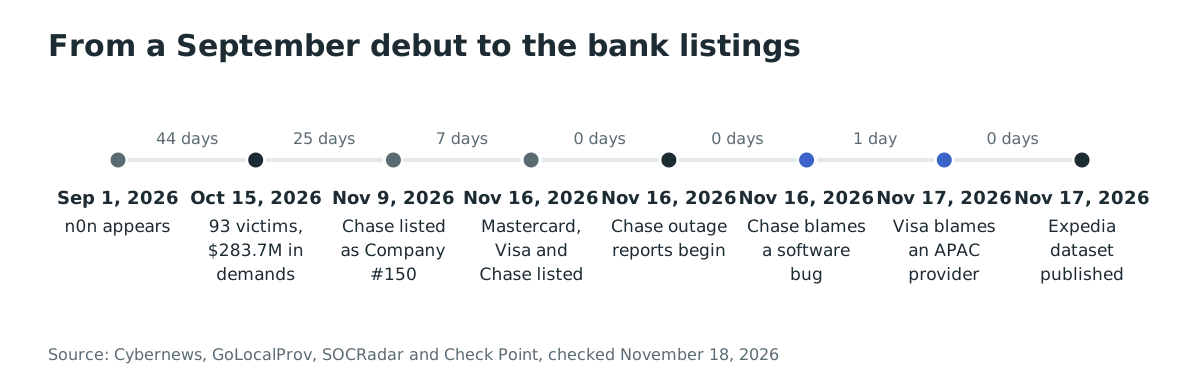
- 2026-11-09 : n0n a ajouté une victime qu'il a baptisée « Company #150 » sur son site d'extorsion, selon la reconstitution de Jay Longley pour GoLocalProv, qui cite le traqueur ransomware.live.
- 2026-11-16 07:07 EST : ransomware.live a enregistré l'inscription de Mastercard par n0n, puis de Visa à 07:08, puis le nom « JPMorgan Chase & Co. » donné à « Company #150 » à 07:09, selon la même reconstitution.
- 2026-11-16 09:53 EST : Downdetector a commencé à afficher des signalements de problèmes chez Chase. Plus de 2 000 utilisateurs avaient déposé un signalement à 11:04, et le graphique de Chase affichait plus de 4 500 signalements dans l'après-midi. Des utilisateurs ont aussi signalé des problèmes chez Bank of America, U.S. Bank, Wells Fargo, Truist et Zelle.
- 2026-11-16 : Chase a déclaré à Reuters que la banque avait connu un « problème temporaire lié à un bug logiciel dans des systèmes matériels sur site » et qu'« aucun élément ne suggérait une origine cyber ». Les autres banques, a précisé le porte-parole, pourraient avoir été affectées « seulement dans la mesure où elles étaient partie à une transaction avec nous ».
- 2026-11-17 09:48 UTC : Cybernews a publié la réponse de Visa : l'incident provenait d'un prestataire tiers dans la région Asie-Pacifique, les systèmes de Visa « n'étaient pas impliqués et n'ont pas été affectés », et il n'y avait « aucune indication que des données de paiement telles que des numéros de carte aient été affectées ».
- 2026-11-17 13:03 UTC : Cybernews a rapporté que JPMorgan Chase n'avait pas confirmé si la panne avait un lien avec les revendications du groupe de rançongiciels.
- 2026-11-17 14:23 UTC : Cybernews a rapporté qu'un jeu de données de plus de 500 Mo attribué à Expedia avait été publié. n0n avait inscrit Expedia début octobre et revendiqué un milliard d'enregistrements.
Les informations examinées pour cet article décrivaient un compte à rebours de 48 heures. Aucun rapport public de fuite de données de Visa ou de JPMorgan Chase n'était apparu au matin du 2026-11-18.
Qu'a revendiqué n0n pour chaque entreprise ?
n0n a donné peu de détails sur les inscriptions de Visa et de Mastercard. L'inscription de Chase est plus précise, et son objet compte : elle décrit des données marketing et de programme, pas les systèmes qui déplacent l'argent.
Selon le récit de l'inscription par GoLocalProv, n0n a déclaré qu'il publierait trois ensembles de données si aucun accord n'était trouvé :
- Des enregistrements d'engagement pour « un programme Reserve premium d'une banque mondiale », qui, selon l'inscription, comprennent des centaines de milliers d'interactions de campagne et des dizaines de milliers d'adresses électroniques de porteurs de carte.
- L'annuaire des membres derrière ces enregistrements, avec les libellés de programme et les codes postaux.
- Des courriels de campagne « dont les objets et les adresses d'expéditeur portent l'image de la banque ».
L'inscription était marquée « not paid » et portait une horloge décomptant les heures « jusqu'à la fuite », selon le même récit. Ce lundi, ransomware.live a enregistré n0n nommant 59 organisations, dont Walmart, Airbnb, Visa, Mastercard et AARP.
Il s'agit d'une revendication sur un jeu de données marketing, pas d'une revendication d'accès à l'autorisation de carte, au règlement ou au grand livre bancaire central. Elle reste sensible : les courriels de porteurs de carte, l'appartenance à un programme et les codes postaux sont exactement les éléments dont une campagne d'hameçonnage convaincante a besoin.
La panne de Chase était-elle une cyberattaque ?
La position publique de Chase est que la panne était un bug logiciel, pas une cyberattaque. Cybernews rapporte cette position comme explication déclarée de la banque, et ne fournit pas de preuve que n0n a causé la panne.
Le moment est la raison pour laquelle la question persiste. L'inscription de Chase est apparue deux heures et 44 minutes avant que Downdetector ne commence à enregistrer des signalements Chase. Une coïncidence n'est pas une cause, et une revendication sur un site de fuite n'est pas une preuve de violation. Les deux faits peuvent être vrais : un groupe criminel peut revendiquer une entreprise le jour où celle-ci subit une panne sans rapport.
La déclaration de Chase est aussi plus étroite qu'un démenti de la revendication de n0n. Elle nie que la panne soit liée au cyber. Elle ne dit pas que n0n ne détient aucune donnée de Chase. Cybernews a rapporté que Chase n'avait pas confirmé si la panne avait un lien avec les revendications du groupe.
Qui est n0n et comment opère-t-il ?
n0n est un groupe d'exfiltration de données et d'extorsion destructive à motivation financière, apparu en septembre 2026. L'unité de recherche sur les menaces de SOCRadar, qui a trouvé un serveur de préparation d'opérateur exposé, décrit une équipe qui exfiltre des données, chiffre ou détruit des infrastructures, puis fait passer les victimes par des salles de négociation à clé, des portefeuilles Bitcoin propres à chaque victime et un site de fuite public portant la marque « n0n | no js | no mercy ».
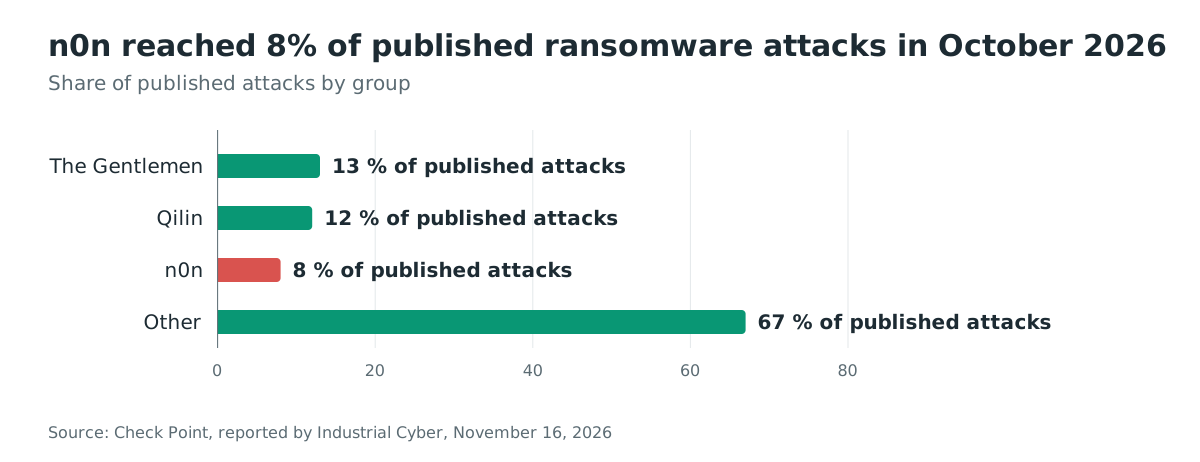
Le groupe a grandi vite. SOCRadar a compté 93 victimes inscrites au 2026-10-15, dans 27 pays, avec la plus forte concentration aux États-Unis et en Corée du Sud. Au 2026-10-19, les demandes inscrites totalisaient 283,7 millions de dollars. Check Point, dans son paysage des menaces d'octobre 2026, a compté plus de 170 victimes début novembre et a placé n0n parmi les trois premiers acteurs de rançongiciels publiés, avec 8 % des attaques publiées en octobre.
Le modèle d'extorsion comporte trois étapes, selon SOCRadar :
- Attaque : exfiltrer des données et chiffrer ou détruire des systèmes pendant que l'incident reste privé.
- Exposition publique : inscrire la victime sur le site de fuite pour faire monter la pression par les médias et la visibilité dans les moteurs de recherche.
- Fuite des fichiers : publier des archives par téléchargements ZIP et torrents amorcés par le Web.
Lors de la vague d'octobre, n0n a abandonné la négociation. Les victimes devaient payer l'adresse indiquée en totalité ou faire face à une publication automatique à l'expiration du compte à rebours, selon SOCRadar : 96 heures pour les inscriptions de mi-octobre et sept jours pour un lot maritime. Auparavant, le groupe facturait des frais initiaux de 10 % rien que pour accéder à son portail de négociation, ce qui empêchait les victimes d'inspecter les fichiers volés avant de payer.
La trace des paiements est mince. n0n n'accepte que du Bitcoin et dérive une adresse unique par victime à partir d'une seule graine BIP84. SOCRadar a collecté 55 adresses et n'a trouvé aucune transaction, aucun solde ni aucune activité en mempool en attente sur l'une d'elles au 2026-10-16.
Comment fonctionne le flux d'extorsion ?
n0n transforme un ensemble d'identifiants volés en compte à rebours public : accès, exfiltration, chiffrement ou destruction, inscription, puis publication.
FortiGate, RDP, AWS"] --> B["Exfiltration
1 à 110 Go par compartiment"] B --> C["Chiffrement ou destruction
clichés instantanés effacés"] C --> D["Inscription sur le site de fuite
compte à rebours de 48 heures à 7 jours"] D --> E["Publication
ZIP et torrent"] D --> F["Paiement
adresse Bitcoin"]
Comment n0n entre-t-il ?
Les intrusions documentées de n0n commencent par des identifiants, pas par des exploits. SOCRadar n'a trouvé aucune charge utile d'exploit ni référence de CVE dans l'espace de travail de l'opérateur. Les voies d'accès décrites sont ordinaires et familières :
- Le bourrage d'identifiants FortiGate SSL-VPN via des pools de proxys résidentiels, contre un index de 305 appareils, avec une routine à 15 fils et l'en-tête
Cookie: APBSID=n0n. - Des balayages RDP et WinRM à la recherche de mots de passe par défaut ou faibles, pilotés par des scripts assistés par OCR.
- Des clés AWS IAM de longue durée avec des droits de liste, de lecture et de suppression.
- Des sessions de navigateur administratives stockées pour les portails de gestion, de facturation et de supervision de fournisseurs d'hébergement.
- Des jetons d'API et des identifiants cloud récoltés dans le code source et les pipelines CI/CD.
Après l'accès, l'opérateur crée des comptes administrateurs cachés déguisés en services, tels que svc_upd et svc_reg, réinitialise root via GRUB init=/bin/bash sur des consoles pilotées par OCR, exécute un proxy SOCKS5 gost comme tâche planifiée et démarre OpenSSH sur le port 2222. L'exfiltration passe par des pipelines dédiés à chaque victime, avec des budgets de 1 Go à 110 Go par compartiment cloud, et aboutit à des POST ZIP encodés en Base64, des requêtes SigV4 via Tor et des archives TAR tunnelisées en SSH.
Quelle est la faiblesse du chiffrement de n0n ?
La principale faiblesse du chiffreur est la réutilisation de clé. SOCRadar a récupéré le code source C++ d'origine du chiffreur sur le serveur de préparation. Il décrit un chiffreur de fichiers léger AES-256-CBC, sans capacité réseau, sans échange de clés, sans clés propres à chaque victime, sans logique de note de rançon, sans persistance et sans anti-analyse. Tout cela vient de scripts d'enveloppe externes.
Chaque version utilise une seule clé de 32 octets codée en dur. La version nenc.cpp et le chiffreur PowerShell utilisé contre FinSoft partagent une clé identique, si bien qu'un décrypteur obtenu par une victime débloquerait probablement les fichiers de l'autre. La conclusion de SOCRadar est directe : les « décrypteurs » payants sont cette clé statique.
Cela ne rend pas chaque victime de n0n récupérable. Les scripts d'enveloppe suppriment les clichés instantanés, effacent l'espace libre et écrasent les fichiers d'origine, si bien qu'une clé statique n'aide que lorsqu'une copie chiffrée survit. La voie de récupération fiable reste une sauvegarde hors ligne ou immuable.
L'enveloppe Windows dépose ses outils dans C:\Users\Public\n0n\, arrête MSSQL, MySQL et W3SVC, désactive Symantec Endpoint Protection, exécute vssadmin delete shadows /all /quiet, efface l'espace libre avec cipher /w et relance le chiffrement toutes les cinq minutes via une tâche planifiée SYSTEM. Elle dépose n0n_READ_ME.txt sur les racines, les partages et les bureaux, et crée une clé Run qui ouvre la note à l'ouverture de session. La variante Linux est plus prudente : elle écrit dans un fichier .n0n.tmp, déchiffre et vérifie le résultat par une somme MD5, puis seulement renomme le fichier.
Pourquoi n0n est-il techniquement intéressant ?
Deux choses distinguent n0n d'une équipe de rançongiciels classique : il utilise un agent de codage IA dans ses outils, et son propre serveur de préparation a été exposé.
SOCRadar a trouvé l'opérateur travaillant avec opencode, un agent de codage IA open source, configuré avec 154 entrées de modèles chez sept fournisseurs. La configuration comprend des passerelles commerciales, des modèles « uncensored » et « abliterated » dont l'entraînement de sécurité a été retiré, et un modèle Qwen 27B auto-hébergé sur un serveur GPU loué. Les relevés de facturation montraient plus de 7 216 dollars de dépenses d'API au 2026-10-22, concentrées sur les modèles sans sécurité.
L'agent a produit des centaines de scripts numérotés et corrigés par itérations, stocké des clés de chiffrement dans son propre fichier mémoire et piloté le panneau de commande et contrôle via des cookies de session enregistrés. SOCRadar décrit une opération dirigée par un humain et assistée par IA, pas un système d'attaque entièrement autonome. L'IA se situe derrière la porte, pas devant : le vecteur d'entrée restait un mot de passe.
Le serveur de préparation à 185.157.161[.]148:8877 exposait le répertoire de travail actif sur deux instantanés, les 2026-09-25 et 2026-09-26. Il contenait 1 719 fichiers, dont 829 scripts, cinq sources de chiffreur C++ et la configuration de l'agent IA. Les fichiers couvraient 23 organisations dans 14 pays et une fenêtre opérationnelle du 2026-09-10 au 2026-09-28. Cette exposition explique pourquoi le profil de SOCRadar peut décrire les méthodes de n0n avec autant de détails.
Que peut faire un attaquant avec les données revendiquées ?
Les données revendiquées pour Chase sont un jeu de données marketing et de porteurs de carte, pas un vidage de cartes de paiement. En soi, il permet du social engineering ciblé plutôt que de la fraude à la carte.
- Hameçonnage et prise de contrôle de compte. Les courriels de porteurs de carte, les libellés de programme et les codes postaux permettent à un attaquant d'écrire un message qui semble venir du programme de la banque. Les mêmes données alimentent des tentatives de bourrage d'identifiants contre la banque et contre d'autres services où les clients ont réutilisé leurs mots de passe.
- Compromission de messagerie professionnelle. Les courriels de campagne portant l'image de la banque donnent à un attaquant des objets, des modèles d'expéditeur et des gabarits prêts à imiter.
- Construction de profil. Combinés à d'autres violations, les enregistrements peuvent confirmer une relation bancaire, une localisation approximative et une appartenance à un programme. C'est assez pour rendre un appel frauduleux ou une tentative de réinitialisation de mot de passe plus convaincants.
- Leurres liés à la panne. Une panne bancaire est un prétexte naturel. Les messages affirmant qu'un compte est bloqué, qu'une transaction a échoué ou qu'un remboursement attend sont plus crédibles pendant une perturbation, même lorsque celle-ci n'a aucun lien avec la revendication de données.
Les données revendiquées ne comprennent pas de numéros de carte, de dates d'expiration ni de cryptogrammes dans les informations publiques disponibles à la publication. Visa affirme qu'aucun élément n'indique que des données de paiement telles que des numéros de carte aient été affectées. C'est une déclaration sur les propres systèmes de Visa et sur l'incident tiers qu'il a décrit, pas une garantie sur tous les jeux de données que n0n pourrait détenir.
Que doivent faire les défenseurs ?
Traitez l'inscription comme une revendication non vérifiée, préservez les preuves et fermez les voies d'accès documentées de n0n. Le travail défensif se divise entre la réponse à incident et les contrôles qui auraient bloqué l'intrusion.
- Préservez l'inscription, les en-têtes des courriels d'extorsion, les adresses de portefeuille et la chronologie avant qu'ils ne changent. N'engagez pas de dialogue avec le groupe via son propre portail.
- Imposez une MFA résistante au hameçonnage sur SSL-VPN, RDP, WinRM et chaque portail administratif. Surveillez
/remote/logincheckpour le bourrage d'identifiants et invalidez les identifiants trouvés dans les journaux de voleurs d'informations. - Restreignez les interfaces FortiManager et FMC par listes d'autorisation IP et MFA. Supprimez les identifiants partagés et par défaut, exigez une approbation pour les changements de politique et signalez la création de jetons REST depuis des IP inconnues.
- Remplacez les clés cloud de longue durée par des rôles de courte durée. Ne conservez pas les droits de liste, de lecture et de suppression S3 sur une seule identité, activez Object Lock et le versionnage, et alertez sur les appels
DeleteObjectsà fort volume. - Conservez une sauvegarde hors ligne ou immuable. n0n supprime les clichés instantanés, remplit d'octets nuls l'espace libre et supprime les sauvegardes hébergées chez le fournisseur ; une sauvegarde que l'administrateur du domaine peut supprimer n'est donc pas un plan de récupération.
- Isolez les navigateurs administratifs. Les opérateurs d'hébergement et de SaaS devraient utiliser les portails de gestion depuis des postes dédiés avec des contrôles de session adossés au matériel, et garder les codes MFA hors des boîtes aux lettres d'administration locales.
- Chassez les comportements publiés :
C:\Users\Public\n0n\, les renommages.n0naprès l'arrêt de MSSQL, W3SVC ou MySQL, les tâches SYSTEM telles que SvcSync ou NetAssist, Chrome lancé avec--remote-debugging-port, les comptessvc_updetsvc_reg, OpenSSH sur le port 2222, un proxy SOCKS5gostet les courriels denotice@n0n-cases[.]net. - Cartographiez le flux de données tiers. Si un prestataire marketing, analytique ou de programme dans la région Asie-Pacifique détient des courriels de porteurs de carte, demandez ce qu'il détient, qui peut y accéder et comment il vous notifierait.
Utilisez la découverte de surface d'attaque d'Ostorlab pour cartographier vos actifs externes avant de vérifier les services d'accès à distance exposés.
Que doivent faire les clients ?
La déclaration de Visa indique qu'aucun élément ne montre que les numéros de carte ont été affectés. La réponse pratique consiste à surveiller l'hameçonnage, pas à annuler une carte à cause d'une revendication non vérifiée sur un site de fuite.
- Utilisez l'application officielle de la banque ou le numéro au dos de la carte. N'utilisez pas un lien ou un numéro de téléphone provenant d'un courriel, d'un SMS ou d'une publication sur les réseaux sociaux au sujet de la violation.
- Traitez comme suspects les messages qui mentionnent la panne, un compte bloqué, une transaction échouée ou un remboursement, jusqu'à vérification indépendante.
- Activez l'authentification à deux facteurs sur les comptes bancaires et de messagerie, et utilisez un mot de passe unique pour chaque compte.
- Vérifiez les relevés et les alertes. Si vous voyez une transaction que vous ne reconnaissez pas, contactez l'émetteur par son canal publié.
- Si vous avez réutilisé le mot de passe du compte lié au courriel fuité, changez-le partout où il a été réutilisé.
- Un gel de crédit ou une alerte à la fraude est une précaution raisonnable si vos données d'identité, et pas seulement une adresse électronique, peuvent être exposées. Cela n'empêche pas la fraude à la carte sur une carte existante.
Qu'est-ce qui reste non confirmé ?
Plusieurs questions restent ouvertes à la publication. Elles appartiennent à l'évaluation du risque, pas à un titre.
- Quel prestataire tiers de la région Asie-Pacifique Visa décrit, et s'il sert aussi Mastercard ou JPMorgan Chase.
- Si les données inscrites par n0n pour Visa, Mastercard ou Chase sont authentiques, et quelle quantité existe.
- Si l'échéance de 48 heures a produit une publication, et ce qui a été publié.
- La réponse de Mastercard. Aucune déclaration publique de Mastercard n'était disponible à la publication.
- La portée exacte de l'inscription Chase, notamment si les données du « programme Reserve premium » venaient directement de Chase ou d'un prestataire.
- Si la panne de Chase et l'inscription de n0n ont un lien causal. Les éléments publics n'en établissent aucun.
Chronologie
La chronologie ci-dessous sépare les revendications d'extorsion de la panne et des déclarations des entreprises. Ce n'est pas une chaîne causale.
FAQ
n0n a-t-il compromis le réseau de paiement central de Visa ?
Visa affirme que ses systèmes n'étaient pas impliqués et n'ont pas été affectés. Il indique que l'incident provenait d'un prestataire tiers dans la région Asie-Pacifique et qu'aucun élément n'indique que des données de paiement telles que des numéros de carte aient été affectées. C'est la déclaration de Visa, pas un audit indépendant.
La panne de Chase a-t-elle été causée par n0n ?
Chase affirme que la panne était un bug logiciel dans du matériel sur site et qu'aucun élément ne suggère une origine cyber. La chronologie publique montre l'inscription de n0n deux heures et 44 minutes avant les premiers signalements Downdetector, mais le moment seul n'établit pas la causalité. Chase n'a pas confirmé la revendication de n0n.
Mes données de carte sont-elles exposées ?
Visa affirme qu'aucun élément ne montre que les numéros de carte ont été affectés. L'inscription Chase décrivait des données marketing et de porteurs de carte, pas des numéros de carte, des dates d'expiration ou des cryptogrammes. Aucune information examinée pour cet article ne montre de vidage de cartes. Traitez comme une tentative d'hameçonnage tout message qui affirme le contraire, jusqu'à confirmation par l'émetteur.
Les données ont-elles été publiées ?
Aucun rapport public de fuite de données de Visa ou de JPMorgan Chase n'était apparu au matin du 2026-11-18. Un jeu de données attribué à Expedia a bien été publié le 2026-11-17, ce qui montre qu'au moins certaines échéances du groupe aboutissent à une publication.
Existe-t-il un CVE ou une entrée KEV ?
Non. n0n est un acteur de menace et une campagne d'extorsion, pas une vulnérabilité logicielle ; il n'y a donc pas de CVE à attribuer ni d'entrée KEV de la CISA pour la campagne. Le catalogue KEV recense les vulnérabilités exploitées, pas les groupes de rançongiciels.
Quelle est la faiblesse du chiffrement de n0n ?
Chaque version utilise une clé AES de 32 octets codée en dur, et deux versions récupérées par SOCRadar partagent la même clé. Un décrypteur d'une victime débloquerait probablement les fichiers de l'autre. Les « décrypteurs » payants sont cette clé statique. Les scripts d'enveloppe suppriment toutefois les clichés instantanés et effacent l'espace libre, si bien qu'une copie chiffrée survivante et une sauvegarde hors ligne restent les voies de récupération fiables.
Que faire si je reçois un courriel de n0n ?
Ne répondez pas, n'ouvrez pas le portail de négociation et ne payez pas. Préservez le message et ses en-têtes, prévenez vos équipes juridiques et de réponse à incident, et signalez-le aux forces de l'ordre. L'adresse publiée du groupe est notice@n0n-cases[.]net ; un message qui en provient est une piste pour les enquêteurs, pas un canal pour la victime.
Références
- Cybernews, « Visa confirms cyberattack as hackers claim JPMorgan was hit too », 2026-11-17 (vérifié le 18 novembre 2026). https://cybernews.com/security/visa-jpmorgan-data-breach/
- Cybernews, « Major US Banks Outage Blamed on JPMorgan Software Bug », 2026-11-17 (vérifié le 18 novembre 2026). https://cybernews.com/security/jpmorgan-bug-causes-major-bank-outage/
- Cybernews, « Expedia data leak exposes millions of travel records », 2026-11-17 (vérifié le 18 novembre 2026). https://cybernews.com/security/expedia-customer-data-leak/
- OODA Loop, « Visa Confirms Third-Party Cyberattack as Ransomware Gang 'n0n' Targets Financial Giants », 2026-11-17 (vérifié le 18 novembre 2026). https://oodaloop.com/briefs/cyber/visa-confirms-third-party-cyberattack-as-ransomware-gang-n0n-targets-financial-giants/
- SOCRadar, « Dark Web Profile: n0n Ransomware », 2026-11-12, mis à jour le 2026-11-17 (vérifié le 18 novembre 2026). https://socradar.io/blog/dark-web-profile-n0n-ransomware/
- Crypto Briefing, « N0n ransomware group spends $7K on AI tools, then leaves its own server wide open », 2026-10-30 (vérifié le 18 novembre 2026). https://cryptobriefing.com/n0n-ransomware-ai-tools-exposed-server/
- Industrial Cyber, « Check Point finds ransomware at record levels as n0n rises into top three and high-risk GenAI prompts increase », 2026-11-16 (vérifié le 18 novembre 2026). https://industrialcyber.co/ransomware/check-point-finds-ransomware-at-record-levels-as-n0n-rises-into-top-three-and-high-risk-genai-prompts-increase/
- GoLocalProv, « Hours Before the Chase Outage, a Ransomware Group Listed Chase as a Victim », 2026-11-17 (vérifié le 18 novembre 2026). https://www.golocalprov.com/news/hours-before-the-chase-outage-a-ransomware-group-listed-chase-as-a-victim-jay-longley
- CISA Known Exploited Vulnerabilities catalog, vérifié le 18 novembre 2026. https://www.cisa.gov/known-exploited-vulnerabilities-catalog