Cisco Expressway: RCE como root explotada en la naturaleza (CVE-2026-76466)
Un atacante no autenticado puede unirse a la base de datos de un clúster Cisco Expressway y ejecutar comandos como root; explotada, corregida en X15.5.20.
Resumen
- Una identidad y cookie estáticas en la base de datos de un clúster Cisco Expressway permiten a un atacante no autenticado ejecutar comandos como root. Cisco la califica CVSS v3.1 9.8 Crítica (CWE-798).
- Expressway-C y Expressway-E, virtuales y de hardware, se ven afectados en un clúster con X15.5.3 y anteriores. X14 y anteriores deben migrar a una versión corregida, y X15.5.20 es la primera versión corregida.
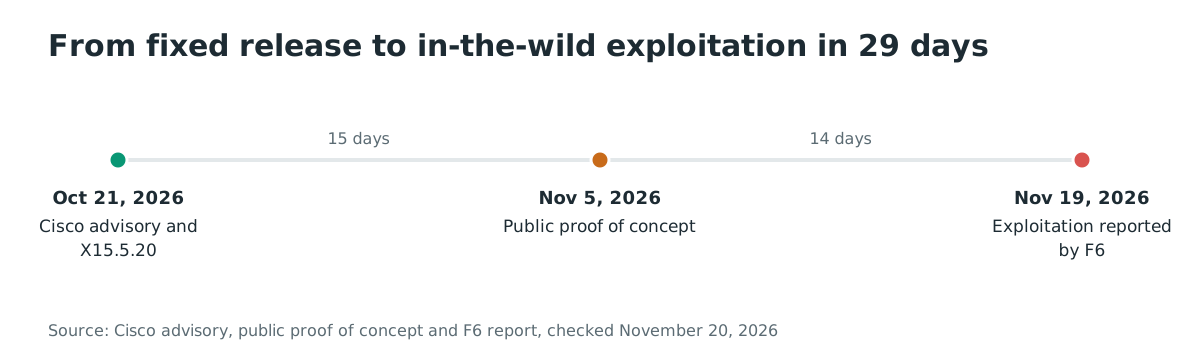
- F6 informó de explotación en la naturaleza el 19 de noviembre de 2026, tras una prueba de concepto pública el 5 de noviembre. La CVE no está en CISA KEV al 20 de noviembre de 2026.
- Actualice a X15.5.20. Cisco no indica ningún workaround, así que restrinja los puertos TCP 4371 y 4372 a los pares del clúster hasta que todos los nodos estén actualizados.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- El despliegue ejecuta Expressway-C o Expressway-E, virtual o de hardware, en un clúster.
- La versión es X15.5.3 o anterior, incluidas X14 y anteriores.
- Un atacante puede alcanzar el servicio de base de datos del clúster en el puerto TCP 4372 desde una red que no debería administrar el clúster.
Un Expressway autónomo queda fuera del conjunto vulnerable del aviso. La falla está en el servicio de base de datos que los nodos del clúster usan para replicar su estado. Cisco la describe como el uso de cookies persistentes y una validación insuficiente de los certificados de cliente cuando el modo TLS Verify está habilitado para el clúster.
Expressway-C y Expressway-E son los nodos de borde y de núcleo para el acceso móvil y remoto, las llamadas entre empresas y la travesía de cortafuegos. Las organizaciones suelen colocar Expressway-E en una red perimetral para que los terminales remotos se registren, y mantienen Expressway-C en el lado interno.
Un clúster reparte los registros y el estado de las llamadas entre los nodos, y por eso el servicio de base de datos es accesible entre ellos. El mismo diseño hace que un nodo de borde comprometido pueda alcanzar los nodos de núcleo por el enlace del clúster.
| Versión de Expressway | Afectada | Primera versión corregida |
|---|---|---|
| X15.5.3 y anteriores | Sí | X15.5.20 |
| X14 y anteriores | Sí | Migrar a una versión corregida |
| X15.5.20 y posteriores | No | Corregida |
Compruebe la versión en la interfaz web de cada nodo, en System > Status. La misma página muestra los pares del clúster, así que un par inesperado también es visible allí. Después compruebe si los puertos de la base de datos del clúster son accesibles desde un host que no debería administrar el clúster:
nc -vz expressway-c.example.com 4372
nc -vz expressway-c.example.com 4371
Una conexión correcta desde un puesto de trabajo, un VLAN de usuarios o una red de aplicaciones es la exposición que hay que retirar primero. Los puertos 4371 y 4372 transportan el tráfico de la base de datos del clúster, así que los pares los necesitan y las demás redes no.
¿Cómo lo corrijo?
Actualice todos los nodos del clúster a X15.5.20 o posterior. X14 y anteriores no tienen una versión corregida en su rama y deben migrar.
- Descargue X15.5.20 de Cisco y siga la guía de actualización de Expressway para un clúster. Actualice los nodos en el orden que indica la guía, porque un clúster mixto no es un clúster corregido.
- Confirme que cada nodo indica X15.5.20 en System > Status.
- Restrinja TCP 4371 y 4372 a los pares del clúster en los cortafuegos de red y de host. Cisco no indica ningún workaround, así que esto reduce la exposición, no corrige la falla.
- Si la actualización tiene que esperar, aísle los puertos de la base de datos del clúster y alerte sobre conexiones desde direcciones que no sean pares. El autor de la prueba de concepto pública recomienda la misma restricción.
- Trate las interfaces de administración y de clúster de Expressway como un plano de gestión. No las exponga a redes de usuarios ni a internet.
¿Cuál es la causa raíz?
Cisco Expressway usa Erlang/OTP para su base de datos de clúster. Cada nodo ejecuta un escucha de distribución de Erlang en el puerto TCP 4372, protegido por TLS y autenticado con una cookie compartida. Un nodo que conoce la cookie puede unirse a la malla de distribución e invocar llamadas de procedimiento remoto en sus pares.
El gestor del clúster, cm_server, admite una identidad de nodo de mantenimiento en el conjunto de nodos permitidos, junto a los pares configurados.
La prueba de concepto pública nombra esa identidad wombat@127.0.0.1 y su cookie wombat, y dice que ambas están compiladas en el módulo y por tanto son idénticas en cada instalación de la versión afectada. El aviso de Cisco describe la misma propiedad como cookies persistentes, con CWE-798 (uso de credenciales codificadas) asignado a la CVE.
Cisco también dice que los certificados de cliente no se validan cuando el modo TLS Verify está habilitado para el clúster. El alcance probado de la prueba de concepto fue un clúster X15.3.2 de dos nodos en modo TLS Permissive, donde el escucha de distribución acepta la identidad estática.
Ambas descripciones apuntan a una sola debilidad: el servicio de clúster autentica un nodo con un valor que no es único del despliegue.
Una cookie de distribución de Erlang es normalmente un secreto que un administrador define por clúster, y es la única autenticación en el puerto de distribución. Una cookie compilada en el producto no es un secreto. Cualquiera que pueda leer la prueba de concepto pública, una imagen de firmware o el módulo en un dispositivo conoce el valor de cada despliegue de esa versión.
TLS protege la conexión en tránsito, pero no hace única la identidad. Si el escucha acepta un certificado de cliente sin validarlo, al atacante le basta con conocer el nombre del nodo y la cookie.
La prueba de concepto publica la cadena en su README:
TLS 1.3 connect to target:4372
  → Erlang dist handshake with node name "wombat@127.0.0.1"
    → cm_server admits the identity (add_allowed_wombat_node)
      → challenge-response with cookie "wombat"
        → distribution session established (ping = pong)
          → rpc:call(Target, os, cmd, ["id -u"]) → 0
La última llamada ejecuta un comando del sistema mediante el módulo os de Erlang. Como el nodo de distribución se ejecuta como root, el comando se ejecuta como root.
¿Cómo se explota?
- El atacante alcanza TCP 4372 en un nodo del clúster. Esta fase no necesita credenciales.
- El atacante completa el handshake TLS 1.3 e inicia un handshake de distribución de Erlang con el nombre de nodo
wombat@127.0.0.1. cm_serveradmite la identidad de mantenimiento en el conjunto de nodos permitidos, y el atacante responde al desafío de la cookie conwombat.- Se establece la sesión de distribución. El atacante invoca
rpc:callsobre el móduloosdel nodo y recibe la salida del comando. - El comando se ejecuta como root en el sistema operativo Expressway. El atacante puede leer la configuración, cambiarla y usar el nodo para alcanzar sus pares.
- F6 informó de que los atacantes usaron esta posición para moverse lateralmente. La empresa observó scripts de Python personalizados que escanean recursos SMB, interactúan con SQL Server y WinRM, y leen repositorios de GitLab para recopilar credenciales.
La prueba de concepto pública realiza el handshake y la llamada de comando, y se probó contra X15.3.2 en modo TLS Permissive. Su autor informa de que id -u devolvió 0. El informe de F6 es el primer relato público del mismo camino usado contra dispositivos de producción.
¿Cómo se desarrolla el ataque?
Una conexión no autenticada al puerto de la base de datos del clúster se une a la malla de distribución de Erlang con una identidad estática, y la llamada de procedimiento remoto resultante se ejecuta como root.
TCP 4372"] --> B["TLS 1.3 y handshake
de distribución Erlang"] B --> C["cm_server admite
wombat@127.0.0.1"] C --> D["La comprobación de cookie acepta
la cookie estática"] D --> E["Sesión de distribución
como nodo del clúster"] E --> F["rpc:call ejecuta
comandos os como root"] F --> G["Pivote a los pares
y a la red interna"]
¿Qué puede hacer un atacante?
Un atacante que lo consigue ejecuta comandos como root en el sistema operativo Expressway. Desde esa posición puede leer y cambiar la configuración del dispositivo, leer credenciales y claves almacenadas, alcanzar los demás nodos del clúster y usar el appliance como punto de apoyo en la red interna.
Todas las condiciones deben cumplirse:
- El dispositivo está en clúster.
- El atacante puede alcanzar TCP 4372 en un nodo.
- El nodo ejecuta una versión afectada.
- La validación de certificados de cliente no detiene la identidad estática, que es la condición que describe Cisco.
F6 informó de que los atacantes primero comprometieron dos dispositivos Expressway expuestos a internet y después pivotaron hacia otros dos nodos del clúster en la red interna, cuatro dispositivos en total. La empresa también informó de escaneo de red, accesos SMB y SQL Server, uso de WinRM y acceso a repositorios de GitLab, con credenciales y datos extraídos del entorno. F6 no atribuyó la actividad a un grupo conocido.
El alcance es mayor que un solo appliance. Un nodo de clúster guarda la configuración y las credenciales que necesita para hablar con los demás nodos, los sistemas de control de llamadas y el directorio.
Un atacante que alcanza un nodo de borde puede usar el enlace del clúster para llegar al núcleo, y desde el núcleo a los servicios internos en los que confía la pila de colaboración. Por eso el informe de F6 describe movimiento lateral en lugar de un solo host comprometido.
¿Por qué funciona la corrección?
Cisco no publica el código fuente de Expressway ni un diff del parche. X15.5.20 es la versión corregida, y el aviso dice que aborda las cookies persistentes y la brecha de validación de certificados de cliente.
El mecanismo público implica que la versión corregida ya no acepta la identidad y la cookie de mantenimiento estáticas, o que aplica la validación de certificados al servicio de clúster. Es una inferencia a partir del aviso y de la prueba de concepto, no un diff verificado.
Como Cisco no indica ningún workaround, la actualización es la única corrección admitida. Restringir los puertos del clúster reduce la exposición, pero no elimina la identidad estática de un nodo sin parchear.
¿Cómo compruebo si estuve comprometido?
F6 publicó tres indicadores: las dos direcciones IP, el nombre de nodo en el registro de Erlang y el directorio donde los atacantes colocaron scripts de Python. Busque el nombre de nodo en el paquete de registros de Expressway:
grep -R "wombat@127.0.0.1" /var/log/ 2>/dev/null
Busque los scripts colocados. F6 describe rutas bajo /mnt/harddisk/ que coinciden con i seguido de cuatro dígitos y una letra opcional:
find /mnt/harddisk -maxdepth 3 -type f -name '*.py' 2>/dev/null | grep -E '/i[0-9]{4}[A-Za-z]?/'
Busque las dos direcciones en los registros del cortafuegos, el proxy y NetFlow:
grep -E '66\.179\.31\.32|18\.130\.47\.116' /var/log/firewall.log
Compare también la lista de pares del clúster de cada nodo con los pares esperados. Un nodo inesperado es una pista que investigar. Un resultado positivo en cualquiera de estas comprobaciones es una pista, no una prueba de compromiso, y un intento fallido puede no dejar rastro.
Cronología
- 21 de octubre de 2026: Cisco publica el aviso y la versión corregida X15.5.20.
- 5 de noviembre de 2026: Se publica una prueba de concepto pública.
- 19 de noviembre de 2026: F6 informa de explotación en la naturaleza contra una organización rusa, alcanzando cuatro nodos.
- 20 de noviembre de 2026: El aviso de Cisco sigue diciendo que su equipo de seguridad de producto no tiene conocimiento de uso malicioso, y CISA KEV no tiene entrada para la CVE.
Preguntas frecuentes
¿Está afectado un Expressway autónomo? No. El conjunto vulnerable de Cisco son los dispositivos Expressway-C y Expressway-E configurados en un clúster. Un dispositivo autónomo no ejecuta el servicio de base de datos de clúster que contiene la falla.
¿Necesita credenciales el atacante? No. El atacante necesita acceso de red a TCP 4372 y la identidad de nodo y la cookie estáticas, que son públicas en la prueba de concepto. El aviso no exige privilegios.
¿Existe un workaround? No. Cisco no indica ningún workaround. Restringir TCP 4371 y 4372 a los pares del clúster reduce la exposición hasta la actualización, pero no elimina la identidad estática.
¿Está la CVE en CISA KEV? No. El catálogo de CISA no tiene ninguna entrada para CVE-2026-76466 a fecha de 20 de noviembre de 2026.
¿Qué versión la corrige? X15.5.20 corrige X15.5.3 y anteriores. X14 y anteriores no tienen una versión corregida en su rama y deben migrar a una versión admitida.
¿Se explotó antes de la prueba de concepto? Cisco dijo en la publicación que no tenía conocimiento de anuncios públicos ni de uso malicioso. El informe de F6 es el primer relato público de explotación, y siguió a la prueba de concepto.
¿Por qué importa el clúster? El servicio de base de datos vulnerable forma parte del camino de replicación del clúster. Un Expressway autónomo no expone el mismo escucha, así que queda fuera del conjunto vulnerable de Cisco. Un miembro del clúster que acepta la identidad estática abre un camino hacia cada par.
¿Puedo detectar el handshake? Los indicadores públicos son el nombre de nodo en el registro de Erlang y las conexiones a TCP 4372 desde direcciones que no son pares del clúster. Un sensor de red que vea el puerto de distribución puede registrar la conexión, pero el handshake está protegido por TLS, así que el nombre de nodo puede aparecer solo en el registro del dispositivo. La ausencia de una entrada no prueba que no hubiera un intento.
Encuentre appliances Expressway expuestos con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría los hosts y servicios expuestos a internet, para encontrar las interfaces de administración y de clúster de Expressway que no deberían ser accesibles antes de aplicar el parche. Vea cómo funciona el descubrimiento de superficie de ataque de Ostorlab.
Referencias
- Aviso de seguridad de Cisco, "Cisco Expressway Series Remote Code Execution Vulnerability" (21 de octubre de 2026). https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-vcs-static-cred-hr7EWZ8t (comprobado el 20 de noviembre de 2026)
- Registro CVE-2026-76466. https://www.cve.org/CVERecord?id=CVE-2026-76466 (comprobado el 20 de noviembre de 2026)
- Prueba de concepto pública, "CVE-2026-76466: Cisco Expressway Cluster Database Root RCE" (repositorio creado el 5 de noviembre de 2026). https://github.com/dinosn/cve-2026-76466 (comprobado el 20 de noviembre de 2026)
- Comunicado de F6, "Cisco vulnerability exploitation" (19 de noviembre de 2026). https://f6.security/media-center/press-releases/cisco-vulnerability-exploitation/ (página del editor; informe cubierto por The Hacker News, comprobado el 20 de noviembre de 2026)
- The Hacker News, "Hackers Exploit Critical Cisco Expressway Flaw, Breach Four Devices and Reach Internal Network" (20 de noviembre de 2026). https://thehackernews.com/2026/11/hackers-exploit-critical-cisco.html (comprobado el 20 de noviembre de 2026)
- Catálogo de vulnerabilidades explotadas de CISA, versión 2026.11.18. https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (comprobado el 20 de noviembre de 2026)
- Página de producto Cisco Expressway Series. https://www.cisco.com/c/en/us/products/unified-communications/expressway-series/index.html (comprobado el 20 de noviembre de 2026)