Cisco Expressway root RCE 已在野利用 (CVE-2026-76466)
未认证攻击者可加入集群 Cisco Expressway 的数据库并以 root 执行命令;该漏洞已在野利用,X15.5.20 已修复。
TL;DR
- 集群 Cisco Expressway 数据库服务中的固定维护身份和 Cookie 使未认证攻击者能够以 root 执行命令。Cisco 将该漏洞评为 CVSS v3.1 9.8 Critical(CWE-798)。
- Expressway-C 和 Expressway-E 的虚拟版和硬件版在集群中运行 X15.5.3 及更早版本时受影响。X14 及更早版本必须迁移到修复版本,X15.5.20 是首个修复版本。
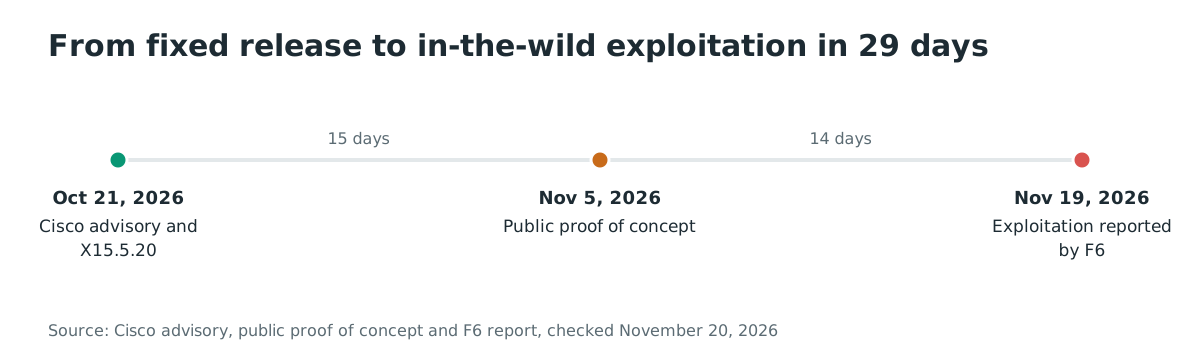
- F6 于 2026 年 11 月 19 日报告了在野利用,此前 2026 年 11 月 5 日已出现公开概念验证。截至 2026 年 11 月 20 日,该 CVE 未列入 CISA KEV。
- 升级到 X15.5.20。Cisco 未列出任何缓解措施,因此在所有节点升级前,应将 TCP 4371 和 4372 限制为仅集群对等节点可访问。
我受影响吗?
以下条件必须全部满足:
- 部署以集群方式运行 Expressway-C 或 Expressway-E,虚拟版或硬件版。
- 版本为 X15.5.3 或更早,包括 X14 及更早版本。
- 攻击者能从不应管理该集群的网络访问 TCP 4372 上的集群数据库服务。
独立运行的 Expressway 不在公告的受影响范围内。漏洞位于集群节点用于复制状态的数据库服务中。Cisco 将其描述为使用持久 Cookie,以及在为集群启用 TLS Verify 模式时对客户端证书验证不足。
Expressway-C 和 Expressway-E 是用于移动和远程访问、企业间通话以及防火墙穿越的边缘和核心节点。组织通常将 Expressway-E 放在边界网络以便远程终端注册,并将 Expressway-C 留在内部一侧。
集群会在节点之间分散注册和通话状态,因此数据库服务在节点之间可达。同样的设计意味着被攻陷的边缘节点可以通过集群链路到达核心节点。
| Expressway 版本 | 受影响 | 首个修复版本 |
|---|---|---|
| X15.5.3 及更早 | 是 | X15.5.20 |
| X14 及更早 | 是 | 迁移到修复版本 |
| X15.5.20 及更新 | 否 | 已修复 |
在每个节点的 Web 界面中打开 System > Status 查看运行版本。同一页面还会显示集群对等节点,因此异常节点也会在那里显示。然后测试不应管理该集群的主机能否访问集群数据库端口:
nc -vz expressway-c.example.com 4372
nc -vz expressway-c.example.com 4371
如果工作站、用户 VLAN 或应用网络可以连接,应首先移除这条暴露路径。端口 4371 和 4372 承载集群数据库流量,对等节点需要它们,其他网络不需要。
如何修复?
将集群中的每个节点升级到 X15.5.20 或更新版本。X14 及更早版本没有该分支的修复版本,必须迁移。
- 从 Cisco 下载 X15.5.20,并按照集群 Expressway 升级指南操作。按指南给出的顺序升级节点,因为混合版本的集群不是已修复的集群。
- 确认每个节点在 System > Status 中显示 X15.5.20。
- 在网络和主机防火墙上将 TCP 4371 和 4372 限制为集群对等节点。Cisco 未列出任何缓解措施,因此这只是减少暴露,不是修复。
- 如果升级必须等待,请隔离集群数据库端口,并对来自非对等节点地址的连接告警。公开概念验证的作者也建议同样的限制。
- 将 Expressway 的管理和集群接口视为管理平面。不要将其暴露给用户网络或互联网。
根本原因是什么?
Cisco Expressway 使用 Erlang/OTP 作为集群数据库。每个节点在 TCP 4372 上运行 Erlang 分布式监听器,由 TLS 保护,并使用共享 Cookie 认证。知道 Cookie 的节点可以加入分布式网格,并对其对等节点发起远程过程调用。
集群管理器 cm_server 会将一个维护节点身份与已配置的对等节点一起加入允许节点集合。公开概念验证将该身份命名为 wombat@127.0.0.1,其 Cookie 为 wombat,并称两者都被编译进模块,因此在受影响版本的每个安装中完全相同。Cisco 的公告将同一性质称为持久 Cookie,并为该 CVE 分配了 CWE-798(使用硬编码凭据)。
Cisco 还表示,当为集群启用 TLS Verify 模式时,不会验证客户端证书。概念验证的测试范围是 TLS Permissive 模式下的两节点 X15.3.2 集群,分布式监听器接受了固定身份。两种描述都指向同一个弱点:集群服务使用并非该部署独有的值来认证节点。
Erlang 分布式 Cookie 通常是管理员为每个集群设置的秘密,也是分布式端口上唯一的认证。编译进产品的 Cookie 不是秘密。任何能读取公开概念验证、固件镜像或某个设备上模块的人,都知道该版本每个部署的值。
TLS 保护传输中的连接,但不会使身份唯一。如果监听器接受客户端证书却不验证,攻击者只需知道节点名和 Cookie。
概念验证在其 README 中公开了这条链路:
TLS 1.3 connect to target:4372
  → Erlang dist handshake with node name "wombat@127.0.0.1"
    → cm_server admits the identity (add_allowed_wombat_node)
      → challenge-response with cookie "wombat"
        → distribution session established (ping = pong)
          → rpc:call(Target, os, cmd, ["id -u"]) → 0
最后一次调用通过 Erlang 的 os 模块执行操作系统命令。由于分布式节点以 root 运行,该命令也以 root 运行。
如何被利用?
- 攻击者访问集群中某个节点的 TCP 4372。此步骤不需要凭据。
- 攻击者完成 TLS 1.3 握手,并以节点名
wombat@127.0.0.1开始 Erlang 分布式握手。 cm_server将维护身份加入允许节点集合,攻击者用wombat回应 Cookie 挑战。- 分布式会话建立。攻击者对节点的
os模块调用rpc:call,并获得命令输出。 - 命令以 root 在 Expressway 操作系统上执行。攻击者可以读取和修改配置,并利用该节点到达其对等节点。
- F6 报告称,攻击者利用该位置进行横向移动。该公司观察到自定义 Python 脚本扫描 SMB 资源、与 SQL Server 和 WinRM 交互,并读取 GitLab 仓库以收集凭据。
公开概念验证执行握手和命令调用,并在 TLS Permissive 模式下的 X15.3.2 上测试。其作者报告 id -u 返回 0。F6 的报告是同一路径被用于生产设备的首个公开记录。
攻击如何展开?
一条未认证连接到达集群数据库端口,以固定身份加入 Erlang 分布式网格,由此产生的远程过程调用以 root 执行。
TCP 4372"] --> B["TLS 1.3 与 Erlang
分布式握手"] B --> C["cm_server 接受
wombat@127.0.0.1"] C --> D["Cookie 校验接受
固定 Cookie"] D --> E["以集群节点身份
建立分布式会话"] E --> F["rpc:call 以 root
执行 os 命令"] F --> G["转向对等节点
和内部网络"]
攻击者能做什么?
成功的攻击者以 root 在 Expressway 操作系统上执行命令。从该位置,攻击者可以读取和修改设备配置、读取存储的凭据和密钥、到达集群中的其他节点,并将该设备作为进入内部网络的立足点。
以下条件必须全部满足:
- 设备处于集群中。
- 攻击者能访问某个节点的 TCP 4372。
- 节点运行受影响版本。
- 客户端证书验证未能阻止固定身份,这是 Cisco 描述的条件。
F6 报告称,攻击者先攻陷了两台暴露在互联网上的 Expressway 设备,随后横向移动到内部网络中的另外两个集群节点,共涉及四台设备。该公司还报告了网络扫描、SMB 和 SQL Server 访问、WinRM 使用以及 GitLab 仓库访问,并从环境中取走凭据和数据。F6 未将活动归因于已知组织。
影响范围不止一台设备。集群节点保存着与其他节点、通话控制系统和目录通信所需的配置和凭据。
到达边缘节点的攻击者可以利用集群链路到达核心,再从核心到达协作栈信任的内部服务。这就是 F6 的报告描述横向移动而非单一主机被攻陷的原因。
为什么修复有效?
Cisco 不公开 Expressway 源代码或补丁 diff。X15.5.20 是修复版本,公告称它解决了持久 Cookie 和客户端证书验证缺口。
公开机制意味着修复版本不再接受固定的维护身份和 Cookie,或者对集群服务强制执行证书验证。这是根据公告和概念验证作出的推断,不是经过验证的 diff。
由于 Cisco 未列出任何缓解措施,升级是唯一受支持的修复。限制集群端口可以减少暴露,但不会从未修补节点中移除固定身份。
如何检查是否已遭入侵?
F6 公布了三个指标:两个 IP 地址、Erlang 日志中的节点名,以及攻击者放置 Python 脚本的目录。在 Expressway 日志包中搜索节点名:
grep -R "wombat@127.0.0.1" /var/log/ 2>/dev/null
搜索放置的脚本。F6 描述了 /mnt/harddisk/ 下符合 i 后跟四位数字和可选字母的路径:
find /mnt/harddisk -maxdepth 3 -type f -name '*.py' 2>/dev/null | grep -E '/i[0-9]{4}[A-Za-z]?/'
在防火墙、代理和 NetFlow 记录中搜索这两个地址:
grep -E '66\.179\.31\.32|18\.130\.47\.116' /var/log/firewall.log
还将每个节点的集群对等节点列表与预期节点比较。异常节点是应调查的线索。任何检查命中都是线索,不是入侵证据,失败的尝试可能不留痕迹。
时间线
- 2026-10-21:Cisco 发布公告和修复版本 X15.5.20。
- 2026-11-05:公开概念验证发布。
- 2026-11-19:F6 报告针对一家俄罗斯组织的在野利用,涉及四个节点。
- 2026-11-20:Cisco 公告仍称其产品安全团队未发现恶意使用,CISA KEV 中没有该 CVE 的记录。
常见问题
独立运行的 Expressway 会受影响吗? 不会。Cisco 的受影响范围是集群配置的 Expressway-C 和 Expressway-E。独立设备不运行承载该漏洞的集群数据库服务。
攻击者需要凭据吗? 不需要。攻击者需要访问 TCP 4372 的网络权限,以及概念验证中公开的固定节点身份和 Cookie。公告将所需权限评为无。
有缓解措施吗? 没有。Cisco 未列出任何缓解措施。将 TCP 4371 和 4372 限制为集群对等节点可以减少升级前的暴露,但不会移除固定身份。
该 CVE 在 CISA KEV 中吗? 不在。截至 2026 年 11 月 20 日,CISA 目录中没有 CVE-2026-76466 的记录。
哪个版本修复了它? X15.5.20 修复 X15.5.3 及更早版本。X14 及更早版本没有该分支的修复版本,必须迁移到受支持的版本。
在概念验证之前已被利用了吗? Cisco 在发布时表示未发现公开公告或恶意使用。F6 的报告是首个公开的利用记录,且发生在概念验证之后。
为什么集群很重要? 易受攻击的数据库服务是集群复制路径的一部分。独立 Expressway 不暴露同一监听器,因此不在 Cisco 的受影响范围内。接受固定身份的集群成员为攻击者打开了通往每个对等节点的路径。
我能检测握手吗? 公开指标是 Erlang 日志中的节点名,以及来自非集群对等节点地址的 TCP 4372 连接。监控分布式端口的网络传感器可以记录连接,但握手受 TLS 保护,因此节点名可能只出现在设备日志中。没有日志记录并不证明没有尝试。
用 Ostorlab 查找暴露的 Expressway 设备
Ostorlab 的攻击面发现会盘点暴露在互联网上的主机和服务,帮助你在修补前找出不应可达的 Expressway 管理和集群接口。了解 Ostorlab 攻击面发现如何工作。
参考文献
- Cisco 安全公告,"Cisco Expressway Series Remote Code Execution Vulnerability"(2026-10-21)。https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-vcs-static-cred-hr7EWZ8t(2026 年 11 月 20 日核查)
- CVE-2026-76466 记录。https://www.cve.org/CVERecord?id=CVE-2026-76466(2026 年 11 月 20 日核查)
- 公开概念验证,"CVE-2026-76466: Cisco Expressway Cluster Database Root RCE"(仓库创建于 2026-11-05)。https://github.com/dinosn/cve-2026-76466(2026 年 11 月 20 日核查)
- F6 新闻稿,"Cisco vulnerability exploitation"(2026-11-19)。https://f6.security/media-center/press-releases/cisco-vulnerability-exploitation/(发布方页面;报告由 The Hacker News 报道,2026 年 11 月 20 日核查)
- The Hacker News,"Hackers Exploit Critical Cisco Expressway Flaw, Breach Four Devices and Reach Internal Network"(2026-11-20)。https://thehackernews.com/2026/11/hackers-exploit-critical-cisco.html(2026 年 11 月 20 日核查)
- CISA 已知被利用漏洞目录,版本 2026.11.18。https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json(2026 年 11 月 20 日核查)
- Cisco Expressway Series 产品页面。https://www.cisco.com/c/en/us/products/unified-communications/expressway-series/index.html(2026 年 11 月 20 日核查)