Cisco Expressway の root RCE が実環境で悪用される (CVE-2026-76466)
クラスタ化した Cisco Expressway のデータベースに未認証で参加し、root でコマンドを実行できます。実環境で悪用され、X15.5.20 で修正されました。
要点
- クラスタ化した Cisco Expressway のデータベースサービスに含まれる固定のメンテナンス ID と Cookie により、未認証の攻撃者が root でコマンドを実行できます。Cisco はこの脆弱性を CVSS v3.1 9.8 Critical (CWE-798) と評価しています。
- Expressway-C と Expressway-E の仮想版およびハードウェア版が、クラスタ構成で X15.5.3 以前の場合に影響を受けます。X14 以前は修正版へ移行する必要があり、X15.5.20 が最初の修正版です。
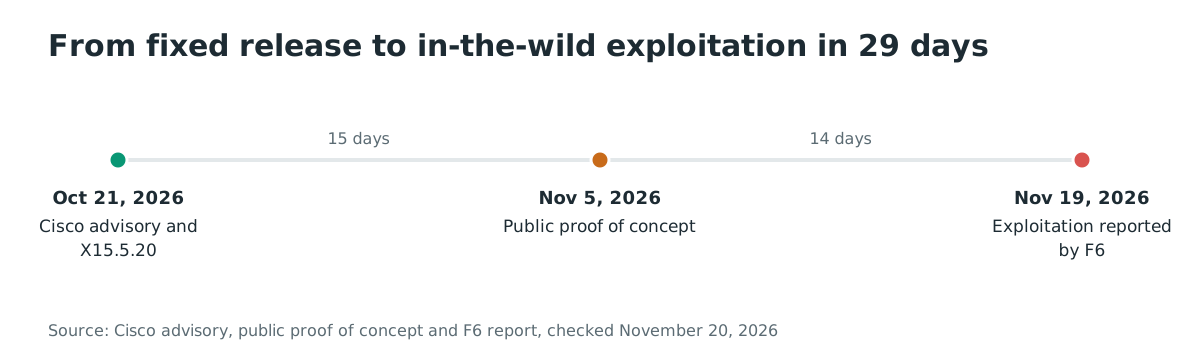
- F6 は 2026年11月19日に実環境での悪用を報告しました。公開された実証コードは 2026年11月5日に登場しています。CVE は 2026年11月20日時点で CISA KEV に登録されていません。
- X15.5.20 へアップグレードしてください。Cisco は回避策を示していないため、全ノードを更新するまで TCP 4371 と 4372 をクラスタのピアだけに制限してください。
影響を受けますか?
次のすべてを満たす場合に影響を受けます。
- Expressway-C または Expressway-E の仮想版またはハードウェア版をクラスタで運用している。
- バージョンが X15.5.3 以前、または X14 以前である。
- クラスタを管理すべきでないネットワークから、TCP 4372 のクラスタデータベースサービスに到達できる。
単体の Expressway はアドバイザリの影響範囲に含まれません。脆弱性は、クラスタのノードが状態を複製するために使うデータベースサービスにあります。Cisco は、永続 Cookie の使用と、クラスタリングで TLS Verify モードを有効にしたときのクライアント証明書の検証不足として説明しています。
Expressway-C と Expressway-E は、モバイルおよびリモートアクセス、企業間通話、ファイアウォール通過のためのエッジとコアのノードです。組織はリモート端末を登録させるために Expressway-E を境界ネットワークに置き、Expressway-C を内部側に置くことがよくあります。
クラスタは登録と通話状態をノード間に分散するため、データベースサービスはノード間で到達可能です。同じ設計により、侵害されたエッジノードはクラスタリンクを通じてコアノードに到達できます。
| Expressway のバージョン | 影響 | 最初の修正版 |
|---|---|---|
| X15.5.3 以前 | あり | X15.5.20 |
| X14 以前 | あり | 修正版へ移行 |
| X15.5.20 以降 | なし | 修正済み |
各ノードの Web インターフェースで System > Status を開き、実行中のバージョンを確認してください。同じページにクラスタのピアも表示されるため、想定外のピアもそこに見えます。次に、クラスタを管理すべきでないホストからクラスタデータベースのポートに到達できるか確認します。
nc -vz expressway-c.example.com 4372
nc -vz expressway-c.example.com 4371
ワークステーション、ユーザー VLAN、アプリケーションネットワークから接続できる場合、その経路を最初に塞いでください。ポート 4371 と 4372 はクラスタデータベースの通信を運ぶため、ピアには必要で、それ以外のネットワークには不要です。
修正方法
クラスタの全ノードを X15.5.20 以降へアップグレードしてください。X14 以前にはそのブランチの修正版がないため、移行が必要です。
- Cisco から X15.5.20 をダウンロードし、クラスタ向けの Expressway アップグレードガイドに従います。ガイドが示す順序でノードを更新してください。混在したクラスタは修正済みのクラスタではありません。
- 各ノードが System > Status で X15.5.20 を表示することを確認します。
- ネットワークとホストのファイアウォールで、TCP 4371 と 4372 をクラスタのピアだけに制限します。Cisco は回避策を示していないため、これは露出を減らす措置であり、修正ではありません。
- アップグレードを待つ必要がある場合は、クラスタデータベースのポートを分離し、ピア以外のアドレスからの接続に警告を出します。公開実証コードの作者も同じ制限を推奨しています。
- Expressway の管理インターフェースとクラスタインターフェースは管理プレーンとして扱ってください。ユーザーネットワークやインターネットに公開しないでください。
根本原因は何ですか?
Cisco Expressway はクラスタデータベースに Erlang/OTP を使用します。各ノードは TCP 4372 で Erlang の分散リスナーを実行し、TLS で保護され、共有 Cookie で認証されます。Cookie を知っているノードは分散メッシュに参加し、ピアに対してリモートプロシージャコールを実行できます。
クラスタマネージャの cm_server は、設定されたピアと並べてメンテナンス用のノード ID を許可ノード集合に加えます。公開実証コードはその ID を wombat@127.0.0.1、Cookie を wombat と名付け、どちらもモジュールにコンパイルされているため影響を受けるリリースのすべてのインストールで同一だと述べています。Cisco のアドバイザリは同じ性質を永続 Cookie と呼び、CVE には CWE-798 (ハードコードされた認証情報の使用) を割り当てています。
Cisco はまた、クラスタリングで TLS Verify モードを有効にしたときにクライアント証明書が検証されないと述べています。実証コードの検証範囲は、TLS Permissive モードの 2 ノード構成の X15.3.2 クラスタで、分散リスナーが固定 ID を受け入れました。どちらの説明も一つの弱点を指しています。クラスタサービスが、デプロイメント固有ではない値でノードを認証しているのです。
Erlang の分散 Cookie は通常、管理者がクラスタごとに設定する秘密で、分散ポートの唯一の認証です。製品にコンパイルされた Cookie は秘密ではありません。公開実証コード、ファームウェアイメージ、または一つの端末のモジュールを読める人は、そのリリースのすべてのデプロイメントの値を知ります。
TLS は転送中の接続を保護しますが、ID を固有にはしません。リスナーがクライアント証明書を検証せずに受け入れるなら、攻撃者はノード名と Cookie を知るだけで済みます。
実証コードは README で次の連鎖を公開しています。
TLS 1.3 connect to target:4372
  → Erlang dist handshake with node name "wombat@127.0.0.1"
    → cm_server admits the identity (add_allowed_wombat_node)
      → challenge-response with cookie "wombat"
        → distribution session established (ping = pong)
          → rpc:call(Target, os, cmd, ["id -u"]) → 0
最後の呼び出しは Erlang の os モジュールを通じて OS コマンドを実行します。分散ノードは root で動作するため、コマンドは root で実行されます。
どのように悪用されますか?
- 攻撃者はクラスタ内のノードの TCP 4372 に到達します。この段階では認証情報は不要です。
- 攻撃者は TLS 1.3 ハンドシェイクを完了し、ノード名
wombat@127.0.0.1で Erlang の分散ハンドシェイクを開始します。 cm_serverがメンテナンス ID を許可ノード集合に加え、攻撃者はwombatで Cookie チャレンジに応答します。- 分散セッションが確立します。攻撃者はノードの
osモジュールに対してrpc:callを実行し、コマンド出力を受け取ります。 - コマンドは Expressway の OS 上で root として実行されます。攻撃者は設定を読み、変更し、そのノードを使ってピアに到達できます。
- F6 は、攻撃者がこの位置から横方向に移動したと報告しました。同社は、SMB リソースをスキャンし、SQL Server と WinRM とやり取りし、GitLab リポジトリを読んで認証情報を収集する独自の Python スクリプトを観測しました。
公開実証コードはハンドシェイクとコマンド呼び出しを実行し、TLS Permissive モードの X15.3.2 に対して検証されました。作者は id -u が 0 を返したと報告しています。F6 の報告は、同じ経路が本番装置に対して使われた最初の公開記録です。
攻撃の流れは?
クラスタデータベースのポートへの未認証接続が固定 ID で Erlang 分散メッシュに参加し、その結果のリモートプロシージャコールが root で実行されます。
TCP 4372 に到達"] --> B["TLS 1.3 と Erlang
分散ハンドシェイク"] B --> C["cm_server が
wombat@127.0.0.1 を許可"] C --> D["Cookie 検査が
固定 Cookie を受け入れ"] D --> E["クラスタノードとして
分散セッションを確立"] E --> F["rpc:call が
os コマンドを root で実行"] F --> G["ピアと内部ネットワーク
への足がかり"]
攻撃者に何ができますか?
成功した攻撃者は Expressway の OS 上で root としてコマンドを実行します。その位置から、装置の設定を読み書きし、保存された認証情報と鍵を読み、クラスタの他のノードに到達し、アプライアンスを内部ネットワークへの足がかりにできます。
次のすべてを満たす必要があります。
- 装置がクラスタ構成である。
- 攻撃者がノードの TCP 4372 に到達できる。
- ノードが影響を受けるリリースを実行している。
- クライアント証明書の検証が固定 ID を止めない。これが Cisco の説明する条件です。
F6 は、攻撃者がまずインターネットに公開された Expressway 装置 2 台を侵害し、その後内部ネットワーク上の別のクラスタノード 2 台へ移動し、合計 4 台に到達したと報告しました。同社はまた、ネットワークスキャン、SMB と SQL Server へのアクセス、WinRM の使用、GitLab リポジトリへのアクセス、および環境からの認証情報とデータの持ち出しを報告しました。F6 はこの活動を既知のグループに帰属していません。
影響範囲は 1 台のアプライアンスより広くなります。クラスタノードは、他のノード、通話制御システム、ディレクトリと通信するための設定と認証情報を保持します。
エッジノードに到達した攻撃者は、クラスタリンクを使ってコアに到達し、コアからコラボレーションスタックが信頼する内部サービスに到達できます。F6 の報告が単一の侵害ホストではなく横方向の移動を記述しているのはそのためです。
修正が機能する理由
Cisco は Expressway のソースコードもパッチの diff も公開していません。X15.5.20 が修正版であり、アドバイザリは永続 Cookie とクライアント証明書の検証の隙間に対処すると述べています。
公開された仕組みから、修正版は固定のメンテナンス ID と Cookie を受け入れなくなったか、クラスタサービスに証明書検証を適用したと考えられます。これはアドバイザリと実証コードからの推論であり、検証済みの diff ではありません。
Cisco が回避策を示していないため、アップグレードが唯一のサポートされた修正です。クラスタのポートを制限すると露出は減りますが、未修正ノードから固定 ID は消えません。
侵害されたかどうかを確認するには?
F6 は 3 つの指標を公開しました。2 つの IP アドレス、Erlang ログのノード名、攻撃者が Python スクリプトを置いたディレクトリです。Expressway のログバンドルでノード名を検索します。
grep -R "wombat@127.0.0.1" /var/log/ 2>/dev/null
置かれたスクリプトを検索します。F6 は /mnt/harddisk/ の下で、i の後に 4 桁の数字と任意の英字が続くパスを記述しています。
find /mnt/harddisk -maxdepth 3 -type f -name '*.py' 2>/dev/null | grep -E '/i[0-9]{4}[A-Za-z]?/'
ファイアウォール、プロキシ、NetFlow の記録で 2 つのアドレスを検索します。
grep -E '66\.179\.31\.32|18\.130\.47\.116' /var/log/firewall.log
各ノードのクラスタピア一覧を想定したピアと比較してください。想定外のノードは調査すべき手がかりです。これらの確認のいずれかで一致しても手がかりであり、侵害の証明ではありません。失敗した試行は痕跡を残さないことがあります。
年表
- 2026年10月21日: Cisco がアドバイザリと修正版 X15.5.20 を公開しました。
- 2026年11月5日: 公開実証コードが公開されました。
- 2026年11月19日: F6 がロシアの組織に対する実環境での悪用を報告し、4 ノードに到達しました。
- 2026年11月20日: Cisco のアドバイザリは依然として製品セキュリティチームが悪意のある使用を認識していないと述べ、CISA KEV に CVE の登録はありません。
よくある質問
単体の Expressway は影響を受けますか? いいえ。Cisco の影響範囲はクラスタ構成の Expressway-C と Expressway-E です。単体の装置は、この脆弱性を含むクラスタデータベースサービスを実行しません。
攻撃者に認証情報は必要ですか? いいえ。攻撃者には TCP 4372 へのネットワークアクセスと、実証コードで公開されている固定のノード ID と Cookie が必要です。アドバイザリは必要な権限をゼロとしています。
回避策はありますか? いいえ。Cisco は回避策を示していません。TCP 4371 と 4372 をクラスタのピアに制限するとアップグレードまでの露出は減りますが、固定 ID は消えません。
CVE は CISA KEV にありますか? いいえ。2026年11月20日時点で、CISA のカタログに CVE-2026-76466 の登録はありません。
どのリリースで修正されますか? X15.5.20 が X15.5.3 以前を修正します。X14 以前にはそのブランチの修正版がないため、サポートされたリリースへ移行する必要があります。
実証コードより前に悪用されましたか? Cisco は公開時に、公開された告知も悪意のある使用も認識していないと述べました。F6 の報告は最初の公開された悪用記録であり、実証コードの後に出ました。
なぜクラスタが重要ですか? 脆弱なデータベースサービスはクラスタ複製の経路の一部です。単体の Expressway は同じリスナーを公開しないため、Cisco の影響範囲外です。固定 ID を受け入れるクラスタメンバーは、すべてのピアへの経路を攻撃者に与えます。
ハンドシェイクを検出できますか? 公開された指標は、Erlang ログのノード名と、クラスタのピア以外のアドレスから TCP 4372 への接続です。分散ポートを監視するネットワークセンサーは接続を記録できますが、ハンドシェイクは TLS で保護されるため、ノード名は装置のログにしか現れないことがあります。記録がないことは試行がなかった証明ではありません。
Ostorlab で公開された Expressway アプライアンスを見つける
Ostorlab の攻撃表面ディスカバリは、インターネットに公開されたホストとサービスを棚卸しし、修正前に到達可能であってはならない Expressway の管理インターフェースとクラスタインターフェースを見つけます。Ostorlab の攻撃表面ディスカバリを見る。
参考資料
- Cisco セキュリティアドバイザリ「Cisco Expressway Series Remote Code Execution Vulnerability」(2026年10月21日)。https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-vcs-static-cred-hr7EWZ8t (2026年11月20日確認)
- CVE-2026-76466 のレコード。https://www.cve.org/CVERecord?id=CVE-2026-76466 (2026年11月20日確認)
- 公開実証コード「CVE-2026-76466: Cisco Expressway Cluster Database Root RCE」(リポジトリ作成 2026年11月5日)。https://github.com/dinosn/cve-2026-76466 (2026年11月20日確認)
- F6 のプレスリリース「Cisco vulnerability exploitation」(2026年11月19日)。https://f6.security/media-center/press-releases/cisco-vulnerability-exploitation/ (発行元ページ、レポートは The Hacker News が報道、2026年11月20日確認)
- The Hacker News「Hackers Exploit Critical Cisco Expressway Flaw, Breach Four Devices and Reach Internal Network」(2026年11月20日)。https://thehackernews.com/2026/11/hackers-exploit-critical-cisco.html (2026年11月20日確認)
- CISA の悪用済み脆弱性カタログ、バージョン 2026.11.18。https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (2026年11月20日確認)
- Cisco Expressway Series の製品ページ。https://www.cisco.com/c/en/us/products/unified-communications/expressway-series/index.html (2026年11月20日確認)