Cisco Expressway : RCE root exploitée en conditions réelles (CVE-2026-76466)
Un attaquant non authentifié peut rejoindre la base de données d'un cluster Expressway et exécuter des commandes en root ; exploitée, corrigée en X15.5.20.
En bref
- Une identité de maintenance et un cookie statiques dans le service de base de données d'un cluster Cisco Expressway permettent à un attaquant non authentifié d'exécuter des commandes en root. Cisco note la faille CVSS v3.1 9,8 Critique (CWE-798).
- Expressway-C et Expressway-E, virtuels ou matériels, sont concernés dans un cluster en X15.5.3 et antérieur. X14 et antérieur doivent migrer vers une version corrigée, et X15.5.20 est la première version corrigée.
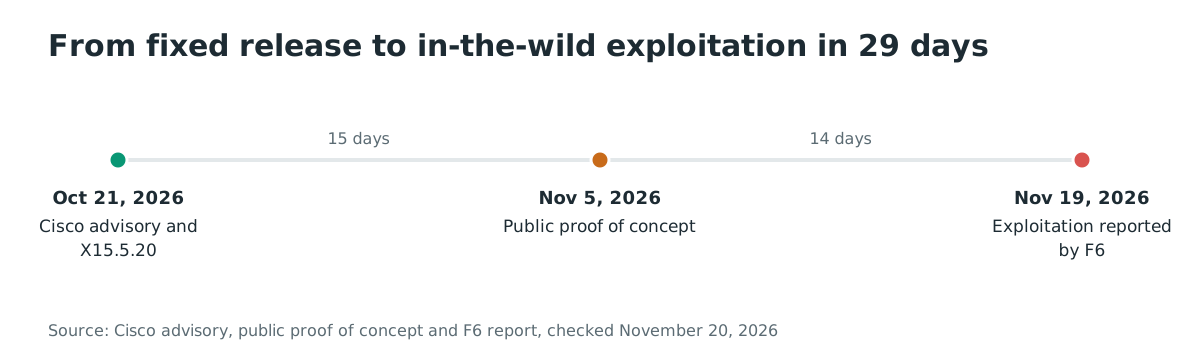
- F6 a signalé une exploitation en conditions réelles le 19 novembre 2026, après la publication d'une preuve de concept publique le 5 novembre 2026. La CVE n'est pas dans le KEV de la CISA au 20 novembre 2026.
- Mettez à niveau vers X15.5.20. Cisco ne liste aucun contournement, donc limitez les ports TCP 4371 et 4372 aux pairs du cluster jusqu'à la mise à niveau de tous les nœuds.
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- Le déploiement exécute Expressway-C ou Expressway-E, virtuel ou matériel, dans un cluster.
- La version est X15.5.3 ou antérieure, y compris X14 et antérieur.
- Un attaquant peut atteindre le service de base de données du cluster sur le port TCP 4372 depuis un réseau qui ne devrait pas administrer le cluster.
Un Expressway autonome est hors du périmètre vulnérable de l'avis. La faille se trouve dans le service de base de données que les nœuds du cluster utilisent pour répliquer leur état. Cisco la décrit comme l'usage de cookies persistants et une validation insuffisante des certificats clients lorsque le mode TLS Verify est activé pour le clustering.
Expressway-C et Expressway-E sont les nœuds de bordure et de cœur pour l'accès mobile et distant, les appels inter-entreprises et la traversée de pare-feu. Les organisations placent souvent Expressway-E dans un réseau périmétrique pour que les terminaux distants s'enregistrent, et gardent Expressway-C du côté interne.
Un cluster répartit les enregistrements et l'état des appels entre les nœuds, ce qui explique pourquoi le service de base de données est joignable entre eux. La même conception fait qu'un nœud de bordure compromis peut atteindre les nœuds de cœur par le lien de cluster.
| Version d'Expressway | Concernée | Première version corrigée |
|---|---|---|
| X15.5.3 et antérieur | Oui | X15.5.20 |
| X14 et antérieur | Oui | Migrer vers une version corrigée |
| X15.5.20 et ultérieur | Non | Corrigée |
Vérifiez la version en cours dans l'interface web de chaque nœud, sous System > Status. La même page affiche les pairs du cluster, donc un pair inattendu y est visible. Testez ensuite si les ports de la base de données du cluster sont joignables depuis un hôte qui ne devrait pas administrer le cluster :
nc -vz expressway-c.example.com 4372
nc -vz expressway-c.example.com 4371
Une connexion réussie depuis un poste de travail, un VLAN utilisateur ou un réseau applicatif est l'exposition à retirer en premier. Les ports 4371 et 4372 transportent le trafic de la base de données du cluster, donc les pairs en ont besoin et les autres réseaux non.
Comment corriger ?
Mettez à niveau tous les nœuds du cluster vers X15.5.20 ou ultérieur. X14 et antérieur n'ont pas de version corrigée sur leur branche et doivent migrer.
- Téléchargez X15.5.20 depuis Cisco et suivez le guide de mise à niveau Expressway pour un cluster. Mettez les nœuds à niveau dans l'ordre indiqué par le guide, car un cluster mixte n'est pas un cluster corrigé.
- Confirmez que chaque nœud indique X15.5.20 sous System > Status.
- Limitez TCP 4371 et 4372 aux pairs du cluster sur les pare-feu réseau et hôtes. Cisco ne liste aucun contournement, donc il s'agit d'une réduction de l'exposition, pas d'un correctif.
- Si la mise à niveau doit attendre, isolez les ports de la base de données du cluster et alertez sur les connexions depuis des adresses qui ne sont pas des pairs. L'auteur de la preuve de concept publique recommande la même restriction.
- Traitez les interfaces d'administration et de cluster d'Expressway comme un plan de gestion. Ne les exposez pas aux réseaux utilisateurs ni à internet.
Quelle est la cause racine ?
Cisco Expressway utilise Erlang/OTP pour sa base de données de cluster. Chaque nœud exécute un écouteur de distribution Erlang sur le port TCP 4372, protégé par TLS et authentifié par un cookie partagé. Un nœud qui connaît le cookie peut rejoindre la maille de distribution et invoquer des appels de procédure distants sur ses pairs.
Le gestionnaire de cluster, cm_server, admet une identité de nœud de maintenance dans l'ensemble des nœuds autorisés, aux côtés des pairs configurés.
La preuve de concept publique nomme cette identité wombat@127.0.0.1 et son cookie wombat, et indique que les deux sont compilés dans le module et donc identiques sur chaque installation de la version concernée. L'avis de Cisco décrit la même propriété comme des cookies persistants, avec CWE-798 (usage d'identifiants codés en dur) attribué à la CVE.
Cisco indique aussi que les certificats clients ne sont pas validés lorsque le mode TLS Verify est activé pour le clustering. Le périmètre testé de la preuve de concept était un cluster X15.3.2 à deux nœuds en mode TLS Permissive, où l'écouteur de distribution accepte l'identité statique.
Les deux descriptions pointent vers une seule faiblesse : le service de cluster authentifie un nœud avec une valeur qui n'est pas propre au déploiement.
Un cookie de distribution Erlang est normalement un secret qu'un administrateur définit par cluster, et c'est la seule authentification sur le port de distribution. Un cookie compilé dans le produit n'est pas un secret. Quiconque peut lire la preuve de concept publique, une image firmware ou le module sur un appareil connaît la valeur pour chaque déploiement de cette version.
TLS protège la connexion en transit, mais ne rend pas l'identité unique. Si l'écouteur accepte un certificat client sans le valider, l'attaquant n'a plus qu'à connaître le nom du nœud et le cookie.
La preuve de concept publie la chaîne dans son README :
TLS 1.3 connect to target:4372
  → Erlang dist handshake with node name "wombat@127.0.0.1"
    → cm_server admits the identity (add_allowed_wombat_node)
      → challenge-response with cookie "wombat"
        → distribution session established (ping = pong)
          → rpc:call(Target, os, cmd, ["id -u"]) → 0
Le dernier appel exécute une commande du système par le module os d'Erlang. Comme le nœud de distribution s'exécute en root, la commande s'exécute en root.
Comment la faille est-elle exploitée ?
- L'attaquant atteint TCP 4372 sur un nœud du cluster. Aucun identifiant n'est nécessaire pour cette étape.
- L'attaquant termine la poignée de main TLS 1.3 et commence une poignée de main de distribution Erlang avec le nom de nœud
wombat@127.0.0.1. cm_serveradmet l'identité de maintenance dans l'ensemble des nœuds autorisés, et l'attaquant répond au défi du cookie avecwombat.- La session de distribution est établie. L'attaquant invoque
rpc:callsur le moduleosdu nœud et reçoit la sortie de la commande. - La commande s'exécute en root sur le système d'exploitation Expressway. L'attaquant peut lire la configuration, la modifier et utiliser le nœud pour atteindre ses pairs.
- F6 rapporte que les attaquants ont utilisé cette position pour se déplacer latéralement. La société a observé des scripts Python personnalisés qui scannent les ressources SMB, dialoguent avec SQL Server et WinRM, et lisent des dépôts GitLab pour collecter des identifiants.
La preuve de concept publique effectue la poignée de main et l'appel de commande, et a été testée contre X15.3.2 en mode TLS Permissive. Son auteur rapporte que id -u a renvoyé 0. Le rapport de F6 est le premier récit public de l'utilisation du même chemin contre des appareils de production.
Comment se déroule l'attaque ?
Une connexion non authentifiée au port de la base de données du cluster rejoint la maille de distribution Erlang avec une identité statique, et l'appel de procédure distant qui en résulte s'exécute en root.
TCP 4372"] --> B["TLS 1.3 et poignée de main
de distribution Erlang"] B --> C["cm_server admet
wombat@127.0.0.1"] C --> D["Le contrôle du cookie accepte
le cookie statique"] D --> E["Session de distribution
comme nœud du cluster"] E --> F["rpc:call exécute
des commandes os en root"] F --> G["Pivot vers les pairs
et le réseau interne"]
Que peut faire un attaquant ?
Un attaquant qui réussit exécute des commandes en root sur le système d'exploitation Expressway. Depuis cette position, il peut lire et modifier la configuration de l'appareil, lire les identifiants et les clés stockés, atteindre les autres nœuds du cluster et utiliser l'appliance comme point d'appui sur le réseau interne.
Toutes les conditions doivent être réunies :
- L'appareil est en cluster.
- L'attaquant peut atteindre TCP 4372 sur un nœud.
- Le nœud exécute une version concernée.
- La validation des certificats clients n'arrête pas l'identité statique, ce qui est la condition décrite par Cisco.
F6 rapporte que les attaquants ont d'abord compromis deux appareils Expressway exposés à internet, puis ont pivoté vers deux autres nœuds du cluster sur le réseau interne, soit quatre appareils au total. La société rapporte aussi du scan réseau, des accès SMB et SQL Server, l'usage de WinRM et l'accès à des dépôts GitLab, avec des identifiants et des données prélevés dans l'environnement. F6 n'a pas attribué l'activité à un groupe connu.
Le rayon d'action dépasse un appareil. Un nœud de cluster détient la configuration et les identifiants nécessaires pour dialoguer avec les autres nœuds, les systèmes de contrôle d'appels et l'annuaire.
Un attaquant qui atteint un nœud de bordure peut utiliser le lien de cluster pour atteindre le cœur, puis les services internes auxquels la pile de collaboration fait confiance. C'est pourquoi le rapport de F6 décrit un déplacement latéral plutôt qu'un seul hôte compromis.
Pourquoi le correctif fonctionne-t-il ?
Cisco ne publie pas le code source d'Expressway ni un diff de correctif. X15.5.20 est la version corrigée, et l'avis indique qu'elle traite les cookies persistants et l'écart de validation des certificats clients.
Le mécanisme public implique que la version corrigée n'accepte plus l'identité et le cookie de maintenance statiques, ou qu'elle applique la validation des certificats pour le service de cluster. Il s'agit d'une déduction à partir de l'avis et de la preuve de concept, pas d'un diff vérifié.
Comme Cisco ne liste aucun contournement, la mise à niveau est le seul correctif pris en charge. Limiter les ports du cluster réduit l'exposition mais ne retire pas l'identité statique d'un nœud non corrigé.
Comment vérifier si j'ai été compromis ?
F6 a publié trois indicateurs : les deux adresses IP, le nom de nœud dans le journal Erlang et le répertoire où les attaquants ont déposé des scripts Python. Cherchez le nom de nœud dans le paquet de journaux Expressway :
grep -R "wombat@127.0.0.1" /var/log/ 2>/dev/null
Cherchez les scripts déposés. F6 décrit des chemins sous /mnt/harddisk/ qui correspondent à i suivi de quatre chiffres et d'une lettre facultative :
find /mnt/harddisk -maxdepth 3 -type f -name '*.py' 2>/dev/null | grep -E '/i[0-9]{4}[A-Za-z]?/'
Cherchez les deux adresses dans les journaux du pare-feu, du proxy et NetFlow :
grep -E '66\.179\.31\.32|18\.130\.47\.116' /var/log/firewall.log
Comparez aussi la liste des pairs de cluster de chaque nœud avec les pairs attendus. Un nœud inattendu est une piste à examiner. Un résultat positif sur l'un de ces contrôles est une piste, pas une preuve de compromission, et une tentative qui a échoué peut ne laisser aucune trace.
Chronologie
- 21 octobre 2026 : Cisco publie l'avis et la version corrigée X15.5.20.
- 5 novembre 2026 : Une preuve de concept publique est publiée.
- 19 novembre 2026 : F6 signale une exploitation en conditions réelles contre une organisation russe, atteignant quatre nœuds.
- 20 novembre 2026 : L'avis de Cisco indique toujours que son équipe sécurité produit n'a pas connaissance d'un usage malveillant, et le KEV de la CISA ne contient pas la CVE.
FAQ
Un Expressway autonome est-il concerné ? Non. Le périmètre vulnérable de Cisco est constitué des appareils Expressway-C et Expressway-E configurés en cluster. Un appareil autonome n'exécute pas le service de base de données de cluster qui porte la faille.
L'attaquant a-t-il besoin d'identifiants ? Non. L'attaquant a besoin d'un accès réseau à TCP 4372 et de l'identité de nœud et du cookie statiques, qui sont publics dans la preuve de concept. L'avis ne demande aucun privilège.
Existe-t-il un contournement ? Non. Cisco ne liste aucun contournement. Limiter TCP 4371 et 4372 aux pairs du cluster réduit l'exposition jusqu'à la mise à niveau, mais ne retire pas l'identité statique.
La CVE est-elle dans le KEV de la CISA ? Non. Le catalogue de la CISA ne contient pas CVE-2026-76466 au 20 novembre 2026.
Quelle version corrige la faille ? X15.5.20 corrige X15.5.3 et antérieur. X14 et antérieur n'ont pas de version corrigée sur leur branche et doivent migrer vers une version prise en charge.
A-t-elle été exploitée avant la preuve de concept ? Cisco a indiqué à la publication qu'il n'avait pas connaissance d'annonces publiques ni d'usage malveillant. Le rapport de F6 est le premier récit public d'exploitation, et il a suivi la preuve de concept.
Pourquoi le clustering est-il important ? Le service de base de données vulnérable fait partie du chemin de réplication du cluster. Un Expressway autonome n'expose pas le même écouteur, donc il est hors du périmètre vulnérable de Cisco. Un membre de cluster qui accepte l'identité statique ouvre un chemin vers chaque pair.
Puis-je détecter la poignée de main ? Les indicateurs publics sont le nom de nœud dans le journal Erlang et les connexions à TCP 4372 depuis des adresses qui ne sont pas des pairs. Un capteur réseau qui voit le port de distribution peut journaliser la connexion, mais la poignée de main est protégée par TLS, donc le nom de nœud peut n'apparaître que dans le journal de l'appareil. L'absence d'entrée n'est pas une preuve qu'aucune tentative n'a eu lieu.
Trouver les appliances Expressway exposées avec Ostorlab
La découverte de surface d'attaque d'Ostorlab inventorie les hôtes et services exposés à internet, afin de trouver les interfaces d'administration et de cluster Expressway qui ne devraient pas être joignables avant le correctif. Découvrez la découverte de surface d'attaque d'Ostorlab.
Références
- Avis de sécurité Cisco, « Cisco Expressway Series Remote Code Execution Vulnerability » (21 octobre 2026). https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-vcs-static-cred-hr7EWZ8t (vérifié le 20 novembre 2026)
- Fiche CVE-2026-76466. https://www.cve.org/CVERecord?id=CVE-2026-76466 (vérifié le 20 novembre 2026)
- Preuve de concept publique, « CVE-2026-76466: Cisco Expressway Cluster Database Root RCE » (dépôt créé le 5 novembre 2026). https://github.com/dinosn/cve-2026-76466 (vérifié le 20 novembre 2026)
- Communiqué de F6, « Cisco vulnerability exploitation » (19 novembre 2026). https://f6.security/media-center/press-releases/cisco-vulnerability-exploitation/ (page de l'éditeur ; rapport couvert par The Hacker News, vérifié le 20 novembre 2026)
- The Hacker News, « Hackers Exploit Critical Cisco Expressway Flaw, Breach Four Devices and Reach Internal Network » (20 novembre 2026). https://thehackernews.com/2026/11/hackers-exploit-critical-cisco.html (vérifié le 20 novembre 2026)
- Catalogue des vulnérabilités exploitées de la CISA, version 2026.11.18. https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (vérifié le 20 novembre 2026)
- Page produit Cisco Expressway Series. https://www.cisco.com/c/en/us/products/unified-communications/expressway-series/index.html (vérifié le 20 novembre 2026)