Cisco ASA 与 FTD SSL VPN DoS 已遭在野利用 (CVE-2026-76418)
未经认证的特制 SSL VPN 请求可让使用辅助认证的 Cisco ASA 与 FTD 防火墙重启;High 8.6,正被积极利用。
要点速览
- CVE-2026-76418 是 Cisco Secure Firewall ASA 与 FTD Software 远程访问 SSL VPN 服务中的拒绝服务漏洞。未经认证的远程攻击者在连接 SSL VPN 时发送一个特制请求,设备就会意外重启。Cisco 将其评为 High,CVSS v3.1 8.6,向量 CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:N/I:N/A:H。
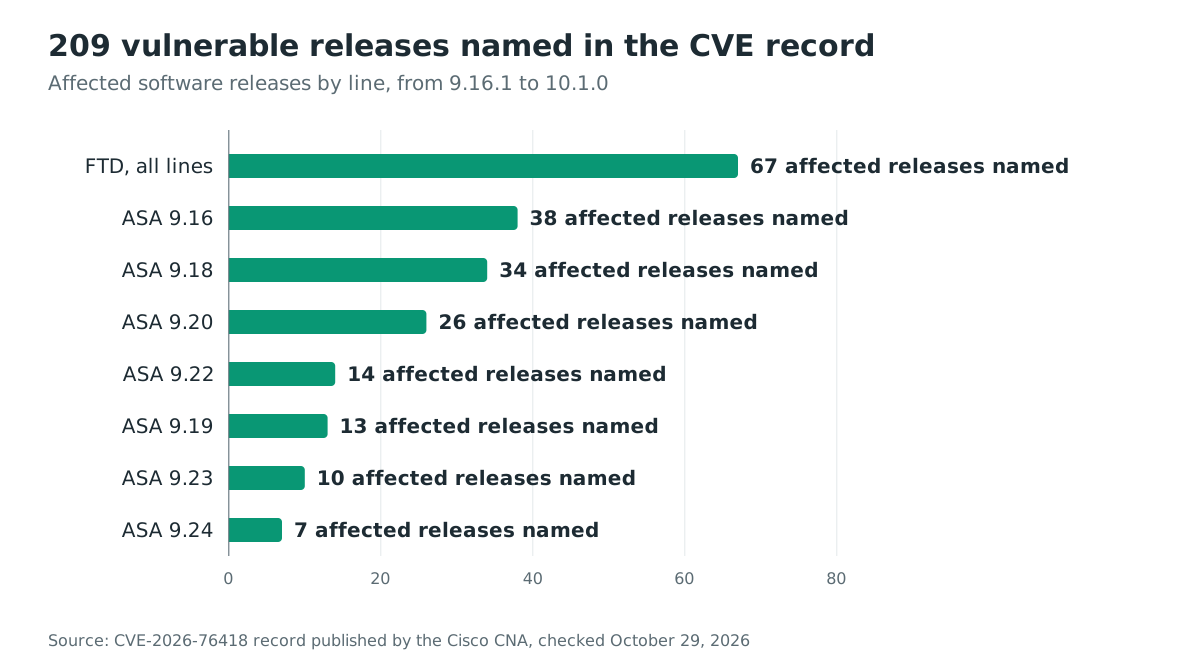
- CVE 记录共列出 209 个受影响的 ASA 和 FTD 版本,下表按产品线列出。设备只有在三个条件同时成立时才会暴露:运行存在漏洞的版本、SSL 远程访问 VPN 登录服务可达、某个隧道组配置了辅助认证。到达受影响的处理路径不需要 VPN 成功登录。
- Cisco 表示其产品安全事件响应团队于 2026 年 10 月得知该漏洞正被积极利用,但没有给出时间、攻击者或规模。截至 2026 年 10 月 29 日,该漏洞不在 CISA KEV 目录中。
- 立即升级到您所在产品线的首个修复版本。下表涵盖全部十五条受影响的产品线:公告为其中十三条给出了修复版本,ASA 9.19 和 FTD 7.3 见表后的说明。如果今天无法升级,Cisco 的缓解措施(含两种情形)及其代价见“如何修复?”一节。
我是否受到影响?
只有以下条件全部成立时,您的设备才处于暴露状态:
- 运行存在漏洞的 Cisco Secure Firewall ASA Software 或 Cisco Secure FTD Software 版本。Cisco 已确认 Cloud-delivered Firewall (CDFW)、Cloud-delivered Firewall Management Center (cdFMC)、Secure Access (CSA) 和 Secure FMC Software 不受影响。
- SSL 远程访问 VPN 登录服务可达:运行配置中包含
webvpn关键字且至少在一个接口上启用了 SSL VPN。在 FTD 上,远程访问 VPN 功能通过 Secure FMC 的 Devices > VPN > Remote Access 或 Secure FDM 的 Remote Access VPN 启用。 - 辅助认证配置在隧道组范围内。如果配置了
tunnel-group-list enable,请检查所有隧道组,包括默认隧道组DefaultWEBVPNGroup中的secondary-authentication-server-group。如果组列表不存在或已用no tunnel-group-list enable移除,仍要检查DefaultWEBVPNGroup:当默认组使用辅助认证时,禁用组列表并不能消除暴露。
| 软件与分支 | CVE 记录列出的受影响版本(从低到高) | 首个修复版本(公告) |
|---|---|---|
| ASA 9.16 及更早 | 9.16.1 至 9.16.4.103 | 9.16.4.104 |
| ASA 9.18 | 9.18.1 至 9.18.4.135 | 9.18.4.96 |
| ASA 9.19 | 9.19.1 至 9.19.1.42 | 未列在公告的修复版本表中 |
| ASA 9.20 | 9.20.1 至 9.20.4.235 | 9.20.4.50 |
| ASA 9.22 | 9.22.1.1 至 9.22.3.26 | 9.22.3.200 |
| ASA 9.23 | 9.23.1 至 9.23.1.195 | 9.23.1.48 |
| ASA 9.24 | 9.24.1 至 9.24.10 | 9.24.1.27,或 9.24.10.1 |
| FTD 7.0 及更早 | 7.0.0 至 7.0.10 | 7.0.11 |
| FTD 7.2 | 7.2.0 至 7.2.12 | 7.2.13 |
| FTD 7.3 | 7.3.0 至 7.3.1.2 | 未列在公告的修复版本表中 |
| FTD 7.4 | 7.4.0 至 7.4.8 | 7.4.9 |
| FTD 7.6 | 7.6.0 至 7.6.6 | 7.6.7 |
| FTD 7.7 | 7.7.0 至 7.7.13 | 7.7.14 |
| FTD 10.0 | 10.0.0 至 10.0.2 | 10.0.3 |
| FTD 10.1 | 10.1.0 | 10.1.1 |
尽管 CVE 记录在两条产品线中列出了受影响的构建,公告的修复版本表中却没有这两行:ASA 9.19.1 至 9.19.1.42 和 FTD 7.3.0 至 7.3.1.2。运行这两条的设备应使用公告中链接的 Cisco Software Checker,它会针对具体版本号返回首个修复版本。CVE 记录列出了 142 个受影响的 ASA 版本和 67 个受影响的 FTD 版本,每一个都需要补丁。
在四条产品线中,CVE 记录还列出了编号高于公告首个修复版本的构建:9.18.4.135、9.20.4.235、9.23.1.195 和 9.24.1.155。两份来源都没有解释这些构建,因此对于此类构建,请在 Software Checker 中查询确切的版本号,而不是与上表比较。
在每台设备上检查运行中的软件和两个配置条件:
show version                          # running software release and uptime
show run webvpn                       # webvpn enable <interface> lines: is the SSL VPN service on?
show run tunnel-group | include tunnel-group|secondary-authentication-server-group   # each tunnel group, followed by its secondary authentication line if any
show run tunnel-group DefaultWEBVPNGroup | include secondary-authentication-server-group   # the default group, even without a group list
后三条命令改编自 Cisco 公告点名的配置关键字(webvpn enable、tunnel-group-list enable、secondary-authentication-server-group)。如果 secondary-authentication-server-group 行指定的是服务器组而不是 none,则说明该隧道组启用了辅助认证。
在 FTD 上,隧道组位于 Secure FMC 或 Secure FDM 部署到设备的远程访问 VPN 策略内部。请在其中检查该已部署策略及其生成的运行配置。要找到您具体构建的修复版本,请用上文链接的 Software Checker 查询。
如何修复?
按上表升级到您所在分支的首个修复版本,遵循 Cisco 的 ASA 或 FTD 升级指南。在 FTD 设备上,升级通过 Cisco Secure FMC 或 Secure FDM 进行,而不是在设备上手动操作。Cisco 认为任何缓解措施在升级到位之前都只是临时手段。
Cisco 公告声明没有变通方案。公告给出了一项缓解措施,用于移除攻击所需的配置条件:
- 情形 1:如果
DefaultWEBVPNGroup不使用辅助认证,禁用隧道组列表。在 webvpn 配置模式下输入no tunnel-group-list enable。用户将无法再在登录页面的列表中选择连接配置文件,必须知道自己要使用的配置文件名称。 - 情形 2:如果
DefaultWEBVPNGroup使用辅助认证,用no secondary-authentication-server-group命令移除辅助认证。这会降低远程访问 VPN 的安全基线,因为登录失去了第二道认证步骤。
两种情形都明确了代价:缓解措施用一个登录功能或第二认证要素换取易受攻击处理路径的移除。Cisco 在测试环境中部署过该缓解措施,并要求每个客户在自己的环境中评估。两种情形都不改变软件,升级仍然是修复手段。
根本原因是什么?
远程访问 SSL VPN 服务在隧道组配置了辅助认证期间错误处理一个到达的请求,这个错误处理是一次未检查的返回值,最终成为空指针解引用。
Cisco 为该漏洞指定 CWE-690(Unchecked Return Value to NULL Pointer Dereference)。公告的因果链有三个环节:漏洞源于“在隧道组上配置辅助认证时的逻辑错误”;攻击者“在连接 SSL 远程访问 VPN 时发送特制请求”加以利用;成功的利用“可能让攻击者导致设备重启”。
公告的三个细节精确界定了暴露范围。第一,请求属于连接过程而非认证过程:“到达受影响的处理路径不需要 VPN 成功登录”。第二,触发条件依赖配置:没有隧道组配置辅助认证时,特制请求永远不会到达故障逻辑。第三,该漏洞是 Eric Fernald 在解决一个 Cisco Technical Assistance Center 支持工单期间发现的,这表明该崩溃最初出现在客户部署环境而非研究中。
Cisco 不公开 ASA 或 FTD Software 的源代码,因此确切出错的调用并不公开。公开的是漏洞的边界:它可在登录前到达,需要辅助认证配置,唯一记载的影响是设备重启。
如何利用?
没有公开的概念验证,因此以下步骤依据公告对攻击的描述。
- 攻击者连接到设备的 SSL 远程访问 VPN 端点,即远程用户在凭据被接受之前到达的登录页面。
- 在连接过程中,攻击者发送特制请求而不是普通登录尝试。该请求到达应用隧道组辅助认证的代码路径。
- 该代码路径以逻辑错误处理特制请求:未检查的返回值变成 VPN 服务内部的空指针解引用。
- 解引用使进程崩溃,设备重启。设备上的所有 VPN 会话随之中断,中断持续整个重启过程。
- 任何步骤都不需要认证攻击者,公告也没有提到任何能阻止设备恢复上线后再次发送同样特制请求的机制,这可能把一次重启变成持续的中断。
攻击如何展开?
链条很短:未经认证的特制请求到达辅助认证路径,未检查的值变成空指针解引用,整台设备重启。
SSL VPN 登录页面"] --> B["在任何登录之前
发送特制请求"] B --> C["配置了辅助认证的
隧道组"] C --> D["逻辑错误:未检查的返回值
变成空指针解引用"] D --> E["VPN 服务进程崩溃"] E --> F["设备重启:
所有 VPN 会话中断,
可随意重复"]
攻击者能做什么?
攻击者可以远程、无需凭据地使暴露的防火墙或 VPN 设备崩溃,公告也没有提到对重复攻击的任何限制。CVSS 向量只对可用性影响评分:机密性 None、完整性 None、可用性 High。范围是 Changed;Cisco 没有解释这一选择,但它与漏洞位于 VPN 服务中却使整台设备停机的情况相符。
攻击需要的条件很具体,并缩小了暴露人群:
- 对 SSL 远程访问 VPN 登录服务的网络访问。攻击者不需要 VPN 账户、有效凭据或成功登录。
- 辅助认证配置在隧道组范围内,无论是在用户自定义组还是
DefaultWEBVPNGroup上。完全没有辅助认证的设备不暴露,无论其版本如何。 - 一个存在漏洞的版本。CVE 记录的受影响列表从 ASA 9.16.1 和 FTD 7.0.0 开始,而公告的修复版本表还涵盖 ASA 9.16 及更早版本和 FTD 7.0 及更早版本。
为什么修复有效?
每条产品线的修复版本随同一份公告发布,修复辅助认证路径中的逻辑错误。Cisco 自行验证受影响与修复版本信息,不发布任何补丁 diff,因此修复的完整性基于厂商“所列首个修复版本是包含该修复的第一批”的声明。
缓解措施则作用于配置。情形 2 移除辅助认证这一暴露的第三个条件,因此特制请求不再有可到达的故障逻辑。情形 1 仅在 DefaultWEBVPNGroup 没有辅助认证时提供,它改为关闭隧道组列表。Cisco 表示该缓解措施已在测试环境中验证有效,但仍将其视为临时手段,而且一旦恢复原配置就立即失效。
如何检查是否已遭入侵?
Cisco 声明该漏洞正被利用,但没有发布指标、攻击细节、时间或规模,因此没有厂商 IOC 可供排查。管理员能检查的是崩溃本身,因为空指针解引用会留下一次重启:
show version          # uptime since the last reload
show crashinfo        # the crash dump from the last software fault, when one was written
一台自行重启的设备,或一份指向远程访问 VPN 服务代码的崩溃转储,出现在满足三个暴露条件的设备上时,应被当作一次可能的利用尝试。请保存 crashinfo,记录重启前后 VPN 日志中的源地址,并向 Cisco PSIRT 报告该案例,Cisco 声明已知晓存在积极利用。未能使设备崩溃的尝试不会留下重启或崩溃转储,因此运行时间未中断并不能证明设备从未被攻击。
时间线
- 2026 年 10 月:Cisco PSIRT 得知该漏洞正被积极利用。Cisco 没有公布比“当月”更精确的日期。
- 2026-10-28:Cisco 发布公告 cisco-sa-asaftd-tunnel-dos-s6mgkb75,包含十三条产品线的首个修复版本和 CVSS v3.1 8.6 评分。同一天,CVE-2026-76418 记录随 CWE-690 一起发布。
- 2026-10-29:The Hacker News 报道该公告和积极利用声明。
常见问题
如果我从未配置过辅助认证,设备是否暴露?
不暴露。暴露需要全部三个条件:存在漏洞的版本、可达的 SSL 远程访问 VPN 登录服务、以及配置在隧道组范围内的辅助认证。没有最后一个条件,特制请求永远不会到达故障逻辑,Cisco 缓解措施的情形 2 恰恰是移除它。
攻击者需要有效的 VPN 凭据吗?
不需要。公告声明“到达受影响的处理路径不需要 VPN 成功登录”,CVSS 向量中 Privileges Required 为 None。攻击发生在连接过程中,早于任何凭据可能被检查的时刻。
关闭隧道组列表能消除暴露吗?
本身不能。Cisco 警告,如果 tunnel-group-list enable 不存在或已用 no tunnel-group-list enable 移除,默认隧道组 DefaultWEBVPNGroup 在使用辅助认证时仍会使设备暴露。无论组列表设置如何,都请检查默认组中的 secondary-authentication-server-group。
这个漏洞在 CISA KEV 目录中吗?
不在。截至 2026 年 10 月 29 日,CISA 的已知被利用漏洞目录未列出 CVE-2026-76418,当天直接核查了该目录的 JSON 订阅源。积极利用的声明来自 Cisco 2026 年 10 月 28 日的公告。
应该升级到哪个修复版本?
公告为每个分支列出一个首个修复版本,只有 9.24 分支有两个:9.24.1.27 和 9.24.10.1。Cisco Software Checker 接受具体版本号,返回影响它的所有公告的首个修复版本,这是为运行非常规构建的设备选择升级目标的最安全方法。
用 Ostorlab 发现暴露的 ASA 和 FTD VPN 端点
使用 Ostorlab Attack Surface Discovery 盘点您拥有的面向互联网的主机,找出暴露 SSL 远程访问 VPN 登录服务的 ASA 和 FTD 设备,从而知道应优先检查哪些设备的辅助认证并先行升级。
参考资料
- Cisco 安全公告 cisco-sa-asaftd-tunnel-dos-s6mgkb75《Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability》,2026 年 10 月 28 日 19:15 GMT 首次发布:摘要、三个暴露条件、隧道组配置指引、两种缓解情形、修复版本表、积极利用声明,以及经 TAC 工单发现的 Eric Fernald 致谢:https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-tunnel-dos-s6mgkb75 (2026 年 10 月 29 日核查)
- CVE-2026-76418 记录,2026 年 10 月 28 日由 Cisco CNA 发布,含 CVSS v3.1 8.6 基础向量、CWE-690 和逐版本受影响列表:https://www.cve.org/CVERecord?id=CVE-2026-76418 (2026 年 10 月 29 日核查)
- The Hacker News《Cisco Patches Actively Exploited ASA and FTD VPN Flaw That Can Crash Firewalls》,2026 年 10 月 29 日:https://thehackernews.com/2026/10/cisco-patches-actively-exploited-asa.html (2026 年 10 月 29 日核查)
- CISA 已知被利用漏洞目录 JSON 订阅源,2026 年 10 月 29 日核查 CVE-2026-76418(未列入):https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json