
HTTP2, Private Custom Checks, CVE activement exploitées et bien plus encore.
Les dernières versions introduisent la prise en charge de HTTP/2, améliorent l’interface et la détection, renforcent les mesures de confidentialité et de sécurité, et mettent à jour les custom checks et les environnements d’analyse pour de meilleures performances.
Interception réseau 🚦
- Ajout de la prise en charge de HTTP2 : mise en place de l’extraction du trafic HTTP2. HTTP2 est plus puissant que HTTP1, mais la reconstruction du trafic y est plus complexe.
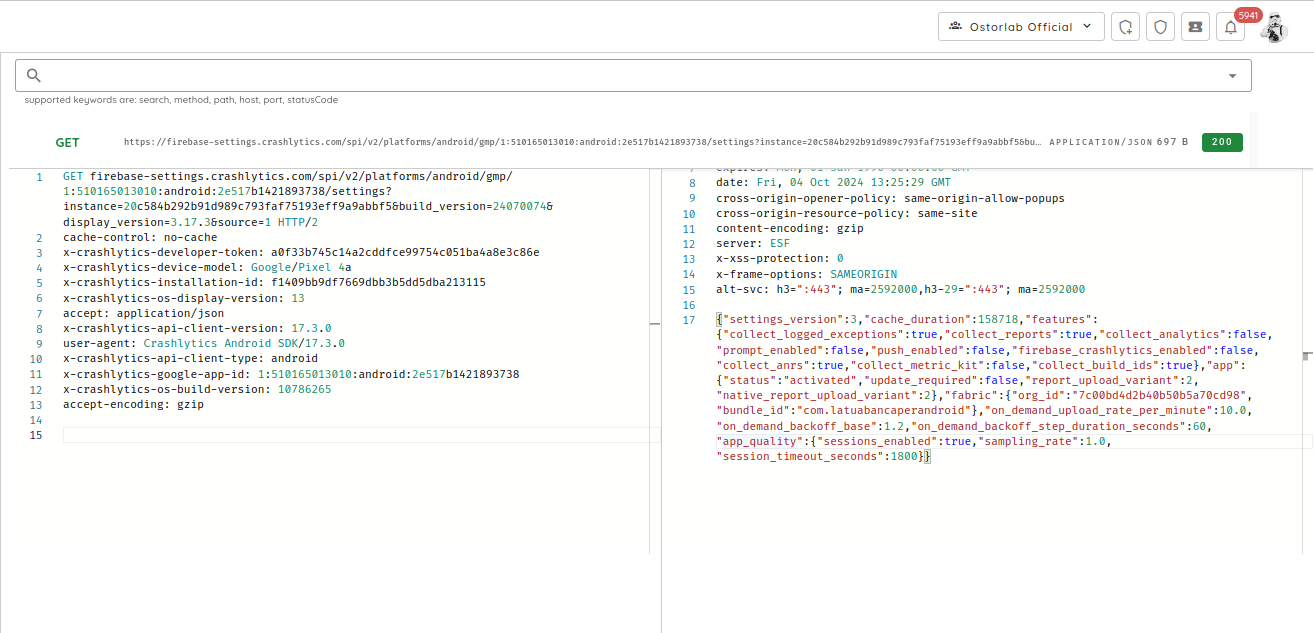
- Correction de la gestion de HTTP1 : résolution de problèmes de gestion des requêtes sous le protocole HTTP1 pour préserver la compatibilité.
Interface 🎨
-
Amélioration du reporting des dépendances obsolètes : le reporting des vulnérabilités dues aux dépendances obsolètes a été amélioré pour mieux faire comprendre le problème et sa localisation.
-
Amélioration de la détection des problèmes de confidentialité : les mécanismes de détection ont été améliorés pour mieux identifier et gérer les problèmes liés à la confidentialité.
-
Correction de l’interface d’Oxotitan : correction de défauts d’affichage et amélioration de la cohérence globale de l’interface utilisateur pour une expérience plus fluide.
-
Ajout du tri des vulnérabilités par risque : ajout de fonctions de tri des vulnérabilités selon le risque, pour prioriser plus efficacement.
-
Amélioration de la liste des tags et de l’autocomplétion : amélioration de la liste des tags et des fonctions d’autocomplétion pour faciliter l’utilisation et l’interaction.
Détection 🔍
-
Ajout de la prise en charge de davantage de types scalaires dans l’autodiscovery d’API : prise en charge étendue de types scalaires supplémentaires, pour une meilleure compatibilité avec des schémas d’API variés.
-
Ajout de la détection et de la détection d’empreintes de plusieurs CVE : mise en place de mécanismes de détection et de détection d’empreintes de plusieurs CVE, pour renforcer la posture de sécurité, notamment :
-
CVE-2024-47176 - Cette vulnérabilité concerne CUPS (Common UNIX Printing System) et permet potentiellement l’exécution de code arbitraire à distance en exploitant une validation d’entrée incorrecte et une liaison à une adresse IP non restreinte [1][2].
- CVE-2024-8963 - Une vulnérabilité de path traversal dans Ivanti Cloud Services Appliance, dans les versions antérieures à 4.6 Patch 519, permet un accès distant non autorisé à des fonctionnalités restreintes [1].
- CVE-2024-8522 - Une vulnérabilité d’injection SQL dans le plugin WordPress LearnPress permet à des attaquants non authentifiés d’exécuter des requêtes SQL arbitraires via le point de terminaison d’API '/wp-json/learnpress/v1/courses', avec une possible extraction de données sensibles.
- CVE-2024-45409 - Une vulnérabilité dans la bibliothèque Ruby SAML vérifie incorrectement la signature des réponses SAML, ce qui permet à des attaquants non authentifiés de falsifier des assertions SAML et potentiellement de se connecter en tant qu’utilisateurs arbitraires [1][2].
- CVE-2024-40711 - Une vulnérabilité d’écriture hors limites dans la suite logicielle ImageMagick permet à des attaquants de déclencher le problème au moyen de fichiers image spécialement conçus, ce qui peut conduire à l’exécution de code arbitraire.
Custom Checks ✔️
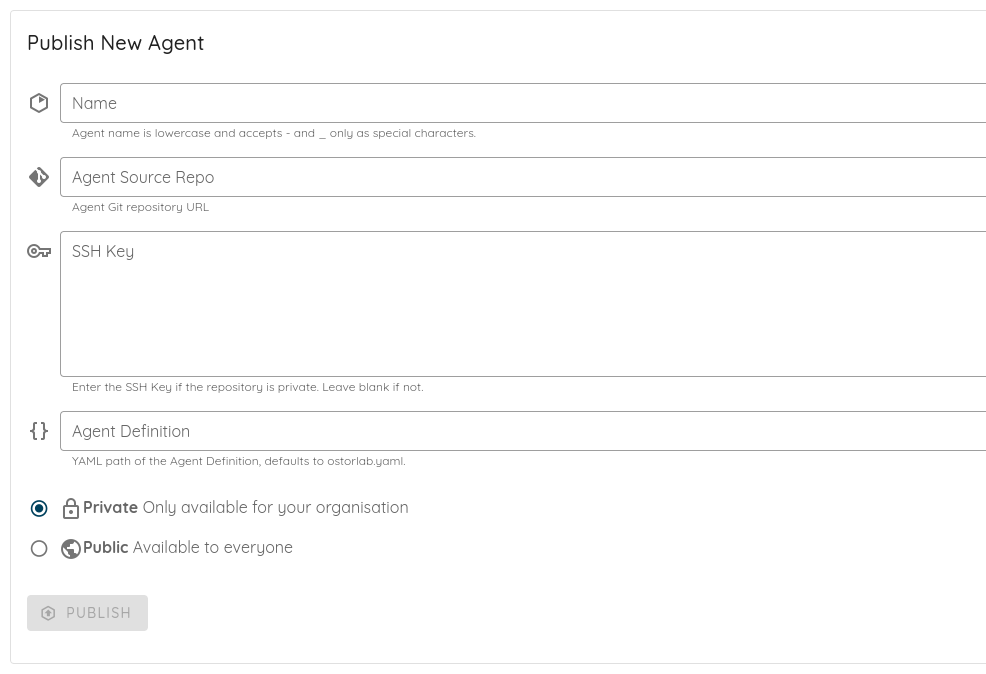
- Ajout de la prise en charge des dépôts privés : activation du fonctionnement sécurisé avec des dépôts privés.
-
Utilisation des clés SSH de déploiement : introduction des clés SSH de déploiement pour des opérations sécurisées dans des environnements privés.
-
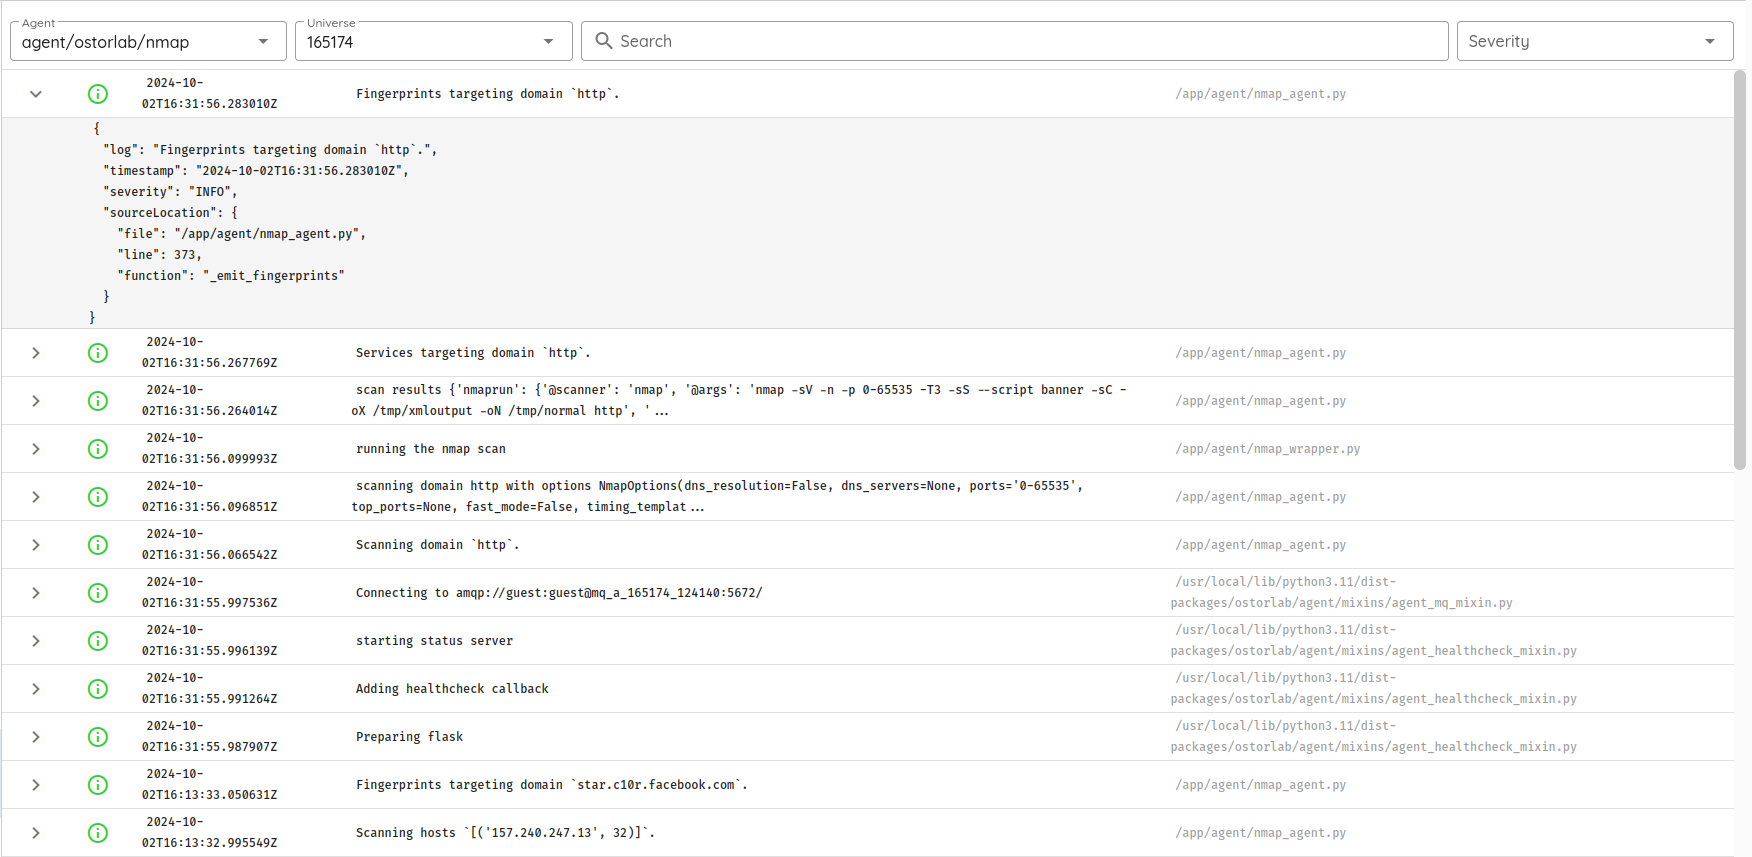
Ajout de la prise en charge des journaux d’agent personnalisés : possibilité de générer et de gérer des journaux personnalisés pour surveiller l’activité des agents.
Environnement d’analyse 🧩
-
Ajout de points de terminaison d’API à l’environnement d’analyse des scans : ajout de nouveaux points de terminaison d’API pour améliorer l’analyse des scans et les processus d’investigation.
-
Amélioration de la recherche requête-réponse : optimisation des méthodes d’analyse des interactions requête-réponse pour de meilleures performances.
-
Ajout du mélange des stack traces Java et C : amélioration des capacités de débogage grâce à l’analyse de stack traces mêlant Java et C.
Surface d’attaque 🎯
- Correction du regroupement des empreintes dans Attack Surface par l’ajout de l’OS : amélioration du regroupement des empreintes pour inclure les données d’OS, ce qui optimise l’analyse et l’identification.
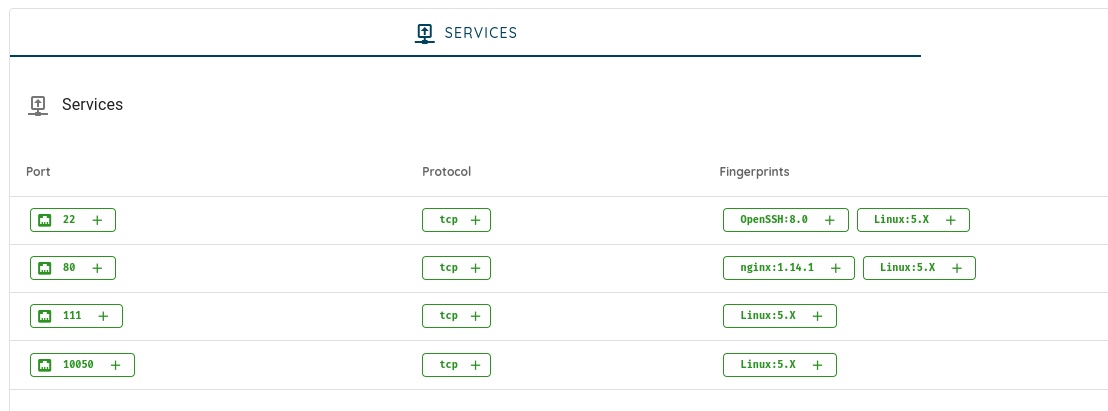
- Correction de la collecte des empreintes pour les actifs IP : amélioration des processus de collecte des empreintes liées aux actifs IP pour des évaluations plus précises.
Instrumentation 📏
- Correction de l’analyse des arguments entiers dans les applications Flutter/Dart : correction de la logique d’analyse des arguments entiers dans les applications Flutter/Dart pour garantir l’exactitude.
Contournement d’autorisation 🔐
-
Corrections de la détection des contournements 4xx pour éliminer des faux positifs : amélioration de la précision de la détection pour réduire les faux positifs dans les scénarios de contournement 4xx.
-
Prise en charge de la détection des pages archivées : mise en place de l’identification et du traitement des pages archivées, pour faciliter l’analyse des données historiques.
Flux RSS 📡
- Ajout d’un flux RSS : introduction d’un flux RSS pour tenir les utilisateurs informés des dernières modifications. Accédez-y à l’adresse
https://blog.ostorlab.co/feed/rss.xmlouhttps://blog.ostorlab.co/feed/atom.xml