
HTTP2, Private Custom Checks, CVE explotados activamente y mucho más.
Las últimas versiones introducen compatibilidad con HTTP/2, mejoran la interfaz y la detección, refuerzan las medidas de privacidad y seguridad, y actualizan los custom checks y los entornos de análisis para un mejor rendimiento.
Interceptación de red 🚦
- Add HTTP2 Support (compatibilidad con HTTP2): se implementó la compatibilidad con la extracción de tráfico HTTP2. HTTP2 es más potente que HTTP1, pero reconstruir su tráfico resulta más complejo.
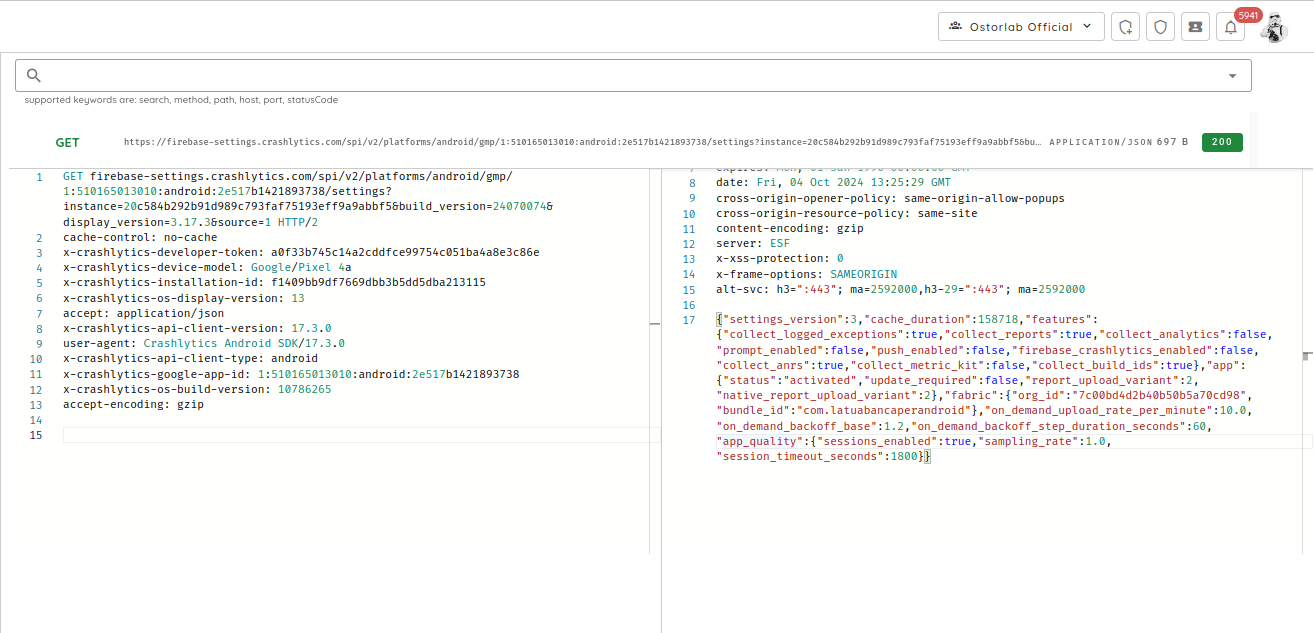
- Fix HTTP1 Handling (corrección del tratamiento de HTTP1): se resolvieron problemas en el tratamiento de las solicitudes del protocolo HTTP1 para mantener la compatibilidad.
Interfaz de usuario 🎨
-
Improve Reporting of Outdated Dependencies (mejora del informe de dependencias desactualizadas): se mejoró el informe de las vulnerabilidades debidas a dependencias desactualizadas para ofrecer una comprensión más clara del problema y de dónde se encuentra.
-
Improve Privacy Issues Detection (mejora de la detección de problemas de privacidad): se mejoraron los mecanismos de detección para identificar y gestionar mejor los problemas relacionados con la privacidad.
-
Fix to Oxotitan UI (corrección de la interfaz de Oxotitan): se corrigieron fallos de la interfaz y se mejoró su coherencia general para una experiencia de usuario más fluida.
-
Add Sorting of Findings by Risk (ordenación de hallazgos por riesgo): se introdujeron capacidades de ordenación de los hallazgos según el riesgo, lo que hace más eficiente la priorización.
-
Improvement to Tags Listing and Autocomplete (mejora del listado de etiquetas y del autocompletado): se mejoraron el listado de etiquetas y las funciones de autocompletado para aumentar la usabilidad y la interacción del usuario.
Detección 🔍
-
Add Support for More Scalar Types in API Autodiscovery (más tipos escalares en el autodescubrimiento de API): se amplió la compatibilidad con tipos escalares adicionales, lo que mejora la compatibilidad con esquemas de API diversos.
-
Add Detection and Fingerprinting of Several CVEs (detección y huellas digitales de varios CVE): se implementaron mecanismos para detectar y generar huellas digitales de varios CVE, lo que refuerza la postura de seguridad. En concreto:
-
CVE-2024-47176 - Esta vulnerabilidad afecta a CUPS (Common UNIX Printing System) y permite la posible ejecución remota de código arbitrario mediante la explotación de una validación de entrada incorrecta y del enlace a una dirección IP sin restricciones [1][2].
- CVE-2024-8963 - Una vulnerabilidad de path traversal en las versiones de Ivanti Cloud Services Appliance anteriores a la 4.6 Patch 519, que permite el acceso remoto no autorizado a funcionalidades restringidas [1].
- CVE-2024-8522 - Una vulnerabilidad de inyección SQL en el plugin LearnPress de WordPress permite a atacantes no autenticados ejecutar consultas SQL arbitrarias a través del endpoint de API '/wp-json/learnpress/v1/courses', con lo que podrían extraer datos sensibles.
- CVE-2024-45409 - Una vulnerabilidad en la biblioteca Ruby SAML verifica de forma incorrecta la firma de las respuestas SAML, lo que permite a atacantes no autenticados falsificar aserciones SAML y, potencialmente, iniciar sesión como usuarios arbitrarios [1][2].
- CVE-2024-40711 - Una vulnerabilidad de escritura fuera de límites en la suite de software ImageMagick permite a los atacantes provocar el problema mediante archivos de imagen especialmente manipulados, lo que podría dar lugar a la ejecución de código arbitrario.
Custom Checks ✔️
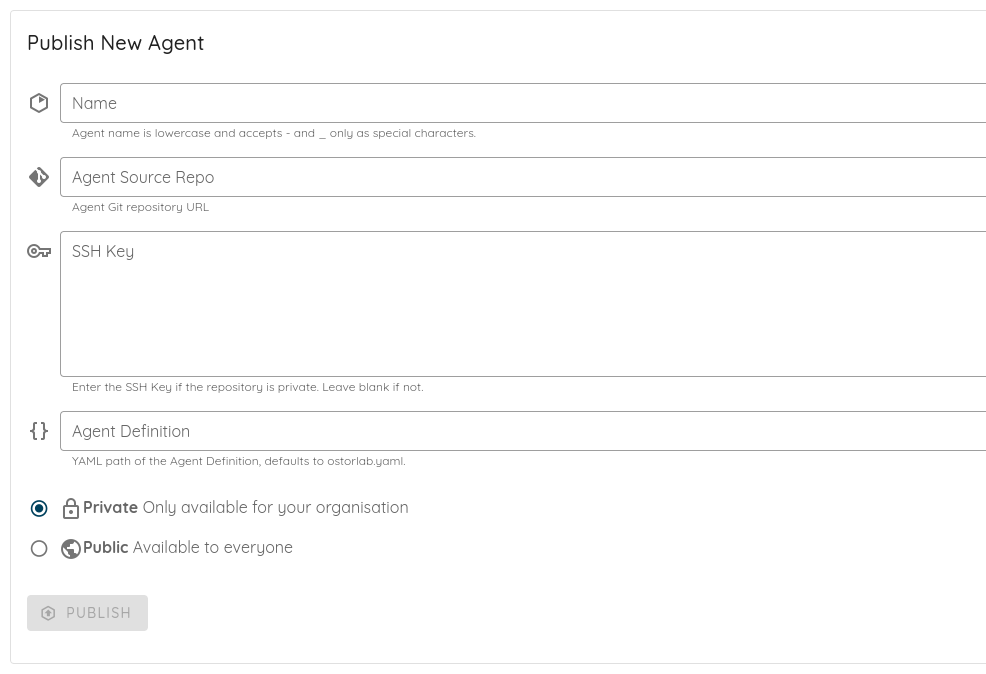
- Add Support for Private Repos (compatibilidad con repositorios privados): se habilitó la funcionalidad para trabajar de forma segura con repositorios privados.
-
Use Deploy SSH Keys (uso de claves SSH de despliegue): se introdujo el uso de claves SSH de despliegue para realizar operaciones seguras en entornos privados.
-
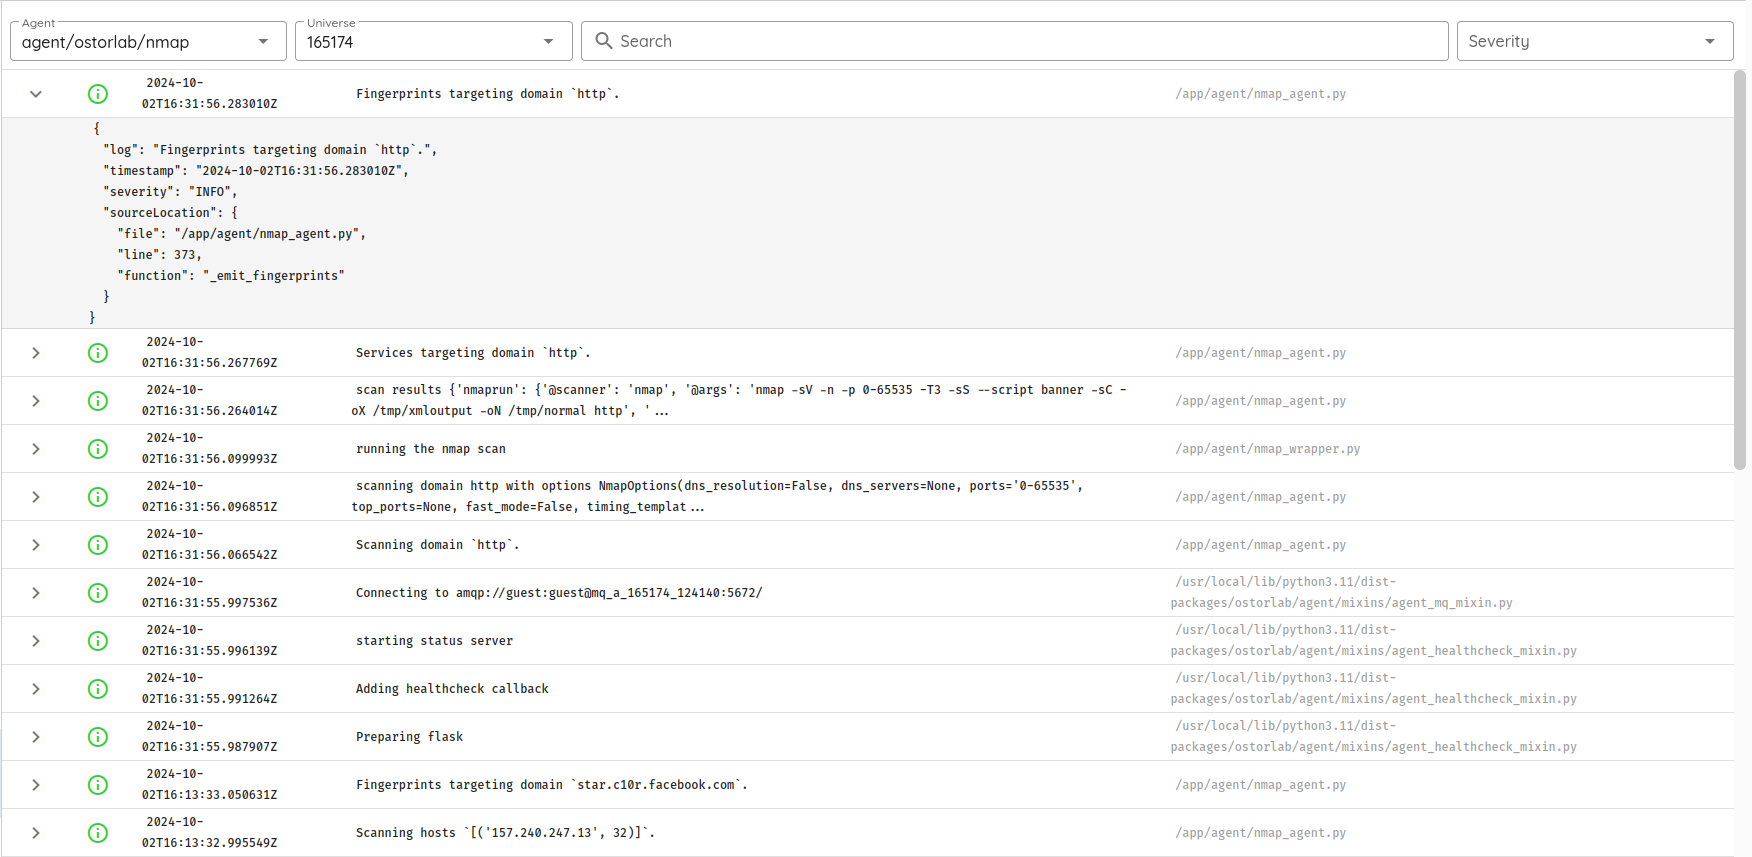
Add Support for Custom Agent Logs (compatibilidad con registros personalizados de agentes): se facilitó la generación y la gestión de registros personalizados para monitorear la actividad de los agentes.
Entorno de análisis 🧩
-
Add API Endpoints to Scans Analysis Environment (endpoints de API en el entorno de análisis de escaneos): se añadieron nuevos endpoints de API para mejorar el análisis de los escaneos y los procesos de investigación.
-
Improve Request-Response Research (mejora de la investigación de solicitudes y respuestas): se optimizaron las metodologías de análisis de las interacciones de solicitud y respuesta para un mejor rendimiento.
-
Add Mixing of Java and C Stack Traces (combinación de stack traces de Java y C): se mejoraron las capacidades de depuración al permitir el análisis combinado de stack traces de Java y C.
Superficie de ataque 🎯
- Fix Grouping of Fingerprints in Attack Surface by Adding OS (corrección de la agrupación de huellas digitales con el sistema operativo): se mejoró la agrupación de huellas digitales para incluir los datos del sistema operativo, lo que optimiza el análisis y la identificación.
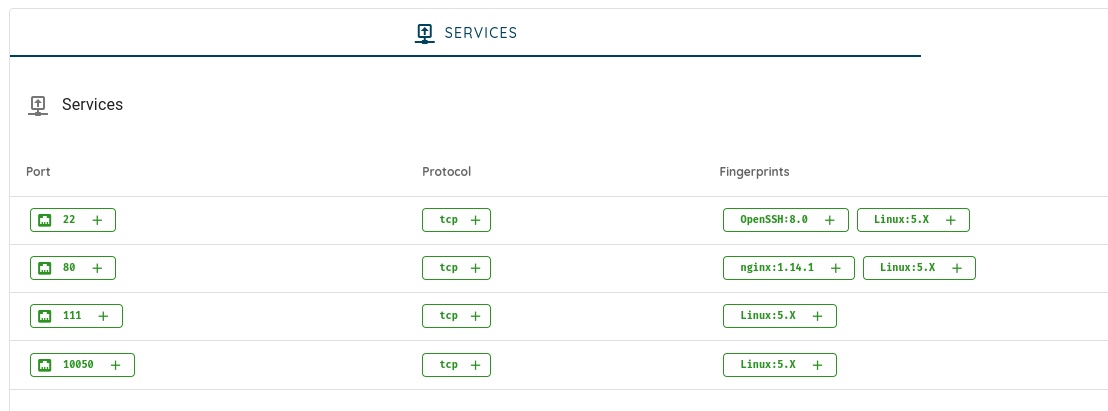
- Fix Fingerprint Collection for IP Assets (corrección de la recopilación de huellas digitales de activos IP): se mejoraron los procesos de recopilación de huellas digitales de los activos IP para lograr evaluaciones más precisas.
Instrumentación 📏
- Fix Parsing of Integer Arguments in Flutter/Dart Apps (corrección del análisis de argumentos enteros en aplicaciones Flutter/Dart): se corrigió la lógica de análisis de los argumentos enteros en aplicaciones Flutter/Dart para garantizar su exactitud.
Omisión de autorización 🔐
-
Fixes to 4xx Bypass Detection to Remediate False Positives (correcciones de la detección de omisiones 4xx para reducir falsos positivos): se mejoró la precisión de la detección para reducir los falsos positivos en los escenarios de omisión 4xx.
-
Support for Archived Pages Detection (detección de páginas archivadas): se implementó la compatibilidad para identificar y gestionar páginas archivadas, lo que facilita el análisis de datos históricos.
Feed RSS 📡
- Add RSS Feed (feed RSS): se introdujo un feed RSS para mantener informados a los usuarios de los últimos cambios. Acceda a él en
https://blog.ostorlab.co/feed/rss.xmlo enhttps://blog.ostorlab.co/feed/atom.xml