
Ostorlab Security Scanner GitHub App、Ticket Aggregation V2、Copilot 发布以及安全功能增强
2 月更新推出了 Ticket Aggregation V2 和 Ostorlab Copilot,同时改进了报告功能和检测机制。这些更新增强了整个平台的漏洞管理、用户体验和安全分析。
Ticket Aggregation v2 🎫
发布了工单聚合系统的增强版本,灵活性更高:
- 引入可自定义的工单分组配置,允许用户定义自己的聚合逻辑。
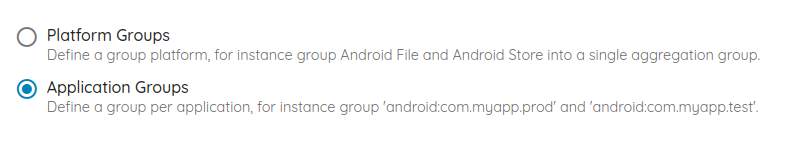
- 新增细粒度的误报管理,可将单个问题标记为误报
Ostorlab Security Scanner GitHub App 🛡️
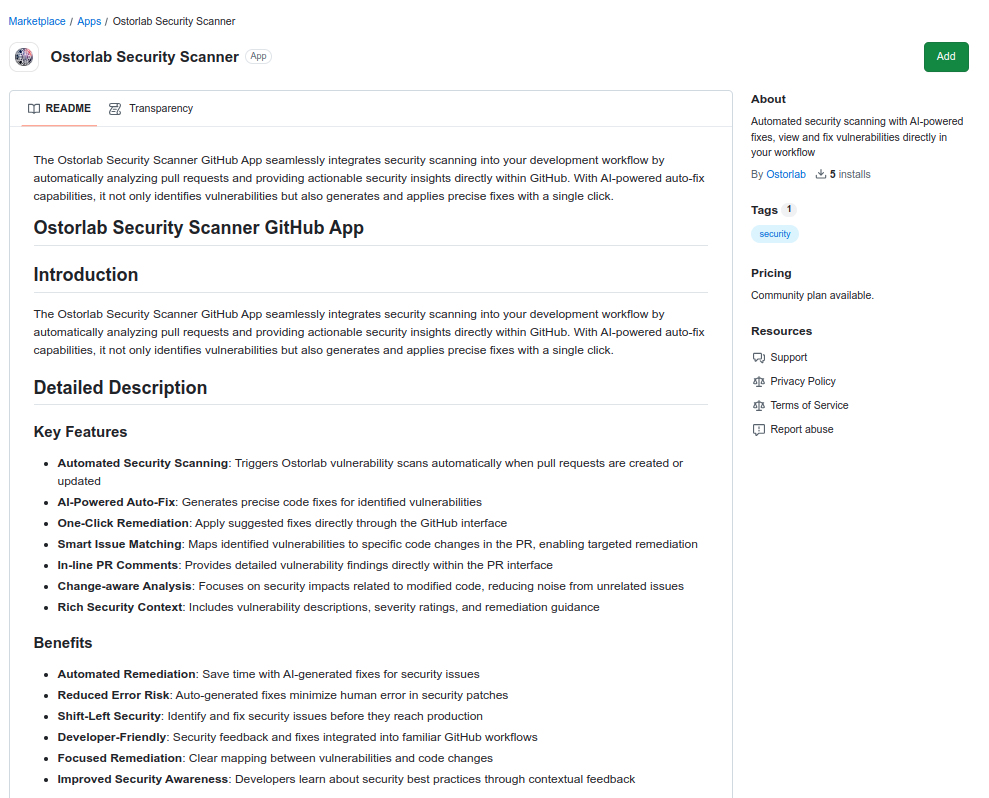
发布了 GitHub Security Scanner App,用于在 CI/CD 工作流中自动执行移动应用安全扫描:
- 在拉取请求和代码推送时自动触发安全扫描
- 在 PR 中将漏洞直接映射到受影响的源代码
- 由 AI 解释安全问题并提供修复建议
- 提供安全态势洞察的摘要报告
Copilot 🤖
推出了我们的 AI 助手,旨在提升用户体验:
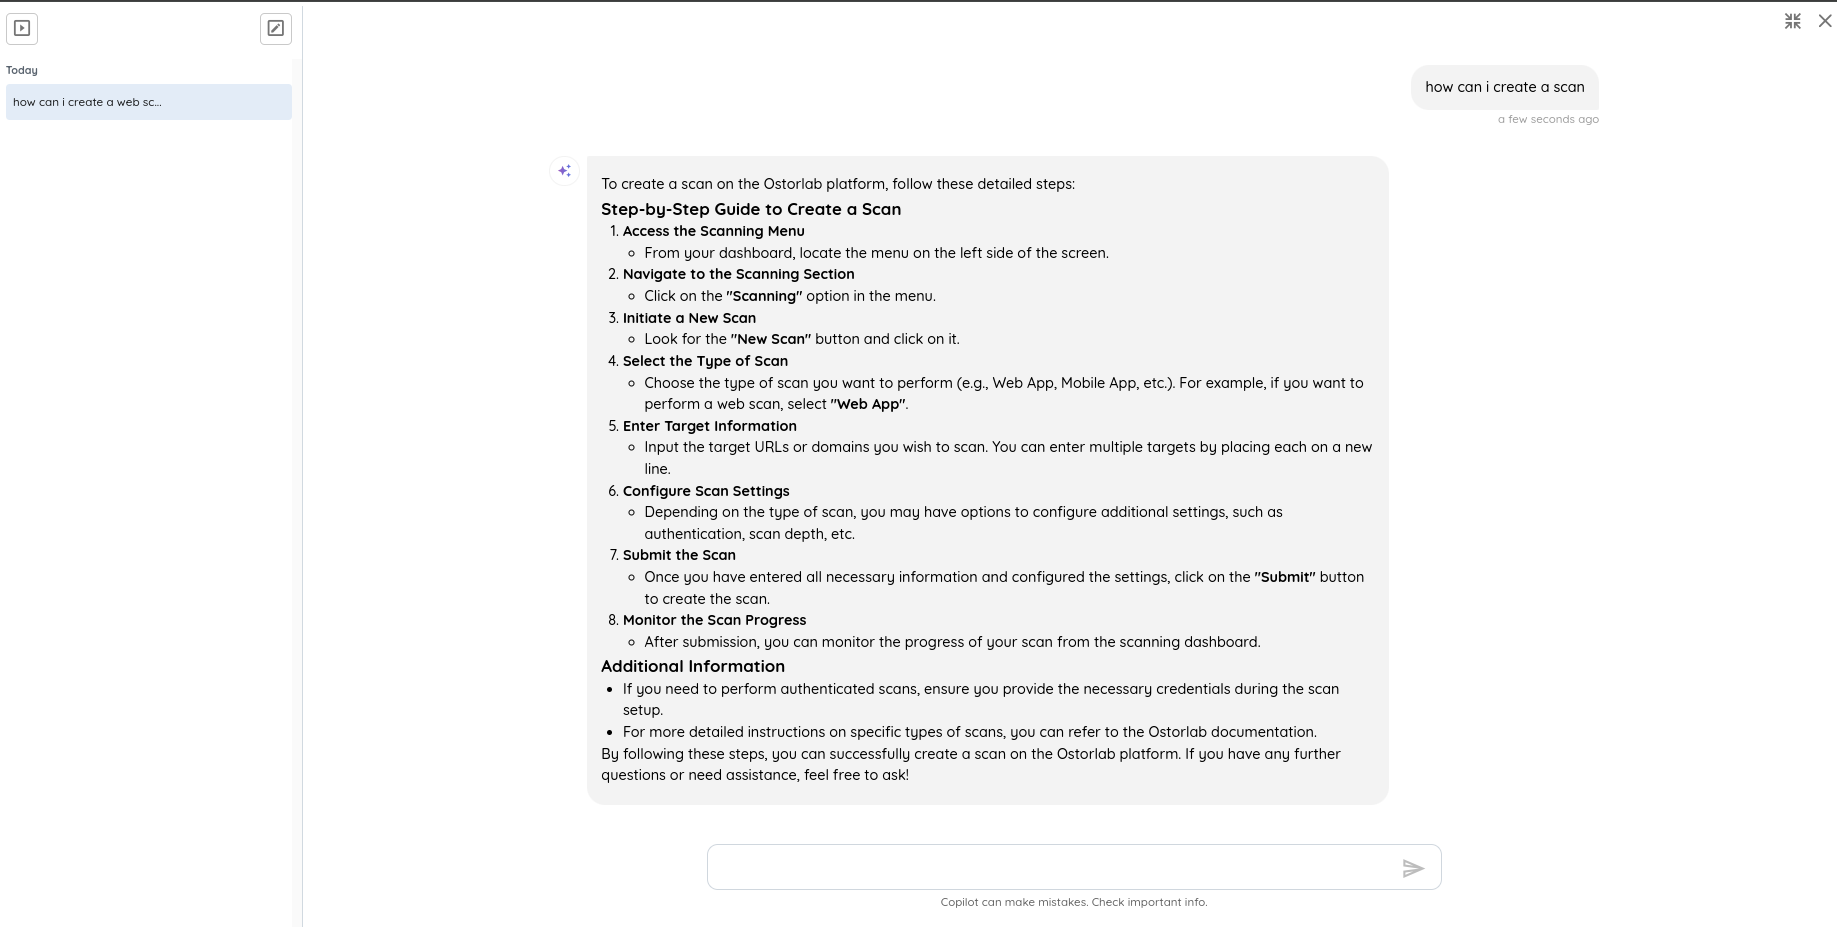
- 基于文档回答查询,提供即时指导
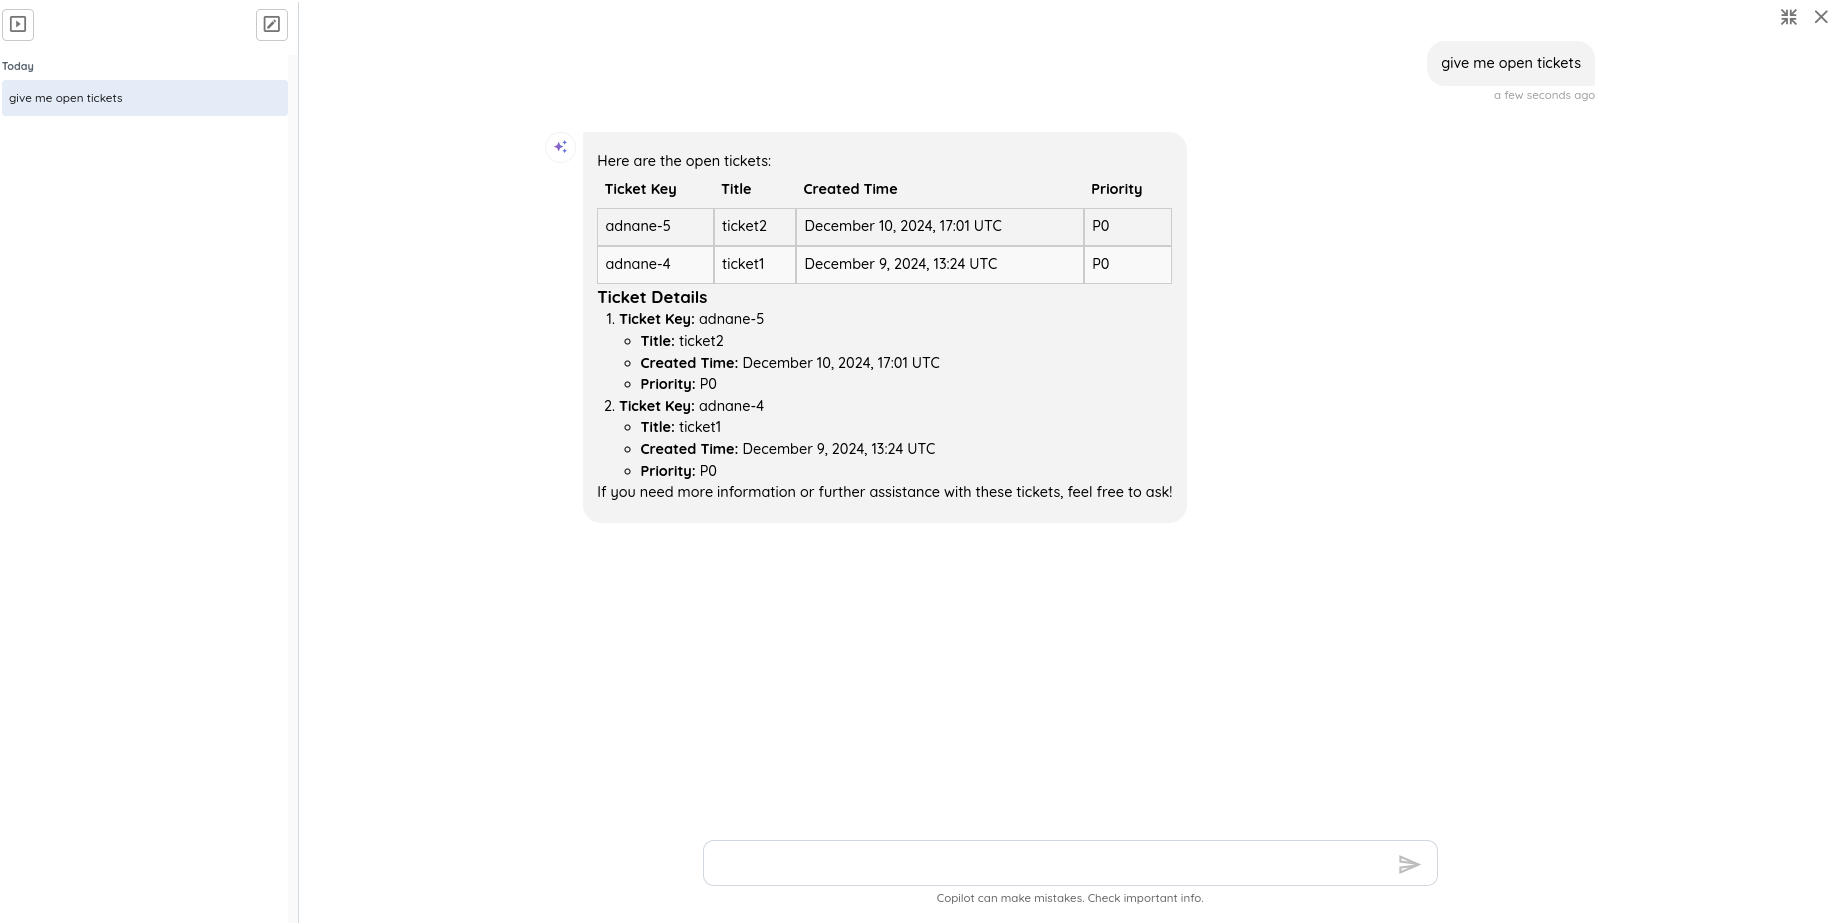
- 支持通过自然语言与平台功能交互
报告与导出增强 📈
- 在扫描 PDF 报告中加入已关闭工单状态
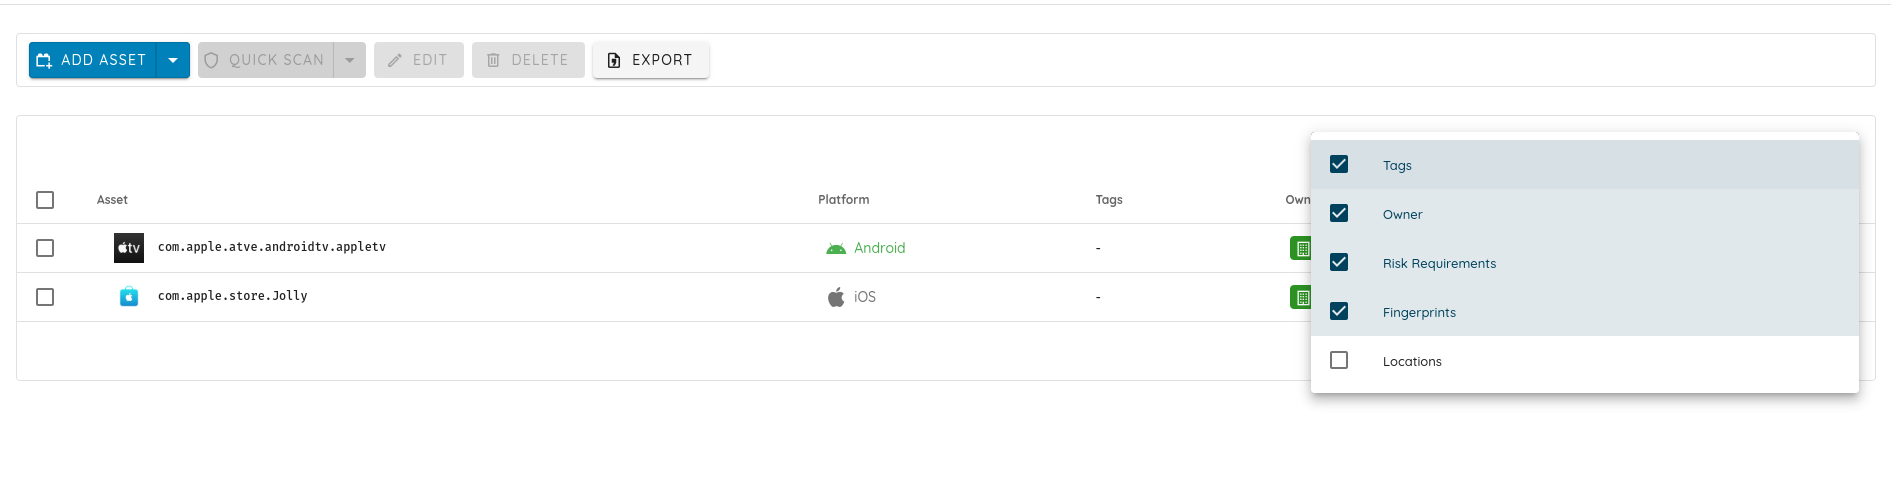
- 支持根据表头筛选资产 CSV 导出内容
检测 🔍
密钥检测
- 增强 AWS API 密钥检测
- 增强 GitHub 访问令牌检测
- 新增 Mapbox 密钥令牌检测
Threat Center
新增对多个指纹的检测:
- ThinkPHP
- Wazuh
- SonicWall SSL VPN
- Sophos
- Cyberoam
- Zyxel Devices
- Elber
- .NET Framework
新增对多个 CVE 的支持: CVE-2022-47945, CVE-2025-24016, CVE-2025-0108, CVE-2024-53704, CVE-2025-0890, CVE-2025-0674, CVE-2024-29059, CVE-2018-19410, CVE-2024-45195